
Lenteur sur pc
Bonjour,
mon pc rame depuis 2 semaine il est long au demarrage et il m'ouvre le navigateur eau bout de 2 minutes pouvez vous m'aider svp
mon pc rame depuis 2 semaine il est long au demarrage et il m'ouvre le navigateur eau bout de 2 minutes pouvez vous m'aider svp
16 réponses
-
Bonjour,
Avant de faire quoi que ce soit on va établir un diagnostic de ton pc pour voir quel est son degré d'infection et apporter la solution la plus appropriée pour le désinfecter.
Scan ZHPDiag :
Nous allons utiliser cet outil de diagnostic pour voir tous les problèmes
</pre>
- Télécharge ZHPDiag (de Nicolas Coolman) sur ton bureau ==> regarde ici comme faire
- Laisse-toi guider lors de l'installation.
- Ouvre ZHPDiag (icône parchemin)
- Clique sur Complet.
Note: Pour les utilisateurs de Vista/Seven/8, cliquer droit sur l'icône et "Exécuter en tant qu'administrateur",
- Héberge le rapport ZHPDiag.txt présent sur ton bureau sur Cjoint puis copie/colle le lien fourni dans ta prochaine réponse.
==>NOTE: Il faut héberger ce rapport qui se trouve sur le bureau, celui-ci étant trop long pour être posté sur le forum Pour héberger le rapport Rendez vous sur le site Cjoint=> https://www.cjoint.com/ si le premier lien ne marche pas ici=>http://pjjoint.malekal.com/
==> Pour t'aider a héberger le rapport<==
https://www.commentcamarche.net/faq/29493-utiliser-cjoint-pour-heberger-des-fichiers
==> tutorial zhpdiag <==
Le rapport ZHPDiag.txt sera aussi sur votre bureau. En cas de nécessité, il est sauvegardé dans C:\ZHP\ZHPDiag.txt.
-
impossible il plante
-
ok
En informatique, le bug se situe toujours entre la chaise et le clavier -
j'ai finalement réussit je n'ai touché a rien pendant le rapport : voila le rapport
http://cjoint.com/?3KsshTceA7P -
Ton PC est vraisemblablement infecté par des logiciels publicitaires.
Il faut être vigilante sur ce que tu valide lors de l'installation de logiciels gratuits, bien lire les conditions d'utilisation et ne pas accepter tout ce qui est proposé avec (cases pré-cochées).
</pre>
Tous les rapports demandés sans aucune exception doivent être postés en lien et dans la même réponse (si il y en a plusieurs) en utilisant cet hébergeur de fichiers : ==> https://www.cjoint.com/
La désinfection devra être suivie jusqu'au bout même si une amélioration est constatée,et ceci dans la semaine ou plus tard, quand ce sera terminé je te préviendrais.
Procédure à suivre en entier et dans l'ordre:
1)Télécharge AdwCleaner (de Xplode) sur ton bureau
Double-clique sur l'icône présente sur ton bureau pour le lancer (Vista/7/8 --> Clic droit et "Exécuter en tant qu'administrateur")
Clique sur le bouton "Scanner"
Lorsque l'analyse est terminée, il est indiqué "En attente. Veuillez décocher les éléments...." au dessus de la barre de progression
Clique sur le bouton Nettoyer
Accepte le message de fermeture des applications
Valide, après lecture, la fenêtre d'information sur les PUP/LPI
Accepte le message de redémarrage
Patiente durant la suppression
Le PC va redémarrer et un rapport s'ouvrira automatiquement dans le bloc-notes après redémarrage Copie/colle son contenu dans ta prochaine réponse
Note:Le rapport se trouve dans : C:\AdwCleaner[S1].txt
Poste de Travail / Mon Ordinateur => Disque C => AdwCleaner[S1].txt
================================================
On va utiliser un outil en complément à Adwcleaner:
==> 2) Télécharge ici ==>Junkware Removal Tool
si ça marche pas lien direct ici => http://thisisudax.org/downloads/JRT.exe
==> (ne clique pas sur télécharger, le téléchargement va débuter automatiquement)
==> Enregistre-le sur ton bureau.==> regarde ici comme faire
==> Ferme toutes les applications en cours.
==> Ouvre JRT.exe et appuie sur Entrée : si tu es sous Windows Vista, 7 ou 8, ouvre-le en faisant : clic droit => Exécuter en tant qu'administrateur.
==> Patiente le temps que l'outil travaille : le bureau va disparaître quelques instants, c'est tout à fait normal.
-> À la fin de l'analyse, un rapport nommé JRT.txt va s'ouvrir. Héberge-le comme ceci http://www.forum-entraide-informatique.com/support/cjoint-com-tutoriel-t2939.html et poste le lien obtenu dans ta prochaine réponse.si le premier lien ne marche pas ici => http://pjjoint.malekal.com/
Pour t'aider ==> TUTORIEL Junkware Removal Tool de Thisisu
====================================================
ZHPCleaner:
Désactive ton antivirus le temps du téléchargement et de l'utilisation.
3) [*]Télécharge ZHPCleaner de Nicolas Coolman sur ton bureau.
[*]Fais un double clique sur l'icône pour le lancer
Accepter le CLUF
Note: Clique droit sur l'icône puis Exécuter en tant qu'administrateur sous Windows Vista, Seven et Windows 8
[*]Clique sur Reparer
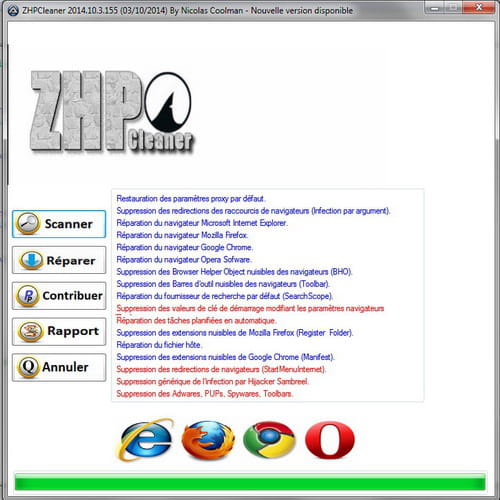
Fermeture des navigateurs pour le nettoyage
Laisser la barre de progression arriver jusqu'à la fin.
Note: durant le nettoyage, si l'outil te demande "Avez-vous installé ce proxy ?" et que tu n'en as pas installé, clique sur "Non" ou "Voulez-vous remplacer la page d'accueil ?, clique sur "Oui".Si tu veux réparer le fichier hote, il faut désactiver ton antivirus.
[*] héberger ce rapport ZHPCleaner.txt qui se trouve sur le bureau, Pour héberger le rapport Rendez vous sur le site Cjoint=>https://www.cjoint.com/ si le premier lien ne marche pas ici=>http://pjjoint.malekal.com/ puis copie/colle le lien fourni dans ta prochaine réponse.
En informatique, le bug se situe toujours entre la chaise et le clavier -
http://cjoint.com/?3KssOXyFMus
-
ok la suite ;)
-
voila le jrt :)
http://cjoint.com/?3KssXzGgVys
encore merci pour ton aide -
j'avais oublier le numéro 3
http://cjoint.com/?3Kstek77TE3 -
Ensuite Fais ceci ==>
Scan Malwarebytes - nouvelle version
==> Télécharge et installe Malwarebyte
Procède à l'installation de celui çi Décocher "Activer l'essai gratuit de Malwarebytes Anti-Malware Premium"
Si l'outil n'est pas en français clique en haut sur "Settings puis sur Général settings et chosis à la ligne Language Français" comme langue par défaut.
Mets le à jour puis lance un examen.
A la fin du scan, clic sur "Mettre tout en quarantaine" en bas à gauche.
Redémarre l'ordinateur si besoin.
Après redémarrage, relance Malwarebytes.
Vas chercher le rapport dans l'onglet Historique.
A gauche Journal des examens.
Doube-clic sur l'examen dans la liste.
Puis en bas Copier dans le presse papier
Vas sur http://pjjoint.malekal.com et en bas, clic droit / coller pour coller le rapport du scan Malwarebytes.
Clic sur envoyer.
Dans un nouveau message ici en réponse, donne le lien pjjoint afin de pouvoir consulter le rapport.
==>Comment poster un rapport de Malwarebytes 2.0<==
==> tutorial Malwarebytes Anti-Malware Version 2.0
==> tutoriel en vidéo
-
Malwarebytes Anti-Malware
www.malwarebytes.org
Date de l'examen: 18/11/2014
Heure de l'examen: 19:18:51
Fichier journal:
Administrateur: Oui
Version: 2.00.3.1025
Base de données Malveillants: v2014.11.18.06
Base de données Rootkits: v2014.11.12.01
Licence: Gratuit
Protection contre les malveillants: Désactivé(e)
Protection contre les sites Web malveillants: Désactivé(e)
Auto-protection: Désactivé(e)
Système d'exploitation: Windows 7
Processeur: x64
Système de fichiers: NTFS
Utilisateur: Lucile
Type d'examen: Examen "Menaces"
Résultat: Terminé
Objets analysés: 384256
Temps écoulé: 12 min, 21 sec
Mémoire: Activé(e)
Démarrage: Activé(e)
Système de fichiers: Activé(e)
Archives: Activé(e)
Rootkits: Désactivé(e)
Heuristique: Activé(e)
PUP: Avertir
PUM: Activé(e)
Processus: 0
(Aucun élément malicieux detecté)
Modules: 0
(Aucun élément malicieux detecté)
Clés du Registre: 0
(Aucun élément malicieux detecté)
Valeurs du Registre: 0
(Aucun élément malicieux detecté)
Données du Registre: 0
(Aucun élément malicieux detecté)
Dossiers: 0
(Aucun élément malicieux detecté)
Fichiers: 0
(Aucun élément malicieux detecté)
Secteurs physiques: 0
(Aucun élément malicieux detecté)
(end) -
ok RAS ;)
=> Télécharge UsbFix par El Desaparecido sur ton Bureau.
=> Si ton antivirus affiche une alerte, ignore-la et désactive l'antivirus temporairement
=> Branche toutes tes sources de données externes à ton PC (clé USB, disque dur externe, etc...) sans les ouvrir.
=> Double clique sur UsbFix.exe.
=> Clique sur "Recherche".

=> Laisse travailler l'outil.
=> À la fin du scan, un rapport va s'afficher, poste-le dans ta prochaine réponse en lien sur le forum.
=> L À la fin du scan, un rapport va s'afficher, poste-le dans ta prochaine réponse sur le forum.
Le rapport est aussi sauvegardé à la racine du disque système.
(C:\Usbfix\Log\UsbFix [Clean ...txt).
( CTRL+A pour sélectionner, CTRL+C pour copier et CTRL+V pour coller )
=> Tutoriel (aide) en images -
[b]############################## | UsbFix V 7.803 | [Recherche][/b]
Utilisateur: Lucile (Administrateur) # LUCILE-PC
Mis à jour le 17/11/2014 par El Desaparecido - SosVirus
Lancé à 19:54:48 | 18/11/2014
Site Web : [url=http://www.usbfix.net/]http://www.usbfix.net/[/url]
Changelog : [url=http://www.usbfix.net/maj/]http://www.usbfix.net/maj/[/url]
Assistance : [url=http://www.sosvirus.net/forum-virus-securite.html]http://www.sosvirus.net/forum-virus-securite.html[/url]
Upload Malware : [url=http://www.sosvirus.net/upload_malware.php]http://www.sosvirus.net/upload_malware.php[/url]
Détection en Live : [url=http://comment-supprimer.fr/]http://comment-supprimer.fr/[/url]
Contact : [url=http://www.usbfix.net/contact/]http://www.usbfix.net/contact/[/url]
[b]################## | System information |[/b]
MB: eMachines (EL1352)
CPU: AMD Athlon(tm) II X2 220 Processor
GC: NVIDIA GeForce 6150SE nForce 430
RAM -> [Total : 3071 Mo | Free : 983 Mo]
Bios: American Megatrends, Inc.
Boot: Normal boot
OS: Microsoft(TM) Windows 7 Home Premium (6.1.7600 64-Bit)
WB: Internet Explorer : 9.00.8112.16421
WB: Google Chrome : 37.0.2062.124
WB: Mozilla Firefox : 33.1.1
[b]################## | Security Information |[/b]
AV: avast! Antivirus [Actif |A jour]
AS: Windows Defender [Actif |A jour]
AS: avast! Antivirus [Actif |A jour]
AS: Malwarebytes Anti-Malware : 2.0.3.1025
FW: Windows Firewall [Actif]
SC: Security Center [Actif]
WU: Windows Update [Actif]
[b]################## | Disk Information |[/b]
C:\ (%SystemDrive%) -> Disque fixe # 452 Go (14 Go libre(s) - 3%) [eMachines] # NTFS
D:\ -> CD-ROM # 205 Mo (0 Mo libre(s) - 0%) [EPSON] # CDFS
H:\ -> CD-ROM # 13 Go (0 Mo libre(s) - 0%) [Sniper Elite 3] # CDFS
[b]################## | Regedit Run |[/b]
F2 - HKLM\..\Winlogon : [Shell] explorer.exe
F2 - [x64] HKLM\..\Winlogon : [Shell] explorer.exe
F2 - HKLM\..\Winlogon : [Userinit] userinit.exe,
F2 - [x64] HKLM\..\Winlogon : [Userinit] C:\Windows\system32\userinit.exe,
04 - HKCU\..\Run : [ultracopier] "C:\Program Files\Supercopier\supercopier.exe"
04 - HKCU\..\Run : [DAEMON Tools Lite] "C:\Program Files (x86)\DAEMON Tools Lite\DTLite.exe" -autorun
04 - HKCU\..\Run : [FileHippo.com] "C:\Program Files (x86)\FileHippo.com\UpdateChecker.exe" /background
04 - HKCU\..\Run : [EPLTarget\P0000000000000000] C:\Windows\system32\spool\DRIVERS\x64\3\E_IATILGE.EXE /EPT "EPLTarget\P0000000000000000" /M "XP-215 217 Series"
04 - HKLM\..\Run : [Microsoft Default Manager] "C:\Program Files (x86)\Microsoft\Search Enhancement Pack\Default Manager\DefMgr.exe" -resume
04 - HKLM\..\Run : [BlueStacks Agent] C:\Program Files (x86)\BlueStacks\HD-Agent.exe
04 - HKLM\..\Run : [SwitchBoard] C:\Program Files (x86)\Common Files\Adobe\SwitchBoard\SwitchBoard.exe
04 - HKLM\..\Run : [Adobe ARM] "C:\Program Files (x86)\Common Files\Adobe\ARM\1.0\AdobeARM.exe"
04 - HKLM\..\Run : [AvastUI.exe] "C:\Program Files\AVAST Software\Avast\AvastUI.exe" /nogui
04 - HKLM\..\Run : [EEventManager] "C:\Program Files (x86)\Epson Software\Event Manager\EEventManager.exe"
04 - [x64] HKLM\..\Run : [AdobeAAMUpdater-1.0] "C:\Program Files (x86)\Common Files\Adobe\OOBE\PDApp\UWA\UpdaterStartupUtility.exe"
04 - HKU\S-1-5-19\..\Run : [Sidebar] %ProgramFiles%\Windows Sidebar\Sidebar.exe /autoRun
04 - HKU\S-1-5-20\..\Run : [Sidebar] %ProgramFiles%\Windows Sidebar\Sidebar.exe /autoRun
04 - HKU\S-1-5-21-77262093-1652975886-3147870686-1000\..\Run : [AdobeBridge]
04 - HKU\S-1-5-21-77262093-1652975886-3147870686-1000\..\Run : [ultracopier] "C:\Program Files\Supercopier\supercopier.exe"
04 - HKU\S-1-5-21-77262093-1652975886-3147870686-1000\..\Run : [DAEMON Tools Lite] "C:\Program Files (x86)\DAEMON Tools Lite\DTLite.exe" -autorun
04 - HKU\S-1-5-21-77262093-1652975886-3147870686-1000\..\Run : [FileHippo.com] "C:\Program Files (x86)\FileHippo.com\UpdateChecker.exe" /background
04 - HKU\S-1-5-21-77262093-1652975886-3147870686-1000\..\Run : [EPLTarget\P0000000000000000] C:\Windows\system32\spool\DRIVERS\x64\3\E_IATILGE.EXE /EPT "EPLTarget\P0000000000000000" /M "XP-215 217 Series"
04 - HKU\S-1-5-21-77262093-1652975886-3147870686-1007\..\Run : [Sidebar] %ProgramFiles%\Windows Sidebar\Sidebar.exe /autoRun
04 - HKU\S-1-5-19\..\RunOnce : [mctadmin] C:\Windows\System32\mctadmin.exe
04 - HKU\S-1-5-20\..\RunOnce : [mctadmin] C:\Windows\System32\mctadmin.exe
04 - HKU\S-1-5-21-77262093-1652975886-3147870686-1007\..\RunOnce : [mctadmin] C:\Windows\System32\mctadmin.exe
04 - HKU\S-1-5-21-77262093-1652975886-3147870686-1007\..\RunOnce : [ScrSav] C:\Program Files (x86)\eMachines\Screensaver\run_eMachines.exe /default
[b]################## | Recherche générique |[/b]
[b]################## | Registre |[/b]
[b]################## | UsbFix - Information |[/b]
Info : [url=https://www.youtube.com/watch?v=vUZYYASd7FE]Comment supprimer l'infection des raccourcis sur USB ? (Video)[/url]
Info : [url=http://www.usbfix.net/2014/10/supprimer-virus-raccourcis-usb/]L'infection des raccourcis USB, c'est quoi ?[/url]
Détection en Live : [url=http://comment-supprimer.fr/]http://comment-supprimer.fr/[/url]
[b]################## | Hijack |[/b]
[b]################## | E.O.F | [url=http://www.sosvirus.net/]http://www.sosvirus.net/[/url] | [url=http://www.usbfix.net/]http://www.usbfix.net/[/url] |[/b] -
Pour contrôle refais un nouveau scan ZHPDiag Complet
</pre>
Refais un scan avec ZHPDiag poste ensuite son rapport en lien.
-
http://pjjoint.malekal.com/files.php?id=20141118_s13g12g6k10z6
-
puis fais ceci =>
Utilisation de l'outil ZHPFix :
/!\Ce script est exclusivement réservé à l'utilisateur actuel du sujet, vous ne devez en aucun cas l'utiliser de votre propre chef sur un autre pc, sous risque d'endommager le système /!\
/!\Avertissement : Ces instructions ne concernent que cet ordinateur. Elles ne doivent pas être appliquées sur un autre sous peine de l'endommager
Le temps de téléchargement du script a été volontairement limité à 4 jours passé ce délai il ne sera plus disponible/!\
NOTE: faut tout sélectionner dans le script cjoint
Tu commences bien à partir de Script ZHPFix jusqu'à EmptyTemp
Clique sur ce lien ==> https://pjjoint.malekal.com/files.php?read=20141118_o10l6x6i10u12
Sur la page qui s'ouvre clic droit et Tout sélectionner
Refais un clic droit et Copier
Lance zhpfix, exécuter en tant qu'administrateur sous Windows : 7/8 et Vista
1- Clique sur Importer
2- Puis Clic sur "GO"
Confirmes les nettoyages des données en cliquant sur "Oui"
Une fois le scan terminé rends toi sur le bureau, le fichier ZHPFixReport à été crée.
Héberge le rapport ZHPFixReport sur https://www.cjoint.com/ puis copie/colle le lien
Redémarre le PC et poste le rapport stp.
==> pour t'aider tuto ici ZHPFix
===============================================
<ensuite ==> As tu encore des soucis ? - sinon on passe phase finale "Désinstallation des outils de désinfection" !

