
Pc très lent sur internet
je me permets de venir vers vous car, après avoir pratiquement tout essayé (malwarebytes, cccleaner, tuneup), je n'arrive toujours pas à résoudre mon problème.
Je présente mon pc:
c'est un Asus X93S de 2011 tournant sous pentium B950 et cadencé à 2.1GHz, il possède une mémoire de 8GB. j'utilise Windows 8.1.
Voici maintenant mon problème: dès que je vais sur internet ( qu'importe le support), il met un temps fou à charger les pages (il freeze pour être exact, je vois l'icône de chargement s'arrêter et internet ne répond plus). Quand il s'agit d'une page vidéo c'est encore pire: même problème mais avec vidéo saccadée. Dans le gestionnaire de tâches, le processeur peut facilement monter au dessus de 90% lors de ces temps de "freeze" et une grosse partie de ce pourcentage est due à Mozilla. .
J'ai également remarqué que ma carte graphique plantait quand je jouais (uniquement à football manager sans 3d) et qu'il fallait récupérer le pilote. Les problèmes peuvent-ils être liés?
En remerciant par avance les âmes charitables qui pourront m'aiguiller.
Bien cordialement.
PS: je n'arrive pas à envoyer de message sur CCM depuis l'ordinateur en question.
36 réponses
Des symptômes de ralentissement importants et de pages web qui se figent, avec une utilisation du processeur dépassant les 90 % principalement attribuable à Mozilla, touchent un PC Asus X93S sous Windows 8.1. Plusieurs éléments de réponse visent à réduire ce phénomène: vérifier et mettre à jour les pilotes réseau et graphique, nettoyer le système avec AdwCleaner et JRT, puis supprimer les antivirus potentiellement conflictuels. Des indices supplémentaires suggèrent de vérifier la box et le réseau, d’évaluer une éventuelle réinitialisation du système et de refaire un ZHPDiag pour vérifier l’héritage des restes logiciels et assurer une suppression complète. En cas d’échec, une réinstallation propre de Windows 8.1 ou une migration vers une version plus récente peut être envisagée.
-
Salut,
Avant que qu'un d'autre te prenne en charge, tu veux bien passer ceci :
https://www.commentcamarche.net/telecharger/securite/2759-adwcleaner/
-
Très bien,
Je suis entrain de le faire. -
Alors voilà le rapport:
# AdwCleaner v4.002 - Rapport créé le 27/10/2014 à 17:04:49
# DB v2014-10-26.6
# Mis à jour le 27/10/2014 par Xplode
# Système d'exploitation : Windows 8.1 Pro (64 bits)
# Nom d'utilisateur : CHERGUI Mehdi - MEHDI
# Exécuté depuis : C:\Users\CHERGUI Mehdi\Desktop\adwcleaner_4.002.exe
# Option : Nettoyer
***** [ Services ] *****
***** [ Fichiers / Dossiers ] *****
***** [ Tâches planifiées ] *****
***** [ Raccourcis ] *****
***** [ Registre ] *****
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\GoogleUpdate.exe
***** [ Navigateurs ] *****
-\\ Internet Explorer v11.0.9600.17344
-\\ Mozilla Firefox v32.0.3 (x86 fr)
-\\ Google Chrome v36.0.1985.143
*************************
AdwCleaner[R0].txt - [934 octets] - [27/10/2014 17:01:18]
AdwCleaner[S0].txt - [843 octets] - [27/10/2014 17:04:49]
########## EOF - C:\AdwCleaner\AdwCleaner[S0].txt - [902 octets] ########## -
Je vais voir pour que quelqu'un continue avec toi.
-
Contributeurbonsoir ,
si noctambule28 le permet ....
pourrais-tu me faire un ZHPDiag s'il te plait :
ZHPDiag
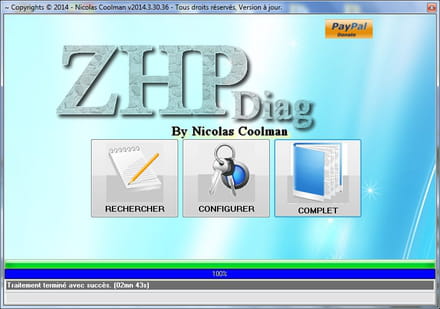
suis bien les instructions
1) * Télécharge ZHPDiag (de Nicolas coolman) sur ton bureau !!
>> ZHPDiag officiel
- cliquer sur le Bouton Bleu + Nicolas Coolman :
ZHPDiag (de Nicolas coolman)
Si ton système d'exploitation est Vista ou Win7/8, lance les logiciels par simple clic droit et choisis "exécuter en tant qu'administrateur"
a) * Une fois le téléchargement achevé,
b) * double clique (ou clic droit pour seven , vista et 8 <ital>exécuter en tant qu'administrateur<:ital>) sur ZHPDiag2.exe et suis les instructions.
c) * L'outil va créer 2 icônes de racourcis : ZHPDiag >> ZHPFix
d) * Clique Droit sur l'icone en forme de parchemin
e) *A l'ouverture le programme te proposes "Rechercher" , "Configurer" , "Complet" -
<ital>Clique sur "Complet" le scan démarre ....le rapport s'affiche
Deuxième solution :
- Si tu cliques sur configurer
* Des icônes apparaissent en bas de la fenêtre.
* Clique sur le tournevis en bas à droite et choisis "Tous" puis "OK"
2 ) * si tu as choisi configurer, maintenant clique sur "Rechercher".
* Important >> Pendant l analyse de ton PC par ZHPDIag ne touche à plus rien !!
* Laisse l'outil travailler, il peut être assez long
une fenêtre peut s'ouvrir à la fin de la recherche :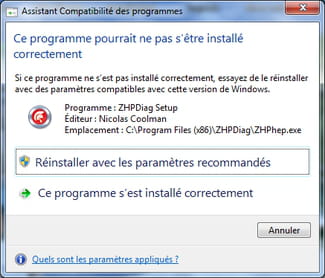
Il suffit de cliquer sur :
le programme s'est installé correctement
3) * Le rapport s'affiche sur ton Bureau une fois terminé !Tu peux fermer ZHPDiag
IMPORTANT
les rapports étant trop long, les héberger :
Rappel des dépôts
1 cjoint >>>> Explication
2 SoSVirus Upload >>>>explication
-
Bonjour,
Tout d'abord, merci d'avoir pris la suite de noctambule28 qui m'a déjà grandement aidé.
Voici le rapport ZHPdiag: http://upload.sosvirus.net/www/?a=d&i=ihVK3y4rIa
Cordialement. -
Contributeurbon tu vas passer maintenant ZHPCleaner et Roguekiller, Malwaresbytes , et me refaire un ZHPDiag après .
Merci
5 rapports donc stp !
je te met tous les tutos à la suite car je ne pourrais te répondre que demain ;)
ZHPcleaner
Désactiver ton Antivirus
-
Ton moteur de recherche va se fermer il faudra le réouvir pour poster les rapports
téléchargement : ZHPcleaner de Nicolas Cooleman
- Cliquer sur le Bouton Bleu
- cet outil ne nécessite aucune installation, il est très rapide car basé sur l'éxécution de scripts.
- Accepte "les conditions d'utilisation"
- Il restaure les paramètres Proxy par défaut,
- Il supprime les redirections des raccourcis de navigateurs (Infection par argument),
- Il restaure les pages de démarrage et de recherche dun navigateur Internet Explorer (Base de Registres),
- Il restaure la page de démarrage du navigateur Mozilla Firefox (Fichier de préférences),
- Il restaure la page de démarrage du navigateur Google Chrome (Fichier de préférences),
- Il restaure la page de démarrage du navigateur Opera (Fichier de préférences),
- Il supprime certains Browser Helper Object (BHO) nuisibles de navigateurs,
- Il supprime certaines Barres d'outil (Toolbar) nuisibles de navigateurs,
- Il répare le fournisseur de recherche par défaut (SearchScope),
- En cas de présence d'un proxy, un message apparaît avec la question suivante
"Avez-vous installé ce proxy ?" suivi de l'adresse IP du proxy.
Si vous n'avez pas installé de Proxy, cliquer sur "NON" pour accepter la réparation du proxy.
- les cases sont cochées suivant le ou les navigateurs présents
- Cliquer sur le popup qui apparait
- Puis sur scanner
- Laisser la barre de progression arriver jusqu'à la fin.
- A la fin du traitement, un rapport de nettoyage s'affiche dans le bloc-notes le fournir si demandé sinon :
- Cliquer sur réparer
- Fermeture des navigateurs pour le nettoyage
- Si tu veux réparer le fichier hote, il faut désactiver ton antivirus.
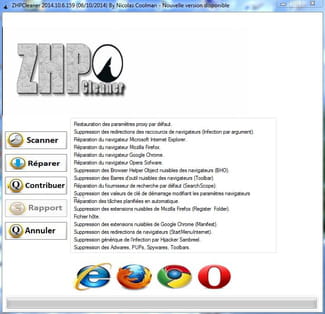
Tutoriel officiel
___________________________________________________Roguekiller
RogueKiller est un outil (créé par Tigzy) permettant de tuer les processus appartenant à des rogues de manière automatique. Dans la mesure où certaines infections empêchent l'exécution des scans antivirus/antimalware habituels, cet outil est un outil préliminaire à un processus complet de désinfection.
Téléchargement :Roguekiller officiel
Attention, afin d'éviter tout désagrément dû aux anciennes versions de Roguekiller, il est fortement recommandé d'utiliser le lien de téléchargement officiel de Roguekiller
bien choisir sa version :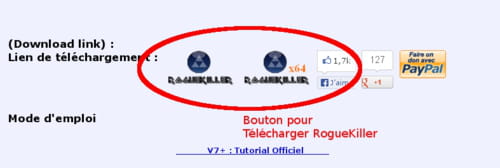
1/ Quitter tous les programmes en cours.
2/ Sous Vista/Seven, clique droit => Éxécuter en tant qu'administrateur
3/ Sinon lancer simplement RogueKiller.exe
Si Roguekiller ne se lance pas, il ne faut pas hésiter à le renommer en Winlogon.
4/ Cliquer sur Scan .
5/ Attendre la fin du scan. A ce stade aucune modification n'a été apportée au système
à la demande relancer Roguekiller et
6/ Cliquer sur le bouton Suppression.
A l'inverse du bouton Scan, ce bouton supprime les infections de type rogue et modifie donc le système.
Le rapport a été généré sur le bureau.
7/ Poster le rapport :(CTRL+A Pour tout sélectionner , CTRL+C pour copier et CTRL+V pour coller)
Important : Pour quitter l'outil
Il faut passer par le bouton Fichier -> Quitter.
Ce mode est le moyen de fermer l'outil correctement. En effet, si l'on ferme RogueKiller sans avoir utilisé ce mode, le driver créé par l'outil ne sera pas supprimé.
Important : Toute sorte de manipulation avec un logiciel de désinfection peut planter le PC.
Si vous utilisez seul un logiciel, c'est à vos risques et périls
tutoriel officiel
ICI
____________________________________________________
Malwarebytes
Nouvelle version
Toujours gratuite !
Toujours simple d'utilisation
Téléchargement >> Malwarebytes
ou bien mirroir
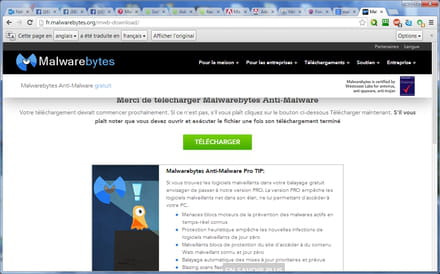
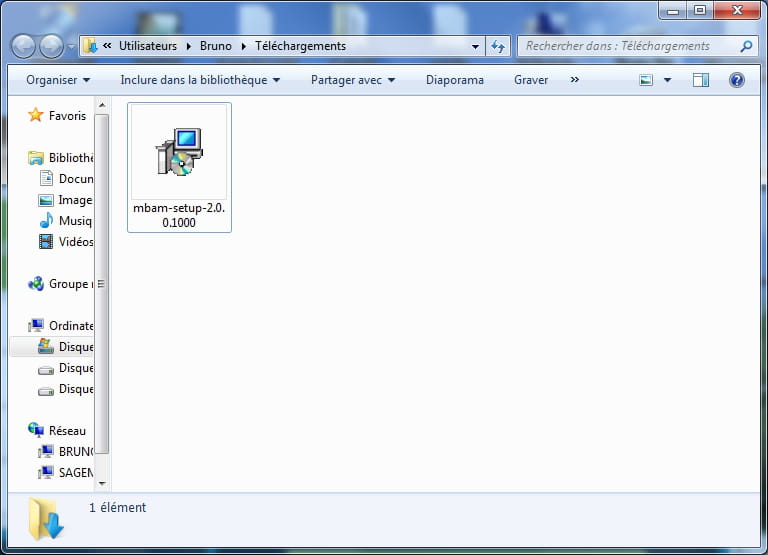
Il faut maintenant ouvrir le fichier , clic droit bien évidement :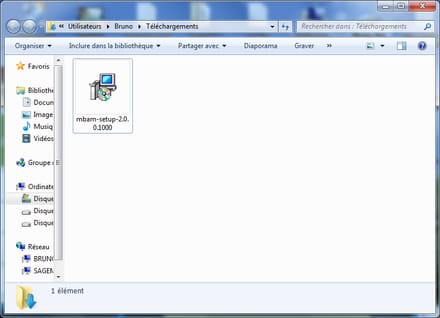
Instalation simple, choisir sa langue et se laisser guider
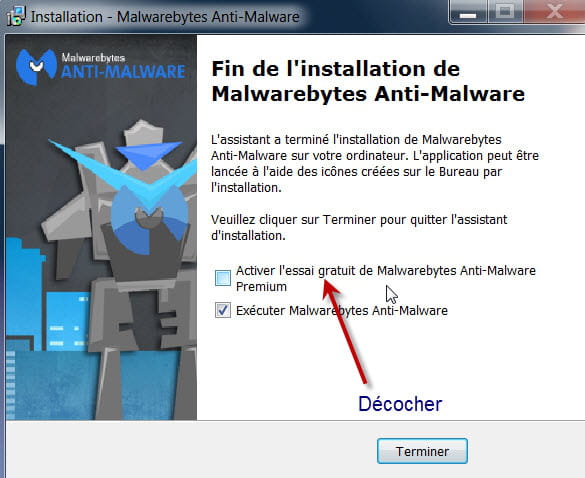
A la fin de l'installation, décoche l'option "Activer l'essai gratuit de Malwarebytes Anti-Malware Premium".
La case Exécuter Malwarebytes Anti-Malware reste cochée.
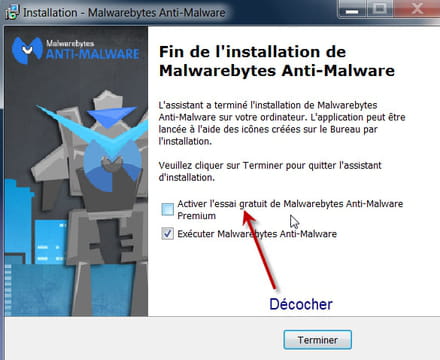
Au premier démarrage de Malwarebytes Anti-Malware, une popup en bas à droite vous informe que les définitions virales ne sont pas à jour.
- 1 Cliquez dessus mettre à jour maintenant
- 2 Puis cliquez sur Examen en haut.
- 3 Le scan se lance et les objets détectés sont énumérés, une fois le scan terminé, la liste des menaces apparaît.
- 4 Choisir mettre en quarantaine puis aller dans l'onglet quarantaine pour tout supprimer
Il est possible que Malwarebytes demande de redémarrer l'ordinateur, acceptez en cliquant sur Yes.
l'onglet Historique permet de retrouver les rapports afin de les poster sur le forum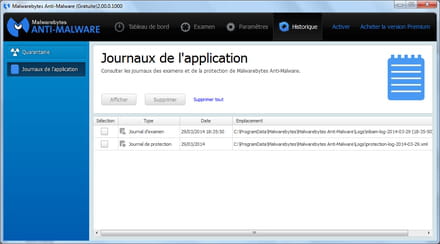
Á la deuxième utilisation (et les suivantes)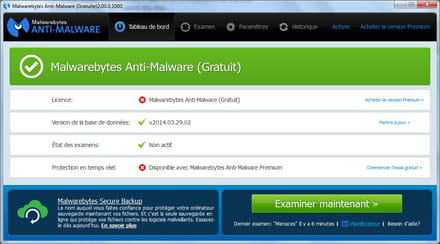
Cliquer sur l'onglet Examen , il faut que soit coché examen menaces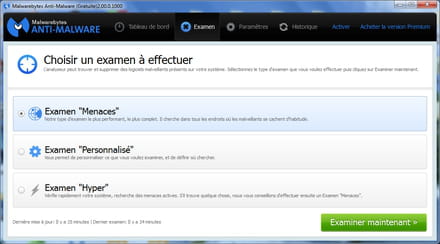
puis examiner maintenant
si rapport demandé , le poster sur le forum
à demain !
-
Bonjour,
Voici le zhp cleaner: http://upload.sosvirus.net/www/?a=d&i=QakmNelw6s
je n'ai pas lancé le nettoyage à partir de ce programme car tu m'avais demandé le rapport.
le roguekiller: http://upload.sosvirus.net/www/?a=d&i=oepUmNOOk2
le malwarebytes: http://upload.sosvirus.net/www/?a=d&i=f465EogPAr
puis le dernier zdhdiag: http://upload.sosvirus.net/www/?a=d&i=MFvf3d7BuX
En espérant avoir tout fait dans le bon ordre et que tu sauras déchiffrer tout cela.
Bonne journée!
ps: tu m'as dit qu'il devait y avoir 5 rapports mais tu ne m'as donné que 3 nouveaux programmes et un nouveau zdhdiag ce qui ne fait que 4 pour moi, est-ce normal? -
Contributeur.
je n'ai pas lancé le nettoyage à partir de ce programme car tu m'avais demandé le rapport.
alors oui tu peux lancer le nettoyage
.ps: tu m'as dit qu'il devait y avoir 5 rapports mais tu ne m'as donné que 3 nouveaux programmes et un nouveau zdhdiag ce qui ne fait que 4 pour moi, est-ce normal?
Avec la réparation de ZHPCleaner , cela fait 5 ;-)
C'est pas bon d'avoir plusieurs antivirus :
Ad-Aware Antivirus v11.3.6321.0 => Lavasoft >> désinstaller
ESET Online Scanner v3 => ESET >> désinstaller
Spybot - Search & Destroy v2.3.39 => Safer Networking Ltd - Spybot S&D >> désinstaller
Windows Defender W8 (Deactivate) => Windows Defender Désactivé >> réactiver !
Il faut supprimer les P2P afin de faire une bonne désinfection car bien qu'il ne soient pas infectieux, et que les logiciels soient légaux , c'est leur utilisation (mauvaise) qui t'amènent des virus ...
Parfois une simple visite d'un site de crack peut suffire à infecter ton ordinateur, en effet un grand nombre de sites de cracks contiennent des exploits, les personnes n'ayant pas leurs systèmes et logiciels à jour sont vulnérables
Tu sais chaque fois que tu utilises les P2P (emule et autres...) tu te connectes sur des sites qui euxsont infectés .....
Mais après si tu veux les remettre ça te regarde....mais lis un peu stp :
Regarde ICI
Et surtout cette histoire édifiante (pas vieille)
En effet même si tu ne t'en sers "pas" ou "plus" il y a toujours un risque.....
Personnellement Je désinstallerais aussi ce logiciel :
- Logiciel: UxStyle
après avoir fait tout ça ;)
Tu vas passer ce script qui permettra de supprimer surement ce qui ne l'a pas été par le panneau de configuration :
ZHPFix
Script
ATTENTION !!! : Script personnalisé pour cette machine uniquement , ne pas reproduire !!/!\ Double Avertissement /!\
ce script est seulement valable pour ce pc, en cours de nettoyage, à ne pas utiliser sur un autre pc,
risque de plantage !
Ce script va cibler certains éléments à supprimer :
* Copie les lignes suivantes (surligner et copier) :
Script ZHPFix
ShortcutFix
O4 - GS\QuickLaunch [CHERGUI Mehdi]: µTorrent.lnk . (.BitTorrent Inc. - µTorrent.) -- C:\Users\CHERGUI Mehdi\AppData\Roaming\uTorrent\uTorrent.exe =>P2P.BitTorrent
O4 - GS\Desktop [CHERGUI Mehdi]: µTorrent.lnk . (.BitTorrent Inc. - µTorrent.) -- C:\Users\CHERGUI Mehdi\AppData\Roaming\uTorrent\uTorrent.exe =>P2P.BitTorrent
O4 - HKLM\..\Run: [AdAwareTray] . (...) -- C:\Program Files\Lavasoft\Ad-Aware Antivirus\Ad-Aware Antivirus\11.3.6321.0\AdAwareTray.exe => Lavasoft
OPT:O4 - HKLM\..\Wow6432Node\Run: [iTunesHelper] . (.Apple Inc. - iTunesHelper.) -- C:\Program Files (x86)\iTunes\iTunesHelper.exe
O4 - HKLM\..\Wow6432Node\Run: [SDTray] . (.Safer-Networking Ltd. - Spybot - Search & Destroy tray access.) -- C:\Program Files (x86)\Spybot - Search & Destroy 2\SDTray.exe => Spybot-S&D Cleaning
O23 - Service: Ad-Aware Service 11 (LavasoftAdAwareService11) . (...) - C:\Program Files\Lavasoft\Ad-Aware Antivirus\Ad-Aware Antivirus\11.3.6321.0\AdAwareService.exe => Lavasoft
O23 - Service: Spybot-S&D 2 Scanner Service (SDScannerService) . (.Safer-Networking Ltd. - Spybot-S&D 2 Scanner Service.) - C:\Program Files (x86)\Spybot - Search & Destroy 2\SDFSSvc.exe => Spybot-S&D Cleaning
O23 - Service: Spybot-S&D 2 Updating Service (SDUpdateService) . (.Safer-Networking Ltd. - Spybot-S&D 2 Background update service.) - C:\Program Files (x86)\Spybot - Search & Destroy 2\SDUpdSvc.exe => Spybot-S&D Cleaning
O23 - Service: Spybot-S&D 2 Security Center Service (SDWSCService) . (.Safer-Networking Ltd. - Windows Security Center integration..) - C:\Program Files (x86)\Spybot - Search & Destroy 2\SDWSCSvc.exe => Spybot-S&D Cleaning
[MD5.C746CD166372F3C6F364B62F2C2C8B20] [APT] [AutoKMS] (...) -- C:\Windows\AutoKMS\AutoKMS.exe [3738624] =>Trojan.AutoKMS
[MD5.58F0BC29B0E19A8397ABD5FB8472EB7D] [APT] [Check for updates] (.Safer-Networking Ltd..) -- C:\Program Files (x86)\Spybot - Search & Destroy 2\SDUpdate.exe [4328392] => Spybot-S&D Cleaning
[MD5.1382C010B55FE22666FF42FA758E1A09] [APT] [Refresh immunization] (.Safer-Networking Ltd..) -- C:\Program Files (x86)\Spybot - Search & Destroy 2\SDImmunize.exe [4460496] => Spybot-S&D Cleaning
[MD5.CFA31529D7102F09309DDCDD223449AE] [APT] [Scan the system] (.Safer-Networking Ltd..) -- C:\Program Files (x86)\Spybot - Search & Destroy 2\SDScan.exe [4818904] => Spybot-S&D Cleaning
O42 - Logiciel: Ad-Aware Antivirus - (.Lavasoft.) [HKLM][64Bits] -- {E39A80AE-0CC0-43EE-AB6B-BE11DC4F969F}_AdAwareUpdater => Lavasoft
O42 - Logiciel: AdAwareInstaller - (.Lavasoft.) [HKLM][64Bits] -- {0851BE65-294B-4BBA-8A0D-C1320DCBBCA3} => Lavasoft Ad-Aware
O42 - Logiciel: AdAwareUpdater - (.Lavasoft.) [HKLM][64Bits] -- {E39A80AE-0CC0-43EE-AB6B-BE11DC4F969F} => Lavasoft Ad-Aware
O42 - Logiciel: ESET Online Scanner v3 - (...) [HKLM][64Bits] -- ESET Online Scanner => ESET
O42 - Logiciel: Spybot - Search & Destroy - (.Safer-Networking Ltd..) [HKLM][64Bits] -- {B4092C6D-E886-4CB2-BA68-FE5A99D31DE7}_is1 => Spybot-S&D Cleaning
O42 - Logiciel: µTorrent - (.BitTorrent Inc..) [HKCU][64Bits] -- uTorrent =>P2P.BitTorrent
[HKCU\Software\BitTorrent] =>P2P.BitTorrent
[HKCU\Software\ESET] => ESET Online Scanner
[HKCU\Software\Genie(TM)]
[HKLM\Software\Wow6432Node\Eset] => ESET Online Scanner
O43 - CFD: 27/10/2014 - 14:49:02 - [] ----D C:\Program Files (x86)\ESET => ESET Online Scanner
O43 - CFD: 13/08/2014 - 23:35:21 - [] ----D C:\Program Files (x86)\Spybot - Search & Destroy 2 => Safer Networking Ltd - Spybot S&D
O43 - CFD: 13/08/2014 - 23:51:49 - [] ----D C:\ProgramData\Spybot - Search & Destroy => Safer Networking Ltd - Spybot S&D
O43 - CFD: 27/10/2014 - 22:09:27 - [] ----D C:\Users\CHERGUI Mehdi\AppData\Roaming\uTorrent =>P2P.µTorrent
O45 - LFCP:[MD5.FE32A94F2341B0EE81435E6BA36A921E] - 27/10/2014 - 17:14:50 ---A- - C:\Windows\Prefetch\UTORRENT.EXE-DD0B820E.pf =>P2P.µTorrent
O61 - LFC: 26/10/2014 - 09:02:30 ---A- . (...) -- C:\Users\CHERGUI Mehdi\AppData\Local\Temp\NVIDIA Corporation\NV_Cache\63547c51a55c7182c5c77fb521826c6c_fce8395c8fd8a86e_e330f25ac01818f1_0_0.bin [16384] => Temporary file not necessary
O61 - LFC: 26/10/2014 - 09:02:30 ---A- . (...) -- C:\Users\CHERGUI Mehdi\AppData\Local\Temp\Quarantine.exe [448000] => Temporary file not necessary
O61 - LFC: 27/10/2014 - 09:02:32 ---A- . (.ESET.) -- C:\Users\CHERGUI Mehdi\Desktop\esetsmartinstaller_enu.exe [2347384]
[MD5.7F871A59DB376E9274C7F16D880F6D45] [SPRF][21/07/2014] (.ParetoLogic Inc. - PC Health Advisor Installer.) -- C:\Users\CHERGUI Mehdi\Desktop\ParetoLogic PC Health Advisor.exe [5965344] =>Rogue.PCHealthAdvisor
O87 - FAEL: "{CF4206C3-6556-43A8-BFBC-3E5A5A252D9F}" | In - None - P6 - TRUE | .(.BitTorrent Inc. - µTorrent.) -- C:\Users\CHERGUI Mehdi\AppData\Roaming\uTorrent\uTorrent.exe =>P2P.BitTorrent
O87 - FAEL: "{0C339866-3E4B-4ABA-87BE-2F6B1E2EA3AB}" | In - None - P17 - TRUE | .(.BitTorrent Inc. - µTorrent.) -- C:\Users\CHERGUI Mehdi\AppData\Roaming\uTorrent\uTorrent.exe =>P2P.BitTorrent
OPT:SS - | Disabled 30/08/2011 462184 | (Bonjour Service) . (.Apple Inc..) - C:\Program Files\Bonjour\mDNSResponder.exe
SR - | Auto 27/08/2014 706864 | (LavasoftAdAwareService11) . (...) - C:\Program Files\Lavasoft\Ad-Aware Antivirus\Ad-Aware Antivirus\11.3.6321.0\AdAwareService.exe => Lavasoft
SR - | Auto 25/04/2014 1738200 | (SDScannerService) . (.Safer-Networking Ltd..) - C:\Program Files (x86)\Spybot - Search & Destroy 2\SDFSSvc.exe => Spybot-S&D Cleaning
SR - | Auto 25/04/2014 2081752 | (SDUpdateService) . (.Safer-Networking Ltd..) - C:\Program Files (x86)\Spybot - Search & Destroy 2\SDUpdSvc.exe => Spybot-S&D Cleaning
SR - | Auto 25/04/2014 171928 | (SDWSCService) . (.Safer-Networking Ltd..) - C:\Program Files (x86)\Spybot - Search & Destroy 2\SDWSCSvc.exe => Spybot-S&D Cleaning
[HKCU\Software\Microsoft\Windows\CurrentVersion\Uninstall\uTorrent] =>P2P.BitTorrent^
C:\Users\CHERGUI Mehdi\AppData\Roaming\uTorrent =>P2P.µTorrent^
C:\Windows\AutoKMS\AutoKMS.exe =>Trojan.AutoKMS^
[HKCU\Software\BitTorrent] =>P2P.BitTorrent^
C:\Users\CHERGUI Mehdi\Desktop\ParetoLogic PC Health Advisor.exe =>Rogue.PCHealthAdvisor^
ProxyFix
EmptyPrefetch
EmptyFlash
SysRestore
FirewallRAZ
EmptyTemp
* Lance ZHPFix à partir du raccourci sur ton Bureau (si tu es sous Windows Vista ou Windows 7, fais le par un clic-droit --> Exécuter en temps qu'administrateur)
* Clique sur Importer, (vérifie) .Les lignes se collent automatiquement dans ZHPFix, sinon colle les lignes
* Avant toute opération, ZHPFix vide la corbeille cela peut durer jusqu'à plusieurs minutes (mais tu peux dire non )
* Clique sur le bouton « GO » pour lancer le nettoyage.
* Copie/colle la totalité du rapport dans ta prochaine réponse.
Tutoriels https://nicolascoolman.eu
Et après tu me referas un ZHPDiag pour vérification STP
Merci !
-
Voilà, tout est fait:
le ZHPfix: http://upload.sosvirus.net/www/?a=d&i=AIW2UClJSl
puis le ZHPdiag: http://upload.sosvirus.net/www/?a=d&i=xHJ4i1sPkv
J'ai réactivé defender et j'ai viré tous les autres AV avast également.
Je peux laisser tourner defender seul sans aucun souci?
Merci! -
ContributeurTu as toujours plusieurs antivirus : (ou se sont des restes) >>image
car il faut les désinstaller avec leurs outils prévus pour :
Trusteer* >> compliqué ! mais c'est à toi de faire : c'est sur cette page
Kaspersky Lab* >> KAVremover
Microsoft >> panneau de configuration
Sinon c'est super nickel :

Les lignes superflues ne sont pas importantes !
les lignes non traitées sont tes extensions sur Mozilla !
-
Eh bien merci beaucoup!
Je ne sais pas d'où peuvent venir ces anti virus...
En tout cas, je désinstalle tout!
Que dois-je faire avec windows dans le panneau de configuration?
En tout cas je te remercie pour le temps que tu m'as consacré!
Je pensais que "mes" utilitaires pour faire fonctionner le pc suffisaient mais pas du tout!
La différence est vraiment flagrante pour l'instant.
ps: Ma femme a un pc qui a encore beaucoup plus de problèmes que le mien et je n'ai réussi à l'accélérer que de façon sommaire pour l'instant.
je pense qu'il faut lui faire le traitement. Doit-elle ouvrir un nouveau compte sur ce forum ou puis-je simplement ouvrir un nouveau sujet avec mon pseudo? -
Contributeur.
Que dois-je faire avec windows dans le panneau de configuration?
C'est pour désinstaller Microsoft Sécurity Essential
.Ma femme a un pc qui a encore beaucoup plus de problèmes que le mien et je n'ai réussi à l'accélérer que de façon sommaire pour l'instant.
je pense qu'il faut lui faire le traitement. Doit-elle ouvrir un nouveau compte sur ce forum ou puis-je simplement ouvrir un nouveau sujet avec mon pseudo?
tu peux le mettre à la suite puisque l'autre (le tien) est terminé ;)
-
Très bien, je te remercie, je passe adwcleaner puis ZHPdiag et je te colle les rapports ici.
-
Encore merci pour mon pc.
Je me permets donc de commencer le nouveau pc:
Voici déjà le rapport adwcleaner:
# AdwCleaner v4.002 - ????? ?????? 28/10/2014 at 20:47:17
# DB v2014-10-26.6
# ????????? 27/10/2014 by Xplode
# ???????????? ??????? : Windows 7 Home Basic Service Pack 1 (64 bits)
# ??? ???????????? : ????? - ?????-HP
# ???????? ?? : C:\Users\?????\Downloads\adwcleaner_4.002.exe
# ????????? : ????????
***** [ ?????? ] *****
***** [ ????? / ????? ] *****
????? ?????? : C:\Users\?????\AppData\Roaming\file scout
????? ?????? : C:\Users\?????\AppData\Local\PutLockerDownloader
????? ?????? : C:\ProgramData\Tarma Installer
????? ?????? : C:\Users\?????\AppData\Roaming\Web Cake
????? ?????? : C:\ProgramData\Alawar Stargaze
????? ?????? : C:\ProgramData\AlawarWrapper
????? ?????? : C:\Users\Public\Documents\AlawarWrapper
????? ?????? : C:\Users\?????\AppData\Local\Google\Chrome\User Data\Default\Extensions\mkfokfffehpeedafpekjeddnmnjhmcmk
[!] ????? ?????? : C:\Users\?????\AppData\Local\Google\Chrome\User Data\Default\Extensions\mkfokfffehpeedafpekjeddnmnjhmcmk
???? ?????? : C:\Users\?????\AppData\Local\Google\Chrome\User Data\Default\Local Storage\hxxp_www.delta-search.com_0.localstorage
???? ?????? : C:\Users\?????\AppData\Local\Google\Chrome\User Data\Default\Local Storage\hxxp_www.delta-search.com_0.localstorage-journal
???? ?????? : C:\Users\?????\AppData\Local\Google\Chrome\User Data\Default\Local Storage\hxxp_www.lyricsfreak.com_0.localstorage
???? ?????? : C:\Users\?????\AppData\Local\Google\Chrome\User Data\Default\Local Storage\hxxp_www.lyricsfreak.com_0.localstorage-journal
???? ?????? : C:\Users\?????\AppData\Local\Google\Chrome\User Data\Default\Local Storage\hxxp_www.lyricsmode.com_0.localstorage
???? ?????? : C:\Users\?????\AppData\Local\Google\Chrome\User Data\Default\Local Storage\hxxp_www.lyricsmode.com_0.localstorage-journal
???? ?????? : C:\Users\?????\AppData\Local\Google\Chrome\User Data\Default\Local Storage\hxxp_www.triple-search.com_0.localstorage
???? ?????? : C:\Users\?????\AppData\Local\Google\Chrome\User Data\Default\Local Storage\hxxp_www.triple-search.com_0.localstorage-journal
***** [ ?????? ] *****
?????a ??????a : BitGuard
?????a ??????a : Driver Booster Scan
?????a ??????a : Driver Booster Update
?????a ??????a : MySearchDial
***** [ ?????? ] *****
***** [ ?????? ] *****
???? ??????a : HKLM\SOFTWARE\Google\Chrome\Extensions\bbffdhejhaoiflnpooogkckfdcmmjppn
???? ??????a : HKLM\SOFTWARE\Google\Chrome\Extensions\fjoijdanhaiflhibkljeklcghcmmfffh
???? ??????a : HKLM\SOFTWARE\Google\Chrome\Extensions\mkfokfffehpeedafpekjeddnmnjhmcmk
???? ??????a : HKCU\Software\Microsoft\Internet Explorer\LowRegistry\DOMStorage\babylon.com
???? ??????a : HKLM\SOFTWARE\Classes\AppID\escortApp.DLL
???? ??????a : HKLM\SOFTWARE\Classes\AppID\escortEng.DLL
???? ??????a : HKLM\SOFTWARE\Classes\AppID\escorTlbr.DLL
???? ??????a : HKLM\SOFTWARE\Classes\AppID\esrv.EXE
???? ??????a : HKLM\SOFTWARE\Classes\FTDownloader
???? ??????a : HKLM\SOFTWARE\Classes\Prod.cap
???? ??????a : HKLM\SOFTWARE\Classes\protector_dll.protectorbho
???? ??????a : HKCU\Software\a57d7d1b768ed47
???? ??????a : HKLM\SOFTWARE\a57d7d1b768ed47
???? ??????a : HKLM\SOFTWARE\Classes\AppID\{4E1E9D45-8BF9-4139-915C-9F83CC3D5921}
???? ??????a : HKLM\SOFTWARE\Classes\AppID\{B12E99ED-69BD-437C-86BE-C862B9E5444D}
???? ??????a : HKLM\SOFTWARE\Classes\AppID\{C007DADD-132A-624C-088E-59EE6CF0711F}
???? ??????a : HKLM\SOFTWARE\Classes\AppID\{C292AD0A-C11F-479B-B8DB-743E72D283B0}
???? ??????a : HKLM\SOFTWARE\Classes\AppID\{CA5CAA63-B27C-4963-9BEC-CB16A36D56F8}
???? ??????a : HKLM\SOFTWARE\Classes\AppID\{D7EE8177-D51E-4F89-92B6-83EA2EC40800}
???? ??????a : HKLM\SOFTWARE\Classes\Interface\{0AFD55C8-ADF8-4A33-A6E1-DEDB7A36AEB4}
???? ??????a : HKLM\SOFTWARE\Classes\Interface\{DF84E609-C3A4-49CB-A160-61767DAF8899}
???? ??????a : HKLM\SOFTWARE\Classes\TypeLib\{4E1E9D45-8BF9-4139-915C-9F83CC3D5921}
???? ??????a : HKLM\SOFTWARE\Classes\TypeLib\{C292AD0A-C11F-479B-B8DB-743E72D283B0}
???? ??????a : HKLM\SOFTWARE\Classes\TypeLib\{D7EE8177-D51E-4F89-92B6-83EA2EC40800}
???? ??????a : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Ext\PreApproved\{AF6B0594-6008-4327-93E5-608AD710A6FA}
???? ??????a : HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{2FA28606-DE77-4029-AF96-B231E3B8F827}
???? ??????a : HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{77AA745B-F4F8-45DA-9B14-61D2D95054C8}
???? ??????a : HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{B7FCA997-D0FB-4FE0-8AFD-255E89CF9671}
???? ??????a : HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{D43B3890-80C7-4010-A95D-1E77B5924DC3}
???? ??????a : HKLM\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{2FA28606-DE77-4029-AF96-B231E3B8F827}
???? ??????a : HKLM\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{B7FCA997-D0FB-4FE0-8AFD-255E89CF9671}
???? ??????a : HKLM\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{D43B3890-80C7-4010-A95D-1E77B5924DC3}
???? ??????a : [x64] HKLM\SOFTWARE\Classes\Interface\{0AFD55C8-ADF8-4A33-A6E1-DEDB7A36AEB4}
???? ??????a : [x64] HKLM\SOFTWARE\Classes\Interface\{DF84E609-C3A4-49CB-A160-61767DAF8899}
???? ??????a : [x64] HKLM\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{2FA28606-DE77-4029-AF96-B231E3B8F827}
???? ??????a : [x64] HKLM\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{77AA745B-F4F8-45DA-9B14-61D2D95054C8}
???? ??????a : [x64] HKLM\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{B7FCA997-D0FB-4FE0-8AFD-255E89CF9671}
???? ??????a : [x64] HKLM\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{D43B3890-80C7-4010-A95D-1E77B5924DC3}
???????? ??????a : HKLM\SYSTEM\CurrentControlSet\Services\SharedAccess\Parameters\FirewallPolicy\StandardProfile\AuthorizedApplications\List [C:\Program Files (x86)\Spybot - Search & Destroy 2\SDTray.exe]
???????? ??????a : HKLM\SYSTEM\CurrentControlSet\Services\SharedAccess\Parameters\FirewallPolicy\StandardProfile\AuthorizedApplications\List [C:\Program Files (x86)\Spybot - Search & Destroy 2\SDFSSvc.exe]
???????? ??????a : HKLM\SYSTEM\CurrentControlSet\Services\SharedAccess\Parameters\FirewallPolicy\StandardProfile\AuthorizedApplications\List [C:\Program Files (x86)\Spybot - Search & Destroy 2\SDUpdate.exe]
???????? ??????a : HKLM\SYSTEM\CurrentControlSet\Services\SharedAccess\Parameters\FirewallPolicy\StandardProfile\AuthorizedApplications\List [C:\Program Files (x86)\Spybot - Search & Destroy 2\SDUpdSvc.exe]
???? ??????a : HKCU\Software\DataMngr
[#] ???? ??????a : HKCU\Software\DataMngr_Toolbar
???? ??????a : HKCU\Software\filescout
???? ??????a : HKCU\Software\InstallCore
???? ??????a : HKCU\Software\mysearchdial
???? ??????a : HKCU\Software\AppDataLow\Software\adawarebp
???? ??????a : HKLM\SOFTWARE\Babylon
???? ??????a : HKLM\SOFTWARE\DataMngr
???? ??????a : HKLM\SOFTWARE\InstallCore
???? ??????a : [x64] HKLM\SOFTWARE\Tarma Installer
?????? ??????a : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Windows [AppInit_DLLs] - c:\progra~3\bitguard\271832~1.68\{c16c1~1\bitguard.dll
?????? ??????a : [x64] HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Windows [AppInit_DLLs] - c:\progra~3\bitguard\271769~1.27\{c16c1~1\loader.dll
???? ??????a : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\GoogleUpdate.exe
***** [ ???????? ] *****
-\\ Internet Explorer v11.0.9600.17344
????????? ????????????? : HKCU\Software\Microsoft\Internet Explorer\Main [Start Page]
????????? ????????????? : HKLM\SOFTWARE\Microsoft\Internet Explorer\Main [Start Page]
????????? ????????????? : [x64] HKLM\SOFTWARE\Microsoft\Internet Explorer\Main [Start Page]
-\\ Mozilla Firefox v
-\\ Google Chrome v38.0.2125.111
*************************
AdwCleaner[R0].txt - [9796 octets] - [28/10/2014 20:38:24]
AdwCleaner[S0].txt - [7740 octets] - [28/10/2014 20:47:17]
########## EOF - C:\AdwCleaner\AdwCleaner[S0].txt - [7800 octets] ##########
Je lance le ZDHdiag et j'envoie le rapport. -
Contributeurpasse ZHPCleaner et fournis les deux rapports
scanner et réparer !
ZHPcleaner
Désactiver ton Antivirus
-
Ton moteur de recherche va se fermer il faudra le réouvir pour poster les rapports
téléchargement : ZHPcleaner de Nicolas Cooleman
- Cliquer sur le Bouton Bleu
- cet outil ne nécessite aucune installation, il est très rapide car basé sur l'éxécution de scripts.
- Accepte "les conditions d'utilisation"
- Il restaure les paramètres Proxy par défaut,
- Il supprime les redirections des raccourcis de navigateurs (Infection par argument),
- Il restaure les pages de démarrage et de recherche dun navigateur Internet Explorer (Base de Registres),
- Il restaure la page de démarrage du navigateur Mozilla Firefox (Fichier de préférences),
- Il restaure la page de démarrage du navigateur Google Chrome (Fichier de préférences),
- Il restaure la page de démarrage du navigateur Opera (Fichier de préférences),
- Il supprime certains Browser Helper Object (BHO) nuisibles de navigateurs,
- Il supprime certaines Barres d'outil (Toolbar) nuisibles de navigateurs,
- Il répare le fournisseur de recherche par défaut (SearchScope),
- En cas de présence d'un proxy, un message apparaît avec la question suivante
"Avez-vous installé ce proxy ?" suivi de l'adresse IP du proxy.
Si vous n'avez pas installé de Proxy, cliquer sur "NON" pour accepter la réparation du proxy.
- les cases sont cochées suivant le ou les navigateurs présents
- Cliquer sur le popup qui apparait
- Puis sur scanner
- Laisser la barre de progression arriver jusqu'à la fin.
- A la fin du traitement, un rapport de nettoyage s'affiche dans le bloc-notes le fournir si demandé sinon :
- Cliquer sur réparer
- Fermeture des navigateurs pour le nettoyage
- Si tu veux réparer le fichier hote, il faut désactiver ton antivirus.
Tutoriel officiel
-
voici le premier rapport: http://upload.sosvirus.net/www/?a=d&i=k6tBwmPdU8
Et le deuxième: http://upload.sosvirus.net/www/?a=d&i=7u2gDInHLL
Une petite question, ces programmes ne nettoient "que" les outils internet?
En effet, je remarque sur ce pc qu'il met un temps fou à démarrer ou à lancer une application. Ces problèmes peuvent être réglés de cette manière? -
voici le premier rapport: http://upload.sosvirus.net/www/?a=d&i=k6tBwmPdU8
Ajouter un commentaire - Lien (#22)
Et le deuxième: http://upload.sosvirus.net/www/?a=d&i=7u2gDInHLL
Une petite question, ces programmes ne nettoient "que" les outils internet?
En effet, je remarque sur ce pc qu'il met un temps fou à démarrer ou à lancer une application. Ces problèmes peuvent être réglés de cette manière? -
Désolé de ne pas t'avoir répondu hier. Avec le décalage horaire, j'étais déjà parti...
Je te préviendrai la prochaine fois.
Voici le rapport: http://upload.sosvirus.net/www/?a=d&i=KlWNo61JPo -
ContributeurBonsoir ,
alors déjà deux antivirus :
avast! Free Antivirus v9.0.2021 => AVAST Software*
Norton Internet Security v19.9.1.14 => Symantec*
Il faut choisir , un seul suffit !
utiliser l'outil de désinstalation de l'antivirus :
Pour Avast AswClear
Pour NortonNorton_Removal_Tool
Mise à jour , Adobe Flash Player 11 ActiveX 64-bit => Adobe Systems
>>Pour Flash Player :
- Flash Player (vérification)
- Instalation (choisir sa version)
Tu vas passer Adwcleaner, JRT, LopSD et (re) ZHPDiag :
AdwCleaner
: Logiciel très simple d'utilisation
1 - Téléchargez AdwCleaner et lance son exécution.
>>>ICI<<<
2 - L'interface du programme va s'ouvrir.
Cliques sur le bouton Scanner afin de lancer la détection, celle-ci ne prendra que quelques secondes, patientes.
Le rapport est automatiquement enregistré à la racine de votre disque dur principal, en général C:
3 - Fermes le rapport puis cliques sur le bouton NettoyerSI
AdwCleaner a trouvé des choses dans les différents onglets
4 - Dès la suppression effective, le logiciel demande de redémarrer l'ordinateur, cliques sur Ok.
au redémarrage :
5 - Poste les deux rapports , recherche et suppression
(CTRL+A Pour tout sélectionner , CTRL+C pour copier et CTRL+V pour coller)
6 - Tu peux fermer AdwCleaner
________________________________________JRT

Téléchargement : JRT
1 - Enregistre-le sur ton bureau.
2 - Fermes toutes les applications en cours.
3 - Fais un clic droit => Exécuter en tant qu'administrateur
4 - Une fois le logiciel ouvert, appuis sur la touche Entrée.
5 - Patientes le temps que l'outil travaille (cela peut être assez long)
6 - le bureau va disparaître quelques instants, c'est tout à fait normal.
À la fin de l'analyse, un rapport nommé JRT.txt va s'ouvrir
Il va falloir que tu patientes ne touche à rien même si tu as l'impression que cela n'avance pas !
Poste le rapport
ne t'inquiète pas si tu as l'impression qu'il ne "travaille" pas !!
patiente !
___________________________________________LopSD
Télécharge LopSD sur ton Bureau
1 - Ferme tous tes programmes et lance le.
1 - Tape F pour français, puis appuie sur la touche "Entrée"
1 - Tape 1 et appuie sur la touche "Entrée" pour lancer la Recherche.
1 - A la fin de l'analyse, un rapport va apparaitre : copie/colle ce rapport dans ta prochaine réponse.
_____________________________________________
et refais moi un ZHPDiag après s'il te plait , je te ferais surement un script, Merci




- 1
- 2
