
Virus wscript qui crée des racourcis sur les périphériques
Bonjour,
j'ai été récemment infecté par le virus wscript qui crée des raccourcis sur mon disque dur externe.
J'ai fait une recherche avec usb fix, voici le rapport :
Merci beaucoup pour votre aide !
Charles
[b]############################## | UsbFix V 7.184 | [Recherche][/b]
Utilisateur: Charlus (Administrateur) # PC
Mis à jour le 20/10/2014 par El Desaparecido - SosVirus
Lancé à 10:14:41 | 22/10/2014
Site Web : [url=http://www.usbfix.net/]https://www.usbfix.net/[/url]
Changelog : [url=http://www.usbfix.net/maj/]https://www.usb-antivirus.com/fr/maj/[/url]
Assistance : [url=http://www.sosvirus.net/forum-virus-securite.html]https://depannageinformatique.org/acheter/reservation/?f=6[/url]
Upload Malware : [url=http://www.sosvirus.net/upload_malware.php]http://www.sosvirus.net/upload_malware.php[/url]
Détection en Live : [url=http://comment-supprimer.fr/]http://comment-supprimer.fr/[/url]
Contact : [url=http://www.usbfix.net/contact/]https://www.usb-antivirus.com/fr/contact/[/url]
[b]################## | System information |[/b]
MB: ASUSTeK COMPUTER INC. (X551MA)
CPU: Intel(R) Pentium(R) CPU N3530 @ 2.16GHz
GC: Intel(R) HD Graphics
RAM -> [Total : 3983 Mo | Free : 3027 Mo]
Bios: American Megatrends Inc.
Boot: Normal boot
OS: Microsoft(TM) Windows 8.1 (6.3.9600 64-Bit)
WB: Internet Explorer : 11.00.9600.16384
WB: Google Chrome : 38.0.2125.104
WB: Mozilla Firefox : 32.0.3
[b]################## | Security Information |[/b]
AV: Windows Defender [[b](!) Désactivé[/b] |A jour]
AV: avast! Antivirus [Actif |A jour]
AS: Windows Defender [[b](!) Désactivé[/b] |A jour]
AS: avast! Antivirus [Actif |A jour]
AS: Malwarebytes Anti-Malware : 2.0.2.1012
FW: Windows Firewall [Actif]
SC: Security Center [Actif]
WU: Windows Update [Actif]
[b]################## | Disk Information |[/b]
C:\ (%SystemDrive%) -> Disque fixe # 186 Go (135 Go libre(s) - 73%) [OS] # NTFS
D:\ -> Disque fixe # 258 Go (28 Go libre(s) - 11%) [Data] # NTFS
G:\ -> Disque fixe # 298 Go (46 Go libre(s) - 15%) [Verbatim] # FAT32
[b]################## | Regedit Run |[/b]
F2 - HKLM\..\Winlogon : [Shell] explorer.exe
F2 - [x64] HKLM\..\Winlogon : [Shell] explorer.exe
F2 - HKLM\..\Winlogon : [Userinit] userinit.exe
F2 - [x64] HKLM\..\Winlogon : [Userinit] C:\Windows\system32\userinit.exe,
04 - HKLM\..\Run : [ASUSPRP] "C:\Program Files (x86)\ASUS\APRP\APRP.EXE"
04 - HKLM\..\Run : [WebStorage] C:\Program Files (x86)\ASUS\WebStorage\2.1.10.398\ASUSWSLoader.exe
04 - HKLM\..\Run : [GrooveMonitor] "C:\Program Files (x86)\Microsoft Office\Office12\GrooveMonitor.exe"
04 - HKLM\..\Run : [Adobe ARM] "C:\Program Files (x86)\Common Files\Adobe\ARM\1.0\AdobeARM.exe"
04 - HKLM\..\Run : [AvastUI.exe] "C:\Program Files\AVAST Software\Avast\AvastUI.exe" /nogui
04 - HKLM\..\Run : [SunJavaUpdateSched] "C:\Program Files (x86)\Common Files\Java\Java Update\jusched.exe"
04 - [x64] HKLM\..\Run : [IgfxTray] "C:\Windows\system32\igfxtray.exe"
04 - [x64] HKLM\..\Run : [HotKeysCmds] "C:\Windows\system32\hkcmd.exe"
[b]################## | Recherche générique |[/b]
Présent! G:\drivers.lnk
Présent! G:\cuisine.lnk
Présent! G:\cdoch.lnk
Présent! G:\compiles.lnk
Présent! G:\LM & CV.lnk
Présent! G:\V2R.lnk
Présent! G:\M2.lnk
Présent! G:\Ma musique.lnk
Présent! G:\by arnaud thuilliez.lnk
Présent! G:\Mes vidéos.lnk
Présent! G:\M1 GE.lnk
Présent! G:\haha.lnk
Présent! G:\joséphine.lnk
Présent! G:\03 - It's Getting Harder.mp3.lnk
Présent! G:\Europass-CV-20140521-Trollé-EN.xml.lnk
Présent! G:\jazz blues.lnk
Présent! G:\latino.lnk
Présent! G:\nova.lnk
Présent! G:\O'Bretells.lnk
Présent! G:\AlbumArt_{6CB96740-54EE-4032-8A69-D401DE403A58}_Small.jpg.lnk
Présent! G:\AlbumArt_{6CB96740-54EE-4032-8A69-D401DE403A58}_Large.jpg.lnk
Présent! G:\mémoire Charles Trollé.pdf.lnk
Présent! G:\CV_Charles_Trollé.pdf.lnk
Présent! G:\reggae.lnk
Présent! G:\LM et CV.lnk
Présent! G:\soutenance trollé.odp.lnk
Présent! G:\zikaben.lnk
Présent! G:\zikabeto.lnk
Présent! G:\System Volume Information.lnk
Présent! G:\ROCK & ROLL.lnk
Présent! G:\Tom Waits.lnk
Présent! G:\zikatiti.lnk
Présent! G:\copie clef.lnk
Présent! G:\photographies.lnk
Présent! G:\music beto.lnk
Présent! G:\Autorun.inf.lnk
Présent! G:\Fiche_Présentations.doc.lnk
Présent! G:\Europass-CV-20140521-Trollé-EN.pdf.lnk
Présent! G:\variété internationale.lnk
Présent! G:\zikaberangère.lnk
Présent! G:\zikaeugène.lnk
Présent! G:\zikafelix.lnk
Présent! G:\zikamorgane.lnk
Présent! G:\Zikandreea.lnk
Présent! G:\Zikaval.lnk
Présent! G:\Artiste inconnu.lnk
Présent! G:\CD.lnk
Présent! G:\Dub Syndicate - Classic Selection, Vol. 1 - 07 - Ravi Shankar.mp3.lnk
Présent! G:\give I & I some work.wma.lnk
Présent! G:\hugh mundell - million miles.mp3.lnk
Présent! G:\pablo moses dubbin is a must.wma.lnk
Présent! G:\To Zion.mp3.lnk
Présent! G:\electronic.lnk
Présent! G:\Bretonisant.lnk
Présent! G:\charly's triolle.lnk
Présent! G:\GrooveDown_Downloads.lnk
Présent! G:\12-burning_spear-jah_no_dead-.mp3.lnk
Présent! G:\iTunes.lnk
Présent! G:\méthode doum.lnk
Présent! G:\pub & film.lnk
Présent! G:\variété française.lnk
Présent! G:\zikanne-lyse.lnk
Présent! G:\Dub Syndicate - Classic Selection, Vol. 1 - 06 - Dr Who_.mp3.lnk
Présent! G:\Sayag Jazz Machine-Test Pressing- (Jungle-Electro Jazz).rar.lnk
[b]################## | Registre |[/b]
[b]################## | UsbFix - Information |[/b]
Info : [url=https://www.youtube.com/watch?v=vUZYYASd7FE]Comment supprimer l'infection des raccourcis sur USB ? (Video)[/url]
Info : [url=http://www.en.usbfix.net/2014/03/remove-shortcut-virus-usb/]L'infection des raccourcis USB, c'est quoi ?[/url]
[b]################## | Hijack |[/b]
[b]################## | E.O.F | [url=http://www.sosvirus.net/]https://www.sosvirus.net/[/url] | [url=http://www.usbfix.net/]https://www.usbfix.net/[/url] |[/b]
j'ai été récemment infecté par le virus wscript qui crée des raccourcis sur mon disque dur externe.
J'ai fait une recherche avec usb fix, voici le rapport :
Merci beaucoup pour votre aide !
Charles
[b]############################## | UsbFix V 7.184 | [Recherche][/b]
Utilisateur: Charlus (Administrateur) # PC
Mis à jour le 20/10/2014 par El Desaparecido - SosVirus
Lancé à 10:14:41 | 22/10/2014
Site Web : [url=http://www.usbfix.net/]https://www.usbfix.net/[/url]
Changelog : [url=http://www.usbfix.net/maj/]https://www.usb-antivirus.com/fr/maj/[/url]
Assistance : [url=http://www.sosvirus.net/forum-virus-securite.html]https://depannageinformatique.org/acheter/reservation/?f=6[/url]
Upload Malware : [url=http://www.sosvirus.net/upload_malware.php]http://www.sosvirus.net/upload_malware.php[/url]
Détection en Live : [url=http://comment-supprimer.fr/]http://comment-supprimer.fr/[/url]
Contact : [url=http://www.usbfix.net/contact/]https://www.usb-antivirus.com/fr/contact/[/url]
[b]################## | System information |[/b]
MB: ASUSTeK COMPUTER INC. (X551MA)
CPU: Intel(R) Pentium(R) CPU N3530 @ 2.16GHz
GC: Intel(R) HD Graphics
RAM -> [Total : 3983 Mo | Free : 3027 Mo]
Bios: American Megatrends Inc.
Boot: Normal boot
OS: Microsoft(TM) Windows 8.1 (6.3.9600 64-Bit)
WB: Internet Explorer : 11.00.9600.16384
WB: Google Chrome : 38.0.2125.104
WB: Mozilla Firefox : 32.0.3
[b]################## | Security Information |[/b]
AV: Windows Defender [[b](!) Désactivé[/b] |A jour]
AV: avast! Antivirus [Actif |A jour]
AS: Windows Defender [[b](!) Désactivé[/b] |A jour]
AS: avast! Antivirus [Actif |A jour]
AS: Malwarebytes Anti-Malware : 2.0.2.1012
FW: Windows Firewall [Actif]
SC: Security Center [Actif]
WU: Windows Update [Actif]
[b]################## | Disk Information |[/b]
C:\ (%SystemDrive%) -> Disque fixe # 186 Go (135 Go libre(s) - 73%) [OS] # NTFS
D:\ -> Disque fixe # 258 Go (28 Go libre(s) - 11%) [Data] # NTFS
G:\ -> Disque fixe # 298 Go (46 Go libre(s) - 15%) [Verbatim] # FAT32
[b]################## | Regedit Run |[/b]
F2 - HKLM\..\Winlogon : [Shell] explorer.exe
F2 - [x64] HKLM\..\Winlogon : [Shell] explorer.exe
F2 - HKLM\..\Winlogon : [Userinit] userinit.exe
F2 - [x64] HKLM\..\Winlogon : [Userinit] C:\Windows\system32\userinit.exe,
04 - HKLM\..\Run : [ASUSPRP] "C:\Program Files (x86)\ASUS\APRP\APRP.EXE"
04 - HKLM\..\Run : [WebStorage] C:\Program Files (x86)\ASUS\WebStorage\2.1.10.398\ASUSWSLoader.exe
04 - HKLM\..\Run : [GrooveMonitor] "C:\Program Files (x86)\Microsoft Office\Office12\GrooveMonitor.exe"
04 - HKLM\..\Run : [Adobe ARM] "C:\Program Files (x86)\Common Files\Adobe\ARM\1.0\AdobeARM.exe"
04 - HKLM\..\Run : [AvastUI.exe] "C:\Program Files\AVAST Software\Avast\AvastUI.exe" /nogui
04 - HKLM\..\Run : [SunJavaUpdateSched] "C:\Program Files (x86)\Common Files\Java\Java Update\jusched.exe"
04 - [x64] HKLM\..\Run : [IgfxTray] "C:\Windows\system32\igfxtray.exe"
04 - [x64] HKLM\..\Run : [HotKeysCmds] "C:\Windows\system32\hkcmd.exe"
[b]################## | Recherche générique |[/b]
Présent! G:\drivers.lnk
Présent! G:\cuisine.lnk
Présent! G:\cdoch.lnk
Présent! G:\compiles.lnk
Présent! G:\LM & CV.lnk
Présent! G:\V2R.lnk
Présent! G:\M2.lnk
Présent! G:\Ma musique.lnk
Présent! G:\by arnaud thuilliez.lnk
Présent! G:\Mes vidéos.lnk
Présent! G:\M1 GE.lnk
Présent! G:\haha.lnk
Présent! G:\joséphine.lnk
Présent! G:\03 - It's Getting Harder.mp3.lnk
Présent! G:\Europass-CV-20140521-Trollé-EN.xml.lnk
Présent! G:\jazz blues.lnk
Présent! G:\latino.lnk
Présent! G:\nova.lnk
Présent! G:\O'Bretells.lnk
Présent! G:\AlbumArt_{6CB96740-54EE-4032-8A69-D401DE403A58}_Small.jpg.lnk
Présent! G:\AlbumArt_{6CB96740-54EE-4032-8A69-D401DE403A58}_Large.jpg.lnk
Présent! G:\mémoire Charles Trollé.pdf.lnk
Présent! G:\CV_Charles_Trollé.pdf.lnk
Présent! G:\reggae.lnk
Présent! G:\LM et CV.lnk
Présent! G:\soutenance trollé.odp.lnk
Présent! G:\zikaben.lnk
Présent! G:\zikabeto.lnk
Présent! G:\System Volume Information.lnk
Présent! G:\ROCK & ROLL.lnk
Présent! G:\Tom Waits.lnk
Présent! G:\zikatiti.lnk
Présent! G:\copie clef.lnk
Présent! G:\photographies.lnk
Présent! G:\music beto.lnk
Présent! G:\Autorun.inf.lnk
Présent! G:\Fiche_Présentations.doc.lnk
Présent! G:\Europass-CV-20140521-Trollé-EN.pdf.lnk
Présent! G:\variété internationale.lnk
Présent! G:\zikaberangère.lnk
Présent! G:\zikaeugène.lnk
Présent! G:\zikafelix.lnk
Présent! G:\zikamorgane.lnk
Présent! G:\Zikandreea.lnk
Présent! G:\Zikaval.lnk
Présent! G:\Artiste inconnu.lnk
Présent! G:\CD.lnk
Présent! G:\Dub Syndicate - Classic Selection, Vol. 1 - 07 - Ravi Shankar.mp3.lnk
Présent! G:\give I & I some work.wma.lnk
Présent! G:\hugh mundell - million miles.mp3.lnk
Présent! G:\pablo moses dubbin is a must.wma.lnk
Présent! G:\To Zion.mp3.lnk
Présent! G:\electronic.lnk
Présent! G:\Bretonisant.lnk
Présent! G:\charly's triolle.lnk
Présent! G:\GrooveDown_Downloads.lnk
Présent! G:\12-burning_spear-jah_no_dead-.mp3.lnk
Présent! G:\iTunes.lnk
Présent! G:\méthode doum.lnk
Présent! G:\pub & film.lnk
Présent! G:\variété française.lnk
Présent! G:\zikanne-lyse.lnk
Présent! G:\Dub Syndicate - Classic Selection, Vol. 1 - 06 - Dr Who_.mp3.lnk
Présent! G:\Sayag Jazz Machine-Test Pressing- (Jungle-Electro Jazz).rar.lnk
[b]################## | Registre |[/b]
[b]################## | UsbFix - Information |[/b]
Info : [url=https://www.youtube.com/watch?v=vUZYYASd7FE]Comment supprimer l'infection des raccourcis sur USB ? (Video)[/url]
Info : [url=http://www.en.usbfix.net/2014/03/remove-shortcut-virus-usb/]L'infection des raccourcis USB, c'est quoi ?[/url]
[b]################## | Hijack |[/b]
[b]################## | E.O.F | [url=http://www.sosvirus.net/]https://www.sosvirus.net/[/url] | [url=http://www.usbfix.net/]https://www.usbfix.net/[/url] |[/b]
7 réponses
-
Bonsoir
# Branche toutes tes sources de données externes à ton PC (clé USB, disque dur externe, etc...) sans les ouvrir.
# Double clique sur UsbFix.exe.
# Clique sur Options, dans le menu BBCode choisis CCM.
# Valide en cliquant sur Appliquer.
# UsbFix se relancera pour prendre en compte tes réglages.
# Clique maintenant sur Nettoyage.
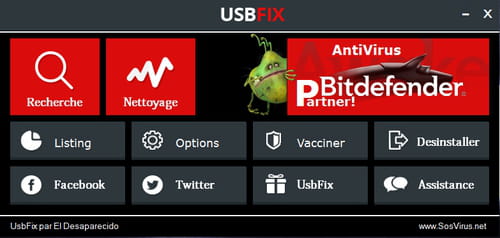
# Laisse travailler l'outil, ton bureau ne sera pas accessible durant la phase de nettoyage, c'est normal.
# À la fin du scan, un rapport va s'afficher, poste-le dans ta prochaine réponse sur le forum.
# Le rapport est aussi sauvegardé à la racine du disque système.
(C:\Usbfix\Log\UsbFix [Clean ...txt).
( CTRL+A pour sélectionner, CTRL+C pour copier et CTRL+V pour coller )
# ->> Tutoriel (aide) en images sur le site de l'auteur.
@+
-
Merci pour la réponse si rapide !
J'ai suivi les instructions,
en redémarrant mon ordi, j'ai encore eu un message de wscript me demandant de l'executer...
voici le rapport après nettoyage :
############################## | UsbFix V 7.184 | [Nettoyage]
Utilisateur: Charlus (Administrateur) # PC
Mis à jour le 20/10/2014 par El Desaparecido - SosVirus
Lancé à 10:44:36 | 22/10/2014
Site Web : https://www.usbfix.net/
Changelog : https://www.usb-antivirus.com/fr/maj/
Assistance : https://depannageinformatique.org/acheter/reservation/?f=6
Upload Malware : http://www.sosvirus.net/upload_malware.php
Détection en Live : http://comment-supprimer.fr/
Contact : https://www.usb-antivirus.com/fr/contact/
################## | System information |
MB: ASUSTeK COMPUTER INC. (X551MA)
CPU: Intel(R) Pentium(R) CPU N3530 @ 2.16GHz
GC: Intel(R) HD Graphics
RAM -> [Total : 3983 Mo | Free : 2469 Mo]
Bios: American Megatrends Inc.
Boot: Normal boot
OS: Microsoft(TM) Windows 8.1 (6.3.9600 64-Bit)
WB: Internet Explorer : 11.00.9600.16384
WB: Google Chrome : 38.0.2125.104
WB: Mozilla Firefox : 32.0.3
################## | Security Information |
AV: Windows Defender [(!) Désactivé |A jour]
AV: avast! Antivirus [Actif |A jour]
AS: Windows Defender [(!) Désactivé |A jour]
AS: avast! Antivirus [Actif |A jour]
AS: Malwarebytes Anti-Malware : 2.0.2.1012
FW: Windows Firewall [Actif]
SC: Security Center [Actif]
WU: Windows Update [Actif]
################## | Disk Information |
C:\ (%SystemDrive%) -> Disque fixe # 186 Go (135 Go libre(s) - 73%) [OS] # NTFS
D:\ -> Disque fixe # 258 Go (28 Go libre(s) - 11%) [Data] # NTFS
G:\ -> Disque fixe # 298 Go (46 Go libre(s) - 15%) [Verbatim] # FAT32
################## | Recherche générique |
Supprimé! G:\drivers.lnk
Supprimé! G:\cuisine.lnk
Supprimé! G:\cdoch.lnk
Supprimé! G:\compiles.lnk
Supprimé! G:\LM & CV.lnk
Supprimé! G:\V2R.lnk
Supprimé! G:\M2.lnk
Supprimé! G:\Ma musique.lnk
Supprimé! G:\by arnaud thuilliez.lnk
Supprimé! G:\Mes vidéos.lnk
Supprimé! G:\M1 GE.lnk
Supprimé! G:\haha.lnk
Supprimé! G:\joséphine.lnk
Supprimé! G:\03 - It's Getting Harder.mp3.lnk
Supprimé! G:\Europass-CV-20140521-Trollé-EN.xml.lnk
Supprimé! G:\jazz blues.lnk
Supprimé! G:\latino.lnk
Supprimé! G:\nova.lnk
Supprimé! G:\O'Bretells.lnk
Supprimé! G:\AlbumArt_{6CB96740-54EE-4032-8A69-D401DE403A58}_Small.jpg.lnk
Supprimé! G:\AlbumArt_{6CB96740-54EE-4032-8A69-D401DE403A58}_Large.jpg.lnk
Supprimé! G:\mémoire Charles Trollé.pdf.lnk
Supprimé! G:\CV_Charles_Trollé.pdf.lnk
Supprimé! G:\reggae.lnk
Supprimé! G:\LM et CV.lnk
Supprimé! G:\soutenance trollé.odp.lnk
Supprimé! G:\zikaben.lnk
Supprimé! G:\zikabeto.lnk
Supprimé! G:\System Volume Information.lnk
Supprimé! G:\ROCK & ROLL.lnk
Supprimé! G:\Tom Waits.lnk
Supprimé! G:\zikatiti.lnk
Supprimé! G:\copie clef.lnk
Supprimé! G:\photographies.lnk
Supprimé! G:\music beto.lnk
Supprimé! G:\Autorun.inf.lnk
Supprimé! G:\Fiche_Présentations.doc.lnk
Supprimé! G:\Europass-CV-20140521-Trollé-EN.pdf.lnk
Supprimé! G:\variété internationale.lnk
Supprimé! G:\zikaberangère.lnk
Supprimé! G:\zikaeugène.lnk
Supprimé! G:\zikafelix.lnk
Supprimé! G:\zikamorgane.lnk
Supprimé! G:\Zikandreea.lnk
Supprimé! G:\Zikaval.lnk
Supprimé! G:\Artiste inconnu.lnk
Supprimé! G:\CD.lnk
Supprimé! G:\Dub Syndicate - Classic Selection, Vol. 1 - 07 - Ravi Shankar.mp3.lnk
Supprimé! G:\give I & I some work.wma.lnk
Supprimé! G:\hugh mundell - million miles.mp3.lnk
Supprimé! G:\pablo moses dubbin is a must.wma.lnk
Supprimé! G:\To Zion.mp3.lnk
Supprimé! G:\electronic.lnk
Supprimé! G:\Bretonisant.lnk
Supprimé! G:\charly's triolle.lnk
Supprimé! G:\GrooveDown_Downloads.lnk
Supprimé! G:\12-burning_spear-jah_no_dead-.mp3.lnk
Supprimé! G:\iTunes.lnk
Supprimé! G:\méthode doum.lnk
Supprimé! G:\pub & film.lnk
Supprimé! G:\variété française.lnk
Supprimé! G:\zikanne-lyse.lnk
Supprimé! G:\Dub Syndicate - Classic Selection, Vol. 1 - 06 - Dr Who_.mp3.lnk
Supprimé! G:\Sayag Jazz Machine-Test Pressing- (Jungle-Electro Jazz).rar.lnk
(!) Fichiers temporaires supprimés. (325.432279586792 MB)
################## | Registre |
################## | Regedit Run |
F2 - HKLM\..\Winlogon : [Shell] explorer.exe
F2 - [x64] HKLM\..\Winlogon : [Shell] explorer.exe
F2 - HKLM\..\Winlogon : [Userinit] userinit.exe
F2 - [x64] HKLM\..\Winlogon : [Userinit] C:\Windows\system32\userinit.exe,
04 - HKLM\..\Run : [ASUSPRP] "C:\Program Files (x86)\ASUS\APRP\APRP.EXE"
04 - HKLM\..\Run : [WebStorage] C:\Program Files (x86)\ASUS\WebStorage\2.1.10.398\ASUSWSLoader.exe
04 - HKLM\..\Run : [GrooveMonitor] "C:\Program Files (x86)\Microsoft Office\Office12\GrooveMonitor.exe"
04 - HKLM\..\Run : [Adobe ARM] "C:\Program Files (x86)\Common Files\Adobe\ARM\1.0\AdobeARM.exe"
04 - HKLM\..\Run : [AvastUI.exe] "C:\Program Files\AVAST Software\Avast\AvastUI.exe" /nogui
04 - HKLM\..\Run : [SunJavaUpdateSched] "C:\Program Files (x86)\Common Files\Java\Java Update\jusched.exe"
04 - [x64] HKLM\..\Run : [IgfxTray] "C:\Windows\system32\igfxtray.exe"
04 - [x64] HKLM\..\Run : [HotKeysCmds] "C:\Windows\system32\hkcmd.exe"
################## | UsbFix - Information |
Info : Comment supprimer l'infection des raccourcis sur USB ? (Video)
Info : L'infection des raccourcis USB, c'est quoi ?
################## | Hijack |
################## | C:\ %SystemDrive% - Disque Fixe (NTFS) |
[22/10/2014 - 10:12:25 | ASH | 3262556 Ko] - C:\hiberfil.sys
[22/10/2014 - 10:12:30 | ASH | 720896 Ko] - C:\pagefile.sys
[22/10/2014 - 10:12:31 | ASH | 262144 Ko] - C:\swapfile.sys
[28/09/2014 - 18:39:26 | SHD] - C:\$Recycle.Bin
[18/06/2013 - 07:18:29 | N | 0 Ko] - C:\BOOTNXT
[22/08/2013 - 09:45:52 | SHD] - C:\Documents and Settings
[22/08/2013 - 10:22:35 | D] - C:\PerfLogs
[12/12/2013 - 23:27:34 | SHD] - C:\Recovery
[13/12/2013 - 06:37:21 | RASH | 389 Ko] - C:\bootmgr
[13/12/2013 - 06:57:09 | SHD] - C:\Boot
[24/06/2014 - 12:10:42 | D] - C:\Intel
[24/06/2014 - 12:29:59 | D] - C:\eSupport
[24/06/2014 - 12:30:14 | D] - C:\AsusVibeData
[19/09/2014 - 10:33:47 | RD] - C:\Users
[19/09/2014 - 10:46:28 | RHD] - C:\MSOCache
[22/09/2014 - 11:59:30 | HD] - C:\ProgramData
[11/10/2014 - 15:07:08 | AD] - C:\Windows
[15/10/2014 - 14:31:12 | RD] - C:\Program Files
[22/10/2014 - 09:24:12 | SHD] - C:\System Volume Information
[22/10/2014 - 09:24:47 | RD] - C:\Program Files (x86)
[22/10/2014 - 10:08:38 | D] - C:\UsbFix
################## | D:\ - Disque Fixe (NTFS) |
[13/10/2014 - 10:24:25 | A | 33763 Ko] - D:\Inkscape-0.48.5-1-win32.exe
[13/10/2014 - 15:30:08 | A | 22356 Ko] - D:\audacity-win-2.0.6.exe
[19/09/2014 - 10:39:22 | SHD] - D:\$RECYCLE.BIN
[24/06/2014 - 12:08:52 | SHD] - D:\System Volume Information
[16/10/2014 - 08:20:04 | D] - D:\photographies
[16/10/2014 - 10:29:35 | D] - D:\M1 GE
[16/10/2014 - 10:30:47 | D] - D:\M2 GE
[16/10/2014 - 10:44:12 | D] - D:\méthode doum
[16/10/2014 - 10:44:21 | D] - D:\musique
[16/10/2014 - 10:59:10 | D] - D:\copie verba
[16/10/2014 - 11:00:26 | D] - D:\V2R
[16/10/2014 - 11:00:42 | D] - D:\lm et CV
[18/10/2014 - 23:09:58 | D] - D:\vidéos
[18/10/2014 - 23:09:58 | D] - D:\josephine
################## | G:\ - Disque Fixe (FAT32) |
[31/12/2012 - 20:43:48 | HD] - G:\.Trashes
[31/12/2012 - 20:43:48 | HD] - G:\.Spotlight-V100
[21/05/2014 - 16:06:44 | N | 0 Ko] - G:\.~lock.Fiche_Présentations.doc#
[21/03/2013 - 14:24:20 | SHD] - G:\$RECYCLE.BIN
[16/06/2011 - 17:44:12 | D] - G:\Recycled
[15/10/2014 - 23:32:02 | SHD] - G:\System Volume Information
[16/10/2014 - 08:18:42 | D] - G:\Mes vidéos
################## | Vaccin |
C:\Autorun.inf -> Vaccin créé par UsbFix (El Desaparecido)
D:\Autorun.inf -> Vaccin créé par UsbFix (El Desaparecido)
G:\Autorun.inf -> Vaccin créé par UsbFix (El Desaparecido)
################## | E.O.F | https://www.sosvirus.net/ | https://www.usbfix.net/ | -
Re
Télécharge Malwaresbytes anti malware ici
https://www.commentcamarche.net/telecharger/securite/14361-malwarebytes-anti-malware/
--->> Installe le (choisis bien français ); ne modifie pas les paramètres d'installe
--->> Décoche la case Activer l'essai gratuit de Malwarebytes Anti-Malware Premium à la fin de l'installation
--->> /!\ Utilisateurs de Vista/7/8/8.1 : faire un clic droit sur le raccourci de MalwareBytes' Anti-Malware et choisir Exécuter en tant qu'administrateur
--->> Clique sur Mettre à jour dans le Tableau de bord afin de mettre à jour la base de données.
--->> Dans l'onglet Examen, sélectionnez Examen Menaces puis clique sur Examiner maintenant.
--->> Une fois le scan terminé, clique sur Tout mettre en quarantaine puis sur Appliquez les actions
--->> (Si un message demande de redémarrer le PC pour terminer la suppression, accepte)
--->> Le rapport est disponible dans Historique > Journaux de l'application >Journal d'examen. (Choisis bien le dernier en date)
Tu sélectionnes le fichier et tu demandes l'affichage
En bas à gauche un bouton exporter ; tu cliques dessus et tu choisis fichier texte et tu choisis ensuite ou l'enregistrer pour ensuite pouvoir le poster dans ta prochaine réponse
Il s'agit de poster un journal d'examen
Merci
@+
-
Re
Après avoir galérer à lancer malwarebytes (finalement grâce à chameleon après avoir fait tourné delfix)
j'ai lancé le scan et rien n'est apparu.
J'ai redémarrer l'ordi et le message de wscript ne s'affiche plus !
Est-ce réparé ? c'est Delfix qui a fait ça?
Merci vraiment pour l'assistance !
le rapport de malwarebytes :
Malwarebytes Anti-Malware
www.malwarebytes.org
Date de l'examen: 22/10/2014
Heure de l'examen: 12:00:30
Fichier journal: rapport malwares.txt
Administrateur: Oui
Version: 2.00.2.1012
Base de données Malveillants: v2014.10.22.08
Base de données Rootkits: v2014.10.21.01
Licence: Gratuite
Protection contre les malveillants: Désactivé(e)
Protection contre les sites Web malveillants: Désactivé(e)
Self-protection: Activé(e)
Système d'exploitation: Windows 8.1
Processeur: x64
Système de fichiers: NTFS
Utilisateur: Charlus
Type d'examen: Examen "Menaces"
Résultat: Terminé
Objets analysés: 309577
Temps écoulé: 20 min, 24 sec
Mémoire: Activé(e)
Démarrage: Activé(e)
Système de fichiers: Activé(e)
Archives: Activé(e)
Rootkits: Désactivé(e)
Heuristics: Activé(e)
PUP: Activé(e)
PUM: Activé(e)
Processus: 0
(No malicious items detected)
Modules: 0
(No malicious items detected)
Clés du Registre: 0
(No malicious items detected)
Valeurs du Registre: 0
(No malicious items detected)
Données du Registre: 0
(No malicious items detected)
Dossiers: 0
(No malicious items detected)
Fichiers: 0
(No malicious items detected)
Secteurs physiques: 0
(No malicious items detected)
(end) -
Re
On nettoie et finalise.
met ce sujet en résolu
-
Re !
En fait le virus a de nouveau sévi sur une clé usb,
de plus, le message de wscript audémarrage ne s'était que très provisoirement suspendu.
Que faire ?
Merci -
Bonjour
Et bien tu reprends avec UsbfIx et tu vérifies touts tes supports amovibles

