PC très lent et plantage
Bonjour,
J'ai eu un gros problème hier avec mon ordinateur.
J'étais entrain de d'ouvrir une vidéo dans mon dossier vidéo quand mon explorateur a planté. Il m'était impossible de faire quoi que se soit et j'ai du l'éteindre en appuyant sur le bouton power.
Quand j'ai voulu redémarrer mon PC est depuis très lent. Ouvrir qqch est très lent par exemple j'ouvre mon dossier mes documents cela me prend 20 minutes ensuite pour ouvrir qqch il ne s'ouvre pas il y a uniquement le petit rond qui charge.
En l'allumant en mode sans échec je n'ai aucun problème par contre.
Est-ce que qqn peut m'aider svp merci bcp ?
la config :
Windows 7 home Premium 64-bit SP1
AMD ATHLON II X2 215 Processor
4gb ram
J'ai eu un gros problème hier avec mon ordinateur.
J'étais entrain de d'ouvrir une vidéo dans mon dossier vidéo quand mon explorateur a planté. Il m'était impossible de faire quoi que se soit et j'ai du l'éteindre en appuyant sur le bouton power.
Quand j'ai voulu redémarrer mon PC est depuis très lent. Ouvrir qqch est très lent par exemple j'ouvre mon dossier mes documents cela me prend 20 minutes ensuite pour ouvrir qqch il ne s'ouvre pas il y a uniquement le petit rond qui charge.
En l'allumant en mode sans échec je n'ai aucun problème par contre.
Est-ce que qqn peut m'aider svp merci bcp ?
la config :
Windows 7 home Premium 64-bit SP1
AMD ATHLON II X2 215 Processor
4gb ram
20 réponses
-
Contributeurbonjour,
pourrais-tu me faire un diagnostique s'il te plait :
ZHPDiag
suis bien les instructions
1) * Télécharge ZHPDiag (de Nicolas coolman) sur ton bureau !!
>> ZHPDiag officiel
- cliquer sur le Bouton Bleu
ZHPDiag (de Nicolas coolman)
Mirroir
Si ton système d'exploitation est Vista ou Win7/8, lance les logiciels par simple clic droit et choisis "exécuter en tant qu'administrateur"
a) * Une fois le téléchargement achevé,
b) * double clique (ou clic droit pour seven , vista et 8 <ital>exécuter en tant qu'administrateur<:ital>) sur ZHPDiag2.exe et suis les instructions.
c) * L'outil va créer 2 icônes de racourcis : ZHPDiag >> ZHPFix
d) * Clique Droit sur l'icone en forme de parchemin
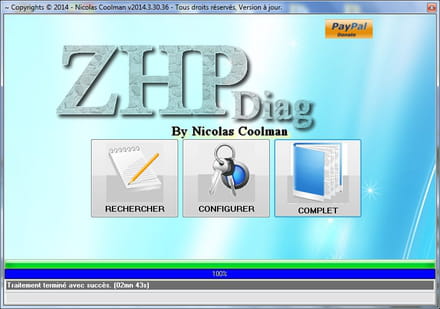
e) *A l'ouverture le programme te proposes "Rechercher" , "Configurer" , "Complet" -
<ital>Clique sur "Complet" le scan démarre ....le rapport s'affiche
Deuxième solution :
- Si tu cliques sur configurer
* Des icônes apparaissent en bas de la fenêtre.
* Clique sur le tournevis en bas à droite et choisis "Tous" puis "OK"
2 ) * si tu as choisi configurer, maintenant clique sur "Rechercher".
* Important >> Pendant l analyse de ton PC par ZHPDIag ne touche à plus rien !!
* Laisse l'outil travailler, il peut être assez long
une fenêtre peut s'ouvrir à la fin de la recherche :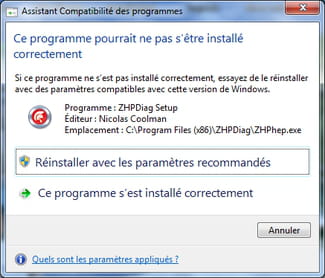
Il suffit de cliquer sur :
le programme s'est installé correctement
3) * Le rapport s'affiche sur ton Bureau une fois terminé !Tu peux fermer ZHPDiag
IMPORTANT
les rapports étant trop long, les héberger :
Rappel des dépôts
1 cjoint >> Explication
2 SoSVirus Upload
3 pjoint
3 up2share
4 FEC
-
http://upload.sosvirus.net/www/?a=d&i=5tu3rQXmAX
Voila le rapport de ZHP -
Contributeurtu es en effet assez infecté :
mettre à jour Adobe Reader X => Adobe Systems :
Pour adobe reader :
- Adobe reader
(décocher mcAfee)
désinstaller Spybot - Search & Destroy v1.6.2
beaucoup trop de logiciel de sécurité , un seul suffit choisis-en un et supprime les autres :
avast! Internet Security v9.0.2021 => AVAST Software*
COMODO Firewall v7.0.53315.4132 => COMODO Security Solutions Inc*
Emsisoft Anti-Malware => Emsisoft GmbH
Malwarebytes Anti-Malware version 2.0.2.1012 => Malwarebytes Corporation*
- ton Disque Dur est trop plein : System drive C: has 8 GB (5%) free of 141 GB => Seuil critique dépassé (les clés USB c'est bien pour garder des trucs !
Il faut supprimer les P2P afin de faire une bonne désinfection car bien qu'il ne soient pas infectieux, et que les logiciels soient légaux , c'est leur utilisation (mauvaise) qui t'amènent des virus ...
Parfois une simple visite d'un site de crack peut suffire à infecter ton ordinateur, en effet un grand nombre de sites de cracks contiennent des exploits, les personnes n'ayant pas leurs systèmes et logiciels à jour sont vulnérables
Tu sais chaque fois que tu utilises les P2P (emule et autres...) tu te connectes sur des sites qui euxsont infectés .....
Mais après si tu veux les remettre ça te regarde....mais lis un peu stp :
Regarde ICI
Ensuite tu vas passer :
- ZHPCleaner, Adwcleaner, Malwarebytes,
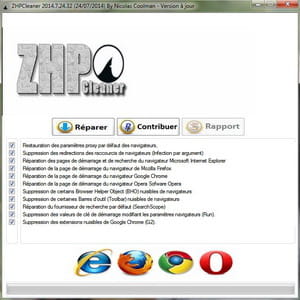
ZHPcleaner
téléchargement : ZHPcleaner de Nicolas Cooleman
- Cliquer sur le Bouton Bleu
- cet outil ne nécessite aucune installation, il est très rapide car basé sur l'éxécution de scripts.
- Accepte "les conditions d'utilisation"
- Il restaure les paramètres Proxy par défaut,
- Il supprime les redirections des raccourcis de navigateurs (Infection par argument),
- Il restaure les pages de démarrage et de recherche dun navigateur Internet Explorer (Base de Registres),
- Il restaure la page de démarrage du navigateur Mozilla Firefox (Fichier de préférences),
- Il restaure la page de démarrage du navigateur Google Chrome (Fichier de préférences),
- Il restaure la page de démarrage du navigateur Opera (Fichier de préférences),
- Il supprime certains Browser Helper Object (BHO) nuisibles de navigateurs,
- Il supprime certaines Barres d'outil (Toolbar) nuisibles de navigateurs,
- Il répare le fournisseur de recherche par défaut (SearchScope),
- En cas de présence d'un proxy, un message apparaît avec la question suivante
"Avez-vous installé ce proxy ?" suivi de l'adresse IP du proxy.
Si vous n'avez pas installé de Proxy, cliquer sur "NON" pour accepter la réparation du proxy.
- Cliquer uniquement sur réparer
- Laisser la barre de progression arriver jusqu'à la fin.
- A la fin du traitement, un rapport de nettoyage s'affiche dans le bloc-notes
- Fermeture du navigateur pour le nettoyage
_______________________________________________AdwCleaner
: Logiciel très simple d'utilisation
1 - Téléchargez AdwCleaner et lance son exécution.
>>>ICI<<<
Mirror
2 - L'interface du programme va s'ouvrir.
Cliques sur le bouton Scanner afin de lancer la détection, celle-ci ne prendra que quelques secondes, patientes.
Le rapport est automatiquement enregistré à la racine de votre disque dur principal, en général C:
3 - Fermes le rapport puis cliques sur le bouton NettoyerSI
AdwCleaner a trouvé des choses dans les différents onglets
4 - Dès la suppression effective, le logiciel demande de redémarrer l'ordinateur, cliques sur Ok.
au redémarrage :
5 - Poste les deux rapports , recherche et suppression
(CTRL+A Pour tout sélectionner , CTRL+C pour copier et CTRL+V pour coller)
6 - Tu peux fermer AdwCleaner
______________________________________________________Malwarebytes
Nouvelle version
Toujours gratuite !
Toujours simple d'utilisation
Téléchargement >> Malwarebytes
ou bien mirroir
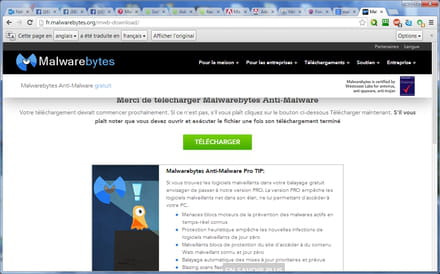
Il faut maintenant ouvrir le fichier , clic droit bien évidement :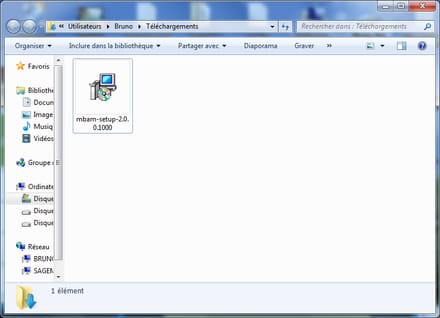
Instalation simple, choisir sa langue et se laisser guider ne pas oublier de décocher Activer l'essai gratuit de Malwarebytes Anti-Malware Premium
Au premier démarrage de Malwarebytes Anti-Malware, une popup en bas à droite vous informe que les définitions virales ne sont pas à jour.
- 1 Cliquez dessus mettre à jour maintenant
- 2 Puis cliquez sur Examen en haut.
- 3 Le scan se lance et les objets détectés sont énumérés, une fois le scan terminé, la liste des menaces apparaît.
- 4 Choisir mettre en quarantaine puis aller dans l'onglet quarantaine pour tout supprimer
Il est possible que Malwarebytes demande de redémarrer l'ordinateur, acceptez en cliquant sur Yes.
l'onglet Historique permet de retrouver les rapports afin de les poster sur le forum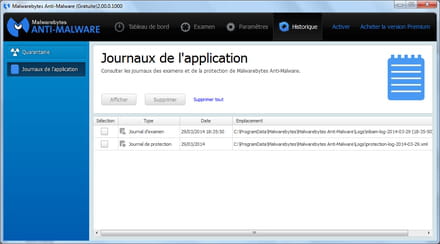
Á la deuxième utilisation (et les suivantes)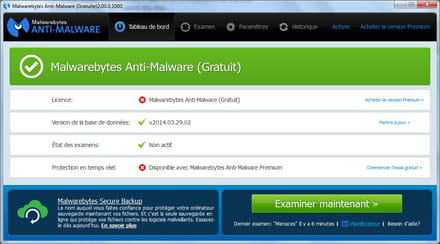
Cliquer sur l'onglet Examen , il faut que soit coché examen menaces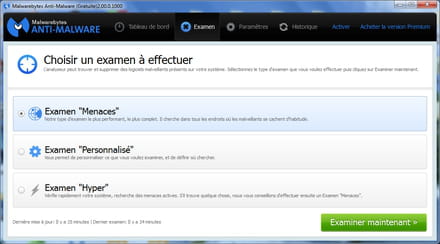
puis examiner maintenant
si rapport demandé , le poster sur le forum
____________________________________________
Et tu me refais un ZHPDiag ensuite s'il te plait
Merci
-
~ ZHPCleaner v2014.8.27.89 by Nicolas Coolman (27/08/2014)
~ Run by Sejo (Administrator) (27/08/2014 13:35:27)
~ WebSite : https://nicolascoolman.eu
~ Forum : https://nicolascoolman.eu
~ State version : Version à jour
~ Report : C:\Users\Sejo\Desktop\ZHPCleaner.txt
~ Report : C:\Users\Sejo\AppData\Roaming\ZHP\ZHPCleaner.txt
~ Quarantine : C:\Users\Sejo\AppData\Roaming\ZHP\ZHPCleaner_Quarantine.txt
~ Windows 7, 64-bit Service Pack 1 (Build 7601)
---\\ Restauration des paramètres proxy par défaut des navigateurs,
~ Aucune réparation nécessaire
---\\ Suppression des redirections des raccourcis de navigateurs (Infection par argument)
~ Aucune réparation nécessaire
---\\ Réparation des pages de démarrage et de recherche du navigateur Microsoft Internet Explorer
~ Aucune réparation nécessaire
---\\ Réparation de la page de démarrage du navigateur de Mozilla Firefox
~ Aucune réparation nécessaire
---\\ Réparation de la page de démarrage du navigateur Google Chrome
~ Aucune réparation nécessaire
---\\ Réparation de la page de démarrage du navigateur Opera Sofware Opera
~ Aucune réparation nécessaire
---\\ Suppression de Browser Helper Object (BHO) nuisibles de navigateurs
~ Aucune réparation nécessaire
---\\ Suppression de Barres d'outil (Toolbar) nuisibles de navigateurs
~ Aucune réparation nécessaire
---\\ Réparation du fournisseur de recherche par défaut (SearchScope) (Default)
~ Aucune réparation nécessaire
---\\ Réparation du fournisseur de recherche par défaut (SearchScope) (Others)
~ Aucune réparation nécessaire
---\\ Suppression des valeurs de clé de démarrage modifiant les paramètres navigateurs (Run).
~ Aucune réparation nécessaire
---\\ Suppression des extensions nuisibles de Google Chrome (Manifest).
~ Aucune réparation nécessaire
---\\ Suppression des extensions nuisibles de Mozilla Firefox (Register).
~ Aucune réparation nécessaire
---\\ Réparation du fichier hôte
~ Le fichier hôte est légitime (21)
---\\ Suppression générique de l'infection par Hijacker Sambreel
~ Aucune réparation nécessaire
End of clean at 13:35:33
Le rapport ZHDCLEANER la suite arrive -
Bonne nouvelle ça va déjà mieux mais je vais encore finir avec malwarebyte et un deuxième scan ZHPDIAG
-
Contributeurn'oublie pas Adwcleaner avec Malwarebytes !
-
adwcleaner déjà fait mais aucun rapport n'a été présenté
-
Désolé le problème est revenu après avoir utilisé malwarebytes.
-
# AdwCleaner v3.308 - Rapport créé le 27/08/2014 à 16:13:11
# Mis à jour le 20/08/2014 par Xplode
# Système d'exploitation : Windows 7 Home Premium Service Pack 1 (64 bits)
# Nom d'utilisateur : Sejo - SEJO-PC
# Exécuté depuis : C:\Users\Sejo\Downloads\ssssssssssssssss\AdwCleaner-3.308.exe
# Option : Nettoyer
***** [ Services ] *****
***** [ Fichiers / Dossiers ] *****
***** [ Tâches planifiées ] *****
***** [ Raccourcis ] *****
***** [ Registre ] *****
***** [ Navigateurs ] *****
-\\ Internet Explorer v11.0.9600.17239
-\\ Mozilla Firefox v30.0 (fr)
[ Fichier : C:\Users\Sejo\AppData\Roaming\Mozilla\Firefox\Profiles\6x4i5iq9.default\prefs.js ]
-\\ Google Chrome v36.0.1985.143
[ Fichier : C:\Users\Sejo\AppData\Local\Google\Chrome\User Data\Default\preferences ]
Supprimée [Search Provider] : hxxp://uk.ask.com/web?q={searchTerms}
Supprimée [Extension] : kfakeonomonapccoamcmdgpoaicnpnoo
*************************
AdwCleaner[R0].txt - [7273 octets] - [25/09/2013 19:42:19]
AdwCleaner[R10].txt - [2728 octets] - [26/08/2014 22:04:56]
AdwCleaner[R11].txt - [4701 octets] - [27/08/2014 13:36:49]
AdwCleaner[R12].txt - [2519 octets] - [27/08/2014 16:10:45]
AdwCleaner[R1].txt - [5418 octets] - [26/11/2013 19:35:04]
AdwCleaner[R2].txt - [2099 octets] - [25/12/2013 18:47:36]
AdwCleaner[R3].txt - [679 octets] - [28/12/2013 14:43:40]
AdwCleaner[R4].txt - [7282 octets] - [29/12/2013 01:05:38]
AdwCleaner[R5].txt - [1542 octets] - [28/01/2014 15:43:22]
AdwCleaner[R6].txt - [1980 octets] - [18/02/2014 18:22:57]
AdwCleaner[R7].txt - [1783 octets] - [27/02/2014 01:32:20]
AdwCleaner[R8].txt - [1966 octets] - [27/02/2014 14:14:31]
AdwCleaner[R9].txt - [1963 octets] - [08/04/2014 10:41:19]
AdwCleaner[S0].txt - [7028 octets] - [25/09/2013 19:43:55]
AdwCleaner[S10].txt - [1825 octets] - [27/08/2014 16:13:11]
AdwCleaner[S1].txt - [4892 octets] - [26/11/2013 19:36:47]
AdwCleaner[S2].txt - [2126 octets] - [25/12/2013 18:48:58]
AdwCleaner[S3].txt - [7414 octets] - [29/12/2013 01:07:05]
AdwCleaner[S4].txt - [1604 octets] - [28/01/2014 15:45:52]
AdwCleaner[S5].txt - [2048 octets] - [18/02/2014 18:25:23]
AdwCleaner[S6].txt - [2033 octets] - [27/02/2014 14:18:07]
AdwCleaner[S7].txt - [2025 octets] - [08/04/2014 10:42:46]
AdwCleaner[S8].txt - [2766 octets] - [26/08/2014 22:05:49]
AdwCleaner[S9].txt - [4788 octets] - [27/08/2014 13:39:24]
########## EOF - C:\AdwCleaner\AdwCleaner[S10].txt - [2426 octets] ##########
Rapport d'adware. -
Ok je constate qu'il y a un problème avec malwarebytes. A chaque fois que je l'installe, fait une analyse et redémarre, mon problème revient.
SI je fais toutes tes étapes sans utiliser malwarebytes. Je n'ai plus de souci. -
Voici le rapport ZHPDIAG sans malwarebytes
http://upload.sosvirus.net/www/?a=d&i=MNXi6E5h7H -
Contributeur.
Ok je constate qu'il y a un problème avec malwarebytes. A chaque fois que je l'installe, fait une analyse et redémarre, mon problème revient.
ça c'est parce qu'il y a un autre antimalware qui a été installé et qui n'est pas bon
(Emsisoft Anti-Malware)
bon on va essayer quand même :
déjà Adobe reader pas à jour : Adobe Reader X => Adobe Systems
Pour adobe reader :
- Adobe reader
(décocher mcAfee)
puis passe ce script :
ZHPFix
Script
ATTENTION !!! : Script personnalisé pour cette machine uniquement , ne pas reproduire !!/!\ Double Avertissement /!\
ce script est seulement valable pour ce pc, en cours de nettoyage, à ne pas utiliser sur un autre pc,
risque de plantage !
Ce script va cibler certains éléments à supprimer :
* Copie les lignes suivantes (surligner et copier) :
Script ZHPFix
ShortcutFix
[MD5.E38AC5D38C757EE5B6230A0C56791EE4] - (.IObit - IObit Malware Fighter Service.) -- C:\Program Files (x86)\IObit\IObit Malware Fighter\IMFsrv.exe [342336] [PID.1832]
G2 - GCE: Preference [User Data\Default] [aaaajabnoiehionljhjpclogplgillib] Ask Toolbar v.21.51087, (Désactivé) =>Toolbar.Ask
G2 - GCE: Preference [User Data\Default] [gpicboiclhmnllnjdcfcffifpoaebgkm] Freecorder v.7.0.0.13, (Désactivé) => Riskware.Movly
G2 - GCE: Preference [User Data\Default] [kfakeonomonapccoamcmdgpoaicnpnoo] Email This! v.0.1 (Désactivé) => PUP.CrossRider
G2 - GCE: Preference [User Data\Default] [kfkcangbigakljkjeglcofaomihpejif] WhiteSmoke US New v.10.11.21.5 (Désactivé) =>PUP.WhiteSmoke
G2 - GCE: Preference [User Data\Default] [nkopijddpkmggacdghppacglggodkcod] albrechto v.1.0.0 (Désactivé) =>PUP.Albrechto
O2 - BHO: Google Toolbar Helper [64Bits] - {AA58ED58-01DD-4d91-8333-CF10577473F7} . (.Google Inc. - Google Toolbar.) -- C:\Program Files (x86)\Google\Google Toolbar\GoogleToolbar_32.dll
O2 - BHO: ExplorerWnd Helper [64Bits] - {10921475-03CE-4E04-90CE-E2E7EF20C814} Clé orpheline => Orphean Key not necessary
O3 - Toolbar: (no name) - [HKLM]{CC1A175A-E45B-41ED-A30C-C9B1D7A0C02F} Clé orpheline => Orphean Key not necessary
O3 - Toolbar: Google Toolbar - [HKLM]{2318C2B1-4965-11d4-9B18-009027A5CD4F} . (.Google Inc. - Google Toolbar.) -- C:\Program Files (x86)\Google\Google Toolbar\GoogleToolbar_64.dll
O3 - Toolbar\WebBrowser: (no name) - [HKCU]{2318C2B1-4965-11D4-9B18-009027A5CD4F} Clé orpheline => Toolbar.Google
O4 - GS\QuickLaunch [Sejo]: µTorrent.lnk . (.BitTorrent Inc. - µTorrent.) -- C:\Users\Sejo\AppData\Roaming\uTorrent\uTorrent.exe =>P2P.BitTorrent
O4 - HKUS\.DEFAULT\..\RunOnce: [DeleteEngineAfterUpdate] reg DELETE HKCU\Software\AppDataLow\Software\ConduitEngine /f =>Toolbar.Conduit
O4 - HKUS\S-1-5-18\..\RunOnce: [DeleteEngineAfterUpdate] reg DELETE HKCU\Software\AppDataLow\Software\ConduitEngine /f =>Toolbar.Conduit
OPT:O23 - Service: Service Bonjour (Bonjour Service) . (.Apple Inc. - Bonjour Service.) - C:\Program Files\Bonjour\mDNSResponder.exe
[MD5.00000000000000000000000000000000] [APT] [avast! Emergency Update] (...) -- C:\Program Files\AVAST Software\Avast\AvastEmUpdate.exe (.not file.) [0] => AVAST Software - avast! Emergency Update
[MD5.00000000000000000000000000000000] [APT] [Go for FilesUpdate] (...) -- C:\Program Files (x86)\GoforFiles\GFFUpdater.exe (.not file.) [0] =>P2P.GoforFiles
[MD5.00000000000000000000000000000000] [APT] [Google Updater and Installer] (...) -- C:\Users\Sejo\AppData\Local\Google\Update\GoogleUpdate.exe (.not file.) [0] => Google Update
[MD5.00000000000000000000000000000000] [APT] [{387514F2-7762-4046-BC65-6CDAAF783558}] (...) -- E:\SETUP.exe (.not file.) [0] => Existe aussi en malware DELF-CA.Troj
[MD5.00000000000000000000000000000000] [APT] [{4D0DAB64-AB89-411A-95D6-DE80CDCB1D24}] (...) -- C:\Windows\TEMP\avast_ash\Adobe AIR\AdobeAIRInstaller.exe (.not file.) [0] => Adobe Systems Inc - Adobe AIR
[MD5.8F41B14286A6667D7713E9D6B33A1EA2] [APT] [{796CB505-C1FC-49E9-9391-A21014C1C130}] (.iS3, Inc..) -- C:\Users\Sejo\Downloads\ssssssssssssssss\SZSetup_AID10121_AV.exe [707664]
[MD5.00000000000000000000000000000000] [APT] [{99D1FB6F-4FA9-4C13-8256-7DD441D54DA3}] (...) -- C:\Users\Sejo\Downloads\ssssssssssssssss\PokemonGemmeversion3.9.exe (.not file.) [0] => Fichier absent
[MD5.3BF5608BD9B2592070D02EE4BDAD96D6] [APT] [{A0EDF8B8-5E6F-47BF-85FA-684622BF44D6}] (.Enigma Software Group USA, LLC..) -- C:\Users\Sejo\Downloads\ssssssssssssssss\SpyHunter-Installer.exe [728960] =>Crapware.SpyHunter
O39 - APT: - (..) -- C:\Windows\Tasks\Driver Booster Scan.job [280]
O41 - Driver: (A2DDA) . (. - .) - C:\Program Files (x86)\Emsisoft Anti-Malware\a2ddax64.sys (.not file.) => Fichier absent
O41 - Driver: (CFRMD) . (. - .) - C:\Windows\System32\DRIVERS\CFRMD.sys (.not file.) => Fichier absent
O42 - Logiciel: AnalogX Scratch - (.AnalogX.) [HKLM][64Bits] -- AnalogX Scratch
O42 - Logiciel: Elevated Installer - (.Garmin Ltd or its subsidiaries.) [HKLM][64Bits] -- {352B1136-BF8D-4F5A-924B-43B26D05B3B5}
O42 - Logiciel: Google Toolbar for Internet Explorer - (.Google Inc..) [HKLM][64Bits] -- {18455581-E099-4BA8-BC6B-F34B2F06600C} => Toolbar.Google
O42 - Logiciel: Google Toolbar for Internet Explorer - (.Google Inc..) [HKLM][64Bits] -- {2318C2B1-4965-11d4-9B18-009027A5CD4F} => Toolbar.Google
O42 - Logiciel: IObit Apps Toolbar v7.9 - (.Spigot, Inc..) [HKLM][64Bits] -- {7F9B5855-7850-41E3-AAAE-DADD09B68B12} =>PUP.Dealio
O42 - Logiciel: Java 7 Update 51 - (.Oracle.) [HKLM][64Bits] -- {26A24AE4-039D-4CA4-87B4-2F83217017FF} => Oracle
O42 - Logiciel: MartView - (.MartView.) [HKLM][64Bits] -- MartView
O42 - Logiciel: MartView - (.MartView.) [HKLM][64Bits] -- {EA86074B-A99C-4B70-AA1C-6E93E9061643}
O42 - Logiciel: Octoshape Streaming Services - (...) [HKCU][64Bits] -- Octoshape Streaming Services
O42 - Logiciel: Opera 12.16 - (.Opera Software ASA.) [HKLM][64Bits] -- Opera 12.16.1860 => Opera Software*
O42 - Logiciel: Snap.Do - (.ReSoft Ltd..) [HKLM][64Bits] -- {1AEEC74F-4B4B-46E5-A124-A728EC02DF7F} =>Hijacker.SmartBar
O42 - Logiciel: SpywareBlaster 5.0 - (.BrightFort LLC.) [HKLM][64Bits] -- SpywareBlaster_is1 => Javacool SpywareBlaster
O42 - Logiciel: sunrise internet assistant - (.SupportSoft.) [HKLM][64Bits] -- {45FC26A3-6398-4A79-B115-7A150177A8D9}
O42 - Logiciel: µTorrent - (.BitTorrent Inc..) [HKCU][64Bits] -- uTorrent =>P2P.BitTorrent
HKCU\Software\65D993F53C6ACE0995AEBF3482378A42]
[HKCU\Software\AppDataLow\Software\IObit Apps] => PUP.Dealio
[HKCU\Software\AppDataLow\{567ba522-e219-64a4-76b3-0a97185dcce1}]
[HKCU\Software\Desktop Manager]
[HKCU\Software\Freecorder] => Toolbar.Freecorder
[HKCU\Software\Genie(TM)]
[HKCU\Software\IObit Apps] => PUP.Dealio
[HKLM\Software\Wow6432Node\IObit Apps] => PUP.Dealio
O43 - CFD: 17.03.2013 - 12:12:16 - [0] ----D C:\Program Files (x86)\A-PDF Restrictions Remover
O43 - CFD: 11.02.2014 - 10:03:08 - [] ----D C:\Program Files (x86)\GUMC3EC.tmp => Google Inc - Google Update Manager
O43 - CFD: 22.12.2012 - 12:56:54 - [] ----D C:\Program Files (x86)\MartView
O43 - CFD: 22.12.2011 - 22:34:53 - [] ----D C:\Program Files (x86)\McAfee Security Scan => McAfee, Inc
O43 - CFD: 27.08.2014 - 13:21:53 - [] ----D C:\Program Files (x86)\Spybot - Search & Destroy => Safer Networking Ltd - Spybot S&D
O43 - CFD: 19.01.2014 - 12:32:27 - [] ----D C:\Program Files (x86)\SpywareBlaster => Javacool Software
O43 - CFD: 26.08.2014 - 16:56:08 - [] ----D C:\Program Files (x86)\SpywareGuard => Javacool SpywareGuard
O43 - CFD: 14.10.2013 - 13:28:13 - [] ----D C:\Program Files (x86)\uTorrent =>P2P.µTorrent
O43 - CFD: 21.10.2010 - 12:40:03 - [] ----D C:\ProgramData\McAfee
O43 - CFD: 26.11.2013 - 19:24:28 - [0] ----D C:\ProgramData\ProductData
O43 - CFD: 27.08.2014 - 13:21:52 - [] ----D C:\ProgramData\Spybot - Search & Destroy => Safer Networking Ltd - Spybot S&D
O43 - CFD: 26.11.2013 - 19:24:28 - [0] ----D C:\ProgramData\{3C5CBD7B-3D1D-411E-96C2-513FFCA84D2D} => Empty Folder not necessary
O43 - CFD: 06.04.2013 - 10:31:02 - [0] -SH-D C:\ProgramData\{C4ABDBC8-1C81-42C9-BFFC-4A68511E9E4F} => Toolbar.TuneUp
O43 - CFD: 28.04.2013 - 09:57:50 - [0] ----D C:\Users\Sejo\AppData\Roaming\BitTorrent =>P2P.BitTorrent
O43 - CFD: 13.06.2014 - 05:19:18 - [] ----D C:\Users\Sejo\AppData\Roaming\ProductData
O43 - CFD: 26.08.2014 - 13:46:38 - [] ----D C:\Users\Sejo\AppData\Roaming\uTorrent =>P2P.µTorrent
O43 - CFD: 26.08.2014 - 16:47:14 - [0] ----D C:\Users\Sejo\AppData\Roaming\WiseUpdate
O43 - CFD: 21.05.2011 - 14:00:46 - [] ----D C:\Users\Sejo\AppData\Local\Ares => Ares Galaxy PeerToPeer
O43 - CFD: 08.12.2013 - 20:26:48 - [] ----D C:\Users\Sejo\AppData\Local\FMScout.com_&&_Moddingway
O43 - CFD: 25.11.2013 - 20:35:05 - [] ----D C:\Users\Sejo\AppData\Local\Martview
O43 - CFD: 14.09.2011 - 17:36:22 - [] ----D C:\Users\Sejo\AppData\Local\uTorrent =>P2P.µTorrent
O43 - CFD: 31.10.2010 - 18:15:02 - [] ----D C:\Users\Sejo\AppData\Local\{54D2CFCA-44CD-41BD-A824-EFE671C1F93E}
O43 - CFD: 29.05.2011 - 15:04:52 - [] ----D C:\Users\Sejo\AppData\Local\{6422204E-2229-49FB-B425-6ACC146DC5C1}
O43 - CFD: 14.07.2013 - 21:22:52 - [0] ----D C:\Users\Sejo\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Desktop Manager
O43 - CFD: 19.10.2013 - 13:00:15 - [0] ----D C:\Users\Sejo\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\IlemiTVApp.com =>PUP.1ClickDownloader
O43 - CFD: 25.10.2012 - 08:44:51 - [0] ----D C:\Users\Sejo\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Octoshape Streaming Services
O45 - LFCP:[MD5.A0EA8D852C7887A9B038BDF2FC107734] - 26.08.2014 - 10:42:20 ---A- - C:\Windows\Prefetch\UTORRENT.EXE-E8685DF5.pf =>P2P.µTorrent
O49 - CSB:Control Safe Boot HKLM\...\CCS\Minimal\CleanHlp.sys . (...) -- C:\Windows\System32\Drivers\CleanHlp.sys (.not file.) => Fichier absent
O49 - CSB:Control Safe Boot HKLM\...\CCS\Network\CleanHlp.sys . (...) -- C:\Windows\System32\Drivers\CleanHlp.sys (.not file.) => Fichier absent
O51 - MPSK:{385ea880-a3b2-11e3-94c4-00016c6de157}\AutoRun\command. (...) -- F:\LG_PC_Programs.exe (.not file.) => Fichier absent
O51 - MPSK:{a3d3d544-a4d4-11de-84eb-806e6f6e6963}\AutoRun\command. (...) -- E:\Msetup4.exe (.not file.) => Fichier absent
O58 - SDL:15.07.2O58 - SDL:17.02.2005 - 14:38:52 ---A- . (.KINPOSH - HPx9G+ Device Driver.) -- C:\Windows\SysWOW64\drivers\HPx9G2k.sys [12658]
O61 - LFC: 20.08.2014 - 16:43:06 ---A- . (...) -- C:\Users\Sejo\AppData\Local\Temp\Quarantine.exe [377099] => Temporary file not necessary
O61 - LFC: 26.08.2014 - 16:43:06 ---A- . (.Opera Software ASA.) -- C:\Users\Sejo\AppData\Local\Temp\CProgram Files (x86)Opera\installing\Opera_23.0.1522.77_Autoupdate.exe [27955192] => Temporary file not necessary
O62 - ADS:Alternate Data Stream File - C:\Windows\System32\Adv.ico:Zone.Identifier
O62 - ADS:Alternate Data Stream File - C:\Windows\System32\DM.bmp:Zone.Identifier
[MD5.62B7C506B092D460898F3296DA94B728] [SPRF][18.07.2009] (.Oberon Media - FullRemove.) -- C:\ProgramData\FullRemove.exe [36136]
[MD5.F06D95CCFD7D2BA0688E3DF7B1EADCDE] [SPRF][08.09.2012] (...) -- C:\Users\Sejo\Desktop\FM Speeder.exe [3325952]
[MD5.43CB47015A61D31E5F1C69692367EFA1] [SPRF][30.06.2013] (.FMScout.com && Moddingway.com association - FM Editor Live.) -- C:\Users\Sejo\Desktop\FMEditorLive.exe [3174912]
O87 - FAEL: "{E85DC0E3-082B-43E7-97E1-86F4955F6DFE}" | In - None - P6 - TRUE | .(.BitTorrent Inc. - µTorrent.) -- C:\Users\Sejo\AppData\Roaming\uTorrent\uTorrent.exe =>P2P.BitTorrent
O87 - FAEL: "{C6752250-99AA-47A9-908D-AA5995275268}" | In - None - P17 - TRUE | .(.BitTorrent Inc. - µTorrent.) -- C:\Users\Sejo\AppData\Roaming\uTorrent\uTorrent.exe =>P2P.BitTorrent
O87 - FAEL: "{717231F1-537D-420B-801E-E88EF0DC6C45}" | In - None - P6 - TRUE | .(.BitTorrent Inc. - µTorrent.) -- C:\Users\Sejo\AppData\Roaming\uTorrent\uTorrent.exe =>P2P.BitTorrent
O87 - FAEL: "{85A32954-D837-4BA8-98D0-D4F72C588456}" | In - None - P17 - TRUE | .(.BitTorrent Inc. - µTorrent.) -- C:\Users\Sejo\AppData\Roaming\uTorrent\uTorrent.exe =>P2P.BitTorrent
O90 - PUC: "5585B9F705873E14AAEAADDD906BB821" . (.IObit Apps Toolbar v7.9.) -- C:\Windows\Installer\{7F9B5855-7850-41E3-AAAE-DADD09B68B12}\ARPPRODUCTICON.exe =>PUP.Dealio
[HKCU\Software\65D993F53C6ACE0995AEBF3482378A42]:FRun="0"
[HKCU\Software\65D993F53C6ACE0995AEBF3482378A42]:O'ld="L'mv'sd!Qsnudbuhno"
[HKCU\Software\65D993F53C6ACE0995AEBF3482378A42]:Q'ui="B;]Trdsr]Rdkn]@qqE'u']Sn'lhof]edgdoeds/dyd"
HKLM\SOFTWARE\Wow6432Node\Microsoft\Tracing\betterinstaller_RASAPI32 =>Adware.MegaSearch
HKLM\SOFTWARE\Wow6432Node\Microsoft\Tracing\betterinstaller_RASMANCS =>Adware.MegaSearch
HKLM\SOFTWARE\Wow6432Node\Microsoft\Tracing\SnapDo_RBCB_p3v8_RASAPI32 =>Hijacker.SmartBar
HKLM\SOFTWARE\Wow6432Node\Microsoft\Tracing\uTorrentBar_FRAutoUpdaterHelper_RASAPI32 =>P2P.µTorrent
HKLM\SOFTWARE\Wow6432Node\Microsoft\Tracing\uTorrentBar_FRAutoUpdaterHelper_RASMANCS =>P2P.µTorrent
HKLM\SOFTWARE\Wow6432Node\Microsoft\Tracing\utorrent_RASAPI32 =>P2P.µTorrent
HKLM\SOFTWARE\Wow6432Node\Microsoft\Tracing\utorrent_RASMANCS =>P2P.µTorrent
HKLM\SOFTWARE\Wow6432Node\Microsoft\Tracing\vbmz7_RASAPI32 =>PUP.Duuqu
HKLM\SOFTWARE\Wow6432Node\Microsoft\Tracing\vbmz7_RASMANCS =>PUP.Duuqu
HKLM\SOFTWARE\Wow6432Node\Microsoft\Tracing\VisualBeeSilent-1-_RASAPI32 =>Adware.VisualBeeToolbar
HKLM\SOFTWARE\Wow6432Node\Microsoft\Tracing\VisualBeeSilent-1-_RASMANCS =>Adware.VisualBeeToolbar
HKLM\SOFTWARE\Wow6432Node\Microsoft\Tracing\vshare-plugin_RASAPI32 =>PUP.VShareRedir
HKLM\SOFTWARE\Wow6432Node\Microsoft\Tracing\vshare-plugin_RASMANCS =>PUP.VShareRedir
OPT:SR - | Auto 30.08.2011 462184 | (Bonjour Service) . (.Apple Inc..) - C:\Program Files\Bonjour\mDNSResponder.exe
SR - | Auto 17.04.2013 70344 | (CLPSLauncher) . (.Comodo Security Solutions Inc..) - C:\Program Files (x86)\Common Files\COMODO\launcher_service.exe
SR - | Auto 16.04.2014 6817544 | (CmdAgent) . (.COMODO.) - C:\Program Files\COMODO\COMODO Internet Security\cmdagent.exe => COMODO Security Solutions Inc*
SR - | Auto 21.05.2014 2135232 | (DragonUpdater) . (...) - C:\Program Files (x86)\Comodo\Dragon\dragon_updater.exe => Comodo - Dragon
SR - | Auto 17.04.2013 1851088 | (GeekBuddyRSP) . (.Comodo Security Solutions, Inc..) - C:\Program Files (x86)\Common Files\COMODO\GeekBuddyRSP.exe
[HKLM\Software\Google\Chrome\Extensions\aaaajabnoiehionljhjpclogplgillib] =>Toolbar.Ask^
[HKLM\Software\Google\Chrome\Extensions\kfkcangbigakljkjeglcofaomihpejif] =>PUP.WhiteSmoke^
[HKLM\Software\Google\Chrome\Extensions\nkopijddpkmggacdghppacglggodkcod] =>PUP.Albrechto^
[HKLM\Software\Microsoft\Windows\CurrentVersion\Uninstall\{7F9B5855-7850-41E3-AAAE-DADD09B68B12}] =>PUP.Dealio^
[HKLM\Software\Microsoft\Windows\CurrentVersion\Uninstall\{1AEEC74F-4B4B-46E5-A124-A728EC02DF7F}] =>Hijacker.SmartBar^
[HKCU\Software\Microsoft\Windows\CurrentVersion\Uninstall\uTorrent] =>P2P.BitTorrent^
[HKCU\Software\IObit Apps] =>PUP.Dealio
[HKCU\Software\AppDataLow\Software\IObit Apps] =>PUP.Dealio
[HKLM\Software\Wow6432Node\IObit Apps] =>PUP.Dealio
[HKLM\Software\Wow6432Node\Canneverbe Limited\OpenCandy] =>Adware.OpenCandy
[HKLM\Software\Wow6432Node\Microsoft\Windows\CurrentVersion\Ext\PreApproved\{11111111-1111-1111-1111-110311301136}] =>PUP.CrossRider
C:\Users\Sejo\AppData\Local\Google\Chrome\User Data\Default\Extensions\aaaajabnoiehionljhjpclogplgillib =>Toolbar.Ask^
C:\Users\Sejo\AppData\Local\Google\Chrome\User Data\Default\Extensions\kfkcangbigakljkjeglcofaomihpejif =>PUP.WhiteSmoke^
C:\Users\Sejo\AppData\Local\Google\Chrome\User Data\Default\Extensions\nkopijddpkmggacdghppacglggodkcod =>PUP.Albrechto^
C:\Program Files (x86)\uTorrent =>P2P.µTorrent^
C:\Users\Sejo\AppData\Roaming\BitTorrent =>P2P.BitTorrent^
C:\Users\Sejo\AppData\Roaming\uTorrent =>P2P.µTorrent^
C:\Users\Sejo\AppData\Local\uTorrent =>P2P.µTorrent^
C:\Users\Sejo\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\IlemiTVApp.com =>PUP.1ClickDownloader^
C:\Users\Sejo\AppData\Local\Google\Chrome\User Data\Default\Extensions\kfakeonomonapccoamcmdgpoaicnpnoo =>PUP.CrossRider
O4 - HKUS\.DEFAULT\..\RunOnce: [DeleteEngineAfterUpdate] reg DELETE HKCU\Software\AppDataLow\Software\ConduitEngine /f =>Toolbar.Conduit^
O4 - HKUS\S-1-5-18\..\RunOnce: [DeleteEngineAfterUpdate] reg DELETE HKCU\Software\AppDataLow\Software\ConduitEngine /f =>Toolbar.Conduit^
C:\Users\Sejo\Downloads\ssssssssssssssss\SpyHunter-Installer.exe =>Crapware.SpyHunter^
ProxyFix
EmptyPrefetch
EmptyFlash
SysRestore
FirewallRAZ
EmptyTemp
* Lance ZHPFix à partir du raccourci sur ton Bureau (si tu es sous Windows Vista ou Windows 7, fais le par un clic-droit --> Exécuter en temps qu'administrateur)
* Clique sur Importer, (vérifie) .Les lignes se collent automatiquement dans ZHPFix, sinon colle les lignes
* Avant toute opération, ZHPFix vide la corbeille cela peut durer jusqu'à plusieurs minutes (mais tu peux dire non )
* Clique sur le bouton « GO » pour lancer le nettoyage.
* Copie/colle la totalité du rapport dans ta prochaine réponse.
Tutoriels https://nicolascoolman.eu
Après tu me referas un ZHPDiag s'il te plait pour vérification car je ne pense pas que cela suffira !
Merci
-
voici le rapport après avoir utilisé ZHPFix :
Rapport de ZHPFix 2014.8.3.6 par Nicolas Coolman, Update du 03/08/2014
Fichier d'export Registre :
Run by Sejo at 27.08.2014 18:56:59
High Elevated Privileges : OK
Windows 7 Home Premium Edition, 64-bit Service Pack 1 (Build 7601)
Corbeille vidée (00mn 04s)
Dossier Prefetcher vidé
Réparation des raccourcis navigateur
========== Logiciels ==========
ABSENT Uninstall Process: c:\program files (x86)\analogx\scratch\scratchu.exe
SUPPRIMÉ: Elevated Installer
SUPPRIMÉ: Google Toolbar for Internet Explorer
SUPPRIMÉ: IObit Apps Toolbar v7.9
SUPPRIMÉ: Java 7 Update 51
ABSENT Uninstall Process: c:\programdata\caphyon\advanced installer\{ea86074b-a99c-4b70-aa1c-6e93e9061643}\martview_setup.exe
SUPPRIMÉ: MartView
ABSENT Uninstall Process: c:\program files (x86)\opera\opera.exe
SUPPRIMÉ: Snap.Do
ABSENT Uninstall Process: c:\program files (x86)\spywareblaster\unins000.exe
SUPPRIMÉ: sunrise internet assistant
========== Processus mémoire ==========
SUPPRIMÉ: Memory Process: C:\Users\Sejo\Downloads\ssssssssssssssss\SpyHunter-Installer.exe
========== Clés du Registre ==========
SUPPRIMÉ Logiciel Key: [HKLM\SOFTWARE\Wow6432Node\Microsoft\Windows\CurrentVersion\Uninstall\AnalogX Scratch]
SUPPRIMÉ: [HKLM\SOFTWARE\Wow6432Node\Microsoft\Windows\CurrentVersion\Uninstall\{352B1136-BF8D-4F5A-924B-43B26D05B3B5}]
SUPPRIMÉ: [HKLM\SOFTWARE\Wow6432Node\Microsoft\Windows\CurrentVersion\Uninstall\{18455581-E099-4BA8-BC6B-F34B2F06600C}]
SUPPRIMÉ: [HKLM\SOFTWARE\Wow6432Node\Microsoft\Windows\CurrentVersion\Uninstall\{7F9B5855-7850-41E3-AAAE-DADD09B68B12}]
SUPPRIMÉ: [HKLM\SOFTWARE\Wow6432Node\Microsoft\Windows\CurrentVersion\Uninstall\{26A24AE4-039D-4CA4-87B4-2F83217017FF}]
SUPPRIMÉ Logiciel Key: [HKLM\SOFTWARE\Wow6432Node\Microsoft\Windows\CurrentVersion\Uninstall\MartView]
SUPPRIMÉ: [HKLM\SOFTWARE\Wow6432Node\Microsoft\Windows\CurrentVersion\Uninstall\{1AEEC74F-4B4B-46E5-A124-A728EC02DF7F}]
SUPPRIMÉ Logiciel Key: [HKLM\SOFTWARE\Wow6432Node\Microsoft\Windows\CurrentVersion\Uninstall\SpywareBlaster_is1]
SUPPRIMÉ: Service: Bonjour Service
SUPPRIMÉ Driver Key: A2DDA
SUPPRIMÉ Driver Key: CFRMD
SUPPRIMÉ: HKCU\Software\65D993F53C6ACE0995AEBF3482378A42
SUPPRIMÉ: HKCU\Software\AppDataLow\Software\IObit Apps
SUPPRIMÉ: HKCU\Software\AppDataLow\{567ba522-e219-64a4-76b3-0a97185dcce1}
SUPPRIMÉ: HKCU\Software\Desktop Manager
SUPPRIMÉ: HKCU\Software\Freecorder
SUPPRIMÉ: HKCU\Software\IObit Apps
SUPPRIMÉ: HKLM\Software\Wow6432Node\IObit Apps
SUPPRIMÉ O49 - CSB:Control Safe Boot HKLM\...\CCS\Minimal\CleanHlp.sys . (...) -- C:\Windows\System32\Drivers\CleanHlp.sys (.not file.)
SUPPRIMÉ O49 - CSB:Control Safe Boot HKLM\...\CCS\Network\CleanHlp.sys . (...) -- C:\Windows\System32\Drivers\CleanHlp.sys (.not file.)
SUPPRIMÉ CLSID MPSK: {385ea880-a3b2-11e3-94c4-00016c6de157}
SUPPRIMÉ CLSID MPSK: {a3d3d544-a4d4-11de-84eb-806e6f6e6963}
SUPPRIMÉ: [HKLM\Software\Classes\Installer\Products\\5585B9F705873E14AAEAADDD906BB821]
SUPPRIMÉ: [HKLM\Software\Classes\Installer\Features\5585B9F705873E14AAEAADDD906BB821]
SUPPRIMÉ: HKLM\SOFTWARE\Wow6432Node\Microsoft\Tracing\betterinstaller_RASAPI32
SUPPRIMÉ: HKLM\SOFTWARE\Wow6432Node\Microsoft\Tracing\betterinstaller_RASMANCS
SUPPRIMÉ: HKLM\SOFTWARE\Wow6432Node\Microsoft\Tracing\SnapDo_RBCB_p3v8_RASAPI32
SUPPRIMÉ: HKLM\SOFTWARE\Wow6432Node\Microsoft\Tracing\uTorrentBar_FRAutoUpdaterHelper_RASAPI32
SUPPRIMÉ: HKLM\SOFTWARE\Wow6432Node\Microsoft\Tracing\uTorrentBar_FRAutoUpdaterHelper_RASMANCS
SUPPRIMÉ: HKLM\SOFTWARE\Wow6432Node\Microsoft\Tracing\utorrent_RASAPI32
SUPPRIMÉ: HKLM\SOFTWARE\Wow6432Node\Microsoft\Tracing\utorrent_RASMANCS
SUPPRIMÉ: HKLM\SOFTWARE\Wow6432Node\Microsoft\Tracing\vbmz7_RASAPI32
SUPPRIMÉ: HKLM\SOFTWARE\Wow6432Node\Microsoft\Tracing\vbmz7_RASMANCS
SUPPRIMÉ: HKLM\SOFTWARE\Wow6432Node\Microsoft\Tracing\VisualBeeSilent-1-_RASAPI32
SUPPRIMÉ: HKLM\SOFTWARE\Wow6432Node\Microsoft\Tracing\VisualBeeSilent-1-_RASMANCS
SUPPRIMÉ: HKLM\SOFTWARE\Wow6432Node\Microsoft\Tracing\vshare-plugin_RASAPI32
SUPPRIMÉ: HKLM\SOFTWARE\Wow6432Node\Microsoft\Tracing\vshare-plugin_RASMANCS
SUPPRIMÉ: Service: CLPSLauncher
SUPPRIMÉ:³ Service: CmdAgent
SUPPRIMÉ: Service: DragonUpdater
SUPPRIMÉ: Service: GeekBuddyRSP
SUPPRIMÉ: HKCU\Software\Microsoft\Windows\CurrentVersion\Uninstall\uTorrent
SUPPRIMÉ: HKLM\Software\Wow6432Node\Canneverbe Limited\OpenCandy
SUPPRIMÉ: HKLM\Software\Wow6432Node\Microsoft\Windows\CurrentVersion\Ext\PreApproved\{11111111-1111-1111-1111-110311301136}
========== Valeurs du Registre ==========
SUPPRIMÉ: Toolbar: {CC1A175A-E45B-41ED-A30C-C9B1D7A0C02F}
SUPPRIMÉ: Toolbar: {2318C2B1-4965-11D4-9B18-009027A5CD4F}
SUPPRIMÉ RunValue: DeleteEngineAfterUpdate
SUPPRIMÉ: {E85DC0E3-082B-43E7-97E1-86F4955F6DFE}
SUPPRIMÉ: {C6752250-99AA-47A9-908D-AA5995275268}
SUPPRIMÉ: {717231F1-537D-420B-801E-E88EF0DC6C45}
SUPPRIMÉ: {85A32954-D837-4BA8-98D0-D4F72C588456}
ProxyFix : Configuration proxy supprimée avec succès
SUPPRIMÉ ProxyServer Value
SUPPRIMÉ ProxyEnable Value
SUPPRIMÉ EnableHttp1_1 Value
SUPPRIMÉ ProxyHttp1.1 Value
SUPPRIMÉ ProxyOverride Value
Aucune Valeur Standard Profile: FirewallRaz :
Aucune Valeur Domain Profile: FirewallRaz :
SUPPRIMÉ: FirewallRaz (None) : {FDB97FA9-96B0-4DDA-848A-C75722730F25}
SUPPRIMÉ: FirewallRaz (Private) : {B42B4F21-CD40-431C-B610-03D0555ADC08}
SUPPRIMÉ: FirewallRaz (Private) : {B9073627-92E4-47DD-A8C4-1B7683ED3779}
SUPPRIMÉ: FirewallRaz (Public) : {57C3F2DB-8D37-47E7-9CBA-54CDAC67CB90}
SUPPRIMÉ: FirewallRaz (Public) : {D2F94ADE-757B-4214-865E-93D9EEEF60C2}
========== Préférences navigateur ==========
SUPPRIMÉ Folder Chrome: C:\Users\Sejo\AppData\Local\Google\Chrome\User Data\Default\Extensions\kfakeonomonapccoamcmdgpoaicnpnoo
========== Dossiers ==========
SUPPRIMÉ: C:\Users\Sejo\AppData\Local\Google\Chrome\User Data\Default\Extensions\kfakeonomonapccoamcmdgpoaicnpnoo
SUPPRIMÉ: C:\Program Files (x86)\A-PDF Restrictions Remover
SUPPRIMÉ: C:\Program Files (x86)\GUMC3EC.tmp
SUPPRIMÉ: C:\Program Files (x86)\McAfee Security Scan
SUPPRIMÉ: C:\Program Files (x86)\Spybot - Search & Destroy
SUPPRIMÉ: C:\Program Files (x86)\SpywareBlaster
SUPPRIMÉ Redémarrage:** C:\Program Files (x86)\SpywareGuard
SUPPRIMÉ: C:\Program Files (x86)\uTorrent
SUPPRIMÉ: C:\ProgramData\McAfee
SUPPRIMÉ: C:\ProgramData\ProductData
SUPPRIMÉ: C:\ProgramData\Spybot - Search & Destroy
SUPPRIMÉ: C:\ProgramData\{3C5CBD7B-3D1D-411E-96C2-513FFCA84D2D}
SUPPRIMÉ: C:\ProgramData\{C4ABDBC8-1C81-42C9-BFFC-4A68511E9E4F}
SUPPRIMÉ: C:\Users\Sejo\AppData\Roaming\BitTorrent
SUPPRIMÉ: C:\Users\Sejo\AppData\Roaming\ProductData
SUPPRIMÉ: C:\Users\Sejo\AppData\Roaming\uTorrent
SUPPRIMÉ: C:\Users\Sejo\AppData\Roaming\WiseUpdate
SUPPRIMÉ: C:\Users\Sejo\AppData\Local\Ares
SUPPRIMÉ: C:\Users\Sejo\AppData\Local\FMScout.com_&&_Moddingway
SUPPRIMÉ: C:\Users\Sejo\AppData\Local\Martview
SUPPRIMÉ: C:\Users\Sejo\AppData\Local\uTorrent
SUPPRIMÉ: C:\Users\Sejo\AppData\Local\{54D2CFCA-44CD-41BD-A824-EFE671C1F93E}
SUPPRIMÉ: C:\Users\Sejo\AppData\Local\{6422204E-2229-49FB-B425-6ACC146DC5C1}
SUPPRIMÉ: C:\Users\Sejo\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Desktop Manager
SUPPRIMÉ: C:\Users\Sejo\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\IlemiTVApp.com
SUPPRIMÉ: C:\Users\Sejo\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Octoshape Streaming Services
SUPPRIMÉS Flash Cookies (0)
SUPPRIMÉS Temporaires Windows (30)
========== Fichiers ==========
SUPPRIMÉ: c:\users\sejo\appdata\local\google\chrome\user data\default\preferences
SUPPRIMÉ: c:\users\sejo\appdata\roaming\microsoft\internet explorer\quick launch\µtorrent.lnk
SUPPRIMÉ: c:\users\sejo\appdata\roaming\utorrent\utorrent.exe
SUPPRIMÉ: c:\windows\tasks\driver booster scan.job
SUPPRIMÉ: c:\windows\syswow64\drivers\hpx9g2k.sys
SUPPRIMÉ: c:\users\sejo\appdata\local\temp\quarantine.exe
SUPPRIMÉ: c:\users\sejo\appdata\local\temp\cprogram files (x86)opera\installing\opera_23.0.1522.77_autoupdate.exe
SUPPRIMÉ Redémarrage: c:\program files (x86)\common files\comodo\launcher_service.exe
SUPPRIMÉ Redémarrage: c:\program files\comodo\comodo internet security\cmdagent.exe
SUPPRIMÉS Flash Cookies (0) (0 octets)
SUPPRIMÉS Temporaires Windows (79) (3'769'178 octets)
========== Tache planifiée ==========
SUPPRIMÉ: avast! Emergency Update
SUPPRIMÉ: avast! Emergency Update
SUPPRIMÉ: avast! Emergency Update
SUPPRIMÉ: Go for FilesUpdate
SUPPRIMÉ: Google Updater and Installer
SUPPRIMÉ: {387514F2-7762-4046-BC65-6CDAAF783558}
SUPPRIMÉ: {4D0DAB64-AB89-411A-95D6-DE80CDCB1D24}
SUPPRIMÉ: {796CB505-C1FC-49E9-9391-A21014C1C130}
SUPPRIMÉ: {99D1FB6F-4FA9-4C13-8256-7DD441D54DA3}
SUPPRIMÉ: {A0EDF8B8-5E6F-47BF-85FA-684622BF44D6}
========== Restauration Système ==========
Point de restauration du système créé avec succès
========== Récapitulatif ==========
1 : Processus mémoire
44 : Clés du Registre
20 : Valeurs du Registre
28 : Dossiers
11 : Fichiers
11 : Logiciels
1 : Préférences navigateur
10 : Tache planifiée
1 : Restauration Système
End of clean in 12mn 50s
========== Chemin de fichier rapport ==========
C:\Users\Sejo\AppData\Roaming\ZHP\ZHPFix[R1].txt - 27.08.2014 18:57:05 [9143] -
ContributeurOK et ? :
Après tu me referas un ZHPDiag s'il te plait pour vérification car je ne pense pas que cela suffira !
ensuite....
Merci
-
Bonjour mtn j ai un autre probleme apres avoir utiliser zhpfix et redemarrer le pc j ai perdu la connexion internet.
J essaye de reinstaller la connexions puis je pourrais poster le rapport -
Contributeur
Bonjour mtn j ai un autre probleme apres avoir utiliser zhpfix et redemarrer le pc j ai perdu la connexion internet.
.
?? tu écris d'un autre PC ?
.apres avoir utiliser zhpfix et redemarrer le pc j ai perdu la connexion internet.
Je ne pensqe pas que cela soit du à l'utilisation de ZHPFix .....
-
J ecris depuis mon smartphone.
Quand j avais redemarre le pc, j ai uniquement utilise le logiciel zhpfix pui redemarre apres cela. Mtn impossible d avoir une connxion entre le routeur et l ordi. -
Contributeuressaye une restauration avant qu'est-ce que tuas comme FAI ?
-
Sunrise en suisse ?
-
Contributeur
Mtn impossible d avoir une connxion entre le routeur et l ordi.
.
essaye de réinitialiser ton "routeur" (ta box ?)