Plantage windows 7
Mon Pc n'arrete pas de planter depuis quelques jours, aucune modification majeure depuis... Il marche parfaitement en Safe mode (c'est de là que j'écris). J'ai suivi un tutoriel pour essayer de tout nettoyer mais rien n'y fait. Voici le tutoriel http://malwaretips.com/blogs/malware-removal-guide-for-windows/ .
J'ai vraiment besoin d'aide, je ne comprends pas vraiment ce qui se passe, je me dis que ce n'est pas du hard ware puisque ça marche en mode sans echec...
Les plantages sont des plantages de Windows au bout d'un certain moment à chaque fois, je suis obligé d'éteindre manuellement et de redémarrer, au bout de dix minutes en moyenne.
Si quelqu'un a une idée je suis preneur.
17 réponses
Plusieurs plantages de Windows 7 apparaissent après quelques minutes d’utilisation, même lorsque le système démarre comme prévu en mode sans échec, ce qui suggère un problème logiciel plutôt que matériel. Des conseils pratiques proposent d’utiliser les outils intégrés de Windows pour diagnostiquer et réparer les erreurs: vérifier le disque avec CHKDSK /f /r puis lancer SFC /scannow. En parallèle, il est recommandé d’examiner la gestion de l’alimentation et les paramètres de mise en veille, et d’envisager une infection malware ou virus si des conseils sécurité sont évoqués. Enfin, les retours indiquent que CHKDSK peut se lancer lors d’un redémarrage et que des rapports détaillés peuvent orienter vers une cause matérielle ou logicielle.
-
Mais si tu as des logiciels qui ne marchent pas, c'est que tu doit avoir un virus ou logiciel malveillant sur ton système.
Je vais demander de l'aide sur le forum Virus sécurité.
-
Bonjour, si tu sais redémarrer en Safe Mode alors utilise les outils d'analyse de Windows via l'invite de commande
1)Rester en mode secteur pas batterie
2)Invite de commande avec le mode sans échec
3)AprèsX: ou C:\Windows\Système32>cleanmgr puis appuyez sur la touche ENTER cocher toutes les cases sauf la corbeille nettoyer pour alléger Windows
4)Ne pas fermer l'invite de commande
Pour faire le check disk paramétrage de la gestion de l'énergie du disc dur
C:\Windows\Système32>powercfg.cpl puis ENTER touche
Usage Normal coché cliquez sur Modifier les paramètres du mode
puis sur Modifier les paramètres d'alimentation avancées
Cliquez sur l'Onglet + DISC DUR puis sur + Arreter DISC DUR après cliquez sur Paramètre: son temps diminuer son temps jusqu'atteindre la mention JAMAIS Aplliquer/OK
Tu pourras le rétablir son temps c'est pour donner plus de temps au CHECK DISK processus parfois très long
5)Ne pas fermer l'invite de commande
Vérification et réparation du système de fichiers et des erreurs disque avec le CHECK DISK
C:\Windows\Système32>chkdsk c: /f /r
puis ENTER touche
entre CHKDSK et C un espace
entre c: et /f espace
entre /f et /r espace
6) Toujours dans l'invite de commande après le CHECK DISK
SFC - System File Checker - Vérifier l'intégrité de Windows
C:\Windows\Système32>SFC /scannow puis <gras>ENTER </gras> touche
entre SFC et / espace
entre / et scannow aucun espace
7)Pour éteindre la machine sans appuyer sur la touche power donc depuis ton invite de commande
C:\Windows\Système32>shutdown -r
Entre Shutdown et -r espace
Windows Système fera le reste redémarrage automatique
Profite des outils d'analyse et de réparation Windows Système intégré roue de secours du Système
Après ça si tu veux te balader sur le net et bureau
utilise la fonction Mode sans échec avec prise en charge du réseau
C:\Windows\Système32>explorer.exe ENTER
Sur ta gauche tu auras le BUREAU cliquez dessus puis cliquez sur l'icone du navigateur par défaut une page pas très jolie jolie c'est normal tu es en mode sans échec a partir de là tu pourras utiliser les outils conseillé sur ton poste
d'autre manip
Msconfig ENTER
Taskmgr ENTER
Bonne chance -
Contributeuret comment va ton ordi maintenant !
.Mais du coup vous ne téléchargez jamais en P2P?
Si cela nous arrive , ce ne sont pas les logiciels de P2P qui sont infecté , ce sont surtout les films musiques logiciel qui sont crackés et mis en téléchargement qui sont infectés et comme souvent les P2P servent uniquement pour les films ou autre musique (c'est ça qui est interdit) moi je demande tout le temps de les supprimer afin que l'ordinateur soit bien désinfecté après si l'internaute les réinstalle.....
comme P2P il y a gigatribe qui est un moindre mal ....
-
Bonjour.
Qu'est ce que tu fait sur ton pc quand tu as ce problème ? (Joueur)
Qu'est ce que tubas comme pc Tour ou Portable ?
Est ce que tu as de la surchauffe sur ton pc ?
Contrôle avec ceci HWMonitor.
-
Je ne pense vraiment pas que ce soit
un problème. M'enfin voici le rapport (obtenu en Safe Mode) :
CPUID HWMonitor Report
-------------------------------------------------------------------------
Binaries
-------------------------------------------------------------------------
HWMonitor version 1.2.2.0
Monitoring
-------------------------------------------------------------------------
Mainboard Model N56VZ (0x00000169 - 0x0002A8A0)
LPCIO
-------------------------------------------------------------------------
Hardware Monitors
-------------------------------------------------------------------------
Processors
-------------------------------------------------------------------------
Number of processors 1
Number of threads 8
APICs
-------------------------------------------------------------------------
Processor 0
-- Core 0
-- Thread 0 0
-- Thread 1 1
-- Core 1
-- Thread 0 2
-- Thread 1 3
-- Core 2
-- Thread 0 4
-- Thread 1 5
-- Core 3
-- Thread 0 6
-- Thread 1 7
Timers
-------------------------------------------------------------------------
HPET timer 1.#IO MHz
Perf timer 2.241 MHz
Sys timer 1.000 KHz
Processors Information
-------------------------------------------------------------------------
Processor 1 ID = 0
Number of cores 4 (max 8)
Number of threads 8 (max 16)
Name Intel Core i3/i5/i7
Codename Ivy Bridge
Specification Intel(R) Core(TM) i7-3610QM CPU @ 2.30GHz
Package
CPUID 6.A.9
Extended CPUID 6.3A
Core Stepping E1/L1
Technology 22 nm
Core Speed 2294.9 MHz
Stock frequency 2300 MHz
Instructions sets MMX, SSE, SSE2, SSE3, SSSE3, SSE4.1, SSE4.2, EM64T, VT-x, AES, AVX
L1 Data cache 4 x 32 KBytes, 8-way set associative, 64-byte line size
L1 Instruction cache 4 x 32 KBytes, 8-way set associative, 64-byte line size
L2 cache 4 x 256 KBytes, 8-way set associative, 64-byte line size
L3 cache 6 MBytes, 12-way set associative, 64-byte line size
FID/VID Control yes
Turbo Mode not supported
Thread dumps
-------------------------------------------------------------------------
CPU Thread 0
APIC ID 0
Topology Processor ID 0, Core ID 0, Thread ID 0
Type 01020100h
Max CPUID level 0000000Dh
Max CPUID ext. level 80000008h
Cache descriptor Level 1, D, 32 KB, 2 thread(s)
Cache descriptor Level 1, I, 32 KB, 2 thread(s)
Cache descriptor Level 2, U, 256 KB, 2 thread(s)
Cache descriptor Level 3, U, 6 MB, 16 thread(s)
CPUID
0x00000000 0x0000000D 0x756E6547 0x6C65746E 0x49656E69
0x00000001 0x000306A9 0x00100800 0x7FBAE3BF 0xBFEBFBFF
0x00000002 0x76035A01 0x00F0B2FF 0x00000000 0x00CA0000
0x00000003 0x00000000 0x00000000 0x00000000 0x00000000
0x00000004 0x1C004121 0x01C0003F 0x0000003F 0x00000000
0x00000004 0x1C004122 0x01C0003F 0x0000003F 0x00000000
0x00000004 0x1C004143 0x01C0003F 0x000001FF 0x00000000
0x00000004 0x1C03C163 0x02C0003F 0x00001FFF 0x00000006
0x00000005 0x00000040 0x00000040 0x00000003 0x00021120
0x00000006 0x00000077 0x00000002 0x00000009 0x00000000
0x00000007 0x00000000 0x00000281 0x00000000 0x00000000
0x00000008 0x00000000 0x00000000 0x00000000 0x00000000
0x00000009 0x00000000 0x00000000 0x00000000 0x00000000
0x0000000A 0x07300403 0x00000000 0x00000000 0x00000603
0x0000000B 0x00000001 0x00000002 0x00000100 0x00000000
0x0000000B 0x00000004 0x00000008 0x00000201 0x00000000
0x0000000C 0x00000000 0x00000000 0x00000000 0x00000000
0x0000000D 0x00000007 0x00000340 0x00000340 0x00000000
0x80000000 0x80000008 0x00000000 0x00000000 0x00000000
0x80000001 0x00000000 0x00000000 0x00000001 0x28100800
0x80000002 0x20202020 0x6E492020 0x286C6574 0x43202952
0x80000003 0x2865726F 0x20294D54 0x332D3769 0x51303136
0x80000004 0x5043204D 0x20402055 0x30332E32 0x007A4847
0x80000005 0x00000000 0x00000000 0x00000000 0x00000000
0x80000006 0x00000000 0x00000000 0x01006040 0x00000000
0x80000007 0x00000000 0x00000000 0x00000000 0x00000100
0x80000008 0x00003024 0x00000000 0x00000000 0x00000000
CPU Thread 1
APIC ID 1
Topology Processor ID 0, Core ID 0, Thread ID 1
Type 01020100h
Max CPUID level 0000000Dh
Max CPUID ext. level 80000008h
Cache descriptor Level 1, D, 32 KB, 2 thread(s)
Cache descriptor Level 1, I, 32 KB, 2 thread(s)
Cache descriptor Level 2, U, 256 KB, 2 thread(s)
Cache descriptor Level 3, U, 6 MB, 16 thread(s)
CPUID
0x00000000 0x0000000D 0x756E6547 0x6C65746E 0x49656E69
0x00000001 0x000306A9 0x01100800 0x7FBAE3BF 0xBFEBFBFF
0x00000002 0x76035A01 0x00F0B2FF 0x00000000 0x00CA0000
0x00000003 0x00000000 0x00000000 0x00000000 0x00000000
0x00000004 0x1C004121 0x01C0003F 0x0000003F 0x00000000
0x00000004 0x1C004122 0x01C0003F 0x0000003F 0x00000000
0x00000004 0x1C004143 0x01C0003F 0x000001FF 0x00000000
0x00000004 0x1C03C163 0x02C0003F 0x00001FFF 0x00000006
0x00000005 0x00000040 0x00000040 0x00000003 0x00021120
0x00000006 0x00000077 0x00000002 0x00000009 0x00000000
0x00000007 0x00000000 0x00000281 0x00000000 0x00000000
0x00000008 0x00000000 0x00000000 0x00000000 0x00000000
0x00000009 0x00000000 0x00000000 0x00000000 0x00000000
0x0000000A 0x07300403 0x00000000 0x00000000 0x00000603
0x0000000B 0x00000001 0x00000002 0x00000100 0x00000001
0x0000000B 0x00000004 0x00000008 0x00000201 0x00000001
0x0000000C 0x00000000 0x00000000 0x00000000 0x00000000
0x0000000D 0x00000007 0x00000340 0x00000340 0x00000000
0x80000000 0x80000008 0x00000000 0x00000000 0x00000000
0x80000001 0x00000000 0x00000000 0x00000001 0x28100800
0x80000002 0x20202020 0x6E492020 0x286C6574 0x43202952
0x80000003 0x2865726F 0x20294D54 0x332D3769 0x51303136
0x80000004 0x5043204D 0x20402055 0x30332E32 0x007A4847
0x80000005 0x00000000 0x00000000 0x00000000 0x00000000
0x80000006 0x00000000 0x00000000 0x01006040 0x00000000
0x80000007 0x00000000 0x00000000 0x00000000 0x00000100
0x80000008 0x00003024 0x00000000 0x00000000 0x00000000
CPU Thread 2
APIC ID 2
Topology Processor ID 0, Core ID 1, Thread ID 0
Type 01020100h
Max CPUID level 0000000Dh
Max CPUID ext. level 80000008h
Cache descriptor Level 1, D, 32 KB, 2 thread(s)
Cache descriptor Level 1, I, 32 KB, 2 thread(s)
Cache descriptor Level 2, U, 256 KB, 2 thread(s)
Cache descriptor Level 3, U, 6 MB, 16 thread(s)
CPUID
0x00000000 0x0000000D 0x756E6547 0x6C65746E 0x49656E69
0x00000001 0x000306A9 0x02100800 0x7FBAE3BF 0xBFEBFBFF
0x00000002 0x76035A01 0x00F0B2FF 0x00000000 0x00CA0000
0x00000003 0x00000000 0x00000000 0x00000000 0x00000000
0x00000004 0x1C004121 0x01C0003F 0x0000003F 0x00000000
0x00000004 0x1C004122 0x01C0003F 0x0000003F 0x00000000
0x00000004 0x1C004143 0x01C0003F 0x000001FF 0x00000000
0x00000004 0x1C03C163 0x02C0003F 0x00001FFF 0x00000006
0x00000005 0x00000040 0x00000040 0x00000003 0x00021120
0x00000006 0x00000077 0x00000002 0x00000009 0x00000000
0x00000007 0x00000000 0x00000281 0x00000000 0x00000000
0x00000008 0x00000000 0x00000000 0x00000000 0x00000000
0x00000009 0x00000000 0x00000000 0x00000000 0x00000000
0x0000000A 0x07300403 0x00000000 0x00000000 0x00000603
0x0000000B 0x00000001 0x00000002 0x00000100 0x00000002
0x0000000B 0x00000004 0x00000008 0x00000201 0x00000002
0x0000000C 0x00000000 0x00000000 0x00000000 0x00000000
0x0000000D 0x00000007 0x00000340 0x00000340 0x00000000
0x80000000 0x80000008 0x00000000 0x00000000 0x00000000
0x80000001 0x00000000 0x00000000 0x00000001 0x28100800
0x80000002 0x20202020 0x6E492020 0x286C6574 0x43202952
0x80000003 0x2865726F 0x20294D54 0x332D3769 0x51303136
0x80000004 0x5043204D 0x20402055 0x30332E32 0x007A4847
0x80000005 0x00000000 0x00000000 0x00000000 0x00000000
0x80000006 0x00000000 0x00000000 0x01006040 0x00000000
0x80000007 0x00000000 0x00000000 0x00000000 0x00000100
0x80000008 0x00003024 0x00000000 0x00000000 0x00000000
CPU Thread 3
APIC ID 3
Topology Processor ID 0, Core ID 1, Thread ID 1
Type 01020100h
Max CPUID level 0000000Dh
Max CPUID ext. level 80000008h
Cache descriptor Level 1, D, 32 KB, 2 thread(s)
Cache descriptor Level 1, I, 32 KB, 2 thread(s)
Cache descriptor Level 2, U, 256 KB, 2 thread(s)
Cache descriptor Level 3, U, 6 MB, 16 thread(s)
CPUID
0x00000000 0x0000000D 0x756E6547 0x6C65746E 0x49656E69
0x00000001 0x000306A9 0x03100800 0x7FBAE3BF 0xBFEBFBFF
0x00000002 0x76035A01 0x00F0B2FF 0x00000000 0x00CA0000
0x00000003 0x00000000 0x00000000 0x00000000 0x00000000
0x00000004 0x1C004121 0x01C0003F 0x0000003F 0x00000000
0x00000004 0x1C004122 0x01C0003F 0x0000003F 0x00000000
0x00000004 0x1C004143 0x01C0003F 0x000001FF 0x00000000
0x00000004 0x1C03C163 0x02C0003F 0x00001FFF 0x00000006
0x00000005 0x00000040 0x00000040 0x00000003 0x00021120
0x00000006 0x00000077 0x00000002 0x00000009 0x00000000
0x00000007 0x00000000 0x00000281 0x00000000 0x00000000
0x00000008 0x00000000 0x00000000 0x00000000 0x00000000
0x00000009 0x00000000 0x00000000 0x00000000 0x00000000
0x0000000A 0x07300403 0x00000000 0x00000000 0x00000603
0x0000000B 0x00000001 0x00000002 0x00000100 0x00000003
0x0000000B 0x00000004 0x00000008 0x00000201 0x00000003
0x0000000C 0x00000000 0x00000000 0x00000000 0x00000000
0x0000000D 0x00000007 0x00000340 0x00000340 0x00000000
0x80000000 0x80000008 0x00000000 0x00000000 0x00000000
0x80000001 0x00000000 0x00000000 0x00000001 0x28100800
0x80000002 0x20202020 0x6E492020 0x286C6574 0x43202952
0x80000003 0x2865726F 0x20294D54 0x332D3769 0x51303136
0x80000004 0x5043204D 0x20402055 0x30332E32 0x007A4847
0x80000005 0x00000000 0x00000000 0x00000000 0x00000000
0x80000006 0x00000000 0x00000000 0x01006040 0x00000000
0x80000007 0x00000000 0x00000000 0x00000000 0x00000100
0x80000008 0x00003024 0x00000000 0x00000000 0x00000000
CPU Thread 4
APIC ID 4
Topology Processor ID 0, Core ID 2, Thread ID 0
Type 01020100h
Max CPUID level 0000000Dh
Max CPUID ext. level 80000008h
Cache descriptor Level 1, D, 32 KB, 2 thread(s)
Cache descriptor Level 1, I, 32 KB, 2 thread(s)
Cache descriptor Level 2, U, 256 KB, 2 thread(s)
Cache descriptor Level 3, U, 6 MB, 16 thread(s)
CPUID
0x00000000 0x0000000D 0x756E6547 0x6C65746E 0x49656E69
0x00000001 0x000306A9 0x04100800 0x7FBAE3BF 0xBFEBFBFF
0x00000002 0x76035A01 0x00F0B2FF 0x00000000 0x00CA0000
0x00000003 0x00000000 0x00000000 0x00000000 0x00000000
0x00000004 0x1C004121 0x01C0003F 0x0000003F 0x00000000
0x00000004 0x1C004122 0x01C0003F 0x0000003F 0x00000000
0x00000004 0x1C004143 0x01C0003F 0x000001FF 0x00000000
0x00000004 0x1C03C163 0x02C0003F 0x00001FFF 0x00000006
0x00000005 0x00000040 0x00000040 0x00000003 0x00021120
0x00000006 0x00000077 0x00000002 0x00000009 0x00000000
0x00000007 0x00000000 0x00000281 0x00000000 0x00000000
0x00000008 0x00000000 0x00000000 0x00000000 0x00000000
0x00000009 0x00000000 0x00000000 0x00000000 0x00000000
0x0000000A 0x07300403 0x00000000 0x00000000 0x00000603
0x0000000B 0x00000001 0x00000002 0x00000100 0x00000004
0x0000000B 0x00000004 0x00000008 0x00000201 0x00000004
0x0000000C 0x00000000 0x00000000 0x00000000 0x00000000
0x0000000D 0x00000007 0x00000340 0x00000340 0x00000000
0x80000000 0x80000008 0x00000000 0x00000000 0x00000000
0x80000001 0x00000000 0x00000000 0x00000001 0x28100800
0x80000002 0x20202020 0x6E492020 0x286C6574 0x43202952
0x80000003 0x2865726F 0x20294D54 0x332D3769 0x51303136
0x80000004 0x5043204D 0x20402055 0x30332E32 0x007A4847
0x80000005 0x00000000 0x00000000 0x00000000 0x00000000
0x80000006 0x00000000 0x00000000 0x01006040 0x00000000
0x80000007 0x00000000 0x00000000 0x00000000 0x00000100
0x80000008 0x00003024 0x00000000 0x00000000 0x00000000
CPU Thread 5
APIC ID 5
Topology Processor ID 0, Core ID 2, Thread ID 1
Type 01020100h
Max CPUID level 0000000Dh
Max CPUID ext. level 80000008h
Cache descriptor Level 1, D, 32 KB, 2 thread(s)
Cache descriptor Level 1, I, 32 KB, 2 thread(s)
Cache descriptor Level 2, U, 256 KB, 2 thread(s)
Cache descriptor Level 3, U, 6 MB, 16 thread(s)
CPUID
0x00000000 0x0000000D 0x756E6547 0x6C65746E 0x49656E69
0x00000001 0x000306A9 0x05100800 0x7FBAE3BF 0xBFEBFBFF
0x00000002 0x76035A01 0x00F0B2FF 0x00000000 0x00CA0000
0x00000003 0x00000000 0x00000000 0x00000000 0x00000000
0x00000004 0x1C004121 0x01C0003F 0x0000003F 0x00000000
0x00000004 0x1C004122 0x01C0003F 0x0000003F 0x00000000
0x00000004 0x1C004143 0x01C0003F 0x000001FF 0x00000000
0x00000004 0x1C03C163 0x02C0003F 0x00001FFF 0x00000006
0x00000005 0x00000040 0x00000040 0x00000003 0x00021120
0x00000006 0x00000077 0x00000002 0x00000009 0x00000000
0x00000007 0x00000000 0x00000281 0x00000000 0x00000000
0x00000008 0x00000000 0x00000000 0x00000000 0x00000000
0x00000009 0x00000000 0x00000000 0x00000000 0x00000000
0x0000000A 0x07300403 0x00000000 0x00000000 0x00000603
0x0000000B 0x00000001 0x00000002 0x00000100 0x00000005
0x0000000B 0x00000004 0x00000008 0x00000201 0x00000005
0x0000000C 0x00000000 0x00000000 0x00000000 0x00000000
0x0000000D 0x00000007 0x00000340 0x00000340 0x00000000
0x80000000 0x80000008 0x00000000 0x00000000 0x00000000
0x80000001 0x00000000 0x00000000 0x00000001 0x28100800
0x80000002 0x20202020 0x6E492020 0x286C6574 0x43202952
0x80000003 0x2865726F 0x20294D54 0x332D3769 0x51303136
0x80000004 0x5043204D 0x20402055 0x30332E32 0x007A4847
0x80000005 0x00000000 0x00000000 0x00000000 0x00000000
0x80000006 0x00000000 0x00000000 0x01006040 0x00000000
0x80000007 0x00000000 0x00000000 0x00000000 0x00000100
0x80000008 0x00003024 0x00000000 0x00000000 0x00000000
CPU Thread 6
APIC ID 6
Topology Processor ID 0, Core ID 3, Thread ID 0
Type 01020100h
Max CPUID level 0000000Dh
Max CPUID ext. level 80000008h
Cache descriptor Level 1, D, 32 KB, 2 thread(s)
Cache descriptor Level 1, I, 32 KB, 2 thread(s)
Cache descriptor Level 2, U, 256 KB, 2 thread(s)
Cache descriptor Level 3, U, 6 MB, 16 thread(s)
CPUID
0x00000000 0x0000000D 0x756E6547 0x6C65746E 0x49656E69
0x00000001 0x000306A9 0x06100800 0x7FBAE3BF 0xBFEBFBFF
0x00000002 0x76035A01 0x00F0B2FF 0x00000000 0x00CA0000
0x00000003 0x00000000 0x00000000 0x00000000 0x00000000
0x00000004 0x1C004121 0x01C0003F 0x0000003F 0x00000000
0x00000004 0x1C004122 0x01C0003F 0x0000003F 0x00000000
0x00000004 0x1C004143 0x01C0003F 0x000001FF 0x00000000
0x00000004 0x1C03C163 0x02C0003F 0x00001FFF 0x00000006
0x00000005 0x00000040 0x00000040 0x00000003 0x00021120
0x00000006 0x00000077 0x00000002 0x00000009 0x00000000
0x00000007 0x00000000 0x00000281 0x00000000 0x00000000
0x00000008 0x00000000 0x00000000 0x00000000 0x00000000
0x00000009 0x00000000 0x00000000 0x00000000 0x00000000
0x0000000A 0x07300403 0x00000000 0x00000000 0x00000603
0x0000000B 0x00000001 0x00000002 0x00000100 0x00000006
0x0000000B 0x00000004 0x00000008 0x00000201 0x00000006
0x0000000C 0x00000000 0x00000000 0x00000000 0x00000000
0x0000000D 0x00000007 0x00000340 0x00000340 0x00000000
0x80000000 0x80000008 0x00000000 0x00000000 0x00000000
0x80000001 0x00000000 0x00000000 0x00000001 0x28100800
0x80000002 0x20202020 0x6E492020 0x286C6574 0x43202952
0x80000003 0x2865726F 0x20294D54 0x332D3769 0x51303136
0x80000004 0x5043204D 0x20402055 0x30332E32 0x007A4847
0x80000005 0x00000000 0x00000000 0x00000000 0x00000000
0x80000006 0x00000000 0x00000000 0x01006040 0x00000000
0x80000007 0x00000000 0x00000000 0x00000000 0x00000100
0x80000008 0x00003024 0x00000000 0x00000000 0x00000000
CPU Thread 7
APIC ID 7
Topology Processor ID 0, Core ID 3, Thread ID 1
Type 01020100h
Max CPUID level 0000000Dh
Max CPUID ext. level 80000008h
Cache descriptor Level 1, D, 32 KB, 2 thread(s)
Cache descriptor Level 1, I, 32 KB, 2 thread(s)
Cache descriptor Level 2, U, 256 KB, 2 thread(s)
Cache descriptor Level 3, U, 6 MB, 16 thread(s)
CPUID
0x00000000 0x0000000D 0x756E6547 0x6C65746E 0x49656E69
0x00000001 0x000306A9 0x07100800 0x7FBAE3BF 0xBFEBFBFF
0x00000002 0x76035A01 0x00F0B2FF 0x00000000 0x00CA0000
0x00000003 0x00000000 0x00000000 0x00000000 0x00000000
0x00000004 0x1C004121 0x01C0003F 0x0000003F 0x00000000
0x00000004 0x1C004122 0x01C0003F 0x0000003F 0x00000000
0x00000004 0x1C004143 0x01C0003F 0x000001FF 0x00000000
0x00000004 0x1C03C163 0x02C0003F 0x00001FFF 0x00000006
0x00000005 0x00000040 0x00000040 0x00000003 0x00021120
0x00000006 0x00000077 0x00000002 0x00000009 0x00000000
0x00000007 0x00000000 0x00000281 0x00000000 0x00000000
0x00000008 0x00000000 0x00000000 0x00000000 0x00000000
0x00000009 0x00000000 0x00000000 0x00000000 0x00000000
0x0000000A 0x07300403 0x00000000 0x00000000 0x00000603
0x0000000B 0x00000001 0x00000002 0x00000100 0x00000007
0x0000000B 0x00000004 0x00000008 0x00000201 0x00000007
0x0000000C 0x00000000 0x00000000 0x00000000 0x00000000
0x0000000D 0x00000007 0x00000340 0x00000340 0x00000000
0x80000000 0x80000008 0x00000000 0x00000000 0x00000000
0x80000001 0x00000000 0x00000000 0x00000001 0x28100800
0x80000002 0x20202020 0x6E492020 0x286C6574 0x43202952
0x80000003 0x2865726F 0x20294D54 0x332D3769 0x51303136
0x80000004 0x5043204D 0x20402055 0x30332E32 0x007A4847
0x80000005 0x00000000 0x00000000 0x00000000 0x00000000
0x80000006 0x00000000 0x00000000 0x01006040 0x00000000
0x80000007 0x00000000 0x00000000 0x00000000 0x00000100
0x80000008 0x00003024 0x00000000 0x00000000 0x00000000
Storage
-------------------------------------------------------------------------
USB Device Generic USB Hub, class=0x09, subclass=0x00, vendor=0x8087, product=0x0024
USB Device Intel(R) Centrino(R) Wireless Bluetooth(R) 4.0 + High Speed Adapter, class=0xE0, subclass=0x01, vendor=0x8087, product=0x07DA
USB Device Périphérique USB composite, class=0xEF, subclass=0x02, vendor=0x1BCF, product=0x2883
USB Device Generic USB Hub, class=0x09, subclass=0x00, vendor=0x8087, product=0x0024
USB Device Périphérique USB composite, class=0x00, subclass=0x00, vendor=0x046D, product=0xC52F
Graphic APIs
-------------------------------------------------------------------------
Display Adapters
-------------------------------------------------------------------------
ACPI
-------------------------------------------------------------------------
ACPI Tree
-
-
C'est ceci que tu doit poster pour les températures.

-

Voila.
Une idée?-
-
-
-
Non ! ce n'est pas normal d'avoir le rapport de ta carte mère seulement.
Certes qu'en mode sans échec une partie seulement de windows est installée pour faire démarrer Windows.
Ou tu as un problème avec ton Windows ou tu est infecté par un virus.
Dans exécuter tape msconfig et dans Général vois sur quel Démarrage tu est. -
-
-

Voila en mode normal. C'est mieux? -
Est-ce que ton pc peut démarrer normalement en étant sur mode Normal ?
Parce que tes températures ne sont pas élevées mais a la normales.
Essaie ceci > ADWCleaner
Clic sur Scanner et puis sur Nettoyer et redémarre ton pc tu auras un rapport sur ton bureau avec ce qui a été supprimé.
Essaie un Malwarebytes ensuite.
-
Oui je peux, mais il est très lent et windows plante tout le temps.
Voici le rapport Adwcleaner :
# AdwCleaner v3.215 - Rapport créé le 15/07/2014 à 13:21:17
# Mis à jour le 09/07/2014 par Xplode
# Système d'exploitation : Windows 7 Home Premium Service Pack 1 (64 bits)
# Nom d'utilisateur : yassine - YASSINE-PC
# Exécuté depuis : C:\Users\yassine\Downloads\AdwCleaner-3.215.exe
# Option : Nettoyer
***** [ Services ] *****
***** [ Fichiers / Dossiers ] *****
Dossier Supprimé : C:\ProgramData\AVG Secure Search
Dossier Supprimé : C:\ProgramData\AVG Security Toolbar
Fichier Supprimé : C:\Users\yassine\AppData\Local\Temp\Uninstall.exe
***** [ Raccourcis ] *****
***** [ Registre ] *****
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{DE9028D0-5FFA-4E69-94E3-89EE8741F468}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{E7DF6BFF-55A5-4EB7-A673-4ED3E9456D39}
***** [ Navigateurs ] *****
-\\ Internet Explorer v11.0.9600.17126
-\\ Google Chrome v35.0.1916.153
[ Fichier : C:\Users\yassine\AppData\Local\Google\Chrome\User Data\Default\preferences ]
*************************
AdwCleaner[R0].txt - [5584 octets] - [26/11/2013 02:56:47]
AdwCleaner[R1].txt - [1783 octets] - [10/07/2014 19:35:23]
AdwCleaner[R2].txt - [1086 octets] - [11/07/2014 00:32:13]
AdwCleaner[R3].txt - [1519 octets] - [15/07/2014 13:20:09]
AdwCleaner[S0].txt - [5259 octets] - [26/11/2013 02:57:40]
AdwCleaner[S1].txt - [1864 octets] - [10/07/2014 19:36:13]
AdwCleaner[S2].txt - [1148 octets] - [11/07/2014 00:32:42]
AdwCleaner[S3].txt - [1445 octets] - [15/07/2014 13:21:17]
########## EOF - C:\AdwCleaner\AdwCleaner[S3].txt - [1505 octets] ########## -
Qu'est ce que tu as comme pc, marque et modèle et que fait tu sur ce pc ?
Est ce que tu joue sur ton pc ? et as tu de la surchauffe ?
Ton problème peut être de source matérielle.
-
Asus N56vz. Je ne joue jamais, il n'a jamais chauffé, meme en utilisant Photoshop a pleine balle. Le truc bizarre c'est qu'en mode sans echec il marche nickel. Et en mode normal il plante super vite, mais c'est windows qui plante/crash donc je dis de terminer le processus et au bout de 5minutes l'ordi remarche. Par contre en mode normal il est super lent. Je ne comprends pas. Malwarebytes ne se lance pas en mode normal et roguekiller n'arrive jamais a finir son scan...
-
ContributeurBonjour yaeco3
à la demande de tribun on va essayer d'analyser ton PC si tu veux bien .
est-ce que tu pourrais me faire un ZHPDiag s'il te plait :
ZHPDiag
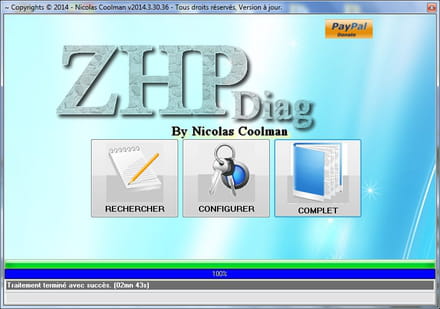
suis bien les instructions
1) * Télécharge ZHPDiag (de Nicolas coolman) sur ton bureau !!
>> ZHPDiag officiel
ZHPDiag (de Nicolas coolman)
Mirroir
Si ton système d'exploitation est Vista ou Win7/8, lance les logiciels par simple clic droit et choisis "exécuter en tant qu'administrateur"
a) * Une fois le téléchargement achevé,
b) * double clique (ou clic droit pour seven , vista et 8 <ital>exécuter en tant qu'administrateur<:ital>) sur ZHPDiag2.exe et suis les instructions.
c) * L'outil va créer 2 icônes de racourcis : ZHPDiag >> ZHPFix
d) * Clique Droit sur l'icone en forme de parchemin
e) *A l'ouverture le programme te proposes "Rechercher" , "Configurer" , "Complet" -
<ital>Clique sur "Complet" le scan démarre ....le rapport s'affiche
Deuxième solution :
- Si tu cliques sur configurer
* Des icônes apparaissent en bas de la fenêtre.
* Clique sur le tournevis en bas à droite et choisis "Tous" puis "OK"
2 ) * si tu as choisi configurer, maintenant clique sur "Rechercher".
* Important >> Pendant l analyse de ton PC par ZHPDIag ne touche à plus rien !!
* Laisse l'outil travailler, il peut être assez long
une fenêtre peut s'ouvrir à la fin de la recherche :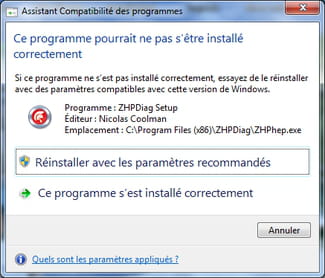
Il suffit de cliquer sur :
le programme s'est installé correctement
3) * Le rapport s'affiche sur ton Bureau une fois terminé !Tu peux fermer ZHPDiag
IMPORTANT
les rapports étant trop long, les héberger :
Rappel des dépôts
1 cjoint >> Explication
2 SoSVirus Upload
3 pjoint
3 up2share
4 FEC
-
Merci buck hulk et Tribun, c'est super sympa!
Voici le rapport : https://www.cjoint.com/?0Gqn22PGJb9
Je ne sais pas si ça vous révèle quoi que ce soit...
-
-
J'en suis au chkdsk mais ça me met ça :

Je mets donc oui et redémarre l'ordi on verra bien. -
MErci Vraiment beaucoup à tous il semblerait que le chkdsk ai fait le travail... Je ne sais pas ce qui n'allais pas mais tout marche de nouveau. Encore une fois merci à tous du fond du coeur.
-
ContributeurBonjour,
pourrais-tu refaire un ZHPDiag maintenant s'il te plait ?
-
De rien , l'outil se contente de remettre les choses en place endommagé par l'administrateur le propriétaire de la session donc TOI .
Tu as des logiciels Hum.... Windows ne peut pas tout faire si tu lui mets des bâtons dans ses roues -
ContributeurFlash Player à mettre à jour
Adobe Reader aussi :
Pour adobe reader :
- Adobe reader
(décocher mcAfee)
Pour Flash Player :
- Flash Player (vérification)
- Instalation (choisir sa version)
IMPORTANT : Ne prendre des téléchargements QUE sur le site Editeur
___________________________________________________________
P2P.Azureus à supprimer !
tu connais ce DNS : DhcpNameServer = 10.10.0.1
et aussi : O15 - Trusted Zone: [HKCU\...\Domains\www] http.samsungsetup.com => ZHPHosts Unknown Domain
______________________________________________________
Je ne sais pas comment tu te sers de ton ordi mais comme dit FISQ si tu fait le contraire de ce qu'il faudrait faire.......
Petit fix : (si le logiciel te demande de supprimer java fait ok c'est des vieux !
ZHPFix
Script
ATTENTION !!! : Script personnalisé pour cette machine uniquement , ne pas reproduire !!/!\ Double Avertissement /!\
ce script est seulement valable pour ce pc, en cours de nettoyage, à ne pas utiliser sur un autre pc,
risque de plantage !
Ce script va cibler certains éléments à supprimer :
* Copie les lignes suivantes (surligner et copier) :
Script ZHPFix
ShortcutFix
[MD5.00000000000000000000000000000000] [APT] [Pricora 2.0-codedownloader] (...) -- C:\Program Files (x86)\Pricora 2.0\Pricora 2.0-codedownloader.exe (.not file.) [0] =>Adware.Pricora
[MD5.00000000000000000000000000000000] [APT] [Pricora 2.0-enabler] (...) -- C:\Program Files (x86)\Pricora 2.0\Pricora 2.0-enabler.exe (.not file.) [0] =>Adware.Pricora
[MD5.00000000000000000000000000000000] [APT] [Pricora 2.0-updater] (...) -- C:\Program Files (x86)\Pricora 2.0\Pricora 2.0-updater.exe (.not file.) [0] =>Adware.Pricora
[MD5.00000000000000000000000000000000] [APT] [{20B34091-903A-46D6-A4F3-A061CFB6FD8B}] (...) -- C:\Users\yassine\Desktop\Touchpad_Elantech_Win7_64_Z10590\Setup.exe (.not file.) [0] => Fichier absent
[MD5.00000000000000000000000000000000] [APT] [{716147C6-7E95-4AB9-BF7A-7F6BA491CBE8}] (...) -- C:\Program Files (x86)\astrojargon.net\EOSInfo\EOSInfo.exe (.not file.) [0] => Fichier absent
[MD5.00000000000000000000000000000000] [APT] [{DFB3B8E5-9A9B-4185-AE92-C1B64EA0C85E}] (...) -- C:\Users\yassine\Desktop\Yaeco Client\yaeco_client.exe (.not file.) [0] => Fichier absent
O41 - Driver: (BdfNdisf) . (. - .) - c:\program files\common files\bitdefender\bitdefender firewall\bdfndisf6.sys (.not file.) => Fichier absent
O41 - Driver: (aswKbd) . (. - .) - C:\Windows\system32\drivers\aswKbd.sys (.not file.) => Fichier absent
O41 - Driver: (aswRdr) . (. - .) - C:\Windows\system32\drivers\aswRdr2.sys (.not file.) => Fichier absent
O41 - Driver: (aswSnx) . (. - .) - C:\Windows\system32\drivers\aswSnx.sys (.not file.) => Fichier absent
O41 - Driver: (aswSP) . (. - .) - C:\Windows\system32\drivers\aswSP.sys (.not file.) => Fichier absent
O42 - Logiciel: Adobe Flash Player 13 ActiveX - (.Adobe Systems Incorporated.) [HKLM][64Bits] -- Adobe Flash Player ActiveX => Adobe Systems
O42 - Logiciel: Adobe Flash Player 13 Plugin - (.Adobe Systems Incorporated.) [HKLM][64Bits] -- Adobe Flash Player Plugin => Adobe Systems
O43 - CFD: 04/04/2013 - 11:25:24 - [] ----D C:\ProgramData\McAfee
O51 - MPSK:{774eddcc-1ece-11e3-ab5b-685d439e41d3}\AutoRun\command. (.Microsoft Corporation - Microsoft Visual Studio Ultimate 2012.) -- E:\vs_ultimate.exe
O51 - MPSK:{7d7f06cc-9aae-11e2-9242-806e6f6e6963}\AutoRun\command. (.ASUSTek Computer INC. - ASUS InstallAll.) -- F:\InstAll.exe
[MD5.867882F2725CE4A5C28D2B5E6D8E8E2D] [WIS][19/11/2013] (.Kreapixel - Webplayer.) -- C:\Windows\Installer\bf9a8c6.msi [21504] =>Adware.SocialSkinz
HKLM\SOFTWARE\Wow6432Node\Microsoft\Tracing\BingBar_RASAPI32 =>Toolbar.Bing
[HKLM\Software\Wow6432Node\Microsoft\Tracing\BingBar_RASAPI32] =>Toolbar.Bing
[HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\CA0054A5AB3EFFE4CB5660E44A1E7DCC] =>Adware.Boxore^
C:\Windows\Installer\bf9a8c6.msi =>Adware.SocialSkinz^
ProxyFix
EmptyPrefetch
EmptyFlash
SysRestore
FirewallRAZ
EmptyTemp
* Lance ZHPFix à partir du raccourci sur ton Bureau (si tu es sous Windows Vista ou Windows 7, fais le par un clic-droit --> Exécuter en temps qu'administrateur)
* Clique sur Importer, (vérifie) .Les lignes se collent automatiquement dans ZHPFix, sinon colle les lignes
* Avant toute opération, ZHPFix vide la corbeille cela peut durer jusqu'à plusieurs minutes (mais tu peux dire non )
* Clique sur le bouton « GO » pour lancer le nettoyage.
* Copie/colle la totalité du rapport dans ta prochaine réponse.
Tutoriels https://nicolascoolman.eu
-
Rapport de ZHPFix 2014.7.9.4 par Nicolas Coolman, Update du 09/07/2014
Fichier d'export Registre :
Run by yassine at 20/07/2014 13:32:25
High Elevated Privileges : OK
Windows 7 Home Premium Edition, 64-bit Service Pack 1 (Build 7601)
Corbeille vidée (00mn 13s)
Dossier Prefetcher vidé
Réparation des raccourcis navigateur
========== Logiciels ==========
SUPPRIMÉ: Adobe Flash Player 13 ActiveX
SUPPRIMÉ: Adobe Flash Player 13 Plugin
========== Clés du Registre ==========
SUPPRIMÉ Driver Key: BdfNdisf
SUPPRIMÉ Driver Key: aswKbd
SUPPRIMÉ Driver Key: aswRdr
SUPPRIMÉ Driver Key: aswSnx
SUPPRIMÉ Driver Key: aswSP
SUPPRIMÉ CLSID MPSK: {774eddcc-1ece-11e3-ab5b-685d439e41d3}
SUPPRIMÉ CLSID MPSK: {7d7f06cc-9aae-11e2-9242-806e6f6e6963}
SUPPRIMÉ: HKLM\SOFTWARE\Wow6432Node\Microsoft\Tracing\BingBar_RASAPI32
SUPPRIMÉ:* HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\CA0054A5AB3EFFE4CB5660E44A1E7DCC
========== Valeurs du Registre ==========
ProxyFix : Configuration proxy supprimée avec succès
SUPPRIMÉ ProxyServer Value
SUPPRIMÉ ProxyEnable Value
SUPPRIMÉ EnableHttp1_1 Value
SUPPRIMÉ ProxyHttp1.1 Value
SUPPRIMÉ ProxyOverride Value
Aucune Valeur Standard Profile: FirewallRaz :
Aucune Valeur Domain Profile: FirewallRaz :
SUPPRIMÉ: FirewallRaz (Domain) : NetPres-In-TCP-NoScope
SUPPRIMÉ: FirewallRaz (Domain) : NetPres-Out-TCP-NoScope
SUPPRIMÉ: FirewallRaz (None) : NetPres-WSD-In-UDP
SUPPRIMÉ: FirewallRaz (None) : NetPres-WSD-Out-UDP
SUPPRIMÉ: FirewallRaz (Public) : NetPres-In-TCP
SUPPRIMÉ: FirewallRaz (Public) : NetPres-Out-TCP
SUPPRIMÉ: FirewallRaz (Public) : {19E284DE-FE65-45E9-8827-69D5454439A1}
SUPPRIMÉ: FirewallRaz (Public) : {EDA33C67-02FC-4CBB-B8DE-B369AC2BA16B}
SUPPRIMÉ: FirewallRaz (Private) : {D3E53C10-044D-4FBF-9CF5-38F40EB58DA8}
========== Dossiers ==========
SUPPRIMÉ: C:\ProgramData\McAfee
SUPPRIMÉS Flash Cookies (0)
SUPPRIMÉS Temporaires Windows (133)
========== Fichiers ==========
SUPPRIMÉ Redémarrage: e:\vs_ultimate.exe
SUPPRIMÉ Redémarrage: f:\install.exe
SUPPRIMÉ: C:\Windows\Installer\bf9a8c6.msi
SUPPRIMÉS Flash Cookies (0) (0 octets)
SUPPRIMÉS Temporaires Windows (760) (180 586 795 octets)
========== Tache planifiée ==========
SUPPRIMÉ: Pricora 2.0-codedownloader
SUPPRIMÉ: Pricora 2.0-codedownloader
SUPPRIMÉ: Pricora 2.0-enabler
SUPPRIMÉ: Pricora 2.0-enabler
SUPPRIMÉ: Pricora 2.0-updater
SUPPRIMÉ: Pricora 2.0-updater
SUPPRIMÉ: {20B34091-903A-46D6-A4F3-A061CFB6FD8B}
SUPPRIMÉ: {716147C6-7E95-4AB9-BF7A-7F6BA491CBE8}
SUPPRIMÉ: {DFB3B8E5-9A9B-4185-AE92-C1B64EA0C85E}
========== Restauration Système ==========
Point de restauration du système créé avec succès
========== Récapitulatif ==========
9 : Clés du Registre
17 : Valeurs du Registre
3 : Dossiers
5 : Fichiers
2 : Logiciels
9 : Tache planifiée
1 : Restauration Système
End of clean in 01mn 23s
========== Chemin de fichier rapport ==========
C:\Users\yassine\AppData\Roaming\ZHP\ZHPFix[R1].txt - 20/07/2014 13:32:39 [2974] -
-