
Probleme sans doute infection - Page 2
Résolu-
Zut, je ne suis pas connectée, encore ? Je vois "utilisateur anonyme"
-
Etape 1 - ADW :
les deux rapports , recherche et suppression
1) # AdwCleaner v3.023 - Rapport créé le 18/04/2014 à 22:37:29
# Mis à jour le 01/04/2014 par Xplode
# Système d'exploitation : Windows 8.1 (64 bits)
# Nom d'utilisateur : evelyne - PC-PERSO
# Exécuté depuis : C:\Users\evelyne\Desktop\adwcleaner.exe
# Option : Scanner
***** [ Services ] *****
***** [ Fichiers / Dossiers ] *****
***** [ Raccourcis ] *****
***** [ Registre ] *****
***** [ Navigateurs ] *****
-\\ Internet Explorer v11.0.9600.16518
-\\ Mozilla Firefox v28.0 (fr)
[ Fichier : C:\Users\evelyne\AppData\Roaming\Mozilla\Firefox\Profiles\y6gepd97.default\prefs.js ]
*************************
AdwCleaner[R0].txt - [1087 octets] - [08/04/2014 10:21:29]
AdwCleaner[R10].txt - [1749 octets] - [17/04/2014 23:17:57]
AdwCleaner[R11].txt - [1882 octets] - [18/04/2014 16:35:25]
AdwCleaner[R12].txt - [1932 octets] - [18/04/2014 19:41:42]
AdwCleaner[R13].txt - [892 octets] - [18/04/2014 22:37:29]
AdwCleaner[R1].txt - [953 octets] - [12/04/2014 00:36:04]
AdwCleaner[R2].txt - [1186 octets] - [12/04/2014 22:43:08]
AdwCleaner[R3].txt - [1149 octets] - [12/04/2014 22:47:43]
AdwCleaner[R4].txt - [1267 octets] - [12/04/2014 23:04:36]
AdwCleaner[R5].txt - [1327 octets] - [12/04/2014 23:05:25]
AdwCleaner[R6].txt - [1388 octets] - [12/04/2014 23:06:04]
AdwCleaner[R7].txt - [1508 octets] - [12/04/2014 23:09:27]
AdwCleaner[R9].txt - [1997 octets] - [16/04/2014 21:43:31]
AdwCleaner[S0].txt - [1111 octets] - [08/04/2014 10:22:22]
AdwCleaner[S10].txt - [1812 octets] - [17/04/2014 23:19:05]
AdwCleaner[S11].txt - [1995 octets] - [18/04/2014 19:42:38]
AdwCleaner[S1].txt - [1013 octets] - [12/04/2014 00:36:40]
AdwCleaner[S2].txt - [1254 octets] - [12/04/2014 22:43:56]
AdwCleaner[S3].txt - [1211 octets] - [12/04/2014 22:48:21]
AdwCleaner[S4].txt - [1449 octets] - [12/04/2014 23:06:38]
AdwCleaner[S5].txt - [1569 octets] - [12/04/2014 23:10:28]
AdwCleaner[S9].txt - [2066 octets] - [16/04/2014 21:44:33]
########## EOF - C:\AdwCleaner\AdwCleaner[R13].txt - [1973 octets] ##########
2) # AdwCleaner v3.023 - Rapport créé le 18/04/2014 à 22:50:32
# Mis à jour le 01/04/2014 par Xplode
# Système d'exploitation : Windows 8.1 (64 bits)
# Nom d'utilisateur : evelyne - PC-PERSO
# Exécuté depuis : C:\Users\evelyne\Desktop\adwcleaner.exe
# Option : Nettoyer
***** [ Services ] *****
***** [ Fichiers / Dossiers ] *****
***** [ Raccourcis ] *****
***** [ Registre ] *****
***** [ Navigateurs ] *****
-\\ Internet Explorer v11.0.9600.16518
-\\ Mozilla Firefox v28.0 (fr)
[ Fichier : C:\Users\evelyne\AppData\Roaming\Mozilla\Firefox\Profiles\y6gepd97.default\prefs.js ]
*************************
AdwCleaner[R0].txt - [1087 octets] - [08/04/2014 10:21:29]
AdwCleaner[R10].txt - [1749 octets] - [17/04/2014 23:17:57]
AdwCleaner[R11].txt - [1882 octets] - [18/04/2014 16:35:25]
AdwCleaner[R12].txt - [1932 octets] - [18/04/2014 19:41:42]
AdwCleaner[R13].txt - [2054 octets] - [18/04/2014 22:37:29]
AdwCleaner[R1].txt - [953 octets] - [12/04/2014 00:36:04]
AdwCleaner[R2].txt - [1186 octets] - [12/04/2014 22:43:08]
AdwCleaner[R3].txt - [1149 octets] - [12/04/2014 22:47:43]
AdwCleaner[R4].txt - [1267 octets] - [12/04/2014 23:04:36]
AdwCleaner[R5].txt - [1327 octets] - [12/04/2014 23:05:25]
AdwCleaner[R6].txt - [1388 octets] - [12/04/2014 23:06:04]
AdwCleaner[R7].txt - [1508 octets] - [12/04/2014 23:09:27]
AdwCleaner[R9].txt - [1997 octets] - [16/04/2014 21:43:31]
AdwCleaner[S0].txt - [1111 octets] - [08/04/2014 10:22:22]
AdwCleaner[S10].txt - [1812 octets] - [17/04/2014 23:19:05]
AdwCleaner[S11].txt - [1995 octets] - [18/04/2014 19:42:38]
AdwCleaner[S12].txt - [1615 octets] - [18/04/2014 22:50:32]
AdwCleaner[S1].txt - [1013 octets] - [12/04/2014 00:36:40]
AdwCleaner[S2].txt - [1254 octets] - [12/04/2014 22:43:56]
AdwCleaner[S3].txt - [1211 octets] - [12/04/2014 22:48:21]
AdwCleaner[S4].txt - [1449 octets] - [12/04/2014 23:06:38]
AdwCleaner[S5].txt - [1569 octets] - [12/04/2014 23:10:28]
AdwCleaner[S9].txt - [2066 octets] - [16/04/2014 21:44:33]
########## EOF - C:\AdwCleaner\AdwCleaner[S12].txt - [2036 octets] ########## -
Etape 2 - JRT
Rapport :
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
Junkware Removal Tool (JRT) by Thisisu
Version: 6.1.4 (04.06.2014:1)
OS: Windows 8.1 x64
Ran by evelyne on 18/04/2014 at 23:17:10,74
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
~~~ Services
~~~ Registry Values
~~~ Registry Keys
Successfully deleted: [Registry Key] HKEY_CURRENT_USER\Software\Microsoft\Internet Explorer\InternetRegistry\REGISTRY\USER\S-1-5-21-39082637-1575801045-2946562341-1002\Software\sweetim
Successfully deleted: [Registry Key] HKEY_LOCAL_MACHINE\Software\Classes\installer\upgradecodes\1c875dde39636004ca8cdaec335b4160
Successfully deleted: [Registry Key] HKEY_CURRENT_USER\Software\Microsoft\Internet Explorer\SearchScopes\{DCABE092-AE62-48CC-85D6-193840F30E71}
~~~ Files
~~~ Folders
~~~ FireFox
Emptied folder: C:\Users\evelyne\AppData\Roaming\mozilla\firefox\profiles\y6gepd97.default\minidumps [47 files]
~~~ Event Viewer Logs were cleared
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
Scan was completed on 18/04/2014 at 23:21:01,30
End of JRT log
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~ -
Etape 3 - MalwareBytes (qui avait déjà été installé précédemment et s'est donc lancé tout seul..)
Journal :
Malwarebytes Anti-Malware
www.malwarebytes.org
Date de l'examen: 18/04/2014
Heure de l'examen: 23:44:44
Fichier journal: journal MWBytes.txt
Administrateur: Oui
Version: 2.00.1.1004
Base de données Malveillants: v2014.04.18.08
Base de données Rootkits: v2014.03.27.01
Licence: Essai
Protection contre les malveillants: Activé(e)
Protection contre les sites Web malveillants: Activé(e)
Chameleon: Désactivé(e)
Système d'exploitation: Windows 8.1
Processeur: x64
Système de fichiers: NTFS
Utilisateur: evelyne
Type d'examen: Examen "Menaces"
Résultat: Terminé
Objets analysés: 330593
Temps écoulé: 13 min, 1 sec
Mémoire: Activé(e)
Démarrage: Activé(e)
Système de fichiers: Activé(e)
Archives: Activé(e)
Rootkits: Désactivé(e)
Shuriken: Activé(e)
PUP: Activé(e)
PUM: Activé(e)
Processus: 0
(No malicious items detected)
Modules: 0
(No malicious items detected)
Clés du Registre: 1
PUP.Optional.DPMM.A, HKU\S-1-5-18-{ED1FC765-E35E-4C3D-BF15-2C2B11260CE4}-0\SOFTWARE\APPDATALOW\SOFTWARE\DP1815, Mis en quarantaine, [f3dd082383f8280eb6064233b74b31cf],
Valeurs du Registre: 0
(No malicious items detected)
Données du Registre: 1
PUP.Optional.Qone8, HKLM\SOFTWARE\MICROSOFT\INTERNET EXPLORER\SEARCHSCOPES|DefaultScope, {33BB0A4E-99AF-4226-BDF6-49120163DE86}, Bon: ({0633EE93-D776-472f-A0FF-E1416B8B2E3A}), Mauvais: ({33BB0A4E-99AF-4226-BDF6-49120163DE86}),Remplacé,[3898d853b9c2979f7eeba68260a407f9]
Dossiers: 0
(No malicious items detected)
Fichiers: 0
(No malicious items detected)
Secteurs physiques: 0
(No malicious items detected)
(end)
________________________
J'essaie de continuer..
Merci encore.. -
Youpi !!!
Enfin, j'espère ne pas me réjouir trop vite, mais j'ai récupéré déjà mes applications de Windows8 (Store, infos, etc..)..
Je vérifierai le reste demain..
Voici le lien vers le rapport de Shortcut :
https://www.cjoint.com/?3Dta6HAGQlG
Merci beaucoup.. beaucoup, beaucoup... Chapeau !
En attendant ton avis et tes conclusions sur le rapport Shortcut..
Bien cordialement.
Evelyne -
Contributeurbonjour,
normalement ça devrait être bon , peux-tu me refaire un ZHPDiag pour vérificattion ! si c'est bon je te passe le canned de fin (quelque conseils)
-
Bonjour !
Ok ! Je fais ça ce matin !
A tout' -
-
Contributeurles mises à jour ne sont pas faites et tu as réattrappée quelque trucs :
Pour adobe reader :
- Adobe reader
https://helpx.adobe.com/fr/download-install.html
Pour Flash Player :
- Flash Player (vérification)
https://helpx.adobe.com/flash-player/kb/uninstall-flash-player-windows.html#main_Download_the_Adobe_Flash_Player_uninstaller
- Instalation :
http://get.adobe.com/fr/flashplayer/otherversions/
Ne télécharge plus sur Eorezo !
ZHPFix
Script
ATTENTION !!! : Script personnalisé pour cette machine uniquement , ne pas reproduire !!/!\ Double Avertissement /!\
ce script est seulement valable pour ce pc, en cours de nettoyage, à ne pas utiliser sur un autre pc,
risque de plantage !
Ce script va cibler certains éléments à supprimer :
* Copie les lignes suivantes (surligner et copier) :
Script ZHPFix
ShortcutFix
O17 - HKLM\System\CCS\Services\Tcpip\..\{A0E66F6F-871E-48AD-8488-B59AEFC1B3E8}: DhcpNameServer = 100.100.3.201
O17 - HKLM\System\CS1\Services\Tcpip\..\{A0E66F6F-871E-48AD-8488-B59AEFC1B3E8}: DhcpNameServer = 100.100.3.201
O39 - APT:Automatic Planified Task - C:\Windows\Tasks\G2MUpdateTask-S-1-5-21-39082637-1575801045-2946562341-1002.job [592]
[MD5.00000000000000000000000000000000] [APT] [OMESupervisor] (...) -- C:\Users\evelyne\AppData\Local\omesuperv.exe (.not file.) [0] =>PUP.OfferMosquito
[MD5.00000000000000000000000000000000] [APT] [WebInternetSecurity Update Task] (...) -- C:\Program Files (x86)\Webinternetsecurity\uninstall.webinternetsecurity.exe (.not file.) [0] =>Spyware.Binternet
O42 - Logiciel: Software Updater - (.SEIKO EPSON CORPORATION.) [HKLM][64Bits] -- {B9802DDC-53FD-4D44-A81D-49DC80448614} => PUP.Eorezo
[HKCU\Software\FreewareFiles]
[HKCU\Software\OMUPH]
[HKCU\Software\Storegate]
[HKLM\Software\Wow6432Node\SOFTWARE]
O43 - CFD: 19/04/2013 - 10:54:40 - [] ----D C:\ProgramData\McAfee
O43 - CFD: 30/01/2014 - 18:00:04 - [] ----D C:\Users\evelyne\AppData\Local\Software => Infection PUP (Adware.Boxore)
O45 - LFCP:[MD5.CD6991C8FAC2FE7F9138FAB01432298C] - 18/04/2014 - 21:55:56 ---A- - C:\Windows\Prefetch\WEBINTERNETSECURITY.EXE-9AEFCB09.pf =>Spyware.Binternet
O90 - PUC: "8DFFC309FB5815A4A8D6B4BBAC43A6E6" . (.Boxore Client.) -- C:\WINDOWS\Installer\{903CFFD8-85BF-4A51-8A6D-4BBBCA346A6E}\boxore.ico =>Adware.Boxore
O90 - PUC: "CDD2089BDF3544D48AD194CD08446841" . (.Software Updater.) -- C:\WINDOWS\Installer\{B9802DDC-53FD-4D44-A81D-49DC80448614}\icon.ico => PUP.Eorezo
HKLM\SOFTWARE\Wow6432Node\Microsoft\Tracing\updateBrowseSmart_RASAPI32 =>PUP.BrowseSmart
HKLM\SOFTWARE\Wow6432Node\Microsoft\Tracing\updateBrowseSmart_RASMANCS =>PUP.BrowseSmart
[HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UpgradeCodes\1C875DDE39636004CA8CDAEC335B4160] =>Adware.PredictAd
C:\Users\evelyne\AppData\Local\Software =>Adware.Boxore
ProxyFix
EmptyPrefetch
EmptyFlash
SysRestore
FirewallRAZ
EmptyTemp
* Lance ZHPFix à partir du raccourci sur ton Bureau (si tu es sous Windows Vista ou Windows 7, fais le par un clic-droit --> Exécuter en temps qu'administrateur)
* Clique sur Importer, (vérifie) .Les lignes se collent automatiquement dans ZHPFix, sinon colle les lignes
* Avant toute opération, ZHPFix vide la corbeille cela peut durer jusqu'à plusieurs minutes (mais tu peux dire non )
* Clique sur le bouton « GO » pour lancer le nettoyage.
* Copie/colle la totalité du rapport dans ta prochaine réponse.
Tutoriels ZHPDiag & ZHPFix
_____________________________________________________
et les canneds de fin .....:
C'est un canned, (discours déjà prêt) si il y a des liens qui ne fonctionnent pas il suffit de me le signaler .fin de désinfection
ensuite Quelques conseils
Pour terminer :
Les programmes que nous avons utilisés ne doivent pas être conservés.
Beaucoup d'entre eux peuvent être dangereux et entrainer des dommages irréversibles sur ton système s'ils sont utilisés sans l'aide d'une personne qualifiée, de plus, fréquemment modifiés et mis à jour par leurs auteurs ils deviennent très rapidement obsolètes, en plus d'encombrer inutilement ton bureau.
1/ Désinstallation des outils :
Delfix
Delfix à changé et est devenu plus performant !
1 - Télécharges DelFix sur votre bureau ICI (grosse flèche verte)
2 - Vous pouvez cocher la case "réactiver l'UAC s'il a été désactivé !
la case "suprimer les outils de désinfection est cochée par défaut !
3 - vous pouvez cocher la case "éffectuer une sauvegarde du registre ! (au cas ou il y est un pbl )
4 - vous pouvez cocher la case "purger la restauration système" tous les anciens points seront supprimés et un nouveau "sain" sera créer !
5 - enfin cliquez sur : exécuter
ps : Pour usage simple si rien n'est indiqué le passer comme il est programmé !
Puis :
2/Télécharge et installe
Ccleaner
CCleaner (N'installe pas la Yahoo Toolbar) :
1 - Avec ce logiciel on va supprimer les fichiers temporaires et inutiles sur ton PC. Ce n'est pas un logiciel qui supprime les infections
2- Lance-le. Va dans Options puis Avancé et décoche la case Effacer uniquement les fichiers etc....
3- Va dans Nettoyeur, choisis Analyse. Une fois terminé, lance le nettoyage.
4- Lance le nettoyage autant de fois qu'il faut pour que ce soit vide !
tu as aussi beaucoup de programmes au démarrage , (et qui reste actif tout le temps (évidement))
laisse Ccleaner comme il est paramétré , c'est plus léger mais c'est plus sur !!!
pour les désactiver (les programmes au démarrage) , moi j'utilise ccleaner
>> je l'ouvre >> onglet >> outil , puis >>démarrage et je désactive certains programmes
je te conseille de désactiver tout les programmes (surtout ceux que tu ne connais pas !) sinon >> recherche google !
sauf l'antivirus !
(sur les 3 ou 4 moteurs de recherche présent ! si..!)
(les programmes seront toujours là quand tu en auras besoin mais ne "tourneront" plus continuellement !)
puis à l'onglet Nettoyeur , Analyser , puis Nettoyer, !plusieurs fois , jusqu'a ce qu'il n'y ai plus rien
en suite la fin tu fermes et tu redemarres ton ordinateur pour que tes paramètrages soit pris en compte !
Enfin(si cela n'a pas été fait avec Delfix)
3/ Désactive la restauration système et crée un point de restauration
1 - Dans la barre des tâches de Windows, clique sur Démarrer.
2 - Clique avec le bouton droit de la souris sur Poste de travail puis clique sur Propriétés.
3 - Dans l'onglet Restauration du système, coche "Désactiver la Restauration du système"
4 - Clique sur Appliquer.
5 - Ensuite décoche "Désactiver la restauration du système"
6 - Clique sur appliquer puis ok
Crée un point de restauration en cliquant sur démarrer => tous les programmes => accessoires => outils système => restauration du système => créer un point de restauration => tu mets un nom (par exemple : PR après désinfection) puis tu valides .
OU : Logiciel de Lady >>(très simple d'utilisation) : https://toolslib.net
-------------------------------------------------------------
IMPORTANT
Maintenir ses programmes à jourSécunia
téléchargement :
Sécunia
Une connexion internet active est nécessaire pendant le fonctionnement du logiciel.
===Secunia PSI scanne votre PC :===
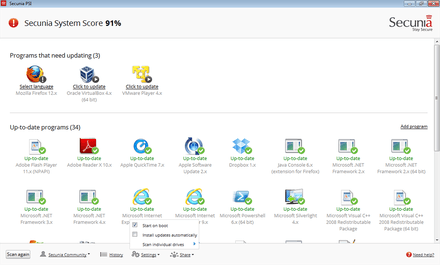
===Plusieurs vieilles versions "dangereuses" à utiliser ont été détectées :===
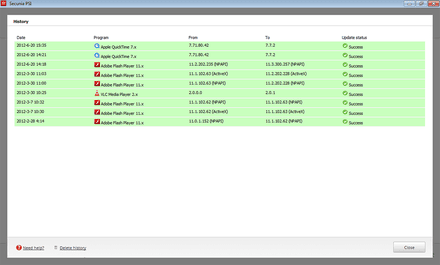
===Historique===
===Résumé :===
Tutoriel et site éditeur
____________________________________________________________
Malwarebytes
Nouvelle version
Toujours gratuite !
Toujours simple d'utilisation
Téléchargement >> Malwarebytes
ou bien mirroir
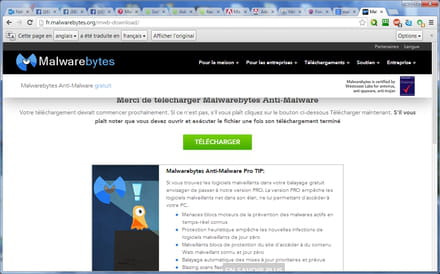
Il faut maintenant ouvrir le fichier , clic droit bien évidement :
Instalation simple, choisir sa langue et se laisser guider ne pas oublier de décocher Activer l'essai gratuit de Malwarebytes Anti-Malware Premium
Au premier démarrage de Malwarebytes Anti-Malware, une popup en bas à droite vous informe que les définitions virales ne sont pas à jour.
- 1 Cliquez dessus
- 2 Puis cliquez sur Examen en haut.
- 3 Le scan se lance et les objets détectés sont énumérés, une fois le scan terminé, la liste des menaces apparaît.
- 4 Choisir mettre en quarantaine puis aller dans l'onglet quarantaine pour tout supprimer
Il est possible que Malwarebytes demande de redémarrer l'ordinateur, acceptez en cliquant sur Yes.
l'onglet Historique permet de retrouver les rapports afin de les poster sur le forum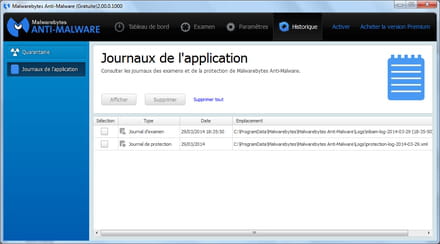
Á la deuxième utilisation (et les suivantes)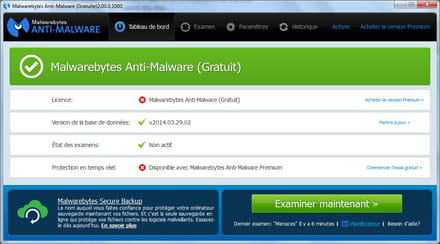
Cliquer sur l'onglet Examen , il faut que soit coché examen menaces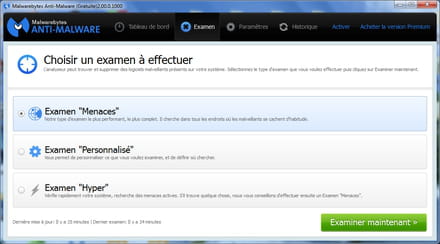
puis examiner maintenant
si rapport demandé , le poster sur le forum
_____________________________________________IMPORTANT AUSSI , savoir utiliser internet :
https://www.malekal.com/sommaireguide-savoir-utiliser-son-pc-et-bonnes-habitudes-sur-internet/
______________________________________________________
4/ Maintenant je te propose un peu de lecture !
1 - Conserve MBAM. Il te servira à scanner les fichiers douteux en complément de l'antivirus et scanne le disque dur régulièrement. Mais n'oublie pas de faire la mise à jour avant de lancer le scan.
2 - Installe l'extension de sécurité adblock plus pour bloquer les publicités : AdBlock_Plus
3 - Extension pour ton navigateur internet : WOT
Voici une extension à télécharger qui te permettra, en faisant tes recherches sur google, de savoir si le site proposé lors de tes recherches est un site de confiance ou un site à éviter car il pourrait infecter ton PC :
Pour Firefox : WOT Firefox
Pour internet explorer: WOT_IE
4 - Ci-dessous un tutoriel pour t'aider à installer WOT:
tuto_WOT
Un lien utile et important : Mettre à jours son PC contre les failles de sécurité.
5 - Tu peux aussi Installer également ce programme qui va bloquer tous les sites qui proposent des adwares :
HOSTS Anti-PUPs/Adware
Voici un tuto : hosts-anti-pupsadware
Si tu souhaites désinstaller HOSTS_Anti-PUPs/Adware, lance le raccourci qui a été créé sur le bureau
Tu peux aussi lancer la commande : %windir%system32HOSTS_Anti-Adware.exe -uninstal en invite de commande
5/ - Tu peux lire ce sujet sur les logiciels recommandés :
logiciels_recommandés
6/- Et celui ci, sur les logiciels gratuits à éviter :
logiciels à éviter
7/- Et ce dossier sur la prévention et protection:
prévention_protection
8/ - Si tu utilise FireFox, vérifie que tes plugin sont à jour :
plugin
9/ Pourquoi les P2P sont nocifs :
Tout savoir sur les P2P , merci Malekal
et http://www.malwareteks.com/articles/MalwareSources.php
10/ - Reconnaitre les PUPS
PUPS
11/ - Enfin les Toolbars c'est pas obligatoire
Toolbars
12/ - La sécurité de son PC c'est quoi ?
La sécurité de son PC
13/ - Ne pas avoir plusieurs anti-virus
https://www.commentcamarche.net/faq/8835-installer-plusieurs-antivirus-pour-augmenter-la-securite
14/ - Pour libérer un peu d'espace sur ton disque
http://www.malekal.com/2011/09/04/comment-liberer-de-lespace-disque/
15/ - Pense à marquer le fil comme résolu !
comme ceci
- Sois plus vigilant(e) sur Internet à l'avenir !
Voilà pour moi c'est terminé.
Si tu as des questions n'hésite pas.
-
Oups.. j'avais zappé les maj que tu avais recommandées.. e fait j'ai buté hier, et à nouveau aujourd'hui, pour AdobeReader :
- je ne sais pas ce que je dois choisir parmi toutes les propositions !-
salut
prend celle la et décoche la case McAfee Security Scan Plus avant de télécharger
https://get2.adobe.com/fr/reader/otherversions/
ps:je suivais le post(qui était dans W8/8.1 au départ,puis déplacer dans la bonne section) mais lili l'a pris en charge donc j'ai laisser faire les contributeurs sécurité ^^
-
-
Merci beaucoup, Tonton Sébastien !
Je continue ! -
Voici le rapport de ZHPFix :
Rapport de ZHPFix 2014.4.13.3 par Nicolas Coolman, Update du 13/04/2014
Fichier d'export Registre :
Run by evelyne at 19/04/2014 13:04:15
High Elevated Privileges : OK
Windows 8 Home Premium Edition, 64-bit Service Pack 1 (9600)
Corbeille vidée (00mn 06s)
Dossier Prefetcher vidé
Réparation des raccourcis navigateur
========== Logiciels ==========
SUPPRIMÉ: Software Updater
========== Clés du Registre ==========
SUPPRIMÉ: HKCU\Software\FreewareFiles
SUPPRIMÉ: HKCU\Software\OMUPH
SUPPRIMÉ: HKCU\Software\Storegate
SUPPRIMÉ: HKLM\Software\Wow6432Node\SOFTWARE
SUPPRIMÉ: [HKLM\Software\Classes\Installer\Products\\8DFFC309FB5815A4A8D6B4BBAC43A6E6]
SUPPRIMÉ: HKLM\SOFTWARE\Wow6432Node\Microsoft\Tracing\updateBrowseSmart_RASAPI32
SUPPRIMÉ: HKLM\SOFTWARE\Wow6432Node\Microsoft\Tracing\updateBrowseSmart_RASMANCS
SUPPRIMÉ:* HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UpgradeCodes\1C875DDE39636004CA8CDAEC335B4160
========== Valeurs du Registre ==========
ProxyFix : Configuration proxy supprimée avec succès
SUPPRIMÉ ProxyServer Value
SUPPRIMÉ ProxyEnable Value
SUPPRIMÉ EnableHttp1_1 Value
SUPPRIMÉ ProxyHttp1.1 Value
SUPPRIMÉ ProxyOverride Value
Aucune Valeur Standard Profile: FirewallRaz :
Aucune Valeur Domain Profile: FirewallRaz :
SUPPRIMÉ: FirewallRaz (Domain) : {9E3D57FC-7C37-4424-9352-4831E97D029D}
SUPPRIMÉ: FirewallRaz (Domain) : {548DCF8C-BFF2-4BA4-AA88-FBAF9AC8BCC6}
SUPPRIMÉ: FirewallRaz (Private) : {A6FA3AE3-53FE-4B77-BAE8-DB9D673B87AB}
SUPPRIMÉ: FirewallRaz (Private) : {EE9CD83B-2062-4B12-9F4D-A6B880A5B28C}
SUPPRIMÉ: FirewallRaz (Domain) : {E7985E1D-C36F-4787-80A8-6350D07E9266}
SUPPRIMÉ: FirewallRaz (None) : {808F1451-4108-46FD-ADBB-F17324B5F0BD}
========== Eléments de donnée du Registre ==========
SUPPRIMÉ TCPIP: DhcpNameServer = 100.100.3.201
========== Dossiers ==========
SUPPRIMÉ: C:\ProgramData\McAfee
SUPPRIMÉ: C:\Users\evelyne\AppData\Local\Software
SUPPRIMÉS Flash Cookies (0)
SUPPRIMÉS Temporaires Windows (11)
========== Fichiers ==========
SUPPRIMÉ: c:\windows\tasks\g2mupdatetask-s-1-5-21-39082637-1575801045-2946562341-1002.job
SUPPRIMÉS Flash Cookies (0) (0 octets)
SUPPRIMÉS Temporaires Windows (21) (10 146 310 octets)
========== Tache planifiée ==========
SUPPRIMÉ: OMESupervisor
SUPPRIMÉ: WebInternetSecurity Update Task
========== Restauration Système ==========
Point de restauration du système créé avec succès
========== Récapitulatif ==========
8 : Clés du Registre
14 : Valeurs du Registre
1 : Eléments de donnée du Registre
4 : Dossiers
3 : Fichiers
1 : Logiciels
2 : Tache planifiée
1 : Restauration Système
End of clean in 01mn 05s
========== Chemin de fichier rapport ==========
C:\Users\evelyne\AppData\Roaming\ZHP\ZHPFix[R1].txt - 19/04/2014 13:04:22 [2737]
_______________________________
Je n'ai pas compris le message de Lilidurhone, mais peut-être n'est-il pas pour moi ?
Encore merci à tous ! Vous êtes formidables !
J'attends le verdict ! et promis, je lirai avec attention tous vos bons conseils.
Encore une question : c'est donc vrai ce qui se dit concernant Windows8 ? que ce serait "une merde" ? Je l'ai sur mon smartphone et aucun problème.. bon on n'a pas encore eu la maj pour le mobile..
Une amie qui a W8 sur son PC depuis peu, et qui suit mes péripéties, se refuse à faire les mises à jour.. Fait-elle bien ?
A tout'
Evelyne -
Justement les mises à jour de l'imprimante m'embêtent.. je comprends pourquoi.. Il y a un tas de trucs que je trouve inutiles..
Il y a quelque chose à faire de ce côté ?
Sinon, j'attends confirmation que tout soit ok à présent pour mettre le sujet comme "résolu"..
Merci mille et mille fois ! Vous êtes tous top et très sympa..
;-)-
-
Windows 8 fonctionne très bien,j ai aucun soucis avec,n' y d imprimante ni de quoi que ce soit d ailleurs,mais il est aussi vrai que je connais pas mal de "truc" sur les pc,depuis XP,j'ai appris beaucoup en allant sur des sites et lu beaucoup,et un petit tour sur Linux aussi,mais je m'en sert le plus souvent pour aller sur le net sans me faire infecter,mais c'est un autre sujet :-)
Sinon,j ai fait la mise a jour W8 ->W8.1 ->W8.1 update sans encombre,juste la carte graphique a mettre a jour et ça roule!
pour l imprimante,c est juste le pilote qui va avec qui peux ou doit être mis a jour,mais perso,je fait comme buckhulk,je branche,j allume,j'imprime ^^
quel tas de truc inutile,les programme qui tournent en toile de fond?désactive les?buckhulk t'a indiquer comment faire!
non, Windows 8 n est pas plus de la m.....e qu'un autre OS,et ton amie prend des risques a rester sur un systeme non maintenu a jour,mais c est son problème après tout,tu pourra peut être bientôt suivre ses péripéties a elle :-)
-
-
Bonsoir !
Et me voila revenue car je rencontre un petit problème avec FlashPlayer pour télécharger mes photos dans les albums sur ma page photo de Facebook. Il me demande, chaque fois que je veux télécharger un lot de photos (comme j'avais l'habitude de le faire), de télécharger la nouvelle version. Je l'ai fait tout à l'heure, mais voila qu'il me redemande.. Je ne vais quand même pas devoir télécharger FlashPlayer à chaque fois ?
FB me propose de télécharger une par une, déjà pas drôle, ce que j'ai fait (je n'en avais que 3), mais mes photos sont restées dans la nature !
FB étant en train de modifier pas mal de fonctions, peut-être est-ce une coïncidence ?
Merci d'avance de ton aide. -
ContributeurFlash Player ne se met à jour qu'une fois et sur le site de l'éditeur , les autre demandes se sont des tentatives pour infecter ton ordi !
peut-être est-ce tes raccourcis qui sont infectés ?
personnellement je ne m'occupe jamais de Flash Player , il est mis à jour automatiquement par "sécunia" et si il faut que je choisisse une langue , je suis prévenu !
Adobe , Flash, Java, sont des programmes qu'il faut absolument tenir à jour mais il ne faut pas les télécharger n'importe ou !
une infection est très rapide à installer , un clic au mauvais endroit et c'est fini !!
par contre elles sont très dures à enlever !
si tu as cliqué sur télécharger Flash Player ailleurs que sur le site de l'éditeur (lien que je t'ai donné) tu es encore infectée !
-
Bonsoir,
Au temps pour moi... J'ai trouvé à l'instant ! FlashPlayer n'était pas activé dans la barre Firefox pour Facebook !
Merci encore !
Bon Lundi de Pâques !




Précédent
- 1
- 2

