
Difficulté a ouvrir un programme
j'ai des problèmes pour ouvrir les programme sur mon ordi sa bloque
merci de m'aider
24 réponses
Les échanges portent sur des blocages à l'ouverture des programmes sous Windows et Chrome 97, avec un ordinateur lent et des applications qui ne démarrent pas. La solution principale décrit une procédure de nettoyage impliquant l'exécution d'un script FRST, la suppression de proxies et le nettoyage de tâches planifiées suspectes. Des conseils complémentaires recommandent un balayage avec Malwarebytes et une vérification de l'antivirus, puis une mise à jour de Windows 10 (au moins vers la version 21H2) selon la configuration. En complément, il est conseillé de vérifier les extensions et les paramètres des navigateurs et d'effectuer un redémarrage pour appliquer les corrections et observer l'impact sur l'ouverture des programmes.
-
Contributeursalut
comme tu as posté dans le forum W10, je présume que ton pc est sous W10
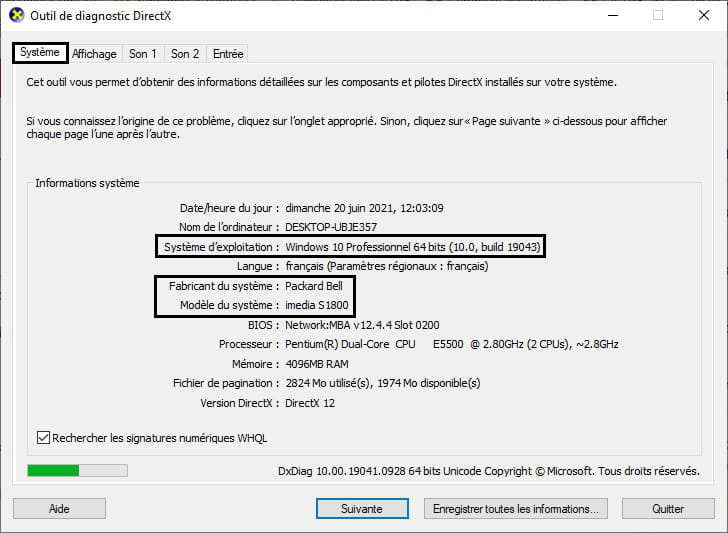
dans recherche, tape DXDIAG et clique sur Ouvrir
donne les infos que j'ai encadrées dans ma capture d'écran
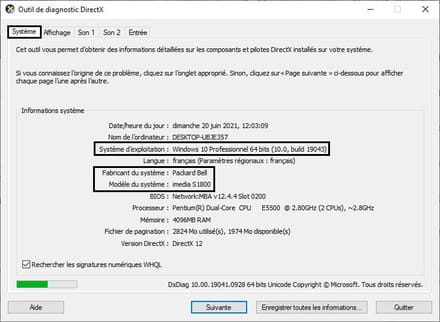
@+
-
re,
exploitation Windows 10 famille 64 bits

MODELE DU SYSTEME vivoBook 15 asus Laptop x540BA
voila ce que j'ai releve
merci a toi -
Contributeurre
exploitation Windows 10 famille 64 bits MODELE DU SYSTEME vivoBook 15 asus Laptop x540BA
ok
j'ai des problèmes pour ouvrir les programme sur mon ordi sa bloque
le pc est lent, ou les programmes ne s'ouvrent pas du tout?
PS: --> exploitation Windows 10 famille 64 bits, tu as oublié la version de W10 --> exemple --> 19044
@+
-
RE,
Windows 10 famille 64 bits (10.0,build 19042)
merci -
Contributeurre
Windows 10 famille 64 bits (10.0,build 19042)
ton pc a 2 versions de retard, on est à la 19044 (21H2) pour W10
dis-moi si tu as 1 autre antivirus que Windows Defender sur le pc
@+
-
re,non
-
Contributeurre
ok, et pour ceci:
j'ai des problèmes pour ouvrir les programme sur mon ordi sa bloque
le pc est lent, ou les programmes ne s'ouvrent pas du tout?
@+
-
re les programme s'ouvre mais apres plusieurs tentative part exemple ma messagerie je met un quat d'heure avant d'arrive
@+ -
Contributeurre
ok, fais ceci:
pour voir ce qui tourne sur ton pc, fait ceci et poste les rapports
télécharge FRST de (Fabar) sur ton bureau --> clique ici
PS: prends celui correspondant à ton pc (32 ou 64 bits) -> clique ici
exécute le en tant qu'administrateur (clic droit)
à la fin du scan, les rapports FRST et ADDITION s'afficheront sur ton bureau et dans C:\FRST\LOG
poste les rapports via cjoint --> clique ici
@+
-
-
Contributeurre
ok, mais il manque le rapport Addition
exécute la même manipulation que pour le rapport FRST, et poste le rapport Addition
@+
-
-
Contributeursalut
tu as 1 proxy dans Chrome
ShortcutWithArgument: C:\Users\lilia\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Applications Chrome\Caisse d'Epargne.lnk -> C:\Program Files (x86)\Google\Chrome\Application\chrome_proxy.exe (Google LLC) -> --profile-directory=Default --app-id=emphfgooendbcghopccopjffdmbnmeeg
ShortcutWithArgument: C:\Users\lilia\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Applications Chrome\gmail (1).lnk -> C:\Program Files (x86)\Google\Chrome\Application\chrome_proxy.exe (Google LLC) -> --profile-directory=Default --app-id=gfhdajfenkcijepidcgblpenbfognhni
ShortcutWithArgument: C:\Users\lilia\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Applications Chrome\Gmail.lnk -> C:\Program Files (x86)\Google\Chrome\Application\chrome_proxy.exe (Google LLC) -> --profile-directory=Default --app-id=fmgjjmmmlfnkbppncabfkddbjimcfncm
ShortcutWithArgument: C:\Users\lilia\AppData\Roaming\Microsoft\Internet Explorer\Quick Launch\User Pinned\TaskBar\Gmail.lnk -> C:\Program Files (x86)\Google\Chrome\Application\chrome_proxy.exe (Google LLC) -> --profile-directory=Default --app-id=fmgjjmmmlfnkbppncabfkddbjimcfncm
ShortcutWithArgument: C:\Users\lilia\AppData\Roaming\Microsoft\Internet Explorer\Quick Launch\User Pinned\ImplicitAppShortcuts\9501e18d7c2ab92e\nayas - Chrome.lnk -> C:\Program Files (x86)\Google\Chrome\Application\chrome.exe (Google LLC) -> --profile-directory="Profile 2"
supprime le en suivant ce chemin --> C:\Program\Google\Chrome\dossier Application\chrome_proxy.exe
==========
tu connais ceci --> C:\Program Files (x86)\ODS\Project1.exe
si ce n'est pas le cas, supprime le
==========
ATTENTION --> La Restauration système est désactivée (Total:118.14 GB) (Free:62.85 GB) (53%), réactive la
==========
fais ceci dans l'ordre indiqué:
1) ouvre FRST
copie tout le texte ci-dessous: (de Start:: à End::)
Start:: CreateRestorePoint: CloseProcesses: DnsPolicyConfig: [DNS_RESILIENCY_fe3cr.delivery.mp.microsoft.com] => GenericDNSServers=162.159.36.2 HKLM\SOFTWARE\Policies\Microsoft\Windows Defender: Restriction <==== ATTENTION HKLM\SOFTWARE\Policies\Mozilla\Firefox: Restriction <==== ATTENTION HKLM\SOFTWARE\Policies\Google: Restriction <==== ATTENTION Task: {59E5D2A5-534E-461E-BB61-DD4162B29B3F} - System32\Tasks\ChromiumUpdateTaskMachineUA => C:\Program Files (x86)\Chromium\Update\ChromiumUpdate.exe /ua /installsource scheduler (Pas de fichier) <==== ATTENTION Task: {AFBE4379-062A-4CAE-A249-758F23FB3C40} - System32\Tasks\ChromiumUpdateTaskMachineCore => C:\Program Files (x86)\Chromium\Update\ChromiumUpdate.exe /c (Pas de fichier) <==== ATTENTION Task: C:\WINDOWS\Tasks\EPSON XP-2100 Series Update {1D7AF765-7EBB-4451-AA10-779B7E6938F2}.job => C:\WINDOWS\system32\spool\DRIVERS\x64\3\E_YTSWFE.EXE:/EXE:{1D7AF765-7EBB-4451-AA10-779B7E6938F2} /F:UpdateWORKGROUP\LAPTOP-LROON73M$ĊSearches for EPSON software updates, and notifies you when updates are available.If this task is disabled or stopped, your EPSON software will not be automatically kept up to date.Thi Task: C:\WINDOWS\Tasks\EPSON XP-2100 Series Update {2EDE3A61-1B71-4D42-AC64-2827B519F91E}.job => C:\WINDOWS\system32\spool\DRIVERS\x64\3\E_YTSWFE.EXE:/EXE:{2EDE3A61-1B71-4D42-AC64-2827B519F91E} /F:UpdateWORKGROUP\LAPTOP-LROON73M$ĊSearches for EPSON software updates, and notifies you when updates are available.If this task is disabled or stopped, your EPSON software will not be automatically kept up to date.Thi Task: C:\WINDOWS\Tasks\EPSON XP-2100 Series Update {C0D50B33-9E12-4ABE-AD99-0BFA963251FE}.job => C:\WINDOWS\system32\spool\DRIVERS\x64\3\E_YTSWFE.EXE:/EXE:{C0D50B33-9E12-4ABE-AD99-0BFA963251FE} /F:UpdateWORKGROUP\LAPTOP-LROON73M$ĊSearches for EPSON software updates, and notifies you when updates are available.If this task is disabled or stopped, your EPSON software will not be automatically kept up to date.Thi Edge Extension: (Pas de nom) -> AutoFormFill_5ED10D46BD7E47DEB1F3685D2C0FCE08 => C:\Windows\SystemApps\Microsoft.MicrosoftEdge_8wekyb3d8bbwe\Assets\HostExtensions\AutoFormFill [non trouvé(e)] Edge Extension: (Pas de nom) -> BookReader_B171F20233094AC88D05A8EF7B9763E8 => C:\Windows\SystemApps\Microsoft.MicrosoftEdge_8wekyb3d8bbwe\Assets\BookViewer [non trouvé(e)] Edge Extension: (Pas de nom) -> LearningTools_7706F933-971C-41D1-9899-8A026EB5D824 => C:\Windows\SystemApps\Microsoft.MicrosoftEdge_8wekyb3d8bbwe\Assets\HostExtensions\LearningTools [non trouvé(e)] Edge Extension: (Pas de nom) -> PinJSAPI_EC01B57063BE468FAB6DB7EBFC3BF368 => C:\Windows\SystemApps\Microsoft.MicrosoftEdge_8wekyb3d8bbwe\Assets\HostExtensions\PinJSAPI [non trouvé(e)] Edge HomePage: Default -> hxxps://fr.search.yahoo.com/yhs/web?hspart=omr&hsimp=yhs-001&type=87aeuhewiom1bdfhjlntz65m_ssg002020¶m1=y6bdVFVIsvuYsgEClQfz8BEHyfjxxjkHQamhIz6yP8A%2Fe7Qq4DIbtb%2BQ7CgSQNTQNUwCVUhmES%2BSScNbAo%2BQ984J2tzOXcf0SSVdsq40R7QSKfCX4d1iORsDBBqQhdH8T2NxmEDS%2F2P9JTpkyWa4VbKYPAnMA5fAU%2F%2F00xECnyFNs%2FY5Ndyp2fn8GpyXfNzUNsOZqUGrCA5r8ocp%2F%2BNMtm5bwLULWL0opEQ%2FGyrINEIdCAfF1Xc8A2R%2Bfp%2Fzp99YtPjfe%2FVWHn39MyY4Yec0sbX9FjVEKCH%2FsMaUuARry5b6SPqUe%2FlAeTYTRIgh%2FvatAg69RHP5LWoCa4KTeQWrUdawSwrnQE%2BbRzsnYl5JQcnpoBOlx3ggSP9YcLVvILagyGcy0NpfchF99dVDCr01Y5wR7DKWPCfC3hoPC58hmxQ%3D Edge StartupUrls: Default -> "hxxps://fr.search.yahoo.com/yhs/web?hspart=omr&hsimp=yhs-001&type=87aeuhewiom1bdfhjlntz65m_ssg002020¶m1=y6bdVFVIsvuYsgEClQfz8BEHyfjxxjkHQamhIz6yP8A%2Fe7Qq4DIbtb%2BQ7CgSQNTQNUwCVUhmES%2BSScNbAo%2BQ984J2tzOXcf0SSVdsq40R7TMXvqYS7wlvhvgaCHZJ3O8JXxd1sQkL%2BmLATMWUlQrIhbIGzKVEcb2hDba%2Br3YStCb%2BceFU3R3%2F77%2Bf1B4fWn7fe3wErhJlXqVJYlLeFJDLWZfvEpu9GT%2BDAiAA9UpZE%2BzVWmKQKjF9CowE7Oai7NSmtdCmQnfKl6WDSfaFgkvJxSuBrfZPT0SgJATYkgAMNZD%2BZ%2B9XFlSL7VNEFqC5F%2BW6NLo3uHSppdPghmKuyI5hCzBGN9LYVShXDeSyBVpffMFTOOEgatTjY6PHBuxKh%2B7XzHUnJEjX%2Be8SELKvztw6rrPdSKMSsOc%2Ba5Bo1FNqjY%3D" Edge DefaultSearchURL: Default -> hxxps://fr.search.yahoo.com/yhs/search?hspart=omr&hsimp=yhs-001&type=87aeuhewiom1bdfhjlntz65m_ssg002020¶m1=y6bdVFVIsvuYsgEClQfz8BEHyfjxxjkHQamhIz6yP8A%2Fe7Qq4DIbtb%2BQ7CgSQNTQNUwCVUhmES%2BSScNbAo%2BQ984J2tzOXcf0SSVdsq40R7TyZffjDIjSvMrsZdusEkachR7lUfDaZQ6a2bnloF0f27qqmch1D%2BpV7cJWboo2BGSZKSf2hKrWjW67wKL1%2Bka1cZ4b%2BAw53f8LUdijc%2FQzopcBB0OYBL7DVs7PnBqQZYc2Jdq2zcG0mU1BejpreQni34YIOvVyGVllct3I32BDQJv1MmlbDEr6jub%2BAI1nMe%2Fh5gkojdRNFKWC2zGuH542HAYrHTbrjfA7grdsLOPhYZssM9Fndk6%2FNClgfZHLfN0HEGujtZnYlIQQPvb4JO3mNTnLuLhqx%2FewhHdCKNKz%2FVpVij0VfRTxSZn12RnVpHk%3D&p={searchTerms} Edge DefaultSearchKeyword: Default -> search.yahoo.com Edge DefaultSuggestURL: Default -> hxxps://search.yahoo.com/sugg/chrome?output=fxjson&appid=crmas&command={searchTerms} Edge HKLM-x32\...\Edge\Extension: [ihcjicgdanjaechkgeegckofjjedodee] FF Plugin-x32: @chbrowserupdate.com/Chromium Update;version=3 -> C:\Program Files (x86)\Chromium\Update\1.3.99.0\npChromiumUpdate3.dll [2020-05-15] (Chromium.) [Fichier non signé] FF Plugin-x32: @chbrowserupdate.com/Chromium Update;version=9 -> C:\Program Files (x86)\Chromium\Update\1.3.99.0\npChromiumUpdate3.dll [2020-05-15] (Chromium.) [Fichier non signé] CHR Notifications: Default -> hxxps://238753654782912.webpush.freshchat.com; hxxps://8buzz.fr; hxxps://actu-fil.com; hxxps://ago.arteryaxisbone.com; hxxps://ago.dreamaways.com; hxxps://amomama.fr; hxxps://assistance.sfr.fr; hxxps://best-pause.online; hxxps://clear.balancingcircled.com; hxxps://dry.foundslip.com; hxxps://ferocee.com; hxxps://fr.aliexpress.com; hxxps://fr.newsner.com; hxxps://greattypecaptcha.top; hxxps://immobilier.mitula.fr; hxxps://lippycorn.com; hxxps://news-fun.ru; hxxps://pause-es.com; hxxps://site-vetements.com; hxxps://top10-meilleures-rencontres.com; hxxps://twitter.com; hxxps://viehealthy.com; hxxps://www.20minutes.fr; hxxps://www.auto-doc.fr; hxxps://www.autonews.fr; hxxps://www.bibamagazine.fr; hxxps://www.bonial.fr; hxxps://www.brice.fr; hxxps://www.castorama.fr; hxxps://www.closermag.fr; hxxps://www.conforama.fr; hxxps://www.coulisses-tv.fr; hxxps://www.dreamstime.com; hxxps://www.easydogs.fr; hxxps://www.elle.fr; hxxps://www.facebook.com; hxxps://www.fashiola.fr; hxxps://www.femina.fr; hxxps://www.floryday.com; hxxps://www.fnac.com; hxxps://www.francetvinfo.fr; hxxps://www.futura-sciences.com; hxxps://www.inris-formations.com; hxxps://www.instagram.com; hxxps://www.jeux-gratuits.com; hxxps://www.jules.com; hxxps://www.kiabi.com; hxxps://www.laredoute.fr; hxxps://www.lejdd.fr; hxxps://www.lemonde.fr; hxxps://www.lepoint.fr; hxxps://www.lettres-gratuites.com; hxxps://www.maison-travaux.fr; hxxps://www.monchiwawa.com; hxxps://www.mornacia.com; hxxps://www.nestoria.fr; hxxps://www.netflix.com; hxxps://www.ohmymag.com; hxxps://www.oui.sncf; hxxps://www.pinterest.fr; hxxps://www.plages.tv; hxxps://www.programme-tv.net; hxxps://www.promocatalogues.fr; hxxps://www.psychologies.com; hxxps://www.public.fr; hxxps://www.ricardocuisine.com; hxxps://www.saverdaily.com; hxxps://www.stars-actu.fr; hxxps://www.telestar.fr; hxxps://www.vetement-femmes.com; hxxps://www.vetostore.com; hxxps://www.woopets.fr; hxxps://www.yesstyle.com; hxxps://www.youtube.com CHR HomePage: Default -> hxxps://fr.search.yahoo.com/yhs/web?hspart=omr&hsimp=yhs-001&type=87aeuhewiom1bdfhjlntz65m_ssg002020¶m1=y6bdVFVIsvuYsgEClQfz8BEHyfjxxjkHQamhIz6yP8A%2Fe7Qq4DIbtb%2BQ7CgSQNTQNUwCVUhmES%2BSScNbAo%2BQ96UyBY8J9LBqDl67yIHwHoOBNhYSl0OQUtQWGKJDfytyijOfT%2BBTn0%2Bv4WK2EGpZ2KVTdduArsSRnQIpo8oRxw1RVBeUM1uwaHrSH7rlviJ%2FVpIJ9k9UsQ9nRyN6ikSbZPFOdOHV2wwRbbiZoINozVyVm04HME09omDfrsPpR6npaMttSpk7DYmRMWwVLuB0YBku5qgcxYVOTTZsWx6IvdPqrejeTVr676YpCqUYuR5tmA0QiwxMEe5Rg7k4tNZVr8COpug0nGZJl5xUJbue5cylKTfgFUwMo%2FdBXDwocnzFl4%2B76oaaiQgVQ6BzLzQfVzytYftsead8wjVZxJZ2YoA%3D CHR StartupUrls: Default -> "hxxps://fr.search.yahoo.com/yhs/web?hspart=omr&hsimp=yhs-001&type=87aeuhewiom1bdfhjlntz65m_ssg002020¶m1=y6bdVFVIsvuYsgEClQfz8BEHyfjxxjkHQamhIz6yP8A%2Fe7Qq4DIbtb%2BQ7CgSQNTQNUwCVUhmES%2BSScNbAo%2BQ96UyBY8J9LBqDl67yIHwHoP35%2Bp5qtrTGJ1ueAmjg%2FNqemh5WshSizNTwvKN3R0rioZKtX8W041NywTO7qqBVKzsNG7dLF4JZUOslCx2HfdF0Du9xgqnV7L99TNxXVjOTmDUVC7V2YENx8LK0OcAflZe5uoEVCiR0SfgqouvmqBFSWSVunoe7AXS0SCk1Wr1VolRg28JtNkj681qipTa8qw7KogXZvD1l50yplhAlG27RZSiGuR6OktUPGHHDoKlvAyqfHPxzea7TdZ5%2FxLnPVYVyFW7TNrpA7xorYw%2BfjDJhjdomOm2GL7AmI3eiS79YY4YUw5K06%2BYD4cCBao06aU%3D" CHR Extension: (Malwarebytes Browser Guard) - C:\Users\lilia\AppData\Local\Google\Chrome\User Data\Default\Extensions\ihcjicgdanjaechkgeegckofjjedodee [2022-01-21] CHR Extension: (McAfee® WebAdvisor) - C:\Users\lilia\AppData\Local\Google\Chrome\User Data\Profile 1\Extensions\fheoggkfdfchfphceeifdbepaooicaho [2020-06-04] CHR HKLM-x32\...\Chrome\Extension: [ihcjicgdanjaechkgeegckofjjedodee] 2022-01-20 18:53 - 2022-01-20 18:53 - 000173828 _____ C:\ProgramData\agent.update.1642701171.bdinstall.v2.bin 2020-08-30 09:39 - 2020-08-30 09:39 - 000000000 _____ () C:\Users\lilia\AppData\Local\{F0A9A7FF-3E21-4478-8BE0-0A4F603B80FC} HKLM\Software\Microsoft\Internet Explorer\Main,Start Page = about:blank HKLM\Software\Wow6432Node\Microsoft\Internet Explorer\Main,Start Page = about:blank HKLM\Software\Microsoft\Internet Explorer\Main,Default_Page_URL = HKLM\Software\Wow6432Node\Microsoft\Internet Explorer\Main,Default_Page_URL = HKLM\Software\Microsoft\Internet Explorer\Main,Default_Search_URL = HKLM\Software\Wow6432Node\Microsoft\Internet Explorer\Main,Default_Search_URL = SearchScopes: HKU\S-1-5-21-2292146043-1900191686-1466178390-1001 -> DefaultScope {0633EE93-D776-472f-A0FF-E1416B8B2E3A} URL = FirewallRules: [TCP Query User{2B7DA42B-5017-4E64-BA35-023683553D03}C:\program files (x86)\samsung\sidesync4\sidesync.exe] => (Allow) C:\program files (x86)\samsung\sidesync4\sidesync.exe => Pas de fichier FirewallRules: [UDP Query User{25C17FEC-ECCE-4F20-8841-BF82F820FB4C}C:\program files (x86)\samsung\sidesync4\sidesync.exe] => (Allow) C:\program files (x86)\samsung\sidesync4\sidesync.exe => Pas de fichier EmptyTemp: RemoveProxy: Reboot: End::
quand le script est copié, clique sur corriger dans FRST
laisse la correction se faire avec FRST et redémarre le pc quand il te le sera demandé
quand le pc aura redémarré, tu auras 1 fichier FIXLOG sur le bureau, poste le via 1 copier dans ta réponse
2) fais 1 scan avec Malwarebytes, et poste le rapport après mise en quarantaine des éléments détectés --> clique ici
PS: après toutes ces manipulations, il faudra encore mettre W10 à jour
si tu as des questions...
@+
-
re , j'ai ete un longue car je gamberge beaucoup a 73 ans on a moins de facilite mais je voulais te remerciant pour ta patience et te met la dernieres analyse
Résultats de correction de Farbar Recovery Scan Tool (x64) Version: 22-01-2022
Exécuté par lilia (24-01-2022 17:15:07) Run:1
Exécuté depuis C:\Users\lilia\Downloads
Profils chargés: lilia
Mode d'amorçage: Normal
==============================================
fixlist contenu:
CreateRestorePoint:
CloseProcesses:
DnsPolicyConfig: [DNS_RESILIENCY_fe3cr.delivery.mp.microsoft.com] => GenericDNSServers=162.159.36.2
HKLM\SOFTWARE\Policies\Microsoft\Windows Defender: Restriction <==== ATTENTION
HKLM\SOFTWARE\Policies\Mozilla\Firefox: Restriction <==== ATTENTION
HKLM\SOFTWARE\Policies\Google: Restriction <==== ATTENTION
Task: {59E5D2A5-534E-461E-BB61-DD4162B29B3F} - System32\Tasks\ChromiumUpdateTaskMachineUA => C:\Program Files (x86)\Chromium\Update\ChromiumUpdate.exe /ua /installsource scheduler (Pas de fichier) <==== ATTENTION
Task: {AFBE4379-062A-4CAE-A249-758F23FB3C40} - System32\Tasks\ChromiumUpdateTaskMachineCore => C:\Program Files (x86)\Chromium\Update\ChromiumUpdate.exe /c (Pas de fichier) <==== ATTENTION
Task: C:\WINDOWS\Tasks\EPSON XP-2100 Series Update {1D7AF765-7EBB-4451-AA10-779B7E6938F2}.job => C:\WINDOWS\system32\spool\DRIVERS\x64\3\E_YTSWFE.EXE:/EXE:{1D7AF765-7EBB-4451-AA10-779B7E6938F2} /F:UpdateWORKGROUP\LAPTOP-LROON73M$ĊSearches for EPSON software updates, and notifies you when updates are available.If this task is disabled or stopped, your EPSON software will not be automatically kept up to date.Thi
Task: C:\WINDOWS\Tasks\EPSON XP-2100 Series Update {2EDE3A61-1B71-4D42-AC64-2827B519F91E}.job => C:\WINDOWS\system32\spool\DRIVERS\x64\3\E_YTSWFE.EXE:/EXE:{2EDE3A61-1B71-4D42-AC64-2827B519F91E} /F:UpdateWORKGROUP\LAPTOP-LROON73M$ĊSearches for EPSON software updates, and notifies you when updates are available.If this task is disabled or stopped, your EPSON software will not be automatically kept up to date.Thi
Task: C:\WINDOWS\Tasks\EPSON XP-2100 Series Update {C0D50B33-9E12-4ABE-AD99-0BFA963251FE}.job => C:\WINDOWS\system32\spool\DRIVERS\x64\3\E_YTSWFE.EXE:/EXE:{C0D50B33-9E12-4ABE-AD99-0BFA963251FE} /F:UpdateWORKGROUP\LAPTOP-LROON73M$ĊSearches for EPSON software updates, and notifies you when updates are available.If this task is disabled or stopped, your EPSON software will not be automatically kept up to date.Thi
Edge Extension: (Pas de nom) -> AutoFormFill_5ED10D46BD7E47DEB1F3685D2C0FCE08 => C:\Windows\SystemApps\Microsoft.MicrosoftEdge_8wekyb3d8bbwe\Assets\HostExtensions\AutoFormFill [non trouvé(e)]
Edge Extension: (Pas de nom) -> BookReader_B171F20233094AC88D05A8EF7B9763E8 => C:\Windows\SystemApps\Microsoft.MicrosoftEdge_8wekyb3d8bbwe\Assets\BookViewer [non trouvé(e)]
Edge Extension: (Pas de nom) -> LearningTools_7706F933-971C-41D1-9899-8A026EB5D824 => C:\Windows\SystemApps\Microsoft.MicrosoftEdge_8wekyb3d8bbwe\Assets\HostExtensions\LearningTools [non trouvé(e)]
Edge Extension: (Pas de nom) -> PinJSAPI_EC01B57063BE468FAB6DB7EBFC3BF368 => C:\Windows\SystemApps\Microsoft.MicrosoftEdge_8wekyb3d8bbwe\Assets\HostExtensions\PinJSAPI [non trouvé(e)]
Edge HomePage: Default -> hxxps://fr.search.yahoo.com/yhs/web?hspart=omr&hsimp=yhs-001&type=87aeuhewiom1bdfhjlntz65m_ssg002020¶m1=y6bdVFVIsvuYsgEClQfz8BEHyfjxxjkHQamhIz6yP8A%2Fe7Qq4DIbtb%2BQ7CgSQNTQNUwCVUhmES%2BSScNbAo%2BQ984J2tzOXcf0SSVdsq40R7QSKfCX4d1iORsDBBqQhdH8T2NxmEDS%2F2P9JTpkyWa4VbKYPAnMA5fAU%2F%2F00xECnyFNs%2FY5Ndyp2fn8GpyXfNzUNsOZqUGrCA5r8ocp%2F%2BNMtm5bwLULWL0opEQ%2FGyrINEIdCAfF1Xc8A2R%2Bfp%2Fzp99YtPjfe%2FVWHn39MyY4Yec0sbX9FjVEKCH%2FsMaUuARry5b6SPqUe%2FlAeTYTRIgh%2FvatAg69RHP5LWoCa4KTeQWrUdawSwrnQE%2BbRzsnYl5JQcnpoBOlx3ggSP9YcLVvILagyGcy0NpfchF99dVDCr01Y5wR7DKWPCfC3hoPC58hmxQ%3D
Edge StartupUrls: Default -> "hxxps://fr.search.yahoo.com/yhs/web?hspart=omr&hsimp=yhs-001&type=87aeuhewiom1bdfhjlntz65m_ssg002020¶m1=y6bdVFVIsvuYsgEClQfz8BEHyfjxxjkHQamhIz6yP8A%2Fe7Qq4DIbtb%2BQ7CgSQNTQNUwCVUhmES%2BSScNbAo%2BQ984J2tzOXcf0SSVdsq40R7TMXvqYS7wlvhvgaCHZJ3O8JXxd1sQkL%2BmLATMWUlQrIhbIGzKVEcb2hDba%2Br3YStCb%2BceFU3R3%2F77%2Bf1B4fWn7fe3wErhJlXqVJYlLeFJDLWZfvEpu9GT%2BDAiAA9UpZE%2BzVWmKQKjF9CowE7Oai7NSmtdCmQnfKl6WDSfaFgkvJxSuBrfZPT0SgJATYkgAMNZD%2BZ%2B9XFlSL7VNEFqC5F%2BW6NLo3uHSppdPghmKuyI5hCzBGN9LYVShXDeSyBVpffMFTOOEgatTjY6PHBuxKh%2B7XzHUnJEjX%2Be8SELKvztw6rrPdSKMSsOc%2Ba5Bo1FNqjY%3D"
Edge DefaultSearchURL: Default -> hxxps://fr.search.yahoo.com/yhs/search?hspart=omr&hsimp=yhs-001&type=87aeuhewiom1bdfhjlntz65m_ssg002020¶m1=y6bdVFVIsvuYsgEClQfz8BEHyfjxxjkHQamhIz6yP8A%2Fe7Qq4DIbtb%2BQ7CgSQNTQNUwCVUhmES%2BSScNbAo%2BQ984J2tzOXcf0SSVdsq40R7TyZffjDIjSvMrsZdusEkachR7lUfDaZQ6a2bnloF0f27qqmch1D%2BpV7cJWboo2BGSZKSf2hKrWjW67wKL1%2Bka1cZ4b%2BAw53f8LUdijc%2FQzopcBB0OYBL7DVs7PnBqQZYc2Jdq2zcG0mU1BejpreQni34YIOvVyGVllct3I32BDQJv1MmlbDEr6jub%2BAI1nMe%2Fh5gkojdRNFKWC2zGuH542HAYrHTbrjfA7grdsLOPhYZssM9Fndk6%2FNClgfZHLfN0HEGujtZnYlIQQPvb4JO3mNTnLuLhqx%2FewhHdCKNKz%2FVpVij0VfRTxSZn12RnVpHk%3D&p={searchTerms}
Edge DefaultSearchKeyword: Default -> search.yahoo.com
Edge DefaultSuggestURL: Default -> hxxps://search.yahoo.com/sugg/chrome?output=fxjson&appid=crmas&command={searchTerms}
Edge HKLM-x32\...\Edge\Extension: [ihcjicgdanjaechkgeegckofjjedodee]
FF Plugin-x32: @chbrowserupdate.com/Chromium Update;version=3 -> C:\Program Files (x86)\Chromium\Update\1.3.99.0\npChromiumUpdate3.dll [2020-05-15] (Chromium.) [Fichier non signé]
FF Plugin-x32: @chbrowserupdate.com/Chromium Update;version=9 -> C:\Program Files (x86)\Chromium\Update\1.3.99.0\npChromiumUpdate3.dll [2020-05-15] (Chromium.) [Fichier non signé]
CHR Notifications: Default -> hxxps://238753654782912.webpush.freshchat.com; hxxps://8buzz.fr; hxxps://actu-fil.com; hxxps://ago.arteryaxisbone.com; hxxps://ago.dreamaways.com; hxxps://amomama.fr; hxxps://assistance.sfr.fr; hxxps://best-pause.online; hxxps://clear.balancingcircled.com; hxxps://dry.foundslip.com; hxxps://ferocee.com; hxxps://fr.aliexpress.com; hxxps://fr.newsner.com; hxxps://greattypecaptcha.top; hxxps://immobilier.mitula.fr; hxxps://lippycorn.com; hxxps://news-fun.ru; hxxps://pause-es.com; hxxps://site-vetements.com; hxxps://top10-meilleures-rencontres.com; hxxps://twitter.com; hxxps://viehealthy.com; hxxps://www.20minutes.fr; hxxps://www.auto-doc.fr; hxxps://www.autonews.fr; hxxps://www.bibamagazine.fr; hxxps://www.bonial.fr; hxxps://www.brice.fr; hxxps://www.castorama.fr; hxxps://www.closermag.fr; hxxps://www.conforama.fr; hxxps://www.coulisses-tv.fr; hxxps://www.dreamstime.com; hxxps://www.easydogs.fr; hxxps://www.elle.fr; hxxps://www.facebook.com; hxxps://www.fashiola.fr; hxxps://www.femina.fr; hxxps://www.floryday.com; hxxps://www.fnac.com; hxxps://www.francetvinfo.fr; hxxps://www.futura-sciences.com; hxxps://www.inris-formations.com; hxxps://www.instagram.com; hxxps://www.jeux-gratuits.com; hxxps://www.jules.com; hxxps://www.kiabi.com; hxxps://www.laredoute.fr; hxxps://www.lejdd.fr; hxxps://www.lemonde.fr; hxxps://www.lepoint.fr; hxxps://www.lettres-gratuites.com; hxxps://www.maison-travaux.fr; hxxps://www.monchiwawa.com; hxxps://www.mornacia.com; hxxps://www.nestoria.fr; hxxps://www.netflix.com; hxxps://www.ohmymag.com; hxxps://www.oui.sncf; hxxps://www.pinterest.fr; hxxps://www.plages.tv; hxxps://www.programme-tv.net; hxxps://www.promocatalogues.fr; hxxps://www.psychologies.com; hxxps://www.public.fr; hxxps://www.ricardocuisine.com; hxxps://www.saverdaily.com; hxxps://www.stars-actu.fr; hxxps://www.telestar.fr; hxxps://www.vetement-femmes.com; hxxps://www.vetostore.com; hxxps://www.woopets.fr; hxxps://www.yesstyle.com; hxxps://www.youtube.com
CHR HomePage: Default -> hxxps://fr.search.yahoo.com/yhs/web?hspart=omr&hsimp=yhs-001&type=87aeuhewiom1bdfhjlntz65m_ssg002020¶m1=y6bdVFVIsvuYsgEClQfz8BEHyfjxxjkHQamhIz6yP8A%2Fe7Qq4DIbtb%2BQ7CgSQNTQNUwCVUhmES%2BSScNbAo%2BQ96UyBY8J9LBqDl67yIHwHoOBNhYSl0OQUtQWGKJDfytyijOfT%2BBTn0%2Bv4WK2EGpZ2KVTdduArsSRnQIpo8oRxw1RVBeUM1uwaHrSH7rlviJ%2FVpIJ9k9UsQ9nRyN6ikSbZPFOdOHV2wwRbbiZoINozVyVm04HME09omDfrsPpR6npaMttSpk7DYmRMWwVLuB0YBku5qgcxYVOTTZsWx6IvdPqrejeTVr676YpCqUYuR5tmA0QiwxMEe5Rg7k4tNZVr8COpug0nGZJl5xUJbue5cylKTfgFUwMo%2FdBXDwocnzFl4%2B76oaaiQgVQ6BzLzQfVzytYftsead8wjVZxJZ2YoA%3D
CHR StartupUrls: Default -> "hxxps://fr.search.yahoo.com/yhs/web?hspart=omr&hsimp=yhs-001&type=87aeuhewiom1bdfhjlntz65m_ssg002020¶m1=y6bdVFVIsvuYsgEClQfz8BEHyfjxxjkHQamhIz6yP8A%2Fe7Qq4DIbtb%2BQ7CgSQNTQNUwCVUhmES%2BSScNbAo%2BQ96UyBY8J9LBqDl67yIHwHoP35%2Bp5qtrTGJ1ueAmjg%2FNqemh5WshSizNTwvKN3R0rioZKtX8W041NywTO7qqBVKzsNG7dLF4JZUOslCx2HfdF0Du9xgqnV7L99TNxXVjOTmDUVC7V2YENx8LK0OcAflZe5uoEVCiR0SfgqouvmqBFSWSVunoe7AXS0SCk1Wr1VolRg28JtNkj681qipTa8qw7KogXZvD1l50yplhAlG27RZSiGuR6OktUPGHHDoKlvAyqfHPxzea7TdZ5%2FxLnPVYVyFW7TNrpA7xorYw%2BfjDJhjdomOm2GL7AmI3eiS79YY4YUw5K06%2BYD4cCBao06aU%3D"
CHR Extension: (Malwarebytes Browser Guard) - C:\Users\lilia\AppData\Local\Google\Chrome\User Data\Default\Extensions\ihcjicgdanjaechkgeegckofjjedodee [2022-01-21]
CHR Extension: (McAfee® WebAdvisor) - C:\Users\lilia\AppData\Local\Google\Chrome\User Data\Profile 1\Extensions\fheoggkfdfchfphceeifdbepaooicaho [2020-06-04]
CHR HKLM-x32\...\Chrome\Extension: [ihcjicgdanjaechkgeegckofjjedodee]
2022-01-20 18:53 - 2022-01-20 18:53 - 000173828 _____ C:\ProgramData\agent.update.1642701171.bdinstall.v2.bin
2020-08-30 09:39 - 2020-08-30 09:39 - 000000000 _____ () C:\Users\lilia\AppData\Local\{F0A9A7FF-3E21-4478-8BE0-0A4F603B80FC}
HKLM\Software\Microsoft\Internet Explorer\Main,Start Page = about:blank
HKLM\Software\Wow6432Node\Microsoft\Internet Explorer\Main,Start Page = about:blank
HKLM\Software\Microsoft\Internet Explorer\Main,Default_Page_URL =
HKLM\Software\Wow6432Node\Microsoft\Internet Explorer\Main,Default_Page_URL =
HKLM\Software\Microsoft\Internet Explorer\Main,Default_Search_URL =
HKLM\Software\Wow6432Node\Microsoft\Internet Explorer\Main,Default_Search_URL =
SearchScopes: HKU\S-1-5-21-2292146043-1900191686-1466178390-1001 -> DefaultScope {0633EE93-D776-472f-A0FF-E1416B8B2E3A} URL =
FirewallRules: [TCP Query User{2B7DA42B-5017-4E64-BA35-023683553D03}C:\program files (x86)\samsung\sidesync4\sidesync.exe] => (Allow) C:\program files (x86)\samsung\sidesync4\sidesync.exe => Pas de fichier
FirewallRules: [UDP Query User{25C17FEC-ECCE-4F20-8841-BF82F820FB4C}C:\program files (x86)\samsung\sidesync4\sidesync.exe] => (Allow) C:\program files (x86)\samsung\sidesync4\sidesync.exe => Pas de fichier
EmptyTemp:'"
RemoveProxy:
Reboot:
Erreur: (0) Impossible de créer un point de restauration.
Processus fermé avec succès.
HKLM\SYSTEM\CurrentControlSet\Services\Dnscache\Parameters\DnsPolicyConfig\DNS_RESILIENCY_fe3cr.delivery.mp.microsoft.com => non trouvé(e)
HKLM\SOFTWARE\Policies\Microsoft\Windows Defender => supprimé(es) avec succès
HKLM\SOFTWARE\Policies\Mozilla => supprimé(es) avec succès
HKLM\SOFTWARE\Policies\Google => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{59E5D2A5-534E-461E-BB61-DD4162B29B3F}" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{59E5D2A5-534E-461E-BB61-DD4162B29B3F}" => supprimé(es) avec succès
C:\WINDOWS\System32\Tasks\ChromiumUpdateTaskMachineUA => déplacé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\ChromiumUpdateTaskMachineUA" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Logon\{AFBE4379-062A-4CAE-A249-758F23FB3C40}" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{AFBE4379-062A-4CAE-A249-758F23FB3C40}" => supprimé(es) avec succès
C:\WINDOWS\System32\Tasks\ChromiumUpdateTaskMachineCore => déplacé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\ChromiumUpdateTaskMachineCore" => supprimé(es) avec succès
C:\WINDOWS\Tasks\EPSON XP-2100 Series Update {1D7AF765-7EBB-4451-AA10-779B7E6938F2}.job => déplacé(es) avec succès
C:\WINDOWS\Tasks\EPSON XP-2100 Series Update {2EDE3A61-1B71-4D42-AC64-2827B519F91E}.job => déplacé(es) avec succès
C:\WINDOWS\Tasks\EPSON XP-2100 Series Update {C0D50B33-9E12-4ABE-AD99-0BFA963251FE}.job => déplacé(es) avec succès
HKCU\Software\Classes\Local Settings\Software\Microsoft\Windows\CurrentVersion\AppContainer\Storage\microsoft.microsoftedge_8wekyb3d8bbwe\MicrosoftEdge\ExtensionsStore\datastore\Config\AutoFormFill_5ED10D46BD7E47DEB1F3685D2C0FCE08 => supprimé(es) avec succès
HKCU\Software\Classes\Local Settings\Software\Microsoft\Windows\CurrentVersion\AppContainer\Storage\microsoft.microsoftedge_8wekyb3d8bbwe\MicrosoftEdge\ExtensionsStore\datastore\Config\BookReader_B171F20233094AC88D05A8EF7B9763E8 => supprimé(es) avec succès
HKCU\Software\Classes\Local Settings\Software\Microsoft\Windows\CurrentVersion\AppContainer\Storage\microsoft.microsoftedge_8wekyb3d8bbwe\MicrosoftEdge\ExtensionsStore\datastore\Config\LearningTools_7706F933-971C-41D1-9899-8A026EB5D824 => supprimé(es) avec succès
HKCU\Software\Classes\Local Settings\Software\Microsoft\Windows\CurrentVersion\AppContainer\Storage\microsoft.microsoftedge_8wekyb3d8bbwe\MicrosoftEdge\ExtensionsStore\datastore\Config\PinJSAPI_EC01B57063BE468FAB6DB7EBFC3BF368 => supprimé(es) avec succès
"Edge HomePage" => supprimé(es) avec succès
"Edge StartupUrls" => supprimé(es) avec succès
"Edge DefaultSearchURL" => supprimé(es) avec succès
"Edge DefaultSearchKeyword" => supprimé(es) avec succès
"Edge DefaultSuggestURL" => supprimé(es) avec succès
HKLM\SOFTWARE\Wow6432Node\Microsoft\Edge\Extensions\ihcjicgdanjaechkgeegckofjjedodee => supprimé(es) avec succès
HKLM\Software\Wow6432Node\MozillaPlugins\@chbrowserupdate.com/Chromium Update;version=3 => supprimé(es) avec succès
HKLM\Software\Wow6432Node\MozillaPlugins\@chbrowserupdate.com/Chromium Update;version=9 => supprimé(es) avec succès
"Chrome Notifications" => supprimé(es) avec succès
"Chrome HomePage" => supprimé(es) avec succès
"Chrome StartupUrls" => supprimé(es) avec succès
CHR Extension: (Malwarebytes Browser Guard) - C:\Users\lilia\AppData\Local\Google\Chrome\User Data\Default\Extensions\ihcjicgdanjaechkgeegckofjjedodee [2022-01-21] => Erreur: Pas de correction automatique trouvée pour cet élément.
CHR Extension: (McAfee® WebAdvisor) - C:\Users\lilia\AppData\Local\Google\Chrome\User Data\Profile 1\Extensions\fheoggkfdfchfphceeifdbepaooicaho [2020-06-04] => Erreur: Pas de correction automatique trouvée pour cet élément.
HKLM\SOFTWARE\Wow6432Node\Google\Chrome\Extensions\ihcjicgdanjaechkgeegckofjjedodee => supprimé(es) avec succès
C:\ProgramData\agent.update.1642701171.bdinstall.v2.bin => déplacé(es) avec succès
C:\Users\lilia\AppData\Local\{F0A9A7FF-3E21-4478-8BE0-0A4F603B80FC} => déplacé(es) avec succès
HKLM\Software\\Microsoft\Internet Explorer\Main\\"Start Page"="http://go.microsoft.com/fwlink/?LinkId=69157" => valeur restauré(es) avec succès
HKLM\Software\Wow6432Node\Microsoft\Internet Explorer\Main\\"Start Page"="http://go.microsoft.com/fwlink/?LinkId=69157" => valeur restauré(es) avec succès
HKLM\Software\\Microsoft\Internet Explorer\Main\\"Default_Page_URL"="http://go.microsoft.com/fwlink/?LinkId=69157" => valeur restauré(es) avec succès
HKLM\Software\Wow6432Node\Microsoft\Internet Explorer\Main\\"Default_Page_URL"="http://go.microsoft.com/fwlink/?LinkId=69157" => valeur restauré(es) avec succès
HKLM\Software\\Microsoft\Internet Explorer\Main\\"Default_Search_URL"="http://go.microsoft.com/fwlink/?LinkId=54896" => valeur restauré(es) avec succès
HKLM\Software\Wow6432Node\Microsoft\Internet Explorer\Main\\"Default_Search_URL"="http://go.microsoft.com/fwlink/?LinkId=54896" => valeur restauré(es) avec succès
"HKU\S-1-5-21-2292146043-1900191686-1466178390-1001\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\\DefaultScope" => supprimé(es) avec succès
"HKLM\SYSTEM\CurrentControlSet\services\SharedAccess\Parameters\FirewallPolicy\FirewallRules\\TCP Query User{2B7DA42B-5017-4E64-BA35-023683553D03}C:\program files (x86)\samsung\sidesync4\sidesync.exe" => supprimé(es) avec succès
"HKLM\SYSTEM\CurrentControlSet\services\SharedAccess\Parameters\FirewallPolicy\FirewallRules\\UDP Query User{25C17FEC-ECCE-4F20-8841-BF82F820FB4C}C:\program files (x86)\samsung\sidesync4\sidesync.exe" => supprimé(es) avec succès
========= RemoveProxy: =========
"HKU\.DEFAULT\SOFTWARE\Microsoft\Windows\CurrentVersion\Internet Settings\Connections\\DefaultConnectionSettings" => supprimé(es) avec succès
"HKU\.DEFAULT\SOFTWARE\Microsoft\Windows\CurrentVersion\Internet Settings\Connections\\SavedLegacySettings" => supprimé(es) avec succès
"HKU\S-1-5-21-2292146043-1900191686-1466178390-1001\SOFTWARE\Microsoft\Windows\CurrentVersion\Internet Settings\Connections\\DefaultConnectionSettings" => supprimé(es) avec succès
"HKU\S-1-5-21-2292146043-1900191686-1466178390-1001\SOFTWARE\Microsoft\Windows\CurrentVersion\Internet Settings\Connections\\SavedLegacySettings" => supprimé(es) avec succès
========= Fin de RemoveProxy: =========
=========== EmptyTemp: ==========
BITS transfer queue => 0 B
DOMStore, IE Recovery, AppCache, Feeds Cache, Thumbcache, IconCache => 94541963 B
Java, Flash, Steam htmlcache => 735 B
Windows/system/drivers => 15961236 B
Edge => 1592090 B
Chrome => 587099514 B
Firefox => 0 B
Opera => 0 B
Temp, IE cache, history, cookies, recent:
Default => 0 B
ProgramData => 0 B
Public => 0 B
systemprofile => 0 B
systemprofile32 => 0 B
LocalService => 128104 B
NetworkService => 128104 B
lilia => 71597720 B
defaultuser1 => 71605368 B
RecycleBin => 2544346077 B
EmptyTemp: => 3.2 GB données temporaires supprimées.
================================
Le système a dû redémarrer.
==== Fin de Fi -
Contributeurre
tu as juste posté le rapport de MBAM (Malwarebytes), et sans mettre les éléments détectés en quarantaine
PUP.Optional.Segurazo, C:\PROGRAM FILES (X86)\DIGITAL COMMUNICATIONS\SANTIVIRUS\SANTIVIRUSSHELL86_V102161.DLL, Aucune action de l'utilisateur, 642, 958750, 1.0.50233, , ame, , BE5BE6B583467681ACC0EAE137EF1103, 8F170996A929DBB8285F290D04C3FF03CD61963DAA65459CDD4D358923692757
tu dois aussi exécuté le script de correction avec FRST, et poster le rapport (le fixlog)
si tu as des questions...
@+
-
re oui mon probleme c'est que ce matin l'ai eu des difficulte a ouvrir mon ordi ecran tous noir et quand j'ai voulu rentre sur le site de ccm il ne voulait pas s'ouvrir je commence a me poser des question je ne devrais pas réinitialise mon ordi en gardant mes fichiers
@+-
Contributeursalut
Erreur: (0) Impossible de créer un point de restauration.
dis-moi si tu as réactivé la restauration système
hormis le souci de la création du point de restauration, le fixlog est OK
re oui mon probleme c'est que ce matin l'ai eu des difficulte a ouvrir mon ordi ecran tous noir
c'est toujours le cas après la correction avec FRST?
et quand j'ai voulu rentre sur le site de ccm il ne voulait pas s'ouvrir
je remarque qu'il y a 1 souci sur le site de CCM pour le moment, il n'y a plus "le bouton répondre"...
@+ -
Contributeur@billmaximere
en complément de mon message prcédent --> clique ici
tu pourras refaire 1 scan avec MBAM (Malwarebytes) et mettre les éléments détectés en quarantaine
ensuite, poste le rapport
@+
-
-
re
oui je l'est retabli j'ai supprime la quarantaine et j'ai refais un scan que voici
Malwarebytes
www.malwarebytes.com
-Détails du journal-
Date de l'analyse: 25/01/2022
Durée d'analyse: 17:28
Fichier journal: df8214fe-7dfb-11ec-a60b-dcf505f7dba2.json
-Informations du logiciel-
Version: 4.5.2.157
Version de composants: 1.0.1562
Version de pack de mise à jour: 1.0.50283
Licence: Essai
-Informations système-
Système d'exploitation: Windows 10 (Build 19042.1469)
Processeur: x64
Système de fichiers: NTFS
Utilisateur: LAPTOP-LROON73M\lilia
-Résumé de l'analyse-
Type d'analyse: Analyse des menaces
Analyse lancée par: Manuel
Résultat: Terminé
Objets analysés: 313288
Menaces détectées: 0
Menaces mises en quarantaine: 0
Temps écoulé: 8 min, 22 s
-Options d'analyse-
Mémoire: Activé
Démarrage: Activé
Système de fichiers: Activé
Archives: Activé
Rootkits: Désactivé
Heuristique: Activé
PUP: Détection
PUM: Détection
-Détails de l'analyse-
Processus: 0
(Aucun élément malveillant détecté)
Module: 0
(Aucun élément malveillant détecté)
Clé du registre: 0
(Aucun élément malveillant détecté)
Valeur du registre: 0
(Aucun élément malveillant détecté)
Données du registre: 0
(Aucun élément malveillant détecté)
Flux de données: 0
(Aucun élément malveillant détecté)
Dossier: 0
(Aucun élément malveillant détecté)
Fichier: 0
(Aucun élément malveillant détecté)
Secteur physique: 0
(Aucun élément malveillant détecté)
WMI: 0
(Aucun élément malveillant détecté)
(end) -
Contributeurre
le rapport de MBAM (Malwarebytes) est OK:
Date de l'analyse: 25/01/2022
Menaces détectées: 0
Menaces mises en quarantaine: 0
le fixlog est OK aussi, dis-moi comment le pc fonctionne actuellement (tu as encore des soucis de fonctionnement etc...)
j'ai ete un longue car je gamberge beaucoup a 73 ans
vous êtes mon ainée, et j'ai déjà à multiples reprises remarqué que des personnes plus jeunes que vous s'en sortent/suivent moins bien les manipulations demandées...
on reste confiant, ça va le faire
@+
-
re,
déjà je voudrais te remercier pour ton aide au niveau fonctionnement ca a l'air d'allé part contre quand je vais sur facebook pour jouer il y a des jeux ou je n'arrive pas a ouvrir sur un de mes compte il s'ouvre et sur l'autre il ne s'ouvre pas je ne comprend pas
merci encore pour ton aide
@+ -
Contributeursalut
comme le pc fonctionne correctement, désinstalle FRST
la procédure:
clique droit sur FRST, et renomme en uninstall.exe
clique droit sur uninstall.exe, et choisi "exécuter en tant qu'administrateur"
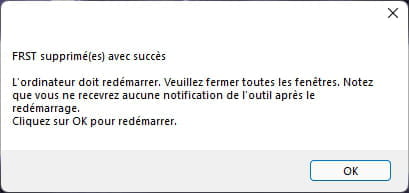
1 redémarrage du pc sera requis pour finaliser la désinstallation


part contre quand je vais sur facebook pour jouer il y a des jeux ou je n'arrive pas a ouvrir sur un de mes compte il s'ouvre et sur l'autre il ne s'ouvre pas je ne comprend pas
tu utilises les 2 comptes sur le même pc?
perso, je n'ai pas Facebook ni autre reseau social
ATTENTION: tu dois encore mettre ton pc à jour avec la dernière version de W10
PS: si le pc est 1 portable, branche le sur le secteur
quitte tous tes programmes en cours
télécharge l'assistant de MAJ de W10 sur ton bureau --> clique ici
exécute le en tant qu'administrateur (clic droit)
laisse toi guider pendant la MAJ
quand la MAJ sera terminée, tu auras la version 21H2 (19044) de W10
si tu as des questions...
@+

- 1
- 2

