
PUP.Installbrain
Résolu
Bonjour,
Après avoir scanner mon pc avec MBAM, il a détecté 3 PUP.InstallBrain qu'il n'a pas l'air de reussir à supprimer.
Voici le rapport de ma dernière analyse :
Malwarebytes Anti-Malware (Essai) 1.75.0.1300
www.malwarebytes.org
Version de la base de données: v2013.06.08.01
Windows 7 Service Pack 1 x64 NTFS
Internet Explorer 9.0.8112.16421
utilisateur :: JULIE-PC [limité]
Protection: Activé
08/06/2013 15:50:14
mbam-log-2013-06-08 (15-50-14).txt
Type d'examen: Examen complet (C:\|D:\|)
Options d'examen activées: Mémoire | Démarrage | Registre | Système de fichiers | Heuristique/Extra | Heuristique/Shuriken | PUP | PUM
Options d'examen désactivées: P2P
Elément(s) analysé(s): 341065
Temps écoulé: 1 heure(s), 1 minute(s), 12 seconde(s)
Processus mémoire détecté(s): 0
(Aucun élément nuisible détecté)
Module(s) mémoire détecté(s): 0
(Aucun élément nuisible détecté)
Clé(s) du Registre détectée(s): 1
HKLM\SYSTEM\CurrentControlSet\Services\IBUpdaterService (PUP.InstallBrain) -> Suppression au redémarrage.
Valeur(s) du Registre détectée(s): 0
(Aucun élément nuisible détecté)
Elément(s) de données du Registre détecté(s): 0
(Aucun élément nuisible détecté)
Dossier(s) détecté(s): 1
C:\ProgramData\IBUpdaterService (PUP.InstallBrain) -> Suppression au redémarrage.
Fichier(s) détecté(s): 1
C:\ProgramData\IBUpdaterService\repository.xml (PUP.InstallBrain) -> Suppression au redémarrage.
(fin)
21 réponses
-
Contributeur sécuritéSalut
▶ Télécharge ici: AdwCleaner (de Xplode)
▶ Lance-le
▶ Clique sur Suppression et patiente le temps du nettoyage.
▶ Poste le contenu du rapport que tu trouveras dans ton disque dur c:\ADwcleaner[Sx].txt ou son contenu s'il s'ouvre.
Puis faire un scan OTL pour diagnostiquer les programmes qui tournent et déceler des infections :
▶ Télécharge ici :OTL
▶ Fais un double clic sur l'icône pour le lancer (clic droit executer en tant qu'administrateur sous Vista, Windows 7 ou Windows 8). Vérifier que toutes les autres fenêtres sont fermées afin qu'il s'exécute sans interruption.
▶ Quand la fenêtre apparaît, Coche la case Tous les utilisateurs
▶ Coche les cases à coté de Recherche Lop et Recherche Purity.
▶ Laisse tous les autres paramètres par défaut
▶ Copie et colle le contenu de ce qui suit en gras dans la partie inférieure d'OTL "Personnalisation"
HKCU\Software
HKLM\Software
%Homedrive%\*
%Homedrive%\*.
%Userprofile%\*
%Userprofile%\*.
%Allusersprofile%\*
%Allusersprofile%\*.
%LocalAppData%\*
%LocalAppData%\*.
%programFiles%\*
%programFiles%\*.
%Systemroot%\Temp\*.exe /s
%systemroot%\system32\*.dll /lockedfiles
%systemroot%\system32\*.exe /lockedfiles
%systemroot%\system32\*.in*
%systemroot%\Tasks\*
%systemroot%\Tasks\*.
%systemroot%\system32\Tasks\*
%systemroot%\system32\Tasks\*.
%systemroot%\system32\drivers\*.sy* /lockedfiles
%systemroot%\system32\config\*.exe /s
%Systemroot%\ServiceProfiles\*.exe /s
%systemroot%\system32\*.sys
%temp%\*.exe /s
%ALLUSERSPROFILE%\Application Data\*.exe /s
%ALLUSERSPROFILE%\Application Data\*.
%APPDATA%\*.exe /s
%LocalAppData%\*
%LocalAppData%\*.
%SYSTEMDRIVE%\*.*
/md5start
explorer.exe
winlogon.exe
userinit.exe
svchost.exe
services.exe
winsock.*
/md5stop
msconfig
netsvcs
BASESERVICES
safebootminimal
safebootnetwork
CREATERESTOREPOINT
SAVEMBR:0
▶ Clic sur Analyse.
A la fin du scan, 2 Bloc-Notes vont s'ouvrir avec les rapports (OTL.txt et extras.txt).
NE PAS COPIER/COLLER LE RAPPORT ICI - LIRE JUSQU'AU BOUT
Ces fichiers se trouvent à côté de l'exécutable OTL.exe
héberge OTL.txt et extra.txt sur FEC Upload et donne les liens obtenus en échange
NE PAS COPIER/COLLER LE LIEN DE SUPPRESSION, CONSERVE-LE SI TU DESIRE ENSUITE SUPPRIMER LES RAPPORTS DE LA BASE DE DONNEES FEC
A+ -
rapport Adwcleaner :
https://forums-fec.be/upload/www/?a=d&i=9784074368
Rapport OTL.txt :
https://forums-fec.be/upload/www/?a=d&i=0332825955
Rapport OTL Extra :
https://forums-fec.be/upload/www/?a=d&i=5738731851 -
Contributeur sécuritéVu.
Désinstalle Java 7 Update 1 (version obsolète) , Google Toolbar for Internet Explorer et Bing Bar (servent à rien) puis redémarre car AdwCleaner n'a pas terminé de travailler.
~~
Vire ces extensions de google chrome :
Application Manager
Injovo Extension Plugin
Software Update
Aide : https://www.malekal.com/reparer-google-chrome/?t=35837&start=
~~
Ensuite relance OTL, sous Personnalisation colle ceci :
:OTL
@Alternate Data Stream - 135 bytes -> C:\ProgramData\Temp:5025C6E4
@Alternate Data Stream - 114 bytes -> C:\ProgramData\Temp:834DD57E
@Alternate Data Stream - 114 bytes -> C:\ProgramData\Temp:270A3983
:Reg
[HKEY_LOCAL_MACHINE\software\mozilla\Firefox\Extensions]
"{336D0C35-8A85-403a-B9D2-65C292C39087}"=-
"{FE1DEEEA-DB6D-44b8-83F0-34FC0F9D1052}"=-
[-HKEY_CURRENT_USER\Software\SweetIM]
[-HKEY_LOCAL_MACHINE\Software\SweetIM]
:files
C:\PROGRAM FILES\WEB ASSISTANT
C:\Users\julie\AppData\Local\Google\Chrome\User Data\Default\Extensions\pgafcinpmmpklohkojmllohdhomoefph
C:\Users\julie\AppData\Local\Google\Chrome\User Data\Default\Extensions\dlnembnfbcpjnepmfjmngjenhhajpdfd
C:\Program Files (x86)\Software
C:\ProgramData\Software
C:\Users\julie\AppData\Local\Software
C:\Program Files (x86)\SweetIM
C:\Windows\Temp\INJ001
C:\Windows\Temp\INJ002
:commands
[EMPTYTEMP]
Click sur CORRECTION, laisse le pc redémarrer, et viens poster le rapport.
~~
Enfin refais une analyse complète avec Malwarebytes, ça devrait être bon :) -
concernant google chrome je l'ai désinstallé et installer firefox à la place, je crois savoir qu'il a plus de sécurité. ensuite pour Adwcleaner, il me dite qu'il m'affichera le resultat au démarrage cependant lorsque le pc redémarre il ne se passe rien. je lance à présent OTL
-
Contributeur sécuritéah ok
du coup tu peux lancer aussi C:\Windows\DeleteOnReboot.bat (clic droit -> exécuter en tant qu'administrateur)
-
Voici le rapport de OTL :
All processes killed
========== OTL ==========
ADS C:\ProgramData\Temp:5025C6E4 deleted successfully.
ADS C:\ProgramData\Temp:834DD57E deleted successfully.
ADS C:\ProgramData\Temp:270A3983 deleted successfully.
========== REGISTRY ==========
Registry value HKEY_LOCAL_MACHINE\software\mozilla\Firefox\Extensions\\{336D0C35-8A85-403a-B9D2-65C292C39087} not found.
Registry key HKEY_LOCAL_MACHINE\SOFTWARE\Classes\CLSID\{336D0C35-8A85-403a-B9D2-65C292C39087}\ not found.
Registry value HKEY_LOCAL_MACHINE\software\mozilla\Firefox\Extensions\\{FE1DEEEA-DB6D-44b8-83F0-34FC0F9D1052} not found.
Registry key HKEY_LOCAL_MACHINE\SOFTWARE\Classes\CLSID\{FE1DEEEA-DB6D-44b8-83F0-34FC0F9D1052}\ not found.
Registry key HKEY_CURRENT_USER\Software\SweetIM\ deleted successfully.
Registry key HKEY_LOCAL_MACHINE\Software\SweetIM\ deleted successfully.
========== FILES ==========
File\Folder C:\PROGRAM FILES\WEB ASSISTANT not found.
File\Folder C:\Users\julie\AppData\Local\Google\Chrome\User Data\Default\Extensions\pgafcinpmmpklohkojmllohdhomoefph not found.
File\Folder C:\Users\julie\AppData\Local\Google\Chrome\User Data\Default\Extensions\dlnembnfbcpjnepmfjmngjenhhajpdfd not found.
File\Folder C:\Program Files (x86)\Software not found.
C:\ProgramData\Software\Update folder moved successfully.
C:\ProgramData\Software folder moved successfully.
C:\Users\julie\AppData\Local\Software\CrashReports folder moved successfully.
C:\Users\julie\AppData\Local\Software folder moved successfully.
File\Folder C:\Program Files (x86)\SweetIM not found.
C:\Windows\Temp\INJ001 folder moved successfully.
C:\Windows\Temp\INJ002 folder moved successfully.
========== COMMANDS ==========
[EMPTYTEMP]

User: All Users

User: Default
->Temp folder emptied: 0 bytes
->Temporary Internet Files folder emptied: 0 bytes -
Contributeur sécurité
[EMPTYTEMP] User: All Users User: Default ->Temp folder emptied: 0 bytes ->Temporary Internet Files folder emptied: 0 bytes
c'est louche ça !
tu avais lancé OTL en administrateur ?
-
Dans le doute, est-il possible de recommencer ?
-
Contributeur sécuritéOui tu peux ! :)
-
Voila le rapport :
All processes killed
========== OTL ==========
Unable to delete ADS C:\ProgramData\Temp:5025C6E4 .
Unable to delete ADS C:\ProgramData\Temp:834DD57E .
Unable to delete ADS C:\ProgramData\Temp:270A3983 .
========== REGISTRY ==========
Registry value HKEY_LOCAL_MACHINE\software\mozilla\Firefox\Extensions\\{336D0C35-8A85-403a-B9D2-65C292C39087} not found.
Registry key HKEY_LOCAL_MACHINE\SOFTWARE\Classes\CLSID\{336D0C35-8A85-403a-B9D2-65C292C39087}\ not found.
Registry value HKEY_LOCAL_MACHINE\software\mozilla\Firefox\Extensions\\{FE1DEEEA-DB6D-44b8-83F0-34FC0F9D1052} not found.
Registry key HKEY_LOCAL_MACHINE\SOFTWARE\Classes\CLSID\{FE1DEEEA-DB6D-44b8-83F0-34FC0F9D1052}\ not found.
Registry key HKEY_CURRENT_USER\Software\SweetIM\ not found.
Registry key HKEY_LOCAL_MACHINE\Software\SweetIM\ not found.
========== FILES ==========
File\Folder C:\PROGRAM FILES\WEB ASSISTANT not found.
File\Folder C:\Users\julie\AppData\Local\Google\Chrome\User Data\Default\Extensions\pgafcinpmmpklohkojmllohdhomoefph not found.
File\Folder C:\Users\julie\AppData\Local\Google\Chrome\User Data\Default\Extensions\dlnembnfbcpjnepmfjmngjenhhajpdfd not found.
File\Folder C:\Program Files (x86)\Software not found.
File\Folder C:\ProgramData\Software not found.
File\Folder C:\Users\julie\AppData\Local\Software not found.
File\Folder C:\Program Files (x86)\SweetIM not found.
File\Folder C:\Windows\Temp\INJ001 not found.
File\Folder C:\Windows\Temp\INJ002 not found.
========== COMMANDS ==========
[EMPTYTEMP]
User: All Users
User: Default
->Temp folder emptied: 0 bytes
->Temporary Internet Files folder emptied: 0 bytes
User: Default User
->Temp folder emptied: 0 bytes
->Temporary Internet Files folder emptied: 0 bytes
User: julie
->Temp folder emptied: 0 bytes
->Temporary Internet Files folder emptied: 0 bytes
->Java cache emptied: 0 bytes
->Flash cache emptied: 0 bytes
User: Public
User: utilisateur
->Temp folder emptied: 203306 bytes
->Temporary Internet Files folder emptied: 33170 bytes
->FireFox cache emptied: 15176111 bytes
->Google Chrome cache emptied: 0 bytes
->Flash cache emptied: 0 bytes
%systemdrive% .tmp files removed: 0 bytes
%systemroot% .tmp files removed: 0 bytes
%systemroot%\System32 .tmp files removed: 0 bytes
%systemroot%\System32 (64bit) .tmp files removed: 0 bytes
%systemroot%\System32\drivers .tmp files removed: 0 bytes
Windows Temp folder emptied: 34562416 bytes
%systemroot%\sysnative\config\systemprofile\AppData\Local\Microsoft\Windows\Temporary Internet Files folder emptied: 0 bytes
%systemroot%\sysnative\config\systemprofile\AppData\LocalLow\Sun\Java\Deployment folder emptied: 0 bytes
RecycleBin emptied: 0 bytes
Total Files Cleaned = 48,00 mb
OTL by OldTimer - Version 3.2.69.0 log created on 06082013_192350
Files\Folders moved on Reboot...
File move failed. C:\Users\utilisateur\AppData\Local\Temp\FXSAPIDebugLogFile.txt scheduled to be moved on reboot.
File\Folder C:\Users\utilisateur\AppData\Local\Temp\~DFC42150CA6577766F.TMP not found!
File\Folder C:\Users\utilisateur\AppData\Local\Temp\~DFCB25B9537AE690D1.TMP not found!
File move failed. C:\Windows\temp\_avast_\Webshlock.txt scheduled to be moved on reboot.
PendingFileRenameOperations files...
Registry entries deleted on Reboot... -
Contributeur sécuritébof
démarrer -> tous les programmes -> accessoires
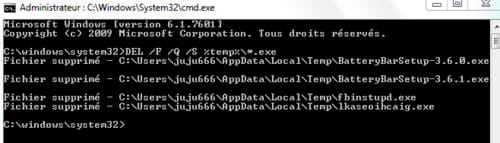
clic droit -> exécuter en tant qu'administrateur sur "Invite de commande"
tape DEL /F /Q /S %temp%\*.exe
~~
refais un malwarebytes pour voir
-
pour l'invite de commande il me marque :
Le format du paramètre est incorrect - "SC:Users\julie\appdata\local\temp\*.exe". -
Contributeur sécuritéc'est bizarre chez moi ça fonctionne :
-
j'avais pas mis les espaces. cependant il marque :
Impossible de trouver C:\Users\julie\AppData\Local\temp\*.exe -
Contributeur sécuritéouais bref on passera ccleaner ça sera plus simple, pour l'instant relance MBAM et fais un scan complet voir :)
-
Parfait pour le rapport de MBAM. Mais je ne vois pas ce que tu cherche à supprimer en utilisant ccleaner ?
Malwarebytes Anti-Malware (Essai) 1.75.0.1300
www.malwarebytes.org
Version de la base de données: v2013.06.08.01
Windows 7 Service Pack 1 x64 NTFS
Internet Explorer 9.0.8112.16421
utilisateur :: JULIE-PC [limité]
Protection: Activé
08/06/2013 19:29:11
mbam-log-2013-06-08 (19-29-11).txt
Type d'examen: Examen complet (C:\|D:\|)
Options d'examen activées: Mémoire | Démarrage | Registre | Système de fichiers | Heuristique/Extra | Heuristique/Shuriken | PUP | PUM
Options d'examen désactivées: P2P
Elément(s) analysé(s): 327581
Temps écoulé: 54 minute(s), 26 seconde(s)
Processus mémoire détecté(s): 0
(Aucun élément nuisible détecté)
Module(s) mémoire détecté(s): 0
(Aucun élément nuisible détecté)
Clé(s) du Registre détectée(s): 0
(Aucun élément nuisible détecté)
Valeur(s) du Registre détectée(s): 0
(Aucun élément nuisible détecté)
Elément(s) de données du Registre détecté(s): 0
(Aucun élément nuisible détecté)
Dossier(s) détecté(s): 0
(Aucun élément nuisible détecté)
Fichier(s) détecté(s): 0
(Aucun élément nuisible détecté)
(fin) -
Contributeur sécuritéLes fichiers dans le répertoire temporaire parce qu'il y a des installeurs de logiciels publicitaires dedans :)
Tu connais ccleaner ? Fais le ménage avec dans la partie "Nettoyeur" dans ce cas :D -
Le nettoyage a été fait.
-
Contributeur sécuritéSuper !
Passe un coup de delfix en cochant toutes cases : https://www.commentcamarche.net/telecharger/securite/7111-delfix/
~~
Sécurise ton PC !
Un exploit sur site web permet l'infection de ton ordinateur de manière automatiquement à la visite d'un site WEB qui a été hacké, il tire partie du fait que tu as des logiciels (Java, Adobe Reader etc) qui sont pas à jour et possèdent des vulnérabilités qui permettent l'execution de code (malicieux dans notre cas) à ton insu.
Le fait de ne pas avoir des logiciels à jour et qui ont potentiellement des vulnérabilités permettent donc d'infecter ton système.
Exemple avec : Exploit Java
Il faut donc impérativement maintenir tes logiciels à jour afin de ne pas voir ces portes d'entrée sur ton système.
Tant que ces logiciels ne seront pas à jour, ton PC est vulnérable et les infections peuvent s'installer facilement.
IMPORTANT : mettre à jour tes programmes notamment Java/Adobe Reader et Flash :
https://www.commentcamarche.net/faq/13362-mettre-a-jour-son-pc-contre-les-failles-de-securite
https://forum.malekal.com/viewtopic.php?t=15960&start=
Désactive Java de tes navigateurs WEB : https://www.commentcamarche.net/faq/35621-desactiver-java-sur-ses-navigateurs-web
Passe le mot à tes amis !
~~
Le reste de la sécurité : http://forum.malekal.com/comment-securiser-son-ordinateur.html
Bonne lecture et n'oublie pas d'indiquer que ton sujet est résolu :)
-
Un grand merci pour la patience et l'aide précieux que tu ma apporté. :)

- 1
- 2
Suivant
