
Impossible de lancer Malwarebytes (droit d'admin)
ps : désolé pour mon orthographe.
47 réponses
Problème central : une infection informatique sur Windows bloque l’autorisation d’exécuter Malwarebytes, l’accès administrateur est bloqué et plusieurs jours de tentatives de nettoyage n’apportent pas de résultats convaincants. Plusieurs solutions proposées se centrent sur l’utilisation d’outils de diagnostic comme Farbar Recovery Scan Tool (FRST), l’exécution en mode administrateur et l’obtention de rapports logs FRST et ADDITION pour analyse. Des conseils évoquent la gestion des extensions et des paramètres du navigateur (Chrome), la vérification des mots de passe et la remise à plat des configurations, puis le partage des rapports. En complément, certains répondants recommandent de consulter des ressources dédiées à la remise en état et à la sécurité, et de vérifier les paramètres réseau et les pages qui s’ouvrent spontanément.
-
re
ok, désinsalle Chrome avec Revo Uninstalleur
le lien >> https://www.revouninstaller.com/revo-uninstaller-free-download/
PS: prend le FREE
le tuto >> https://www.google.com
PS: l'interface actuelle est 1 peu différente, mais l'utilisation reste la même
si tu as des questions...
@+
-
re
déconnecte toi de Youtube, ensuite va sur Youtube sans te connecter et regarde si tu as toujours les pubs
dans Chrome, sauvegarde tes favoris en fichier HTML
pour ce faire:
clique sur les paramètres de Chrome >> favoris >> gestionnaire de favoris
dans la page qui s'ouvre, clique sur paramètre (les 3 points en haut à droite) et choisi >> exporter les favoris
dans la page qui s'ouvre, tu choisis le bureau
dans le nom de fichier (en bas de page) tu mets le nom que tu veux, mais tu laisses l'extention HTML
dit moi quand c'est fait
@+
-
re
et sur Youtube, tu as 1 compte?
dans Chrome, tu as des favoris a sauvegarder?
@+
-
re
désactive la synchronisation et dit moi ce que ça donne
@+
-
re
dans les paramètres de Chrome, regarde si tu as ceci

si c'est le cas, c'est que tu n'as pas de compte synchronisé
@+
-
re
tu as 1 compte Microsoft synchronisé avec Chrome?
@+
-
salut
tu as désinstallé Java?
tu as encore des soucis?
@+
-
Résultats de correction de Farbar Recovery Scan Tool (x64) Version: 03.05.2018
Exécuté par Quentin (03-05-2018 22:04:48) Run:2
Exécuté depuis C:\Users\Quentin\Desktop
Profils chargés: Quentin (Profils disponibles: defaultuser0 & Quentin & L2ZA93LA3Y & Administrateur)
Mode d'amorçage: Safe Mode (minimal)
==============================================
fixlist contenu:
CreateRestorePoint:
CloseProcesses:
HKU\S-1-5-21-529550410-3318124819-2480045889-1001\...\Run: [SRS Audio Sandbox] => "C:\Program Files\SRS Labs\Audio Sandbox\SRSSSC.exe" /hideme
HKU\S-1-5-21-529550410-3318124819-2480045889-1001\...\Run: [TSMApplication] => D:\TradeSkillMaster Application\app\TSMApplication.exe [1623040 2017-12-03] ()
HKU\S-1-5-21-529550410-3318124819-2480045889-1001\...\Run: [ycAutoLaunch_CC9A4077C3B5C660DD5C893A7754EB00] => "C:\Users\Quentin\AppData\Local\yc\Application\yc.exe" /prefetch:5 <==== ATTENTION
Startup: C:\Users\Quentin\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup\Twitch.lnk [2017-09-23]
ShortcutTarget: Twitch.lnk -> C:\Users\Quentin\AppData\Roaming\Twitch\Bin\Twitch.exe (Twitch Interactive, Inc.)
BootExecute: autocheck autochk * sdnclean64.exe
GroupPolicy: Restriction - Chrome <==== ATTENTION
GroupPolicy\User: Restriction <==== ATTENTION
CHR res: infect� resources.pak (Adware script). R�installez Chrome. <==== ATTENTION
CHR HomePage: Default -> inline.go.mail.ru
CHR Session Restore: Default -> est activ�.
S3 EasyAntiCheat; C:\Program Files (x86)\EasyAntiCheat\EasyAntiCheat.exe [774272 2018-03-24] (EasyAntiCheat Ltd)
S3 tap-tb-0901; C:\WINDOWS\System32\drivers\tap-tb-0901.sys [38656 2018-01-31] (The OpenVPN Project)
S4 nvvhci; \SystemRoot\System32\drivers\nvvhci.sys [X]
Java 8 Update 151 (HKLM-x32\...\{26A24AE4-039D-4CA4-87B4-2F32180151F0}) (Version: 8.0.1510.12 - Oracle Corporation)
qBittorrent 3.3.15 (HKLM-x32\...\qBittorrent) (Version: 3.3.15 - The qBittorrent project)
Task: {5663330C-31AB-4708-B480-FAE626EBBB8E} - \UCBrowserUpdaterCore -> Pas de fichier <==== ATTENTION
Task: {CA0B3C34-996C-4024-A8E7-EFC138069A52} - System32\Tasks\UCBrowserUpdater => C:\Program Files (x86)\UCBrowser\Application\update_task.exe <==== ATTENTION
Task: C:\WINDOWS\Tasks\Check for updates (Spybot - Search & Destroy).job => C:\Program Files (x86)\Spybot - Search & Destroy 2\SDUpdate.exe
Task: C:\WINDOWS\Tasks\Refresh immunization (Spybot - Search & Destroy).job => C:\Program Files (x86)\Spybot - Search & Destroy 2\SDImmunize.exe
Task: C:\WINDOWS\Tasks\Scan the system (Spybot - Search & Destroy).job => C:\Program Files (x86)\Spybot - Search & Destroy 2\SDScan.exe
Task: C:\WINDOWS\Tasks\UCBrowserUpdater.job => C:\Program Files (x86)\UCBrowser\Application\update_task.exe <==== ATTENTION
FirewallRules: [TCP Query User{9E14D519-FA88-4A4E-90B1-719B56AC33CA}C:\users\quentin\desktop\utorrent pro 3.4.9 b_42606\crack files\utorrent.exe] => (Allow) C:\users\quentin\desktop\utorrent pro 3.4.9 b_42606\crack files\utorrent.exe
FirewallRules: [UDP Query User{CC0AEB33-F11D-4535-A0D8-649608709240}C:\users\quentin\desktop\utorrent pro 3.4.9 b_42606\crack files\utorrent.exe] => (Allow) C:\users\quentin\desktop\utorrent pro 3.4.9 b_42606\crack files\utorrent.exe
FirewallRules: [TCP Query User{0748A3CE-EC99-4FD8-93A2-02E3221731C3}C:\users\quentin\appdata\roaming\utorrent\updates\3.4.9_43295.exe] => (Block) C:\users\quentin\appdata\roaming\utorrent\updates\3.4.9_43295.exe
FirewallRules: [UDP Query User{AA112190-646A-4B32-86A8-DB8736C09F20}C:\users\quentin\appdata\roaming\utorrent\updates\3.4.9_43295.exe] => (Block) C:\users\quentin\appdata\roaming\utorrent\updates\3.4.9_43295.exe
RemoveProxy:
EmptyTemp:
RemoveProxy:
Reboot:
Erreur: Un point de restauration ne peut être créé qu'en mode normal.
Processus fermé avec succès.
"HKU\S-1-5-21-529550410-3318124819-2480045889-1001\Software\Microsoft\Windows\CurrentVersion\Run\\SRS Audio Sandbox" => non trouvé(e)
"HKU\S-1-5-21-529550410-3318124819-2480045889-1001\Software\Microsoft\Windows\CurrentVersion\Run\\TSMApplication" => non trouvé(e)
"HKU\S-1-5-21-529550410-3318124819-2480045889-1001\Software\Microsoft\Windows\CurrentVersion\Run\\ycAutoLaunch_CC9A4077C3B5C660DD5C893A7754EB00" => non trouvé(e)
"C:\Users\Quentin\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup\Twitch.lnk" => non trouvé(e)
"C:\Users\Quentin\AppData\Roaming\Twitch\Bin\Twitch.exe" => non trouvé(e)
HKLM\System\CurrentControlSet\Control\Session Manager\\BootExecute => valeur restauré(es) avec succès
"C:\WINDOWS\system32\GroupPolicy\Machine" => non trouvé(e)
"C:\WINDOWS\system32\GroupPolicy\User" => non trouvé(e)
CHR res: infect� resources.pak (Adware script). R�installez Chrome. <==== ATTENTION => Erreur: Pas de correction automatique trouvée pour cet élément.
"Chrome HomePage" => non trouvé(e)
"Chrome Session Restore:" => non trouvé(e)
EasyAntiCheat => service non trouvé(e).
tap-tb-0901 => service non trouvé(e).
nvvhci => service non trouvé(e).
Java 8 Update 151 (HKLM-x32\...\{26A24AE4-039D-4CA4-87B4-2F32180151F0}) (Version: 8.0.1510.12 - Oracle Corporation) => Erreur: Pas de correction automatique trouvée pour cet élément.
qBittorrent 3.3.15 (HKLM-x32\...\qBittorrent) (Version: 3.3.15 - The qBittorrent project) => Erreur: Pas de correction automatique trouvée pour cet élément.
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{5663330C-31AB-4708-B480-FAE626EBBB8E} => impossible à supprimer. Accès refusé.
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\UCBrowserUpdaterCore => impossible à supprimer. Accès refusé.
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{CA0B3C34-996C-4024-A8E7-EFC138069A52} => impossible à supprimer. Accès refusé.
"C:\WINDOWS\System32\Tasks\UCBrowserUpdater" => non trouvé(e)
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\UCBrowserUpdater => impossible à supprimer. Accès refusé.
"C:\WINDOWS\Tasks\Check for updates (Spybot - Search & Destroy).job" => non trouvé(e)
"C:\WINDOWS\Tasks\Refresh immunization (Spybot - Search & Destroy).job" => non trouvé(e)
"C:\WINDOWS\Tasks\Scan the system (Spybot - Search & Destroy).job" => non trouvé(e)
"C:\WINDOWS\Tasks\UCBrowserUpdater.job" => non trouvé(e)
"HKLM\SYSTEM\CurrentControlSet\services\SharedAccess\Parameters\FirewallPolicy\FirewallRules\\TCP Query User{9E14D519-FA88-4A4E-90B1-719B56AC33CA}C:\users\quentin\desktop\utorrent pro 3.4.9 b_42606\crack files\utorrent.exe" => non trouvé(e)
"HKLM\SYSTEM\CurrentControlSet\services\SharedAccess\Parameters\FirewallPolicy\FirewallRules\\UDP Query User{CC0AEB33-F11D-4535-A0D8-649608709240}C:\users\quentin\desktop\utorrent pro 3.4.9 b_42606\crack files\utorrent.exe" => non trouvé(e)
"HKLM\SYSTEM\CurrentControlSet\services\SharedAccess\Parameters\FirewallPolicy\FirewallRules\\TCP Query User{0748A3CE-EC99-4FD8-93A2-02E3221731C3}C:\users\quentin\appdata\roaming\utorrent\updates\3.4.9_43295.exe" => non trouvé(e)
"HKLM\SYSTEM\CurrentControlSet\services\SharedAccess\Parameters\FirewallPolicy\FirewallRules\\UDP Query User{AA112190-646A-4B32-86A8-DB8736C09F20}C:\users\quentin\appdata\roaming\utorrent\updates\3.4.9_43295.exe" => non trouvé(e)
========= RemoveProxy: =========
"HKU\.DEFAULT\SOFTWARE\Microsoft\Windows\CurrentVersion\Internet Settings\Connections\\DefaultConnectionSettings" => supprimé(es) avec succès
"HKU\S-1-5-21-529550410-3318124819-2480045889-1001\SOFTWARE\Microsoft\Windows\CurrentVersion\Internet Settings\Connections\\DefaultConnectionSettings" => supprimé(es) avec succès
"HKU\S-1-5-21-529550410-3318124819-2480045889-1001\SOFTWARE\Microsoft\Windows\CurrentVersion\Internet Settings\Connections\\SavedLegacySettings" => supprimé(es) avec succès
========= Fin de RemoveProxy: =========
========= RemoveProxy: =========
========= Fin de RemoveProxy: =========
=========== EmptyTemp: ==========
BITS transfer queue => 10510336 B
DOMStore, IE Recovery, AppCache, Feeds Cache, Thumbcache, IconCache => 9622716 B
Java, Flash, Steam htmlcache => 0 B
Windows/system/drivers => 30654 B
Edge => 0 B
Chrome => 44302056 B
Firefox => 0 B
Opera => 0 B
Temp, IE cache, history, cookies, recent:
Default => 0 B
Users => 0 B
ProgramData => 0 B
Public => 0 B
systemprofile => 0 B
systemprofile32 => 0 B
LocalService => 0 B
NetworkService => 988 B
defaultuser0 => 0 B
Quentin => 79271 B
L2ZA93LA3Y => 0 B
Administrateur => 0 B
RecycleBin => 0 B
EmptyTemp: => 61.6 MB données temporaires supprimées.
================================ -
re
Pourtant je l'ai bien activé l'autre jour ..
vérifie que c'est bien le cas, et exécute lacorrection en MSE
@+
-
re
fait la correction en mode sans échec
ATTENTION: la restauration sytème n'est pas activée sur ton pc,active la avant de réaliser la manipulation
@+
-
re
je viens de regarder les rapports, fais ceci:
désinstalle JAVA via programmes et fonctionnalités du panneau de configuration
Feu vert pour le permis de conduire >> tu es en Belgique et tu as cr@cker le logiciel pour télécharger les DVD
pour la correction, fait ceci:
ouvre le bloc-note
copie/colle le texte ci-dessous:
CreateRestorePoint:
CloseProcesses:
HKU\S-1-5-21-529550410-3318124819-2480045889-1001\...\Run: [SRS Audio Sandbox] => "C:\Program Files\SRS Labs\Audio Sandbox\SRSSSC.exe" /hideme
HKU\S-1-5-21-529550410-3318124819-2480045889-1001\...\Run: [TSMApplication] => D:\TradeSkillMaster Application\app\TSMApplication.exe [1623040 2017-12-03] ()
HKU\S-1-5-21-529550410-3318124819-2480045889-1001\...\Run: [ycAutoLaunch_CC9A4077C3B5C660DD5C893A7754EB00] => "C:\Users\Quentin\AppData\Local\yc\Application\yc.exe" /prefetch:5 <==== ATTENTION
Startup: C:\Users\Quentin\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup\Twitch.lnk [2017-09-23]
ShortcutTarget: Twitch.lnk -> C:\Users\Quentin\AppData\Roaming\Twitch\Bin\Twitch.exe (Twitch Interactive, Inc.)
BootExecute: autocheck autochk * sdnclean64.exe
GroupPolicy: Restriction - Chrome <==== ATTENTION
GroupPolicy\User: Restriction <==== ATTENTION
CHR res: infecté resources.pak (Adware script). Réinstallez Chrome. <==== ATTENTION
CHR HomePage: Default -> inline.go.mail.ru
CHR Session Restore: Default -> est activé.
S3 EasyAntiCheat; C:\Program Files (x86)\EasyAntiCheat\EasyAntiCheat.exe [774272 2018-03-24] (EasyAntiCheat Ltd)
S3 tap-tb-0901; C:\WINDOWS\System32\drivers\tap-tb-0901.sys [38656 2018-01-31] (The OpenVPN Project)
S4 nvvhci; \SystemRoot\System32\drivers\nvvhci.sys [X]
Java 8 Update 151 (HKLM-x32\...\{26A24AE4-039D-4CA4-87B4-2F32180151F0}) (Version: 8.0.1510.12 - Oracle Corporation)
qBittorrent 3.3.15 (HKLM-x32\...\qBittorrent) (Version: 3.3.15 - The qBittorrent project)
Task: {5663330C-31AB-4708-B480-FAE626EBBB8E} - \UCBrowserUpdaterCore -> Pas de fichier <==== ATTENTION
Task: {CA0B3C34-996C-4024-A8E7-EFC138069A52} - System32\Tasks\UCBrowserUpdater => C:\Program Files (x86)\UCBrowser\Application\update_task.exe <==== ATTENTION
Task: C:\WINDOWS\Tasks\Check for updates (Spybot - Search & Destroy).job => C:\Program Files (x86)\Spybot - Search & Destroy 2\SDUpdate.exe
Task: C:\WINDOWS\Tasks\Refresh immunization (Spybot - Search & Destroy).job => C:\Program Files (x86)\Spybot - Search & Destroy 2\SDImmunize.exe
Task: C:\WINDOWS\Tasks\Scan the system (Spybot - Search & Destroy).job => C:\Program Files (x86)\Spybot - Search & Destroy 2\SDScan.exe
Task: C:\WINDOWS\Tasks\UCBrowserUpdater.job => C:\Program Files (x86)\UCBrowser\Application\update_task.exe <==== ATTENTION
FirewallRules: [TCP Query User{9E14D519-FA88-4A4E-90B1-719B56AC33CA}C:\users\quentin\desktop\utorrent pro 3.4.9 b_42606\crack files\utorrent.exe] => (Allow) C:\users\quentin\desktop\utorrent pro 3.4.9 b_42606\crack files\utorrent.exe
FirewallRules: [UDP Query User{CC0AEB33-F11D-4535-A0D8-649608709240}C:\users\quentin\desktop\utorrent pro 3.4.9 b_42606\crack files\utorrent.exe] => (Allow) C:\users\quentin\desktop\utorrent pro 3.4.9 b_42606\crack files\utorrent.exe
FirewallRules: [TCP Query User{0748A3CE-EC99-4FD8-93A2-02E3221731C3}C:\users\quentin\appdata\roaming\utorrent\updates\3.4.9_43295.exe] => (Block) C:\users\quentin\appdata\roaming\utorrent\updates\3.4.9_43295.exe
FirewallRules: [UDP Query User{AA112190-646A-4B32-86A8-DB8736C09F20}C:\users\quentin\appdata\roaming\utorrent\updates\3.4.9_43295.exe] => (Block) C:\users\quentin\appdata\roaming\utorrent\updates\3.4.9_43295.exe
RemoveProxy:
EmptyTemp:
RemoveProxy:
Reboot:
quand le texte est copié/collé, clique sur "fichier">>"enregistrer sous" et choisi le "bureau" dans la colonne de gauche
en bas de page, dans "nom de fichier", tape fixlist.txt et clique sur "enregistrer"
exécute FRST et clique sur "corriger/fix"
quand la correction sera terminée, un fichier texte apparaîtra, copie/colle le résultat dans ta prochaine réponse
si tu as des questions...
@+
-
re
je regarde les rapports demain
@+
-
re
ok, va dans C:\FRST et supprime le fichier
quand c'est fait, refait 1 scan FRST et poste les rapports FRST et ADDITION via cjoint
@+
-

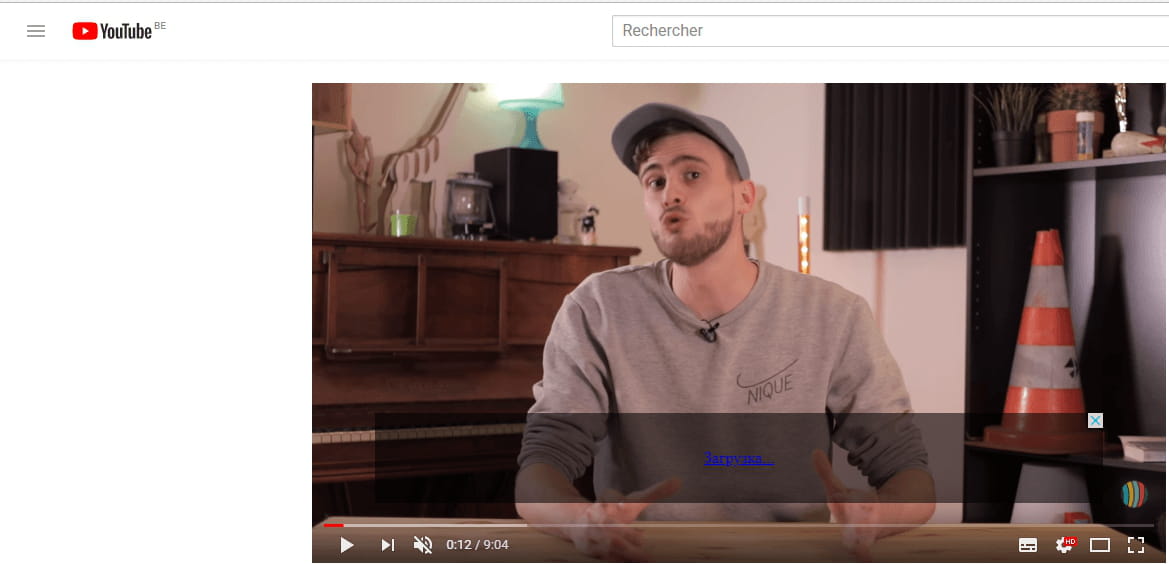
voilà c'est le genre de chose que je peux voir, ça varie, comme les pages internet qui s'ouvre, ça varie. -
re
Et oui .. et toujours le même problème avec youtube qui m'embête bien
ok, poste moi 1 capture d'écran de youtube avec la pub STP
https://www.commentcamarche.net/infos/25913-ccm-inserer-une-image-dans-une-discussion/
@+
-
re
ok pour le rapport de MBAM, tu as toujours des soucis de pub avec tes navigateurs?
@+
-
re
j'avais regarder mais sous le nombre de site bloquer je n'avais pas vu
le rapport, il est où?
si tu ne réponds pas à mes questions, comment veux-tu que je t'aide?
@+
-
-
https://www.cjoint.com/c/HEctQdQ8nDn je passe par ça car il n'envoi pas le message
-
-
-
re
le rapport se trouve dans "comptes-rendus"
@+
-
re
déjà nettoyer
et le rapport il est où?
@+
-
re
ça risque de prendre un moment je poste le rapport quand je sais
oui, mais quitte tous tes programmes en cours avant de lancer l'analyse
@+


- 1
- 2
- 3

