Ordinateur lent et infecté
Bonjour,
Mon ordinateur est très lent et j'ai un message de temps en temps lorsque l'on utilise google d'avast qui me dit que l'ordi est infecté.
Pouvez vous m'aider?
Merci d'avance.
Mon ordinateur est très lent et j'ai un message de temps en temps lorsque l'on utilise google d'avast qui me dit que l'ordi est infecté.
Pouvez vous m'aider?
Merci d'avance.
15 réponses
-
Contributeur sécuritéBonjour,
On va lancer un script avec ZHPFix :
/!\ Avertissement /!\,
ce script est seulement valable pour ce pc, en cours du nettoyage, à ne pas utiliser sur un autre pc, risque de plantage !
Ce script va cibler certains éléments à supprimer :
[*]Télécharge ZHPFix, exécuter en tant qu'administrateur sous
Windows : 7/8 et Vista
[*] Clique sur ce lien: https://pjjoint.malekal.com/files.php?read=20170626_c15w9m7e13j6
[*] Sur la page qui s'ouvre clique droit et Tout sélectionner
[*] Fais un autre clic droit et choisis Copier
[*]Lance ZHPFix depuis le bureau
[*]Clique sur Importer
[*]Les lignes précedemment copiées doivent être collées dans le cadre
[*]Clique ensuite sur GO
[*]Confirmes les nettoyages des données en cliquant sur Oui
[*] Une fois le scan terminé rends toi sur le bureau, le fichier ZHPFixReport à été crée.
[*] Héberge le rapport ZHPFixReport sur SosUpload ou cjoint.com, puis copie/colle le lien fourni dans ta prochaine réponse.
---
Télécharge: Junkware Removal Tool à partir : https://www.malwarebytes.com/junkwareremovaltool/#eol
!!! Ne clique pas sur Download !!! , attends simplement que la fenetre de telechargement arrive pour confirmation
[*] Enregistre ce fichier sur le bureau.
[*]Ferme tout tes navigateurs
[*]Sous XP, double-clique sur l'icône et presse une touche lorsque cela sera demandé.
[*]Sous Vista/7/8, clic droit et Exécuter en temps qu'administrateur.
[*] NB: Le bureau disparaitra un instant, c'est normal.
[*] Laisse le programme travailler ne touche plus à rien
[*] Poste le rapport généré à la fin de l'analyse.
--------------
Aide : https://infomars.fr/forum/index.php?showtopic=5715
Bonne journée ;)
-
Bonsoir le voici enfin,
https://pjjoint.malekal.com/files.php?id=20170626_y8z10o14t13u13
merci à toi de ta patience.
A très bientot.
Je garde zhp ouvert comme ça s'il faut nettoyer ce sera toujours prêt. -
Contributeur sécuritéBonjour,
On a terminé ?
Pour vérification :
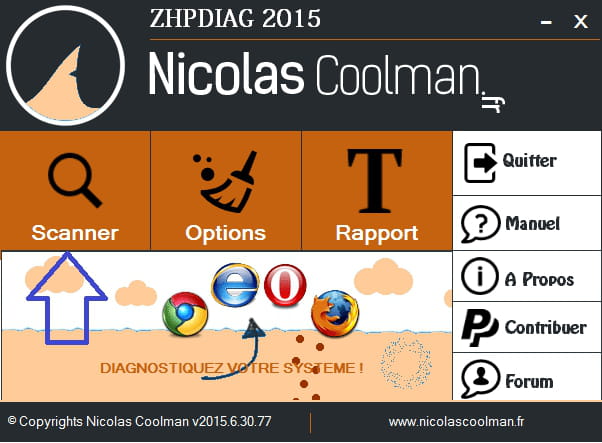
[*] Téléchargez ZHPDiag (de Nicolas coolman) à partir: ce lien
[*] Enregistrez le sur ton bureau.
[*] Pour XP lance ZHPDiag par double clic sur son icône présente sur le bureau
[*] Pour Vista/Windows 7/8/10 clic droit sur le fichier téléchargé et choisis Exécuter en tant qu'administrateur
[*] Exécutez ZHPDiag.exe, puis lisez et acceptez les conditions d’utilisation du logiciel ;
[*] Cliquez sur Scanner:

[*] Patientez pendant que le programme analyse votre système (Note : si le programme ne répond plus, c’est normal, il tourne tout de même en tâche de fond : patientez quelques minutes et laissez-le tourner). Cela ne devrait durer que quelques minutes ;
[*] Hébergez le rapport présent sur votre bureau sous le nom de ZHPDiag.txt sur: http://pjjoint.malekal.com/
Bonne journée ;)
-
On a terminé ?
-
Et le rapport zhp ici : https://pjjoint.malekal.com/files.php?id=20170619_r12p14j9h13p9
-
Le rapport adw :
# AdwCleaner v6.047 - Rapport créé le 19/06/2017 à 11:52:51
# Mis à jour le 19/05/2017 par Malwarebytes
# Base de données : 2017-06-19.1 [Serveur]
# Système d'exploitation : Windows 8.1 (X64)
# Nom d'utilisateur : Steph - STÉPHANE
# Exécuté depuis : C:\Users\Steph\Downloads\adwcleaner_6.047.exe
# Mode: Nettoyage
# Support : https://www.malwarebytes.com/support/- [ Services ] *****
- [ Dossiers ] *****
[-] Dossier supprimé: C:\Users\Steph\AppData\Roaming\RHEng- [ Fichiers ] *****
[-] Fichier supprimé: C:\Users\Steph\Downloads\cacaoweb.exe- [ DLL ] *****
- [ WMI ] *****
- [ Raccourcis ] *****
- [ Tâches planifiées ] *****
- [ Registre ] *****
[-] Clé supprimée: HKCU\Software\Classes\CLSID\{BEBBC426-4F16-4567-8FE1-BE198C982027}
[-] Clé supprimée: HKLM\SOFTWARE\Classes\CLSID\{1AA60054-57D9-4F99-9A55-D0FBFBE7ECD3}
[-] Clé supprimée: HKLM\SOFTWARE\Classes\CLSID\{5A4E3A41-FA55-4BDA-AED7-CEBE6E7BCB52}
[-] Clé supprimée: HKLM\SOFTWARE\Classes\CLSID\{459DD0F7-0D55-D3DC-67BC-E6BE37E9D762}
[-] Clé supprimée: HKLM\SOFTWARE\Classes\CLSID\{A07E5BFF-B16C-4ABA-A30F-514213A945E6}
[-] Clé supprimée: HKLM\SOFTWARE\Classes\Interface\{4E6354DE-9115-4AEE-BD21-C46C3E8A49DB}
[-] Clé supprimée: HKLM\SOFTWARE\Classes\Interface\{FC073BDA-C115-4A1D-9DF9-9B5C461482E5}
[-] Clé supprimée: HKLM\SOFTWARE\Classes\TypeLib\{A2D733A7-73B0-4C6B-B0C7-06A432950B66}
[-] Clé supprimée: HKU\S-1-5-21-2162623443-744464523-3174838827-1002\Software\cacaoweb
[-] Clé supprimée: HKU\S-1-5-21-2162623443-744464523-3174838827-1002\Software\TeleCharger
[-] Clé supprimée: HKCU\Software\Microsoft\Internet Explorer\InternetRegistry\REGISTRY\USER\S-1-5-21-2162623443-744464523-3174838827-1002\Software\SweetIM
[#] Clé supprimée au redémarrage: HKCU\Software\cacaoweb
[#] Clé supprimée au redémarrage: HKCU\Software\TeleCharger
[#] Clé supprimée au redémarrage: [x64] HKCU\Software\Microsoft\Internet Explorer\InternetRegistry\REGISTRY\USER\S-1-5-21-2162623443-744464523-3174838827-1002\Software\SweetIM
[#] Clé supprimée au redémarrage: [x64] HKCU\Software\cacaoweb
[#] Clé supprimée au redémarrage: [x64] HKCU\Software\TeleCharger
[-] Valeur supprimée: HKU\S-1-5-21-2162623443-744464523-3174838827-1002\Software\Microsoft\Windows\CurrentVersion\Explorer\StartupApproved\Run [cacaoweb]- [ Navigateurs ] *****
:: Clés "Tracing" supprimées
:: Paramètres Winsock réinitialisés
C:\AdwCleaner\AdwCleaner[C0].txt - [2585 octets] - [19/06/2017 11:52:51]
C:\AdwCleaner\AdwCleaner[R0].txt - [7907 octets] - [27/06/2014 18:37:48]
C:\AdwCleaner\AdwCleaner[R1].txt - [2384 octets] - [12/10/2014 16:03:22]
C:\AdwCleaner\AdwCleaner[R2].txt - [2905 octets] - [12/10/2014 16:12:08]
C:\AdwCleaner\AdwCleaner[S0].txt - [6796 octets] - [27/06/2014 18:38:36]
C:\AdwCleaner\AdwCleaner[S1].txt - [461 octets] - [12/10/2014 16:05:25]
C:\AdwCleaner\AdwCleaner[S2].txt - [349 octets] - [12/10/2014 16:14:05]
C:\AdwCleaner\AdwCleaner[S3].txt - [3193 octets] - [19/06/2017 11:50:14]
########## EOF - C:\AdwCleaner\AdwCleaner[C0].txt - [3175 octets] ########## -
Bonjour je reprends après quelques jours en dehors de toute connexion. ça fait du bien de temps en temps.
Je vais faire les manips, mais j'ai perdu la connexion wi fi pour l'instant...
J'ai du me connecter avec le cable. Il semble que la carte wi fi soit désactivée. Et la touche clavier ne suffit pas à réactiver. -
Contributeur sécuritéBonjour,
Il reste quelques procédures à effectuer :
1/- Télécharge : AdwCleaner (merci à Xplode)
- Lance AdwCleaner
- Clique sur Scanner puis Nettoyer, et patiente le temps du nettoyage.
- Poste le rapport qui apparait en fin de recherche.
(Le rapport est sauvegardé aussi sous C:\AdwCleaner\AdwCleaner[x].txt)
2/
[*] Télécharge et enregistre ZHPCleaner sur ton bureau à partir ce lien :https://nicolascoolman.eu
<[*] Exécute le en cliquant sur le bouton droit de la souris et en choisissant "Exécuter en tant qu'administrateur"
[*]Accepte les conditions d'utilisation,
[*]Clique sur le bouton [Nettoyer]
[*]Accepte toutes les réparations proposées
[*]Unrapport ZHPCleaner.txt sera créé sur le bureau
[*]Clique sur Rapport si tu ne vois pas le rapport, une copie (%appdata%\ZHP\ZHPCleaner.txt) s'ouvrira,
[*]Héberge ce rapport sur : http://pjjoint.malekal.com/ ou https://www.cjoint.com/
[*]Copie/Colle le lien généré dans ta réponse.
Bonne journée ;)
-
j'ai été impatient, à peine fini d'écrire le précédent post que cela se déclenchait.
Voici le rp mam :c'est grave docteur ?
Malwarebytes
www.malwarebytes.com
-Détails du journal-
Date de l'analyse: 15/06/2017
Heure de l'analyse: 00:39
Fichier journal:
Administrateur: Oui
-Informations du logiciel-
Version: 3.1.2.1733
Version de composants: 1.0.141
Version de pack de mise à jour: 1.0.2152
Licence: Essai
-Informations système-
Système d'exploitation: Windows 8.1
Processeur: x64
Système de fichiers: NTFS
Utilisateur: St\u00c3\u00a9phane\Steph
-Résumé de l'analyse-
Type d'analyse: Analyse des menaces
Résultat: Terminé
Objets analysés: 381617
Menaces détectées: 54
Menaces mises en quarantaine: 54
Temps écoulé: 15 min, 33 s
-Options d'analyse-
Mémoire: Activé
Démarrage: Activé
Système de fichiers: Activé
Archives: Activé
Rootkits: Désactivé
Heuristique: Activé
PUP: Activé
PUM: Activé
-Détails de l'analyse-
Processus: 0
(Aucun élément malveillant détecté)
Module: 0
(Aucun élément malveillant détecté)
Clé du registre: 0
(Aucun élément malveillant détecté)
Valeur du registre: 1
PUP.Optional.CacaoWeb, HKU\S-1-5-21-2162623443-744464523-3174838827-1002\SOFTWARE\MICROSOFT\WINDOWS\CURRENTVERSION\RUN|cacaoweb, En quarantaine, [11960], [181228],1.0.2152
Données du registre: 0
(Aucun élément malveillant détecté)
Flux de données: 0
(Aucun élément malveillant détecté)
Dossier: 12
PUP.Optional.CacaoWeb, C:\USERS\STEPH\APPDATA\ROAMING\cacaoweb, En quarantaine, [11960], [181228],1.0.2152
PUP.Optional.CacaoWeb, C:\Users\Steph\AppData\Roaming\Mozilla\Firefox\Profiles\neuwuo7v.default-1430471434200\extensions\***@***\defaults\preferences, En quarantaine, [11960], [175972],1.0.2152
PUP.Optional.CacaoWeb, C:\Users\Steph\AppData\Roaming\Mozilla\Firefox\Profiles\neuwuo7v.default-1430471434200\extensions\***@***\chrome\locale\de-DE, En quarantaine, [11960], [175972],1.0.2152
PUP.Optional.CacaoWeb, C:\Users\Steph\AppData\Roaming\Mozilla\Firefox\Profiles\neuwuo7v.default-1430471434200\extensions\***@***\chrome\locale\en-US, En quarantaine, [11960], [175972],1.0.2152
PUP.Optional.CacaoWeb, C:\Users\Steph\AppData\Roaming\Mozilla\Firefox\Profiles\neuwuo7v.default-1430471434200\extensions\***@***\chrome\locale\es-ES, En quarantaine, [11960], [175972],1.0.2152
PUP.Optional.CacaoWeb, C:\Users\Steph\AppData\Roaming\Mozilla\Firefox\Profiles\neuwuo7v.default-1430471434200\extensions\***@***\chrome\locale\fr-FR, En quarantaine, [11960], [175972],1.0.2152
PUP.Optional.CacaoWeb, C:\Users\Steph\AppData\Roaming\Mozilla\Firefox\Profiles\neuwuo7v.default-1430471434200\extensions\***@***\chrome\content, En quarantaine, [11960], [175972],1.0.2152
PUP.Optional.CacaoWeb, C:\Users\Steph\AppData\Roaming\Mozilla\Firefox\Profiles\neuwuo7v.default-1430471434200\extensions\***@***\chrome\locale, En quarantaine, [11960], [175972],1.0.2152
PUP.Optional.CacaoWeb, C:\Users\Steph\AppData\Roaming\Mozilla\Firefox\Profiles\neuwuo7v.default-1430471434200\extensions\***@***\chrome\skin, En quarantaine, [11960], [175972],1.0.2152
PUP.Optional.CacaoWeb, C:\Users\Steph\AppData\Roaming\Mozilla\Firefox\Profiles\neuwuo7v.default-1430471434200\extensions\***@***\defaults, En quarantaine, [11960], [175972],1.0.2152
PUP.Optional.CacaoWeb, C:\Users\Steph\AppData\Roaming\Mozilla\Firefox\Profiles\neuwuo7v.default-1430471434200\extensions\***@***\chrome, En quarantaine, [11960], [175972],1.0.2152
PUP.Optional.CacaoWeb, C:\USERS\STEPH\APPDATA\ROAMING\MOZILLA\FIREFOX\PROFILES\NEUWUO7V.DEFAULT-1430471434200\EXTENSIONS\***@***, En quarantaine, [11960], [175972],1.0.2152
Fichier: 41
PUP.Optional.CacaoWeb, C:\USERS\STEPH\APPDATA\ROAMING\CACAOWEB\CACAOWEB.EXE, En quarantaine, [11960], [181228],1.0.2152
PUP.Optional.CacaoWeb, C:\Users\Steph\AppData\Roaming\cacaoweb\replicating1D514AC617F9F1A913D33D74EA00B672.cacao, En quarantaine, [11960], [181228],1.0.2152
PUP.Optional.CacaoWeb, C:\Users\Steph\AppData\Roaming\cacaoweb\replicating9F2C7C8AC4B4AF9AA17E929BD7AE9075.cacao, En quarantaine, [11960], [181228],1.0.2152
PUP.Optional.CacaoWeb, C:\Users\Steph\AppData\Roaming\cacaoweb\downloadra0ncpHsQvc39078765.cacao, En quarantaine, [11960], [181228],1.0.2152
PUP.Optional.CacaoWeb, C:\Users\Steph\AppData\Roaming\cacaoweb\file6E85FBF0457F673E8A5DA453E0161EDE.cacao, En quarantaine, [11960], [181228],1.0.2152
PUP.Optional.CacaoWeb, C:\Users\Steph\AppData\Roaming\cacaoweb\file9DE2DCAE33B47AD37383FAD04F8165BD.cacao, En quarantaine, [11960], [181228],1.0.2152
PUP.Optional.CacaoWeb, C:\Users\Steph\AppData\Roaming\cacaoweb\npdfile.dat, En quarantaine, [11960], [181228],1.0.2152
PUP.Optional.CacaoWeb, C:\Users\Steph\AppData\Roaming\cacaoweb\replicating05AE9FAE576773EC7A7D0B97B3F83CA1.cacao, En quarantaine, [11960], [181228],1.0.2152
PUP.Optional.CacaoWeb, C:\Users\Steph\AppData\Roaming\cacaoweb\replicating161DC54ECD493F98EBCC4B88EC1093DE.cacao, En quarantaine, [11960], [181228],1.0.2152
PUP.Optional.CacaoWeb, C:\Users\Steph\AppData\Roaming\cacaoweb\replicating22E0732F7A0B1583FDA6F53B9F579A27.cacao, En quarantaine, [11960], [181228],1.0.2152
PUP.Optional.CacaoWeb, C:\Users\Steph\AppData\Roaming\cacaoweb\replicating23CEBF4CAC930646AC31F692A9F60855.cacao, En quarantaine, [11960], [181228],1.0.2152
PUP.Optional.CacaoWeb, C:\Users\Steph\AppData\Roaming\cacaoweb\replicating2BEB72DA23D2AC8DB9A7F2EAA75CD9FF.cacao, En quarantaine, [11960], [181228],1.0.2152
PUP.Optional.CacaoWeb, C:\Users\Steph\AppData\Roaming\cacaoweb\replicating5400581689AC7E3D6D3C140B4242DD06.cacao, En quarantaine, [11960], [181228],1.0.2152
PUP.Optional.CacaoWeb, C:\Users\Steph\AppData\Roaming\cacaoweb\replicating5430DBFFA249DEC2843DE81FB1FAC312.cacao, En quarantaine, [11960], [181228],1.0.2152
PUP.Optional.CacaoWeb, C:\Users\Steph\AppData\Roaming\cacaoweb\replicating66450765D9141831FD7D81A7148C9D72.cacao, En quarantaine, [11960], [181228],1.0.2152
PUP.Optional.CacaoWeb, C:\Users\Steph\AppData\Roaming\cacaoweb\replicating6B9DA0507E9AC00E6625DE8D1D749F08.cacao, En quarantaine, [11960], [181228],1.0.2152
PUP.Optional.CacaoWeb, C:\Users\Steph\AppData\Roaming\cacaoweb\replicating6FFC352E59ED7C5EA4A6E0A27CBD3A6C.cacao, En quarantaine, [11960], [181228],1.0.2152
PUP.Optional.CacaoWeb, C:\Users\Steph\AppData\Roaming\cacaoweb\replicating8332A2A1871A7AFFFF9210E7F9D74653.cacao, En quarantaine, [11960], [181228],1.0.2152
PUP.Optional.CacaoWeb, C:\Users\Steph\AppData\Roaming\cacaoweb\replicating8847AE86EC8F453AEE0B0571540B9370.cacao, En quarantaine, [11960], [181228],1.0.2152
PUP.Optional.CacaoWeb, C:\Users\Steph\AppData\Roaming\cacaoweb\replicating948F7B48937FE2A1BEA32506628CEE54.cacao, En quarantaine, [11960], [181228],1.0.2152
PUP.Optional.CacaoWeb, C:\Users\Steph\AppData\Roaming\cacaoweb\replicatingB3BC179F2AF7BE1F1F3E301C71D84770.cacao, En quarantaine, [11960], [181228],1.0.2152
PUP.Optional.CacaoWeb, C:\Users\Steph\AppData\Roaming\cacaoweb\replicatingC0BC86375C17C91134D769F47B62EA92.cacao, En quarantaine, [11960], [181228],1.0.2152
PUP.Optional.CacaoWeb, C:\Users\Steph\AppData\Roaming\cacaoweb\replicatingC24F3992CDEC6B57E825DD0B66E335DD.cacao, En quarantaine, [11960], [181228],1.0.2152
PUP.Optional.CacaoWeb, C:\Users\Steph\AppData\Roaming\cacaoweb\replicatingC811A47FEC4B263AC82AE97ED544BB8D.cacao, En quarantaine, [11960], [181228],1.0.2152
PUP.Optional.CacaoWeb, C:\Users\Steph\AppData\Roaming\cacaoweb\replicatingCD05BEB6F96B0C8EED597B0ABF038EEE.cacao, En quarantaine, [11960], [181228],1.0.2152
PUP.Optional.CacaoWeb, C:\Users\Steph\AppData\Roaming\cacaoweb\replicatingCDAE7AF57E7A5A55EE300F2A5EBEBE09.cacao, En quarantaine, [11960], [181228],1.0.2152
PUP.Optional.CacaoWeb, C:\Users\Steph\AppData\Roaming\cacaoweb\replicatingE3FF06616A91FAE224EA8A579504A4EF.cacao, En quarantaine, [11960], [181228],1.0.2152
PUP.Optional.CacaoWeb, C:\Users\Steph\AppData\Roaming\cacaoweb\storage.db, En quarantaine, [11960], [181228],1.0.2152
PUP.Optional.CacaoWeb, C:\Users\Steph\AppData\Roaming\Mozilla\Firefox\Profiles\neuwuo7v.default-1430471434200\extensions\***@***\chrome\content\cacaoweb.js, En quarantaine, [11960], [175972],1.0.2152
PUP.Optional.CacaoWeb, C:\Users\Steph\AppData\Roaming\Mozilla\Firefox\Profiles\neuwuo7v.default-1430471434200\extensions\***@***\chrome\content\cacaoweb.xul, En quarantaine, [11960], [175972],1.0.2152
PUP.Optional.CacaoWeb, C:\Users\Steph\AppData\Roaming\Mozilla\Firefox\Profiles\neuwuo7v.default-1430471434200\extensions\***@***\chrome\locale\de-DE\cacaoweb.properties, En quarantaine, [11960], [175972],1.0.2152
PUP.Optional.CacaoWeb, C:\Users\Steph\AppData\Roaming\Mozilla\Firefox\Profiles\neuwuo7v.default-1430471434200\extensions\***@***\chrome\locale\en-US\cacaoweb.properties, En quarantaine, [11960], [175972],1.0.2152
PUP.Optional.CacaoWeb, C:\Users\Steph\AppData\Roaming\Mozilla\Firefox\Profiles\neuwuo7v.default-1430471434200\extensions\***@***\chrome\locale\es-ES\cacaoweb.properties, En quarantaine, [11960], [175972],1.0.2152
PUP.Optional.CacaoWeb, C:\Users\Steph\AppData\Roaming\Mozilla\Firefox\Profiles\neuwuo7v.default-1430471434200\extensions\***@***\chrome\locale\fr-FR\cacaoweb.properties, En quarantaine, [11960], [175972],1.0.2152
PUP.Optional.CacaoWeb, C:\Users\Steph\AppData\Roaming\Mozilla\Firefox\Profiles\neuwuo7v.default-1430471434200\extensions\***@***\chrome\skin\cacaoweb-64.png, En quarantaine, [11960], [175972],1.0.2152
PUP.Optional.CacaoWeb, C:\Users\Steph\AppData\Roaming\Mozilla\Firefox\Profiles\neuwuo7v.default-1430471434200\extensions\***@***\chrome\skin\cacaoweb.css, En quarantaine, [11960], [175972],1.0.2152
PUP.Optional.CacaoWeb, C:\Users\Steph\AppData\Roaming\Mozilla\Firefox\Profiles\neuwuo7v.default-1430471434200\extensions\***@***\chrome\skin\cacaoweb.png, En quarantaine, [11960], [175972],1.0.2152
PUP.Optional.CacaoWeb, C:\Users\Steph\AppData\Roaming\Mozilla\Firefox\Profiles\neuwuo7v.default-1430471434200\extensions\***@***\defaults\preferences\prefs.js, En quarantaine, [11960], [175972],1.0.2152
PUP.Optional.CacaoWeb, C:\Users\Steph\AppData\Roaming\Mozilla\Firefox\Profiles\neuwuo7v.default-1430471434200\extensions\***@***\chrome.manifest, En quarantaine, [11960], [175972],1.0.2152
PUP.Optional.CacaoWeb, C:\Users\Steph\AppData\Roaming\Mozilla\Firefox\Profiles\neuwuo7v.default-1430471434200\extensions\***@***\install.rdf, En quarantaine, [11960], [175972],1.0.2152
PUP.Optional.InstallCore, C:\USERS\STEPH\DOWNLOADS\FILEZILLA_3.7.3_WIN32-SETUP.EXE, En quarantaine, [3], [78787],1.0.2152
Secteur physique: 0
(Aucun élément malveillant détecté)
(end) -
par contre malwarebytes semble bloqué. J'ai lancé la mise en quarantiane et ceal tourne mais rine ne se passe. je laisse tourner pour la nuit on verra bien.
-
Voici le pemier rapport : Résultats de correction de Farbar Recovery Scan Tool (x64) Version: 14-06-2017
Exécuté par Steph (14-06-2017 22:45:06) Run:1
Exécuté depuis C:\Users\Steph\Desktop
Profils chargés: Steph (Profils disponibles: UpdatusUser & Steph)
Mode d'amorçage: Normal
==============================================
fixlist contenu:
start
CreateRestorePoint:
CloseProcesses:
Task: {1CE28ED8-B12A-4B00-8B50-7D06C0B1CCA9} - \Speedial -> Pas de fichier <==== ATTENTION
Task: C:\WINDOWS\Tasks\FacebookUpdateTaskUserS-1-5-21-2162623443-744464523-3174838827-1002Core.job => C:\Users\Steph\AppData\Local\Facebook\Update\FacebookUpdate.exe
Task: C:\WINDOWS\Tasks\FacebookUpdateTaskUserS-1-5-21-2162623443-744464523-3174838827-1002UA.job => C:\Users\Steph\AppData\Local\Facebook\Update\FacebookUpdate.exe
AlternateDataStreams: C:\ProgramData\Microsoft:ab8IBxCUqtLlNrgkGOG [2306]
AlternateDataStreams: C:\ProgramData\Microsoft:K6Hshm7DrEtGlImcQDwyhVKdO [2076]
AlternateDataStreams: C:\ProgramData\PACE:534144016268E473 [217]
AlternateDataStreams: C:\Users\Steph\Local Settings:gnv0ttB1QpMbYyIvcGDQGox [2282]
AlternateDataStreams: C:\Users\Steph\Local Settings:jw3usfb1v5AoBZbgYEsrYUUFB4 [2294]
AlternateDataStreams: C:\Users\Steph\AppData\Local:gnv0ttB1QpMbYyIvcGDQGox [2282]
AlternateDataStreams: C:\Users\Steph\AppData\Local:jw3usfb1v5AoBZbgYEsrYUUFB4 [2294]
AlternateDataStreams: C:\Users\Steph\AppData\Local\Application Data:gnv0ttB1QpMbYyIvcGDQGox [2282]
AlternateDataStreams: C:\Users\Steph\AppData\Local\Application Data:jw3usfb1v5AoBZbgYEsrYUUFB4 [2294]
AlternateDataStreams: C:\Users\Steph\AppData\Local\Temporary Internet Files:zVFQQ557VjMcYWnOu662dTET8O0Zbz [2394]
C:\ProgramData\PACE:534144016268E473 [217]
C:\Users\Steph\Local Settings:gnv0ttB1QpMbYyIvcGDQGox [2282]
C:\Users\Steph\Local Settings:jw3usfb1v5AoBZbgYEsrYUUFB4 [2294]
C:\Users\Steph\AppData\Local:gnv0ttB1QpMbYyIvcGDQGox [2282]
C:\Users\Steph\AppData\Local:jw3usfb1v5AoBZbgYEsrYUUFB4 [2294]
C:\Users\Steph\AppData\Local\Application Data:gnv0ttB1QpMbYyIvcGDQGox [2282]
C:\Users\Steph\AppData\Local\Application Data:jw3usfb1v5AoBZbgYEsrYUUFB4 [2294]
C:\Users\Steph\AppData\Local\Temporary Internet Files:zVFQQ557VjMcYWnOu662dTET8O0Zbz [2394]
HKLM\SOFTWARE\Policies\Microsoft\Internet Explorer: Restriction <======= ATTENTION
S2 lmhosts; C:\WINDOWS\System32\lmhsvc.dll [0 2014-10-29] () <==== ATTENTION (z�ro octet Fichier/Dossier)
2015-06-10 16:11 - 2015-06-10 16:11 - 0000036 _____ () C:\Users\Steph\AppData\Roaming\SuYZkvrV.tmp
2016-11-07 22:45 - 2016-11-07 22:46 - 0110592 _____ () C:\Users\Steph\AppData\Local\Temp\ext1766767462450607040.dll
EmptyTemp:
end
Le Point de restauration a été créé avec succès.
Processus fermé avec succès.
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{1CE28ED8-B12A-4B00-8B50-7D06C0B1CCA9} => clé supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{1CE28ED8-B12A-4B00-8B50-7D06C0B1CCA9} => clé supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Speedial => clé non trouvé(e).
C:\WINDOWS\Tasks\FacebookUpdateTaskUserS-1-5-21-2162623443-744464523-3174838827-1002Core.job => déplacé(es) avec succès
C:\WINDOWS\Tasks\FacebookUpdateTaskUserS-1-5-21-2162623443-744464523-3174838827-1002UA.job => déplacé(es) avec succès
C:\ProgramData\Microsoft => ":ab8IBxCUqtLlNrgkGOG" ADS supprimé(es) avec succès.
C:\ProgramData\Microsoft => ":K6Hshm7DrEtGlImcQDwyhVKdO" ADS supprimé(es) avec succès.
C:\ProgramData\PACE => ":534144016268E473" ADS supprimé(es) avec succès.
C:\Users\Steph\Local Settings => ":gnv0ttB1QpMbYyIvcGDQGox" ADS supprimé(es) avec succès.
C:\Users\Steph\Local Settings => ":jw3usfb1v5AoBZbgYEsrYUUFB4" ADS supprimé(es) avec succès.
"C:\Users\Steph\AppData\Local" => ":gnv0ttB1QpMbYyIvcGDQGox" ADS non trouvé(e).
"C:\Users\Steph\AppData\Local" => ":jw3usfb1v5AoBZbgYEsrYUUFB4" ADS non trouvé(e).
"C:\Users\Steph\AppData\Local\Application Data" => ":gnv0ttB1QpMbYyIvcGDQGox" ADS non trouvé(e).
"C:\Users\Steph\AppData\Local\Application Data" => ":jw3usfb1v5AoBZbgYEsrYUUFB4" ADS non trouvé(e).
C:\Users\Steph\AppData\Local\Temporary Internet Files => ":zVFQQ557VjMcYWnOu662dTET8O0Zbz" ADS supprimé(es) avec succès.
"C:\ProgramData\PACE:534144016268E473 [217]" => non trouvé(e).
"C:\Users\Steph\Local Settings:gnv0ttB1QpMbYyIvcGDQGox [2282]" => non trouvé(e).
"C:\Users\Steph\Local Settings:jw3usfb1v5AoBZbgYEsrYUUFB4 [2294]" => non trouvé(e).
"C:\Users\Steph\AppData\Local:gnv0ttB1QpMbYyIvcGDQGox [2282]" => non trouvé(e).
"C:\Users\Steph\AppData\Local:jw3usfb1v5AoBZbgYEsrYUUFB4 [2294]" => non trouvé(e).
"C:\Users\Steph\AppData\Local\Application Data:gnv0ttB1QpMbYyIvcGDQGox [2282]" => non trouvé(e).
"C:\Users\Steph\AppData\Local\Application Data:jw3usfb1v5AoBZbgYEsrYUUFB4 [2294]" => non trouvé(e).
"C:\Users\Steph\AppData\Local\Temporary Internet Files:zVFQQ557VjMcYWnOu662dTET8O0Zbz [2394]" => non trouvé(e).
HKLM\SOFTWARE\Policies\Microsoft\Internet Explorer => clé supprimé(es) avec succès
HKLM\System\CurrentControlSet\Services\lmhosts => clé supprimé(es) avec succès
lmhosts => service supprimé(es) avec succès
C:\Users\Steph\AppData\Roaming\SuYZkvrV.tmp => déplacé(es) avec succès
C:\Users\Steph\AppData\Local\Temp\ext1766767462450607040.dll => déplacé(es) avec succès
=========== EmptyTemp: ==========
BITS transfer queue => 12582912 B
DOMStore, IE Recovery, AppCache, Feeds Cache, Thumbcache, IconCache => 10940397 B
Java, Flash, Steam htmlcache => 59952169 B
Windows/system/drivers => 300181940 B
Edge => 0 B
Chrome => 117760 B
Firefox => 392593478 B
Opera => 0 B
Temp, IE cache, history, cookies, recent:
Default => 0 B
Users => 0 B
ProgramData => 0 B
Public => 0 B
systemprofile => 188963 B
systemprofile32 => 0 B
LocalService => 143100 B
NetworkService => 0 B
UpdatusUser => 0 B
Steph => 125005677 B
RecycleBin => 1513308704 B
EmptyTemp: => 2.2 GB données temporaires supprimées.
================================
Le système a dû redémarrer.Fin de Fixlog 22:49:11
-
Contributeur sécuritéBonsoir,
La suite des procédures à effectuer :
1/
Correction à effectuer avec FRST :
Avertissement :Ces instructions ne concernent que cet ordinateur. Elles ne doivent pas être appliquées sur un autre sous peine de l'endommager
[*] A partir ce lien : https://up2sha.re/files/AW6RS2UU/download
[*] Téléchargez puis enregistrez ce fichier sous le nom Fixlist.txt sur le bureau de ton PC
[*] Sur votre bureau vous avez le fichier texte (fixlist.txt & FRST.exe)
[*] Lancez FRST, "exécuter en tant qu'administrateur" sous Windows Vista, Windows Seven et Windows 8/8.1
[*] Cliquez sur "Corriger"
[*] Un fichier texte apparaît, copie/colle le contenu ici dans un nouveau message.
2/- Télécharge MBAM et installe le selon l'emplacement par défaut
https://www.malwarebytes.com/mwb-download/- Mets le à jour puis lance un examen “Menaces”.
- coche "Recherche de rootkits" (Paramètres -> Détection et protection)
- A la fin du scan, clic sur "Mettre tous en quarantaine" en bas à gauche.
- Redémarre l'ordinateur si besoin.
- Après redémarrage, relance Malwarebytes.
- Vas chercher le rapport dans l'onglet “Historique”.
- Clic à gauche sur l’onglet Journaux de l’application.
- Double-clic sur le journal d’examen pour l’afficher.
- En bas à gauche choisis “Copier dans le presse papier”
- colle le rapport le contenu du journal ici
=================================
Si tu as besoin d'aide tu peux voir ce tutoriel : https://www.malekal.com/tutoriel-malwarebyte-anti-malware/
Bonne soirée ;)
-
-
Ok c'est en cours d'analyse
-
Contributeur sécuritéSalut scoudret,
[*] Télécharge :Farbar Recovery Scan Tool (FRST) à partir
ce lien : https://www.bleepingcomputer.com/download/farbar-recovery-scan-tool/
[*] Enregistre le sur votre bureau ( Vous devez exécuter la version compatible avec votre système 32 bits ou 64 bits)
==> Comment savoir quelle version 32 bits ou 64 bits est exécutée sur mon système ?
[*] Lance FRST, exécuter en tant qu'administrateur sous Windows : 7/8/10 et Vista
[*] Sur le menu principal, vérifie que la case "Addition.txt" soit cochée puis clique sur "Analyser" et patiente le temps de l'analyse
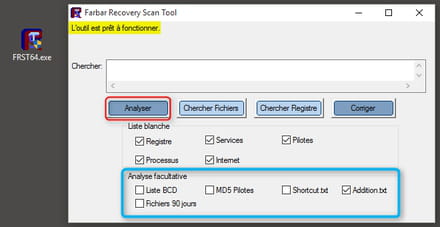
[*] Une fois le scan terminé rends toi sur le bureau, deux rapports FRST.txt et Addition.txt ont été créés.
[*] Héberge les rapports FRST.txt et Addition.txt présent sur ton bureau sur : malekal.com
[*] Fais copier/coller les liens fournis dans ta prochaine réponse.