
Hijackers.proxy
Bonjour, je n'est plus aucune connexion internet serveur proxy reste cocher , j'ai analyser avec plusieur logiciel le seul à détecter est zhp voici le rapport ,je ne m'y connais pas très bien est ce que quelqu'un peut me guider svp voici le rapport zhp diag https://www.cjoint.com/c/FFDgd4Xox6Z merci d'avance
12 réponses
Résumé de la discussion
Une perte de connexion Internet est constatée avec un proxy actif, et le seul élément suspect détecté est ZHP lors de multiples analyses répétées toujours en cours. Plusieurs réponses proposent de désactiver le proxy, recréer un raccourci navigateur, ou d'utiliser des outils de nettoyage comme ZHPFix et FRST avec des instructions pas à pas et mesures de sécurité. D'autres conseils impliquent la vérification des paramètres réseau Internet Explorer, la désactivation manuelle du proxy, et l'échange de rapports FRST ou ZHPFix pour continuer l'investigation et diagnostic.
-
Contributeur sécurité
-
Scannow me trouve des fichiers endommagé mais n' arrive pas à les réparer voici le rapport http://hpics.li/5f136d0
-
Résultats de correction de Farbar Recovery Scan Tool (x64) Version: 29-06-2016
Exécuté par flo (2016-07-01 20:51:51) Run:2
Exécuté depuis C:\Users\flo\Desktop
Profils chargés: flo (Profils disponibles: flo)
Mode d'amorçage: Normal
==============================================
fixlist contenu:
start
CreateRestorePoint:
cmd: netsh winsock reset
cmd: ipconfig /flushdns
cmd: netsh advfirewall reset
cmd: netsh advfirewall set allprofiles state on
Reg: reg delete HKLM\SOFTWARE\Policies\Microsoft\Windows\IPSec\Policy\Local /f
Reg: reg add HKLM\SOFTWARE\Policies\Microsoft\Windows\IPSec\Policy\Local /f
CMD: bitsadmin /reset /allusers
CMD: netsh int ip reset c:\resetlog.txt
CMD: ipconfig /release
CMD: ipconfig /renew
CMD: netsh int ipv4 reset
CMD: netsh int ipv6 reset
EmptyTemp:
end
Le Point de restauration a été créé avec succès.
========= netsh winsock reset =========
Le catalogue Winsock a �t� r�initialis� correctement.
Vous devez red�marrer l'ordinateur afin de finaliser la r�initialisation.
========= Fin de CMD: =========
========= ipconfig /flushdns =========
Configuration IP de Windows
Cache de r�solution DNS vid�.
========= Fin de CMD: =========
========= netsh advfirewall reset =========
Ok.
========= Fin de CMD: =========
========= netsh advfirewall set allprofiles state on =========
Ok.
========= Fin de CMD: =========
========= reg delete HKLM\SOFTWARE\Policies\Microsoft\Windows\IPSec\Policy\Local /f =========
L'op‚ration a r‚ussi.
========= Fin de Reg: =========
========= reg add HKLM\SOFTWARE\Policies\Microsoft\Windows\IPSec\Policy\Local /f =========
L'op‚ration a r‚ussi.
========= Fin de Reg: =========
========= bitsadmin /reset /allusers =========
BITSADMIN version 3.0 [ 7.7.9600 ]
BITS administration utility.
(C) Copyright 2000-2006 Microsoft Corp.
BITSAdmin is deprecated and is not guaranteed to be available in future versions of Windows.
Administrative tools for the BITS service are now provided by BITS PowerShell cmdlets.
0 out of 0 jobs canceled.
========= Fin de CMD: =========
========= netsh int ip reset c:\resetlog.txt =========
R�initialisation de G�n�ral r�ussie.
R�initialisation de Interface r�ussie.
R�initialisation de Voisin r�ussie.
R�initialisation de Chemin d'acc�s r�ussie.
�chec de la r�initialisation de .
Acc�s refus�.
R�initialisation de r�ussie.
Red�marrez l'ordinateur pour terminer cette action.
========= Fin de CMD: =========
========= ipconfig /release =========
Configuration IP de Windows
Aucune op�ration ne peut �tre effectu�e sur Connexion au r�seau local* 2 lorsque
son m�dia est d�connect�.
Aucune op�ration ne peut �tre effectu�e sur Connexion r�seau Bluetooth lorsque
son m�dia est d�connect�.
Aucune op�ration ne peut �tre effectu�e sur Ethernet lorsque
son m�dia est d�connect�.
Carte r�seau sans fil Connexion au r�seau local* 2�:
Statut du m�dia. . . . . . . . . . . . : M�dia d�connect�
Suffixe DNS propre � la connexion. . . :
Carte Ethernet Connexion r�seau Bluetooth :
Statut du m�dia. . . . . . . . . . . . : M�dia d�connect�
Suffixe DNS propre � la connexion. . . :
Carte r�seau sans fil Wi-Fi�:
Suffixe DNS propre � la connexion. . . :
Adresse IPv6 de liaison locale. . . . .: fe80::a5ea:fe4d:d423:4f8c%4
Passerelle par d�faut. . . .�. . . . . :
Carte Ethernet Ethernet :
Statut du m�dia. . . . . . . . . . . . : M�dia d�connect�
Suffixe DNS propre � la connexion. . . :
Carte Tunnel Teredo Tunneling Pseudo-Interface :
Statut du m�dia. . . . . . . . . . . . : M�dia d�connect�
Suffixe DNS propre � la connexion. . . :
========= Fin de CMD: =========
========= ipconfig /renew =========
Configuration IP de Windows
Aucune op�ration ne peut �tre effectu�e sur Connexion au r�seau local* 2 lorsque
son m�dia est d�connect�.
Aucune op�ration ne peut �tre effectu�e sur Connexion r�seau Bluetooth lorsque
son m�dia est d�connect�.
Aucune op�ration ne peut �tre effectu�e sur Ethernet lorsque
son m�dia est d�connect�.
Carte r�seau sans fil Connexion au r�seau local* 2�:
Statut du m�dia. . . . . . . . . . . . : M�dia d�connect�
Suffixe DNS propre � la connexion. . . :
Carte Ethernet Connexion r�seau Bluetooth :
Statut du m�dia. . . . . . . . . . . . : M�dia d�connect�
Suffixe DNS propre � la connexion. . . :
Carte r�seau sans fil Wi-Fi�:
Suffixe DNS propre � la connexion. . . :
Adresse IPv6 de liaison locale. . . . .: fe80::a5ea:fe4d:d423:4f8c%4
Adresse IPv4. . . . . . . . . . . . . .: 10.57.211.196
Masque de sous-r�seau. . . .�. . . . . : 255.248.0.0
Passerelle par d�faut. . . .�. . . . . : 10.63.255.254
Carte Ethernet Ethernet :
Statut du m�dia. . . . . . . . . . . . : M�dia d�connect�
Suffixe DNS propre � la connexion. . . :
Carte Tunnel Teredo Tunneling Pseudo-Interface :
Suffixe DNS propre � la connexion. . . :
Adresse IPv6. . . . . . . . . . .�. . .: 2001:0:5ef5:79fd:3c96:3d0c:f5c6:2c3b
Adresse IPv6 de liaison locale. . . . .: fe80::3c96:3d0c:f5c6:2c3b%9
Passerelle par d�faut. . . .�. . . . . : ::
Carte Tunnel isatap.{E26D236B-9CE8-4E31-836C-76DCF602716C} :
Statut du m�dia. . . . . . . . . . . . : M�dia d�connect�
Suffixe DNS propre � la connexion. . . :
========= Fin de CMD: =========
========= netsh int ipv4 reset =========
R�initialisation de Interface r�ussie.
�chec de la r�initialisation de .
Acc�s refus�.
Red�marrez l'ordinateur pour terminer cette action.
========= Fin de CMD: =========
========= netsh int ipv6 reset =========
R�initialisation de Interface r�ussie.
R�initialisation de Voisin r�ussie.
R�initialisation de Chemin d'acc�s r�ussie.
�chec de la r�initialisation de .
Acc�s refus�.
R�initialisation de r�ussie.
R�initialisation de r�ussie.
Red�marrez l'ordinateur pour terminer cette action.
========= Fin de CMD: =========
=========== EmptyTemp: ==========
BITS transfer queue => 16777216 B
DOMStore, IE Recovery, AppCache, Feeds Cache, Thumbcache, IconCache => 51707430 B
Java, Flash, Steam htmlcache => 1064 B
Windows/system/drivers => 14583150 B
Edge => 0 B
Chrome => 0 B
Firefox => 0 B
Opera => 0 B
Temp, IE cache, history, cookies, recent:
Default => 0 B
ProgramData => 0 B
Public => 0 B
systemprofile => 128 B
systemprofile32 => 128 B
LocalService => 0 B
NetworkService => -780 B
flo => 22814130 B
RecycleBin => 0 B
EmptyTemp: => 101 MB données temporaires supprimées.
================================
Le système a dû redémarrer.Fin de Fixlog 20:53:20
-
Contributeur sécuritéSalut,
1/
Correction à effectuer avec FRST :
Avertissement :Ces instructions ne concernent que cet ordinateur. Elles ne doivent pas être appliquées sur un autre sous peine de l'endommager
[*] A partir ce lien : https://up2sha.re/libraries/force-download.php?d=SV5Qvn04gzUK
[*] Téléchargez puis enregistrez ce fichier sous le nom Fixlist.txt sur le bureau de ton PC
[*] Sur votre bureau vous avez le fichier texte (fixlist.txt & FRST.exe)
[*] Lancez FRST, "exécuter en tant qu'administrateur" sous Windows Vista, Windows Seven et Windows 8/8.1
[*] Cliquez sur "Corriger"
[*] Un fichier texte apparaît, copie/colle le contenu ici dans un nouveau message.
[*] Redémarre l’ordinateur.
2/
Si tu as les mêmes problèmes, tu peux lancer la commande SFC/Scannow en invite de commande (admin) pour vérifier les fichiers systèmes comme le montre ce tutoriel : https://forums.cnetfrance.fr/tutoriels-windows-10/335507-sfc-scannow-windows-10-et-8-verifier-les-fichiers-systeme
@+
¤¤¤ Le meilleur remède pour tous les problèmes, c'est la patience.... ¤¤¤ -
Contributeur sécuritéBonjour,
Ouvrir internet explorer , outils , option internet , ouvrir l'onglet connexion , cliquer sur paramètres réseau puis tiens moi au courant si la case "utiliser un serveur proxy pour votre réseau local" est désactivée ?
-
-
je ne peut pas accéder à internet à partir du bureau par contre dans le menu windows8.1 si , quand je lance internet explorer il m'indique "cette page ne peut pas s' afficher" (la résolution des problèmes ne trouve pas de souci ) j' ai essayer de réinstaller chrome et Mozilla sa m' est impossible il n' arrive pas à trouver la connexion pour finir l' installation , pour information quand je vais dans propriété de internet explorer sur la page Google il m' indique ceci
Protocole : Protocole inconnu
type : Fichier
connexion : Non chiffré
Zone : Internet | Mode protégé : activé
Adresse (URL) :res://ieframe.dll/dnserror.htm#https://www.google.fr/?gws_rd=ssl
peut etre que ses informations seront utiles
-
-
Contributeur sécuritéBonsoir,
vie que la désinfection est terminer j'ouvre un nouveau post ou nous faisions une vérification ensemble ? Merci beaucoup de votre aide
On n'a pas encore terminé..
----
Désinstalle/Réinstalle Google Chrome comme expliqué dans le second paragraphe de la FAQ : Réinitialiser / Réparer / Réinstaller Google Chrome
https://www.malekal.com/reparer-google-chrome/?t=53039&start=
A demain et bonne nuit ;)
-
Donc j'ai essayer une manip pour récupérer un raccourcie valide et plus rien pas d'infection apparemment mais toujours le même message impossible d'afficher la page je creuse avec la résolution des problèmes et il me dit en premier lieu que la résolution c'est terminer sans trouver de problème franchement je sèche , vie que la désinfection est terminer j'ouvre un nouveau post ou nous faisions une vérification ensemble ? Merci beaucoup de votre aide
-
aparemment il ne trouve pas d' infection mais toujours pas d'internet sur le bureau :/
-
Contributeur sécuritéSalut,
aparemment il ne trouve pas d' infection mais toujours pas d'internet sur le bureau :/
Puisque tu peux accéder à l'internet à partir du menu démarrer, ce n'est pas un problème.
-------
Quel est ton navigateur ?
Tu vas supprimer le raccourcis qui se trouve sur le bureau pour créer un autre.J'arrive à me connecter à internet seulement depuis Windows 8.1 plus précisément depuis le menu mais depuis mon bureau quand je lance le navigateur il m'indique l'erreur cité au dessus cordialement bonne nuit
Ensuite tu peux créer un nouveau raccourcis de ton navigateur (fonctionnel).
Aide : https://www.commentcamarche.net/faq/38905-windows-8-mettre-une-application-sur-le-bureau -
J' ai essayer les différentes méthodes proposer pour créer un raccourci valide mais rien n' y fait, si je ne passe pas par le menu de Windows 8 acces internet impossible, j' ai essayer de réinstaller Chrome mais le résultat est le même d' ailleurs je n' arrive même pas à l' installer il me marque impossible de se connecter à internet lors de l' installation, j' ai essayer de réinstaller un jeu résultat identique il ne capte pas la connection internet alors que pourtant je suis actuellement connecter ... merci pour la désinfection ( mon navigateur actuel est internet explorer
-
-
Contributeur sécuritéBonjour,
Etape1:
Correction à effectuer avec FRST :
Avertissement :Ces instructions ne concernent que cet ordinateur. Elles ne doivent pas être appliquées sur un autre sous peine de l'endommager
[*] A partir ce lien : https://up2sha.re/libraries/force-download.php?d=vnyIS61OO5pP
[*] Téléchargez puis enregistrez ce fichier sous le nom Fixlist.txt sur le bureau de ton PC
[*] Sur votre bureau vous avez le fichier texte (fixlist.txt & FRST.exe)
[*] Lancez FRST, "exécuter en tant qu'administrateur" sous Windows Vista, Windows Seven et Windows 8/8.1
[*] Cliquez sur "Corriger"
[*] Un fichier texte apparaît, copie/colle le contenu ici dans un nouveau message.
[*] Redémarre l’ordinateur.
Etape2:
Télécharge MBAM-CLEAN et enregistre-le sur ton bureau Lance-le et suis les instructions.
Il va te demander ensuite de redémarrer le PC. Accepte.
==========================
Après redémarrage de la machine :- Télécharge MBAM et installe le selon l'emplacement par défaut
https://www.malwarebytes.com/mwb-download/- Mets le à jour puis lance un examen “Menaces”.
- A la fin du scan, clic sur "Mettre tous en quarantaine" en bas à gauche.
- Redémarre l'ordinateur si besoin.
- Vas chercher le rapport dans l'onglet “Historique”.
- Clic à gauche sur l’onglet Journaux de l’application.
- Double-clic sur le * Après redémarrage, relance Malwarebytes.journal d’examen pour l’afficher.
- En bas à gauche choisis “Copier dans le presse papier”
- colle le rapport le contenu du journal ici
=================================
Si tu as besoin d'aide tu peux voir ce tutoriel : https://www.malekal.com/tutoriel-malwarebyte-anti-malware/
================
2 rapports à me faire parvenir : Fixlog et mbam
Bonne journée ;)
-
Bonjour , alors voici pour le rapport fixlist
Résultats de correction de Farbar Recovery Scan Tool (x64) Version: 29-06-2016
Exécuté par flo (2016-06-30 16:23:18) Run:1
Exécuté depuis C:\Users\flo\Desktop
Profils chargés: flo (Profils disponibles: flo)
Mode d'amorçage: Normal
==============================================
fixlist contenu:
start
CreateRestorePoint:
GroupPolicyScripts: Restriction <======= ATTENTION
HKLM\SOFTWARE\Policies\Microsoft\Windows\CurrentVersion\Internet Settings: [ProxySettingsPerUser] 0 <======= ATTENTION (Restriction - ProxySettings)
HKLM\SOFTWARE\Policies\Microsoft\Internet Explorer: Restriction <======= ATTENTION
Task: {1037E051-F6CE-4C0D-B94E-BCAB78957033} - \SafeZone scheduled Autoupdate 1459196596 -> Pas de fichier <==== ATTENTION
S3 catchme; \??\C:\Users\flo\AppData\Local\Temp\catchme.sys [X]
S1 epp; \??\C:\PROGRAM FILES\EMSISOFT ANTI-MALWARE\epp.sys [X]
S4 FileMonitor; \??\C:\Program Files (x86)\IObit\IObit Malware Fighter\Drivers\win7_amd64\FileMonitor.sys [X]
S4 IMFFilter; \??\C:\Program Files (x86)\IObit\IObit Malware Fighter\Drivers\win7_amd64\IMFFilter.sys [X]
S3 RegFilter; \??\C:\Program Files (x86)\IObit\IObit Malware Fighter\drivers\win7_amd64\regfilter.sys [X]
2016-06-28 22:46 - 2016-06-28 22:46 - 00000000 ____D C:\Users\flo\AppData\Local\Apps\2.0
C:\Users\flo\AppData\Local\Temp\AnkCDC2.tmp.exe
RemoveProxy:
EmptyTemp:
end
Le Point de restauration a été créé avec succès.
C:\Windows\system32\GroupPolicy\Machine => déplacé(es) avec succès
HKLM\SOFTWARE\Policies\Microsoft\Windows\CurrentVersion\Internet Settings\\ProxySettingsPerUser => valeur supprimé(es) avec succès
"HKLM\SOFTWARE\Policies\Microsoft\Internet Explorer" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Boot\{1037E051-F6CE-4C0D-B94E-BCAB78957033}" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{1037E051-F6CE-4C0D-B94E-BCAB78957033}" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\SafeZone scheduled Autoupdate 1459196596" => clé supprimé(es) avec succès
catchme => service supprimé(es) avec succès
epp => service supprimé(es) avec succès
FileMonitor => service supprimé(es) avec succès
IMFFilter => service supprimé(es) avec succès
RegFilter => service supprimé(es) avec succès
C:\Users\flo\AppData\Local\Apps\2.0 => déplacé(es) avec succès
"C:\Users\flo\AppData\Local\Temp\AnkCDC2.tmp.exe" => non trouvé(e).
========= RemoveProxy: =========
HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Internet Settings\Connections\\DefaultConnectionSettings => valeur supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Internet Settings\Connections\\SavedLegacySettings => valeur supprimé(es) avec succès
HKLM\SOFTWARE\Wow6432Node\Microsoft\Windows\CurrentVersion\Internet Settings\Connections\\DefaultConnectionSettings => valeur supprimé(es) avec succès
HKLM\SOFTWARE\Wow6432Node\Microsoft\Windows\CurrentVersion\Internet Settings\Connections\\SavedLegacySettings => valeur supprimé(es) avec succès
HKU\.DEFAULT\SOFTWARE\Microsoft\Windows\CurrentVersion\Internet Settings\Connections\\DefaultConnectionSettings => valeur supprimé(es) avec succès
HKU\.DEFAULT\SOFTWARE\Microsoft\Windows\CurrentVersion\Internet Settings\Connections\\SavedLegacySettings => valeur supprimé(es) avec succès
HKU\S-1-5-21-697586463-1653218746-2208847426-1001\SOFTWARE\Microsoft\Windows\CurrentVersion\Internet Settings\Connections\\DefaultConnectionSettings => valeur supprimé(es) avec succès
HKU\S-1-5-21-697586463-1653218746-2208847426-1001\SOFTWARE\Microsoft\Windows\CurrentVersion\Internet Settings\Connections\\SavedLegacySettings => valeur supprimé(es) avec succès
========= Fin de RemoveProxy: =========
=========== EmptyTemp: ==========
BITS transfer queue => 8388608 B
DOMStore, IE Recovery, AppCache, Feeds Cache, Thumbcache, IconCache => 12701442 B
Java, Flash, Steam htmlcache => 1176 B
Windows/system/drivers => 1844654 B
Edge => 0 B
Chrome => 12585984 B
Firefox => 15202705 B
Opera => 0 B
Temp, IE cache, history, cookies, recent:
Default => 0 B
ProgramData => 0 B
Public => 0 B
systemprofile => 128 B
systemprofile32 => 128 B
LocalService => 0 B
NetworkService => 12986 B
flo => 6465385 B
RecycleBin => 0 B
EmptyTemp: => 54.6 MB données temporaires supprimées.
================================
Le système a dû redémarrer.Fin de Fixlog 16:23:59
-
-
-
Malwarebytes Anti-Malware
www.malwarebytes.org
Date de l'analyse: 30/06/2016
Heure de l'analyse: 17:43
Fichier journal:
Administrateur: Oui
Version: 2.2.1.1043
Base de données de programmes malveillants: v2016.02.16.06
Base de données de rootkits: v2016.02.08.01
Licence: Gratuit
Protection contre les programmes malveillants: Désactivé
Protection contre les sites Web malveillants: Désactivé
Autoprotection: Désactivé
Système d'exploitation: Windows 8.1
Processeur: x64
Système de fichiers: NTFS
Utilisateur: flo
Type d'analyse: Analyse des menaces
Résultat: Terminé
Objets analysés: 323755
Temps écoulé: 21 min, 17 s
Mémoire: Activé
Démarrage: Activé
Système de fichiers: Activé
Archives: Activé
Rootkits: Désactivé
Heuristique: Activé
PUP: Activé
PUM: Activé
Processus: 0
(Aucun élément malveillant détecté)
Modules: 0
(Aucun élément malveillant détecté)
Clés du Registre: 0
(Aucun élément malveillant détecté)
Valeurs du Registre: 0
(Aucun élément malveillant détecté)
Données du Registre: 0
(Aucun élément malveillant détecté)
Dossiers: 0
(Aucun élément malveillant détecté)
Fichiers: 0
(Aucun élément malveillant détecté)
Secteurs physiques: 0
(Aucun élément malveillant détecté)
(end)
-
Contributeur sécuritéPour continuer :
1/
[*] Télécharge :Farbar Recovery Scan Tool (FRST) à partir
ce lien : https://www.bleepingcomputer.com/download/farbar-recovery-scan-tool/
[*] Enregistre le sur votre bureau ( Vous devez exécuter la version compatible avec votre système 32 bits ou 64 bits)
==> Comment savoir quelle version 32 bits ou 64 bits est exécutée sur mon système ?
[*] Lance FRST, exécuter en tant qu'administrateur sous Windows : 7/8/10 et Vista
[*] Sur le menu principal, vérifie que la case "Addition.txt" soit cochée puis clique sur "Analyser" et patiente le temps de l'analyse
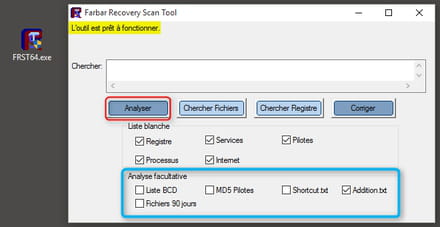
[*] Une fois le scan terminé rends toi sur le bureau, deux rapports FRST.txt et Addition.txt ont été créés.
[*] Héberge les rapports FRST.txt et Addition.txt présent sur ton bureau sur : malekal.com
[*] Fais copier/coller les liens fournis dans ta prochaine réponse.
2/
Quels sont les problèmes rencontrés maintenant ?
A demain et bonne nuit
-
https://www.cjoint.com/c/FFDw5O8NVFB
https://www.cjoint.com/c/FFDw6XOpi1B
Je n'est eu que deux rapports -
-
J'ai contrôler le proxy la case est décocher mais toujours pas internet lors du chargement d'une page net sa me marque ceci "cette page ne peut pas s'afficher " "vérifier que l'adresse web ...est correcte" "rechercher la page avec votre moteur de recherche ""actualiser la page dans quelques minutes" J'essaye donc une résolution des problèmes et sa m'indique "démarrez votre navigateur web pour afficher une page d'abonnement etc " ensuite je fait continuer à chercher une solution il me dit "vous devez peut être être abonner à ce fournisseur d'accès internet du réseau pour accéder à internet ,je ne comprend pas , j'espère qu'ont arriveras à régler ceci merci de votre aide , j'attend votre prochain message
-
-
-
Contributeur sécuritéBonsoir,
Essais de te connecter à l'internet en utilisant un autre navigateur.
@+
-
Contributeur sécuritéBonjour,
On va lancer un script avec ZHPFix:
/!\ Avertissement /!\,
ce script est seulement valable pour ce pc, en cours du nettoyage, à ne pas utiliser sur un autre pc, risque de plantage !
Ce script va cibler certains éléments à supprimer :
[*]Télécharge ZHPFix, exécuter en tant qu'administrateur sous
Windows : 7/8 et Vista
[*] Clique sur ce lien: http://www.cjoint.com/c/FFDg0j1sfpf
[*] Sur la page qui s'ouvre clique droit et Tout sélectionner
[*] Fais un autre clic droit et choisis Copier
[*]Lance ZHPFix depuis le bureau
[*]Clique sur Importer
[*]Les lignes précedemment copiées doivent être collées dans le cadre
[*]Clique ensuite sur GO
[*]Confirmes les nettoyages des données en cliquant sur Oui
[*] Une fois le scan terminé rends toi sur le bureau, le fichier ZHPFixReport à été crée.
[*] Héberge le rapport ZHPFixReport sur SosUpload ou cjoint.com, puis copie/colle le lien fourni dans ta prochaine réponse.
¤¤¤ Le meilleur remède pour tous les problèmes, c'est la patience.... ¤¤¤-
-
-
-
Contributeur sécuritéTu vas procéder autrement, exactement comme expliqué ci-dessous :
/!\ Avertissement /!\,
ce script est seulement valable pour ce pc, en cours du nettoyage, à ne pas utiliser sur un autre pc, risque de plantage !
Ce script va cibler certains éléments à supprimer :
[*]Télécharge ZHPFix, exécuter en tant qu'administrateur sous
Windows : 7/8 et Vista
[*]Séléctionne et copie tout le script suivant (Ctrl C) :Script ZHPFix
SysRestore
ProxyFix
EmptyPrefetch
ShortcutFix
[HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\Explorer] NoActiveDesktopChanges: Modified
[HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Advanced\Folder\Hidden\NOHIDDEN] CheckedValue: Modified
R5 - HKLM\Software\Microsoft\Windows\CurrentVersion\Internet Settings,ProxyOverride = <-loopback>
[MD5.00000000000000000000000000000000] [APT] [SafeZone scheduled Autoupdate 1459196596] (...) -- C:\Program Files\AVAST Software\SZBrowser\launcher.exe (.not file.) [0] (.Activate.) =>.Superfluous.Empty
O39 - APT: SafeZone scheduled Autoupdate 1459196596 - (...) -- C:\Windows\System32\Tasks\SafeZone scheduled Autoupdate 1459196596 [3914] (.Orphan.) =>.Superfluous.Orphan
O43 - CFD: 25/06/2016 - [0] D -- C:\ProgramData\{BE2ACE5C-32B7-4777-9BDF-ECF87CDAB705}
O43 - CFD: 17/02/2016 - [0] D -- C:\ProgramData\{FD6F83C0-EC70-4581-8361-C70CD1AA4B98}
O43 - CFD: 17/02/2016 - [0] D -- C:\Users\flo\AppData\Local\Programs\Common
O43 - CFD: 0 - [0] D -- C:\Windows\System32\Config\systemprofile\AppData\Local\CrashDumps
O43 - CFD: 0 - [0] D -- C:\Windows\System32\Config\systemprofile\AppData\Local\Packages
G2 - GCE: Preference [User Data\Default] [eofcbnmajmjmplflapaojjnihcjkigck] Avast SafePrice
ShortcutFix
EmptyPrefetch
EmptyCLSID
FirewallRaz
EmptyTemp
EmptyFlash
[*]Lance ZHPFix depuis le bureau
[*]Clique sur Importer
[*]Les lignes précedemment copiées doivent être collées dans le cadre
[*]Clique ensuite sur GO
[*]Confirmes les nettoyages des données en cliquant sur Oui
[*] Une fois le scan terminé rends toi sur le bureau, le fichier ZHPFixReport à été crée.
[*] Héberge le rapport ZHPFixReport sur SosUpload ou cjoint.com, puis copie/colle le lien fourni dans ta prochaine réponse. -
-


