
Boxore
Résolu
Bonjour, j'ai voulu installé une suite office et boum pleins de virus, programmes indésirables. J'ai essayé de supprimer boxore par adwcleaner et malwarebyte antimalware sans succès après avoir essayé par le panneau de configuration.
Peut-être n'ai-je pas bien utilisé les 2 loigciels. Je ne sais pas.
Par ailleurs, ma page d'accueil a changé et la page qui s'ouvre quand j'ouvre un nouvel onglet a également changé.
Quelqu'un peut-il m'aider ?
Merci
Peut-être n'ai-je pas bien utilisé les 2 loigciels. Je ne sais pas.
Par ailleurs, ma page d'accueil a changé et la page qui s'ouvre quand j'ouvre un nouvel onglet a également changé.
Quelqu'un peut-il m'aider ?
Merci
18 réponses
-
Merci
-
Contributeur sécuritéSalut,
Si tu as un peu de doute ce n'est pas la peine de faire la défragmentation.
Un disque SDD est caractérisé par :
1) temps d'accès instantané (<6ms quelque soit le secteur du disque car il possède une mémoire flash)
2) Pas de bruit (pas de rotation)
3) PC qui a un disque SDD est plus coûteux (actuellement)
-----------------
Tu peux lire ceci : https://www.commentcamarche.net/contents/1353-disque-dur-ssd
¤¤¤ Le meilleur remède pour tous les problèmes, c'est la patience.... ¤¤¤ -
comment je sais si j'ai un disque dur ssd ??
-
# DelFix v1.011 - Rapport créé le 20/09/2015 à 11:51:23
# Mis à jour le 18/08/2015 par Xplode
# Nom d'utilisateur : Nicolas - NICO
# Système d'exploitation : Windows 8.1 (64 bits)
~ Activation de l'UAC ... OK
~ Suppression des outils de désinfection ...
Supprimé : C:\FRST
Supprimé : C:\AdwCleaner
Supprimé : C:\Users\Nicolas\Desktop\Addition.txt
Supprimé : C:\Users\Nicolas\Desktop\adwcleaner_5.008.exe
Supprimé : C:\Users\Nicolas\Desktop\Fixlog.txt
Supprimé : C:\Users\Nicolas\Desktop\FRST.txt
Supprimé : C:\Users\Nicolas\Desktop\FRST64.exe
Supprimé : C:\Users\Nicolas\Desktop\JRT.txt
Supprimé : C:\Users\Nicolas\Desktop\JRT_NEW.exe
Supprimé : C:\Users\Nicolas\Desktop\ZHPCleaner.lnk
Supprimé : C:\Users\Nicolas\Desktop\ZHPCleaner.txt
Supprimée : HKLM\SOFTWARE\OldTimer Tools
Supprimée : HKLM\SOFTWARE\AdwCleaner
~ Purge de la restauration système ...
Supprimé : RP #9 [Garmin Express | 08/16/2015 09:31:14]
Supprimé : RP #10 [Removed Boxore Client | 09/18/2015 07:34:00]
Supprimé : RP #12 [Restore Point Created by FRST | 09/18/2015 10:30:46]
Supprimé : RP #13 [Installed DriversCloud.com (64 bits) | 09/18/2015 12:23:18]
Supprimé : RP #14 [Supprimé Realtek High Definition Audio Driver | 09/20/2015 06:54:04]
Nouveau point de restauration créé !
########## - EOF - ##########Merci pour toutes les infos. -
Contributeur sécuritéBonjour,
- Evitez de télécharger les logiciels depuis les sites douteux (Softoic; 01Net, télécharger.com,....) et au moment de l'installation des logiciels surtout gratuits, vérifiez bien qu'il n'existe pas des cases précochées par défaut indiquant l'acceptation de l'installation des logiciels parasites, des adwares et toolbars.
Pour finir :- Téléchargez Delfix sur ton bureau à partir l'un des deux liens :
https://toolslib.net/downloads/viewdownload/2-delfix/
ou
https://www.commentcamarche.net/telecharger/securite/7111-delfix/
Coche les cases suivantes :
[*] Réactive l'Uac (juste pour Vista, Seven et W8)
[*] Supprimer les outils de désinfection (coché par défaut)
[*] Purger la restauration système
Clique ensuite sur Exécuter puis patiente pendant le Télécharge processus de suppression.
Lorsque les procédures seront terminées, l'outil va se fermer et disparaître du bureau
Un rapport est sauvegardé dans le presse-papier : il te suffit de faire un clic droit et "coller" dans ta prochaine réponse pour me poster le rapport
le rapport est stocké à cet emplacement : C:\DelFix.txt
Attention : Le rapport est unique et est supprimé à chaque fois que l'on ré-exécute une ou plusieurs options de DelFix.
===========================================
Updatechecker :
Téléchage : updatechecker pour t'indiquer les logiciels qui ne sont pas à jour et te permet aussi d'effectuer ces mises à jour
Tu peux l'utiliser une fois par semaine
===========================================
Défragmentation :
Défragmente tes disques dur par : defraggler
Pour un disque dure SSD il ne faut pas le défragmenter
Tu peux l'utiliser une fois par trimestre
===========================================
Nettoyage des fichiers et des clés de registre
Télécharge et installe : CCleaner version Slim
Lance-le.(clic droit "en tant qu'administrateur" pour Vista et Seven) Va dans Options puis
Avancé et décoche la case Effacer uniquement les fichiers etc....
Va dans Nettoyeur, choisis Analyse. Une fois terminé, lance le nettoyage.
Ensuite, choisis Registre, puis Chercher des erreurs. Une fois terminé, répare toutes les erreurs tant de fois qu il en trouve a l analyse .
Aide ici : https://www.malekal.com/tutoriel-ccleaner/
Tu peux utiliser Ccleaner une fois par semaine
===========================================
Conseils :
1/ Je te conseille d'utiliser le navigateur Firefox ou Google chrome et d'installer les modules : WOT pour t'indiquer les fichiers douteux et Adblock plus pour bloquer les publicités...
Firefox :
==> WOT : https://addons.mozilla.org/fr/firefox/addon/wot-safe-browsing-tool/
==> Adblock plus : https://addons.mozilla.org/fr/firefox/addon/adblock-plus/
Google chrome :
==> WOT : https://chrome.google.com/webstore/detail/wot-web-of-trust-website/bhmmomiinigofkjcapegjjndpbikblnp?hl=fr
==> Adblock plus : https://chrome.google.com/webstore/detail/adblock-plus/nbiebjbkiionlickgdcjohfonfifmlin?hl=fr
2/Tu peux garder Malwarebytes et l'utiliser une fois par semaine.
3/ Un peu de lecture :
Les dangers du Peer-To-Peer, Emule etc..
Comment Sécuriser son ordinateur...
Pourquoi et comment je me fais infecter
pourquoi maintenir son navigateur à jour
---------------------
Un dernier rapport à poster : Delfix ! :-)
Bonne journée
-
Bonjour. J'ai téléchargé realtek suite aux conseils d'un autre membre. Tout semble fonctionner.
Merci pour le nettoyage.
Bon dimanche. -
Contributeur sécurité
-
Merci ça marche bien. Par contre dans la précipitation j'ai oublié des phrases. En fait, le lecteur windows média ne marche plus, vlc non plus. Je ne sais pas si c'est lié aux manip. Quelqu'un d'autre est en train de gérer cela (enfin j'espère). Sinon dans panneau de configuration il n'y avait pas de software update helper
-
Contributeur sécurité
Entre temps, j'ai voulu écouter de la musique avec le lecteur windows media. Y-a-t-il un lien ? Ai-je supprimé un programme qui permettait que cela fonctionne ?
Dans la barre de recherche de windows 8, tu peux taper windows media player, une fois trouvé, tu peux créer un raccourci.
-----------
Comment fonctionne ton PC maintenant ?
-
Malwarebytes Anti-Malware
www.malwarebytes.org
Date de l'analyse: 18/09/2015
Heure de l'analyse: 13:07
Fichier journal:
Administrateur: Oui
Version: 2.1.8.1057
Base de données de programmes malveillants: v2015.09.18.03
Base de données de rootkits: v2015.08.16.01
Licence: Gratuit
Protection contre les programmes malveillants: Désactivé
Protection contre les sites Web malveillants: Désactivé
Autoprotection: Désactivé
Système d'exploitation: Windows 8.1
Processeur: x64
Système de fichiers: NTFS
Utilisateur: Nicolas
Type d'analyse: Analyse des menaces
Résultat: Terminé
Objets analysés: 358848
Temps écoulé: 24 min, 21 s
Mémoire: Activé
Démarrage: Activé
Système de fichiers: Activé
Archives: Activé
Rootkits: Activé
Heuristique: Activé
PUP: Avertir
PUM: Activé
Processus: 0
(Aucun élément malveillant détecté)
Modules: 0
(Aucun élément malveillant détecté)
Clés du registre: 0
(Aucun élément malveillant détecté)
Valeurs du registre: 0
(Aucun élément malveillant détecté)
Données du registre: 0
(Aucun élément malveillant détecté)
Dossiers: 0
(Aucun élément malveillant détecté)
Fichiers: 5
PUP.Optional.Nosibay, C:\Users\Nicolas\AppData\Roaming\ZHP\Quarantine\62793.WindApp.MON001.no[1].exe, En quarantaine, [97c4fd34cac1c6701a795451986db848],
PUP.Optional.Nosibay, C:\Users\Nicolas\AppData\Roaming\ZHP\Quarantine\63439.Selection_Tools.ALT001.no[1].exe, En quarantaine, [de7dfc3502890b2bfe95267fe22323dd],
PUP.Optional.Conduit, C:\Users\Nicolas\AppData\Roaming\ZHP\Quarantine\OrbiterInstaller[1].exe, En quarantaine, [79e22b06206b6dc957be0225ce33669a],
PUP.Optional.SearchProtect, C:\Users\Nicolas\AppData\Roaming\ZHP\Quarantine\Stub[1].exe, En quarantaine, [1f3c102102895fd72dbdd8e6738e8a76],
PUP.Optional.DeskCut, C:\Users\Nicolas\AppData\Roaming\Mozilla\Firefox\Profiles\yh6k92bq.default\prefs.js, Bon : (), Mauvais : (***@***), Remplacé,[ec6fe1507c0f75c1f5d3c7e7d3320ef2]
Secteurs physiques: 0
(Aucun élément malveillant détecté)
(end) -
Il n'y a pas de fichier software update helper . Je passe au 3. ?
Entre temps, j'ai voulu écouter de la musique avec le lecteur windows media. Y-a-t-il un lien ? Ai-je supprimé un programme qui permettait que cela fonctionne ?
Merci -
Résultats de correction de Farbar Recovery Scan Tool (x64) Version:15-09-2015
Exécuté par Nicolas (2015-09-18 12:30:37) Run:1
Exécuté depuis C:\Users\Nicolas\Desktop
Profils chargés: Nicolas (Profils disponibles: Nicolas)
Mode d'amorçage: Normal
==============================================
fixlist contenu:
start
CreateRestorePoint:
Software Update Helper (x32 Version: 1.3.25.0 - Google Inc.) Hidden <==== ATTENTION
Task: {250C5E82-C887-4212-8F6D-559C235FC2C4} - \WebBarLaunchTask -> Pas de fichier <==== ATTENTION
HKLM\SOFTWARE\Policies\Microsoft\Internet Explorer: Restriction <======= ATTENTION
ShellIconOverlayIdentifiers: [ SkyDrive1] -> {F241C880-6982-4CE5-8CF7-7085BA96DA5A} => Pas de fichier
ShellIconOverlayIdentifiers: [ SkyDrive2] -> {A0396A93-DC06-4AEF-BEE9-95FFCCAEF20E} => Pas de fichier
ShellIconOverlayIdentifiers: [ SkyDrive3] -> {BBACC218-34EA-4666-9D7A-C78F2274A524} => Pas de fichier
ShellIconOverlayIdentifiers-x32: [ SkyDrive1] -> {F241C880-6982-4CE5-8CF7-7085BA96DA5A} => Pas de fichier
ShellIconOverlayIdentifiers-x32: [ SkyDrive2] -> {A0396A93-DC06-4AEF-BEE9-95FFCCAEF20E} => Pas de fichier
ShellIconOverlayIdentifiers-x32: [ SkyDrive3] -> {BBACC218-34EA-4666-9D7A-C78F2274A524} => Pas de fichier
ShellIconOverlayIdentifiers-x32: [DropboxExt1] -> {FB314ED9-A251-47B7-93E1-CDD82E34AF8B} => Pas de fichier
ShellIconOverlayIdentifiers-x32: [DropboxExt2] -> {FB314EDA-A251-47B7-93E1-CDD82E34AF8B} => Pas de fichier
ShellIconOverlayIdentifiers-x32: [DropboxExt3] -> {FB314EDD-A251-47B7-93E1-CDD82E34AF8B} => Pas de fichier
ShellIconOverlayIdentifiers-x32: [DropboxExt4] -> {FB314EDE-A251-47B7-93E1-CDD82E34AF8B} => Pas de fichier
ShellIconOverlayIdentifiers-x32: [DropboxExt5] -> {FB314EDB-A251-47B7-93E1-CDD82E34AF8B} => Pas de fichier
ShellIconOverlayIdentifiers-x32: [DropboxExt6] -> {FB314EDF-A251-47B7-93E1-CDD82E34AF8B} => Pas de fichier
ShellIconOverlayIdentifiers-x32: [DropboxExt7] -> {FB314EDC-A251-47B7-93E1-CDD82E34AF8B} => Pas de fichier
ShellIconOverlayIdentifiers-x32: [DropboxExt8] -> {FB314EE0-A251-47B7-93E1-CDD82E34AF8B} => Pas de fichier
ShellIconOverlayIdentifiers-x32: [DropboxExt1] -> {FB314ED9-A251-47B7-93E1-CDD82E34AF8B} => Pas de fichier
ShellIconOverlayIdentifiers-x32: [DropboxExt2] -> {FB314EDA-A251-47B7-93E1-CDD82E34AF8B} => Pas de fichier
ShellIconOverlayIdentifiers-x32: [DropboxExt3] -> {FB314EDB-A251-47B7-93E1-CDD82E34AF8B} => Pas de fichier
2013-04-26 01:15 - 2012-09-07 13:40 - 0000256 _____ () C:\ProgramData\SetStretch.cmd
2013-04-26 01:15 - 2009-07-22 12:04 - 0024576 _____ () C:\ProgramData\SetStretch.exe
2013-04-26 01:15 - 2012-09-07 13:37 - 0000103 _____ () C:\ProgramData\SetStretch.VBS
EmptyTemp:
end
Le Point de restauration a été créé avec succès.
HKLM\SOFTWARE\Wow6432Node\Microsoft\Windows\CurrentVersion\Uninstall\{A92DAB39-4E2C-4304-9AB6-BC44E68B55E2}\\SystemComponent => valeur supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Logon\{250C5E82-C887-4212-8F6D-559C235FC2C4}" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{250C5E82-C887-4212-8F6D-559C235FC2C4}" => clé supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\WebBarLaunchTask => clé non trouvé(e).
"HKLM\SOFTWARE\Policies\Microsoft\Internet Explorer" => clé supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows\CurrentVersion\Explorer\ShellIconOverlayIdentifiers\ SkyDrive1" => clé supprimé(es) avec succès
HKCR\CLSID\{F241C880-6982-4CE5-8CF7-7085BA96DA5A} => clé non trouvé(e).
"HKLM\Software\Microsoft\Windows\CurrentVersion\Explorer\ShellIconOverlayIdentifiers\ SkyDrive2" => clé supprimé(es) avec succès
HKCR\CLSID\{A0396A93-DC06-4AEF-BEE9-95FFCCAEF20E} => clé non trouvé(e).
"HKLM\Software\Microsoft\Windows\CurrentVersion\Explorer\ShellIconOverlayIdentifiers\ SkyDrive3" => clé supprimé(es) avec succès
HKCR\CLSID\{BBACC218-34EA-4666-9D7A-C78F2274A524} => clé non trouvé(e).
"HKLM\Software\Wow6432Node\Microsoft\Windows\CurrentVersion\Explorer\ShellIconOverlayIdentifiers\ SkyDrive1" => clé supprimé(es) avec succès
HKCR\Wow6432Node\CLSID\{F241C880-6982-4CE5-8CF7-7085BA96DA5A} => clé non trouvé(e).
"HKLM\Software\Wow6432Node\Microsoft\Windows\CurrentVersion\Explorer\ShellIconOverlayIdentifiers\ SkyDrive2" => clé supprimé(es) avec succès
HKCR\Wow6432Node\CLSID\{A0396A93-DC06-4AEF-BEE9-95FFCCAEF20E} => clé non trouvé(e).
"HKLM\Software\Wow6432Node\Microsoft\Windows\CurrentVersion\Explorer\ShellIconOverlayIdentifiers\ SkyDrive3" => clé supprimé(es) avec succès
HKCR\Wow6432Node\CLSID\{BBACC218-34EA-4666-9D7A-C78F2274A524} => clé non trouvé(e).
"HKLM\Software\Wow6432Node\Microsoft\Windows\CurrentVersion\Explorer\ShellIconOverlayIdentifiers\DropboxExt1" => clé supprimé(es) avec succès
HKCR\Wow6432Node\CLSID\{FB314ED9-A251-47B7-93E1-CDD82E34AF8B} => clé non trouvé(e).
"HKLM\Software\Wow6432Node\Microsoft\Windows\CurrentVersion\Explorer\ShellIconOverlayIdentifiers\DropboxExt2" => clé supprimé(es) avec succès
HKCR\Wow6432Node\CLSID\{FB314EDA-A251-47B7-93E1-CDD82E34AF8B} => clé non trouvé(e).
"HKLM\Software\Wow6432Node\Microsoft\Windows\CurrentVersion\Explorer\ShellIconOverlayIdentifiers\DropboxExt3" => clé supprimé(es) avec succès
HKCR\Wow6432Node\CLSID\{FB314EDD-A251-47B7-93E1-CDD82E34AF8B} => clé non trouvé(e).
HKLM\Software\Wow6432Node\Microsoft\Windows\CurrentVersion\Explorer\ShellIconOverlayIdentifiers\DropboxExt4 => clé non trouvé(e).
HKCR\Wow6432Node\CLSID\{FB314EDE-A251-47B7-93E1-CDD82E34AF8B} => clé non trouvé(e).
HKLM\Software\Wow6432Node\Microsoft\Windows\CurrentVersion\Explorer\ShellIconOverlayIdentifiers\DropboxExt5 => clé non trouvé(e).
HKCR\Wow6432Node\CLSID\{FB314EDB-A251-47B7-93E1-CDD82E34AF8B} => clé non trouvé(e).
HKLM\Software\Wow6432Node\Microsoft\Windows\CurrentVersion\Explorer\ShellIconOverlayIdentifiers\DropboxExt6 => clé non trouvé(e).
HKCR\Wow6432Node\CLSID\{FB314EDF-A251-47B7-93E1-CDD82E34AF8B} => clé non trouvé(e).
HKLM\Software\Wow6432Node\Microsoft\Windows\CurrentVersion\Explorer\ShellIconOverlayIdentifiers\DropboxExt7 => clé non trouvé(e).
HKCR\Wow6432Node\CLSID\{FB314EDC-A251-47B7-93E1-CDD82E34AF8B} => clé non trouvé(e).
HKLM\Software\Wow6432Node\Microsoft\Windows\CurrentVersion\Explorer\ShellIconOverlayIdentifiers\DropboxExt8 => clé non trouvé(e).
HKCR\Wow6432Node\CLSID\{FB314EE0-A251-47B7-93E1-CDD82E34AF8B} => clé non trouvé(e).
HKLM\Software\Wow6432Node\Microsoft\Windows\CurrentVersion\Explorer\ShellIconOverlayIdentifiers\DropboxExt1 => clé non trouvé(e).
HKCR\Wow6432Node\CLSID\{FB314ED9-A251-47B7-93E1-CDD82E34AF8B} => clé non trouvé(e).
HKLM\Software\Wow6432Node\Microsoft\Windows\CurrentVersion\Explorer\ShellIconOverlayIdentifiers\DropboxExt2 => clé non trouvé(e).
HKCR\Wow6432Node\CLSID\{FB314EDA-A251-47B7-93E1-CDD82E34AF8B} => clé non trouvé(e).
HKLM\Software\Wow6432Node\Microsoft\Windows\CurrentVersion\Explorer\ShellIconOverlayIdentifiers\DropboxExt3 => clé non trouvé(e).
HKCR\Wow6432Node\CLSID\{FB314EDB-A251-47B7-93E1-CDD82E34AF8B} => clé non trouvé(e).
C:\ProgramData\SetStretch.cmd => déplacé(es) avec succès
C:\ProgramData\SetStretch.exe => déplacé(es) avec succès
C:\ProgramData\SetStretch.VBS => déplacé(es) avec succès
EmptyTemp: => 11.2 GB données temporaires supprimées.
Le système a dû redémarrer..Fin de Fixlog 12:33:30
-
Contributeur sécuritéBien!
1/
Correction à effectuer avec FRST :
Avertissement :Ces instructions ne concernent que cet ordinateur. Elles ne doivent pas être appliquées sur un autre sous peine de l'endommager
[*] A partir ce lien : http://upload.sosvirus.net/download/xvotcdw1a5ug9ao3dfpdx8m6r0676e99i6o6150v
[*] Téléchargez puis enregistrez ce fichier sous le nom Fixlist.txt sur le bureau de ton PC
[*] Sur votre bureau vous avez le fichier texte (fixlist.txt & FRST.exe)
[*] Lancez FRST, "exécuter en tant qu'administrateur" sous Windows Vista, Windows Seven et Windows 8/8.1
[*] Cliquez sur "Corriger"
[*] Un fichier texte apparaît, copie/colle le contenu ici dans un nouveau message.
[*] Redémarre l'ordinateur.
[*] ===> Aide : <<<ICI>>>
2/
Désinstalle depuis le panneau de configuration :Software Update Helper
3/
[*] Lance Malwarebytes.
[*] Mets le à jour puis lance un examen "Menaces".
[*] coche "Recherche de rootkits" (Paramètres -> Détection et protection)
[*] A la fin du scan, clic sur "Mettre tous en quarantaine" en bas à gauche.
[*] Redémarre l'ordinateur si besoin.
[*] Après redémarrage, relance Malwarebytes.
[*] Vas chercher le rapport dans l'onglet "Historique".
[*] Clic à gauche sur l'onglet Journaux de l'application.
[*] Double-clic sur le journal d'examen pour l'afficher.
[*] En bas à gauche choisis "Copier dans le presse papier"
[*] colle le rapport le contenu du journal ici
Bonne journée
-
-
# AdwCleaner v5.008 - Rapport créé le 18/09/2015 à 11:43:56
# Mis à jour le 18/09/2015 par Xplode
# Base de données : 2015-09-17.3 [Serveur]
# Système d'exploitation : Windows 8.1 (x64)
# Nom d'utilisateur : Nicolas - NICO
# Exécuté depuis : C:\Users\Nicolas\Desktop\adwcleaner_5.008.exe
# Option : Nettoyer
# Support : https://toolslib.net/forum- [ Services ] *****
- [ Dossiers ] *****
- [ Fichiers ] *****
[-] Fichier Supprimé : C:\Users\Nicolas\AppData\Roaming\Mozilla\Firefox\Profiles\yh6k92bq.default\searchplugins\bingcom.xml- [ Raccourcis ] *****
- [ Tâches planifiées ] *****
[-] Tâche Supprimée : WebBarUpdateTask- [ Registre ] *****
[-] Clé Supprimée : HKLM\SOFTWARE\Classes\PCSU.SysUtils
[-] Clé Supprimée : HKLM\SOFTWARE\Classes\PCSU.SysUtils.1
[-] Clé Supprimée : HKCU\Software\Classes\CLSID\{9C4EFBD5-1ADF-41E6-BE26-AF44326E30E4}
[-] Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{9C4EFBD5-1ADF-41E6-BE26-AF44326E30E4}
[-] Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\CLSID\{9C4EFBD5-1ADF-41E6-BE26-AF44326E30E4}
[-] Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\{7ADF667E-E14D-4D2C-827C-B0108F0D93BC}
[-] Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\2B0DA5D75B5B33B4B83724742699814F
[-] Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Products\288C991E1F871F54D9A8D33DFA797A0C- [ Navigateurs ] *****
:: Paramètres Winsock réinitialisés
########## EOF - C:\AdwCleaner\AdwCleaner[C6].txt - [1593 octets] ########## -
Contributeur sécuritéRe,
1/
# AdwCleaner v4.112 - Rapport créé le 18/09/2015 à 09:30:32
# Mis à jour le 09/03/2015 par Xplode
--------------
Supprimes stp ta version de adwcleaner qui n'est pas à jour puis fais
ceci stp :
Télécharge : AdwCleaner (merci à Xplode)
Lance AdwCleaner
Clique sur Scanner puis poste le rapport de scan
2/
[*] Télécharge :Farbar Recovery Scan Tool (FRST) à partir
ce lien : https://www.bleepingcomputer.com/download/farbar-recovery-scan-tool/
[*] Enregistre le sur votre bureau ( Vous devez exécuter la version compatible avec votre système 32 bits ou 64 bits)
==> Comment savoir quelle version 32 bits ou 64 bits est exécutée sur mon système ?
[*] Lance FRST, exécuter en tant qu'administrateur sous Windows : 7/8 et Vista
[*] Sur le menu principal, vérifie que la case "Addition.txt" soit cochée puis clique sur "Analyser" et patiente le temps de l'analyse
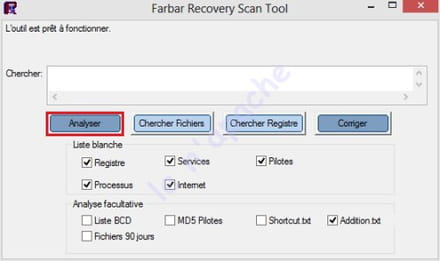
[*] Une fois le scan terminé rends toi sur le bureau, deux rapports FRST.txt et Addition.txt ont été créés.
[*] Héberge les rapports FRST.txt et Addition.txt présent sur ton bureau sur : malekal.com
[*] Fais copier/coller les liens fournis dans ta prochaine réponse.
==> Aide: <<<ICI>>>
@+
-
https://pjjoint.malekal.com/files.php?id=20150918_n13t12j11t11u10
# AdwCleaner v4.112 - Rapport créé le 18/09/2015 à 09:30:32
# Mis à jour le 09/03/2015 par Xplode
# Base de données : 2015-03-05.1 [Locale]
# Système d'exploitation : Windows 8.1 (x64)
# Nom d'utilisateur : Nicolas - NICO
# Exécuté depuis : C:\Program Files\adwcleaner_4.112.exe
# Option : Nettoyer- [ Services ] *****
Service Supprimé : pcsuservice
[#] Service Supprimé : Software_update
[#] Service Supprimé : Software_update_m- [ Fichiers / Dossiers ] *****
Dossier Supprimé : C:\ProgramData\ZombieNews
Dossier Supprimé : C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Accelerer PC
Dossier Supprimé : C:\ProgramData\Microsoft\Windows\Start Menu\Programs\MyBestOffersToday
Dossier Supprimé : C:\Program Files (x86)\Accelerer PC
Dossier Supprimé : C:\Program Files (x86)\Boxore
Dossier Supprimé : C:\Program Files (x86)\mbot_fr_014010090
Dossier Supprimé : C:\Program Files\WebBar
Dossier Supprimé : C:\Program Files\BubbleSound
Dossier Supprimé : C:\Users\Nicolas\AppData\Local\Boxore
Dossier Supprimé : C:\Users\Nicolas\AppData\Local\Microsoft\Silverlight\OutOfBrowser\Speedchecker.PCSpeedUp
Dossier Supprimé : C:\Users\Nicolas\AppData\Local\WebBar
Dossier Supprimé : C:\Users\Nicolas\AppData\Local\mbot_fr_014010090
Dossier Supprimé : C:\Users\Nicolas\AppData\Roaming\Nosibay
Dossier Supprimé : C:\Users\Nicolas\AppData\Roaming\Store
Dossier Supprimé : C:\Users\Nicolas\AppData\Roaming\WTools
Dossier Supprimé : C:\Users\Nicolas\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Bubble Dock
Dossier Supprimé : C:\Users\Nicolas\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\BubbleSound 1.0
Fichier Supprimé : C:\Users\Nicolas\AppData\Local\Temp\Uninstall.exe
Fichier Supprimé : C:\Users\Nicolas\AppData\Roaming\Bubble Dock.boostrap.log
Fichier Supprimé : C:\Users\Nicolas\AppData\Roaming\WindApp.boostrap.log
Fichier Supprimé : C:\Users\Nicolas\AppData\Roaming\Bubble Dock.installation.log
Fichier Supprimé : C:\Users\Nicolas\AppData\Roaming\WindApp.installation.log
Fichier Supprimé : C:\Users\Nicolas\AppData\Roaming\Selection Tools.installation.log
Fichier Supprimé : C:\Users\Nicolas\Desktop\Accelerer PC.lnk
Fichier Supprimé : C:\Users\Nicolas\Desktop\3D BubbleSound.lnk- [ Tâches planifiées ] *****
Tâche Supprimée : PC SpeedUp Service Deactivator
Tâche Supprimée : SoftwareUpdateTaskMachineCore
Tâche Supprimée : SoftwareUpdateTaskMachineUA
Tâche Supprimée : WindApp Update
Tâche Supprimée : Selection Tools Update- [ Raccourcis ] *****
- [ Registre ] *****
Valeur Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Run [Bubble Dock]
Valeur Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Run [pcspeedup]
Valeur Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Run [WindApp]
Clé Supprimée : HKLM\SOFTWARE\Classes\Software.OneClickCtrl.9
Clé Supprimée : HKLM\SOFTWARE\Classes\Software.OneClickProcessLauncherMachine
Clé Supprimée : HKLM\SOFTWARE\Classes\Software.OneClickProcessLauncherMachine.1.0
Clé Supprimée : HKLM\SOFTWARE\Classes\Software.Update3WebControl.3
Clé Supprimée : HKLM\SOFTWARE\Classes\SoftwareUpdate.CoCreateAsync
Clé Supprimée : HKLM\SOFTWARE\Classes\SoftwareUpdate.CoCreateAsync.1.0
Clé Supprimée : HKLM\SOFTWARE\Classes\SoftwareUpdate.CoreClass
Clé Supprimée : HKLM\SOFTWARE\Classes\SoftwareUpdate.CoreClass.1
Clé Supprimée : HKLM\SOFTWARE\Classes\SoftwareUpdate.CoreMachineClass
Clé Supprimée : HKLM\SOFTWARE\Classes\SoftwareUpdate.CoreMachineClass.1
Clé Supprimée : HKLM\SOFTWARE\Classes\SoftwareUpdate.CredentialDialogMachine
Clé Supprimée : HKLM\SOFTWARE\Classes\SoftwareUpdate.CredentialDialogMachine.1.0
Clé Supprimée : HKLM\SOFTWARE\Classes\SoftwareUpdate.OnDemandCOMClassMachine
Clé Supprimée : HKLM\SOFTWARE\Classes\SoftwareUpdate.OnDemandCOMClassMachine.1.0
Clé Supprimée : HKLM\SOFTWARE\Classes\SoftwareUpdate.OnDemandCOMClassMachineFallback
Clé Supprimée : HKLM\SOFTWARE\Classes\SoftwareUpdate.OnDemandCOMClassMachineFallback.1.0
Clé Supprimée : HKLM\SOFTWARE\Classes\SoftwareUpdate.ProcessLauncher
Clé Supprimée : HKLM\SOFTWARE\Classes\SoftwareUpdate.ProcessLauncher.1.0
Clé Supprimée : HKLM\SOFTWARE\Classes\SoftwareUpdate.Update3WebMachine
Clé Supprimée : HKLM\SOFTWARE\Classes\SoftwareUpdate.Update3WebMachine.1.0
Clé Supprimée : HKLM\SOFTWARE\Classes\SoftwareUpdate.Update3WebMachineFallback
Clé Supprimée : HKLM\SOFTWARE\Classes\SoftwareUpdate.Update3WebMachineFallback.1.0
Valeur Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Run [Boxore Client]
Clé Supprimée : HKLM\SOFTWARE\MozillaPlugins\@tools.Software.com/Software Update;version=3
Clé Supprimée : HKLM\SOFTWARE\MozillaPlugins\@tools.Software.com/Software Update;version=9
Clé Supprimée : HKCU\Software\Mozilla\Extends
Valeur Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Run [Selection Tools]
Valeur Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Run [mbot_fr_014010090]
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{051E9166-B275-4683-907B-372FAE22BC7C}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{08230486-CBAF-4000-8036-447C3852D034}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{13809C03-DE3B-47E5-96A3-2D8F83693A50}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{3B96B5D3-4A8D-42DC-9CDE-E9B94B3CFE5D}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{3D976BD4-0B6A-4757-9D2B-65AA20F4B4EA}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{76894207-241A-473B-B111-FAA75608F1D9}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{7A7C8DA9-8660-460D-849F-01619B91C03F}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{ACCC747B-2A59-4F30-BA7C-D26333DE65F5}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{AE2506E3-0F75-44EE-B552-CFF3BFF4D50F}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{B6CD3C31-ABF4-4C7A-8CB7-29960BC7017C}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{B89F5C49-51DB-4974-AB5A-E25901AA339C}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{C24C3824-63D8-42CD-BB5A-77631072FDB2}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{E5A7A645-8318-4895-B85C-EDC606B80DB6}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{E9B5B0D2-D08A-49FC-8B5C-159B60BAA268}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{EB41B92A-3A76-4237-9E6B-A5DDC2EAA771}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{F9A8326E-9C90-4BF2-ACC7-D0883D16AA82}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Ext\PreApproved\{3B96B5D3-4A8D-42DC-9CDE-E9B94B3CFE5D}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Ext\PreApproved\{ACCC747B-2A59-4F30-BA7C-D26333DE65F5}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{3B96B5D3-4A8D-42DC-9CDE-E9B94B3CFE5D}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{3D976BD4-0B6A-4757-9D2B-65AA20F4B4EA}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{ACCC747B-2A59-4F30-BA7C-D26333DE65F5}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\CLSID\{051E9166-B275-4683-907B-372FAE22BC7C}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\CLSID\{E5A7A645-8318-4895-B85C-EDC606B80DB6}
Clé Supprimée : HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{0D76C99C-4CF5-44BB-9D94-AE8AA7940701}
Clé Supprimée : HKCU\Software\Boxore
Clé Supprimée : HKCU\Software\Nosibay
Clé Supprimée : HKCU\Software\Speedchecker Limited
Clé Supprimée : HKCU\Software\Store
Clé Supprimée : HKCU\Software\Tutorials
Clé Supprimée : HKCU\Software\TutoTag
Clé Supprimée : HKCU\Software\WTools
Clé Supprimée : HKCU\Software\AppDataLow\Software\DynConIE
Clé Supprimée : HKLM\SOFTWARE\Boxore
Clé Supprimée : HKLM\SOFTWARE\MyBestOffersToday
Clé Supprimée : HKLM\SOFTWARE\Speedchecker Limited
Clé Supprimée : HKLM\SOFTWARE\Tutorials
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Uninstall\Bubble Dock
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Uninstall\windapp
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Uninstall\Selection Tools
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\ZombieNews
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\mbot_fr_014010090_is1
Clé Supprimée : [x64] HKLM\SOFTWARE\Speedchecker Limited
Clé Supprimée : [x64] HKLM\SOFTWARE\BubbleSound
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\PCSU-SL_is1
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\{0BCE8B0A-1E76-44E5-9909-3CF804D92E4D}_is1
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\BubbleSound
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\AAC05EAA51DC78A41A1DCE3B31038584
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\BA71D41F6CC0B6247B05D473850A8AEA
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\CA0054A5AB3EFFE4CB5660E44A1E7DCC
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UpgradeCodes\1C875DDE39636004CA8CDAEC335B4160
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\SoftwareUpdate.exe- [ Navigateurs ] *****
-\\ Internet Explorer v11.0.9600.17344
-\\ Mozilla Firefox v40.0.3 (x86 fr)
[yh6k92bq.default\prefs.js] - Ligne Supprimée : user_pref("browser.newtab.url", "chrome://quick_start/content/index.html");
[yh6k92bq.default\prefs.js] - Ligne Supprimée : user_pref("extensions.quick_start.enable_search1", false);
[yh6k92bq.default\prefs.js] - Ligne Supprimée : user_pref("extensions.quick_start.sd.closeWindowWithLastTab_prev_state", false);
-\\ Opera v32.0.1948.31
AdwCleaner[R7].txt - [763 octets] - [12/03/2015 18:58:29]
AdwCleaner[R8].txt - [10226 octets] - [18/09/2015 09:27:43]
AdwCleaner[S3].txt - [826 octets] - [12/03/2015 19:05:22]
AdwCleaner[S4].txt - [9949 octets] - [18/09/2015 09:30:32]
########## EOF - C:\AdwCleaner\AdwCleaner[S4].txt - [10009 octets] ########## -
Contributeur sécuritéBonjour,
1/
[*] Télécharge et enregistre ZHPCleaner sur ton bureau à partir ce lien : https://nicolascoolman.eu
<[*] Exécute le en cliquant sur le bouton droit de la souris et en choisissant "Exécuter en tant qu'administrateur"
[*]Accepte les conditions d'utilisation,
[*]Clique sur le bouton [Nettoyer]
[*]Accepte toutes les réparations proposées
[*]Un rapport ZHPCleaner.txt sera créé sur le bureau
[*]Clique sur Rapport si tu ne vois pas le rapport, une copie (%appdata%\ZHP\ZHPCleaner.txt) s'ouvrira,
[*]Héberge ce rapport sur : http://pjjoint.malekal.com/ ou https://www.cjoint.com/
[*]Copie/Colle le lien généré dans ta réponse.
2/
Poste le rapport ADWCleaner stp, il se trouve ici : C:\AdwCleaner\AdwCleaner[x].txt
@+
¤¤¤ Le meilleur remède pour tous les problèmes, c'est la patience.... ¤¤¤


