Adobe flash pollue le pc
Résolu
Bonjour,
Hier j'ai la fenêtre du logiciel Adobe qui est apparue à l'écran pour me demander de faire une mise à jour, je l'ai donc cliqué sur mettre à jour et j'ai attendu le téléchargement, j'ai exécuté le fichier (j'ai vérifié l'URL c'est bien celle de adobe).
Après le lancement aucune fenêtre n'est apparue, je me suis absenté quelques minutes et lorsque je suis revenu......OH MON DIEU...... pauvre PC, 2-3 fenêtres de logiciels à la con, de la pub partout et encore maintenant après un gros coup de ADW Cleaner mes navigateur son encore pollués (Opera et commodo) et je ne sais pas comment enlever tout ça.
D'une part j'aimerais prévenir les gens de faire attention avec adobe et j'aimerais de l'aide pour nettoyer un peu s'il-vous-plaît :)
7 réponses
-
Contributeur sécuritéBonjour,
1/
Poste le rapport adwcleaner stp
2/
[*] Télécharge :Farbar Recovery Scan Tool (FRST) à partir
ce lien : https://www.bleepingcomputer.com/download/farbar-recovery-scan-tool/
[*] Enregistre le sur votre bureau ( Vous devez exécuter la version compatible avec votre système 32 bits ou 64 bits)
==> Comment savoir quelle version 32 bits ou 64 bits est exécutée sur mon système ?
[*] Lance FRST, exécuter en tant qu'administrateur sous Windows : 7/8 et Vista
[*] Sur le menu principal, vérifie que la case "Addition.txt" soit cochée puis clique sur "Scan" et patiente le temps de l'analyse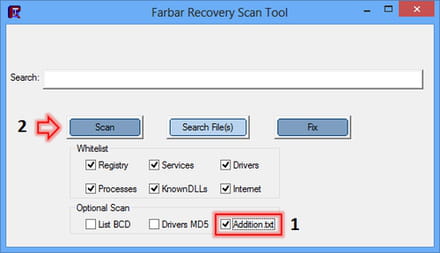
[*] Une fois le scan terminé rends toi sur le bureau, deux rapports FRST.txt et Addition.txt ont été créés.
[*] Héberge les rapports FRST.txt et Addition.txt présent sur ton bureau sur : malekal.com
[*] Fais copier/coller les liens fournis dans ta prochaine réponse.
==> Aide: <<<ICI>>>
@+
-
Bonjour Fish66,
j'ai exactement la même problématique, peux-tu m'aider?
j'ai envoyé les fichier frst.txt et addition.txt sur malekal.
voici le lien pour les consulter:
https://pjjoint.malekal.com/files.php?id=20150816_q14p10u11b7f5
Merci de ton aide.
Cdlt. -
Contributeur sécuritéBonjour,
Sans problème, mais ouvre stp un nouveau sujet ici : https://forums.commentcamarche.net/forum/virus-securite-7/new
@+
-
-
Contributeur sécuritéBonjour,
Avec Delfix je n'ai juste pas coché la restauration système car je souhaiterait la conserver.
Si les fichiers de restauration du système sont infectés, ton PC sera infecté, de plus Delfix va créer un nouveau point de restauration.
Je te conseille de purger la restauration du système ...
------------------
On a terminé, sois prudent et bon surf..! :-)
-
Merci pour tes précieux conseil :)
Avec Delfix je n'ai juste pas coché la restauration système car je souhaiterait la conserver.
Sinon voici le rapport:
s # DelFix v1.010 - Rapport créé le 04/07/2015 à 10:55:37
# Mis à jour le 26/04/2015 par Xplode
# Nom d'utilisateur : Peri - DELTA-HP
# Système d'exploitation : Windows 10 Pro Insider Preview (64 bits)
~ Suppression des outils de désinfection ...
Supprimé : C:\FRST
Supprimé : C:\AdwCleaner
Supprimé : C:\Users\Peri\Downloads\Addition.txt
Supprimé : C:\Users\Peri\Downloads\adwcleaner_4.207.exe
Supprimé : C:\Users\Peri\Downloads\FRST.txt
Supprimée : HKLM\SOFTWARE\AdwCleaner
########## - EOF - ##########
Quand au navigateur j'utilise firefox avec TOR et opera avec adblock et d'autres extension de sécurité -
Contributeur sécuritéBonjour,
Dans ce cas je ne pense pas qu'il soit nécessaire de poster les fichiers que vous avez demandé? Si jamais il les faut je les conserves et dites le moi .
On va supprimer les outils utilisés avec Delfix! :-)
-------------
Si tu n'as plus de soucis, on va finaliser :- Evitez de télécharger les logiciels depuis les sites douteux (Softoic; 01Net, télécharger.com,....) et au moment de l'installation des logiciels surtout gratuits, vérifiez bien qu'il n'existe pas des cases précochées par défaut indiquant l'acceptation de l'installation des logiciels parasites, des adwares et toolbars.
Pour finir :- Téléchargez Delfix sur ton bureau à partir l'un des deux liens :
https://toolslib.net/downloads/viewdownload/2-delfix/
ou
https://www.commentcamarche.net/telecharger/securite/7111-delfix/
Coche les cases suivantes :
[*] Réactive l'Uac (juste pour Vista, Seven et W8)
[*] Supprimer les outils de désinfection (coché par défaut)
[*] Purger la restauration système
Clique ensuite sur Exécuter puis patiente pendant le Télécharge processus de suppression.
Lorsque les procédures seront terminées, l'outil va se fermer et disparaître du bureau
Un rapport est sauvegardé dans le presse-papier : il te suffit de faire un clic droit et "coller" dans ta prochaine réponse pour me poster le rapport
le rapport est stocké à cet emplacement : C:\DelFix.txt
Attention : Le rapport est unique et est supprimé à chaque fois que l'on ré-exécute une ou plusieurs options de DelFix.
===========================================
Updatechecker :
Téléchage : updatechecker pour t'indiquer les logiciels qui ne sont pas à jour et te permet aussi d'effectuer ces mises à jour
Tu peux l'utiliser une fois par semaine
===========================================
Défragmentation :
Défragmente tes disques dur par : defraggler
Tu peux lutiliser une fois par trimestre
===========================================
Nettoyage des fichiers et des clés de registre
Télécharge et installe : CCleaner version Slim
Lance-le.(clic droit "en tant qu'administrateur" pour Vista et Seven) Va dans Options puis
Avancé et décoche la case Effacer uniquement les fichiers etc....
Va dans Nettoyeur, choisis Analyse. Une fois terminé, lance le nettoyage.
Ensuite, choisis Registre, puis Chercher des erreurs. Une fois terminé, répare toutes les erreurs tant de fois qu il en trouve a l analyse .
Aide ici : https://www.malekal.com/tutoriel-ccleaner/
Tu peux utiliser Ccleaner une fois par semaine
===========================================
Conseils :
1/ Je te conseille d'utiliser le navigateur Firefox ou Google chrome et d'installer les modules : WOT pour t'indiquer les fichiers douteux et Adblock plus pour bloquer les publicités...
Firefox :
==> WOT : https://addons.mozilla.org/fr/firefox/addon/wot-safe-browsing-tool/
==> Adblock plus : https://addons.mozilla.org/fr/firefox/addon/adblock-plus/
Google chrome :
==> WOT : https://chrome.google.com/webstore/detail/wot-web-of-trust-website/bhmmomiinigofkjcapegjjndpbikblnp?hl=fr
==> Adblock plus : https://chrome.google.com/webstore/detail/adblock-plus/nbiebjbkiionlickgdcjohfonfifmlin?hl=fr
2/Tu peux garder Malwarebytes et l'utiliser une fois par semaine.
3/ Un peu de lecture :
Les dangers du Peer-To-Peer, Emule etc..
Comment Sécuriser son ordinateur...
Pourquoi et comment je me fais infecter
pourquoi maintenir son navigateur à jour
Bonne journée
-
Bonjour,
Alors après avoir fait tout ça et galéré pour faire redémarrer mon PC (un des logiciel m'a bouffé un morceau de mon système ^^ )
Cela à fonctionné, je n'ai plus la moindre trace de pub nul part. Tant mieux !
Dans ce cas je ne pense pas qu'il soit nécessaire de poster les fichiers que vous avez demandé? Si jamais il les faut je les conserves et dites le moi .
Sinon vraiment merci :) -
Contributeur sécuritéBonjour,
1/
ZHPCleaner
[*] Télécharge et enregistre ZHPCleaner sur ton bureau à partir ce lien : https://nicolascoolman.eu
[*] Exécute le en cliquant sur le bouton droit de la souris et en choisissant "Exécuter en tant qu'administrateur"
[*]Accepte les conditions d'utilisation,
[*]Clique sur le bouton [Réparer] ( ou [Nettoyer])
[*]Accepte toutes les réparations proposées
[*]Un rapport ZHPCleaner.txt sera créé sur le bureau
[*]Clique sur Rapport si tu ne vois pas le rapport, une copie (%appdata%\ZHP\ZHPCleaner.txt) s'ouvrira,
[*]Héberge ce rapport sur : http://pjjoint.malekal.com/ ou https://www.cjoint.com/
[*]Copie/Colle le lien généré dans ta réponse.
2/
Voici le script correctif à effectuer avec FRST :
[*] Appuies simultanément sur les touches Windows et R
[*] Une fenêtre va s'ouvrir, tape ceci : notepad
[*] Clic sur OK (Le bloc note va s'ouvrir)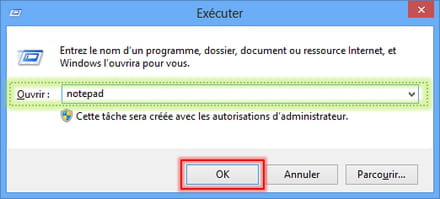
[*] Coller le script en gras ci-dessous dans votre bloc-notes
start
CloseProcesses:
CreateRestorePoint:
S3 wfpcapture; \SystemRoot\System32\drivers\wfpcapture.sys [X]
CHR HKLM\SOFTWARE\Policies\Google: Policy restriction <======= ATTENTION
S3 UnistoreSvc; No ImagePath
R3 UnistoreSvc_Session1; No ImagePath
S3 UserDataSvc; No ImagePath
R3 UserDataSvc_Session1; No ImagePath
2015-06-06 10:58 - 2015-06-25 22:57 - 00000000 ____D C:\ProgramData\13815915976294507342
2015-04-15 21:20 - 2015-04-15 21:21 - 28579392 _____ (Sony Mobile Communications ) C:\Users\Peri\AppData\Local\pcc.exe
2015-06-01 21:43 - 2015-06-01 21:55 - 0000096 _____ () C:\Users\Peri\AppData\Roaming\Camdata.ini
2015-06-01 21:43 - 2015-06-01 21:55 - 0000408 _____ () C:\Users\Peri\AppData\Roaming\CamLayout.ini
2015-06-01 21:43 - 2015-06-01 21:55 - 0000408 _____ () C:\Users\Peri\AppData\Roaming\CamShapes.ini
2015-06-01 21:43 - 2015-06-01 21:55 - 0004517 _____ () C:\Users\Peri\AppData\Roaming\CamStudio.cfg
2015-06-04 21:58 - 2015-06-04 21:58 - 0740775 _____ () C:\ProgramData\AndyDrivers.zip
Task: {6DF0BCF5-72CA-462F-A040-8EA70502706F} - System32\Tasks\Bidaily Synchronize Task[973b] => c:\programdata\{974900c5-d6cf-7cc5-9749-900c5d6c0317}\bluestacks app player 0.9.27.5408 mod [offline] is here ! [latest].exe [2015-06-06] () <==== ATTENTION
Task: {E5B21E12-A5B8-4ADA-AF68-B60A9FD25DCC} - System32\Tasks\EasyTools => c:\programdata\{8a2c414b-cf1b-0907-8a2c-c414bcf1052f}\8458684983836685656b.exe <==== ATTENTION
Task: C:\WINDOWS\Tasks\Bidaily Synchronize Task[973b].job => c:\programdata\{974900c5-d6cf-7cc5-9749-900c5d6c0317}\bluestacks app player 0.9.27.5408 mod [offline] is here ! [latest].exe <==== ATTENTION
Task: C:\WINDOWS\Tasks\EasyTools.job => c:\programdata\{8a2c414b-cf1b-0907-8a2c-c414bcf1052f}\8458684983836685656b.exe <==== ATTENTION
AlternateDataStreams: C:\ProgramData\PACE:335DC6BF410FC4EC
AlternateDataStreams: C:\Users\Peri\Cookies:zOlpiI25CWRUAchMO9nL8
AlternateDataStreams: C:\Users\Peri\OneDrive:ms-properties
HKU\S-1-5-21-1412983429-2319797944-1150137336-1000\Software\Classes\.exe: exefile => <===== ATTENTION!
HKU\S-1-5-21-1412983429-2319797944-1150137336-1000\Software\Classes\exefile: <===== ATTENTION!
FirewallRules: [{1FAD21C6-64B7-44BE-9B49-9FD123E058FD}] => (Allow) C:\Users\Peri\AppData\Local\BoBrowser\Application\bobrowser.exe
EmptyTemp:
end
[*] Une fois, le texte coller dans le bloc-note.
[*] Cliquez sur "Fichier" puis dans le menu déroulant sur "Enregistrer sous"
[*] A cette fenêtre cliquez sur "Bureau"
[*] Dans la zone de "Nom de fichier" tapez : fixlist puis validez en cliquant sur Enregistrer
[*] Sur votre bureau vous avez le fichier texte (fixlist.txt & FRST.exe)
[*] Lancez FRST, "exécuter en tant qu'administrateur" sous Windows Vista, Windows Seven et Windows 8/8.1
[*] Cliquez sur "Fix"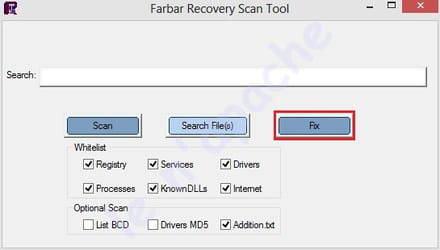
[*] Un fichier texte apparaît, copie/colle le contenu ici dans un nouveau message.
[*] Redémarre l'ordinateur.
[*] ===> Aide : <<<ICI>>>
3/- Télécharge MBAM et installe le selon l'emplacement par défaut
https://www.malwarebytes.com/mwb-download/- Mets le à jour puis lance un examen "Menaces".
- coche "Recherche de rootkits" (Paramètres -> Détection et protection)
- A la fin du scan, clic sur "Mettre tous en quarantaine" en bas à gauche.
- Redémarre l'ordinateur si besoin.
- Après redémarrage, relance Malwarebytes.
- Vas chercher le rapport dans l'onglet "Historique".
- Clic à gauche sur l'onglet Journaux de l'application.
- Double-clic sur le journal d'examen pour l'afficher.
- En bas à gauche choisis "Copier dans le presse papier"
- colle le rapport le contenu du journal ici
=================================
Si tu as besoin d'aide tu peux voir ce tutoriel : https://www.malekal.com/tutoriel-malwarebyte-anti-malware/
Bonne journée
-
Tout d abord je tient à m'excuser d'avoir mis autant de temps à répondre, ensuite merci à toi pour ton aide !
Donc voila les liens:
FRST:
https://pjjoint.malekal.com/files.php?id=FRST_20150629_j11s1411m11s7
Addition:
https://pjjoint.malekal.com/files.php?id=20150629_6p9d10y5n13
Le rapport ADW:
# AdwCleaner v4.207 - Rapport créé le 28/06/2015 à 15:39:53
# Mis à jour le 21/06/2015 par Xplode
# Base de données : 2015-06-23.1 [Serveur]
# Système d'exploitation : Windows 10 Pro Insider Preview (x64)
# Nom d'utilisateur : Peri - DELTA-HP
# Exécuté depuis : C:\Users\Peri\Downloads\adwcleaner_4.207.exe
# Option : Nettoyer- [ Services ] *****
[#] Service Supprimé : ClaraUpdater
[#] Service Supprimé : WindowsMangerProtect
[#] Service Supprimé : Update eye perform
[#] Service Supprimé : Util eye perform
Service Supprimé : {241c48c5-f3a9-4ff5-98b0-c41988c34fff}Gw64
[#] Service Supprimé : ec9c17f1- [ Fichiers / Dossiers ] *****
Dossier Supprimé : C:\ProgramData\WindowsMangerProtect
Dossier Supprimé : C:\ProgramData\{8a2c414b-cf1b-0907-8a2c-c414bcf1052f}
Dossier Supprimé : C:\Program Files (x86)\coummpaarEItAppLiC
Dossier Supprimé : C:\Program Files (x86)\SoftwarePlus
Dossier Supprimé : C:\Program Files (x86)\I - Cinema
Dossier Supprimé : C:\Program Files (x86)\eye perform
Dossier Supprimé : C:\Program Files (x86)\Common Files\ClaraUpdater
Dossier Supprimé : C:\Users\Peri\AppData\Local\Temp\eye perform
Dossier Supprimé : C:\Users\Peri\AppData\Local\BoBrowser
Dossier Supprimé : C:\Users\Peri\AppData\Roaming\Nosibay
Dossier Supprimé : C:\Users\Peri\AppData\Roaming\Store
Dossier Supprimé : C:\Users\Peri\AppData\Roaming\WTools
Dossier Supprimé : C:\Users\Peri\AppData\Roaming\oursurfing
Dossier Supprimé : C:\Users\Peri\AppData\Roaming\LightningDownloader
Dossier Supprimé : C:\Users\Peri\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Bubble Dock
Dossier Supprimé : C:\Users\Peri\AppData\Roaming\Mozilla\Firefox\Profiles\bjbgiq0w.default\Extensions\searchffv2@gmail.com
Dossier Supprimé : C:\Users\Peri\AppData\Roaming\Mozilla\Firefox\Profiles\bjbgiq0w.default\Extensions\ysAu@siD45.edu
Dossier Supprimé : C:\Users\Peri\AppData\Roaming\Mozilla\Firefox\Profiles\bjbgiq0w.default\Extensions\MGKN37049485@ACPSC11936960.com
Fichier Supprimé : C:\Users\Peri\AppData\Roaming\Mozilla\Firefox\Profiles\bjbgiq0w.default\Extensions\{241c48c5-f3a9-4ff5-98b0-c41988c34fff}.xpi
Fichier Supprimé : C:\claraInstaller.txt
Fichier Supprimé : C:\Program Files (x86)\mozilla firefox\dbghelp.dll
Fichier Supprimé : C:\WINDOWS\System32\drivers\{241c48c5-f3a9-4ff5-98b0-c41988c34fff}Gw64.sys
Fichier Supprimé : C:\Users\Peri\AppData\Roaming\Bubble Dock.boostrap.log
Fichier Supprimé : C:\Users\Peri\AppData\Roaming\Bubble Dock.installation.log
Fichier Supprimé : C:\Users\Peri\AppData\Roaming\Selection Tools.installation.log
Fichier Supprimé : C:\Users\Peri\AppData\Roaming\WindApp.boostrap.log
Fichier Supprimé : C:\Users\Peri\AppData\Roaming\WindApp.installation.log
Fichier Supprimé : C:\Users\Peri\AppData\Roaming\Microsoft\Internet Explorer\Quick Launch\BoBrowser.lnk
Fichier Supprimé : C:\Users\Peri\AppData\Roaming\Microsoft\Internet Explorer\Quick Launch\User Pinned\TaskBar\BoBrowser.lnk
Fichier Supprimé : C:\Users\Peri\Desktop\BoBrowser.lnk
Fichier Supprimé : C:\Users\Peri\Desktop\Facebook.lnk
Fichier Supprimé : C:\Users\Peri\Desktop\Youtube.lnk
Fichier Supprimé : C:\Users\Peri\AppData\Roaming\Opera Software\Opera Stable\Local Storage\hxxp_www.oursurfing.com_0.localstorage
Fichier Supprimé : C:\Users\Peri\AppData\Roaming\Opera Software\Opera Stable\Local Storage\hxxp_www.oursurfing.com_0.localstorage-journal
Fichier Supprimé : C:\Users\Peri\AppData\Roaming\Opera Software\Opera Stable\Local Storage\hxxp_www.spigotmc.org_0.localstorage
Fichier Supprimé : C:\Users\Peri\AppData\Roaming\Opera Software\Opera Stable\Local Storage\hxxp_www.spigotmc.org_0.localstorage-journal- [ Tâches planifiées ] *****
Tâche Supprimée : PostPoneInstall
Tâche Supprimée : Run_Bobby_Browser
Tâche Supprimée : WindApp Update
Tâche Supprimée : Selection Tools Update
Tâche Supprimée : 789c24d7-b520-4824-83ac-9bc2fbb7f58b-5
Tâche Supprimée : 789c24d7-b520-4824-83ac-9bc2fbb7f58b-5_user
Tâche Supprimée : 789c24d7-b520-4824-83ac-9bc2fbb7f58b-5
Tâche Supprimée : 789c24d7-b520-4824-83ac-9bc2fbb7f58b-5_user- [ Raccourcis ] *****
Raccourci Désinfecté : C:\Users\Peri\Desktop\Millenium.lnk
Raccourci Désinfecté : C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Mozilla Firefox.lnk
Raccourci Désinfecté : C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Opera.lnk
Raccourci Désinfecté : C:\Users\Peri\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Accessories\Internet Explorer.lnk
Raccourci Désinfecté : C:\Users\Peri\AppData\Roaming\Microsoft\Internet Explorer\Quick Launch\Launch Internet Explorer Browser.lnk
Raccourci Désinfecté : C:\Users\Peri\AppData\Roaming\Microsoft\Internet Explorer\Quick Launch\User Pinned\TaskBar\Opera.lnk- [ Registre ] *****
Valeur Supprimée : HKLM\SOFTWARE\Mozilla\Firefox\Extensions [searchffv2@gmail.com]
Valeur Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Run [Bubble Dock]
Valeur Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Run [WindApp]
Clé Supprimée : HKLM\SYSTEM\CurrentControlSet\Services\Eventlog\Application\WindowsMangerProtect
Valeur Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Run [bobrowser]
Clé Supprimée : HKCU\Software\Mozilla\Extends
Valeur Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Run [Selection Tools]
Clé Supprimée : HKLM\SOFTWARE\MICROSOFT\MEDIAPLAYER\SHIMINCLUSIONLIST\bobrowser.exe
Clé Supprimée : HKLM\SOFTWARE\Classes\PB319D007_7D8E_4A27_AFA6_18C852FFC8DB_.PB319D007_7D8E_4A27_AFA6_18C852FFC8DB_
Clé Supprimée : HKLM\SOFTWARE\Classes\PB319D007_7D8E_4A27_AFA6_18C852FFC8DB_.PB319D007_7D8E_4A27_AFA6_18C852FFC8DB_.9
Clé Supprimée : HKLM\SYSTEM\CurrentControlSet\Services\EventLog\Application\Update eye perform
Clé Supprimée : HKLM\SYSTEM\CurrentControlSet\Services\EventLog\Application\Util eye perform
Clé Supprimée : HKLM\SOFTWARE\e45ecec5-1974-1176-0fe7-69b008159177
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\{12DA0E6F-5543-440C-BAA2-28BF01070AFA}{ec9c17f1}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{1AA60054-57D9-4F99-9A55-D0FBFBE7ECD3}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{4AA46D49-459F-4358-B4D1-169048547C23}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{5A4E3A41-FA55-4BDA-AED7-CEBE6E7BCB52}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{B319D007-7D8E-4A27-AFA6-18C852FFC8DB}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{7768ecae-6b40-4398-bef1-db0a206f0009}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{4E6354DE-9115-4AEE-BD21-C46C3E8A49DB}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{FC073BDA-C115-4A1D-9DF9-9B5C461482E5}
Clé Supprimée : HKLM\SOFTWARE\Classes\TypeLib\{A2D733A7-73B0-4C6B-B0C7-06A432950B66}
Clé Supprimée : HKLM\SOFTWARE\Classes\TypeLib\{A1965763-A486-4E1E-B574-19E44B3842E8}
Clé Supprimée : HKLM\SOFTWARE\Classes\TypeLib\{83ea2ba1-4bb6-4986-b5ab-569c0cf2f206}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\{B319D007-7D8E-4A27-AFA6-18C852FFC8DB}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\{7768ecae-6b40-4398-bef1-db0a206f0009}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Ext\PreApproved\{B319D007-7D8E-4A27-AFA6-18C852FFC8DB}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\CLSID\{4AA46D49-459F-4358-B4D1-169048547C23}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\CLSID\{5A4E3A41-FA55-4BDA-AED7-CEBE6E7BCB52}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\CLSID\{B319D007-7D8E-4A27-AFA6-18C852FFC8DB}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{4E6354DE-9115-4AEE-BD21-C46C3E8A49DB}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{FC073BDA-C115-4A1D-9DF9-9B5C461482E5}
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\{B319D007-7D8E-4A27-AFA6-18C852FFC8DB}
Donnée Restaurée : HKEY_LOCAL_MACHINE\SOFTWARE\Clients\StartMenuInternet\IEXPLORE.EXE\shell\open\command
Donnée Restaurée : HKEY_LOCAL_MACHINE\SOFTWARE\Clients\StartMenuInternet\FIREFOX.EXE\shell\open\command
Clé Supprimée : HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{33BB0A4E-99AF-4226-BDF6-49120163DE86}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{33BB0A4E-99AF-4226-BDF6-49120163DE86}
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{33BB0A4E-99AF-4226-BDF6-49120163DE86}
Clé Supprimée : HKCU\Software\InstalledBrowserExtensions
Clé Supprimée : HKCU\Software\Nosibay
Clé Supprimée : HKCU\Software\Store
Clé Supprimée : HKCU\Software\BoBrowser
Clé Supprimée : HKCU\Software\WTools
Clé Supprimée : HKCU\Software\AppDataLow\Software\Crossrider
Clé Supprimée : HKLM\SOFTWARE\{3A7D3E19-1B79-4E4E-BD96-5467DA2C4EF0}
Clé Supprimée : HKLM\SOFTWARE\InstalledBrowserExtensions
Clé Supprimée : HKLM\SOFTWARE\supWindowsMangerProtect
Clé Supprimée : HKLM\SOFTWARE\Clara
Clé Supprimée : HKLM\SOFTWARE\{12A61307-94CD-4F8E-94BC-918E511FAA81}
Clé Supprimée : HKLM\SOFTWARE\oursurfingSoftware
Clé Supprimée : HKLM\SOFTWARE\I - Cinema
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Uninstall\Bubble Dock
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Uninstall\windapp
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Uninstall\BoBrowser
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Uninstall\Selection Tools
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\oursurfing uninstall
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\{88E96402-3BBD-02D9-0A36-6FB806AEE04E}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\I - Cinema
Clé Supprimée : [x64] HKLM\SOFTWARE\InstalledBrowserExtensions
Donnée Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Internet Settings [ProxyServer] - 10.129.254.254:3128- [ Navigateurs ] *****
-\\ Internet Explorer v11.0.10130.8
Paramètre Restauré : HKCU\Software\Microsoft\Internet Explorer\Main [Start Page]
Paramètre Restauré : HKCU\Software\Microsoft\Internet Explorer\Main [Default_Page_URL]
Paramètre Restauré : HKLM\SOFTWARE\Microsoft\Internet Explorer\Main [Default_Page_URL]
Paramètre Restauré : HKLM\SOFTWARE\Microsoft\Internet Explorer\Main [Default_Search_URL]
Paramètre Restauré : HKLM\SOFTWARE\Microsoft\Internet Explorer\Main [Search Page]
Paramètre Restauré : HKLM\SOFTWARE\Microsoft\Internet Explorer\Main [Start Page]
Paramètre Restauré : [x64] HKLM\SOFTWARE\Microsoft\Internet Explorer\Main [Default_Page_URL]
Paramètre Restauré : [x64] HKLM\SOFTWARE\Microsoft\Internet Explorer\Main [Default_Search_URL]
Paramètre Restauré : [x64] HKLM\SOFTWARE\Microsoft\Internet Explorer\Main [Search Page]
Paramètre Restauré : [x64] HKLM\SOFTWARE\Microsoft\Internet Explorer\Main [Start Page]
-\\ Mozilla Firefox v38.0.5 (x86 fr)
[bjbgiq0w.default\prefs.js] - Ligne Supprimée : user_pref("browser.newtab.url", "hxxp://www.oursurfing.com/newtab/?type=nt&ts=1435491100&z=04b0b71e6c5ad28590b95fbg0z0c0w5z2t1g2gde1c&from=dig2&uid=HitachiXHTS545050B9A300_120224PBN408P7JH7MTEX");
[bjbgiq0w.default\prefs.js] - Ligne Supprimée : user_pref("browser.startup.homepage", "hxxp://www.oursurfing.com/?type=hp&ts=1435491100&z=04b0b71e6c5ad28590b95fbg0z0c0w5z2t1g2gde1c&from=dig2&uid=HitachiXHTS545050B9A300_120224PBN408P7JH7MTEX");
-\\ Comodo Dragon v
-\\ Opera v30.0.1835.59
AdwCleaner[R5].txt - [14540 octets] - [28/06/2015 15:38:18]
AdwCleaner[S2].txt - [11502 octets] - [28/06/2015 15:39:53]
########## EOF - C:\AdwCleaner\AdwCleaner[S2].txt - [11563 octets] ##########