WindowsMangerProtect20.0.0.1064
Résolu
Bonjour,faut 'il que je supprime WindowsMangerProtect20.0.0.1064 ?
car j'ai peur que sa soit un virus
merci de votre réponse
car j'ai peur que sa soit un virus
merci de votre réponse
16 réponses
-
merci bon week end a vous
-
de rien ; )
supprime les quarantaines stp
Pour supprimer les outils de désinfections utilisés :
Télécharges DelFix par Xplode sur ton Bureau.
Lance DelFix, exécuter en tant qu'administrateur sous Windows : 7/8 et Vista
Coche les cases suivantes :
Supprimer les outils de désinfection
Purger la restauration système

Bon week-end :)
-
oui il va bien pas de problèmes vraiment merci
-
Ok chef :)
Comment va le PC, plus de soucis ?
-
voila
http://upload.sosvirus.net/www/?a=d&i=yRDSlcvDmb -
Ouep :)
Ca doit aller mieux de ton coté, vrai ?
Hello,
# Copie tout le texte présent ci-dessous ( clic sur doit ("Tout sélectionner") / Clique droit ("copier").
Script ZHPFix
O23 - Service: Service Google Update (gupdate) (gupdate) . (...) - C:\Program Files (x86)\Google\Update\GoogleUpdate.exe (.not file.)
O23 - Service: SmdmF Service2 (SmdmFService2) . (...) - C:\Program Files (x86)\Settings Manager\smdmf\SmdmfService.exe (.not file.)  =>PUP.SystemK
[MD5.00000000000000000000000000000000] [APT] [GoogleUpdateTaskMachineCore] (...) -- C:\Program Files (x86)\Google\Update\GoogleUpdate.exe (.not file.)   [0]
[MD5.00000000000000000000000000000000] [APT] [GoogleUpdateTaskMachineUA] (...) -- C:\Program Files (x86)\Google\Update\GoogleUpdate.exe (.not file.)   [0]
[MD5.00000000000000000000000000000000] [APT] [{DAA1AFC2-835C-4495-BAEA-ED420A8174F8}] (...) -- C:\Users\Utilisateur\AppData\Roaming\webssearches\UninstallManager.exe (.not file.)   [0]  =>Hijacker.WebsSearches
[HKLM\SYSTEM\CurrentControlSet\Services\SmdmFService2]   =>PUP.SystemK^
C:\Program Files (x86)\Software   =>Adware.Boxore
C:\Users\Utilisateur\AppData\Local\Software   =>Adware.Boxore
[HKLM\Software\Wow6432Node\SPPDCOM]   =>Rogue.PCSpeedUp^
EmptyTemp
EmptyFlash
EMPTYCLSID
# Lance ZHPFix à partir du raccourci sur ton Bureau (si tu es sous Windows Vista ou 7, fais un clic-droit -> Exécuter en temps qu'administrateur).
# Clique sur Importer
# Les lignes précedemment copiées doivent être collées dans le cadre
# Si c'est le cas, Clic sur GO


# Confirmes les nettoyages des données en cliquant sur "Oui"
# Une fois le scan terminé rends toi sur le bureau, le fichier[b] ZHPFixReport /bà été crée.
# Héberge le rapport ZHPFixReport sur SosUpload, puis copie/colle le lien fourni dans ta prochaine réponse.
# Attention : Ce script a été spécialement fait pour ce PC . Toute réutilisation peut endommager sévèrement votre système.
-
c'est celui la ?
http://upload.sosvirus.net/www/?a=d&i=GRBMs4K88D -
Le rapport n'est pas le bon, il me faudrait ZHPDiag.txt stp
-
tiens voila le lien
http://upload.sosvirus.net/www/?a=d&i=6FAudirmar -
Oki,
Comment va le PC ?
Nous allons éffectuer un diagnostic de ton ordinateur.
# Télécharge ZHPDiag de Nicolas Coolman et enregistre-le sur ton Bureau.
# Installe le logiciel.
# Sous Windows Vista et Windows 7, il faut lancer le fichier par clic-droit -> Exécuter en tant qu'administrateur.
# N'oublie pas de cocher la case qui permet de mettre un raccourci sur le Bureau.
# L'outil a créé 2 icônes ZHPDiag et ZHPFix sur le Bureau.
# Double-clique sur ZHPDiag pour lancer l'exécution.
# Clic sur Complet .
# Tu patientes jusqu'à ce que le scan affiche 100%.
-> http://upload.sosvirus.net/images/2014/04/16/ZHPDiagc82cd.png
# Le rapport est sauvegardé sur le bureau.
# Ferme ZHPDiag.
# Héberger et transmettre un rapport.
# Rend toi sur SosUpload.
# Clique sur Parcourir et cherche le rapport de ZHPDiag sur ton bureau
# Clique ensuite sur Envoyer le fichier.
# Tu obtiendras un lien de téléchargement du rapport.
# Transmet ce lien dans ta prochaine réponse stp.
-
rapport n°1
http://upload.sosvirus.net/www/?a=d&i=WDyNp2rSWa
rapport n°2
http://upload.sosvirus.net/www/?a=d&i=Gyfuw2h2Q8 -
:)
Relance OTL.
Sous Persfonnalisation (Custom Scan), copie-colle le contenu du cadre ci dessous (bien prendre :OTL en début).
Clic Correction (Fix), un rapport apparraitra, copie/colle le contenu ici:
:OTL
IE - HKU\.DEFAULT\Software\Microsoft\Windows\CurrentVersion\Internet Settings: "ProxyEnable" = 1
IE - HKU\.DEFAULT\Software\Microsoft\Windows\CurrentVersion\Internet Settings: "ProxyOverride" = <-loopback>
IE - HKU\.DEFAULT\Software\Microsoft\Windows\CurrentVersion\Internet Settings: "ProxyServer" = http=127.0.0.1:49836;https=127.0.0.1:49836
IE - HKU\S-1-5-18\Software\Microsoft\Windows\CurrentVersion\Internet Settings: "ProxyEnable" = 1
IE - HKU\S-1-5-18\Software\Microsoft\Windows\CurrentVersion\Internet Settings: "ProxyOverride" = <-loopback>
IE - HKU\S-1-5-18\Software\Microsoft\Windows\CurrentVersion\Internet Settings: "ProxyServer" = http=127.0.0.1:49836;https=127.0.0.1:49836
IE - HKU\S-1-5-21-789589277-308726861-1305394003-1001\Software\Microsoft\Windows\CurrentVersion\Internet Settings: "ProxyOverride" = <-loopback>
CHR - homepage: https://www.trovi.com/?gd=&ctid=CT3332201&octid=EB_ORIGINAL_CTID&ISID=MFFEC4379-B0F8-4FB9-AD71-309F942FA861&SearchSource=55&CUI=&UM=6&UP=SPCBF6E0EC-0B25-417E-AEDB-17E8A8E3712C&SSPV=&SSPV=
C:\ProgramData\{01BD4FC9-2F86-4706-A62E-774BB7E9D308}

:files
%Temp%\*.*

:Commands
[emptytemp]
[emptyflash]
[reboot]
Redemarre le pc sous windows et poste le rapport dans ta prochaine réponse.
Le rapport est sauvegardé sous C:\_OTL\MovedFiles\date_heure.log
#############
# Télécharge MalwareBytes
# Procède à l'installation de celui çi (Décocher "Activer l'essai gratuit de Malwarebytes Anti-Malware Premium")
# Clic sur Mettre à jour (à droite, au centre)
# Clic sur Examen (en haut)
# Sélectionne Examen "Menaces"
# Clic sur Examiner maintenant

# A la fin du scan clic sur Tout mettre en quarantaine !
# Clic sur Copier dans le Presse-papiers
# Un rapport va s'ouvrir. Copie/Colle son contenue dans ta prochaine réponse.
Développeur : UsbFix.Net ## Webmaster : SosVirus.Net -
merci voila les liens
http://upload.sosvirus.net/www/?a=d&i=ELNMjrUpRa
http://upload.sosvirus.net/www/?a=d&i=KbxbnkXIBs -
Perfect : ) J'attend la rapport OTL maintenant
-
merci voilà
# AdwCleaner v4.102 - Rapport créé le 29/11/2014 à 10:38:48
# Mis à jour le 23/11/2014 par Xplode
# Database : 2014-11-27.1 [Live]
# Système d'exploitation : Windows 8.1 (64 bits)
# Nom d'utilisateur : Utilisateur - FIXE
# Exécuté depuis : C:\Users\Utilisateur\Downloads\adwcleaner_4.102.exe
# Option : Nettoyer
***** [ Services ] *****
Service Supprimé : CltMngSvc
[#] Service Supprimé : F06DEFF2-5B9C-490D-910F-35D3A91196222
Service Supprimé : SPPD
Service Supprimé : {5906ab0f-5417-45a6-a4f5-8bc38ae936d5}Gw64
***** [ Fichiers / Dossiers ] *****
Dossier Supprimé : C:\ProgramData\IePluginServices
[!] Dossier Supprimé : C:\ProgramData\smdmf
Dossier Supprimé : C:\ProgramData\cosstminn
Dossier Supprimé : C:\ProgramData\5756bdeebc45c5b2
Dossier Supprimé : C:\ProgramData\Microsoft\Windows\Start Menu\Programs\FlvPlayer
Dossier Supprimé : C:\Program Files (x86)\Bench
Dossier Supprimé : C:\Program Files (x86)\GetPrivate
Dossier Supprimé : C:\Program Files (x86)\Linkey
Dossier Supprimé : C:\Program Files (x86)\SearchProtect
[!] Dossier Supprimé : C:\Program Files (x86)\Settings Manager
Dossier Supprimé : C:\Program Files (x86)\SupTab
Dossier Supprimé : C:\Program Files (x86)\Tweaks
Dossier Supprimé : C:\Program Files (x86)\Wajam
Dossier Supprimé : C:\Program Files (x86)\cosstminn
Dossier Supprimé : C:\Users\Administrateur\AppData\Local\Chromatic Browser
Dossier Supprimé : C:\Users\Administrateur\AppData\Local\torch
Dossier Supprimé : C:\Users\UTILIS~1\AppData\Local\Temp\Norpalla
Dossier Supprimé : C:\Users\UTILIS~1\AppData\Local\Temp\Smartbar
Dossier Supprimé : C:\Users\Invité\AppData\Local\Chromatic Browser
Dossier Supprimé : C:\Users\Invité\AppData\Local\torch
Dossier Supprimé : C:\Users\UpdatusUser\AppData\Local\Chromatic Browser
Dossier Supprimé : C:\Users\UpdatusUser\AppData\Local\torch
Dossier Supprimé : C:\Users\Utilisateur\AppData\Local\Chromatic Browser
Dossier Supprimé : C:\Users\Utilisateur\AppData\Local\SearchProtect
Dossier Supprimé : C:\Users\Utilisateur\AppData\Local\torch
Dossier Supprimé : C:\Users\Utilisateur\AppData\Local\MaxiGet Download Manager
Dossier Supprimé : C:\Users\Utilisateur\AppData\Local\Maxiget
Dossier Supprimé : C:\Users\Utilisateur\AppData\LocalLow\DataMngr
Dossier Supprimé : C:\Users\Utilisateur\AppData\Roaming\GetPrivate
Dossier Supprimé : C:\Users\Utilisateur\AppData\Roaming\OpenCandy
Dossier Supprimé : C:\Users\Administrateur\AppData\Local\Google\Chrome\User Data\Default\Extensions\blcohieeebcpddcpdpihphkgkpldepob
Dossier Supprimé : C:\Users\Invité\AppData\Local\Google\Chrome\User Data\Default\Extensions\blcohieeebcpddcpdpihphkgkpldepob
Dossier Supprimé : C:\Users\UpdatusUser\AppData\Local\Google\Chrome\User Data\Default\Extensions\blcohieeebcpddcpdpihphkgkpldepob
Dossier Supprimé : C:\Users\Administrateur\AppData\Local\Comodo\Dragon\User Data\Default\Extensions\blcohieeebcpddcpdpihphkgkpldepob
Dossier Supprimé : C:\Users\Invité\AppData\Local\Comodo\Dragon\User Data\Default\Extensions\blcohieeebcpddcpdpihphkgkpldepob
Dossier Supprimé : C:\Users\UpdatusUser\AppData\Local\Comodo\Dragon\User Data\Default\Extensions\blcohieeebcpddcpdpihphkgkpldepob
Dossier Supprimé : C:\Users\Utilisateur\AppData\Local\Comodo\Dragon\User Data\Default\Extensions\blcohieeebcpddcpdpihphkgkpldepob
Fichier Supprimé : C:\Windows\System32\\drivers\{5906ab0f-5417-45a6-a4f5-8bc38ae936d5}Gw64.sys
Fichier Supprimé : C:\Users\Utilisateur\AppData\Local\Google\Chrome\User Data\Default\Local Storage\hxxp_istart.webssearches.com_0.localstorage
Fichier Supprimé : C:\Users\Utilisateur\AppData\Local\Google\Chrome\User Data\Default\Local Storage\hxxp_istart.webssearches.com_0.localstorage-journal
Fichier Supprimé : C:\Users\Utilisateur\AppData\Local\Google\Chrome\User Data\Default\Local Storage\hxxp_www.superfish.com_0.localstorage
Fichier Supprimé : C:\Users\Utilisateur\AppData\Local\Google\Chrome\User Data\Default\Local Storage\hxxp_www.superfish.com_0.localstorage-journal
Fichier Supprimé : C:\Users\Utilisateur\AppData\Local\Google\Chrome\User Data\Default\Local Storage\hxxp_www.wajam.com_0.localstorage
Fichier Supprimé : C:\Users\Utilisateur\AppData\Local\Google\Chrome\User Data\Default\Local Storage\hxxp_www.wajam.com_0.localstorage-journal
Fichier Supprimé : C:\Users\Utilisateur\AppData\Local\Google\Chrome\User Data\Default\Local Storage\hxxps_static.livelyrics00.live-lyrics.com_0.localstorage
Fichier Supprimé : C:\Users\Utilisateur\AppData\Local\Google\Chrome\User Data\Default\Local Storage\hxxps_static.livelyrics00.live-lyrics.com_0.localstorage-journal
Fichier Supprimé : C:\Users\Utilisateur\AppData\Local\Google\Chrome\User Data\Default\Local Storage\hxxps_www.superfish.com_0.localstorage
Fichier Supprimé : C:\Users\Utilisateur\AppData\Local\Google\Chrome\User Data\Default\Local Storage\hxxps_www.superfish.com_0.localstorage-journal
***** [ Tâches planifiées ] *****
***** [ Raccourcis ] *****
***** [ Registre ] *****
Clé Supprimée : HKCU\Software\Google\Chrome\Extensions\pfkfdlcdbajamklbneflfbcmfgddmpae
Clé Supprimée : HKLM\SOFTWARE\Google\Chrome\Extensions\pfkfdlcdbajamklbneflfbcmfgddmpae
Clé Supprimée : [x64] HKLM\SOFTWARE\Google\Chrome\Extensions\pfkfdlcdbajamklbneflfbcmfgddmpae
Clé Supprimée : HKLM\SOFTWARE\Classes\Linkey.Linkey
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\bitguard.exe
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\bprotect.exe
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\browserdefender.exe
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\browserprotect.exe
Valeur Supprimée : HKLM\SYSTEM\ControlSet001\Control\Session Manager\AppCertDlls [x64]
Valeur Supprimée : HKLM\SYSTEM\ControlSet001\Control\Session Manager\AppCertDlls [x86]
Clé Supprimée : HKLM\SYSTEM\CurrentControlSet\Services\Eventlog\Application\IePluginServices
Clé Supprimée : HKLM\SYSTEM\CurrentControlSet\Services\Eventlog\Application\WindowsMangerProtect
Clé Supprimée : HKLM\SOFTWARE\Classes\AppID\iedll.dll
Clé Supprimée : HKCU\Software\AppDataLow\{5F189DF5-2D05-472B-9091-84D9848AE48B}
Clé Supprimée : HKLM\SOFTWARE\Classes\AppID\{6A7CD9EC-D8BD-4340-BCD0-77C09A282921}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{1AA60054-57D9-4F99-9A55-D0FBFBE7ECD3}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{3593C8B9-8E18-4B4B-B7D3-CB8BEB1AA42C}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{4D9101D6-5BA0-4048-BDDE-7E2DF54C8C47}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{5A4E3A41-FA55-4BDA-AED7-CEBE6E7BCB52}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{4E6354DE-9115-4AEE-BD21-C46C3E8A49DB}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{917CAAE9-DD47-4025-936E-1414F07DF5B8}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{FC073BDA-C115-4A1D-9DF9-9B5C461482E5}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{4613B1C1-FBC0-43C3-A4B9-B1D6CD360BB3}
Clé Supprimée : HKLM\SOFTWARE\Classes\TypeLib\{726E90BE-DC22-4965-B215-E0784DC26F47}
Clé Supprimée : HKLM\SOFTWARE\Classes\TypeLib\{968EDCE0-C10A-47BB-B3B6-FDF09F2A417D}
Clé Supprimée : HKLM\SOFTWARE\Classes\TypeLib\{A2D733A7-73B0-4C6B-B0C7-06A432950B66}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\{3593C8B9-8E18-4B4B-B7D3-CB8BEB1AA42C}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\{4D9101D6-5BA0-4048-BDDE-7E2DF54C8C47}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{4D9101D6-5BA0-4048-BDDE-7E2DF54C8C47}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Settings\{4D9101D6-5BA0-4048-BDDE-7E2DF54C8C47}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Settings\{54739D49-AC03-4C57-9264-C5195596B3A1}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Settings\{2C09954F-CDA8-4BD1-8794-1D543E050378}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\CLSID\{4D9101D6-5BA0-4048-BDDE-7E2DF54C8C47}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{4E6354DE-9115-4AEE-BD21-C46C3E8A49DB}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{917CAAE9-DD47-4025-936E-1414F07DF5B8}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{FC073BDA-C115-4A1D-9DF9-9B5C461482E5}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{4613B1C1-FBC0-43C3-A4B9-B1D6CD360BB3}
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\{4D9101D6-5BA0-4048-BDDE-7E2DF54C8C47}
Clé Supprimée : [x64] HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{006EE092-9658-4FD6-BD8E-A21A348E59F5}
Clé Supprimée : [x64] HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{014DB5FA-EAFB-4592-A95B-F44D3EE87FA9}
Clé Supprimée : [x64] HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{2E00D31D-D171-423D-836D-1A4D7EA7F1A9}
Clé Supprimée : [x64] HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{33BB0A4E-99AF-4226-BDF6-49120163DE86}
Clé Supprimée : [x64] HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{9BB47C17-9C68-4BB3-B188-DD9AF0FD2476}
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{2E00D31D-D171-423D-836D-1A4D7EA7F1A9}
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{33BB0A4E-99AF-4226-BDF6-49120163DE86}
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{9BB47C17-9C68-4BB3-B188-DD9AF0FD2476}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{33BB0A4E-99AF-4226-BDF6-49120163DE86}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{9BB47C17-9C68-4BB3-B188-DD9AF0FD2476}
Clé Supprimée : HKCU\Software\Boxore
Clé Supprimée : HKCU\Software\InstallCore
Clé Supprimée : HKCU\Software\SmdmF
Clé Supprimée : HKCU\Software\Softonic
Clé Supprimée : HKCU\Software\SupHpUISoft
Clé Supprimée : HKCU\Software\AppDataLow\Software\BlockAndSurf
Clé Supprimée : HKLM\SOFTWARE\{3A7D3E19-1B79-4E4E-BD96-5467DA2C4EF0}
Clé Supprimée : HKLM\SOFTWARE\{5F189DF5-2D05-472B-9091-84D9848AE48B}
Clé Supprimée : HKLM\SOFTWARE\{77D46E27-0E41-4478-87A6-AABE6FBCF252}
Clé Supprimée : HKLM\SOFTWARE\AdvertisingSupport
Clé Supprimée : HKLM\SOFTWARE\Boxore
Clé Supprimée : HKLM\SOFTWARE\FlvPlayer
Clé Supprimée : HKLM\SOFTWARE\Linkey
Clé Supprimée : HKLM\SOFTWARE\SmdmF
Clé Supprimée : HKLM\SOFTWARE\SupDp
Clé Supprimée : HKLM\SOFTWARE\SupTab
Clé Supprimée : HKLM\SOFTWARE\supWindowsMangerProtect
Clé Supprimée : HKLM\SOFTWARE\supWPM
Clé Supprimée : HKLM\SOFTWARE\Wajam
Clé Supprimée : HKLM\SOFTWARE\webssearchesSoftware
Clé Supprimée : HKLM\SOFTWARE\Browser Warden
Clé Supprimée : [x64] HKLM\SOFTWARE\Linkey
Donnée Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Windows [AppInit_DLLs] - C:\PROGRA~2\SearchProtect\SearchProtect\bin\VC32Loader.dll
Donnée Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Windows [AppInit_DLLs] - C:\PROGRA~2\SearchProtect\SearchProtect\bin\VC64Loader.dll
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\CA0054A5AB3EFFE4CB5660E44A1E7DCC
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\bpsvc.exe
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\browsersafeguard.exe
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\dprotectsvc.exe
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\jumpflip
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\protectedsearch.exe
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\searchinstaller.exe
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\searchprotection.exe
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\searchprotector.exe
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\searchsettings.exe
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\searchsettings64.exe
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\snapdo.exe
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\SoftwareUpdate.exe
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\stinst32.exe
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\stinst64.exe
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\umbrella.exe
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\utiljumpflip.exe
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\volaro
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\vonteera
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\websteroids.exe
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\websteroidsservice.exe
***** [ Navigateurs ] *****
-\\ Internet Explorer v11.0.9600.17416
Paramètre Restauré : HKCU\Software\Microsoft\Internet Explorer\Main [Search Page]
Paramètre Restauré : HKCU\Software\Microsoft\Internet Explorer\Main [Start Page]
Paramètre Restauré : HKCU\Software\Microsoft\Internet Explorer\Main [Search Bar]
Paramètre Restauré : HKCU\Software\Microsoft\Internet Explorer\Main [Default_Page_URL]
Paramètre Restauré : HKLM\SOFTWARE\Microsoft\Internet Explorer\Main [Default_Search_URL]
Paramètre Restauré : HKLM\SOFTWARE\Microsoft\Internet Explorer\Main [Default_Page_URL]
Paramètre Restauré : HKLM\SOFTWARE\Microsoft\Internet Explorer\Main [Start Page]
Paramètre Restauré : HKLM\SOFTWARE\Microsoft\Internet Explorer\Main [Search Page]
Paramètre Restauré : HKCU\Software\Microsoft\Internet Explorer\Search [Default_Search_URL]
Paramètre Restauré : HKCU\Software\Microsoft\Internet Explorer\Search [SearchAssistant]
Paramètre Restauré : HKCU\Software\Microsoft\Internet Explorer\SearchUrl [Default]
Paramètre Restauré : [x64] HKLM\SOFTWARE\Microsoft\Internet Explorer\Main [Default_Search_URL]
Paramètre Restauré : [x64] HKLM\SOFTWARE\Microsoft\Internet Explorer\Main [Default_Page_URL]
Paramètre Restauré : [x64] HKLM\SOFTWARE\Microsoft\Internet Explorer\Main [Start Page]
Paramètre Restauré : [x64] HKLM\SOFTWARE\Microsoft\Internet Explorer\Main [Search Page]
-\\ Google Chrome v36.0.1985.125
[C:\Users\Utilisateur\AppData\Local\Google\Chrome\User Data\Default\preferences] - Supprimée [Extension] : booedmolknjekdopkepjjeckmjkdpfgl
[C:\Users\Utilisateur\AppData\Local\Google\Chrome\User Data\Default\preferences] - Supprimée [Extension] : flpcjncodpafbgdpnkljologafpionhb
[C:\Users\Utilisateur\AppData\Local\Google\Chrome\User Data\Default\preferences] - Supprimée [Extension] : pfkfdlcdbajamklbneflfbcmfgddmpae
[C:\Users\Utilisateur\AppData\Local\Google\Chrome\User Data\Default\preferences] - Supprimée [Homepage] : hxxp://www.trovi.com/?gd=&ctid=CT3332201&octid=EB_ORIGINAL_CTID&ISID=MFFEC4379-B0F8-4FB9-AD71-309F942FA861&SearchSource=55&CUI=&UM=6&UP=SPCBF6E0EC-0B25-417E-AEDB-17E8A8E3712C&SSPV=&SSPV=
[C:\Users\Utilisateur\AppData\Local\Google\Chrome\User Data\Default\preferences] - Supprimée [Homepage] : hxxp://www.trovi.com/?gd=&ctid=CT3332201&octid=EB_ORIGINAL_CTID&ISID=MFFEC4379-B0F8-4FB9-AD71-309F942FA861&SearchSource=55&CUI=&UM=6&UP=SPCBF6E0EC-0B25-417E-AEDB-17E8A8E3712C&SSPV=&SSPV=
-\\ Comodo Dragon v
*************************
AdwCleaner[R0].txt - [20886 octets] - [29/11/2014 10:36:32]
AdwCleaner[S0].txt - [15974 octets] - [29/11/2014 10:38:48]
########## EOF - C:\AdwCleaner\AdwCleaner[S0].txt - [16035 octets] ########## -
Hello ,
Tu as installé des adwares et des logiciels indésirables sur ton PC (Certainement à ton insu).
Pour comprendre, je t'invite à lire ce sujet : http://www.sosvirus.net/topic82172.html
# Télécharge AdwCleaner par Xplode sur ton bureau.
# Exécute AdwCleaner.exe.
# Fais clic droit dessus, exécuter en tant qu'administrateur sous Windows : 7/8 et Vista
# Choisi l'option Scanner
# Choisi l'option Nettoyer
# Accepte l'avertissement en cliquant sur OK

# Une fois le scan fini, un rapport s'ouvrira. Poste son contenu dans ta prochaine réponse.
-> Si le copié collé ne fonctionne pas, utilise SosUpload pour héberger le rapport, et communique le lien généré dans ta réponse.
# Le rapport est également sauvegardé sous C:\AdwCleaner[S1].txt
######################
Nous allons ensuite effectuer un diagnostique de ta machine :
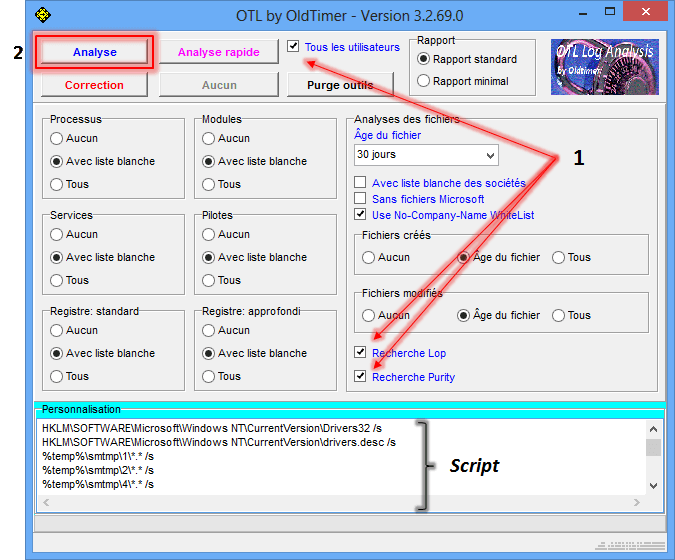
# Télécharge OTL de Old_Timer et enregistre le sur le Bureau
# Ferme toutes les autres fenêtres et double-clique sur OTL.exe
-> Sous Vista et Windows 7, il faut lancer le fichier par clic-droit-> Exécuter en tant qu'adminsitrateur.
# Vérifie que les cases Tous les utilisateurs, Recherche Lop et Recherche Purity] soient cochées.
# Dans le cadre Personnalisation, copie-colle l'intégralité de ce qui suit :
HKCU\Software
HKCU\Software\AppDataLow /s
HKLM\Software
HKCU\Software\Microsoft\Command Processor /s
HKLM\Software\Microsoft\Command Processor /s
HKLM\Software\Microsoft\Windows\CurrentVersion\RunMRU /s
HKLM\System\CurrentControlSet\Control\Session Manager\AppcertDlls /s
%Homedrive%\*
%Homedrive%\*.
%Homedrive%\Recycler\*.exe /s
%Homedrive%\Recycler\*.scr /s
%Homedrive%\Recycler\*.pif /s
%Homedrive%\Recycler\*.vb* /s
%Homedrive%\$Recycle.bin\*.exe /s
%Homedrive%\$Recycle.bin\*.scr /s
%Homedrive%\$Recycle.bin\*.pif /s
%Homedrive%\$Recycle.bin\*.vb* /s
%Userprofile%\*
%Userprofile%\*.
%Allusersprofile%\*
%Allusersprofile%\*.
%LocalAppData%\*
%LocalAppData%\*.
%Userprofile%\Local Settings\*
%Userprofile%\Local Settings\*.
%Userprofile%\Local Settings\Application Data\*
%Userprofile%\Local Settings\Application Data\*.
%Userprofile%\AppData\Local\Google\Chrome\User Data\Default\Pepper Data\Shockwave Flash\WritableRoot\#SharedObjects\*
%Userprofile%\AppData\Local\Google\Chrome\User Data\Default\Pepper Data\Shockwave Flash\WritableRoot\#SharedObjects\*.
%Userprofile%\Local Settings\Application Data\Google\Chrome\User Data\Default\Pepper Data\Shockwave Flash\WritableRoot\#SharedObjects\*
%Userprofile%\Local Settings\Application Data\Google\Chrome\User Data\Default\Pepper Data\Shockwave Flash\WritableRoot\#SharedObjects\*.
%programFiles%\*
%programFiles%\*.
%programfiles%\Google\Desktop\*.
%ProgramFiles%\Common Files\*.
%ProgramFiles(X86)%\Common Files\*.
%Systemroot%\Installer\*.
%Systemroot%\Temp\*.exe /s
%systemroot%\system32\*.dll /lockedfiles
%systemroot%\system32\*.exe /lockedfiles
%systemroot%\system32\*.in*
%systemroot%\PSS\* /s
%systemroot%\Tasks\*
%systemroot%\Tasks\*.
%systemroot%\system32\Tasks\*
%systemroot%\system32\Tasks\*.
%systemroot%\syswow64\Tasks\*
%systemroot%\syswow64\Tasks\*.
%systemroot%\system32\drivers\*.sy* /lockedfiles
%systemroot%\system32\config\*.exe /s
%Systemroot%\ServiceProfiles\*.exe /s
%systemroot%\system32\*.sys
dir %Homedrive%\* /S /A:L /C
msconfig
activex
/md5start
explorer.exe
winlogon.exe
wininit.exe
volsnap.sys
atapi.sys
ndis.sys
cdrom.sys
i8042prt.sys
iastor.sys
tdx.sys
netbt.sys
afd.sys
/md5stop
netsvcs
safebootminimal
safebootnetwork
CREATERESTOREPOINT
# Clique ensuite sur Analyse et patiente le temps du scan.

# A la fin de l'analyse, les rapports OTL.txtet Extras.txt s'affichent.
# Les rapports étant trop longs pour le forum, héberge-les sur SosUpload et indique les liens fournis dans ta réponse.
-> Les rapports sont sauvegardés sur le Bureau.