Dynamic pricer

Bonjour, voilà j'ai une extension " dynamic pricer " qui s'est installé, j'ai fait des recherche, j'ai essayer tout ce que j'ai pu trouver, mais rien a faire il reste là, je désactive et le supprime, a chaque fois que je quitte google chrome, puis je reviens dessus, il revient aussi.
J'ai chercher partout et essayer tout ce que je pouvais trouver sur le net, si quelqu'un avait une solution, merci.
J'ai chercher partout et essayer tout ce que je pouvais trouver sur le net, si quelqu'un avait une solution, merci.
6 réponses
-
Hello ,
Relance OTL.
Sous Persfonnalisation (Custom Scan), copie-colle le contenu du cadre ci dessous (bien prendre :OTL en début).
Clic Correction (Fix), un rapport apparraitra, copie/colle le contenu ici:
:OTL
O2:64bit: - BHO: (ssaveeitakeep.) - {2F5A8E8E-0B08-ED2C-6699-8CCF600CDB84} - C:\ProgramData\ssaveeitakeep\N82bUv3e7.x64.dll File not found
O3:64bit: - HKLM\..\Toolbar: (no name) - 10 - No CLSID value found.
O3:64bit: - HKLM\..\Toolbar: (no name) - Locked - No CLSID value found.
O3 - HKLM\..\Toolbar: (no name) - 10 - No CLSID value found.
O3 - HKLM\..\Toolbar: (no name) - Locked - No CLSID value found.
O4 - HKLM..\Run: [fst_fr_77]  File not found

:files
C:\ProgramData\ssaveeitakeep
C:\Users\déborah\AppData\Roaming\0D1F2W1G1I1F1T1QyE2W1L1G1Q1F2W1B
C:\ProgramData\{01BD4FC9-2F86-4706-A62E-774BB7E9D308}
C:\ProgramData\{FE8D473A-6F06-4F99-B5F4-BED72B2A038C}
C:\Users\déborah\AppData\Local\{00F74AF5-C696-45E5-90F0-6901D41D9F3F}
C:\Users\déborah\AppData\Local\{F826BA74-2F02-437F-A02C-DE38B8A9A06C}
C:\Users\déborah\AppData\Local\{F8D0E8B6-2E4D-4C77-8D50-156A071E4494}
C:\Users\déborah\AppData\Local\{F99DCBBC-363E-4818-B9B9-BFA786B55946}
C:\Users\déborah\AppData\Local\{FA1BE51B-6EC2-484D-AD91-E6D94F5A569E}
C:\Users\déborah\AppData\Local\{FB6627AF-02EE-428D-9A8E-8AC97FA01F19}
C:\Users\déborah\AppData\Local\{FBCD4656-0206-4698-B105-A7625375ECF6}
C:\Users\déborah\AppData\Local\{FCA7F012-B39F-46A5-99EF-368B6A10D2B4}
C:\Users\déborah\AppData\Local\{FD3B1583-0E3F-4C9A-9B75-F48F107FA206}
C:\Users\déborah\AppData\Local\{FDD6CA01-8BFB-4AAB-99D8-25F772831572}
C:\Users\déborah\AppData\Local\{FECCF499-BF61-4B21-8ABA-C989F7B2BA90}
C:\Users\déborah\AppData\Local\{FF737215-39AB-4744-8439-84174EAD0EE6}

:reg
[-HKEY_CURRENT_USER\Software\AppDataLow\Software\Feven Pro 1.1]
[-HKEY_CURRENT_USER\Software\AppDataLow\Software\Pricora 12.0]

:Commands
[emptytemp]
[emptyflash]
[reboot]
Redemarre le pc sous windows et poste le rapport dans ta prochaine réponse.
Le rapport est sauvegardé sous C:\_OTL\MovedFiles\date_heure.log
###########
effectue ensuite Malwarebytes et ZHPDiag stp :)
-
Voilà le rapport OTL
http://upload.sosvirus.net/www/?a=d&i=G6uHDrWNt1
Suite du rapport
http://upload.sosvirus.net/www/?a=d&i=5NG2Cs7Sqt -
ok
j'attend que OLT finisse son analyse qui dure depuis un moment déjà ^_^ -
Ok ,
# Télécharge MalwareBytes
# Procède à l'installation de celui çi (Décocher "Activer l'essai gratuit de Malwarebytes Anti-Malware Premium")
# Clic sur Mettre à jour (à droite, au centre)
# Clic sur Examen (en haut)
# Sélectionne Examen "Menaces"
# Clic sur Examiner maintenant

# A la fin du scan clic sur Tout mettre en quarantaine !
# Clic sur Copier dans le Presse-papiers
# Un rapport va s'ouvrir. Copie/Colle son contenue dans ta prochaine réponse.
######
Nous allons éffectuer un diagnostic de ton ordinateur.
# Télécharge ZHPDiag de Nicolas Coolman et enregistre-le sur ton Bureau.
# Installe le logiciel.
# Sous Windows Vista et Windows 7, il faut lancer le fichier par clic-droit -> Exécuter en tant qu'administrateur.
# N'oublie pas de cocher la case qui permet de mettre un raccourci sur le Bureau.
# L'outil a créé 2 icônes ZHPDiag et ZHPFix sur le Bureau.
# Double-clique sur ZHPDiag pour lancer l'exécution.
# Clic sur Complet .
# Tu patientes jusqu'à ce que le scan affiche 100%.
-> http://upload.sosvirus.net/images/2014/04/16/ZHPDiagc82cd.png
# Le rapport est sauvegardé sur le bureau.
# Ferme ZHPDiag.
# Héberger et transmettre un rapport.
# Rend toi sur SosUpload.
# Clique sur Parcourir et cherche le rapport de ZHPDiag sur ton bureau
# Clique ensuite sur Envoyer le fichier.
# Tu obtiendras un lien de téléchargement du rapport.
# Transmet ce lien dans ta prochaine réponse stp.
-
Voici le rapport, dynamic pricer est toujours présent GRRR
# AdwCleaner v4.102 - Rapport créé le 29/11/2014 à 14:09:26
# Mis à jour le 23/11/2014 par Xplode
# Database : 2014-11-27.1 [Live]
# Système d'exploitation : Windows 7 Home Premium Service Pack 1 (64 bits)
# Nom d'utilisateur : déborah - DÉBORAH-TOSH
# Exécuté depuis : C:\Users\déborah\Downloads\adwcleaner_4.102.exe
# Option : Nettoyer
***** [ Services ] *****
***** [ Fichiers / Dossiers ] *****
Dossier Supprimé : C:\ProgramData\systemk
Dossier Supprimé : C:\ProgramData\Driver Support
Dossier Supprimé : C:\ProgramData\Allmyapps
Dossier Supprimé : C:\ProgramData\ad86a3a41921b5dc
Dossier Supprimé : C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Driver Support
Dossier Supprimé : C:\Program Files (x86)\mystarttb
Dossier Supprimé : C:\Program Files (x86)\Settings Manager
Dossier Supprimé : C:\Program Files (x86)\Driver Support
Dossier Supprimé : C:\Windows\SysWOW64\config\systemprofile\AppData\Roaming\Systweak
Dossier Supprimé : C:\Users\déborah\AppData\Local\CrashRpt
Dossier Supprimé : C:\Users\déborah\AppData\Roaming\OpenCandy
Dossier Supprimé : C:\Users\déborah\AppData\Roaming\rightbackup
Dossier Supprimé : C:\Users\déborah\AppData\Roaming\RocketUpdater
Dossier Supprimé : C:\Users\déborah\AppData\Roaming\Systweak
Dossier Supprimé : C:\Users\Ludovic\AppData\Roaming\wp_update
Dossier Supprimé : C:\Users\Invité\AppData\Local\Google\Chrome\User Data\Default\Extensions\bakijjialdiiboeaknfpmflphhmljfkd
Dossier Supprimé : C:\Users\Invité\AppData\Local\Google\Chrome\User Data\Default\Extensions\hbcennhacfaagdopikcegfcobcadeocj
Dossier Supprimé : C:\Users\Invité\AppData\Local\Google\Chrome\User Data\Default\Extensions\hjghiofiijcepdnocbgefbdlbckjfheg
Dossier Supprimé : C:\Users\Invité\AppData\Local\Google\Chrome\User Data\Default\Extensions\icdlfehblmklkikfigmjhbmmpmkmpooj
Dossier Supprimé : C:\Users\Invité\AppData\Local\Google\Chrome\User Data\Default\Extensions\joefdjpocengkmjmcnheijdogjafdbha
Dossier Supprimé : C:\Users\Ludovic\AppData\Local\Google\Chrome\User Data\Default\Extensions\ombmmloebnfnpehgjnmkcgoegfachobp
Dossier Supprimé : C:\Users\Invité\AppData\Local\Google\Chrome\User Data\Default\Extensions\pfndaklgolladniicklehhancnlgocpp
Dossier Supprimé : C:\Users\Invité\AppData\Local\Google\Chrome\User Data\Default\Extensions\dhdppnagkklahjmblgdojadgbiffhejd
Dossier Supprimé : C:\Users\Invité\AppData\Local\Google\Chrome\User Data\Default\Extensions\fenbokncigkmppcbmbbfocleimphddgm
/!\ Non Supprimé ( Junction ) : C:\Users\Invité\AppData\Local\Google\Chrome\User Data\Default\Extensions\dhdppnagkklahjmblgdojadgbiffhejd
Fichier Supprimé : C:\Windows\System32\roboot64.exe
Fichier Supprimé : C:\Users\déborah\AppData\Roaming\Bubble Dock.installation.log
Fichier Supprimé : C:\Users\Ludovic\AppData\Roaming\Bubble Dock.installation.log
Fichier Supprimé : C:\Users\Ludovic\AppData\Roaming\~gowqzcw.exe
Fichier Supprimé : C:\Users\Ludovic\AppData\Roaming\~wpsydfi.exe
Fichier Supprimé : C:\Users\déborah\AppData\Roaming\Mozilla\Firefox\Profiles\9n318xjt.default\searchplugins\trovi-search.xml
Fichier Supprimé : C:\Users\déborah\AppData\Local\Google\Chrome\User Data\Default\Local Storage\hxxp_www.azlyrics.com_0.localstorage
Fichier Supprimé : C:\Users\déborah\AppData\Local\Google\Chrome\User Data\Default\Local Storage\hxxp_www.azlyrics.com_0.localstorage-journal
Fichier Supprimé : C:\Users\déborah\AppData\Local\Google\Chrome\User Data\Default\Local Storage\hxxp_www.superfish.com_0.localstorage
Fichier Supprimé : C:\Users\déborah\AppData\Local\Google\Chrome\User Data\Default\Local Storage\hxxp_www.superfish.com_0.localstorage-journal
Fichier Supprimé : C:\Users\déborah\AppData\Local\Google\Chrome\User Data\Default\Local Storage\hxxps_www.superfish.com_0.localstorage
Fichier Supprimé : C:\Users\déborah\AppData\Local\Google\Chrome\User Data\Default\Local Storage\hxxps_www.superfish.com_0.localstorage-journal
***** [ Tâches planifiées ] *****
Tâche Supprimée : AmiUpdXp
Tâche Supprimée : Driver Support-RTMRules
Tâche Supprimée : Driver Support-RTMScan
Tâche Supprimée : Driver Support-RTMUpdater
Tâche Supprimée : DSite
Tâche Supprimée : globalUpdateUpdateTaskMachineCore
Tâche Supprimée : globalUpdateUpdateTaskMachineUA
Tâche Supprimée : MySearchDial
Tâche Supprimée : SpeedUpMyPC Maintenance
Tâche Supprimée : SpeedUpMyPC Startup
Tâche Supprimée : wp_update
Tâche Supprimée : bench-S-1-5-21-3503336490-2281110599-1377077698-1003
***** [ Raccourcis ] *****
***** [ Registre ] *****
Clé Supprimée : HKLM\SOFTWARE\Google\Chrome\Extensions\eofcbnmajmjmplflapaojjnihcjkigck
Clé Supprimée : HKCU\Software\Google\Chrome\Extensions\ibnjmihbbanannlbobkbmnmckjnmdnom
Clé Supprimée : HKLM\SOFTWARE\Google\Chrome\Extensions\ibnjmihbbanannlbobkbmnmckjnmdnom
Clé Supprimée : [x64] HKLM\SOFTWARE\Google\Chrome\Extensions\ibnjmihbbanannlbobkbmnmckjnmdnom
Clé Supprimée : HKLM\SOFTWARE\Google\Chrome\Extensions\joefdjpocengkmjmcnheijdogjafdbha
Clé Supprimée : HKLM\SOFTWARE\Google\Chrome\Extensions\lifbcibllhkdhoafpjfnlhfpfgnpldfl
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdate.OneClickCtrl.10
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdate.OneClickProcessLauncherMachine
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdate.OneClickProcessLauncherMachine.1.0
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdate.Update3WebControl.4
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.CoCreateAsync
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.CoCreateAsync.1.0
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.CoreClass
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.CoreClass.1
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.CoreMachineClass
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.CoreMachineClass.1
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.CredentialDialogMachine
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.CredentialDialogMachine.1.0
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.OnDemandCOMClassMachine
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.OnDemandCOMClassMachine.1.0
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.OnDemandCOMClassMachineFallback
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.OnDemandCOMClassMachineFallback.1.0
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.OnDemandCOMClassSvc
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.OnDemandCOMClassSvc.1.0
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.ProcessLauncher
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.ProcessLauncher.1.0
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.Update3COMClassService
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.Update3COMClassService.1.0
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.Update3WebMachine
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.Update3WebMachine.1.0
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.Update3WebMachineFallback
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.Update3WebMachineFallback.1.0
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.Update3WebSvc
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.Update3WebSvc.1.0
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\bitguard.exe
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\bprotect.exe
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\browserdefender.exe
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\browserprotect.exe
Clé Supprimée : HKLM\SYSTEM\CurrentControlSet\Services\Eventlog\Application\IePluginService
Clé Supprimée : HKLM\SYSTEM\CurrentControlSet\Services\Eventlog\Application\Wpm
Clé Supprimée : HKLM\SOFTWARE\Classes\AppID\{3278F5CF-48F3-4253-A6BB-004CE84AF492}
Clé Supprimée : HKLM\SOFTWARE\Classes\AppID\{577975B8-C40E-43E6-B0DE-4C6B44088B52}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{02A96331-0CA6-40E2-A87D-C224601985EB}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{3278F5CF-48F3-4253-A6BB-004CE84AF492}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{3B5702BA-7F4C-4D1A-B026-1E9A01D43978}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{5645E0E7-FC12-43BF-A6E4-F9751942B298}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{577975B8-C40E-43E6-B0DE-4C6B44088B52}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{5E89ACE9-E16B-499A-87B4-0DBF742404C1}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{69F256DF-BA98-45E9-86EA-FC3CFECF9D30}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{6E87FC94-9866-49B9-8E93-5736D6DE3DD7}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{7E49F793-B3CD-4BF7-8419-B34B8BD30E61}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{834469E3-CA2B-4F21-A5CA-4F6F4DBCDE87}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{8529FAA3-5BFD-43C1-AB35-B53C4B96C6E5}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{ADBC39BE-3D20-4333-8D99-E91EB1B62474}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{C7BF8F4B-7BC7-4F42-B944-3D28A3A86D8A}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{CFC47BB5-5FB5-4AD0-8427-6AA04334A3FC}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{E06CA7F5-BA34-4FF6-8D24-B1BDC594D91F}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{E0ADB535-D7B5-4D8B-B15D-578BDD20D76A}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{F6421EE5-A5BE-4D31-81D5-C16B7BF48E4C}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{FD8E81D0-F5FE-4CB1-9AEA-1E163D2BAB78}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{459DD0F7-0D55-D3DC-67BC-E6BE37E9D762}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Ext\PreApproved\{5645E0E7-FC12-43BF-A6E4-F9751942B298}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Ext\PreApproved\{C7BF8F4B-7BC7-4F42-B944-3D28A3A86D8A}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{5645E0E7-FC12-43BF-A6E4-F9751942B298}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{5E89ACE9-E16B-499A-87B4-0DBF742404C1}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{C7BF8F4B-7BC7-4F42-B944-3D28A3A86D8A}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{251EF57C-0612-478C-978E-C86D3879CAA4}
Clé Supprimée : [x64] HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{014DB5FA-EAFB-4592-A95B-F44D3EE87FA9}
Clé Supprimée : [x64] HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{3BD44F0E-0596-4008-AEE0-45D47E3A8F0E}
Clé Supprimée : [x64] HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{77AA745B-F4F8-45DA-9B14-61D2D95054C8}
Clé Supprimée : [x64] HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{9BB47C17-9C68-4BB3-B188-DD9AF0FD2492}
Clé Supprimée : [x64] HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{9CB96984-43C3-4D44-90EF-01466EFCF7BB}
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{77AA745B-F4F8-45DA-9B14-61D2D95054C8}
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{9BB47C17-9C68-4BB3-B188-DD9AF0FD2492}
Clé Supprimée : HKCU\Software\Microsoft\Internet Explorer\SearchScopes\C4B70F2CB5C045248DFF41E11C8478D2
Clé Supprimée : HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{0633EE93-D776-472f-A0FF-E1416B8B2E3A}
Clé Supprimée : HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{9FCFBDDF-431E-4FF0-86C4-DBE439FD5AE9}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{9BB47C17-9C68-4BB3-B188-DD9AF0FD2492}
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{0633EE93-D776-472f-A0FF-E1416B8B2E3A}
Clé Supprimée : HKCU\Software\Bitberry
Clé Supprimée : HKCU\Software\Conduit_Search_Protect
Clé Supprimée : HKCU\Software\GlobalUpdate
Clé Supprimée : HKCU\Software\InstallCore
Clé Supprimée : HKCU\Software\PriceMeterLiveUpdate
Clé Supprimée : HKCU\Software\Rocket Browser
Clé Supprimée : HKCU\Software\RocketUpdater
Clé Supprimée : HKCU\Software\SystemK
Clé Supprimée : HKCU\Software\systweak
Clé Supprimée : HKCU\Software\DriverSupport
Clé Supprimée : HKCU\Software\AppDataLow\Software\Re_Markit
Clé Supprimée : HKLM\SOFTWARE\AdvertisingSupport
Clé Supprimée : HKLM\SOFTWARE\Email Notifier
Clé Supprimée : HKLM\SOFTWARE\GlobalUpdate
Clé Supprimée : HKLM\SOFTWARE\mystarttb
Clé Supprimée : HKLM\SOFTWARE\PriceMeterLiveUpdate
Clé Supprimée : HKLM\SOFTWARE\SystemK
Clé Supprimée : HKLM\SOFTWARE\systweak
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\{597FB4A5-DD86-4316-A410-7E8074CC2CCE}
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\0E12F736682067FDE4D1158D5940A82E
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\1A24B5BB8521B03E0C8D908F5ABC0AE6
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\2B0D56C4F4C46D844A57FFED6F0D2852
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\3152E1F19977892449DC968802CE8964
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\49D4375FE41653242AEA4C969E4E65E0
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\649A52D257CA5DB4EAAE8BA9EB23E467
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\6AA0923513360135B272E8289C5F13FA
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\6F7467AF8F29C134CBBAB394ECCFDE96
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\922525DCC5199162F8935747CA3D8E59
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\BCDA179D619B91648538E3394CAC94CC
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\CA0054A5AB3EFFE4CB5660E44A1E7DCC
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\D677B1A9671D4D4004F6F2A4469E86EA
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\DD1402A9DD4215A43ABDE169A41AFA0E
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\E36E114A0EAD2AD46B381D23AD69CDDF
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\EF8E618DB3AEDFBB384561B5C548F65E
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UpgradeCodes\5E8031606EB60A64C882918F8FF38DD4
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\bpsvc.exe
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\browsersafeguard.exe
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\dprotectsvc.exe
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\jumpflip
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\PriceMeterLiveUpdate.exe
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\protectedsearch.exe
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\searchinstaller.exe
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\searchprotection.exe
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\searchprotector.exe
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\searchsettings.exe
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\searchsettings64.exe
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\snapdo.exe
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\stinst32.exe
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\stinst64.exe
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\umbrella.exe
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\utiljumpflip.exe
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\volaro
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\vonteera
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\websteroids.exe
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\websteroidsservice.exe
***** [ Navigateurs ] *****
-\\ Internet Explorer v11.0.9600.17420
Paramètre Restauré : HKCU\Software\Microsoft\Internet Explorer\Main [Start Page]
-\\ Mozilla Firefox v
[9n318xjt.default\prefs.js] - Ligne Supprimée : user_pref("browser.search.defaultenginename", "Trovi search");
[9n318xjt.default\prefs.js] - Ligne Supprimée : user_pref("browser.search.selectedEngine", "Trovi search");
[9n318xjt.default\prefs.js] - Ligne Supprimée : user_pref("browser.startup.homepage", "hxxp://www.trovi.com/?gd=&ctid=CT3325585&octid=EB_ORIGINAL_CTID&ISID=M8687A1B4-6294-4E5F-BF47-0A94FB7AF707&SearchSource=55&CUI=&UM=6&UP=SPDBE0FA52-B9BF-4897-A089[...]
-\\ Google Chrome v33.0.1750.117
[C:\Users\déborah\AppData\Local\Google\Chrome\User Data\Default\preferences] - Supprimée [Extension] : booedmolknjekdopkepjjeckmjkdpfgl
[C:\Users\déborah\AppData\Local\Google\Chrome\User Data\Default\preferences] - Supprimée [Extension] : eofcbnmajmjmplflapaojjnihcjkigck
[C:\Users\déborah\AppData\Local\Google\Chrome\User Data\Default\preferences] - Supprimée [Extension] : flpcjncodpafbgdpnkljologafpionhb
[C:\Users\déborah\AppData\Local\Google\Chrome\User Data\Default\preferences] - Supprimée [Extension] : ibnjmihbbanannlbobkbmnmckjnmdnom
[C:\Users\déborah\AppData\Local\Google\Chrome\User Data\Default\preferences] - Supprimée [Extension] : joefdjpocengkmjmcnheijdogjafdbha
[C:\Users\déborah\AppData\Local\Google\Chrome\User Data\Default\preferences] - Supprimée [Extension] : lifbcibllhkdhoafpjfnlhfpfgnpldfl
[C:\Users\déborah\AppData\Local\Google\Chrome\User Data\Default\preferences] - Supprimée [Extension] : aaaajcpbcbckoiafnblkdhnldokclbhi
[C:\Users\déborah\AppData\Local\Google\Chrome\User Data\Default\preferences] - Supprimée [Startup_URLs] : hxxp://www.mystart.com/?pr=manycam&id=manycam_ot&v=4_0&ent=hp_5242&src=5242
[C:\Users\Invité\AppData\Local\Google\Chrome\User Data\Default\preferences] - Supprimée [Extension] : aaaaojmikegpiepcfdkkjaplodkpfmlo
[C:\Users\Invité\AppData\Local\Google\Chrome\User Data\Default\preferences] - Supprimée [Extension] : bakijjialdiiboeaknfpmflphhmljfkd
[C:\Users\Invité\AppData\Local\Google\Chrome\User Data\Default\preferences] - Supprimée [Extension] : hbcennhacfaagdopikcegfcobcadeocj
[C:\Users\Invité\AppData\Local\Google\Chrome\User Data\Default\preferences] - Supprimée [Extension] : hjghiofiijcepdnocbgefbdlbckjfheg
[C:\Users\Invité\AppData\Local\Google\Chrome\User Data\Default\preferences] - Supprimée [Extension] : icdlfehblmklkikfigmjhbmmpmkmpooj
[C:\Users\Invité\AppData\Local\Google\Chrome\User Data\Default\preferences] - Supprimée [Extension] : jifflliplgeajjdhmkcfnngfpgbjonjg
[C:\Users\Invité\AppData\Local\Google\Chrome\User Data\Default\preferences] - Supprimée [Extension] : joefdjpocengkmjmcnheijdogjafdbha
[C:\Users\Invité\AppData\Local\Google\Chrome\User Data\Default\preferences] - Supprimée [Extension] : pbpohikckhbcljgombipcdoinkaedlfa
[C:\Users\Invité\AppData\Local\Google\Chrome\User Data\Default\preferences] - Supprimée [Extension] : pfndaklgolladniicklehhancnlgocpp
[C:\Users\Invité\AppData\Local\Google\Chrome\User Data\Default\preferences] - Supprimée [Extension] : dhdppnagkklahjmblgdojadgbiffhejd
[C:\Users\Invité\AppData\Local\Google\Chrome\User Data\Default\preferences] - Supprimée [Extension] : fenbokncigkmppcbmbbfocleimphddgm
[C:\Users\Invité\AppData\Local\Google\Chrome\User Data\Default\preferences] - Supprimée [Extension] : dhdppnagkklahjmblgdojadgbiffhejd
*************************
AdwCleaner[R0].txt - [64115 octets] - [23/06/2014 09:51:13]
AdwCleaner[R1].txt - [23242 octets] - [29/11/2014 14:00:17]
AdwCleaner[S0].txt - [54609 octets] - [23/06/2014 10:10:45]
AdwCleaner[S1].txt - [20800 octets] - [29/11/2014 14:09:26]
########## EOF - C:\AdwCleaner\AdwCleaner[S1].txt - [20861 octets] ########## -
Hello ,
Tu as installé des adwares et des logiciels indésirables sur ton PC (Certainement à ton insu).
Pour comprendre, je t'invite à lire ce sujet : http://www.sosvirus.net/topic82172.html
# Télécharge AdwCleaner par Xplode sur ton bureau.
# Exécute AdwCleaner.exe.
# Fais clic droit dessus, exécuter en tant qu'administrateur sous Windows : 7/8 et Vista
# Choisi l'option Scanner
# Choisi l'option Nettoyer
# Accepte l'avertissement en cliquant sur OK

# Une fois le scan fini, un rapport s'ouvrira. Poste son contenu dans ta prochaine réponse.
-> Si le copié collé ne fonctionne pas, utilise SosUpload pour héberger le rapport, et communique le lien généré dans ta réponse.
# Le rapport est également sauvegardé sous C:\AdwCleaner[S1].txt
######################
Nous allons ensuite effectuer un diagnostique de ta machine :
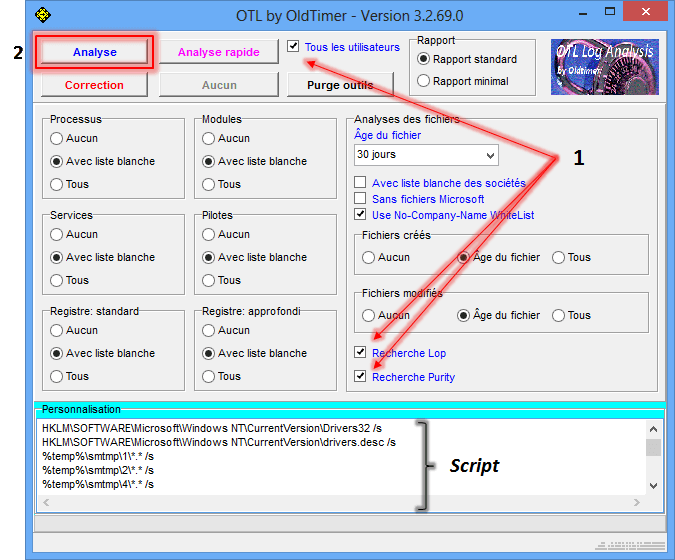
# Télécharge OTL de Old_Timer et enregistre le sur le Bureau
# Ferme toutes les autres fenêtres et double-clique sur OTL.exe
-> Sous Vista et Windows 7, il faut lancer le fichier par clic-droit-> Exécuter en tant qu'adminsitrateur.
# Vérifie que les cases Tous les utilisateurs, Recherche Lop et Recherche Purity] soient cochées.
# Dans le cadre Personnalisation, copie-colle l'intégralité de ce qui suit :
HKCU\Software
HKCU\Software\AppDataLow /s
HKLM\Software
HKCU\Software\Microsoft\Command Processor /s
HKLM\Software\Microsoft\Command Processor /s
HKLM\Software\Microsoft\Windows\CurrentVersion\RunMRU /s
HKLM\System\CurrentControlSet\Control\Session Manager\AppcertDlls /s
%Homedrive%\*
%Homedrive%\*.
%Homedrive%\Recycler\*.exe /s
%Homedrive%\Recycler\*.scr /s
%Homedrive%\Recycler\*.pif /s
%Homedrive%\Recycler\*.vb* /s
%Homedrive%\$Recycle.bin\*.exe /s
%Homedrive%\$Recycle.bin\*.scr /s
%Homedrive%\$Recycle.bin\*.pif /s
%Homedrive%\$Recycle.bin\*.vb* /s
%Userprofile%\*
%Userprofile%\*.
%Allusersprofile%\*
%Allusersprofile%\*.
%LocalAppData%\*
%LocalAppData%\*.
%Userprofile%\Local Settings\*
%Userprofile%\Local Settings\*.
%Userprofile%\Local Settings\Application Data\*
%Userprofile%\Local Settings\Application Data\*.
%Userprofile%\AppData\Local\Google\Chrome\User Data\Default\Pepper Data\Shockwave Flash\WritableRoot\#SharedObjects\*
%Userprofile%\AppData\Local\Google\Chrome\User Data\Default\Pepper Data\Shockwave Flash\WritableRoot\#SharedObjects\*.
%Userprofile%\Local Settings\Application Data\Google\Chrome\User Data\Default\Pepper Data\Shockwave Flash\WritableRoot\#SharedObjects\*
%Userprofile%\Local Settings\Application Data\Google\Chrome\User Data\Default\Pepper Data\Shockwave Flash\WritableRoot\#SharedObjects\*.
%programFiles%\*
%programFiles%\*.
%programfiles%\Google\Desktop\*.
%ProgramFiles%\Common Files\*.
%ProgramFiles(X86)%\Common Files\*.
%Systemroot%\Installer\*.
%Systemroot%\Temp\*.exe /s
%systemroot%\system32\*.dll /lockedfiles
%systemroot%\system32\*.exe /lockedfiles
%systemroot%\system32\*.in*
%systemroot%\PSS\* /s
%systemroot%\Tasks\*
%systemroot%\Tasks\*.
%systemroot%\system32\Tasks\*
%systemroot%\system32\Tasks\*.
%systemroot%\syswow64\Tasks\*
%systemroot%\syswow64\Tasks\*.
%systemroot%\system32\drivers\*.sy* /lockedfiles
%systemroot%\system32\config\*.exe /s
%Systemroot%\ServiceProfiles\*.exe /s
%systemroot%\system32\*.sys
dir %Homedrive%\* /S /A:L /C
msconfig
activex
/md5start
explorer.exe
winlogon.exe
wininit.exe
volsnap.sys
atapi.sys
ndis.sys
cdrom.sys
i8042prt.sys
iastor.sys
tdx.sys
netbt.sys
afd.sys
/md5stop
netsvcs
safebootminimal
safebootnetwork
CREATERESTOREPOINT
# Clique ensuite sur Analyse et patiente le temps du scan.

# A la fin de l'analyse, les rapports OTL.txtet Extras.txt s'affichent.
# Les rapports étant trop longs pour le forum, héberge-les sur SosUpload et indique les liens fournis dans ta réponse.
-> Les rapports sont sauvegardés sur le Bureau.