
SVP ... PC lent ?
ai besoin de vouuuuus ;o)
mon chef me laisse la chance de travailler de moi, et là ai plein de trucs à lui envoyer mais on dirait qu internet ne veut plus avancer ... on dirait que ca fait la meme chose que la derniere fois que j ai chopé un virus
Pouvez vous m aider svp ... mes collegues attendent mes travaux avec impatience !!
merciiiiiiiiiiiiiii
40 réponses
Un utilisateur signale une lenteur d'internet et des symptômes similaires à une infection virale après avoir envoyé des fichiers importants, sur un PC Windows 7 avec Firefox 33.0. Plusieurs réponses proposent des outils et méthodes de nettoyage, notamment USBFix, des ajustements de démarrage, et des tutoriels d'examen des éléments malveillants pour bloquer les réinfections. Des utilisateurs évoquent des mesures plus lourdes comme ComboFix et MBAM, ainsi que des précautions sur la désactivation temporaire d'antivirus et l'analyse des fichiers et des services lancés au démarrage. En cas d'échec des méthodes classiques, le fil explore la remise en état du système via des rapports et des étapes complémentaires, sans conclure sur une résolution universelle.
-
bonjour et bonne année,
Delfix a créé un point de restauration système le 14/11/2014, il suffit de restaurer le pc à cette date !
-
Hello ... Meilleurs voeux ;-)
Désolée pas etre revenue vers toi, ai un peu ete depassee par le boulot ! fin d annee oblige! et puis avais l impression que tout fonctionnait ;-) mais desolee qd meme un petit merci supplementaire aurait ete le bienvenu, je reconnais !
soit
me voilà de retour ... je ne sais quoi ni pourquoi mais quelque chose ne va pas en tous cas !
Internet est redevenu assez lent et de plus en plus n ouvre meme plus mes pages !!!
Help ;-)
merci -
il n'y a pas de raison :-)
on attend le résultat ;-)
-
pour l instant tout vas bien ;-)
je croise les doigts ;-) -
tu as réinstallé FF ?
qu'est ce que ça donne ?
-
c est parti !!
merci -
* fais une mise à jour de ton antivirus, lance un scan complet de ton pc, tiens moi au courant du résultat :-)
-
# DelFix v10.8 - Rapport créé le 16/11/2014 à 18:17:19
# Mis à jour le 29/07/2014 par Xplode
# Nom d'utilisateur : Barbara - BARBARA-HP
# Système d'exploitation : Windows 7 Home Premium Service Pack 1 (64 bits)
~ Activation de l'UAC ... OK
~ Suppression des outils de désinfection ...
Supprimé : C:\Qoobox
Supprimé : C:\USBFix
Supprimé : C:\Users\Barbara\AppData\Roaming\ZHP
Supprimé : C:\ProgramData\Microsoft\Windows\Start Menu\Programs\ZHP
Supprimé : C:\Program Files (x86)\ZHPDiag
Supprimé : C:\ComboFix.txt
Supprimé : C:\PhysicalDisk0_MBR.bin
Supprimé : C:\Users\Barbara\Desktop\UsbFix.lnk
Supprimé : C:\Users\Barbara\Desktop\ZHPDiag.lnk
Supprimé : C:\Users\Barbara\Desktop\ZHPDiag.txt
Supprimé : C:\Users\Barbara\Desktop\ZHPFix.lnk
Supprimé : C:\Users\Barbara\Desktop\ZHPFixReport.txt
Supprimé : C:\Users\Barbara\Desktop\ZHPFix[R2].txt
Supprimé : C:\Users\Barbara\Downloads\ComboFix.exe
Supprimé : C:\Users\Barbara\Downloads\RogueKillerX64(1).exe
Supprimé : C:\Users\Barbara\Downloads\UsbFix.exe
Supprimé : C:\Users\Barbara\Downloads\ZHPDiag2.exe
Supprimé : C:\Windows\grep.exe
Supprimé : C:\Windows\PEV.exe
Supprimé : C:\Windows\NIRCMD.exe
Supprimé : C:\Windows\MBR.exe
Supprimé : C:\Windows\SED.exe
Supprimé : C:\Windows\SWREG.exe
Supprimé : C:\Windows\SWSC.exe
Supprimé : C:\Windows\SWXCACLS.exe
Supprimé : C:\Windows\Zip.exe
Supprimée : HKCU\Software\USBFix
Supprimée : HKLM\SOFTWARE\Swearware
Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\USBFix
Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\ZHPDiag_is1
Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\App Paths\combofix.exe
~ Purge de la restauration système ...
Supprimé : RP #310 [Windows Update | 11/12/2014 15:12:23]
Supprimé : RP #311 [Removed Java(TM) 6 Update 33 | 11/14/2014 17:09:31]
Supprimé : RP #312 [Removed Java(TM) 6 Update 24 (64-bit) | 11/14/2014 17:11:03]
Supprimé : RP #313 [Removed Adobe Reader X (10.1.12) MUI. | 11/14/2014 17:12:04]
Nouveau point de restauration créé !
########## - EOF - ########## -
super,
Télécharge Delfix sur ton bureau :
https://toolslib.net/downloads/viewdownload/2-delfix/
ou
Coche les cases suivantes :=> Réactive l'Uac (juste pour Vista, Seven et W8)
=> Supprimer les outils de désinfection (coché par défaut)
=> Purger la restauration système
* Clique ensuite sur Exécuter puis patiente pendant le processus de suppression.
* Lorsque les procédures seront terminées, l'outil va se fermer et disparaître du bureau
* Un rapport est sauvegardé dans le presse-papier : il te suffit de faire un clic droit et "coller" dans ta prochaine réponse pour me poster le rapport
** le rapport est stocké à cet emplacement : C:\DelFix.txt
Attention : Le rapport est unique et est supprimé à chaque fois que l'on ré-exécute une ou plusieurs options de DelFix.
Note :
Delfix ne désinstalle pas MBAM, à toi de voir si tu souhaites le conserver ou désinstaller.
* fais une mise à jour de ton antivirus, lance un scan complet de ton pc, tiens moi au courant du résultat :-)
-
Voilà ai reinstallé firefox
on verra
merci -
suis là ;-)
oui ca a l air de fonctionner ...
dis moi ? -
pas si vite, on n'a pas terminé :P
est ce que le pc fonctionne correctement ?
-
ok ... vais laisser comme ca pour aujourd hui :-)
te remercie encore pr ton aide
Bonne soiree -
en tout état de cause, Usbfix n'a pas trouvé d'infection sur ton DD externe !
pour FF, 2 options :
- désactive tous les modules complémentaires pour voir s'il y a une amélioration !
- ou sauvegarde tes marques pages, puis désinstalle le,
cherche et supprime manuellement le répertoire Mozilla de ton disque dur,
puis retélécharge et réinstalle une nouvelle copie depuis son site dédié !
-
aucune idee ... peux pas t en dire plus sur ce lien ... desolee
ca a lair de fonctionner la plupart du temps et pourtant deja 2x que je dois fermer firefox completement parce qu il devient tout noir et reste tout planté :-(
merci -
il a trouvé 2 clés de registre, mais ceci aussi :
C:\Users\Barbara\AppData\Roaming\BC9F534E
je n'ai rien trouvé sur l'internet là dessus ?
est ce un lien avec tes logiciels ?
-
[b]############################## | UsbFix V 7.801 | [Recherche][/b]
Utilisateur: Barbara (Administrateur) # BARBARA-HP
Mis à jour le 11/11/2014 par El Desaparecido - SosVirus
Lancé à 16:38:38 | 16/11/2014
Site Web : [url=http://www.usbfix.net/]https://www.usbfix.net/[/url]
Changelog : [url=http://www.usbfix.net/maj/]https://www.usb-antivirus.com/fr/maj/[/url]
Assistance : [url=http://www.sosvirus.net/forum-virus-securite.html]https://depannageinformatique.org/acheter/reservation/?f=6[/url]
Upload Malware : [url=http://www.sosvirus.net/upload_malware.php]http://www.sosvirus.net/upload_malware.php[/url]
Détection en Live : [url=http://comment-supprimer.fr/]http://comment-supprimer.fr/[/url]
Contact : [url=http://www.usbfix.net/contact/]https://www.usb-antivirus.com/fr/contact/[/url]
[b]################## | System information |[/b]
MB: Hewlett-Packard (3593)
CPU: AMD A8-3510MX APU with Radeon(tm) HD Graphics
RAM -> [Total : 7659 Mo | Free : 4059 Mo]
Bios: Hewlett-Packard
Boot: Normal boot
OS: Microsoft(TM) Windows 7 Home Premium (6.1.7601 64-Bit) Service Pack 1
WB: Internet Explorer : 11.00.9600.16428
WB: Mozilla Firefox : 33.1
[b]################## | Security Information |[/b]
AV: Avira Desktop [[b](!) Désactivé[/b] |A jour]
AS: Avira Desktop [[b](!) Désactivé[/b] |A jour]
AS: Windows Defender [[b](!) Désactivé[/b] |A jour]
AS: Malwarebytes Anti-Malware : 2.0.3.1025
FW: Windows Firewall [Actif]
SC: Security Center [Actif]
WU: Windows Update [Actif]
[b]################## | Disk Information |[/b]
C:\ (%SystemDrive%) -> Disque fixe # 681 Go (499 Go libre(s) - 73%) [] # NTFS
D:\ -> Disque fixe # 17 Go (2 Go libre(s) - 11%) [RECOVERY] # NTFS
F:\ -> Disque fixe # 1863 Go (1751 Go libre(s) - 94%) [Elements] # NTFS
G:\ -> Disque fixe # 99 Mo (89 Mo libre(s) - 90%) [HP_TOOLS] # FAT32
H:\ -> Disque fixe # 931 Go (186 Go libre(s) - 20%) [SAMSUNG] # FAT32
[b]################## | Regedit Run |[/b]
F2 - HKLM\..\Winlogon : [Shell] Explorer.exe
F2 - [x64] HKLM\..\Winlogon : [Shell] Explorer.exe
F2 - HKLM\..\Winlogon : [Userinit] C:\Windows\SysWOW64\Userinit.exe,
F2 - [x64] HKLM\..\Winlogon : [Userinit] C:\Windows\system32\userinit.exe,
04 - HKLM\..\Run : [StartCCC] "C:\Program Files (x86)\ATI Technologies\ATI.ACE\Core-Static\CLIStart.exe" MSRun
04 - HKLM\..\Run : [HPConnectionManager] C:\Program Files (x86)\Hewlett-Packard\HP Connection Manager\HPCMDelayStart.exe
04 - HKLM\..\Run : [HPOSD] C:\Program Files (x86)\Hewlett-Packard\HP On Screen Display\HPOSD.exe
04 - HKLM\..\Run : [HP Quick Launch] C:\Program Files (x86)\Hewlett-Packard\HP Quick Launch\HPMSGSVC.exe
04 - HKLM\..\Run : [avgnt] "C:\Program Files (x86)\Avira\AntiVir Desktop\avgnt.exe" /min
04 - HKLM\..\Run : [SwitchBoard] C:\Program Files (x86)\Common Files\Adobe\SwitchBoard\SwitchBoard.exe
04 - HKLM\..\Run : [Avira Systray] C:\Program Files (x86)\Avira\My Avira\Avira.OE.Systray.exe
04 - HKLM\..\Run : [SunJavaUpdateSched] "C:\Program Files (x86)\Common Files\Java\Java Update\jusched.exe"
04 - HKLM\..\Run : [Adobe ARM] "C:\Program Files (x86)\Common Files\Adobe\ARM\1.0\AdobeARM.exe"
04 - [x64] HKLM\..\Run : [SysTrayApp] C:\Program Files\IDT\WDM\sttray64.exe
04 - [x64] HKLM\..\Run : [AdobeAAMUpdater-1.0] "C:\Program Files (x86)\Common Files\Adobe\OOBE\PDApp\UWA\UpdaterStartupUtility.exe"
04 - [x64] HKLM\..\RunOnce : [NCPluginUpdater] "c:\program files (x86)\hewlett-packard\hp health check\activecheck\product_line\NCPluginUpdater.exe" Update
[b]################## | Recherche générique |[/b]
Présent! C:\Users\Barbara\AppData\Roaming\BC9F534E\29-11-2013
Présent! C:\Users\Barbara\AppData\Roaming\BC9F534E\ak.tmp
Présent! C:\Users\Barbara\AppData\Roaming\BC9F534E\29-11-2013
Présent! C:\Users\Barbara\AppData\Roaming\BC9F534E\ak.tmp
Présent! C:\Users\Barbara\AppData\Roaming\BC9F534E
[b]################## | Registre |[/b]
Présent! HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\Explorer|EnableShellExecuteHooks -> 1
Présent! HKLM64\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\Explorer|EnableShellExecuteHooks -> 1
[b]################## | UsbFix - Information |[/b]
UsbFix a détecté sur votre ordinateur, une infection qui dispose d'une fonction de Keylogger.
Après désinfection par UsbFix, veuillez modifier tous vos mots de passe.
Si vous avez effectué des achats sur internet,
veuillez contacter votre banque afin d'envisager une opposition sur votre carte bancaire.
Info : [url=https://www.youtube.com/watch?v=vUZYYASd7FE]Comment supprimer l'infection des raccourcis sur USB ? (Video)[/url]
Info : [url=http://www.usbfix.net/2014/10/supprimer-virus-raccourcis-usb/]L'infection des raccourcis USB, c'est quoi ?[/url]
[b]################## | Hijack |[/b]
[b]################## | E.O.F | [url=http://www.sosvirus.net/]https://www.sosvirus.net/[/url] | [url=http://www.usbfix.net/]https://www.usbfix.net/[/url] |[/b]
Merci -
bonjour,
tu as ton disque de boulot avec toi ?
si oui,
# Télécharge USBFIX par El Desaparecido sur ton Bureau.
# Si ton antivirus affiche une alerte, ignore-la et
désactive l'antivirus temporairement.
# Branche toutes tes sources de données externes à ton PC (clé USB, disque dur externe, etc...) sans les ouvrir.
# Double clique sur UsbFix.exe.
# Clique maintenant sur Rechercher.
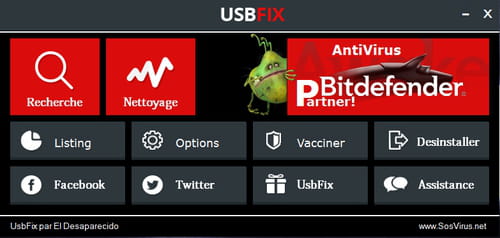
# Laisse travailler.
# À la fin du scan, un rapport va s'afficher, poste-le dans ta prochaine réponse sur le forum.
# Le rapport est aussi sauvegardé à la racine du disque système.
(C:\Usbfix\Log\UsbFix [Sera ...txt).
( CTRL+A pour sélectionner, CTRL+C pour copier et CTRL+V pour coller )
# ->> Tutoriel (aide) en images sur le site de l'auteur.
O.o°* ???Respire à fond, Rédiges ton message en bon français et de manière claire. Cà va bien se passer, tu verras, enfin on essaie !!! o°.Oø¤º°'°º¤ø</ital> -
Bonjour ... Bon dimanche ;-)
Pourrais tu me conseiller un truc pour analyser et etre sure que mon dics dur externe n est pas contaminé ... vais devoir le rebrancher à mon boulot donc ...
merci
sinon t avoue viens juste d allumer pc ... saurais pas encore bien juger
A plus tard
Merci -
j'ai regardé ton rapport, aucune infections en vu !
qu'est ce que ça dit après 2 redémarrages normaux ?
- 1
- 2
