Utilisation du disque dur a 100% avec Windows8
RésoluJe sais qu'il y a déjà des topic pour le même probleme mais il s'agit à chaque fois de cas par cas, donc je me permet de poster moi aussi mon cas.
Comme dit, mon disque dur est dans les 3/4 du temps solicité à 100% sans que je ne comprenne pourquoi.
Je dezip un truc avec firefox qui tourne deriere, ca m'a jamais fait ramer à ce point...
J'ai fait déjà des scann avec Kaspersky, réparer avec Cclerner et des scann de Malwarebytes Anti-Malware.
Cela n'a rien changé...
Quels rapports voulez vous que je poste ?
Merci d'avance et désolé de vous embeter
18 réponses
Disque dur constamment sollicité à 100% sous Windows 8 et Firefox 32.0, avec des dézips et des activités navigateur qui ralentissent le système malgré des scans par Kaspersky, CCleaner et Malwarebytes. Des solutions recommandent d'utiliser ZHPCleaner et ZHPDiag pour nettoyer les infections, restaurer les paramètres proxy et les pages de démarrage, puis supprimer des extensions nuisibles et des BHO indésirables. Les échanges évoquent aussi des rapports volumineux et des conseils pratiques pour identifier des composants actifs comme des P2P et des programmes qui consomment sans raison des ressources. En dernier lieu, il est recommandé d'exécuter les outils en tant qu'administrateur et de compiler des rapports consolidés pour clarifier l'origine des ralentissements sans conclure prématurément.
-
Contributeurjuste pour dire que si la personne ne revient plus et dit que c'est bon c'est que la question du début à été réglée !
.mais j'ai pas vu un seul topic se terminant par "merci les gars, mon problème est résolu".
j'ai plein de topics me remerciant et même parfois des dons !!!
Mais je suis un peu d'accord , Win 8 est compliqué !
;)
-
Je suis d'accord sur le fait que la Nico1104 c'est pas revenu, mais justement j'ai pas vu le passage où il disait que c'était bon (et je viens de tout relire ^^). C'est pour ça que je commençais mon post par la question, à savoir si oui ou non le problème était résolu.
juste sans vouloir en rajouter des tonnes sur ce problème d'accès disque, si tu fais une recherche google sur "windows 8 accès disque 100" versus "windows 7 accès disque 100", tu verras que les seuls cas sur win7 sont de vrais bugs (genre un logiciel qui part en vrille et qui occupe 100% du disque, un virus...), et que les cas sur Win8 sont beaucoup plus nombreux, et restent sans réponse (en tout cas j'en ai trouvé aucune, et en général avant de solliciter la communauté j'essaie de faire parler google au max).
Et enfin pour conclure, effectivement tu as raison, c'est pas parce qu'un topic ne se termine pas pas "merci les gars, mon problème est résolu" que ce n'est pas effectivement le cas, mais c'est mon coté vieux jeu ca : j'aime bien qu'on me dise merci quand j'ai pris de mon temps pour donner un coup de main, donc quand quelqu'un prend du sien pour m'aider, je prend derrière le temps de dire merci.. :D -
Contributeur.
Et enfin pour conclure, effectivement tu as raison, c'est pas parce qu'un topic ne se termine pas pas "merci les gars, mon problème est résolu" que ce n'est pas effectivement le cas, mais c'est mon coté vieux jeu ca : j'aime bien qu'on me dise merci quand j'ai pris de mon temps pour donner un coup de main, donc quand quelqu'un prend du sien pour m'aider, je prend derrière le temps de dire merci..
Tu sais c'est déjà bien qu'il dise bonjour.....;) alors le merci de temps en temps mais pas tout le temps !!!
Windows 8 c'est souvent du à une infection et/ou a certains programmes qui tournent continuellement ou à des mises à jour qui ne se font pas .....
-
-
Et au finish, ca a résolu le problème d'accès disque à 100%?
J'ai ca avec un ordi type "gamer", et qui se trouve à ramer comme Guy Delage...
Je suis en train de me faire des tonnes et des tonnes de forums, je vois des tas et des tas de personnes qui signalent ce problème, et je vois nulle part une solution concrète. Même chez microsoft (en fr et en), on trouve plein de topics qui en parlent, plein de personnes compétentes et dévouées qui cherchent à aider (merci à elles, énorme boulot de Buckhulk ici), mais j'ai pas vu un seul topic se terminant par "merci les gars, mon problème est résolu".
Pour moi le problème vient assez clairement de windows 8 lui même, et malgré le fait que j'aime pas rester sur les vieilles version des os, je pense que je vais repasser sur seven.
Regardez la différence de retour de requetes googles sur les recherches suivantes :
"windows 8 accès disque 100" versus "windows 7 accès disque 100"... le résultat est édifiant, les seul topics sur 7 sont justifiés (un programme part en vrille et occupe vraiment 100% d'accès disque).
Voilà, encore merci pour les aides (je dis ca ici pour tous les forums que viens de me farcir ;). -
Contributeurpas de problème , c'est gentil de ta part ..! ;)
-
Merci :) (avec un peu de retard suite à une coupure internet)
-
Contributeurplus d'infection
.Parcontre pour adblock, dans mes modules de Firefox je ne l'ai qu'une fois, je ne comprend pas pourquoi tu dis qu'il est mal installé et plusieurs fois
parcequ'il est indiqué sur plusieurs lignes et certaine même pas reconnues....
voici mon canned de fin :
c'est juste des conseils ......
C'est un canned, (discours déjà prêt) si il y a des liens qui ne fonctionnent pas il suffit de me le signaler .fin de désinfection
ensuite Quelques conseils
Pour terminer :
Les programmes que nous avons utilisés ne doivent pas être conservés.
Beaucoup d'entre eux peuvent être dangereux et entrainer des dommages irréversibles sur ton système s'ils sont utilisés sans l'aide d'une personne qualifiée, de plus, fréquemment modifiés et mis à jour par leurs auteurs ils deviennent très rapidement obsolètes, en plus d'encombrer inutilement ton bureau.
1/ Désinstallation des outils :
Delfix
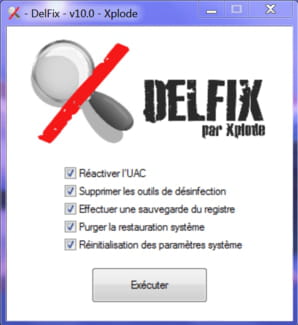
Delfix à changé et est devenu plus performant !
1 - Télécharges DelFix sur votre bureau ICI (grosse flèche verte)
2 - Vous pouvez cocher la case "réactiver l'UAC s'il a été désactivé !
la case "suprimer les outils de désinfection est cochée par défaut !
3 - vous pouvez cocher la case "éffectuer une sauvegarde du registre ! (au cas ou il y est un pbl )
4 - vous pouvez cocher la case "purger la restauration système" tous les anciens points seront supprimés et un nouveau "sain" sera créer !
5 - enfin cliquez sur : exécuter
ps : Pour usage simple si rien n'est indiqué le passer comme il est programmé !
Puis :
2/Télécharge et installe
Ccleaner
CCleaner (N'installe pas la Yahoo Toolbar) :
1 - Avec ce logiciel on va supprimer les fichiers temporaires et inutiles sur ton PC. Ce n'est pas un logiciel qui supprime les infections
2- Lance-le. Va dans Options puis Avancé et décoche la case Effacer uniquement les fichiers etc....
3- Va dans Nettoyeur, choisis Analyse. Une fois terminé, lance le nettoyage.
4- Lance le nettoyage autant de fois qu'il faut pour que ce soit vide !
tu as aussi beaucoup de programmes au démarrage , (et qui reste actif tout le temps (évidement))
laisse Ccleaner comme il est paramétré , c'est plus léger mais c'est plus sur !!!
pour les désactiver (les programmes au démarrage) , moi j'utilise ccleaner
>> je l'ouvre >> onglet >> outil , puis >>démarrage et je désactive certains programmes
je te conseille de désactiver tout les programmes (surtout ceux que tu ne connais pas !) sinon >> recherche google !
sauf l'antivirus !
(sur les 3 ou 4 moteurs de recherche présent ! si..!)
(les programmes seront toujours là quand tu en auras besoin mais ne "tourneront" plus continuellement !)
puis à l'onglet Nettoyeur , Analyser , puis Nettoyer, !plusieurs fois , jusqu'a ce qu'il n'y ai plus rien
en suite la fin tu fermes et tu redemarres ton ordinateur pour que tes paramètrages soit pris en compte !
Enfin(si cela n'a pas été fait avec Delfix)
3/ Désactive la restauration système et crée un point de restauration
1 - Dans la barre des tâches de Windows, clique sur Démarrer.
2 - Clique avec le bouton droit de la souris sur Poste de travail puis clique sur Propriétés.
3 - Dans l'onglet Restauration du système, coche "Désactiver la Restauration du système"
4 - Clique sur Appliquer.
5 - Ensuite décoche "Désactiver la restauration du système"
6 - Clique sur appliquer puis ok
Crée un point de restauration en cliquant sur démarrer => tous les programmes => accessoires => outils système => restauration du système => créer un point de restauration => tu mets un nom (par exemple : PR après désinfection) puis tu valides .
OU : Logiciel de Lady >>(très simple d'utilisation) : http://general-changelog-team.fr/fr/outils/51-oneclick-2-restore-point
-------------------------------------------------------------
IMPORTANT
Maintenir ses programmes à jourSécunia
téléchargement :
Sécunia
Une connexion internet active est nécessaire pendant le fonctionnement du logiciel.
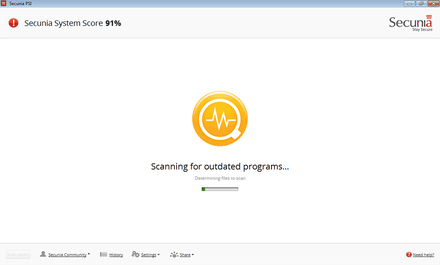
===Secunia PSI scanne votre PC :===
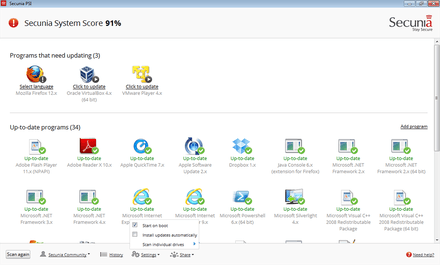
===Plusieurs vieilles versions "dangereuses" à utiliser ont été détectées :===
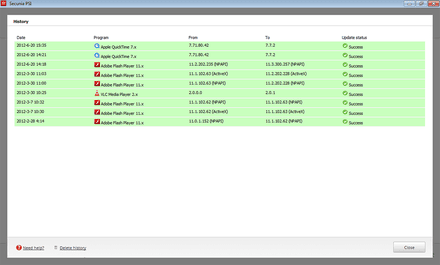
===Historique===
===Résumé :===
Tutoriel et site éditeur
____________________________________________________________
Malwarebytes
Nouvelle version
Toujours gratuite !
Toujours simple d'utilisation
Téléchargement >> Malwarebytes
ou bien mirroir
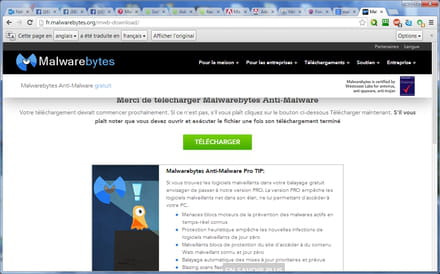
Il faut maintenant ouvrir le fichier , clic droit bien évidement :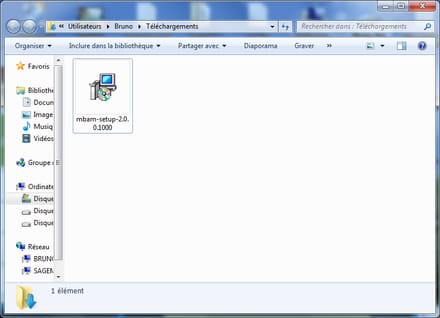
Instalation simple, choisir sa langue et se laisser guider ne pas oublier de décocher Activer l'essai gratuit de Malwarebytes Anti-Malware Premium
Au premier démarrage de Malwarebytes Anti-Malware, une popup en bas à droite vous informe que les définitions virales ne sont pas à jour.
- 1 Cliquez dessus
- 2 Puis cliquez sur Examen en haut.
- 3 Le scan se lance et les objets détectés sont énumérés, une fois le scan terminé, la liste des menaces apparaît.
- 4 Choisir mettre en quarantaine puis aller dans l'onglet quarantaine pour tout supprimer
Il est possible que Malwarebytes demande de redémarrer l'ordinateur, acceptez en cliquant sur Yes.
l'onglet Historique permet de retrouver les rapports afin de les poster sur le forum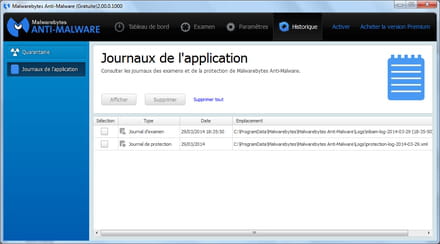
Á la deuxième utilisation (et les suivantes)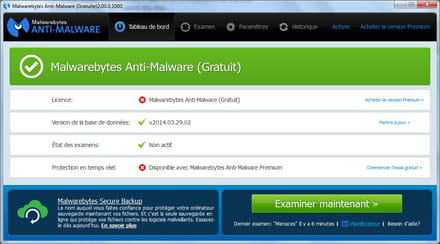
Cliquer sur l'onglet Examen , il faut que soit coché examen menaces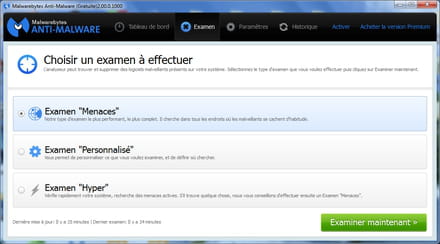
puis examiner maintenant
si rapport demandé , le poster sur le forum
_____________________________________________IMPORTANT AUSSI , savoir utiliser internet :
https://www.malekal.com/sommaireguide-savoir-utiliser-son-pc-et-bonnes-habitudes-sur-internet/
______________________________________________________
SXGU de igor 51
Téléchargement
Compatible : Windows XP (32 / 64 bit), Vista (32 / 64 bit), 2008, Windows 7 (32 / 64 bit)
Utilisateur d'AVAST : Il vous faut désactiver les agents de protections le temps de l'exécution.
Désactiver l'Agent WEB pour que l'outil puisse correctement fonctionner.
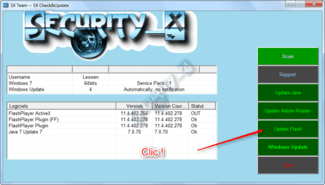
Au menu principal, choisir l'option Rapport.
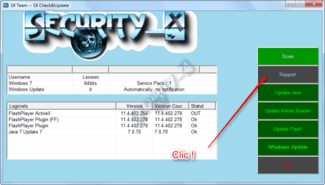
Le rapport indique que Flash player pour Internet Explorer (ActiveX) n'est pas à jour, il suffit de cliquer sur le bouton Update Flash pour lancer la mise à jour au travers du navigateur concerné.
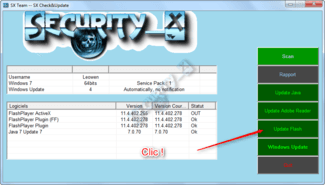
Le programme vous ouvre le navigateur concerné instantanément sur la page de téléchargement de la mise à jour qui fait défaut
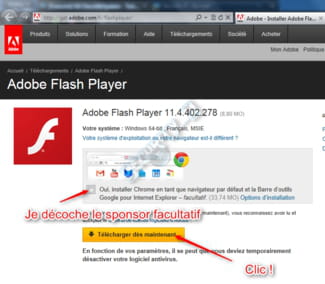
A noter que vous pouvez visualiser instantanément les mises à jour à faire sans lancer de rapport comme sur cette image:
ssouligne>Information complémentaire : </souligne>
Maintenir Java, Adobe Reader et Flash Player à jour :
https://www.malekal.com/maintenir-java-adobe-reader-et-le-player-flash-a-jour/
Et aussi :
Comment éviter les fausses mises à jour
____________________________________________________
4/ Maintenant je te propose un peu de lecture !
1 - Conserve MBAM. Il te servira à scanner les fichiers douteux en complément de l'antivirus et scanne le disque dur régulièrement. Mais n'oublie pas de faire la mise à jour avant de lancer le scan.
2 - Installe l'extension de sécurité adblock plus pour bloquer les publicités : AdBlock_Plus
3 - Extension pour ton navigateur internet : WOT
Voici une extension à télécharger qui te permettra, en faisant tes recherches sur google, de savoir si le site proposé lors de tes recherches est un site de confiance ou un site à éviter car il pourrait infecter ton PC :
Pour Firefox : WOT Firefox
Pour internet explorer: WOT_IE
4 - Ci-dessous un tutoriel pour t'aider à installer WOT:
tuto_WOT
Un lien utile et important : Mettre à jours son PC contre les failles de sécurité.
5/ - Tu peux lire ce sujet sur les logiciels recommandés :
logiciels_recommandés
6/- Et celui ci, sur les logiciels gratuits à éviter :
logiciels à éviter
7/- Et ce dossier sur la prévention et protection:
prévention_protection
8/ - Si tu utilise FireFox, vérifie que tes plugin sont à jour :
plugin
9/ Pourquoi les P2P sont nocifs :
Tout savoir sur les P2P , merci Malekal
et http://www.malwareteks.com/articles/MalwareSources.php
10/ - Reconnaitre les PUPS
PUPS
11/ Pour ne plus se faire avoir, A lire :
Programmes parasites / PUPs
12/ - Enfin les Toolbars c'est pas obligatoire
Toolbars
13/ - La sécurité de son PC c'est quoi ?
La sécurité de son PC
14/ - Ne pas avoir plusieurs anti-virus
https://www.commentcamarche.net/faq/8835-installer-plusieurs-antivirus-pour-augmenter-la-securite
15/ - Pour libérer un peu d'espace sur ton disque
http://www.malekal.com/2011/09/04/comment-liberer-de-lespace-disque/
16/ - Pense à marquer le fil comme résolu !
comme ceci
- Sois plus vigilant(e) sur Internet à l'avenir !
Voilà pour moi c'est terminé.
Si tu as des questions n'hésite pas.
-
Et voila le Diag :
http://cjoint.com/14sp/DIhs5vZmYno.htm
Parcontre pour adblock, dans mes modules de Firefox je ne l'ai qu'une fois, je ne comprend pas pourquoi tu dis qu'il est mal installé et plusieurs fois -
Pour les P2P oui carrément, on peut les virer, je m'en sert absolument pas, je ne sais meme pas trop comment c'est arrivé sur mon pc.
Rapport de ZHPFix 2014.8.3.6 par Nicolas Coolman, Update du 03/08/2014
Fichier d'export Registre :
Run by Nico at 07/09/2014 18:45:46
High Elevated Privileges : OK
Windows 8 Home Premium Edition, 64-bit Service Pack 1 (9600)
Corbeille vidée (00mn 01s)
Dossier Prefetcher vidé
Réparation des raccourcis navigateur
========== Clés du Registre ==========
SUPPRIMÉ: HKCU\Software\BitTorrent
========== Valeurs du Registre ==========
ProxyFix : Configuration proxy supprimée avec succès
SUPPRIMÉ ProxyServer Value
SUPPRIMÉ ProxyEnable Value
SUPPRIMÉ EnableHttp1_1 Value
SUPPRIMÉ ProxyHttp1.1 Value
SUPPRIMÉ ProxyOverride Value
Aucune Valeur Standard Profile: FirewallRaz :
Aucune Valeur Domain Profile: FirewallRaz :
========== Dossiers ==========
SUPPRIMÉS Flash Cookies (0)
SUPPRIMÉS Temporaires Windows (16)
========== Fichiers ==========
SUPPRIMÉ: c:\users\mr\appdata\local\temp\nvidia corporation\nv_cache\30e343e5b0f707dd240618f10b741aa_fce8395f8fd8a848_f3279b66e87c6f22_0_0.bin
SUPPRIMÉ: c:\users\mr\appdata\local\temp\nvidia corporation\nv_cache\63547c51a55c7182c5c77fb521826c6c_fce8395f8fd8a848_e330f25ac01818f1_2_0.bin
SUPPRIMÉS Flash Cookies (0) (0 octets)
SUPPRIMÉS Temporaires Windows (29) (1 184 043 octets)
========== Tache planifiée ==========
SUPPRIMÉ: AutoKMS
========== Restauration Système ==========
Point de restauration du système créé avec succès
========== Récapitulatif ==========
1 : Clés du Registre
8 : Valeurs du Registre
2 : Dossiers
4 : Fichiers
1 : Tache planifiée
1 : Restauration Système
End of clean in 00mn 23s
========== Chemin de fichier rapport ==========
C:\Users\Mr\AppData\Roaming\ZHP\ZHPFix[R1].txt - 05/09/2014 08:45:37 [5858]
C:\Users\Mr\AppData\Roaming\ZHP\ZHPFix[R2].txt - 07/09/2014 18:45:48 [1735] -
Contributeurbon en effet tu as un trojan mais aussi des P2P ainsi que : Windows Defender W8 (Deactivate) => Windows Defender Désactivé
installation de Adblock plus plusieurs fois et mal ......
tu vas passer ce petit script, je te laisse régler ton problème d'extension Firefox (si tu n'y arrive pas je supprimerais mais commence d'abord ....
pour les P2P :
Il faut supprimer les P2P afin de faire une bonne désinfection car bien qu'il ne soient pas infectieux, et que les logiciels soient légaux , c'est leur utilisation (mauvaise) qui t'amènent des virus ...
Parfois une simple visite d'un site de crack peut suffire à infecter ton ordinateur, en effet un grand nombre de sites de cracks contiennent des exploits, les personnes n'ayant pas leurs systèmes et logiciels à jour sont vulnérables
Tu sais chaque fois que tu utilises les P2P (emule et autres...) tu te connectes sur des sites qui euxsont infectés .....
Mais après si tu veux les remettre ça te regarde....mais lis un peu stp :
Regarde ICI
- Après avoir passer le script tu me referas un ZHPDiag et tu me diras comment ça va , OK ??Script
ATTENTION !!! : Script personnalisé pour cette machine uniquement , ne pas reproduire !!/!\ Double Avertissement /!\
ce script est seulement valable pour ce pc, en cours de nettoyage, à ne pas utiliser sur un autre pc,
risque de plantage !
Ce script va cibler certains éléments à supprimer :
* Copie les lignes suivantes (surligner et copier) :
Script ZHPFix
ShortcutFix
[MD5.00000000000000000000000000000000] [APT] [AutoKMS] (...) -- C:\Windows\AutoKMS.exe (.not file.) [0] =>Trojan.AutoKMS
O42 - Logiciel: Akamai NetSession Interface - (.Akamai Technologies, Inc.) [HKCU][64Bits] -- Akamai => Akamai
[HKCU\Software\BitTorrent] =>P2P.BitTorrent
O61 - LFC: 05/09/2014 - 11:23:34 ---A- . (...) -- C:\Users\Mr\AppData\Local\Temp\NVIDIA Corporation\NV_Cache\30e343e5b0f707dd240618f10b741aa_fce8395f8fd8a848_f3279b66e87c6f22_0_0.bin [16384] => Temporary file not necessary
O61 - LFC: 05/09/2014 - 11:23:34 ---A- . (...) -- C:\Users\Mr\AppData\Local\Temp\NVIDIA Corporation\NV_Cache\63547c51a55c7182c5c77fb521826c6c_fce8395f8fd8a848_e330f25ac01818f1_2_0.bin [16384] => Temporary file not necessary
[HKCU\Software\BitTorrent] =>P2P.BitTorrent^
ProxyFix
EmptyPrefetch
EmptyFlash
SysRestore
FirewallRAZ
EmptyTemp
* Lance ZHPFix à partir du raccourci sur ton Bureau (si tu es sous Windows Vista ou Windows 7, fais le par un clic-droit --> Exécuter en temps qu'administrateur)
* Clique sur Importer, (vérifie) .Les lignes se collent automatiquement dans ZHPFix, sinon colle les lignes
* Avant toute opération, ZHPFix vide la corbeille cela peut durer jusqu'à plusieurs minutes (mais tu peux dire non )
* Clique sur le bouton « GO » pour lancer le nettoyage.
* Copie/colle la totalité du rapport dans ta prochaine réponse.
Tutoriels https://nicolascoolman.eu
-
-
Contributeur@ Nico1104
Hebergement
Les rapports sont trop long ils dépassent la taille autorisée par les éditeurs de forums de sécurité
A Héberge le rapport ZHPDiag.txt sur : cjoint
B Cliques sur >> Parcourir (ou choisissez un fichier)
Cherche le rapport de ZHPDiag que tu viens de faire qui est sur ton bureau
C Cliques sur >> envoyer le fichier (ou créer le lien)
D Un lien sera généré, Un lien de cette forme: https://www.cjoint.com/index.php?file=cjge368/cijSKAP5fU.txt
E Il te suffit de le poster ici et uniquement ce lien
F Tutoriel explicatif de cjoint !
-
Contributeur.
(Peut-etre une question bete, mais pourquoi Opera doit il forcement etre a jour même s'il n'est pas utilisé ?)
Alors c'est parceque pour ne pas avoir de soucis de virus ou autre , il est nécessaire d'avoir tout ces programes à jour !! ou ne pas les avoir !!!
je souhaiterais que tu cliques sur "répondre" et pas sur ajouter un commentaire , car je n'ai pas "eu le rapports de ZHPDiag , car les rapports il faut les héberger :
Les rapports sont trop long ils dépassent la taille autorisée par les éditeurs de forums de sécurité
A Héberge le rapport ZHPDiag.txt sur : cjoint
B Cliques sur >> Parcourir (ou choisissez un fichier)
Cherche le rapport de ZHPDiag que tu viens de faire qui est sur ton bureau
C Cliques sur >> envoyer le fichier (ou créer le lien)
D Un lien sera généré, Un lien de cette forme: https://www.cjoint.com/index.php?file=cjge368/cijSKAP5fU.txt
E Il te suffit de le poster ici et uniquement ce lien
F Tutoriel explicatif de cjoint !
-
-
Désolé mais je n'ai plus moyen de cliquer sur répondre... cela ne fonctionne plus...
Je te met donc le lien
https://www.cjoint.com/c/DIfmiwJGqGN -
-
-
ModérateurBonsoir
Le rapport (message #16) était trop long et se terminait par une balise<br / qui semait la zizanie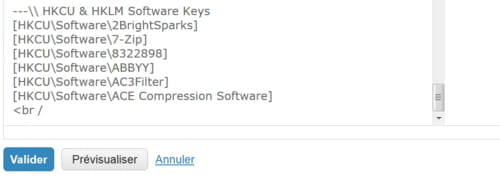
J'ai supprimé la balise et tout refonctionne normalement...
A rapport long il est toujours préférable de passer par un hébergeur d'autant qu'en général le rapport est incomplet donc inutilisable tel quel...
Cordialement -
-
-
~ Rapport de ZHPDiag v2014.9.2.128 - Nicolas Coolman (02/09/2014)
~ Lancé par Nico (05/09/2014 10:36:24)
~ Adresse du Site Web https://nicolascoolman.eu
~ Adresse du Forum https://nicolascoolman.eu
~ Traduit par Nicolas Coolman
~ Etat de la version : Nouvelle version disponible
~ Liste blanche : Désactivée par l'utilisateur
~ Elévation des Privilèges : OK
~ User Account Control (UAC): Activate by user
---\\ Navigateurs Internet
MSIE: Internet Explorer v11.0.9600.17239
MFIE: Mozilla Firefox 32.0
GCIE: Google Chrome v37.0.2062.103
OPIE: Opera vStable 24.0.1558.53 (Defaut)
---\\ Informations sur les produits Windows
~ Langage: Français
Windows 8.1, 64-bit (Build 9600)
Windows Server License Manager Script : OK
~ Windows(R) Operating System, OEM_DM channel
Windows ID Activation : OK
~ Windows Partial Key : 88CMG
Windows License : OK
~ Windows Remaining Initializations Number : 1000
Software Protection Service (Protection logicielle) : OK
Windows Automatic Updates : OK
Windows Activation Technologies : OK
---\\ Logiciels de protection du système
Kaspersky Internet Security 2013 v13.0.1.4190
Malwarebytes Anti-Malware version 2.0.2.1012
Windows Defender W8 (Deactivate)
---\\ Logiciels d'optimisation du système
CCleaner v4.13
---\\ Logiciels de partage PeerToPeer
---\\ Surveillance de Logiciels
Adobe Flash Player 14 Plugin
Adobe Reader XI
---\\ Informations sur le système
~ Processor: Intel64 Family 6 Model 58 Stepping 9, GenuineIntel
~ Operating System: 64 Bits
Boot mode: Normal (Normal boot)
Total RAM: 8145 MB (78% free)
System Restore: Activé (Enable)
System drive C: has 40 GB (16%) free of 248 GB
---\\ Mode de connexion au système
~ Computer Name: NICO-ASUS
~ User Name: Nico
~ All Users Names: Nico, HomeGroupUser$, Administrateur,
~ Unselected Option: None
Logged in as Administrator
---\\ Variables d'environnement
~ System Unit : C:\
~ %AppZHP% : C:\Users\Mr\AppData\Roaming\ZHP\
~ %AppData% : C:\Users\Mr\AppData\Roaming\
~ %Desktop% : C:\Users\Mr\Desktop\
~ %Favorites% : C:\Users\Mr\Favorites\
~ %LocalAppData% : C:\Users\Mr\AppData\Local\
~ %StartMenu% : C:\Users\Mr\AppData\Roaming\Microsoft\Windows\Start Menu\
~ %Windir% : C:\Windows\
~ %System% : C:\Windows\System32\
---\\ Enumération des unités disques
C: Hard drive, Flash drive, Thumb drive (Free 40 Go of 248 Go)
D: Hard drive, Flash drive, Thumb drive (Free 24 Go of 430 Go)
E: CD-ROM drive (Not Inserted)
F: CD-ROM drive (Not Inserted)
G: CD-ROM drive (Not Inserted)
---\\ Etat du Centre de Sécurité Windows
[HKLM\SOFTWARE\Microsoft\Security Center\Svc] AntiSpywareOverride: OK
[HKLM\SOFTWARE\Microsoft\Security Center\Svc] AntiVirusOverride: OK
[HKLM\SOFTWARE\Microsoft\Security Center\Svc] FirewallOverride: OK
[HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\Explorer] NoActiveDesktopChanges: Modified
[HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\policies\system] EnableLUA: OK
[HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Advanced\Folder\Hidden\NOHIDDEN] CheckedValue: OK
[HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Advanced\Folder\Hidden\SHOWALL] CheckedValue: OK
[HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Associations] Application: OK
[HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Winlogon] Shell: OK
[HKLM\SYSTEM\CurrentControlSet\Services\COMSysApp] Type: OK
[HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\WindowsUpdate\Auto Update\Results\Install] LastSuccessTime : OK
~ Security Center: 41 Scanned in 00mn 00s
---\\ Recherche particulière de fichiers génériques
[MD5.81394C91B7B5A7C799E249AE82491F13] - (.Microsoft Corporation - Explorateur Windows.) (.17/08/2014 - 17:15:47.) -- C:\Windows\Explorer.exe [2373784]
[MD5.48CFA7BE561A7BE144C29BB912055016] - (.Microsoft Corporation - Application de démarrage de Windows.) (.22/08/2013 - 10:58:29.) -- C:\Windows\System32\Wininit.exe [144384]
[MD5.8E71A5CB5312B8392D4DA4CA37BB5868] - (.Microsoft Corporation - Extensions Internet pour Win32.) (.17/08/2014 - 17:13:06.) -- C:\Windows\System32\wininet.dll [2266624]
[MD5.306EB21E5B480AE9065EA55AC8C35936] - (.Microsoft Corporation - Application d'ouverture de session Windows.) (.18/03/2014 - 11:09:53.) -- C:\Windows\System32\Winlogon.exe [562176]
[MD5.AFCAB4DC692CCE37E283B00E2D7B438F] - (.Microsoft Corporation - Bibliothèque de licences.) (.18/03/2014 - 11:09:55.) -- C:\Windows\System32\sppcomapi.dll [447488]
[MD5.374E27295F0A9DCAA8FC96370F9BEEA5] - (.Microsoft Corporation - Pilote de fonction connexe pour WinSock.) (.17/08/2014 - 17:12:09.) -- C:\Windows\system32\Drivers\AFD.sys [563200]
[MD5.74B14192CF79A72F7536B27CB8814FBD] - (.Microsoft Corporation - ATAPI IDE Miniport Driver.) (.22/08/2013 - 13:43:41.) -- C:\Windows\system32\Drivers\atapi.sys [26464]
[MD5.2FA6510E33F7DEFEC03658B74101A9B9] - (.Microsoft Corporation - CD-ROM File System Driver.) (.22/08/2013 - 12:40:15.) -- C:\Windows\system32\Drivers\Cdfs.sys [88576]
[MD5.C6796EA22B513E3457514D92DCDB1A3D] - (.Microsoft Corporation - SCSI CD-ROM Driver.) (.22/08/2013 - 09:46:35.) -- C:\Windows\system32\Drivers\Cdrom.sys [164352]
[MD5.A03F362C5557E238CBFA914689C77248] - (.Microsoft Corporation - DFS Namespace Client Driver.) (.17/08/2014 - 17:15:47.) -- C:\Windows\system32\Drivers\DfsC.sys [134144]
[MD5.498288DD5CA42C2D36D125893E968C53] - (.Microsoft Corporation - High Definition Audio Bus Driver.) (.17/08/2014 - 17:04:03.) -- C:\Windows\system32\Drivers\HDAudBus.sys [77312]
[MD5.84CFC5EFA97D0C965EDE1D56F116A541] - (.Microsoft Corporation - Pilote de port i8042.) (.22/08/2013 - 12:39:15.) -- C:\Windows\system32\Drivers\i8042prt.sys [107520]
[MD5.B7342B3C58E91107F6E946A93D9D4EFD] - (.Microsoft Corporation - IP Network Address Translator.) (.18/03/2014 - 11:09:57.) -- C:\Windows\system32\Drivers\IpNat.sys [142848]
[MD5.7A1A3F213CDB3363D179D5014272025D] - (.Microsoft Corporation - Minirdr SMB Windows NT.) (.30/04/2014 - 07:41:46.) -- C:\Windows\system32\Drivers\MRxSmb.sys [402432]
[MD5.0217532E19A748F0E5D569307363D5FD] - (.Microsoft Corporation - MBT Transport driver.) (.22/08/2013 - 12:37:02.) -- C:\Windows\system32\Drivers\netBT.sys [282624]
[MD5.1C80517BE6836A812F6A9B99B8321351] - (.Microsoft Corporation - Pilote du système de fichiers NT.) (.17/08/2014 - 17:15:47.) -- C:\Windows\system32\Drivers\ntfs.sys [2013016]
[MD5.764B1121867B2D9B31C491668AC72B2B] - (.Microsoft Corporation - Pilote de port parallèle.) (.22/08/2013 - 12:40:02.) -- C:\Windows\system32\Drivers\Parport.sys [94208]
[MD5.BBB6272B7F46C4640A8CDB8A70C3450F] - (.Microsoft Corporation - RAS L2TP mini-port/call-manager driver.) (.22/08/2013 - 12:35:51.) -- C:\Windows\system32\Drivers\Rasl2tp.sys [120832]
[MD5.680C1DAE268B6FB67FA21B389A8B79EF] - (.Microsoft Corporation - Redirecteur de périphérique de Microsoft RDP.) (.18/03/2014 - 10:41:24.) -- C:\Windows\system32\Drivers\rdpdr.sys [195584]
[MD5.FFF28F9F6823EB1756C60F1649560BBF] - (.Microsoft Corporation - TDI Translation Driver.) (.22/08/2013 - 14:25:35.) -- C:\Windows\system32\Drivers\tdx.sys [107520]
[MD5.4BB9BC49DEE1A319EC58274A7BBED663] - (.Microsoft Corporation - Pilote de cliché instantané du volume.) (.17/08/2014 - 17:04:03.) -- C:\Windows\system32\Drivers\volsnap.sys [310616]
~ Generic Processes: Scanned in 00mn 00s
---\\ Etat des fichiers cachés (Caché/Total)
~ Mes images (My Pictures) : 2/1372
~ Mes musiques (My Musics) : 103/3480
~ Mes Favoris (My Favorites) : 1/7
~ Mes Documents (My Documents) : 1/8177
~ Mon Bureau (My Desktop) : 7/7881
~ Menu demarrer (Programs) : 1/56
~ Hidden Files: Scanned in 00mn 34s
---\\ Processus lancés
[MD5.7C58A2513C3DA421A461D75C66C56D21] - (.ASUSTek Computer Inc. - ASUS USB Charger Plus.) -- C:\Program Files (x86)\ASUS\USBChargerPlus\USBChargerPlus.exe [1123536] [PID.2460]
[MD5.51F760F54E2CBDE649B342DA35B713D2] - (.NVIDIA Corporation - NVIDIA GeForce Experience Backend.) -- C:\Program Files (x86)\NVIDIA Corporation\Update Core\NvBackend.exe [2403288] [PID.3156]
[MD5.2C35624F79B9ADBFE47090879F0D8673] - (.ASUSTek Computer Inc. - ATKOSD2.) -- C:\Program Files (x86)\ASUS\ATK Package\ATKOSD2\ATKOSD2.exe [322208] [PID.4936]
[MD5.A2791CF11D1ED52DBCD75D2FFD4D50E7] - (.ASUSTek Computer Inc. - ATK Media.) -- C:\Program Files (x86)\ASUS\ATK Package\ATK Media\DMedia.exe [178848] [PID.4940]
[MD5.E05FFF1C05C80CCE83C766198896C7CF] - (.ASUS - ACMON.) -- C:\Program Files (x86)\ASUS\Splendid\ACMON.exe [90832] [PID.5868]
[MD5.98CADC34741738CFC24F5CDFDAA408FA] - (.ASUSTeK - ACEngSvr Module.) -- C:\Windows\SysWOW64\ACEngSvr.exe [162456] [PID.1196]
[MD5.C049C40CAEE8900130BD5F80B594CC7B] - (.CyberLink Corp. - PowerDVD RC Service.) -- C:\Program Files (x86)\CyberLink\PowerDVD10\PDVD10Serv.exe [95192] [PID.4376]
[MD5.2F7197083A673FA151EEB748F530A012] - (.Pas de propriétaire - ASUS ROG Gaming Mouse hid.) -- C:\Program Files (x86)\ASUS Gaming Mouse\hid.exe [466944] [PID.3860]
[MD5.35048D8E8A0BF7A797CD5757ACD7EED0] - (.CyberLink - CyberLink MediaLibray Service.) -- C:\Program Files (x86)\CyberLink\Power2Go\CLMLSvc.exe [107816] [PID.5216]
[MD5.15D2DB9BFA8E833ED31FAB2BB088FDDA] - (.Kaspersky Lab ZAO - Kaspersky Anti-Virus.) -- C:\Program Files (x86)\Kaspersky Lab\Kaspersky Internet Security 2013\avp.exe [356128] [PID.2500]
[MD5.308F2EE28005510DE616409148CF077B] - (.Oracle Corporation - Java(TM) Update Scheduler.) -- C:\Program Files (x86)\Common Files\Java\Java Update\jusched.exe [256896] [PID.6868]
[MD5.25A51D18D48F1E144ABEC667E98C6261] - (.ASUSTeK Computer Inc. - ASUS Live Update.) -- C:\Program Files (x86)\ASUS\ASUS Live Update\LiveUpdate.exe [1558176] [PID.2768]
[MD5.4738DC864215B00B886E27A8D18CC326] - (.Intel Corporation - IAStorIcon.) -- C:\Program Files\Intel\Intel(R) Rapid Storage Technology\IAStorIcon.exe [287592] [PID.5204]
[MD5.EE7D6AEF552A35D17F2D30400BEE04A6] - (.Mozilla Corporation - Firefox.) -- C:\Program Files (x86)\Mozilla Firefox\firefox.exe [275568] [PID.3828]
[MD5.636DB59138F205B59FF0537A0A9E0FEF] - (.Nicolas Coolman - ZHPDiag.) -- C:\Program Files (x86)\ZHPDiag\ZHPDiag.exe [8102400] [PID.1664]
~ Processes Running: Scanned in 00mn 00s
---\\ Mozilla Firefox, Plugins,Demarrage,Recherche,Extensions (P2,M0,M1,M2,M3)
C:\Users\Mr\AppData\Roaming\Mozilla\Firefox\Profiles\ert8kal2.default\prefs.js
C:\Users\Mr\AppData\Roaming\Mozilla\Firefox\Profiles\ert8kal2.default\user.js
M2 - MFEP: prefs.js [Nico - ert8kal2.default\{b9db16a4-6edc-47ec-a1f4-b86292ed211d}] [dwhelper] DownloadHelper v4.9.23 (..)
M2 - MFEP: Extension [Nico - ert8kal2.default] {4DC70064-89E2-4a55-8FC6-E8CDEAE3618C}
M2 - MFEP: Extension [Nico - ert8kal2.default] {B17C1C5A-04B1-11DB-9804-B622A1EF5492}
M2 - MFEP: Extension [Nico - ert8kal2.default] {b9bfaf1c-a63f-47cd-8b9a-29526ced9060}
M2 - MFEP: Extension [Nico - ert8kal2.default] {d10d0bf8-f5b5-c8b4-a8b2-2b9879e08c5d} =>.Adblock Plus Extension Mozilla Firefox
M2 - MFEP: Extension [Nico - ert8kal2.default] {DDC359D1-844A-42a7-9AA1-88A850A938A8}
M2 - MFEP: Extension [Nico - ert8kal2.default] {e4a8a97b-f2ed-450b-b12d-ee082ba24781}
P2 - FPN: [HKLM] [@adobe.com/FlashPlayer] - (...) -- C:\WINDOWS\system32\Macromed\Flash\NPSWF64_14_0_0_179.dll
P2 - FPN: [HKLM] [@microsoft.com/OfficeAuthz,version=14.0] - (.Microsoft Corporation - Office Authorization plug-in for NPAPI browsers.) -- C:\Program Files\Microsoft Office\Office14\NPAUTHZ.dll
P2 - FPN: [HKLM] [adobe.com/AdobeAAMDetect] - (.Adobe Systems - A plugin to detect whether the Adobe Application Manager is installed.) -- C:\Program Files (x86)\Common Files\Adobe\OOBE\PDApp\CCM\Utilities\npAdobeAAMDetect64.dll
P2 - FPN: [HKCU] [@talk.google.com/GoogleTalkPlugin] - (.Google - Version 5.4.2.18903.) -- C:\Users\Mr\AppData\Roaming\Mozilla\plugins\npgoogletalk.dll
P2 - FPN: [HKCU] [@talk.google.com/O1DPlugin] - (.Google - Version 5.4.2.18903.) -- C:\Users\Mr\AppData\Roaming\Mozilla\plugins\npo1d.dll
P2 - FPN: [HKCU] [@tools.google.com/Google Update;version=3] - (.Google Inc. - Google Update.) -- C:\Users\Mr\AppData\Local\Google\Update\1.3.24.15\npGoogleUpdate3.dll
P2 - FPN: [HKCU] [@tools.google.com/Google Update;version=9] - (.Google Inc. - Google Update.) -- C:\Users\Mr\AppData\Local\Google\Update\1.3.24.15\npGoogleUpdate3.dll
P2 - FPN: [HKCU] [ubisoft.com/uplaypc] - (.Ubisoft - Uplay PC Plugin.) -- C:\Program Files (x86)\Ubisoft\Ubisoft Game Launcher\npuplaypc.dll
~ Firefox Browser: 15 Scanned in 00mn 00s
---\\ Internet Explorer, Démarrage,Recherche,URLSearchHook, Phishing (R0,R1,R3,R4)
R0 - HKCU\SOFTWARE\Microsoft\Internet Explorer\Main,Start Page = about:blank
R0 - HKLM\SOFTWARE\Microsoft\Internet Explorer\Main,Start Page = https://www.google.fr/?gws_rd=ssl
R0 - HKLM\SOFTWARE\Wow6432Node\Microsoft\Internet Explorer\Main,Start Page = about:blank
R1 - HKCU\SOFTWARE\Microsoft\Internet Explorer\Main,Search Page = https://www.google.com/?gws_rd=ssl
R1 - HKCU\SOFTWARE\Microsoft\Internet Explorer\Main,Default_Page_URL = https://www.microsoft.com/fr-fr/
R1 - HKCU\SOFTWARE\Microsoft\Internet Explorer\Main,Default_Search_URL = https://www.google.com/?gws_rd=ssl
R1 - HKCU\SOFTWARE\Microsoft\Internet Explorer\Main,Search Bar = https://www.google.com/?gws_rd=ssl
R1 - HKLM\SOFTWARE\Microsoft\Internet Explorer\Main,Search Page = https://www.google.com/?gws_rd=ssl
R1 - HKLM\SOFTWARE\Microsoft\Internet Explorer\Main,Default_Page_URL = https://www.microsoft.com/fr-fr/
R1 - HKLM\SOFTWARE\Microsoft\Internet Explorer\Main,Extensions Off Page = about:noadd-ons
R1 - HKLM\SOFTWARE\Microsoft\Internet Explorer\Main,Security Risk Page = about:securityrisk
R1 - HKLM\SOFTWARE\Microsoft\Internet Explorer\Main,Default_Search_URL = https://www.google.com/?gws_rd=ssl
R1 - HKCU\SOFTWARE\Microsoft\Internet Explorer\Search,Default_Search_URL = https://www.google.com/?gws_rd=ssl
R1 - HKCU\SOFTWARE\Microsoft\Internet Explorer\Search,SearchAssistant = https://www.google.com/?gws_rd=ssl
R1 - HKLM\SOFTWARE\Wow6432Node\Microsoft\Internet Explorer\Main,Search Page = https://www.google.fr/?gws_rd=ssl
R1 - HKLM\SOFTWARE\Wow6432Node\Microsoft\Internet Explorer\Main,Default_Page_URL = about:blank
R1 - HKLM\SOFTWARE\Wow6432Node\Microsoft\Internet Explorer\Main,Default_Search_URL = https://www.microsoft.com/fr-fr/
R1 - HKLM\SOFTWARE\Wow6432Node\Microsoft\Internet Explorer\Main,Extensions Off Page = about:noadd-ons
R1 - HKLM\SOFTWARE\Wow6432Node\Microsoft\Internet Explorer\Main,Security Risk Page = about:securityrisk
R3 - URLSearchHook: Microsoft Url Search Hook [64Bits] - {CFBFAE00-17A6-11D0-99CB-00C04FD64497} . (.Microsoft Corporation - Navigateur Internet.) (11.00.9600.17239 (winblue_gdr.140724-2228)) -- C:\Windows\SysWOW64\ieframe.dll
~ IE Browser: 21 Scanned in 00mn 00s
---\\ Internet Explorer, Proxy Management (R5)
R5 - HKCU\Software\Microsoft\Windows\CurrentVersion\Internet Settings,ProxyOverride = *.local
R5 - HKCU\Software\Microsoft\Windows\CurrentVersion\Internet Settings,ProxyServer = no key
R5 - HKCU\Software\Microsoft\Windows\CurrentVersion\Internet Settings,ProxyEnable = 0
R5 - HKCU\Software\Microsoft\Windows\CurrentVersion\Internet Settings,MigrateProxy = 1
R5 - HKCU\Software\Microsoft\Windows\CurrentVersion\Internet Settings,EnableHttp1_1 = 1
R5 - HKCU\Software\Microsoft\Windows\CurrentVersion\Internet Settings,AutoConfigProxy = wininet.dll
~ Proxy management: Scanned in 00mn 00s
---\\ Analyse des lignes F0, F1, F2, F3 - IniFiles, Autoloading programs
F2 - REG:system.ini: USERINIT=C:\Windows\system32\userinit.exe,
F2 - REG:system.ini: Shell=C:\Windows\explorer.exe
F2 - REG:system.ini: VMApplet=C:\Windows\System32\SystemPropertiesPerformance.exe
~ Keys: Scanned in 00mn 00s
---\\ Hosts file redirection (O1)
~ Le fichier hôte est sain (The hosts file is clean) (21)
~ Hosts File: Scanned in 00mn 00s
---\\ Browser Helper Objects de navigateur (O2)
O2 - BHO: ExplorerBHO Class [64Bits] - {449D0D6E-2412-4E61-B68F-1CB625CD9E52} . (.IvoSoft - Adds classic Windows Explorer features.) -- C:\Program Files\Classic Shell\ClassicExplorer32.dll
O2 - BHO: ContentBlockerBrowserHelperObject [64Bits] - {5564CC73-EFA7-4CBF-918A-5CF7FBBFFF4F} . (.Kaspersky Lab ZAO - Content Blocker Plugin.) -- C:\Program Files (x86)\Kaspersky Lab\Kaspersky Internet Security 2013\IEExt\ContentBlocker\ie_content_blocker_plugin.dll
O2 - BHO: Groove GFS Browser Helper [64Bits] - {72853161-30C5-4D22-B7F9-0BBC1D38A37E} . (.Microsoft Corporation - Microsoft SharePoint Workspace Extensions.) -- C:\Program Files (x86)\Microsoft Office\Office14\GROOVEEX.dll
O2 - BHO: VirtualKeyboardBrowserHelperObject [64Bits] - {73455575-E40C-433C-9784-C78DC7761455} . (.Kaspersky Lab ZAO - Virtual Keyboard Plugin.) -- C:\Program Files (x86)\Kaspersky Lab\Kaspersky Internet Security 2013\IEExt\VirtualKeyboard\ie_virtual_keyboard_plugin.dll
O2 - BHO: Java(tm) Plug-In SSV Helper [64Bits] - {761497BB-D6F0-462C-B6EB-D4DAF1D92D43} . (.Oracle Corporation - Java(TM) Platform SE binary.) -- C:\Program Files (x86)\Java\jre7\bin\ssv.dll
O2 - BHO: ArcPluginIEBHO [64Bits] - {84BFE29A-8139-402a-B2A4-C23AE9E1A75F} . (.Perfect World Entertainment Inc - ArcPlugin Dynamic Link Library Supporting I.) -- D:\Program Files (x86)\Perfect World Entertainment\Arc\Plugins\ArcPluginIE.dll
O2 - BHO: Safe Money Plugin [64Bits] - {9E6D0D23-3D72-4A94-AE1F-2D167624E3D9} . (.Kaspersky Lab ZAO - Safe Money Plugin.) -- C:\Program Files (x86)\Kaspersky Lab\Kaspersky Internet Security 2013\IEExt\OnlineBanking\online_banking_bho.dll
O2 - BHO: URLRedirectionBHO [64Bits] - {B4F3A835-0E21-4959-BA22-42B3008E02FF} . (.Microsoft Corporation - Microsoft Office Document Cache Handler.) -- C:\Program Files (x86)\Microsoft Office\Office14\URLREDIR.dll
O2 - BHO: Free Download Manager [64Bits] - {CC59E0F9-7E43-44FA-9FAA-8377850BF205} . (.FreeDownloadManager.ORG - Pas de description.) -- C:\Program Files (x86)\Free Download Manager\iefdm2.dll
O2 - BHO: Java(tm) Plug-In 2 SSV Helper [64Bits] - {DBC80044-A445-435b-BC74-9C25C1C588A9} . (.Oracle Corporation - Java(TM) Platform SE binary.) -- C:\Program Files (x86)\Java\jre7\bin\jp2ssv.dll
O2 - BHO: link filter bho [64Bits] - {E33CF602-D945-461A-83F0-819F76A199F8} . (.Kaspersky Lab ZAO - URL Advisor Plugin.) -- C:\Program Files (x86)\Kaspersky Lab\Kaspersky Internet Security 2013\IEExt\UrlAdvisor\klwtbbho.dll
O2 - BHO: ClassicIE9BHO Class [64Bits] - {EA801577-E6AD-4BD5-8F71-4BE0154331A4} . (.IvoSoft - Customizations for the title bar and status.) -- C:\Program Files\Classic Shell\ClassicIE9dll_32.dll
O2 - BHO: IESpeakDoc [64Bits] - {8D10F6C4-0E01-4BD4-8601-11AC1FDF8126} Clé orpheline
O2 - BHO: (no name) [64Bits] - {9421DD08-935F-4701-A9CA-22DF90AC4EA6} Clé orpheline
~ BHO: 22 Scanned in 00mn 00s
---\\ Internet Explorer Toolbars (O3)
O3 - Toolbar: Easy Photo Print - [HKLM]{9421DD08-935F-4701-A9CA-22DF90AC4EA6} . (.SEIKO EPSON CORPORATION / CyCom Technology - Epson Easy Photo Print (TBL x64).) -- C:\Program Files (x86)\Epson Software\Easy Photo Print\EPTBL.dll
O3 - Toolbar: Classic Explorer Bar - [HKLM]{553891B7-A0D5-4526-BE18-D3CE461D6310} . (.IvoSoft - Adds classic Windows Explorer features.) -- C:\Program Files\Classic Shell\ClassicExplorer64.dll
~ Toolbar: Scanned in 00mn 00s
---\\ Applications lancées au démarrage du système (O4)
O4 - HKLM\..\Run: [BtTray] . (.Qualcomm Atheros - BtTray.) -- C:\Program Files (x86)\Bluetooth Suite\BtTray.exe
O4 - HKLM\..\Run: [BtvStack] . (.Qualcomm Atheros Commnucations - Extension Core.) -- C:\Program Files (x86)\Bluetooth Suite\BtvStack.exe
O4 - HKLM\..\Run: [AmIcoSinglun64] . (.Alcor Micro Corp. - Single LUN Icon Utility for VID 058F PID 63.) -- C:\Program Files (x86)\AmIcoSingLun\AmIcoSinglun64.exe
O4 - HKLM\..\Run: [SynAsusGestureAPIMgr] C:\Program Files (x86)\Synaptics\SynTP\SynAsusGestureAPIMgr.exe (.not file.)
O4 - HKLM\..\Run: [ACMON] . (.ASUS - ACMON.) -- C:\Program Files (x86)\ASUS\Splendid\ACMON.exe
O4 - HKLM\..\Run: [HDAudDeck] . (.VIA - VIA HD Audio CPL.) -- C:\Program Files (x86)\VIA\VIAudioi\VDeck\VDeck.exe
O4 - HKLM\..\Run: [ShadowPlay] . (.NVIDIA Corporation - NVIDIA Capture Server Proxy.) -- C:\WINDOWS\system32\nvspcap64.dll
O4 - HKLM\..\Run: [NvBackend] . (.NVIDIA Corporation - NVIDIA GeForce Experience Backend.) -- C:\Program Files (x86)\NVIDIA Corporation\Update Core\NvBackend.exe
O4 - HKLM\..\Run: [AdobeAAMUpdater-1.0] . (.Adobe Systems Incorporated - Adobe Updater Startup Utility.) -- C:\Program Files (x86)\Common Files\Adobe\OOBE\PDApp\UWA\UpdaterStartupUtility.exe =>.Adobe Systems Incorporated
O4 - HKLM\..\Run: [IAStorIcon] . (.Intel Corporation - Delayed launcher.) -- C:\Program Files\Intel\Intel(R) Rapid Storage Technology\IAStorIconLaunch.exe
O4 - HKLM\..\Run: [SynTPEnh] C:\Program Files (x86)\Synaptics\SynTP\SynTPEnh.exe (.not file.)
O4 - HKCU\..\Run: [KiesPreload] . (.Samsung - Kies.) -- C:\Program Files (x86)\Samsung\Kies\Kies.exe
O4 - HKLM\..\Wow6432Node\Run: [HDAudDeck] . (.VIA - VIA HD Audio CPL.) -- C:\Program Files (x86)\VIA\VIAudioi\VDeck\VDeck.exe
O4 - HKLM\..\Wow6432Node\Run: [RemoteControl10] . (.CyberLink Corp. - PowerDVD RC Service.) -- C:\Program Files (x86)\CyberLink\PowerDVD10\PDVD10Serv.exe
O4 - HKLM\..\Wow6432Node\Run: [ROGNB] . (.Pas de propriétaire - ASUS ROG Gaming Mouse hid.) -- C:\Program Files (x86)\ASUS Gaming Mouse\hid.exe
O4 - HKLM\..\Wow6432Node\Run: [ASUSWebStorage] . (.ASUS Cloud Corporation - ASUS WebStorage Panel.) -- C:\Program Files (x86)\ASUS\WebStorage Sync Agent\1.1.9.120\AsusWSPanel.exe
O4 - HKLM\..\Wow6432Node\Run: [CLMLServer] . (.CyberLink - CyberLink MediaLibray Service.) -- C:\Program Files (x86)\CyberLink\Power2Go\CLMLSvc.exe
O4 - HKLM\..\Wow6432Node\Run: [AVP] . (.Kaspersky Lab ZAO - Kaspersky Anti-Virus.) -- C:\Program Files (x86)\Kaspersky Lab\Kaspersky Internet Security 2013\runner_avp.exe
O4 - HKLM\..\Wow6432Node\Run: [BCSSync] . (.Microsoft Corporation - Microsoft Office 2010 component.) -- C:\Program Files (x86)\Microsoft Office\Office14\BCSSync.exe =>.Microsoft Corporation
O4 - HKLM\..\Wow6432Node\Run: [Adobe ARM] . (.Adobe Systems Incorporated - Adobe Reader and Acrobat Manager.) -- C:\Program Files (x86)\Common Files\Adobe\ARM\1.0\AdobeARM.exe =>.Adobe Systems Incorporated
O4 - HKLM\..\Wow6432Node\Run: [SunJavaUpdateSched] . (.Oracle Corporation - Java(TM) Update Scheduler.) -- C:\Program Files (x86)\Common Files\Java\Java Update\jusched.exe =>.Oracle Corporation
O4 - HKUS\S-1-5-21-2600636211-1269334994-2094558831-1002\..\Run: [KiesPreload] . (.Samsung - Kies.) -- C:\Program Files (x86)\Samsung\Kies\Kies.exe
~ Application: Scanned in 00mn 00s
---\\ Invisibilité de l'icône d'options IE dans le panneau de Configuration (O5)
O5 - control.ini: [HKLM\..\Control Panel] inetcpl.cpl=no
~ IE Control Panel: 1 Scanned in 00mn 00s
---\\ Boutons situés sur la barre d'outils principale d'Internet Explorer (O9)
O9 - Extra button: Clavier virtuel [64Bits] - {0C4CC089-D306-440D-9772-464E226F6539} . (...) -- C:\Program Files (x86)\Kaspersky Lab\Kaspersky Internet Security 2013\kbrd.ico
O9 - Extra button: &Envoyer à OneNote [64Bits] - {2670000A-7350-4f3c-8081-5663EE0C6C49} . (.Microsoft Corporation - Microsoft OneNote Internet Explorer Add-in.) -- C:\Program Files (x86)\MICROS~1\Office14\ONBttnIE.dll =>.Microsoft Corporation
O9 - Extra button: Send by Bluetooth to [64Bits] - {7815BE26-237D-41A8-A98F-F7BD75F71086} -- Clé orpheline
O9 - Extra button: Notes &liées OneNote [64Bits] - {789FE86F-6FC4-46A1-9849-EDE0DB0C95CA} . (.Microsoft Corporation - Microsoft OneNote Internet Explorer Add-in.) -- C:\Program Files (x86)\MICROS~1\Office14\ONBTTN~1.dll =>.Microsoft Corporation
O9 - Extra button: Analyse des liens [64Bits] - {CCF151D8-D089-449F-A5A4-D9909053F20F} . (...) -- C:\Program Files (x86)\Kaspersky Lab\Kaspersky Internet Security 2013\logo.ico
~ IE Extra Buttons: Scanned in 00mn 00s
---\\ Winsock hijacker (Layered Service Provider) (O10)
O10 - WLSP:\000000000001\Winsock LSP File . (.Microsoft Corporation - Fournisseur Shim d'affectation de noms de messagerie.) -- C:\WINDOWS\system32\napinsp.dll
O10 - WLSP:\000000000002\Winsock LSP File . (.Microsoft Corporation - Fournisseur d'espace de noms PNRP.) -- C:\WINDOWS\system32\pnrpnsp.dll
O10 - WLSP:\000000000003\Winsock LSP File . (.Microsoft Corporation - Fournisseur d'espace de noms PNRP.) -- C:\WINDOWS\system32\pnrpnsp.dll
O10 - WLSP:\000000000004\Winsock LSP File . (.Microsoft Corporation - Network Location Awareness 2.) -- C:\WINDOWS\system32\NLAapi.dll
O10 - WLSP:\000000000005\Winsock LSP File . (.Microsoft Corporation - Fournisseur de service Sockets 2.0 de Microsoft Windows.) -- C:\WINDOWS\system32\mswsock.dll =>.Microsoft Corporation
O10 - WLSP:\000000000006\Winsock LSP File . (.Microsoft Corporation - LDAP RnR Provider DLL.) -- C:\WINDOWS\system32\winrnr.dll
O10 - WLSP:\000000000007\Winsock LSP File . (.Microsoft Corporation - Windows Sockets Helper DLL.) -- C:\WINDOWS\system32\wshbth.dll
~ Winsock: 7 Scanned in 00mn 00s
---\\ Site dans la Zone de confiance d'Internet Explorer (O15)
O15 - Trusted Zone: [HKCU\...\Domains] http.ma-config.com
O15 - Trusted Zone: [HKCU\...\Domains] http.touslesdrivers.com
~ IE Zone Confiance: Scanned in 00mn 00s
---\\ Modification Domaine/Adresses DNS (O17)
O17 - HKLM\System\CCS\Services\Tcpip\..\{5D681392-798F-477B-8DA9-6EFDC6A1CDA5}: NameServer = 212.27.40.240,212.27.40.241
O17 - HKLM\System\CCS\Services\Tcpip\..\{4DDA6D47-8E71-4225-A951-F5EECAD2953C}: DhcpNameServer = 192.168.0.1
O17 - HKLM\System\CCS\Services\Tcpip\..\{5D681392-798F-477B-8DA9-6EFDC6A1CDA5}: DhcpNameServer = 212.27.40.240 212.27.40.241
O17 - HKLM\System\CS1\Services\Tcpip\..\{5D681392-798F-477B-8DA9-6EFDC6A1CDA5}: NameServer = 212.27.40.240,212.27.40.241
O17 - HKLM\System\CS1\Services\Tcpip\..\{4DDA6D47-8E71-4225-A951-F5EECAD2953C}: DhcpNameServer = 192.168.0.1
O17 - HKLM\System\CS1\Services\Tcpip\..\{5D681392-798F-477B-8DA9-6EFDC6A1CDA5}: DhcpNameServer = 212.27.40.240 212.27.40.241
O17 - HKLM\System\CCS\Services\Tcpip\Parameters: DhcpNameServer = 212.27.40.240 212.27.40.241
~ Domain: Scanned in 00mn 00s
---\\ Protocole additionnel (O18)
O18 - Handler: vbscript [64Bits] - {3050F3B2-98B5-11CF-BB82-00AA00BDCE0B} . (.Microsoft Corporation - Visionneuse HTML Microsoft (R).) -- C:\Windows\System32\mshtml.dll =>.Microsoft Corporation
O18 - Filter: text/xml [64Bits] - {807573E5-5146-11D5-A672-00B0D022E945} . (.Microsoft Corporation - Microsoft Office XML MIME Filter.) -- C:\Program Files\Common Files\Microsoft Shared\OFFICE14\MSOXMLMF.dll =>.Microsoft Corporation
~ Protocole Additionnel: Scanned in 00mn 00s
---\\ Valeur de Registre AppInit_DLLs et sous-clés Winlogon Notify (autorun) (O20)
O20 - AppInit_DLLs: . (...) - C:\Program Files (x86)\NVIDIA~1\3DVISI~1\NVSTIN~1.dll (.not file.)
~ AppInit DLL: Scanned in 00mn 00s
---\\ Clé de Registre autorun ShellServiceObjectDelayLoad (SSO/SSODL) (O21)
O21 - SSODL: WebCheck - {E6FB5E20-DE35-11CF-9C87-00AA005127ED} - CLSID or File not found.
~ SSODL: 1 Scanned in 00mn 00s
---\\ Liste des services NT non Microsoft et non désactivés (O23)
O23 - Service: ABBYY FineReader 9.0 Sprint Licensing Service (ABBYY.Licensing.FineReader.Sprint.9.0) . (.ABBYY - ABBYY network license server.) - C:\Program Files (x86)\Common Files\ABBYY\FineReaderSprint\9.00\Licensing\NetworkLicenseServer.exe
O23 - Service: Adobe Acrobat Update Service (AdobeARMservice) . (.Adobe Systems Incorporated - Adobe Acrobat Update Service.) - C:\Program Files (x86)\Common Files\Adobe\ARM\1.0\armsvc.exe
O23 - Service: ASLDR Service (ASLDRService) . (.ASUSTek Computer Inc. - ASLDR Service.) - C:\Program Files (x86)\ASUS\ATK Package\ATK Hotkey\ASLDRSrv.exe
O23 - Service: ASUS InstantOn Service (ASUS InstantOn) . (.ASUS - ASUS InstantOn Program.) - C:\Program Files (x86)\ASUS\ASUS InstantOn\InsOnSrv.exe
O23 - Service: AtherosSvc (AtherosSvc) . (.Qualcomm Atheros Commnucations - AdminService Application.) - C:\Program Files (x86)\Bluetooth Suite\adminservice.exe
O23 - Service: ATKGFNEX Service (ATKGFNEXSrv) . (.ASUS - GFNEXSrv.) - C:\Program Files (x86)\ASUS\ATK Package\ATKGFNEX\GFNEXSrv.exe
O23 - Service: Kaspersky Anti-Virus Service (AVP) . (.Kaspersky Lab ZAO - Kaspersky Anti-Virus.) - C:\Program Files (x86)\Kaspersky Lab\Kaspersky Internet Security 2013\avp.exe
O23 - Service: Classic Shell Service (ClassicShellService) . (.IvoSoft - Classic Shell Service.) - C:\Program Files\Classic Shell\ClassicShellService.exe
O23 - Service: Fan Filter Checker Service (FanChkService) . (.ASUSTek Computer Inc. - Fan Filter Checker Service Application.) - C:\Program Files (x86)\ASUS\ASUS Fan Filter Checker\FanChkSrv.exe
O23 - Service: Service Google Update (gupdate) (gupdate) . (.Google Inc. - Programme d'installation de Google.) - C:\Program Files (x86)\Google\Update\GoogleUpdate.exe =>.Google Inc
O23 - Service: Intel(R) Rapid Storage Technology (IAStorDataMgrSvc) . (.Intel Corporation - IAStorDataSvc.) - C:\Program Files\Intel\Intel(R) Rapid Storage Technology\IAStorDataMgrSvc.exe
O23 - Service: Intel(R) Capability Licensing Service Interface (Intel(R) Capability Licensing Service Interface) . (.Intel(R) Corporation - Intel(R) Capability Licensing Service Inter.) - C:\Program Files\Intel\iCLS Client\HeciServer.exe
O23 - Service: Intel(R) ME Service (Intel(R) ME Service) . (.Intel Corporation - Intel(R) ME Service.) - C:\Program Files (x86)\Intel\Intel(R) Management Engine Components\FWService\IntelMeFWService.exe
O23 - Service: Intel(R) Dynamic Application Loader Host Interface Service (jhi_service) . (.Intel Corporation - Intel(R) Dynamic Application Loader Host In.) - C:\Program Files (x86)\Intel\Intel(R) Management Engine Components\DAL\jhi_service.exe
O23 - Service: Intel(R) Management and Security Application Local Manageme (LMS) . (.Intel Corporation - Intel(R) Local Management Service.) - C:\Program Files (x86)\Intel\Intel(R) Management Engine Components\LMS\LMS.exe
O23 - Service: Ma-Config Agent (MaConfigAgent) . (.CybelSoft - Service de détection matériel.) - C:\Program Files\ma-config.com\MaConfigAgent.exe
O23 - Service: MBAMService (MBAMService) . (.Malwarebytes Corporation - Malwarebytes Anti-Malware.) - C:\Program Files (x86)\Malwarebytes Anti-Malware\mbamservice.exe
O23 - Service: NitroPDFDriverCreatorReadSpool8 (NitroDriverReadSpool8) . (.Nitro PDF Software - Nitro PDF Spool Service.) - C:\Program Files\Common Files\Nitro\Pro\8.0\NitroPDFDriverService8x64.exe
O23 - Service: Nalpeiron Licensing Service (nlsX86cc) . (.Nalpeiron Ltd. - This service enables products that use the.) - C:\Windows\SysWOW64\NLSSRV32.exe
O23 - Service: NVIDIA Network Service (NvNetworkService) . (.NVIDIA Corporation - NVIDIA Network Service.) - C:\Program Files (x86)\NVIDIA Corporation\NetService\NvNetworkService.exe
O23 - Service: NVIDIA Streamer Service (NvStreamSvc) . (.NVIDIA Corporation - NVIDIA Streamer Service.) - C:\Program Files\NVIDIA Corporation\NvStreamSrv\nvstreamsvc.exe
O23 - Service: NVIDIA Display Driver Service (nvsvc) . (.NVIDIA Corporation - NVIDIA Driver Helper Service, Version 340.5.) - C:\WINDOWS\system32\nvvsvc.exe
O23 - Service: Skype Updater (SkypeUpdate) . (.Skype Technologies - Skype Updater Service.) - C:\Program Files (x86)\Skype\Updater\Updater.exe
O23 - Service: NVIDIA Stereoscopic 3D Driver Service (Stereo Service) . (.NVIDIA Corporation - Stereo Vision Control Panel API Server.) - C:\Program Files (x86)\NVIDIA Corporation\3D Vision\nvSCPAPISvr.exe
O23 - Service: ZAtheros Bt&Wlan Coex Agent (ZAtheros Bt&Wlan Coex Agent) . (.Atheros - Atheros Coex Service Application.) - C:\Program Files (x86)\Bluetooth Suite\Ath_CoexAgent.exe
~ Services: 25 Scanned in 00mn 05s
---\\ Enumération Active Desktop & MHTML Editor (O24)
O24 - Default MHTML Editor: Last - .(...) - (.not file.)
~ Desktop Component: 4 Scanned in 00mn 00s
---\\ Enumère les données de BootExecute (BEX) (O34)
O34 - HKLM BootExecute: (autocheck autochk *) - File not found
~ BEX: 1 Scanned in 00mn 00s
---\\ Tâches planifiées en automatique (O39)
[MD5.F5A5DBADCD24BDF33BFDAA789E39C876] [APT] [AdobeAAMUpdater-1.0-Nico-Asus-Nico] (.Adobe Systems Incorporated.) -- C:\Program Files (x86)\Common Files\Adobe\OOBE\PDApp\UWA\UpdaterStartupUtility.exe [558496]
[MD5.79174FD5F4DE078642BE1CACB124BFCA] [APT] [ASUS InstantOn Config] (.ASUS.) -- C:\Program Files (x86)\ASUS\ASUS InstantOn\InsOnCfg.exe [1126784]
[MD5.25A51D18D48F1E144ABEC667E98C6261] [APT] [ASUS Live Update] (.ASUSTeK Computer Inc..) -- C:\Program Files (x86)\ASUS\ASUS Live Update\LiveUpdate.exe [1558176]
[MD5.866B173A7B698995066894F7CE824105] [APT] [ASUS P4G] (.ASUS.) -- C:\Program Files\ASUS\P4G\BatteryLife.exe [1018240]
[MD5.7C58A2513C3DA421A461D75C66C56D21] [APT] [ASUS USB Charger Plus] (.ASUSTek Computer Inc..) -- C:\Program Files (x86)\ASUS\USBChargerPlus\USBChargerPlus.exe [1123536]
[MD5.7529BF17445E16315A95B450CE985C11] [APT] [AsusVibeSchedule] (...) -- C:\Program Files (x86)\Asus\AsusVibe\AsusVibeLauncher.exe [1957040]
[MD5.00000000000000000000000000000000] [APT] [AutoKMS] (...) -- C:\Windows\AutoKMS.exe (.not file.) [0] =>Trojan.AutoKMS
[MD5.03E07421C99D99D2DB8F4E5CCB890B23] [APT] [CCleanerSkipUAC] (.Piriform Ltd.) -- C:\Program Files\CCleaner\CCleaner.exe [4524312]
[MD5.506708142BC63DABA64F2D3AD1DCD5BF] [APT] [GoogleUpdateTaskMachineCore] (.Google Inc..) -- C:\Program Files (x86)\Google\Update\GoogleUpdate.exe [116648]
[MD5.506708142BC63DABA64F2D3AD1DCD5BF] [APT] [GoogleUpdateTaskMachineUA] (.Google Inc..) -- C:\Program Files (x86)\Google\Update\GoogleUpdate.exe [116648]
[MD5.DF35A7BB8530611B8F8B3787396E6AB4] [APT] [ISM-UpdateService-4e00205a-2ab1-4423-8f77-cc25b82cde1d] (.Intel Corporation.) -- C:\Program Files (x86)\Intel\Intel(R) ME FW Recovery Agent\bin\Bootstrap.exe [233760]
[MD5.DF35A7BB8530611B8F8B3787396E6AB4] [APT] [ISM-UpdateService-4e00205a-2ab1-4423-8f77-cc25b82cde1d-Logon] (.Intel Corporation.) -- C:\Program Files (x86)\Intel\Intel(R) ME FW Recovery Agent\bin\Bootstrap.exe [233760]
[MD5.5C9B001D8970C2DA36254A916F3DA8F7] [APT] [IUM-F1E24CA0-B63E-4F13-A9E3-4ADE3BFF3473] (...) -- C:\Program Files (x86)\Intel\Intel(R) Update Manager\bin\iumsvc.exe [174368]
[MD5.5C9B001D8970C2DA36254A916F3DA8F7] [APT] [IUM-F1E24CA0-B63E-4F13-A9E3-4ADE3BFF3473-Logon] (...) -- C:\Program Files (x86)\Intel\Intel(R) Update Manager\bin\iumsvc.exe [174368]
[MD5.2715BB1FEA9C8A9B9E53084C065755B4] [APT] [Opera scheduled Autoupdate 1409903008] (.Opera Software.) -- C:\Program Files (x86)\Opera\launcher.exe [466040]
O39 - APT: GoogleUpdateTaskMachineCore - (.Google Inc..) -- C:\Windows\Tasks\GoogleUpdateTaskMachineCore.job [1080]
O39 - APT: GoogleUpdateTaskMachineCore - (.Google Inc..) -- C:\Windows\System32\Tasks\GoogleUpdateTaskMachineCore [1080]
O39 - APT: GoogleUpdateTaskMachineUA - (.Google Inc..) -- C:\Windows\Tasks\GoogleUpdateTaskMachineUA.job [1084]
O39 - APT: GoogleUpdateTaskMachineUA - (.Google Inc..) -- C:\Windows\System32\Tasks\GoogleUpdateTaskMachineUA [1084]
O39 - APT: - (..) -- C:\Windows\Tasks\Synaptics TouchPad Enhancements.job [264]
O39 - APT: - (..) -- C:\Windows\System32\Tasks\Synaptics TouchPad Enhancements [264]
~ Scheduled Task: 20 Scanned in 00mn 01s
---\\ Composants installés (ActiveSetup Installed Components) (O40)
O40 - ASIC: Microsoft Windows Media Player [64Bits] - >{22d6f312-b0f6-11d0-94ab-0080c74c7e95} . (.Microsoft Corporation - Ressources du Lecteur Windows Media.) -- C:\Windows\System32\wmploc.dll =>.Microsoft Corporation
O40 - ASIC: Microsoft Windows Media Player 12.0 [64Bits] - {22d6f312-b0f6-11d0-94ab-0080c74c7e95} . (.Microsoft Corporation - Windows Media Player Extension.) -- C:\Windows\SysWOW64\wmpdxm.dll =>.Microsoft Corporation
O40 - ASIC: Themes Setup [64Bits] - {2C7339CF-2B09-4501-B3F3-F3508C9228ED} . (.Microsoft Corporation - API Windows Theme.) -- C:\Windows\System32\themeui.dll
O40 - ASIC: Microsoft Windows [64Bits] - {44BBA840-CC51-11CF-AAFA-00AA00B6015C} . (.Microsoft Corporation - Windows Mail.) -- C:\Program Files (x86)\Windows Mail\WinMail.exe =>.Microsoft Corporation
O40 - ASIC: Browsing Enhancements [64Bits] - {630b1da0-b465-11d1-9948-00c04f98bbc9} . (.Microsoft Corporation - Extension Shell dossier FTP Microsoft Internet Explorer..) -- C:\Windows\System32\msieftp.dll
O40 - ASIC: Microsoft Windows Media Player [64Bits] - {6BF52A52-394A-11d3-B153-00C04F79FAA6} . (.Microsoft Corporation - Ressources du Lecteur Windows Media.) -- C:\Windows\System32\wmploc.dll =>.Microsoft Corporation
O40 - ASIC: Windows Desktop Update [64Bits] - {89820200-ECBD-11cf-8B85-00AA005B4340} . (.Microsoft Corporation - DLL commune du shell Windows.) -- C:\Windows\System32\shell32.dll
O40 - ASIC: Web Platform Customizations [64Bits] - {89820200-ECBD-11cf-8B85-00AA005B4383} . (.Microsoft Corporation - Utilitaire d'initialisation d'Internet Explorer par utilisateur.) -- C:\Windows\System32\ie4uinit.exe
O40 - ASIC: (no name) [64Bits] - {89B4C1CD-B018-4511-B0A1-5476DBF70820} . (.Microsoft Corporation - Microsoft .NET IE SECURITY REGISTRATION.) -- C:\Windows\System32\mscories.dll
~ Active Setup: 9 Scanned in 00mn 00s
---\\ Pilotes lancés au démarrage du système (O41)
O41 - Driver: C:\Windows\System32\drivers\afd.sys (AFD) . (.Microsoft Corporation - Pilote de fonction connexe pour WinSock.) - C:\Windows\system32\drivers\afd.sys
O41 - Driver: C:\Windows\System32\drivers\ahcache.sys (ahcache) . (.Microsoft Corporation - Application Compatibility Cache.) - C:\Windows\System32\DRIVERS\ahcache.sys
O41 - Driver: (ATKWMIACPIIO) . (.ASUS - ATK WMIACPI Utility.) - C:\Program Files (x86)\ASUS\ATK Package\ATK WMIACPI\atkwmiacpi64.sys
O41 - Driver: (BasicDisplay) . (.Microsoft Corporation - Microsoft Basic Display Driver.) - C:\Windows\system32\drivers\BasicDisplay.sys
O41 - Driver: (BasicRender) . (.Microsoft Corporation - Microsoft Basic Render Driver.) - C:\Windows\system32\drivers\BasicRender.sys
O41 - Driver: cdrom.inf (cdrom) . (.Microsoft Corporation - SCSI CD-ROM Driver.) - C:\Windows\system32\drivers\cdrom.sys
O41 - Driver: C:\Windows\System32\drivers\dam.sys (dam) . (.Microsoft Corporation - DAM Kernel Driver.) - C:\Windows\System32\drivers\dam.sys
O41 - Driver: C:\Windows\System32\wkssvc.dll (Dfsc) . (.Microsoft Corporation - DFS Namespace Client Driver.) - C:\Windows\System32\Drivers\dfsc.sys
O41 - Driver: oem96.inf (dtsoftbus01) . (.Disc Soft Ltd - DAEMON Tools Virtual Bus Driver.) - C:\Windows\system32\drivers\dtsoftbus01.sys
O41 - Driver: (KLIF) . (.Kaspersky Lab ZAO - Klif Mini-Filter [fre_win8_x64].) - C:\Windows\System32\DRIVERS\klif.sys
O41 - Driver: oem19.inf (KLIM6) . (.Kaspersky Lab ZAO - Kaspersky Lab Intermediate Network Driver.) - C:\Windows\system32\DRIVERS\klim6.sys
O41 - Driver: (klwfp) . (.Kaspersky Lab ZAO - Network filtering component.) - C:\Windows\system32\DRIVERS\klwfp.sys
O41 - Driver: (kneps) . (.Kaspersky Lab ZAO - KNEPS Power.) - C:\Windows\system32\DRIVERS\kneps.sys
O41 - Driver: mssmbios.inf (mssmbios) . (.Microsoft Corporation - System Management BIOS Driver.) - C:\Windows\system32\drivers\mssmbios.sys
O41 - Driver: netnb.inf (NetBIOS) . (.Microsoft Corporation - NetBIOS interface driver.) - C:\Windows\System32\DRIVERS\netbios.sys
O41 - Driver: C:\Windows\System32\drivers\netbt.sys (NetBT) . (.Microsoft Corporation - MBT Transport driver.) - C:\Windows\System32\DRIVERS\netbt.sys
O41 - Driver: npsvctrig.inf (npsvctrig) . (.Microsoft Corporation - Named pipe service triggers.) - C:\Windows\system32\drivers\npsvctrig.sys
O41 - Driver: C:\Windows\System32\drivers\nsiproxy.sys (nsiproxy) . (.Microsoft Corporation - NSI Proxy.) - C:\Windows\System32\drivers\nsiproxy.sys
O41 - Driver: C:\Windows\System32\drivers\pacer.sys (Psched) . (.Microsoft Corporation - Planificateur de paquets QoS.) - C:\Windows\system32\DRIVERS\pacer.sys
O41 - Driver: C:\Windows\System32\wkssvc.dll (rdbss) . (.Microsoft Corporation - Pilote du sous-système de mise en mémoire t.) - C:\Windows\System32\DRIVERS\rdbss.sys
O41 - Driver: C:\Windows\System32\tcpipcfg.dll (tdx) . (.Microsoft Corporation - TDI Translation Driver.) - C:\Windows\system32\DRIVERS\tdx.sys
O41 - Driver: C:\Windows\System32\drivers\vwififlt.sys (vwififlt) . (.Microsoft Corporation - Virtual WiFi Filter Driver.) - C:\Windows\system32\DRIVERS\vwififlt.sys
~ Drivers: 44 Scanned in 00mn 00s
---\\ Logiciels installés (O42)
O42 - Logiciel: 3d Girlz - (...) [HKLM][64Bits] -- Quest3D3d Girlz
O42 - Logiciel: ABBYY FineReader 9.0 Sprint - (.ABBYY.) [HKLM][64Bits] -- ABBYY FineReader 9.0 Sprint
O42 - Logiciel: ABBYY FineReader 9.0 Sprint - (.ABBYY.) [HKLM][64Bits] -- {F9000000-0018-0000-0000-074957833700}
O42 - Logiciel: AION Free-to-Play version 1.0 - (.Gameforge.) [HKLM][64Bits] -- {82E73E8D-E1E7-45A4-A311-6D31492AA913}_is1
O42 - Logiciel: ASUS Fan Filter Checker - (.ASUS.) [HKLM][64Bits] -- {2B0E8920-47D0-4F4D-BE03-76397409B837}
O42 - Logiciel: ASUS Instant Connect - (.ASUS.) [HKLM][64Bits] -- {89ECB85A-D933-4CEA-9116-5CBC9C2ED95B}
O42 - Logiciel: ASUS InstantOn - (.ASUS.) [HKLM][64Bits] -- {749F674B-2674-47E8-879C-5626A06B2A91}
O42 - Logiciel: ASUS LifeFrame3 - (.ASUS.) [HKLM][64Bits] -- {1DBD1F12-ED93-49C0-A7CC-56CBDE488158}
O42 - Logiciel: ASUS Live Update - (.ASUS.) [HKLM][64Bits] -- {FA540E67-095C-4A1B-97BA-4D547DEC9AF4}
O42 - Logiciel: ASUS Power4Gear Hybrid - (.ASUS.) [HKLM][64Bits] -- {9B6239BF-4E85-4590-8D72-51E30DB1A9AA}
O42 - Logiciel: ASUS ROG Gaming Mouse - (.ASUS.) [HKLM][64Bits] -- {3B9E171F-A955-4834-B877-447C0A437260}
O42 - Logiciel: ASUS Splendid Video Enhancement Technology - (.ASUS.) [HKLM][64Bits] -- {0969AF05-4FF6-4C00-9406-43599238DE0D}
O42 - Logiciel: ASUS Tutor - (.ASUS.) [HKLM][64Bits] -- {58172D66-2F69-4215-9AEC-ED8196023736}
O42 - Logiciel: ASUS USB Charger Plus - (.ASUS.) [HKLM][64Bits] -- {A859E3E5-C62F-4BFA-AF1D-2B95E03166AF}
O42 - Logiciel: ASUS Virtual Camera - (.ASUS.) [HKLM][64Bits] -- {EC8BD21F-0CA0-4BBF-97D9-4A52B30041A1}
O42 - Logiciel: ASUS WebStorage Sync Agent - (.ASUS Cloud Corporation.) [HKLM][64Bits] -- ASUS WebStorage
O42 - Logiciel: ASUSDVD - (.CyberLink Corp..) [HKLM][64Bits] -- InstallShield_{DEC235ED-58A4-4517-A278-C41E8DAEAB3B}
O42 - Logiciel: ASUSDVD - (.CyberLink Corp..) [HKLM][64Bits] -- {DEC235ED-58A4-4517-A278-C41E8DAEAB3B}
O42 - Logiciel: ATK Package - (.ASUS.) [HKLM][64Bits] -- {AB5C933E-5C7D-4D30-B314-9C83A49B94BE}
O42 - Logiciel: Adobe AIR - (.Adobe Systems Incorporated.) [HKLM][64Bits] -- Adobe AIR
O42 - Logiciel: Adobe AIR - (.Adobe Systems Incorporated.) [HKLM][64Bits] -- {B92C2C6C-F70E-497B-88A7-1FEF9888272B}
O42 - Logiciel: Adobe Bridge 1.0 - (.Adobe Systems.) [HKLM][64Bits] -- {6BDE556A-222E-49FE-B1A7-F09FC91BF949} =>.Adobe Systems Incorporated
O42 - Logiciel: Adobe Common File Installer - (.Adobe System Incorporated.) [HKLM][64Bits] -- {8EDBA74D-0686-4C99-BFDD-F894678E5101}
O42 - Logiciel: Adobe Dreamweaver CC 2014 - (.Adobe Systems Incorporated.) [HKLM][64Bits] -- {766255CE-D156-11E3-8DBC-A136EB52ACCF}
O42 - Logiciel: Adobe Flash Player 14 Plugin - (.Adobe Systems Incorporated.) [HKLM][64Bits] -- Adobe Flash Player Plugin
O42 - Logiciel: Adobe Help Center 1.0 - (.Adobe Systems.) [HKLM][64Bits] -- {E9787678-119F-4D52-B551-6739B2B22101}
O42 - Logiciel: Adobe Photoshop CS2 - (.Adobe Systems, Inc..) [HKLM][64Bits] -- Adobe Photoshop CS2 - {236BB7C4-4419-42FD-040C-1E257A25E34D} =>.Adobe Systems Incorporated
O42 - Logiciel: Adobe Reader XI (11.0.08) - Français - (.Adobe Systems Incorporated.) [HKLM][64Bits] -- {AC76BA86-7AD7-1036-7B44-AB0000000001}
O42 - Logiciel: Adobe Stock Photos 1.0 - (.Adobe Systems.) [HKLM][64Bits] -- {786C5747-0C40-4930-9AFE-113BCE553101}
O42 - Logiciel: Aeria Ignite - (.Aeria Games & Entertainment.) [HKLM][64Bits] -- Aeria Ignite 1.11.2111
O42 - Logiciel: Aeria Ignite - (.Aeria Games & Entertainment.) [HKLM][64Bits] -- {E2A79722-24C6-44F6-A058-C6BBC9902711}
O42 - Logiciel: Age of Conan: Unchained - EU version - (...) [HKLM][64Bits] -- Steam App 217750
O42 - Logiciel: Age of Empires 2 HD Edition - (.Microsoft Studios.) [HKLM][64Bits] -- Age of Empires 2 HD Edition_is1
O42 - Logiciel: Age of Mythology Gold - (.Microsoft.) [HKLM][64Bits] -- Age of Mythology Expansion Pack 1.0
O42 - Logiciel: Akamai NetSession Interface - (.Akamai Technologies, Inc.) [HKCU][64Bits] -- Akamai
O42 - Logiciel: Alcor Micro USB Card Reader - (.Alcor Micro Corp..) [HKLM][64Bits] -- AmUStor
O42 - Logiciel: Arc - (.Perfect World Entertainment.) [HKLM][64Bits] -- {CED8E25B-122A-4E80-B612-7F99B93284B3}
O42 - Logiciel: Assassin's Creed(R) III v1.03 - (.Ubisoft.) [HKLM][64Bits] -- {9D15E813-0C26-41E7-ABC5-3EB06FF1B3CF}
O42 - Logiciel: AsusVibe2.0 - (.ASUSTEK.) [HKLM][64Bits] -- Asus Vibe2.0
O42 - Logiciel: Atheros Communications Inc.(R) AR81Family Gigabit/Fast Ethernet Driver - (.Atheros Communications Inc..) [HKLM][64Bits] -- {3108C217-BE83-42E4-AE9E-A56A2A92E549}
O42 - Logiciel: Batman Arkham Origins - (...) [HKLM][64Bits] -- QmF0bWFuQXJraGFtT3JpZ2lucw==_is1
O42 - Logiciel: CCleaner - (.Piriform.) [HKLM][64Bits] -- CCleaner
O42 - Logiciel: Centre Souris et Claviers Microsoft - (.Microsoft Corporation.) [HKLM][64Bits] -- Microsoft Mouse and Keyboard Center
O42 - Logiciel: Cheat Engine 6.2 - (.Dark Byte.) [HKLM][64Bits] -- Cheat Engine 6.2_is1
O42 - Logiciel: Citadels - (.bitComposer Games.) [HKLM][64Bits] -- Citadels_is1
O42 - Logiciel: Classic Shell - (.IvoSoft.) [HKLM][64Bits] -- {FEA1590B-540A-41FC-A95C-664493C82A21}
O42 - Logiciel: Conseiller de mise à niveau vers Windows 7 - (.Microsoft Corporation.) [HKLM][64Bits] -- {9D10CB57-B085-44c3-B435-2D193BA153F0}
O42 - Logiciel: Convert Doc - (.Softinterface, Inc..) [HKLM][64Bits] -- Convert Doc_is1
O42 - Logiciel: Converter - (...) [HKLM][64Bits] -- QUICKMEDIACONVERTERQuickMediaConverter
O42 - Logiciel: CyberLink LabelPrint 2.5 - (.CyberLink Corp..) [HKLM][64Bits] -- InstallShield_{C59C179C-668D-49A9-B6EA-0121CCFC1243}
O42 - Logiciel: CyberLink LabelPrint 2.5 - (.CyberLink Corp..) [HKLM][64Bits] -- {C59C179C-668D-49A9-B6EA-0121CCFC1243}
O42 - Logiciel: CyberLink Power2Go - (.CyberLink Corp..) [HKLM][64Bits] -- InstallShield_{40BF1E83-20EB-11D8-97C5-0009C5020658}
O42 - Logiciel: CyberLink Power2Go - (.CyberLink Corp..) [HKLM][64Bits] -- {40BF1E83-20EB-11D8-97C5-0009C5020658}
O42 - Logiciel: DAEMON Tools Lite - (.Disc Soft Ltd.) [HKLM][64Bits] -- DAEMON Tools Lite =>.DT Soft Ltd
O42 - Logiciel: Dropbox - (.Dropbox, Inc..) [HKCU][64Bits] -- Dropbox
O42 - Logiciel: Duel of Champions - (.Ubisoft.) [HKLM][64Bits] -- MMDoC-PDCLive
O42 - Logiciel: EPSON SX125 Series Manuel - (...) [HKLM][64Bits] -- EPSON SX125 Series Manual
O42 - Logiciel: EPSON SX125 Series Printer Uninstall - (.SEIKO EPSON Corporation.) [HKLM][64Bits] -- EPSON SX125 Series
O42 - Logiciel: EPSON Scan - (.Seiko Epson Corporation.) [HKLM][64Bits] -- EPSON Scanner
O42 - Logiciel: Epson Easy Photo Print 2 - (.SEIKO EPSON CORPORATION.) [HKLM][64Bits] -- {310C1558-F6B5-4889-98B0-7471966BA7F2}
O42 - Logiciel: Epson Easy Photo Print Plug-in for PMB(Picture Motion Browser) - (.SEIKO EPSON CORPORATION.) [HKLM][64Bits] -- {B2D55EB8-32C5-4B43-9006-9E97DECBA178}
O42 - Logiciel: Epson Event Manager - (.SEIKO EPSON CORPORATION.) [HKLM][64Bits] -- {03B8AA32-F23C-4178-B8E6-09ECD07EAA47}
O42 - Logiciel: FastStone Capture 7.5 - (.FastStone Soft.) [HKLM][64Bits] -- FastStone Capture
O42 - Logiciel: Filmotech v3.17 - (...) [HKLM][64Bits] -- Filmotech_is1
O42 - Logiciel: Free Download Manager 3.9.2 - (.FreeDownloadManager.ORG.) [HKLM][64Bits] -- Free Download Manager_is1
O42 - Logiciel: Free Mp3 Wma Converter V 2.2 - (.Koyote Lab Inc..) [HKLM][64Bits] -- Free Mp3 Wma Converter_is1
O42 - Logiciel: Free PDF to Word Converter 2.0 - (.Free-PDF-to-Word.com.) [HKLM][64Bits] -- Free PDF to Word Converter_is1
O42 - Logiciel: Gameforge Live 1.6.0 "Legend" - (.Gameforge.) [HKLM][64Bits] -- {9C98989A-3A15-42DA-A3B9-D20331437D67}}_is1
O42 - Logiciel: Google Chrome - (.Google Inc..) [HKLM][64Bits] -- Google Chrome
O42 - Logiciel: Google Talk Plugin - (.Google.) [HKLM][64Bits] -- {C1E3DFE7-4EAD-3E9E-A826-E06055BA5921}
O42 - Logiciel: Google Update Helper - (.Google Inc..) [HKLM][64Bits] -- {A92DAB39-4E2C-4304-9AB6-BC44E68B55E2}
O42 - Logiciel: Gothic III - (.JoWooD Productions Software AG.) [HKLM][64Bits] -- {02B244A2-7F6A-42E8-A36F-8C385D7A1625}
O42 - Logiciel: Hearthstone - (.Blizzard Entertainment.) [HKLM][64Bits] -- Hearthstone
O42 - Logiciel: Hi-Rez Studios Authenticate and Update Service - (.Hi-Rez Studios.) [HKLM][64Bits] -- {3C87E0FF-BC0A-4F5E-951B-68DC3F8DF1FC}
O42 - Logiciel: Intel(R) Control Center - (.Intel Corporation.) [HKLM][64Bits] -- {F8A9085D-4C7A-41a9-8A77-C8998A96C421}
O42 - Logiciel: Intel(R) Manageability Engine Firmware Recovery Agent - (.Intel Corporation.) [HKLM][64Bits] -- {0EC7F9CC-4741-45AE-9F55-6E9343F726F5}
O42 - Logiciel: Intel(R) Management Engine Components - (.Intel Corporation.) [HKLM][64Bits] -- {65153EA5-8B6E-43B6-857B-C6E4FC25798A}
O42 - Logiciel: Intel(R) Rapid Storage Technology - (.Intel Corporation.) [HKLM][64Bits] -- {27DEA29A-222C-45F8-B70D-0A7B303FC71B}
O42 - Logiciel: Intel(R) Rapid Storage Technology - (.Intel Corporation.) [HKLM][64Bits] -- {409CB30E-E457-4008-9B1A-ED1B9EA21140}
O42 - Logiciel: Intel(R) Update Manager - (.Intel Corporation.) [HKLM][64Bits] -- {12914061-EB9B-4AE7-AC7E-0B8A607C7DF4}
O42 - Logiciel: Intel® Trusted Connect Service Client - (.Intel Corporation.) [HKLM][64Bits] -- {B5E06417-A4AC-4225-B36E-7E34C91616E7}
O42 - Logiciel: IrfanView (remove only) - (.Irfan Skiljan.) [HKLM][64Bits] -- IrfanView
O42 - Logiciel: JadeSerpentTN2goldE - (...) [HKCU][64Bits] -- JadeSerpentTN2goldE
O42 - Logiciel: Java 7 Update 67 - (.Oracle.) [HKLM][64Bits] -- {26A24AE4-039D-4CA4-87B4-2F03217067FF}
O42 - Logiciel: Kaspersky Internet Security 2013 - (.Kaspersky Lab.) [HKLM][64Bits] -- InstallWIX_{560985FB-4B76-4121-9189-7A2CDC7886D6}
O42 - Logiciel: Kaspersky Internet Security 2013 - (.Kaspersky Lab.) [HKLM][64Bits] -- {560985FB-4B76-4121-9189-7A2CDC7886D6}
O42 - Logiciel: LG USB Modem Drivers - (.LG Electronics.) [HKLM][64Bits] -- {FA02ACAC-9E14-4878-A257-92A22A647C2C}
O42 - Logiciel: League of Legends - (.Riot Games.) [HKLM][64Bits] -- League of Legends 3.0.1
O42 - Logiciel: League of Legends - (.Riot Games.) [HKLM][64Bits] -- {3E75652D-99B1-417E-B163-BEF33CAD3F16}
O42 - Logiciel: League of Legends - (.Riot Games.) [HKLM][64Bits] -- {92606477-9366-4D3B-8AE3-6BE4B29727AB}
O42 - Logiciel: Les Sims(TM) 3 - (.Electronic Arts.) [HKLM][64Bits] -- {C05D8CDB-417D-4335-A38C-A0659EDFD6B8}
O42 - Logiciel: Les Sims(TM) 3 Accès VIP - (.Electronic Arts.) [HKLM][64Bits] -- {45057FCE-5784-48BE-8176-D9D00AF56C3C}
O42 - Logiciel: Les Sims(TM) 3 Ambitions - (.Electronic Arts.) [HKLM][64Bits] -- {910F4A29-1134-49E0-AD8B-56E4A3152BD1}
O42 - Logiciel: Les Sims(TM) 3 Diesel Kit - (.Electronic Arts.) [HKLM][64Bits] -- {1C9B6173-6DC9-4EEE-9EFC-6BA115CFBE43}
O42 - Logiciel: Les Sims(TM) 3 Inspiration Loft Kit - (.Electronic Arts.) [HKLM][64Bits] -- {71828142-5A24-4BD0-97E7-976DA08CE6CF}
O42 - Logiciel: Les Sims(TM) 3 Saisons - (.Electronic Arts.) [HKLM][64Bits] -- {3DE92282-CB49-434F-81BF-94E5B380E889}
O42 - Logiciel: Les Sims(TM) 3 Showtime - (.Electronic Arts.) [HKLM][64Bits] -- {3BBFD444-5FAB-49F6-98B1-A1954E831399}
O42 - Logiciel: Les Sims(TM) 3 Suites de Luxe Kit - (.Electronic Arts.) [HKLM][64Bits] -- {08A25478-C5DD-4EA7-B168-3D687CA987FF}
O42 - Logiciel: Les Sims(TM) 3 Vitesse ultime ! Kit - (.Electronic Arts.) [HKLM][64Bits] -- {ED436EA8-4145-4703-AE5D-4D09DD24AF5A}
O42 - Logiciel: Les Sims(TM) 3 Générations - (.Electronic Arts.) [HKLM][64Bits] -- {E6B88BD6-E4B2-4701-A648-B6DAC6E491CC}
O42 - Logiciel: Les Sims(TM) 3 Destination Aventure - (.Electronic Arts.) [HKLM][64Bits] -- {BA26FFA5-6D47-47DB-BE56-34C357B5F8CC}
O42 - Logiciel: Les Sims(TM) 3 Animaux & Cie - (.Electronic Arts.) [HKLM][64Bits] -- {C12631C6-804D-4B32-B0DD-8A496462F106}
O42 - Logiciel: Les Sims(TM) 3 Jardin de Style Kit - (.Electronic Arts.) [HKLM][64Bits] -- {117B6BF6-82C3-420C-B284-9247C8568E53}
O42 - Logiciel: Les Sims(TM) 3 Katy Perry Délices Sucrés - (.Electronic Arts.) [HKLM][64Bits] -- {9B2506E3-9A3F-45B5-96BF-509CAD584650}
O42 - Logiciel: Les Sims(TM) 3 Super-pouvoirs - (.Electronic Arts.) [HKLM][64Bits] -- {B37DAFA5-717D-41F8-BDFB-3A4B68C0B3A1}
O42 - Logiciel: Les Sims(TM) 3 Vie Citadine Kit - (.Electronic Arts.) [HKLM][64Bits] -- {7B11296A-F894-449C-8DF6-6AAAA7D4D118}
O42 - Logiciel: LogiStill - (.BeStill.) [HKCU][64Bits] -- 0039d279f8add14c
O42 - Logiciel: Logistill - (.BeStill.) [HKLM][64Bits] -- {13913118-C392-49D6-9AFE-29D98E3BC9E9}
O42 - Logiciel: MOBILedit! Support Libraries - (.COMPELSON Labs.) [HKLM][64Bits] -- {1A834332-A9EE-440C-9505-2D07F445F05A}
O42 - Logiciel: MOBILedit! ver. 6.0.1.1423 - (.COMPELSON Labs.) [HKLM][64Bits] -- {47DA7D2E-408C-4050-B75F-95F6D2E6A332}_is1
O42 - Logiciel: MSVCRT Redists - (.Sony Creative Software Inc..) [HKLM][64Bits] -- {6B00F0E1-2680-11E3-95F5-F04DA23A5C58}
O42 - Logiciel: MSVCRT Redists - (.Sony Creative Software Inc..) [HKLM][64Bits] -- {C2B8CBDE-5232-11E3-B494-F04DA23A5C58}
O42 - Logiciel: MSXML4 Parser - (.Microsoft Game Studios.) [HKLM][64Bits] -- {01501EBA-EC35-4F9F-8889-3BE346E5DA13}
O42 - Logiciel: Ma-Config.com (64 bits) - (.Cybelsoft.) [HKLM][64Bits] -- {9A3C5DC9-EEA9-4FB2-855A-26FE6DA733EA}
O42 - Logiciel: Malwarebytes Anti-Malware version 2.0.2.1012 - (.Malwarebytes Corporation.) [HKLM][64Bits] -- Malwarebytes Anti-Malware_is1
O42 - Logiciel: Marvel Heroes - (...) [HKLM][64Bits] -- Steam App 226320
O42 - Logiciel: Microsoft Silverlight - (.Microsoft Corporation.) [HKLM][64Bits] -- {89F4137D-6C26-4A84-BDB8-2E5A4BB71E00}
O42 - Logiciel: Microsoft WSE 3.0 Runtime - (.Microsoft Corp..) [HKLM][64Bits] -- {E3E71D07-CD27-46CB-8448-16D4FB29AA13}
O42 - Logiciel: Mozilla Firefox 32.0 (x86 fr) - (.Mozilla.) [HKLM][64Bits] -- Mozilla Firefox 32.0 (x86 fr)
O42 - Logiciel: Mozilla Maintenance Service - (.Mozilla.) [HKLM][64Bits] -- MozillaMaintenanceService
O42 - Logiciel: Multi Timer 3.61 - (.Johannes Wallroth.) [HKLM][64Bits] -- Multi Timer_is1
O42 - Logiciel: Mumble 1.2.3 - (.Thorvald Natvig.) [HKLM][64Bits] -- {E1019541-10A2-464F-A23E-A4F23DA65160}
O42 - Logiciel: MyFreeCodec - (...) [HKCU][64Bits] -- MyFreeCodec
O42 - Logiciel: NET Installation Assistance for VB6 App (Runtime Only) - (.Softinterface, Inc.) [HKLM][64Bits] -- {66333C41-085E-4DA1-8273-E2BCA382D766}
O42 - Logiciel: NVIDIA GeForce Experience 2.1.1.1 - (.NVIDIA Corporation.) [HKLM][64Bits] -- {B2FE1952-0186-46C3-BAEC-A80AA35AC5B8}_Display.GFExperience
O42 - Logiciel: NVIDIA Logiciel système PhysX 9.13.1220 - (.NVIDIA Corporation.) [HKLM][64Bits] -- {B2FE1952-0186-46C3-BAEC-A80AA35AC5B8}_Display.PhysX
O42 - Logiciel: NVIDIA PhysX - (.NVIDIA Corporation.) [HKLM][64Bits] -- {80407BA7-7763-4395-AB98-5233F1B34E65}
O42 - Logiciel: NVIDIA Pilote 3D Vision 340.52 - (.NVIDIA Corporation.) [HKLM][64Bits] -- {B2FE1952-0186-46C3-BAEC-A80AA35AC5B8}_Display.3DVision
O42 - Logiciel: NVIDIA Pilote audio HD : 1.3.30.1 - (.NVIDIA Corporation.) [HKLM][64Bits] -- {B2FE1952-0186-46C3-BAEC-A80AA35AC5B8}_HDAudio.Driver
O42 - Logiciel: NVIDIA Pilote graphique 340.52 - (.NVIDIA Corporation.) [HKLM][64Bits] -- {B2FE1952-0186-46C3-BAEC-A80AA35AC5B8}_Display.Driver
O42 - Logiciel: NVIDIA Stereoscopic 3D Driver - (.NVIDIA Corporation.) [HKLM][64Bits] -- NVIDIAStereo
O42 - Logiciel: Nabot - (.NaDev.) [HKLM][64Bits] -- {9CAEE1E9-C566-4DB4-81BB-610AAEA81981}
O42 - Logiciel: Neverwinter - (.Cryptic Studios.) [HKLM][64Bits] -- Neverwinter
O42 - Logiciel: Nitro Pro 8 - (.Nitro.) [HKLM][64Bits] -- {D45C8C78-F7DE-4369-B3DB-841A783952AC}
O42 - Logiciel: Opera Stable 24.0.1558.53 - (.Opera Software ASA.) [HKLM][64Bits] -- Opera 24.0.1558.53
O42 - Logiciel: Origin - (.Electronic Arts, Inc..) [HKLM][64Bits] -- Origin
O42 - Logiciel: Panzar - (.Panzar.) [HKLM][64Bits] -- {4FF82163-423A-43CE-898D-3B60D19A5E8F}_is1
O42 - Logiciel: PunkBuster Services - (.Even Balance, Inc..) [HKLM][64Bits] -- PunkBusterSvc
O42 - Logiciel: Qualcomm Atheros Bluetooth Suite (64) - (.Qualcomm Atheros Communications.) [HKLM][64Bits] -- {A84A4FB1-D703-48DB-89E0-68B6499D2801}
O42 - Logiciel: Qualcomm Atheros Client Installation Program - (.Qualcomm Atheros.) [HKLM][64Bits] -- {28006915-2739-4EBE-B5E8-49B25D32EB33}
O42 - Logiciel: RPG Maker 2000 1.03 - (...) [HKLM][64Bits] -- RPG Maker 2000 1.03
O42 - Logiciel: RPG Maker VX 1.02 - (.Oniro.) [HKLM][64Bits] -- {6730E60A-788C-4F38-B271-1ECD17C26458}_is1
O42 - Logiciel: RPG Maker VX RTP - (.Oniro.) [HKLM][64Bits] -- {F8CC6F57-1649-4FBE-A392-2421C1AE90B5}_is1
O42 - Logiciel: RS Somnífero - (.Rico Software.) [HKLM][64Bits] -- RS Somnífero
O42 - Logiciel: RTP for RM2K (Png, Wav, Midi, Fonts) - (...) [HKLM][64Bits] -- RTP for RM2K (Png, Wav, Midi, Fonts)
O42 - Logiciel: Revo Uninstaller 1.95 - (.VS Revo Group.) [HKLM][64Bits] -- Revo Uninstaller
O42 - Logiciel: SAMSUNG USB Driver for Mobile Phones - (.SAMSUNG Electronics Co., Ltd..) [HKLM][64Bits] -- {D0795B21-0CDA-4a92-AB9E-6E92D8111E44}
O42 - Logiciel: SUPER © v2014.build.60+Recorder (2014/02/18) version v2014.buil - (.eRightSoft.) [HKLM][64Bits] -- {8E2A18E2-96AF-8549-4DE7-5C06B75719A4}_is1
O42 - Logiciel: Samsung Kies - (.Samsung Electronics Co., Ltd..) [HKLM][64Bits] -- InstallShield_{758C8301-2696-4855-AF45-534B1200980A}
O42 - Logiciel: Samsung Kies - (.Samsung Electronics Co., Ltd..) [HKLM][64Bits] -- {758C8301-2696-4855-AF45-534B1200980A}
O42 - Logiciel: Samsung Story Album Viewer - (.Samsung Electronics Co., Ltd..) [HKLM][64Bits] -- InstallShield_{698BBAD8-B116-495D-B879-0F07A533E57F}
O42 - Logiciel: Samsung Story Album Viewer - (.Samsung Electronics Co., Ltd..) [HKLM][64Bits] -- {698BBAD8-B116-495D-B879-0F07A533E57F}
O42 - Logiciel: Shared C Run-time for x64 - (.McAfee.) [HKLM][64Bits] -- {EF79C448-6946-4D71-8134-03407888C054}
O42 - Logiciel: Skype(TM) 6.18 - (.Skype Technologies S.A..) [HKLM][64Bits] -- {7A3C7E05-EE37-47D6-99E1-2EB05A3DA3F7}
O42 - Logiciel: Smite - (.Hi-Rez Studios.) [HKLM][64Bits] -- {3C87E0FF-BC0A-4F5E-951B-68DC3F8DF017}
O42 - Logiciel: Star Wars Galactic Battlegrounds - (...) [HKLM][64Bits] -- {A202BDBA-753F-41B9-B649-CFB0B45FC03E}
O42 - Logiciel: Star Wars Galactic Battlegrounds: Clone Campaigns - (...) [HKLM][64Bits] -- {0314ED3D-26A7-4F62-86A2-6B23353445E8}
O42 - Logiciel: Star Wars: The Old Republic - (.Electronic Arts, Inc..) [HKLM][64Bits] -- {3B11D799-48E0-48ED-BFD7-EA655676D8BB}
O42 - Logiciel: StarCraft II - (.Blizzard Entertainment.) [HKLM][64Bits] -- StarCraft II
O42 - Logiciel: Steam - (.Valve Corporation.) [HKLM][64Bits] -- {048298C9-A4D3-490B-9FF9-AB023A9238F3}
O42 - Logiciel: Stronghold Kingdoms - (.Firefly Studios.) [HKLM][64Bits] -- {D1D632A2-E249-466D-A094-B1B934D37645}_is1
O42 - Logiciel: Synaptics Pointing Device Driver - (.Synaptics Incorporated.) [HKLM][64Bits] -- SynTPDeinstKey
O42 - Logiciel: SyncBackFree - (.2BrightSparks.) [HKLM][64Bits] -- SyncBackFree_is1
O42 - Logiciel: SyncCell 3.4 - (.BIDCOM Technologies.) [HKLM][64Bits] -- SyncCell
O42 - Logiciel: TERA - (.Gameforge Productions GmbH.) [HKLM][64Bits] -- {A2F166A0-F031-4E27-A057-C69733219434}_is1 =>.Gameforge Productions GmbH
O42 - Logiciel: TSEV Skyrim LE - (...) [HKLM][64Bits] -- TSEV Skyrim LE_is1
O42 - Logiciel: TeamSpeak 2 RC2 - (.Dominating Bytes Design.) [HKLM][64Bits] -- Teamspeak 2 RC2_is1
O42 - Logiciel: TeamSpeak 3 Client - (.TeamSpeak Systems GmbH.) [HKLM][64Bits] -- TeamSpeak 3 Client
O42 - Logiciel: The Witcher - (.CD Projekt Red.) [HKLM][64Bits] -- {F138762F-5A1F-4CF0-A5E1-1588EF6088A4}
O42 - Logiciel: The Witcher 2 - (.CD Projekt Red.) [HKLM][64Bits] -- {F0A209B7-7F85-4BDD-8F1F-B98EEAD9E04B}
O42 - Logiciel: Uplay - (.Ubisoft.) [HKLM][64Bits] -- Uplay
O42 - Logiciel: VIA Platform Device Manager - (.VIA Technologies, Inc..) [HKLM][64Bits] -- InstallShield_{20D4A895-748C-4D88-871C-FDB1695B0169}
O42 - Logiciel: VLC media player - (.VideoLAN.) [HKLM][64Bits] -- VLC media player =>.VideoLAN
O42 - Logiciel: Vegas Pro 12.0 (64-bit) - (.Sony.) [HKLM][64Bits] -- {65386170-2680-11E3-ACE4-F04DA23A5C58}
O42 - Logiciel: WinFlash - (.ASUS.) [HKLM][64Bits] -- {8F21291E-0444-4B1D-B9F9-4370A73E346D}
O42 - Logiciel: WinMorph(TM) 3.01 - (.Satish Kumar.) [HKLM][64Bits] -- WinMorph_is1
O42 - Logiciel: WinRAR 4.11 (64-bit) - (.win.rar GmbH.) [HKLM][64Bits] -- WinRAR archiver
O42 - Logiciel: World of Warcraft - (.Blizzard Entertainment.) [HKLM][64Bits] -- World of Warcraft
~ Logic: 94 Scanned in 00mn 00s
---\\ HKCU & HKLM Software Keys
[HKCU\Software\2BrightSparks]
[HKCU\Software\7-Zip]
[HKCU\Software\8322898]
[HKCU\Software\ABBYY]
[HKCU\Software\AC3Filter]
[HKCU\Software\ACE Compression Software] -
Contributeursalut , je viens de voir que je t'avais "zapper" !
dsl
en effet tu as des in fections peut-être la cause de tes ralentissements !
Il faut supprimer les P2P afin de faire une bonne désinfection car bien qu'il ne soient pas infectieux, et que les logiciels soient légaux , c'est leur utilisation (mauvaise) qui t'amènent des virus ...
Parfois une simple visite d'un site de crack peut suffire à infecter ton ordinateur, en effet un grand nombre de sites de cracks contiennent des exploits, les personnes n'ayant pas leurs systèmes et logiciels à jour sont vulnérables
Tu sais chaque fois que tu utilises les P2P (emule et autres...) tu te connectes sur des sites qui euxsont infectés .....
Mais après si tu veux les remettre ça te regarde....mais lis un peu stp :
Regarde ICI
Le logiciel: Opera 12.11 n'est pas à jour !
tu vas passer ce script :ZHPFix
Script
ATTENTION !!! : Script personnalisé pour cette machine uniquement , ne pas reproduire !!/!\ Double Avertissement /!\
ce script est seulement valable pour ce pc, en cours de nettoyage, à ne pas utiliser sur un autre pc,
risque de plantage !
Ce script va cibler certains éléments à supprimer :
* Copie les lignes suivantes (surligner et copier) :
Script ZHPFix
ShortcutFix
M3 - MFPP: Plugins - [Nico] -- C:\Users\Mr\AppData\Roaming\Mozilla\Firefox\Profiles\ert8kal2.default\searchplugins\Astromenda.xml =>PUP.Astromenda
M2 - MFEP: Extension [Nico - ert8kal2.default] {4DC70064-89E2-4a55-8FC6-E8CDEAE3618C}
M2 - MFEP: Extension [Nico - ert8kal2.default] {B17C1C5A-04B1-11DB-9804-B622A1EF5492}
M2 - MFEP: Extension [Nico - ert8kal2.default] {b9bfaf1c-a63f-47cd-8b9a-29526ced9060}
P2 - FPN: [HKCU] [pandonetworks.com/PandoWebPlugin] - (.Pando Networks - Pando Web Plugin.) -- C:\Program Files (x86)\Pando Networks\Media Booster\npPandoWebPlugin.dll
R0 - HKLM\SOFTWARE\Microsoft\Internet Explorer\Main,Start Page = about:blank
R1 - HKCU\SOFTWARE\Microsoft\Internet Explorer\Main,Default_Page_URL = about:blank
R1 - HKLM\SOFTWARE\Microsoft\Internet Explorer\Main,Default_Page_URL = about:blank
R1 - HKLM\SOFTWARE\Wow6432Node\Microsoft\Internet Explorer\Main,Search Page = http://www.istartsurf.com =>PUP.IsStart
R1 - HKLM\SOFTWARE\Wow6432Node\Microsoft\Internet Explorer\Main,Default_Search_URL = http://www.istartsurf.com =>PUP.IsStart
R5 - HKCU\Software\Microsoft\Windows\CurrentVersion\Internet Settings,EnableHttp1_1 = 0 => Internet Explorer Proxy HTTP1.1 Disabled
O9 - Extra button: Classic IE9 Settings [64Bits] - {56753E59-AF1D-4FBA-9E15-31557124ADA2} -- Clé orpheline => Orphean Key not necessary
[MD5.00000000000000000000000000000000] [APT] [GoogleUpdateTaskUserS-1-5-21-2600636211-1269334994-2094558831-1002Core] (...) -- C:\Users\Nico\AppData\Local\Google\Update\GoogleUpdate.exe (.not file.) [0] => Google Update Task User
[MD5.00000000000000000000000000000000] [APT] [GoogleUpdateTaskUserS-1-5-21-2600636211-1269334994-2094558831-1002UA] (...) -- C:\Users\Nico\AppData\Local\Google\Update\GoogleUpdate.exe (.not file.) [0] => Google Update Task User
[MD5.00000000000000000000000000000000] [APT] [{20DC9920-CDFE-4279-854A-D1E48B5B817E}] (...) -- C:\Users\Nico\Desktop\RM2000E.exe (.not file.) [0] => Fichier absent
[MD5.00000000000000000000000000000000] [APT] [{3410BA9F-DFA9-4231-BB4B-0EBD0258889F}] (...) -- C:\Program Files (x86)\ChrisPC Free Anonymous Proxy\unins000.exe (.not file.) [0] => Fichier absent
[MD5.00000000000000000000000000000000] [APT] [{BE2A48A8-BADF-4DD3-83A4-BBB049A94CDF}] (...) -- C:\Users\Nico\Downloads\Pack de langue pour TeamSpeak 3 Client - Fran#ais 3.0.8.1.exe (.not file.) [0] => Fichier absent
[MD5.00000000000000000000000000000000] [APT] [{DD1D84D7-11EA-4705-9349-ABEBC161A7F2}] (...) -- C:\Users\Nico\AppData\Roaming\Nosibay\Bubble Dock\Uninstall Bubble Dock.exe (.not file.) [0] =>PUP.BubbleDock
O42 - Logiciel: Akamai NetSession Interface - (.Akamai Technologies, Inc.) [HKCU][64Bits] -- Akamai => Akamai
O42 - Logiciel: BitTorrent - (.BitTorrent Inc..) [HKCU][64Bits] -- BitTorrent =>P2P.BitTorrent
O42 - Logiciel: Opera 12.11 - (.Opera Software ASA.) [HKLM][64Bits] -- Opera 12.11.1661 => Opera Software*
O42 - Logiciel: Pando Media Booster - (.Pando Networks Inc..) [HKLM][64Bits] -- {980A182F-E0A2-4A40-94C1-AE0C1235902E} => P2P.Pando*
[HKCU\Software\Anonymous]
[HKCU\Software\BIDCOM Technologies]
[HKCU\Software\Pando Networks] => P2P.Pando
[HKCU\Software\SupHpUISoft] =>PUP.CrossRider
[HKCU\Software\WSE_Astromenda] =>PUP.Astromenda
[HKLM\Software\Wow6432Node\ActiveXperts]
[HKLM\Software\Wow6432Node\Client]
[HKLM\Software\Wow6432Node\Pando Networks] => P2P.Pando
[HKLM\Software\Wow6432Node\SupDp] =>PUP.SupTab
[HKLM\Software\Wow6432Node\istartsurfSoftware] =>PUP.IsStart
[HKLM\Software\Wow6432Node\supTab] =>PUP.SupTab
O43 - CFD: 10/04/2013 - 20:11:04 - [] ----D C:\Program Files (x86)\Bing Bar Installer =>Toolbar.Bing
O43 - CFD: 11/03/2014 - 21:22:43 - [] ----D C:\Program Files (x86)\Multi Timer
O43 - CFD: 27/05/2013 - 06:44:39 - [] ----D C:\Program Files (x86)\NaDev
O43 - CFD: 08/12/2012 - 22:33:28 - [] ----D C:\Program Files (x86)\Pando Networks => P2P.Pando
O43 - CFD: 15/01/2013 - 01:48:30 - [] ----D C:\Program Files (x86)\SyncCell
O43 - CFD: 22/08/2014 - 11:09:57 - [] ----D C:\ProgramData\hXjfAfF
O43 - CFD: 15/01/2013 - 01:49:26 - [] ----D C:\ProgramData\Nico
O43 - CFD: 31/08/2014 - 12:09:01 - [] ----D C:\ProgramData\PMB Files =>P2P.Pando
O43 - CFD: 21/05/2014 - 22:43:56 - [] ----D C:\Users\Mr\AppData\Roaming\BitTorrent =>P2P.BitTorrent
O43 - CFD: 11/03/2014 - 21:22:48 - [] ----D C:\Users\Mr\AppData\Roaming\Multi Timer
O43 - CFD: 19/02/2013 - 20:35:02 - [] ----D C:\Users\Mr\AppData\Roaming\SyncCell
O43 - CFD: 21/08/2014 - 18:39:48 - [] ----D C:\Users\Mr\AppData\Roaming\WSE_Astromenda =>PUP.Astromenda
O43 - CFD: 28/06/2013 - 23:53:40 - [] ----D C:\Users\Mr\AppData\Local\Akamai
O43 - CFD: 01/08/2014 - 04:17:55 - [] ----D C:\Users\Mr\AppData\Local\bbbe686f-22dd-4048-7400-d29df118e71b
O43 - CFD: 31/08/2014 - 12:09:02 - [] ----D C:\Users\Mr\AppData\Local\PMB Files =>P2P.Pando
O43 - CFD: 17/08/2014 - 17:44:17 - [] ----D C:\Users\Mr\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\BeStill
O43 - CFD: 17/08/2014 - 17:44:17 - [] ----D C:\Users\Mr\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\SyncCell
O44 - LFC:[MD5.3C40B60F51861CC39B88BFD502A4031C] - 04/09/2014 - 09:07:27 ---A- . (...) -- C:\Windows\AutoKMS.log [1053] =>Trojan.AutoKMS
O44 - LFC:[MD5.62FF6C17F3C97C251CD4ED3E2868099A] - 29/08/2014 - 09:49:26 ---A- . (...) -- C:\IFRToolLog.txt [12036]
O87 - FAEL: "{2F3EFD0B-BB6B-4C0A-8C69-3367C11E1116}" | In - None - P17 - TRUE | .(.BitTorrent Inc. - BitTorrent.) -- C:\Users\Mr\AppData\Roaming\BitTorrent\BitTorrent.exe =>P2P.BitTorrent
O87 - FAEL: "{72772CB1-60E1-47CB-B360-CE00A623C9FE}" | In - None - P6 - TRUE | .(.BitTorrent Inc. - BitTorrent.) -- C:\Users\Mr\AppData\Roaming\BitTorrent\BitTorrent.exe =>P2P.BitTorrent
[MD5.B65A4BF0E455E19CCE1F0E85E48CC773] [WIS][18/12/2012] (.Babylon Ltd - Babylon Chrome Toolbar.) -- C:\Windows\Installer\68cb7fbc.msi [1045504] =>PUP.Babylon
[HKCU\Software\Microsoft\Windows\CurrentVersion\Uninstall\BitTorrent] =>P2P.BitTorrent^
[HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Products\6207E55EA2FE71A4AA7ABD89AEF31D1B] =>PUP.DealPly
[HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\29799DE249E7DBC459FC6C8F07EB8375] =>PUP.Tarma
[HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\0238BBE24EA3A70408B81E4BB89C15E5] =>PUP.Tarma
[HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\CA0054A5AB3EFFE4CB5660E44A1E7DCC] =>Adware.Boxore^
C:\Program Files (x86)\Bing Bar Installer =>Toolbar.Bing^
C:\ProgramData\PMB Files =>P2P.Pando^
C:\Users\Mr\AppData\Roaming\BitTorrent =>P2P.BitTorrent^
C:\Users\Mr\AppData\Roaming\WSE_Astromenda =>PUP.Astromenda^
C:\Users\Mr\AppData\Local\PMB Files =>P2P.Pando^
[HKCU\Software\SupHpUISoft] =>PUP.CrossRider^
[HKCU\Software\WSE_Astromenda] =>PUP.Astromenda^
[HKLM\Software\Wow6432Node\SupDp] =>PUP.SupTab^
[HKLM\Software\Wow6432Node\istartsurfSoftware] =>PUP.IsStart^
[HKLM\Software\Wow6432Node\supTab] =>PUP.SupTab^
C:\Windows\Installer\68cb7fbc.msi =>PUP.Babylon^
C:\Windows\AutoKMS.exe =>Trojan.Keygen
ProxyFix
EmptyPrefetch
EmptyFlash
SysRestore
FirewallRAZ
EmptyTemp
* Lance ZHPFix à partir du raccourci sur ton Bureau (si tu es sous Windows Vista ou Windows 7, fais le par un clic-droit --> Exécuter en temps qu'administrateur)
* Clique sur Importer, (vérifie) .Les lignes se collent automatiquement dans ZHPFix, sinon colle les lignes
* Avant toute opération, ZHPFix vide la corbeille cela peut durer jusqu'à plusieurs minutes (mais tu peux dire non )
* Clique sur le bouton « GO » pour lancer le nettoyage.
* Copie/colle la totalité du rapport dans ta prochaine réponse.
Tutoriels https://nicolascoolman.eu
et refais moi un autre ZHPDiag après pour vérification
Merci
-
-
-
Oui je viens de voir ca, je ne sais meme pas ce que c'est Pando Media Booster
(Peut-etre une question bete, mais pourquoi Opera doit il forcement etre a jour même s'il n'est pas utilisé ?)
Je vais te refaire un ZHPdiag, en attendant voila le rapport de l'imporation
Rapport de ZHPFix 2014.8.3.6 par Nicolas Coolman, Update du 03/08/2014
Fichier d'export Registre :
Run by Nico at 05/09/2014 09:45:34
High Elevated Privileges : OK
Windows 8 Home Premium Edition, 64-bit Service Pack 1 (9600)
Corbeille vidée (00mn 02s)
Dossier Prefetcher vidé
Réparation des raccourcis navigateur
========== Logiciels ==========
SUPPRIMÉ: Opera 12.11
SUPPRIMÉ: Pando Media Booster
========== Processus mémoire ==========
SUPPRIMÉ: Memory Process: C:\Windows\AutoKMS.exe
========== Clés du Registre ==========
SUPPRIMÉ:* CLSID Extra Buttons: {56753E59-AF1D-4FBA-9E15-31557124ADA2}
SUPPRIMÉ: HKCU\Software\Anonymous
SUPPRIMÉ: HKCU\Software\BIDCOM Technologies
SUPPRIMÉ: HKCU\Software\Pando Networks
SUPPRIMÉ: HKCU\Software\SupHpUISoft
SUPPRIMÉ: HKCU\Software\WSE_Astromenda
SUPPRIMÉ: HKLM\Software\Wow6432Node\ActiveXperts
SUPPRIMÉ: HKLM\Software\Wow6432Node\Client
SUPPRIMÉ: HKLM\Software\Wow6432Node\Pando Networks
SUPPRIMÉ: HKLM\Software\Wow6432Node\SupDp
SUPPRIMÉ: HKLM\Software\Wow6432Node\istartsurfSoftware
SUPPRIMÉ: HKLM\Software\Wow6432Node\supTab
SUPPRIMÉ: HKCU\Software\Microsoft\Windows\CurrentVersion\Uninstall\BitTorrent
SUPPRIMÉ:* HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Products\6207E55EA2FE71A4AA7ABD89AEF31D1B
SUPPRIMÉ:* HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\29799DE249E7DBC459FC6C8F07EB8375
SUPPRIMÉ:* HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\0238BBE24EA3A70408B81E4BB89C15E5
SUPPRIMÉ:* HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\CA0054A5AB3EFFE4CB5660E44A1E7DCC
========== Valeurs du Registre ==========
SUPPRIMÉ: {2F3EFD0B-BB6B-4C0A-8C69-3367C11E1116}
SUPPRIMÉ: {72772CB1-60E1-47CB-B360-CE00A623C9FE}
ProxyFix : Configuration proxy supprimée avec succès
SUPPRIMÉ ProxyServer Value
SUPPRIMÉ ProxyEnable Value
SUPPRIMÉ EnableHttp1_1 Value
SUPPRIMÉ ProxyHttp1.1 Value
SUPPRIMÉ ProxyOverride Value
Aucune Valeur Standard Profile: FirewallRaz :
Aucune Valeur Domain Profile: FirewallRaz :
SUPPRIMÉ: FirewallRaz (Domain) : {9E3D57FC-7C37-4424-9352-4831E97D029D}
SUPPRIMÉ: FirewallRaz (Domain) : {548DCF8C-BFF2-4BA4-AA88-FBAF9AC8BCC6}
SUPPRIMÉ: FirewallRaz (Private) : {6FF1382A-5F6C-4FA5-B723-98804EEEC6BF}
SUPPRIMÉ: FirewallRaz (Private) : {678E883F-871D-47FC-8453-81F0DBC86F35}
SUPPRIMÉ: FirewallRaz (Public) : UDP Query User{84C5AA12-07E5-4F3F-81CC-B7A74D21462A}C:\users\mr\appdata\local\akamai\netsession_win.exe
SUPPRIMÉ: FirewallRaz (Public) : TCP Query User{748FD0A2-0C50-47BA-9D8E-C53B339B2373}C:\users\mr\appdata\local\akamai\netsession_win.exe
SUPPRIMÉ: FirewallRaz (Private) : UDP Query User{97FDF3BC-BED9-4B54-88B3-9D475F70309E}C:\users\mr\appdata\local\akamai\netsession_win.exe
SUPPRIMÉ: FirewallRaz (Private) : TCP Query User{5FD94FF3-8777-4C46-A160-AA951FB8FFA9}C:\users\mr\appdata\local\akamai\netsession_win.exe
SUPPRIMÉ: FirewallRaz (Private) : {C89B71A6-357F-491E-8504-341753419188}
SUPPRIMÉ: FirewallRaz (Private) : {E8E3FFEF-4136-4706-B390-C964F8DC9F57}
SUPPRIMÉ: FirewallRaz (Domain) : {E7985E1D-C36F-4787-80A8-6350D07E9266}
SUPPRIMÉ: FirewallRaz (None) : {808F1451-4108-46FD-ADBB-F17324B5F0BD}
========== Eléments de donnée du Registre ==========
SUPPRIMÉ: R0 - Main,Start Page = KLM\SOFTWARE\Microsoft\Internet Explorer\Main,Start Page
SUPPRIMÉ: R1 Search Page = about:blank
SUPPRIMÉ: R1 Search Page = https://www.google.com/webhp?gws_rd=ssl{searchTerms}
SUPPRIMÉ: R5 - HKCU\Software\Microsoft\Windows\CurrentVersion\Internet Settings,EnableHttp1_1
========== Dossiers ==========
SUPPRIMÉ: C:\Program Files (x86)\Bing Bar Installer
SUPPRIMÉ: C:\Program Files (x86)\Multi Timer
SUPPRIMÉ: C:\Program Files (x86)\NaDev
SUPPRIMÉ: C:\Program Files (x86)\Pando Networks
SUPPRIMÉ: C:\Program Files (x86)\SyncCell
SUPPRIMÉ: C:\ProgramData\hXjfAfF
SUPPRIMÉ: C:\ProgramData\Nico
SUPPRIMÉ: C:\Users\Mr\AppData\Roaming\BitTorrent
SUPPRIMÉ: C:\Users\Mr\AppData\Roaming\Multi Timer
SUPPRIMÉ: C:\Users\Mr\AppData\Roaming\SyncCell
SUPPRIMÉ: C:\Users\Mr\AppData\Roaming\WSE_Astromenda
SUPPRIMÉ: C:\Users\Mr\AppData\Local\Akamai
SUPPRIMÉ: C:\Users\Mr\AppData\Local\bbbe686f-22dd-4048-7400-d29df118e71b
SUPPRIMÉ: C:\Users\Mr\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\BeStill
SUPPRIMÉ: C:\Users\Mr\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\SyncCell
SUPPRIMÉS Flash Cookies (0)
SUPPRIMÉS Temporaires Windows (33)
========== Fichiers ==========
SUPPRIMÉ: c:\users\mr\appdata\roaming\mozilla\firefox\profiles\ert8kal2.default\searchplugins\astromenda.xml
SUPPRIMÉ: c:\windows\autokms.log
SUPPRIMÉ: c:\ifrtoollog.txt
SUPPRIMÉ: C:\Windows\Installer\68cb7fbc.msi
SUPPRIMÉS Flash Cookies (0) (0 octets)
SUPPRIMÉS Temporaires Windows (165) (136 007 526 octets)
========== Tache planifiée ==========
SUPPRIMÉ: GoogleUpdateTaskUserS-1-5-21-2600636211-1269334994-2094558831-1002Core
SUPPRIMÉ: GoogleUpdateTaskUserS-1-5-21-2600636211-1269334994-2094558831-1002UA
SUPPRIMÉ: {20DC9920-CDFE-4279-854A-D1E48B5B817E}
SUPPRIMÉ: {3410BA9F-DFA9-4231-BB4B-0EBD0258889F}
SUPPRIMÉ: {BE2A48A8-BADF-4DD3-83A4-BBB049A94CDF}
SUPPRIMÉ: {DD1D84D7-11EA-4705-9349-ABEBC161A7F2}
========== Restauration Système ==========
Point de restauration du système créé avec succès
========== Récapitulatif ==========
1 : Processus mémoire
17 : Clés du Registre
22 : Valeurs du Registre
4 : Eléments de donnée du Registre
17 : Dossiers
6 : Fichiers
2 : Logiciels
6 : Tache planifiée
1 : Restauration Système
End of clean in 03mn 30s
========== Chemin de fichier rapport ==========
C:\Users\Mr\AppData\Roaming\ZHP\ZHPFix[R1].txt - 05/09/2014 09:45:37 [5781] -
-
-
Contributeurdonc c'est à peu près bon ?
par rapport au début il y a un mieux ?
c'est le principal !
Je regarde le ZHPDiag pour savoir si il y a des infections....
-
Salut, il s'agit bien d'un PC portable. Cependant il n'as pas encore presque pas bougé de mon bureau depuis son achat (il a n'a que quelques mois)
Il y a moyen de savoir si le disque dur est mort ? -
Salut,
C'est peut être tout simplement ton disque dur qui est mort... Est-il neuf ? Le disque dur est-il vieux ? A-t-il reçu un coup ? Le PC (si c'est un portable) est-il déjà tombé par terre ?
Cdlt
-
ZHPDiag :
https://forums-fec.be/upload/www/?a=d&i=0703710227
ZHP cleaner :
~ ZHPCleaner v2014.9.3.108 by Nicolas Coolman (03/09/2014)
~ Run by Nico (Administrator) (04/09/2014 10:55:36)
~ WebSite : https://nicolascoolman.eu
~ Forum : https://nicolascoolman.eu
~ State version : Version à jour
~ Report : C:\Users\Mr\Desktop\ZHPCleaner.txt
~ Report : C:\Users\Mr\AppData\Roaming\ZHP\ZHPCleaner.txt
~ Quarantine : C:\Users\Mr\AppData\Roaming\ZHP\ZHPCleaner_Quarantine.txt
~ Windows 81, 64-bit (Build 9600)
---\\ Réparation des pages de démarrage et de recherche de Microsoft Internet Explorer.
REMPLACÉ PARAMS: Default_Search_URL ( https://www.google.com/webhp?gws_rd=ssl{searchTerms} )
REMPLACÉ PARAMS: Search Page ( https://www.google.com/webhp?gws_rd=ssl{searchTerms} )
REMPLACÉ PARAMS: Default_Search_URL ( https://www.google.com/webhp?gws_rd=ssl{searchTerms} )
REMPLACÉ PARAMS: Search Page ( https://www.google.com/webhp?gws_rd=ssl{searchTerms} )
---\\ Réparation de la page de démarrage de Google Chrome.
REMPLACÉ URL: "http://www.istartsurf.com/?type=hp&ts=1408644195&from=smt&uid=HitachiXHTS727575A9E364_J3340084HW48K[...]
---\\ Réparation du fichier hôte.
~ Le fichier hôte est légitime. (21)
---\\ Bilan de la réparation
~ Réparation réalisée avec succès
End of clean at 10:56:01 -
Contributeurbonjour,
passe ZHPCleaner et fais un ZHPDiag s'il te plait :ZHPcleaner
téléchargement : ZHPcleaner de Nicolas Cooleman
- Cliquer sur le Bouton Bleu
- cet outil ne nécessite aucune installation, il est très rapide car basé sur l'éxécution de scripts.
- Accepte "les conditions d'utilisation"
- Il restaure les paramètres Proxy par défaut,
- Il supprime les redirections des raccourcis de navigateurs (Infection par argument),
- Il restaure les pages de démarrage et de recherche dun navigateur Internet Explorer (Base de Registres),
- Il restaure la page de démarrage du navigateur Mozilla Firefox (Fichier de préférences),
- Il restaure la page de démarrage du navigateur Google Chrome (Fichier de préférences),
- Il restaure la page de démarrage du navigateur Opera (Fichier de préférences),
- Il supprime certains Browser Helper Object (BHO) nuisibles de navigateurs,
- Il supprime certaines Barres d'outil (Toolbar) nuisibles de navigateurs,
- Il répare le fournisseur de recherche par défaut (SearchScope),
- En cas de présence d'un proxy, un message apparaît avec la question suivante
"Avez-vous installé ce proxy ?" suivi de l'adresse IP du proxy.
Si vous n'avez pas installé de Proxy, cliquer sur "NON" pour accepter la réparation du proxy.
- Cliquer uniquement sur réparer
- Laisser la barre de progression arriver jusqu'à la fin.
- A la fin du traitement, un rapport de nettoyage s'affiche dans le bloc-notes
- Fermeture du navigateur pour le nettoyage
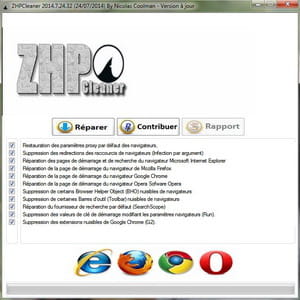
_______________________________________________________
ZHPDiag
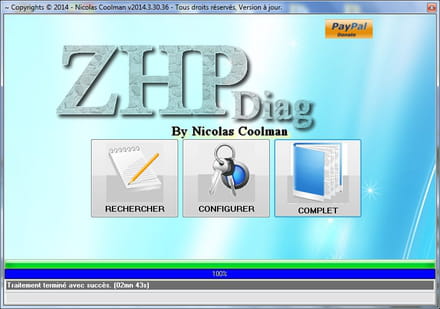
suis bien les instructions
1) * Télécharge ZHPDiag (de Nicolas coolman) sur ton bureau !!
>> ZHPDiag officiel
- cliquer sur le Bouton Bleu + Nicolas Coolman :
ZHPDiag (de Nicolas coolman)
Mirroir
Si ton système d'exploitation est Vista ou Win7/8, lance les logiciels par simple clic droit et choisis "exécuter en tant qu'administrateur"
a) * Une fois le téléchargement achevé,
b) * double clique (ou clic droit pour seven , vista et 8 <ital>exécuter en tant qu'administrateur<:ital>) sur ZHPDiag2.exe et suis les instructions.
c) * L'outil va créer 2 icônes de racourcis : ZHPDiag >> ZHPFix
d) * Clique Droit sur l'icone en forme de parchemin
e) *A l'ouverture le programme te proposes "Rechercher" , "Configurer" , "Complet" -
<ital>Clique sur "Complet" le scan démarre ....le rapport s'affiche
Deuxième solution :
- Si tu cliques sur configurer
* Des icônes apparaissent en bas de la fenêtre.
* Clique sur le tournevis en bas à droite et choisis "Tous" puis "OK"
2 ) * si tu as choisi configurer, maintenant clique sur "Rechercher".
* Important >> Pendant l analyse de ton PC par ZHPDIag ne touche à plus rien !!
* Laisse l'outil travailler, il peut être assez long
une fenêtre peut s'ouvrir à la fin de la recherche :
Il suffit de cliquer sur :
le programme s'est installé correctement
3) * Le rapport s'affiche sur ton Bureau une fois terminé !Tu peux fermer ZHPDiag
IMPORTANT
les rapports étant trop long, les héberger :
Rappel des dépôts
1 cjoint >> Explication
2 SoSVirus Upload
3 pjoint
3 up2share
4 FEC
Merci