
Mon ordinateur rame !! Help
BOnjours je vien de me monté mon pc il y a 2 semaine jusqu'a présent tout aller bien et puis en se moment quand je vais sur un navigateur internet firefox , google chrome mon ordinateur comment a ramer a mort les pages internet se charger plus et puis meme si je veut joue a un jeux ou utiliser un logiciel sa rame aussi alors que j'ai bien la connection internet d'activer je ne comprend pas et puis j'ai remarquer que cela le fesait surtout le matin et l'après-midi . Need Help :( ( je suis sous Windows 7)
7 réponses
-
Malwarebytes Anti-Malware
www.malwarebytes.org
Date de l'examen: 31/05/2014
Heure de l'examen: 12:31:28
Fichier journal:
Administrateur: Oui
Version: 2.00.2.1012
Base de données Malveillants: v2014.05.31.02
Base de données Rootkits: v2014.05.21.01
Licence: Gratuite
Protection contre les malveillants: Désactivé(e)
Protection contre les sites Web malveillants: Désactivé(e)
Self-protection: Désactivé(e)
Système d'exploitation: Windows 7 Service Pack 1
Processeur: x64
Système de fichiers: NTFS
Utilisateur: dorian
Type d'examen: Examen "Menaces"
Résultat: Terminé
Objets analysés: 254787
Temps écoulé: 5 min, 17 sec
Mémoire: Activé(e)
Démarrage: Activé(e)
Système de fichiers: Activé(e)
Archives: Activé(e)
Rootkits: Désactivé(e)
Heuristics: Activé(e)
PUP: Activé(e)
PUM: Activé(e)
Processus: 2
PUP.Optional.Somoto, C:\Windows\Microsoft\SystemUpdatekb70007\WindowsUpdater.exe, 2572, Supprimé-au-redémarrage, [925c6ee965167fb7ca8d3f14a3614fb1]
PUP.Optional.Privoxy.A, C:\Program Files (x86)\MSR\Privoxy\privoxy.exe, 2988, Supprimé-au-redémarrage, [58965304d2a9f44207790686847e8878]
Modules: 1
PUP.Optional.Privoxy.A, C:\Program Files (x86)\MSR\Privoxy\mgwz.dll, Supprimé-au-redémarrage, [58965304d2a9f44207790686847e8878],
Clés du Registre: 3
PUP.Optional.Somoto, HKLM\SYSTEM\CURRENTCONTROLSET\SERVICES\SystemUpdatekb70007, Mis en quarantaine, [925c6ee965167fb7ca8d3f14a3614fb1],
PUP.Optional.ScanTack.A, HKLM\SOFTWARE\WOW6432NODE\ScanTack, Mis en quarantaine, [9b53d97ec8b353e35fcd01a23ec47d83],
PUP.Optional.SweetIM.A, HKLM\SOFTWARE\WOW6432NODE\SWEETIM, Mis en quarantaine, [de10bb9c047745f131d29f249c676799],
Valeurs du Registre: 1
PUP.Optional.SweetIM.A, HKLM\SOFTWARE\WOW6432NODE\SWEETIM|simapp_id, 1605756509138720912, Mis en quarantaine, [de10bb9c047745f131d29f249c676799]
Données du Registre: 1
PUP.Optional.Qone8, HKLM\SOFTWARE\MICROSOFT\INTERNET EXPLORER\SEARCHSCOPES|DefaultScope, {33BB0A4E-99AF-4226-BDF6-49120163DE86}, Bon: ({0633EE93-D776-472f-A0FF-E1416B8B2E3A}), Mauvais: ({33BB0A4E-99AF-4226-BDF6-49120163DE86}),Remplacé,[4aa4b99e5a2182b4ffe684da2cd84fb1]
Dossiers: 7
PUP.Optional.Privoxy.A, C:\Program Files (x86)\MSR\Privoxy, Supprimé-au-redémarrage, [58965304d2a9f44207790686847e8878],
PUP.Optional.Privoxy.A, C:\Program Files (x86)\MSR\Privoxy\doc, Mis en quarantaine, [58965304d2a9f44207790686847e8878],
PUP.Optional.Privoxy.A, C:\Program Files (x86)\MSR\Privoxy\doc\developer-manual, Mis en quarantaine, [58965304d2a9f44207790686847e8878],
PUP.Optional.Privoxy.A, C:\Program Files (x86)\MSR\Privoxy\doc\faq, Mis en quarantaine, [58965304d2a9f44207790686847e8878],
PUP.Optional.Privoxy.A, C:\Program Files (x86)\MSR\Privoxy\doc\images, Mis en quarantaine, [58965304d2a9f44207790686847e8878],
PUP.Optional.Privoxy.A, C:\Program Files (x86)\MSR\Privoxy\doc\user-manual, Mis en quarantaine, [58965304d2a9f44207790686847e8878],
PUP.Optional.Privoxy.A, C:\Program Files (x86)\MSR\Privoxy\templates, Mis en quarantaine, [58965304d2a9f44207790686847e8878],
Fichiers: 80
PUP.Optional.Somoto, C:\Windows\Microsoft\SystemUpdatekb70007\WindowsUpdater.exe, Supprimé-au-redémarrage, [925c6ee965167fb7ca8d3f14a3614fb1],
PUP.Optional.DomaIQ, C:\Users\dorian\Downloads\New_player.exe, Mis en quarantaine, [9e502e2995e6fd3947ff4df87b85a858],
PUP.Optional.Amonetize, C:\Users\dorian\Downloads\Onhax Downloader__4006_il149.exe, Mis en quarantaine, [ae40a1b64338dd59b6bb443d9170eb15],
PUP.Optional.OptimumInstaller.A, C:\Users\dorian\Downloads\Player-Chrome.exe, Mis en quarantaine, [747a6fe83645092df3f4ed61679a11ef],
PUP.Optional.OptimumInstaller.A, C:\Users\dorian\Downloads\Setup.exe, Mis en quarantaine, [5b932334bcbfa19529be0a44e81951af],
PUP.Optional.Conduit, C:\Users\dorian\Downloads\Steam_TSA33JYMW.exe, Mis en quarantaine, [9a5485d22d4e6bcbf49aaadecc38c43c],
PUP.Optional.InstallCore, C:\Users\dorian\Downloads\DownloadManagerSetup.exe, Mis en quarantaine, [727c3720d2a93105c8c9a1b11fe56997],
PUP.Optional.InstallCore, C:\Users\dorian\Downloads\FlvPlayerSetup(1).exe, Mis en quarantaine, [b03e1f389fdcca6c575cafa2e123d62a],
PUP.Optional.InstallCore, C:\Users\dorian\Downloads\FlvPlayerSetup.exe, Mis en quarantaine, [6b8369ee9ae147efb4ff5001ee168977],
PUP.Optional.NextInterActive, C:\Users\dorian\Downloads\Hearthstone-Setup-frFR.exe, Mis en quarantaine, [29c50453621952e434712e22ae5606fa],
PUP.Optional.Amonetize, C:\Users\dorian\Downloads\Latest Avast 2014 (V9) Crack till 2050 !__2957_il336.exe, Mis en quarantaine, [539bda7d7cff0036e28f87faef1226da],
PUP.Optional.Soft32.A, C:\Users\dorian\Downloads\teamspeak setup.exe, Mis en quarantaine, [945a2532a9d256e0cc4b91a848b9f808],
Hacktool.Agent, C:\Users\dorian\Downloads\Windows.Loader.v2.2.2-Daz.rar, Mis en quarantaine, [40aeb3a4f883ec4a29e1ea61b64ba35d],
Adware.Boxore, C:\Windows\Installer\f2ab4.msi, Mis en quarantaine, [c32b0b4c8fec280ee7a9435b47b9f30d],
PUP.Optional.Somoto, C:\Windows\Installer\2fef23.msi, Mis en quarantaine, [bc32ca8dcfacf04664f3b89b22e2e818],
PUP.Optional.Superfish.A, C:\Users\dorian\AppData\Local\Google\Chrome\User Data\Default\Local Storage\http_www.superfish.com_0.localstorage, Mis en quarantaine, [519d3324a7d41f177fa9b1e2e61c0df3],
PUP.Optional.Superfish.A, C:\Users\dorian\AppData\Local\Google\Chrome\User Data\Default\Local Storage\http_www.superfish.com_0.localstorage-journal, Mis en quarantaine, [cb236fe81d5ee74ffa2e83103dc5b64a],
PUP.Optional.Privoxy.A, C:\Program Files (x86)\MSR\Privoxy\AUTHORS.txt, Mis en quarantaine, [58965304d2a9f44207790686847e8878],
PUP.Optional.Privoxy.A, C:\Program Files (x86)\MSR\Privoxy\config.txt, Mis en quarantaine, [58965304d2a9f44207790686847e8878],
PUP.Optional.Privoxy.A, C:\Program Files (x86)\MSR\Privoxy\default.action, Mis en quarantaine, [58965304d2a9f44207790686847e8878],
PUP.Optional.Privoxy.A, C:\Program Files (x86)\MSR\Privoxy\default.filter, Mis en quarantaine, [58965304d2a9f44207790686847e8878],
PUP.Optional.Privoxy.A, C:\Program Files (x86)\MSR\Privoxy\LICENSE.txt, Mis en quarantaine, [58965304d2a9f44207790686847e8878],
PUP.Optional.Privoxy.A, C:\Program Files (x86)\MSR\Privoxy\match-all.action, Mis en quarantaine, [58965304d2a9f44207790686847e8878],
PUP.Optional.Privoxy.A, C:\Program Files (x86)\MSR\Privoxy\mgwz.dll, Supprimé-au-redémarrage, [58965304d2a9f44207790686847e8878],
PUP.Optional.Privoxy.A, C:\Program Files (x86)\MSR\Privoxy\privoxy.exe, Supprimé-au-redémarrage, [58965304d2a9f44207790686847e8878],
PUP.Optional.Privoxy.A, C:\Program Files (x86)\MSR\Privoxy\privoxy.log, Supprimé-au-redémarrage, [58965304d2a9f44207790686847e8878],
PUP.Optional.Privoxy.A, C:\Program Files (x86)\MSR\Privoxy\privoxy_uninstall.exe, Mis en quarantaine, [58965304d2a9f44207790686847e8878],
PUP.Optional.Privoxy.A, C:\Program Files (x86)\MSR\Privoxy\README.txt, Mis en quarantaine, [58965304d2a9f44207790686847e8878],
PUP.Optional.Privoxy.A, C:\Program Files (x86)\MSR\Privoxy\trust.txt, Mis en quarantaine, [58965304d2a9f44207790686847e8878],
PUP.Optional.Privoxy.A, C:\Program Files (x86)\MSR\Privoxy\user.action, Mis en quarantaine, [58965304d2a9f44207790686847e8878],
PUP.Optional.Privoxy.A, C:\Program Files (x86)\MSR\Privoxy\user.action_empty, Mis en quarantaine, [58965304d2a9f44207790686847e8878],
PUP.Optional.Privoxy.A, C:\Program Files (x86)\MSR\Privoxy\user.filter, Mis en quarantaine, [58965304d2a9f44207790686847e8878],
PUP.Optional.Privoxy.A, C:\Program Files (x86)\MSR\Privoxy\user.filter_old, Mis en quarantaine, [58965304d2a9f44207790686847e8878],
PUP.Optional.Privoxy.A, C:\Program Files (x86)\MSR\Privoxy\doc\p_doc.css, Mis en quarantaine, [58965304d2a9f44207790686847e8878],
PUP.Optional.Privoxy.A, C:\Program Files (x86)\MSR\Privoxy\doc\developer-manual\coding.html, Mis en quarantaine, [58965304d2a9f44207790686847e8878],
PUP.Optional.Privoxy.A, C:\Program Files (x86)\MSR\Privoxy\doc\developer-manual\cvs.html, Mis en quarantaine, [58965304d2a9f44207790686847e8878],
PUP.Optional.Privoxy.A, C:\Program Files (x86)\MSR\Privoxy\doc\developer-manual\documentation.html, Mis en quarantaine, [58965304d2a9f44207790686847e8878],
PUP.Optional.Privoxy.A, C:\Program Files (x86)\MSR\Privoxy\doc\developer-manual\index.html, Mis en quarantaine, [58965304d2a9f44207790686847e8878],
PUP.Optional.Privoxy.A, C:\Program Files (x86)\MSR\Privoxy\doc\developer-manual\introduction.html, Mis en quarantaine, [58965304d2a9f44207790686847e8878],
PUP.Optional.Privoxy.A, C:\Program Files (x86)\MSR\Privoxy\doc\developer-manual\newrelease.html, Mis en quarantaine, [58965304d2a9f44207790686847e8878],
PUP.Optional.Privoxy.A, C:\Program Files (x86)\MSR\Privoxy\doc\developer-manual\testing.html, Mis en quarantaine, [58965304d2a9f44207790686847e8878],
PUP.Optional.Privoxy.A, C:\Program Files (x86)\MSR\Privoxy\doc\developer-manual\webserver-update.html, Mis en quarantaine, [58965304d2a9f44207790686847e8878],
PUP.Optional.Privoxy.A, C:\Program Files (x86)\MSR\Privoxy\doc\faq\configuration.html, Mis en quarantaine, [58965304d2a9f44207790686847e8878],
PUP.Optional.Privoxy.A, C:\Program Files (x86)\MSR\Privoxy\doc\faq\contact.html, Mis en quarantaine, [58965304d2a9f44207790686847e8878],
PUP.Optional.Privoxy.A, C:\Program Files (x86)\MSR\Privoxy\doc\faq\copyright.html, Mis en quarantaine, [58965304d2a9f44207790686847e8878],
PUP.Optional.Privoxy.A, C:\Program Files (x86)\MSR\Privoxy\doc\faq\general.html, Mis en quarantaine, [58965304d2a9f44207790686847e8878],
PUP.Optional.Privoxy.A, C:\Program Files (x86)\MSR\Privoxy\doc\faq\index.html, Mis en quarantaine, [58965304d2a9f44207790686847e8878],
PUP.Optional.Privoxy.A, C:\Program Files (x86)\MSR\Privoxy\doc\faq\installation.html, Mis en quarantaine, [58965304d2a9f44207790686847e8878],
PUP.Optional.Privoxy.A, C:\Program Files (x86)\MSR\Privoxy\doc\faq\misc.html, Mis en quarantaine, [58965304d2a9f44207790686847e8878],
PUP.Optional.Privoxy.A, C:\Program Files (x86)\MSR\Privoxy\doc\faq\trouble.html, Mis en quarantaine, [58965304d2a9f44207790686847e8878],
PUP.Optional.Privoxy.A, C:\Program Files (x86)\MSR\Privoxy\doc\images\files-in-use.jpg, Mis en quarantaine, [58965304d2a9f44207790686847e8878],
PUP.Optional.Privoxy.A, C:\Program Files (x86)\MSR\Privoxy\doc\images\proxy_setup.jpg, Mis en quarantaine, [58965304d2a9f44207790686847e8878],
PUP.Optional.Privoxy.A, C:\Program Files (x86)\MSR\Privoxy\doc\user-manual\actions-file.html, Mis en quarantaine, [58965304d2a9f44207790686847e8878],
PUP.Optional.Privoxy.A, C:\Program Files (x86)\MSR\Privoxy\doc\user-manual\appendix.html, Mis en quarantaine, [58965304d2a9f44207790686847e8878],
PUP.Optional.Privoxy.A, C:\Program Files (x86)\MSR\Privoxy\doc\user-manual\config.html, Mis en quarantaine, [58965304d2a9f44207790686847e8878],
PUP.Optional.Privoxy.A, C:\Program Files (x86)\MSR\Privoxy\doc\user-manual\configuration.html, Mis en quarantaine, [58965304d2a9f44207790686847e8878],
PUP.Optional.Privoxy.A, C:\Program Files (x86)\MSR\Privoxy\doc\user-manual\contact.html, Mis en quarantaine, [58965304d2a9f44207790686847e8878],
PUP.Optional.Privoxy.A, C:\Program Files (x86)\MSR\Privoxy\doc\user-manual\copyright.html, Mis en quarantaine, [58965304d2a9f44207790686847e8878],
PUP.Optional.Privoxy.A, C:\Program Files (x86)\MSR\Privoxy\doc\user-manual\files-in-use.jpg, Mis en quarantaine, [58965304d2a9f44207790686847e8878],
PUP.Optional.Privoxy.A, C:\Program Files (x86)\MSR\Privoxy\doc\user-manual\filter-file.html, Mis en quarantaine, [58965304d2a9f44207790686847e8878],
PUP.Optional.Privoxy.A, C:\Program Files (x86)\MSR\Privoxy\doc\user-manual\index.html, Mis en quarantaine, [58965304d2a9f44207790686847e8878],
PUP.Optional.Privoxy.A, C:\Program Files (x86)\MSR\Privoxy\doc\user-manual\installation.html, Mis en quarantaine, [58965304d2a9f44207790686847e8878],
PUP.Optional.Privoxy.A, C:\Program Files (x86)\MSR\Privoxy\doc\user-manual\introduction.html, Mis en quarantaine, [58965304d2a9f44207790686847e8878],
PUP.Optional.Privoxy.A, C:\Program Files (x86)\MSR\Privoxy\doc\user-manual\proxy2.jpg, Mis en quarantaine, [58965304d2a9f44207790686847e8878],
PUP.Optional.Privoxy.A, C:\Program Files (x86)\MSR\Privoxy\doc\user-manual\proxy_setup.jpg, Mis en quarantaine, [58965304d2a9f44207790686847e8878],
PUP.Optional.Privoxy.A, C:\Program Files (x86)\MSR\Privoxy\doc\user-manual\p_doc.css, Mis en quarantaine, [58965304d2a9f44207790686847e8878],
PUP.Optional.Privoxy.A, C:\Program Files (x86)\MSR\Privoxy\doc\user-manual\quickstart.html, Mis en quarantaine, [58965304d2a9f44207790686847e8878],
PUP.Optional.Privoxy.A, C:\Program Files (x86)\MSR\Privoxy\doc\user-manual\seealso.html, Mis en quarantaine, [58965304d2a9f44207790686847e8878],
PUP.Optional.Privoxy.A, C:\Program Files (x86)\MSR\Privoxy\doc\user-manual\startup.html, Mis en quarantaine, [58965304d2a9f44207790686847e8878],
PUP.Optional.Privoxy.A, C:\Program Files (x86)\MSR\Privoxy\doc\user-manual\templates.html, Mis en quarantaine, [58965304d2a9f44207790686847e8878],
PUP.Optional.Privoxy.A, C:\Program Files (x86)\MSR\Privoxy\doc\user-manual\whatsnew.html, Mis en quarantaine, [58965304d2a9f44207790686847e8878],
PUP.Optional.Privoxy.A, C:\Program Files (x86)\MSR\Privoxy\templates\cgi-style.css, Mis en quarantaine, [58965304d2a9f44207790686847e8878],
PUP.Optional.Privoxy.A, C:\Program Files (x86)\MSR\Privoxy\templates\connect-failed, Mis en quarantaine, [58965304d2a9f44207790686847e8878],
PUP.Optional.Privoxy.A, C:\Program Files (x86)\MSR\Privoxy\templates\mod-local-help, Mis en quarantaine, [58965304d2a9f44207790686847e8878],
PUP.Optional.Privoxy.A, C:\Program Files (x86)\MSR\Privoxy\templates\mod-support-and-service, Mis en quarantaine, [58965304d2a9f44207790686847e8878],
PUP.Optional.Privoxy.A, C:\Program Files (x86)\MSR\Privoxy\templates\mod-title, Mis en quarantaine, [58965304d2a9f44207790686847e8878],
PUP.Optional.Privoxy.A, C:\Program Files (x86)\MSR\Privoxy\templates\mod-unstable-warning, Mis en quarantaine, [58965304d2a9f44207790686847e8878],
PUP.Optional.Privoxy.A, C:\Program Files (x86)\MSR\Privoxy\templates\no-such-domain, Mis en quarantaine, [58965304d2a9f44207790686847e8878],
PUP.Optional.Privoxy.A, C:\Program Files (x86)\MSR\Privoxy\templates\url-info-osd.xml, Mis en quarantaine, [58965304d2a9f44207790686847e8878],
PUP.Optional.WebsSearches.A, C:\Users\dorian\AppData\Local\Google\Chrome\User Data\Default\preferences, Bon: (), Mauvais: ( "search_url": "https://www.google.com/webhp?gws_rd=ssl{searchTerms}",), Remplacé,[747a282fb1ca94a21b52701b15ef0ff1]
Secteurs physiques: 0
(No malicious items detected)
(end) -
J'ai un probleme quand mon ordinateur c'est redémarrer j'ai voulu metre internet pour vous envoyer le rapport mes j'avait plus de connexion proxy alors je j'était bien connection a mon réseau internet . Donc j'ai du tout remettre .
-
Télécharge Malwarebytes Anti-Malware : https://www.commentcamarche.net/telecharger/securite/14361-malwarebytes-anti-malware/
- Décoche "Activer l'essai gratuit de Malwarebytes Anti-Malware Premium"
- Lance MalwareBytes
- Dans l'onglet Tableau de Bord, clique sur Mettre à jour
- Clique ensuite sur l'onglet " Examen "
- Coche " Examen Menaces "
- Clique sur " Examiner maintenant "
- Attends la fin de l'analyse
- Une fois l'analyse terminée, clique sur " Tout mettre en quarantaine "
- Accepte le redémarrage du PC
Une fois que ton ordinateur a redémarré, relance Malwarebytes Anti-Malware et cette fois-ci rends toi dans l'onglet " Historique ",
puis " Journaux de l'application ".
Sélectionne le rapport le plus récent, ouvre-le et clique en bas sur Coller dans le presse-papier.
Il ne te reste plus qu'à coller le rapport dans ton prochain message. -
# AdwCleaner v3.211 - Rapport créé le 31/05/2014 à 12:15:19
# Mis à jour le 26/05/2014 par Xplode
# Système d'exploitation : Windows 7 Home Premium Service Pack 1 (64 bits)
# Nom d'utilisateur : dorian - DORIAN-PC
# Exécuté depuis : C:\Users\dorian\Downloads\AdwCleaner-3.211.exe
# Option : Nettoyer
***** [ Services ] *****
Service Supprimé : IePluginServices
[#] Service Supprimé : Software_update
[#] Service Supprimé : Software_update_m
[#] Service Supprimé : Update ScanTack
[#] Service Supprimé : Util ScanTack
Service Supprimé : Wajam Internet Enhancer Service
[#] Service Supprimé : Wpm
***** [ Fichiers / Dossiers ] *****
Dossier Supprimé : C:\ProgramData\374311380
Dossier Supprimé : C:\ProgramData\apn
Dossier Supprimé : C:\ProgramData\IePluginServices
Dossier Supprimé : C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Wajam
Dossier Supprimé : C:\Program Files (x86)\Boxore
[!] Dossier Supprimé : C:\Program Files (x86)\MSR
Dossier Supprimé : C:\Program Files (x86)\Nosibay
Dossier Supprimé : C:\Program Files (x86)\PC Speed Maximizer
[!] Dossier Supprimé : C:\Program Files (x86)\ScanTack
Dossier Supprimé : C:\Program Files (x86)\SearchProtect
Dossier Supprimé : C:\Program Files (x86)\SupTab
Dossier Supprimé : C:\Program Files (x86)\Uninstaller
Dossier Supprimé : C:\Program Files (x86)\Wajam
Dossier Supprimé : C:\Program Files (x86)\fst_fr_159
Dossier Supprimé : C:\Program Files\003
Dossier Supprimé : C:\Program Files\SupraSavings
Dossier Supprimé : C:\Users\dorian\AppData\Local\Genesis
Dossier Supprimé : C:\Users\dorian\AppData\Local\SearchProtect
Dossier Supprimé : C:\Users\dorian\AppData\Local\fst_fr_159
Dossier Supprimé : C:\Users\dorian\AppData\Roaming\Nosibay
Dossier Supprimé : C:\Users\dorian\AppData\Roaming\SupTab
Dossier Supprimé : C:\Users\dorian\AppData\Roaming\webssearches
Dossier Supprimé : C:\Users\dorian\Documents\Optimizer Pro
Dossier Supprimé : C:\Users\dorian\Documents\PC Speed Maximizer
Dossier Supprimé : C:\Program Files (x86)\Software
Fichier Supprimé : C:\END
Fichier Supprimé : C:\Windows\System32\roboot64.exe
Fichier Supprimé : C:\Users\dorian\AppData\Roaming\Bubble Dock.boostrap.log
Fichier Supprimé : C:\Program Files (x86)\Mozilla Firefox\browser\searchplugins\webssearches.xml
Fichier Supprimé : C:\Windows\Tasks\SoftwareUpdateTaskMachineCore.job
Fichier Supprimé : C:\Windows\System32\Tasks\SoftwareUpdateTaskMachineCore
Fichier Supprimé : C:\Windows\Tasks\SoftwareUpdateTaskMachineUA.job
Fichier Supprimé : C:\Windows\System32\Tasks\SoftwareUpdateTaskMachineUA
***** [ Raccourcis ] *****
Raccourci Désinfecté : C:\ProgramData\Microsoft\Windows\Start Menu\Programs\FileParade bundle uninstaller\FileParade bundle uninstaller.lnk
Raccourci Désinfecté : C:\Users\dorian\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Internet Explorer.lnk
Raccourci Désinfecté : C:\Users\dorian\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Accessories\System Tools\Internet Explorer (No Add-ons).lnk
Raccourci Désinfecté : C:\Users\dorian\AppData\Roaming\Microsoft\Internet Explorer\Quick Launch\Launch Internet Explorer Browser.lnk
***** [ Registre ] *****
Valeur Supprimée : HKLM\SOFTWARE\Mozilla\Firefox\Extensions [quick_start@gmail.com]
Clé Supprimée : HKLM\SOFTWARE\Classes\SoftwareUpdate.CoreClass
Clé Supprimée : HKLM\SOFTWARE\Classes\SoftwareUpdate.CoreClass.1
Clé Supprimée : HKLM\SOFTWARE\Classes\SoftwareUpdate.OnDemandCOMClassMachine
Clé Supprimée : HKLM\SOFTWARE\Classes\SoftwareUpdate.OnDemandCOMClassMachine.1.0
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\boxore_RASAPI32
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\boxore_RASMANCS
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\Bubble Dock BSetup_RASAPI32
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\Bubble Dock BSetup_RASMANCS
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\Bubble Dock_RASAPI32
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\Bubble Dock_RASMANCS
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\NewPlayer_RASAPI32
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\NewPlayer_RASMANCS
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\optimizerpro_rasapi32
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\optimizerpro_rasmancs
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\optprostart_rasapi32
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\optprostart_rasmancs
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\Uninstall Bubble Dock_RASAPI32
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\Uninstall Bubble Dock_RASMANCS
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\wajam_download_RASAPI32
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\wajam_download_RASMANCS
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\wajam_install_rasapi32
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\wajam_install_rasmancs
Valeur Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Run [Boxore Client]
Clé Supprimée : HKLM\SOFTWARE\MozillaPlugins\@tools.Software.com/Software Update;version=3
Clé Supprimée : HKLM\SOFTWARE\MozillaPlugins\@tools.Software.com/Software Update;version=9
Valeur Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Run [fst_fr_159]
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{1AA60054-57D9-4F99-9A55-D0FBFBE7ECD3}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{4AA46D49-459F-4358-B4D1-169048547C23}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{5A4E3A41-FA55-4BDA-AED7-CEBE6E7BCB52}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{D332CFF8-358E-4C9E-8AF3-A08872EF22C1}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{4E6354DE-9115-4AEE-BD21-C46C3E8A49DB}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{917CAAE9-DD47-4025-936E-1414F07DF5B8}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{FC073BDA-C115-4A1D-9DF9-9B5C461482E5}
Clé Supprimée : HKLM\SOFTWARE\Classes\TypeLib\{968EDCE0-C10A-47BB-B3B6-FDF09F2A417D}
Clé Supprimée : HKLM\SOFTWARE\Classes\TypeLib\{A2D733A7-73B0-4C6B-B0C7-06A432950B66}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\{3593C8B9-8E18-4B4B-B7D3-CB8BEB1AA42C}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\{D332CFF8-358E-4C9E-8AF3-A08872EF22C1}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{D332CFF8-358E-4C9E-8AF3-A08872EF22C1}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Ext\PreApproved\{3593C8B9-8E18-4B4B-B7D3-CB8BEB1AA42C}
Clé Supprimée : HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{33BB0A4E-99AF-4226-BDF6-49120163DE86}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{33BB0A4E-99AF-4226-BDF6-49120163DE86}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\CLSID\{4AA46D49-459F-4358-B4D1-169048547C23}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{4E6354DE-9115-4AEE-BD21-C46C3E8A49DB}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{917CAAE9-DD47-4025-936E-1414F07DF5B8}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{FC073BDA-C115-4A1D-9DF9-9B5C461482E5}
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{33BB0A4E-99AF-4226-BDF6-49120163DE86}
Clé Supprimée : HKCU\Software\Boxore
Clé Supprimée : HKCU\Software\Conduit
Clé Supprimée : HKCU\Software\FreeSoftToday
Clé Supprimée : HKCU\Software\genesis
Clé Supprimée : HKCU\Software\IM
Clé Supprimée : HKCU\Software\Nosibay
Clé Supprimée : HKCU\Software\ScanTack
Clé Supprimée : HKCU\Software\Software
Clé Supprimée : HKCU\Software\Tutorials
Clé Supprimée : HKCU\Software\TutoTag
Clé Supprimée : HKCU\Software\Wajam
Clé Supprimée : HKCU\Software\WEDLMNGR
Clé Supprimée : HKCU\Software\AppDataLow\{1146AC44-2F03-4431-B4FD-889BC837521F}
Clé Supprimée : HKCU\Software\AppDataLow\Software
Clé Supprimée : HKLM\Software\{3A7D3E19-1B79-4E4E-BD96-5467DA2C4EF0}
Clé Supprimée : HKLM\Software\{6791A2F3-FC80-475C-A002-C014AF797E9C}
Clé Supprimée : HKLM\Software\Boxore
Clé Supprimée : HKLM\Software\Free_soft_today
Clé Supprimée : HKLM\Software\ScanTack
Clé Supprimée : HKLM\Software\SearchProtect
Clé Supprimée : HKLM\Software\Software
Clé Supprimée : HKLM\Software\SupTab
Clé Supprimée : HKLM\Software\supWPM
Clé Supprimée : HKLM\Software\Tutorials
Clé Supprimée : HKLM\Software\Wajam
Clé Supprimée : HKLM\Software\webssearchesSoftware
Clé Supprimée : HKLM\Software\Wpm
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Uninstall\genesis
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\{0E365FDA-909F-4939-838A-261DD468D862}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\DMUninstaller
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\FileParade bundle uninstaller
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\SearchProtect
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\Wajam
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\webssearches uninstaller
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\fst_fr_159_is1
Clé Supprimée : [x64] HKLM\SOFTWARE\suprasavings
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\ScanTack
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\suprasavings
Donnée Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Windows [AppInit_DLLs] - C:\PROGRA~2\SupTab\SEARCH~1.DLL
Donnée Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Windows [AppInit_DLLs] - C:\PROGRA~2\SupTab\SEARCH~2.DLL
Clé Supprimée : HKLM\Software\Classes\Installer\Features\ADF563E0F909939438A862D14D868D26
Clé Supprimée : HKLM\Software\Classes\Installer\Products\ADF563E0F909939438A862D14D868D26
***** [ Navigateurs ] *****
-\\ Internet Explorer v11.0.9600.17041
Paramètre Restauré : HKLM\SOFTWARE\Microsoft\Internet Explorer\Main [Search Page]
Paramètre Restauré : [x64] HKLM\SOFTWARE\Microsoft\Internet Explorer\Main [Default_Search_URL]
Paramètre Restauré : [x64] HKLM\SOFTWARE\Microsoft\Internet Explorer\Main [Search Page]
-\\ Mozilla Firefox v29.0.1 (fr)
[ Fichier : C:\Users\dorian\AppData\Roaming\Mozilla\Firefox\Profiles\mwgkq7vi.default-1400396415328\prefs.js ]
Ligne Supprimée : user_pref("browser.startup.homepage", "hxxp://istart.webssearches.com/?type=hppp&ts=1401439982&from=amt&uid=ST1000DM003-1CH162_Z1D9R37JXXXXZ1D9R37J");
-\\ Google Chrome v35.0.1916.114
[ Fichier : C:\Users\dorian\AppData\Local\Google\Chrome\User Data\Default\preferences ]
Supprimée [Search Provider] : hxxp://istart.webssearches.com/web/?type=dspp&ts=1401529441&from=amt&uid=ST1000DM003-1CH162_Z1D9R37JXXXXZ1D9R37J&q={searchTerms}
Supprimée [Startup_urls] : hxxp://istart.webssearches.com/?type=hppp&ts=1401391867&from=amt&uid=ST1000DM003-1CH162_Z1D9R37JXXXXZ1D9R37J
Supprimée [Homepage] : hxxp://istart.webssearches.com/?type=hppp&ts=1401391867&from=amt&uid=ST1000DM003-1CH162_Z1D9R37JXXXXZ1D9R37J
*************************
AdwCleaner[R0].txt - [12709 octets] - [31/05/2014 12:14:34]
AdwCleaner[S0].txt - [11082 octets] - [31/05/2014 12:15:19]
########## EOF - C:\AdwCleaner\AdwCleaner[S0].txt - [11143 octets] ########## -
https://www.cjoint.com/?3EFmj5Lgh9I voila :)
-
Télécharge AdwCleaner : https://www.commentcamarche.net/telecharger/securite/2759-adwcleaner/#q=adwcleaner&cur=1&url=%2F
Ensuite suis ces étapes :
- Lance le logiciel
- Clique sur "Scanner"
- Une fois le scan terminé, clique sur "Nettoyer"
- Le logiciel va redémarrer ton ordinateur
- Une fois ta session ouverte, tu devrais avoir un rapport de nettoyage
- Colle ce rapport dans ton prochain message
-
-
Contributeurpour aider ArnaudLy6 et bien entendu OverDream31
ZHPDiag
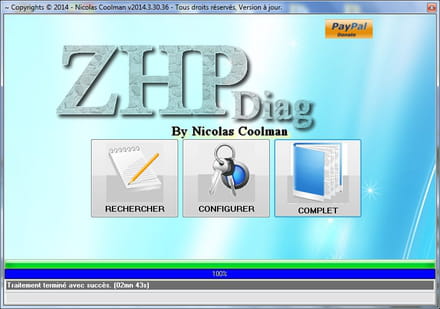
suis bien les instructions
1) * Télécharge ZHPDiag (de Nicolas coolman) sur ton bureau !!
>> ZHPDiag officiel
ZHPDiag (de Nicolas coolman)
Mirroir
Si ton système d'exploitation est Vista ou Win7/8, lance les logiciels par simple clic droit et choisis "exécuter en tant qu'administrateur"
a) * Une fois le téléchargement achevé,
b) * double clique (ou clic droit pour seven , vista et 8 <ital>exécuter en tant qu'administrateur<:ital>) sur ZHPDiag2.exe et suis les instructions.
c) * L'outil va créer 2 icônes de racourcis : ZHPDiag >> ZHPFix
d) * Clique Droit sur l'icone en forme de parchemin
e) *A l'ouverture le programme te proposes "Rechercher" , "Configurer" , "Complet" -
<ital>Clique sur "Complet" le scan démarre ....le rapport s'affiche
Si tu cliques sur configurer
* Des icônes apparaissent en bas de la fenêtre.
* Clique sur le tournevis en bas à droite et choisis "Tous" puis "OK"
2 ) * si tu as choisi configurer, maintenant clique sur "Rechercher".
* Important >> Pendant l analyse de ton PC par ZHPDIag ne touche à plus rien !!
* Laisse l'outil travailler, il peut être assez long
une fenêtre peut s'ouvrir à la fin de la recherche :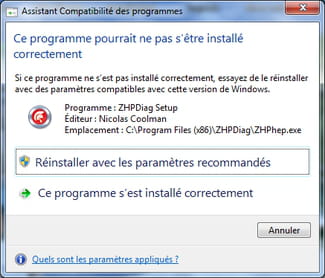
Il suffit de cliquer sur :
le programme s'est installé correctement
3) * Le rapport s'affiche sur ton Bureau une fois terminé !Tu peux fermer ZHPDiag
IMPORTANT
les rapports étant trop long, les héberger :
Rappel des dépôts
1 cjoint >> Explication
2 SoSVirus Upload
3 pjoint
3 up2share
4 FEC
-
Salut,
- Télécharge ZHPDiag : https://www.commentcamarche.net/telecharger/utilitaires/24803-zhpdiag/#q=zhp+idag&cur=1&url=%2F
- Lance-le (icone avec un parchemin)
- Clique sur "Complet"
- Attends la fin de l'analyse
- Une fois l'analyse terminée, un fichier bloc note devrait se créer sur ton bureau (il devrait s'appeler ZHPDiag)
- Rends-toi sur ce site : https://www.cjoint.com/
- Clique sur "Choisir un fichier" et choisis le bloc note ZHPDiag qui est sur ton bureau
- Dans le type de diffusion choisis "Privée"
- Dans le champ "Pour quelle durée" choisis 4 jours
- Remplis ensuite la suite du formulaire
- Enfin, donne-nous le lien du fichier que tu viens de mettre sur le site


