
Problème de démarrage de mon pc
EFI Network 0 for IPv6 (28-D2-44-F9-D7-EE) boot failed.
Merci
26 réponses
Le problème relevé consiste en un échec de démarrage causé par une erreur EFI Network 0 for IPv6 (28-D2-44-F9-D7-EE) boot failed qui apparaît au démarrage. Des solutions évoquées proposent d’abord une restauration système qui permet au PC de fonctionner à nouveau, avant d’envisager un formatage ultérieur pour repartir sur une installation propre. Un diagnostic technique détaillé répertorie des éléments et des processus du système, ce qui illustre une approche méthodique pour identifier des éléments indésirables et facteurs de dysfonctionnement. D'autres éléments mentionnent des composants Lenovo et des outils de surveillance, reflétant le contexte matériel et des programmes préinstallés qui peuvent influencer le démarrage et le diagnostic.
-
salut
le pc tente de démarrer sur le reseau
redémarre le pc et va dans le bios >> onglet boot et remet le DD en 'first boot/1er au démarrage"
sauvegarde le changement avec F10 et Yes (pour oui)
@+
-
re
ok, tu me diras ce que ça donne
@+
-
salut
pour accéder au bios, regarde ceci
Lenovo ThinkPad edge, e431, e531, e545, helix, l440, l540, s431, t440s, t540p, twist, w510, w520, w530, w540, x140, x220, x230, x240, X1 carbon F12 F1
Lenovo IdeaPad s300, u110, u310 Touch, u410, u510, y500, y510, yoga 11, yoga 13, z500 Bouton Novo à côté du bouton d'alimentation, F12 Bouton Novo
dans cette page >> https://www.malekal.com/liste-touches-acces-bios-boot-menu-constructeur/
@+
-
salut
je ne vois pas grand chose sur ta capture d'écran
désactive le Fast Boot (met le sur Disable) et regarde si tu peux changer l'ordre de Boot (mettre le DD en first boot)
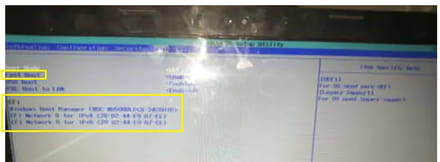
dit moi ce que ça donne
@+
-
re
Ça fait un écran noir avec un rond qui cherche depuis maintenant 1h.
tu ne me dis pas si tu as réussi à changer l'ordre de boot...
@+
-
salut
teste ceci:
clique sur les touches CTRL+ALT+DELETE/SUPPRIME
si ça fonctionne, tu dois avoir 1page avec des options,clique sur "ouvrir le gestionnaire des tâches"
dans la fenêtre qui s'ouvre, clique sur "fichier" >> "nouvelle tâche"
dans la fenêtre qui s'ouvre, tape "explorer" et clique sur OK
tu devrais voir apparaître le bureau
PS: si ça ne fonctionne pas, fait ceci:
éteint ton pc normalement
débranche le du secteur
retire la batterie (si c'est possible)
appuie 30 secondes sur le bouton marche/arrêt sans le relâcher
remet la batterie
rebranche le pc sur le secteur
redémarre le pc
dit moi ce que ça donne
@+
-
re
Ça m'affiche toujours la même chose
quand tu fais la manipulation avec la nouvelle tâche?
comment éteindre le pc normalement quand il n'y a rien qui s'affiche ? En restant appuyé sur le bouton marche arrêt ?
oui, éteint le en appuyant sur le bouton marche/arrêt
@+
-
salut
l'écran est toujour noire avec le curseur de la souris que j'arrive a bouger
retente ceci:
clique sur les touches CTRL+ALT+DELETE/SUPPRIME
si ça fonctionne, tu dois avoir 1page avec des options,clique sur "ouvrir le gestionnaire des tâches"
dans la fenêtre qui s'ouvre, clique sur "fichier" >> "nouvelle tâche"
dans la fenêtre qui s'ouvre, tape "explorer" et clique sur OK
tu devrais voir apparaître le bureau
dit moi ce que ça donne
@+
-
re
ok, ton pc est sous W8.1 ou W10?
tu as des données a sauvegarder?
@+
-
re
W10 et oui j'aimerai récupérer mes photos et dossiers
ok, ton problème de démarrage sur le reseau date de + - combien de temps?
tu as 2 solutions:
1) tu démarres le pc sur les options avancées, et tu fais 1 restauration système à 1 date d'avant ton souci
2) tu démarres le pc sur 1 CD Live et tu récupères tes données sur 1 DD externe
pour l'option 1, regarde cette page >> https://lecrabeinfo.net/acceder-aux-options-de-demarrage-avancees-de-windows-10.html
pour l'option 2, regarde cette page >> https://www.malekal.com/creer-live-cd-malekal-depanner-ordinateur/
si tu as de questions...
PS: je ne serai pas tout le temps devant le pc, donc ne t'inquiète pas si je ne réponds pas de suite
@+
-
re
Maintenant j'ai bien le bureau qui s'est affiché après 4h de mise en route, la souris bouge bien mais impossible d'ouvrir quoi ce soit. Que dois-je faire ?
ok, dit moi si tu as fait 1 restauration système via 1 point de restauration à 1 date d'avant ton souci
PS: tu as bien sauvegardé toutes tes données?
@+
-
salut
C bon le pc re fonctionne en faisant une restauration système. Mais je vais quand-même le formater. Merci beaucoup pour votre aide.
avant de le restaurer " en restauration d'usine", comme il était quand tu l'as acheté, tu peux faire 1 scan avec FRST pour voir si le pc est infecté
@+
-
salut
C quoi FRST?
c'est 1 logiciel qui montre ce que qu'il y a dans le pc (infection etc...)
si tu veux faire le scan, fait ceci:
télécharge FRST de (Fabar) sur ton bureau
https://www.bleepingcomputer.com/download/farbar-recovery-scan-tool/
PS: prend celui correspondant à ton pc (32 ou 64 bits)
https://www.commentcamarche.net/informatique/windows/169-32-bits-ou-64-bits-comment-savoir/
exécute le en tant qu'administrateur (clic droit)
à la fin du scan, les rapports FRST et ADDITION s'afficheront sur ton bureau et dans C:\FRST\LOG
poste les rapports via cjoint
https://www.commentcamarche.net/faq/29493-utiliser-cjoint-pour-heberger-des-fichiers
@+
-
re
est ce que je dois arrêter l'antivirus avant
oui, tu le désactives le temps du scan
@+
-
re
tu as 2 version de retard pour W10 >> Windows 10 Home Version 1803 17134.1006 (X64)
on est à la 1903
tu as Avast que tu peux désinstaller, Windows Defender fait + - le même boulot
désinstalle Avast avec Revo Uninstaller en mode avancé
télécharge Revo Uninstaller sur ton bureau clique ici
exécute le en tant qu'administrateur (clic droit) pour l'installer
regarde le tuto pour l'utilisation >> https://www.logicielgratuit-tuto.com/nettoyage/revo-uninstaller/
dit moi quand c'est fait
je vais lire les rapports
@+
-
salut
Est ce que je dois faire autre chose et comment bien paramétrer Windows defender?
laisse le faire :)
fait ceci et poste le rapport après la correction
/!\Script uniquement pour cet ordinateur, à ne pas reproduire sur un autre ordinateur/!\
fait ceci:
ouvre le bloc-note
copie/colle le texte ci-dessous:
Start: CreateRestorePoint: CloseProcesses: (Byte Technologies LLC -> Byte Technologies LLC) C:\Program Files\ByteFence\ByteFence.exe (Byte Technologies LLC -> Byte Technologies LLC) C:\Program Files\ByteFence\ByteFenceService.exe (Byte Technologies LLC -> Byte Technologies LLC.) C:\Program Files\ByteFence\rtop\bin\rtop_bg.exe (Byte Technologies LLC -> Byte Technologies LLC.) C:\Program Files\ByteFence\rtop\bin\rtop_svc.exe (McAfee, Inc. -> McAfee, Inc.) C:\Program Files\McAfee\WebAdvisor\servicehost.exe (McAfee, Inc. -> McAfee, Inc.) C:\Program Files\McAfee\WebAdvisor\uihost.exe HKLM Group Policy restriction on software: %systemroot%\system32\mrt.exe <==== ATTENTION HKLM\SOFTWARE\Policies\Microsoft\Windows Defender: Restriction <==== ATTENTION HKU\S-1-5-21-3540978669-3579479453-1539612789-1001\...\Run: [Chromium] => c:\users\ludovic\appdata\local\chromium\application\chrome.exe [828416 2017-01-21] (The Chromium Authors) [Fichier non signé] HKU\S-1-5-21-3540978669-3579479453-1539612789-1001\...\Run: [GoogleChromeAutoLaunch_441431D7860141A0E7E6701089D709EA] => C:\Users\Ludovic\AppData\Local\chromium\Application\chrome.exe [828416 2017-01-21] (The Chromium Authors) [Fichier non signé] HKU\S-1-5-21-3540978669-3579479453-1539612789-1001\...\RunOnce: [Application Restart #5] => C:\Users\Ludovic\AppData\Local\SweetLabs App Platform\Engine\ServiceHostApp.exe /addfavoritec:\programdata\microsoft\windows\start menu\programs\startup\$mcreboota5e6deaa56$.lnk --disable-internal-fl (l'élément de données a 685 caractères en plus). HKU\S-1-5-21-3540978669-3579479453-1539612789-1001\...\RunOnce: [Application Restart #4] => C:\Users\Ludovic\AppData\Local\SweetLabs App Platform\Engine\ServiceHostApp.exe --disable-internal-flash --noerrdialogs --no-message-box --disable-extensions --disable-web-security --disable-web-reso (l'élément de données a 587 caractères en plus). FF HKLM\SOFTWARE\Policies\Mozilla\Firefox: Restriction <==== ATTENTION Task: {068ECF18-7C83-48BB-99EE-5CE09C79C2F9} - \Microsoft\Windows\Setup\GWXTriggers\OutOfIdle-5d -> Pas de fichier <==== ATTENTION Task: {0E414FBB-81F7-42F7-AF16-6C85AE4493CA} - \Microsoft\Windows\Setup\gwx\launchtrayprocess -> Pas de fichier <==== ATTENTION Task: {209CA1AE-D12E-4766-A9C3-298770DFDD18} - \Microsoft\Windows\Setup\GWXTriggers\Telemetry-4xd -> Pas de fichier <==== ATTENTION Task: {352E6CA0-7314-4DF4-89C4-682368D80D57} - System32\Tasks\Microsoft\Windows\Workplace Join\Automatic-Workplace-Join => C:\WINDOWS\System32\AutoWorkplace.exe Task: {3946FB90-005E-477D-8A81-D4B599D92DFA} - \Microsoft\Windows\Setup\GWXTriggers\MachineUnlock-5d -> Pas de fichier <==== ATTENTION Task: {3D1CCDF3-00DD-44CD-91DB-EC9CAC842709} - \Microsoft\Windows\Setup\gwx\refreshgwxconfigandcontent -> Pas de fichier <==== ATTENTION Task: {478F7B20-5E99-43B3-9550-31E6BC82BFA1} - \Microsoft\Windows\Setup\GWXTriggers\OutOfSleep-5d -> Pas de fichier <==== ATTENTION Task: {510A0CBC-D80D-474C-AFE0-BA04C1FD53A5} - \OfficeSoftwareProtectionPlatform\SvcRestartTask -> Pas de fichier <==== ATTENTION Task: {68A6075C-DEEB-4323-BA6E-11ACFBA9E474} - \Microsoft\Windows\Setup\GWXTriggers\Logon-5d -> Pas de fichier <==== ATTENTION Task: {69D5DED5-14DE-4BD7-A329-BEF566BC6523} - \Microsoft\Windows\Setup\GWXTriggers\refreshgwxconfig-B -> Pas de fichier <==== ATTENTION Task: {740E1DF8-33E2-4933-B6C3-112569EC1B68} - \Microsoft\Windows\Setup\gwx\refreshgwxconfig -> Pas de fichier <==== ATTENTION Task: {77860055-11F2-42DA-A9AD-05174A009107} - System32\Tasks\ByteFence => C:\Program Files\ByteFence\ByteFence.exe [3857224 2019-03-27] (Byte Technologies LLC -> Byte Technologies LLC) <==== ATTENTION Task: {7DC8F0FA-8CA7-4B18-B76E-960DA68137F2} - \Microsoft\Windows\UNP\RunCampaignManager -> Pas de fichier <==== ATTENTION Task: {8E747856-7D5E-4040-AA77-52886C176CD8} - \WPD\SqmUpload_S-1-5-21-3540978669-3579479453-1539612789-1001 -> Pas de fichier <==== ATTENTION Task: {B5D8980B-BE2D-480A-BB66-2E00524F5A2B} - \Microsoft\Windows\Setup\gwx\refreshgwxcontent -> Pas de fichier <==== ATTENTION Task: {E7CA0905-003E-4775-9748-3F974B9B461A} - \Microsoft\Windows\Setup\GWXTriggers\Time-5d -> Pas de fichier <==== ATTENTION Task: {F5703D58-8BC7-4D79-8ECC-A0DDC0BBB42C} - System32\Tasks\Opera_helper => C:\Users\Ludovic\AppData\Roaming\opera_helper\Opera_helper.exe [188928 2017-01-08] () [Fichier non signé] <==== ATTENTION Task: C:\WINDOWS\Tasks\Opera_helper.job => C:\Users\Ludovic\AppData\Roaming\OPERA_~1\OPERA_~1.EXE HKLM\SOFTWARE\Policies\Microsoft\Internet Explorer: Restriction <==== ATTENTION HKLM\Software\Microsoft\Internet Explorer\Main,Start Page = hxxps://fr.search.yahoo.com/yhs/web?hspart=iry&hsimp=yhs-fullyhosted_003&type=wbf_fsfreaudvid_18_29_02¶m1=1¶m2=f%3D1%26b%3DIE%26cc%3Dfr%26pa%3Dwincy%26cd%3D2XzuyEtN2Y1L1QzuyD0CzytA0AtB0EtAyDtAzzyDtByC0DyCtN0D0Tzu0StBtAzyyEtN1L2XzuyEtFtByCtFtDtFtCtDtCtN1L1CzutN1L1G1B1V1N2Y1L1Qzu2SyByDyE0EyDyByEzytGyE0EyCtCtGyB0ByEyDtGtB0D0DzztG0F0FyBtByD0Czz0CyEzytA0E2QtN1M1F1B2Z1V1N2Y1L1Qzu2S1Q1R1R1OyEtDtDtBtGtDzy1P1OtGyEtByByCtGzzyC1StBtGyC1PtDyBtCyC1OtAtCzyzzzz2QtN0A0LzuyEtN1B2Z1V1T1S1NzutN1Q2Z1B1P1RzutCyDtAtBtByDzytDtAyC%26cr%3D1648256642%26a%3Dwbf_fsfreaudvid_18_29_02%26os_ver%3D10.0%26os%3DWindows%2B10%2BHome HKLM\Software\Wow6432Node\Microsoft\Internet Explorer\Main,Start Page = hxxps://fr.search.yahoo.com/yhs/web?hspart=iry&hsimp=yhs-fullyhosted_003&type=wbf_fsfreaudvid_18_29_02¶m1=1¶m2=f%3D1%26b%3DIE%26cc%3Dfr%26pa%3Dwincy%26cd%3D2XzuyEtN2Y1L1QzuyD0CzytA0AtB0EtAyDtAzzyDtByC0DyCtN0D0Tzu0StBtAzyyEtN1L2XzuyEtFtByCtFtDtFtCtDtCtN1L1CzutN1L1G1B1V1N2Y1L1Qzu2SyByDyE0EyDyByEzytGyE0EyCtCtGyB0ByEyDtGtB0D0DzztG0F0FyBtByD0Czz0CyEzytA0E2QtN1M1F1B2Z1V1N2Y1L1Qzu2S1Q1R1R1OyEtDtDtBtGtDzy1P1OtGyEtByByCtGzzyC1StBtGyC1PtDyBtCyC1OtAtCzyzzzz2QtN0A0LzuyEtN1B2Z1V1T1S1NzutN1Q2Z1B1P1RzutCyDtAtBtByDzytDtAyC%26cr%3D1648256642%26a%3Dwbf_fsfreaudvid_18_29_02%26os_ver%3D10.0%26os%3DWindows%2B10%2BHome HKLM\Software\Microsoft\Internet Explorer\Main,Search Page = hxxp://www.mystartsearch.com/web/?type=ds&ts=1434740113&z=f6bdd674cabe1c7f433cba2gdz7cbz4m2zae1g0gae&from=slbnew&uid=WDCXWD5000LPCX-24C6HT0_WD-WXC1A84420RF420RF&q={searchTerms} HKLM\Software\Microsoft\Internet Explorer\Main,Default_Page_URL = hxxp://www.mystartsearch.com/?type=hppp&ts=1434740354&z=f2925dd05bab828ac3106begbz7cez6m1z9eccazeb&from=slbnew&uid=WDCXWD5000LPCX-24C6HT0_WD-WXC1A84420RF420RF HKLM\Software\Microsoft\Internet Explorer\Main,Default_Search_URL = hxxp://www.mystartsearch.com/web/?type=ds&ts=1434740113&z=f6bdd674cabe1c7f433cba2gdz7cbz4m2zae1g0gae&from=slbnew&uid=WDCXWD5000LPCX-24C6HT0_WD-WXC1A84420RF420RF&q={searchTerms} HKU\S-1-5-21-3540978669-3579479453-1539612789-1001\Software\Microsoft\Internet Explorer\Main,Search Page = hxxp://search.delta-homes.com/web/?type=ds&ts=1438199914&z=756ed4d8c6ac339ba59e65dgdz0c2b4g8t2t5tfgez&from=wpm07173&uid=WDCXWD5000LPCX-24C6HT0_WD-WXC1A84420RF420RF&q={searchTerms} HKU\S-1-5-21-3540978669-3579479453-1539612789-1001\Software\Microsoft\Internet Explorer\Main,Start Page = hxxps://fr.search.yahoo.com/yhs/web?hspart=iry&hsimp=yhs-fullyhosted_003&type=wbf_fsfreaudvid_18_29_02¶m1=1¶m2=f%3D1%26b%3DIE%26cc%3Dfr%26pa%3Dwincy%26cd%3D2XzuyEtN2Y1L1QzuyD0CzytA0AtB0EtAyDtAzzyDtByC0DyCtN0D0Tzu0StBtAzyyEtN1L2XzuyEtFtByCtFtDtFtCtDtCtN1L1CzutN1L1G1B1V1N2Y1L1Qzu2SyByDyE0EyDyByEzytGyE0EyCtCtGyB0ByEyDtGtB0D0DzztG0F0FyBtByD0Czz0CyEzytA0E2QtN1M1F1B2Z1V1N2Y1L1Qzu2S1Q1R1R1OyEtDtDtBtGtDzy1P1OtGyEtByByCtGzzyC1StBtGyC1PtDyBtCyC1OtAtCzyzzzz2QtN0A0LzuyEtN1B2Z1V1T1S1NzutN1Q2Z1B1P1RzutCyDtAtBtByDzytDtAyC%26cr%3D1648256642%26a%3Dwbf_fsfreaudvid_18_29_02%26os_ver%3D10.0%26os%3DWindows%2B10%2BHome HKU\S-1-5-21-3540978669-3579479453-1539612789-1001\Software\Microsoft\Internet Explorer\Main,Default_Page_URL = hxxp://www.mystartsearch.com/?type=hppp&ts=1434740354&z=f2925dd05bab828ac3106begbz7cez6m1z9eccazeb&from=slbnew&uid=WDCXWD5000LPCX-24C6HT0_WD-WXC1A84420RF420RF HKU\S-1-5-21-3540978669-3579479453-1539612789-1001\Software\Microsoft\Internet Explorer\Main,Default_Search_URL = hxxp://search.delta-homes.com/web/?type=ds&ts=1438199914&z=756ed4d8c6ac339ba59e65dgdz0c2b4g8t2t5tfgez&from=wpm07173&uid=WDCXWD5000LPCX-24C6HT0_WD-WXC1A84420RF420RF&q={searchTerms} HKU\S-1-5-21-3540978669-3579479453-1539612789-1001\Software\Microsoft\Internet Explorer\Main,Secondary Start Pages = hxxp://www.lenovo.com SearchScopes: HKLM -> DefaultScope {33BB0A4E-99AF-4226-BDF6-49120163DE86} URL = hxxps://fr.search.yahoo.com/yhs/search?hspart=iry&hsimp=yhs-fullyhosted_003&type=wbf_fsfreaudvid_18_29_02¶m1=1¶m2=f%3D4%26b%3DIE%26cc%3Dfr%26pa%3Dwincy%26cd%3D2XzuyEtN2Y1L1QzuyD0CzytA0AtB0EtAyDtAzzyDtByC0DyCtN0D0Tzu0StBtAzyyEtN1L2XzuyEtFtByCtFtDtFtCtDtCtN1L1CzutN1L1G1B1V1N2Y1L1Qzu2SyByDyE0EyDyByEzytGyE0EyCtCtGyB0ByEyDtGtB0D0DzztG0F0FyBtByD0Czz0CyEzytA0E2QtN1M1F1B2Z1V1N2Y1L1Qzu2S1Q1R1R1OyEtDtDtBtGtDzy1P1OtGyEtByByCtGzzyC1StBtGyC1PtDyBtCyC1OtAtCzyzzzz2QtN0A0LzuyEtN1B2Z1V1T1S1NzutN1Q2Z1B1P1RzutCyDtAtBtByDzytDtAyC%26cr%3D1648256642%26a%3Dwbf_fsfreaudvid_18_29_02%26os_ver%3D10.0%26os%3DWindows%2B10%2BHome&p={searchTerms} SearchScopes: HKLM -> {2f23ab71-4ac6-41f2-a955-ea576e553146} URL = hxxp://www.bing.com/search?q={searchTerms}&form=MSSEDF&pc=MSE1 SearchScopes: HKLM -> {33BB0A4E-99AF-4226-BDF6-49120163DE86} URL = hxxps://fr.search.yahoo.com/yhs/search?hspart=iry&hsimp=yhs-fullyhosted_003&type=wbf_fsfreaudvid_18_29_02¶m1=1¶m2=f%3D4%26b%3DIE%26cc%3Dfr%26pa%3Dwincy%26cd%3D2XzuyEtN2Y1L1QzuyD0CzytA0AtB0EtAyDtAzzyDtByC0DyCtN0D0Tzu0StBtAzyyEtN1L2XzuyEtFtByCtFtDtFtCtDtCtN1L1CzutN1L1G1B1V1N2Y1L1Qzu2SyByDyE0EyDyByEzytGyE0EyCtCtGyB0ByEyDtGtB0D0DzztG0F0FyBtByD0Czz0CyEzytA0E2QtN1M1F1B2Z1V1N2Y1L1Qzu2S1Q1R1R1OyEtDtDtBtGtDzy1P1OtGyEtByByCtGzzyC1StBtGyC1PtDyBtCyC1OtAtCzyzzzz2QtN0A0LzuyEtN1B2Z1V1T1S1NzutN1Q2Z1B1P1RzutCyDtAtBtByDzytDtAyC%26cr%3D1648256642%26a%3Dwbf_fsfreaudvid_18_29_02%26os_ver%3D10.0%26os%3DWindows%2B10%2BHome&p={searchTerms} SearchScopes: HKLM-x32 -> DefaultScope {33BB0A4E-99AF-4226-BDF6-49120163DE86} URL = hxxps://fr.search.yahoo.com/yhs/search?hspart=iry&hsimp=yhs-fullyhosted_003&type=wbf_fsfreaudvid_18_29_02¶m1=1¶m2=f%3D4%26b%3DIE%26cc%3Dfr%26pa%3Dwincy%26cd%3D2XzuyEtN2Y1L1QzuyD0CzytA0AtB0EtAyDtAzzyDtByC0DyCtN0D0Tzu0StBtAzyyEtN1L2XzuyEtFtByCtFtDtFtCtDtCtN1L1CzutN1L1G1B1V1N2Y1L1Qzu2SyByDyE0EyDyByEzytGyE0EyCtCtGyB0ByEyDtGtB0D0DzztG0F0FyBtByD0Czz0CyEzytA0E2QtN1M1F1B2Z1V1N2Y1L1Qzu2S1Q1R1R1OyEtDtDtBtGtDzy1P1OtGyEtByByCtGzzyC1StBtGyC1PtDyBtCyC1OtAtCzyzzzz2QtN0A0LzuyEtN1B2Z1V1T1S1NzutN1Q2Z1B1P1RzutCyDtAtBtByDzytDtAyC%26cr%3D1648256642%26a%3Dwbf_fsfreaudvid_18_29_02%26os_ver%3D10.0%26os%3DWindows%2B10%2BHome&p={searchTerms} SearchScopes: HKLM-x32 -> {2f23ab71-4ac6-41f2-a955-ea576e553146} URL = hxxp://www.bing.com/search?q={searchTerms}&form=MSSEDF&pc=MSE1 SearchScopes: HKLM-x32 -> {33BB0A4E-99AF-4226-BDF6-49120163DE86} URL = hxxps://fr.search.yahoo.com/yhs/search?hspart=iry&hsimp=yhs-fullyhosted_003&type=wbf_fsfreaudvid_18_29_02¶m1=1¶m2=f%3D4%26b%3DIE%26cc%3Dfr%26pa%3Dwincy%26cd%3D2XzuyEtN2Y1L1QzuyD0CzytA0AtB0EtAyDtAzzyDtByC0DyCtN0D0Tzu0StBtAzyyEtN1L2XzuyEtFtByCtFtDtFtCtDtCtN1L1CzutN1L1G1B1V1N2Y1L1Qzu2SyByDyE0EyDyByEzytGyE0EyCtCtGyB0ByEyDtGtB0D0DzztG0F0FyBtByD0Czz0CyEzytA0E2QtN1M1F1B2Z1V1N2Y1L1Qzu2S1Q1R1R1OyEtDtDtBtGtDzy1P1OtGyEtByByCtGzzyC1StBtGyC1PtDyBtCyC1OtAtCzyzzzz2QtN0A0LzuyEtN1B2Z1V1T1S1NzutN1Q2Z1B1P1RzutCyDtAtBtByDzytDtAyC%26cr%3D1648256642%26a%3Dwbf_fsfreaudvid_18_29_02%26os_ver%3D10.0%26os%3DWindows%2B10%2BHome&p={searchTerms} SearchScopes: HKU\S-1-5-21-3540978669-3579479453-1539612789-1001 -> DefaultScope {33BB0A4E-99AF-4226-BDF6-49120163DE86} URL = hxxps://fr.search.yahoo.com/yhs/search?hspart=iry&hsimp=yhs-fullyhosted_003&type=wbf_fsfreaudvid_18_29_02¶m1=1¶m2=f%3D4%26b%3DIE%26cc%3Dfr%26pa%3Dwincy%26cd%3D2XzuyEtN2Y1L1QzuyD0CzytA0AtB0EtAyDtAzzyDtByC0DyCtN0D0Tzu0StBtAzyyEtN1L2XzuyEtFtByCtFtDtFtCtDtCtN1L1CzutN1L1G1B1V1N2Y1L1Qzu2SyByDyE0EyDyByEzytGyE0EyCtCtGyB0ByEyDtGtB0D0DzztG0F0FyBtByD0Czz0CyEzytA0E2QtN1M1F1B2Z1V1N2Y1L1Qzu2S1Q1R1R1OyEtDtDtBtGtDzy1P1OtGyEtByByCtGzzyC1StBtGyC1PtDyBtCyC1OtAtCzyzzzz2QtN0A0LzuyEtN1B2Z1V1T1S1NzutN1Q2Z1B1P1RzutCyDtAtBtByDzytDtAyC%26cr%3D1648256642%26a%3Dwbf_fsfreaudvid_18_29_02%26os_ver%3D10.0%26os%3DWindows%2B10%2BHome&p={searchTerms} SearchScopes: HKU\S-1-5-21-3540978669-3579479453-1539612789-1001 -> {0633EE93-D776-472f-A0FF-E1416B8B2E3A} URL = hxxp://do-search.com/web/?utm_source=b&utm_medium=&utm_campaign=install_ie&utm_content=ds&from=&uid=ST500DM002-1BC142_W2A27G6AXXXXW2A27G6A&ts=1420373293&type=default&q={searchTerms} SearchScopes: HKU\S-1-5-21-3540978669-3579479453-1539612789-1001 -> {2023ECEC-E06A-4372-A1C7-0B49F9E0FFF0} URL = hxxp://do-search.com/web/?utm_source=b&utm_medium=&utm_campaign=install_ie&utm_content=ds&from=&uid=ST500DM002-1BC142_W2A27G6AXXXXW2A27G6A&ts=1420373293&type=default&q={searchTerms} SearchScopes: HKU\S-1-5-21-3540978669-3579479453-1539612789-1001 -> {2f23ab71-4ac6-41f2-a955-ea576e553146} URL = hxxp://www.bing.com/search?q={searchTerms}&form=MSSEDF&pc=MSE1 SearchScopes: HKU\S-1-5-21-3540978669-3579479453-1539612789-1001 -> {33BB0A4E-99AF-4226-BDF6-49120163DE86} URL = hxxps://fr.search.yahoo.com/yhs/search?hspart=iry&hsimp=yhs-fullyhosted_003&type=wbf_fsfreaudvid_18_29_02¶m1=1¶m2=f%3D4%26b%3DIE%26cc%3Dfr%26pa%3Dwincy%26cd%3D2XzuyEtN2Y1L1QzuyD0CzytA0AtB0EtAyDtAzzyDtByC0DyCtN0D0Tzu0StBtAzyyEtN1L2XzuyEtFtByCtFtDtFtCtDtCtN1L1CzutN1L1G1B1V1N2Y1L1Qzu2SyByDyE0EyDyByEzytGyE0EyCtCtGyB0ByEyDtGtB0D0DzztG0F0FyBtByD0Czz0CyEzytA0E2QtN1M1F1B2Z1V1N2Y1L1Qzu2S1Q1R1R1OyEtDtDtBtGtDzy1P1OtGyEtByByCtGzzyC1StBtGyC1PtDyBtCyC1OtAtCzyzzzz2QtN0A0LzuyEtN1B2Z1V1T1S1NzutN1Q2Z1B1P1RzutCyDtAtBtByDzytDtAyC%26cr%3D1648256642%26a%3Dwbf_fsfreaudvid_18_29_02%26os_ver%3D10.0%26os%3DWindows%2B10%2BHome&p={searchTerms} SearchScopes: HKU\S-1-5-21-3540978669-3579479453-1539612789-1001 -> {C9D473E4-C374-4131-A23A-54ADDA3DF49A} URL = hxxp://do-search.com/web/?utm_source=b&utm_medium=&utm_campaign=install_ie&utm_content=ds&from=&uid=ST500DM002-1BC142_W2A27G6AXXXXW2A27G6A&ts=1420373293&type=default&q={searchTerms} SearchScopes: HKU\S-1-5-21-3540978669-3579479453-1539612789-1001 -> {E733165D-CBCF-4FDA-883E-ADEF965B476C} URL = hxxp://do-search.com/web/?utm_source=b&utm_medium=&utm_campaign=install_ie&utm_content=ds&from=&uid=ST500DM002-1BC142_W2A27G6AXXXXW2A27G6A&ts=1420373293&type=default&q={searchTerms} BHO: McAfee WebAdvisor -> {B164E929-A1B6-4A06-B104-2CD0E90A88FF} -> C:\Program Files\McAfee\WebAdvisor\x64\IEPlugin.dll [2019-03-11] (McAfee, Inc. -> McAfee, Inc.) BHO-x32: McAfee WebAdvisor -> {B164E929-A1B6-4A06-B104-2CD0E90A88FF} -> C:\Program Files\McAfee\WebAdvisor\win32\IEPlugin.dll [2019-03-11] (McAfee, Inc. -> McAfee, Inc.) Handler: dssrequest - {5513F07E-936B-4E52-9B00-067394E91CC5} - c:\PROGRA~2\mcafee\SITEAD~1\mcieplg.dll Pas de fichier Handler: sacore - {5513F07E-936B-4E52-9B00-067394E91CC5} - c:\PROGRA~2\mcafee\SITEAD~1\mcieplg.dll Pas de fichier FF HKLM\...\Firefox\Extensions: [{4ED1F68A-5463-4931-9384-8FFF5ED91D92}] - C:\Program Files\McAfee\WebAdvisor\e10ssaffplg.xpi FF Extension: (McAfee® WebAdvisor) - C:\Program Files\McAfee\WebAdvisor\e10ssaffplg.xpi [2019-05-15] FF HKLM-x32\...\Firefox\Extensions: [{4ED1F68A-5463-4931-9384-8FFF5ED91D92}] - C:\Program Files\McAfee\WebAdvisor\e10ssaffplg.xpi FF HKLM-x32\...\Firefox\Extensions: [{C7AE725D-FA5C-4027-BB4C-787EF9F8248A}] - C:\Program Files (x86)\RelevantKnowledge\firefox => non trouvé(e) FF Plugin HKU\S-1-5-21-3540978669-3579479453-1539612789-1001: @rocketlife.com/RocketLife Secure Plug-In Layer;version=1.0.5 -> C:\Users\Ludovic\AppData\Roaming\Visan\plugins\npRLSecurePluginLayer.dll [2011-05-13] (Visan Industries -> RocketLife, LLP) FF Plugin HKU\S-1-5-21-3540978669-3579479453-1539612789-1001: @squareclock.com/SQ3DPlayer_Production_Castorama_Bathroom_Internet -> C:\Users\Ludovic\AppData\Local\SquareClock.Production_Castorama_Bathroom_Internet\NPSQ3D.dll [2018-04-28] (DASSAULT SYSTEMES SE -> SquareClock SAS) CHR HomePage: Default -> hxxp://start.mysearchdial.com/?f=1&a=tele_14_25_ch&cd=2XzuyEtN2Y1L1Qzu0CtDtA0FtD0EtAzytByE0AzzyBzz0A0AtN0D0Tzu0SzytDyEtN1L2XzutBtFtBtCtFyEtFtCtN1L1CzutCyEtBzytDyD1V1QtN1L1G1B1V1N2Y1L1Qzu2SyEyBzztA0EyD0C0BtG0FyE0EzztGtA0E0FzztGyC0A0CyEtGtByEyByE0D0CzytB0EtCtB0E2QtN1M1F1B2Z1V1N2Y1L1Qzu2StB0D0BtCtAtDyDtCtGzy0F0DyBtGyBtDtD0BtGyB0FyC0DtGtD0AtCzz0D0ByEyBtAtAzytB2Q&cr=1579520877&ir= CHR StartupUrls: Default -> "hxxp://start.mysearchdial.com/?f=1&a=tele_14_25_ch&cd=2XzuyEtN2Y1L1Qzu0CtDtA0FtD0EtAzytByE0AzzyBzz0A0AtN0D0Tzu0SzytDyEtN1L2XzutBtFtBtCtFyEtFtCtN1L1CzutCyEtBzytDyD1V1QtN1L1G1B1V1N2Y1L1Qzu2SyEyBzztA0EyD0C0BtG0FyE0EzztGtA0E0FzztGyC0A0CyEtGtByEyByE0D0CzytB0EtCtB0E2QtN1M1F1B2Z1V1N2Y1L1Qzu2StB0D0BtCtAtDyDtCtGzy0F0DyBtGyBtDtD0BtGyB0FyC0DtGtD0AtCzz0D0ByEyBtAtAzytB2Q&cr=1579520877&ir=","hxxp://Vosteran.com/?f=7&a=vst_secureddownload_14_51_ch&cd=2XzuyEtN2Y1L1QzutDtDtCyD0A0Fzy0DtB0FtD0EtDtByDzytN0D0Tzu0StCtDzzyDtN1L2XzutAtFyCtFtCtDtFyBtN1L1CzutCyEtBzytDyD1V1BtN1L1G1B1V1N2Y1L1Qzu2SyC0AtBtDtB0AyEyBtGyB0DyCtAtGyEtD0B0CtGyDyD0FyCtGtCzztCzz0C0FyE0EyCtA0Azz2QtN1M1F1B2Z1V1N2Y1L1Qzu2S0DtAtDtA0EtA0BtDtGyD0A0B0EtGyEyEtBtDtGzzyCtCyDtG0AtAyD0EyCyDyDtAtD0E0DyB2Q&cr=1573740764&ir=","hxxp://www.mystartsearch.com/?type=hp&ts=1434740113&z=f6bdd674cabe1c7f433cba2gdz7cbz4m2zae1g0gae&from=slbnew&uid=WDCXWD5000LPCX-24C6HT0_WD-WXC1A84420RF420RF","hxxp://www.delta-homes.com/?type=hp&ts=1438199914&z=756ed4d8c6ac339ba59e65dgdz0c2b4g8t2t5tfgez&from=wpm07173&uid=WDCXWD5000LPCX-24C6HT0_WD-WXC1A84420RF420RF","hxxp://www.mystartsearch.com/?type=hppp&ts=1434740354&z=f2925dd05bab828ac3106begbz7cez6m1z9eccazeb&from=slbnew&uid=WDCXWD5000LPCX-24C6HT0_WD-WXC1A84420RF420RF" CHR NewTab: Default -> Active:"chrome-extension://pilplloabdedfmialnfchjomjmpjcoej/index.html" CHR Extension: (McAfee® WebAdvisor) - C:\Users\Ludovic\AppData\Local\Google\Chrome\User Data\Default\Extensions\fheoggkfdfchfphceeifdbepaooicaho [2019-10-15] CHR Extension: (Search Manager) - C:\Users\Ludovic\AppData\Local\Google\Chrome\User Data\Default\Extensions\pilplloabdedfmialnfchjomjmpjcoej [2019-10-15] CHR HKLM\...\Chrome\Extension: [fheoggkfdfchfphceeifdbepaooicaho] - hxxp://clients2.google.com/service/update2/crx CHR HKLM\...\Chrome\Extension: [nahhmpbckpgdidfnmfkfgiflpjijilce] - hxxps://clients2.google.com/service/update2/crx CHR HKLM\...\Chrome\Extension: [pilplloabdedfmialnfchjomjmpjcoej] - hxxps://clients2.google.com/service/update2/crx CHR HKU\S-1-5-21-3540978669-3579479453-1539612789-1001\SOFTWARE\Google\Chrome\Extensions\...\Chrome\Extension: [nahhmpbckpgdidfnmfkfgiflpjijilce] - hxxps://clients2.google.com/service/update2/crx CHR HKU\S-1-5-21-3540978669-3579479453-1539612789-1001\SOFTWARE\Google\Chrome\Extensions\...\Chrome\Extension: [pilplloabdedfmialnfchjomjmpjcoej] - hxxps://clients2.google.com/service/update2/crx CHR HKLM-x32\...\Chrome\Extension: [fheoggkfdfchfphceeifdbepaooicaho] - hxxp://clients2.google.com/service/update2/crx CHR HKLM-x32\...\Chrome\Extension: [nahhmpbckpgdidfnmfkfgiflpjijilce] - hxxps://clients2.google.com/service/update2/crx CHR HKLM-x32\...\Chrome\Extension: [pilplloabdedfmialnfchjomjmpjcoej] - hxxps://clients2.google.com/service/update2/crx R2 ByteFenceService; c:\program files\bytefence\ByteFenceService.exe [156488 2019-03-27] (Byte Technologies LLC -> Byte Technologies LLC) <==== ATTENTION R2 McAfee WebAdvisor; C:\Program Files\McAfee\WebAdvisor\ServiceHost.exe [899640 2019-03-11] (McAfee, Inc. -> McAfee, Inc.) R2 rtop; c:\program files\bytefence\rtop\bin\rtop_svc.exe [297288 2018-07-22] (Byte Technologies LLC -> Byte Technologies LLC.) <==== ATTENTION 2019-10-17 19:48 - 2018-07-22 13:33 - 000000000 ____D C:\Program Files\ByteFence ByteFence Anti-Malware (HKLM-x32\...\ByteFence) (Version: 5.4.1.19 - Byte Technologies LLC) <==== ATTENTION Chromium (HKLM-x32\...\{CCE92429-9C69-F5A9-2DE9-8529FD6956A9}) (Version: - ) Host App Service (HKU\S-1-5-21-3540978669-3579479453-1539612789-1001\...\SweetLabs_AP) (Version: 0.269.8.752 - Pokki) <==== ATTENTION Lenovo Browser Guard (HKLM-x32\...\LenovoBrowserGuard) (Version: 2.16.50.5 - ClientConnect LTD) <==== ATTENTION McAfee WebAdvisor (HKLM-x32\...\{35ED3F83-4BDC-4c44-8EC6-6A8301C7413A}) (Version: 4.1.0.36 - McAfee, Inc.) mystartsearch uninstall (HKLM-x32\...\mystartsearch uninstall) (Version: - mystartsearch) <==== ATTENTION HKU\S-1-5-21-3540978669-3579479453-1539612789-1001\...\ChromeHTML: -> <==== ATTENTION ContextMenuHandlers5: [igfxcui] -> {3AB1675A-CCFF-11D2-8B20-00A0C93CB1F4} => -> Pas de fichier 2017-11-16 15:11 - 2017-11-16 15:11 - 000310784 _____ (GitHub Community) [Fichier non signé] c:\program files\bytefence\Microsoft.Win32.TaskScheduler.dll FirewallRules: [{2DAD1E53-16F7-475B-BC8B-95B56036B889}] => (Allow) C:\Program Files (x86)\RelevantKnowledge\rlvknlg.exe Pas de fichier FirewallRules: [{704FB904-6659-4654-B1AC-E449E6A0844A}] => (Allow) C:\Program Files (x86)\RelevantKnowledge\rlvknlg.exe Pas de fichier Hosts: EmptyTemp: Reboot:
quand le texte est copié/collé, clique sur "fichier">>"enregistrer sous" et choisi le "bureau" dans la colonne de gauche
en bas de page, dans "nom de fichier", tape fixlist.txt et clique sur "enregistrer"
exécute FRST et clique sur "corriger"
quand la correction sera terminée, un fichier texte apparaîtra sur ton bureau, copie/colle le résultat dans ta prochaine réponse
@+
-
Résultats de correction de Farbar Recovery Scan Tool (x64) Version: 12-10-2019 02
Exécuté par Ludovic (19-10-2019 13:43:23) Run:1
Exécuté depuis C:\Users\Ludovic\Desktop
Profils chargés: Ludovic (Profils disponibles: Ludovic)
Mode d'amorçage: Normal
==============================================
fixlist contenu:
Start:
CreateRestorePoint:
CloseProcesses:
(Byte Technologies LLC -> Byte Technologies LLC) C:\Program Files\ByteFence\ByteFence.exe
(Byte Technologies LLC -> Byte Technologies LLC) C:\Program Files\ByteFence\ByteFenceService.exe
(Byte Technologies LLC -> Byte Technologies LLC.) C:\Program Files\ByteFence\rtop\bin\rtop_bg.exe
(Byte Technologies LLC -> Byte Technologies LLC.) C:\Program Files\ByteFence\rtop\bin\rtop_svc.exe
(McAfee, Inc. -> McAfee, Inc.) C:\Program Files\McAfee\WebAdvisor\servicehost.exe
(McAfee, Inc. -> McAfee, Inc.) C:\Program Files\McAfee\WebAdvisor\uihost.exe
HKLM Group Policy restriction on software: %systemroot%\system32\mrt.exe <==== ATTENTION
HKLM\SOFTWARE\Policies\Microsoft\Windows Defender: Restriction <==== ATTENTION
HKU\S-1-5-21-3540978669-3579479453-1539612789-1001\...\Run: [Chromium] => c:\users\ludovic\appdata\local\chromium\application\chrome.exe [828416 2017-01-21] (The Chromium Authors) [Fichier non sign�]
HKU\S-1-5-21-3540978669-3579479453-1539612789-1001\...\Run: [GoogleChromeAutoLaunch_441431D7860141A0E7E6701089D709EA] => C:\Users\Ludovic\AppData\Local\chromium\Application\chrome.exe [828416 2017-01-21] (The Chromium Authors) [Fichier non sign�]
HKU\S-1-5-21-3540978669-3579479453-1539612789-1001\...\RunOnce: [Application Restart #5] => C:\Users\Ludovic\AppData\Local\SweetLabs App Platform\Engine\ServiceHostApp.exe /addfavoritec:\programdata\microsoft\windows\start menu\programs\startup\$mcreboota5e6deaa56$.lnk --disable-internal-fl (l'�l�ment de donn�es a 685 caract�res en plus).
HKU\S-1-5-21-3540978669-3579479453-1539612789-1001\...\RunOnce: [Application Restart #4] => C:\Users\Ludovic\AppData\Local\SweetLabs App Platform\Engine\ServiceHostApp.exe --disable-internal-flash --noerrdialogs --no-message-box --disable-extensions --disable-web-security --disable-web-reso (l'�l�ment de donn�es a 587 caract�res en plus).
FF HKLM\SOFTWARE\Policies\Mozilla\Firefox: Restriction <==== ATTENTION
Task: {068ECF18-7C83-48BB-99EE-5CE09C79C2F9} - \Microsoft\Windows\Setup\GWXTriggers\OutOfIdle-5d -> Pas de fichier <==== ATTENTION
Task: {0E414FBB-81F7-42F7-AF16-6C85AE4493CA} - \Microsoft\Windows\Setup\gwx\launchtrayprocess -> Pas de fichier <==== ATTENTION
Task: {209CA1AE-D12E-4766-A9C3-298770DFDD18} - \Microsoft\Windows\Setup\GWXTriggers\Telemetry-4xd -> Pas de fichier <==== ATTENTION
Task: {352E6CA0-7314-4DF4-89C4-682368D80D57} - System32\Tasks\Microsoft\Windows\Workplace Join\Automatic-Workplace-Join => C:\WINDOWS\System32\AutoWorkplace.exe
Task: {3946FB90-005E-477D-8A81-D4B599D92DFA} - \Microsoft\Windows\Setup\GWXTriggers\MachineUnlock-5d -> Pas de fichier <==== ATTENTION
Task: {3D1CCDF3-00DD-44CD-91DB-EC9CAC842709} - \Microsoft\Windows\Setup\gwx\refreshgwxconfigandcontent -> Pas de fichier <==== ATTENTION
Task: {478F7B20-5E99-43B3-9550-31E6BC82BFA1} - \Microsoft\Windows\Setup\GWXTriggers\OutOfSleep-5d -> Pas de fichier <==== ATTENTION
Task: {510A0CBC-D80D-474C-AFE0-BA04C1FD53A5} - \OfficeSoftwareProtectionPlatform\SvcRestartTask -> Pas de fichier <==== ATTENTION
Task: {68A6075C-DEEB-4323-BA6E-11ACFBA9E474} - \Microsoft\Windows\Setup\GWXTriggers\Logon-5d -> Pas de fichier <==== ATTENTION
Task: {69D5DED5-14DE-4BD7-A329-BEF566BC6523} - \Microsoft\Windows\Setup\GWXTriggers\refreshgwxconfig-B -> Pas de fichier <==== ATTENTION
Task: {740E1DF8-33E2-4933-B6C3-112569EC1B68} - \Microsoft\Windows\Setup\gwx\refreshgwxconfig -> Pas de fichier <==== ATTENTION
Task: {77860055-11F2-42DA-A9AD-05174A009107} - System32\Tasks\ByteFence => C:\Program Files\ByteFence\ByteFence.exe [3857224 2019-03-27] (Byte Technologies LLC -> Byte Technologies LLC) <==== ATTENTION
Task: {7DC8F0FA-8CA7-4B18-B76E-960DA68137F2} - \Microsoft\Windows\UNP\RunCampaignManager -> Pas de fichier <==== ATTENTION
Task: {8E747856-7D5E-4040-AA77-52886C176CD8} - \WPD\SqmUpload_S-1-5-21-3540978669-3579479453-1539612789-1001 -> Pas de fichier <==== ATTENTION
Task: {B5D8980B-BE2D-480A-BB66-2E00524F5A2B} - \Microsoft\Windows\Setup\gwx\refreshgwxcontent -> Pas de fichier <==== ATTENTION
Task: {E7CA0905-003E-4775-9748-3F974B9B461A} - \Microsoft\Windows\Setup\GWXTriggers\Time-5d -> Pas de fichier <==== ATTENTION
Task: {F5703D58-8BC7-4D79-8ECC-A0DDC0BBB42C} - System32\Tasks\Opera_helper => C:\Users\Ludovic\AppData\Roaming\opera_helper\Opera_helper.exe [188928 2017-01-08] () [Fichier non sign�] <==== ATTENTION
Task: C:\WINDOWS\Tasks\Opera_helper.job => C:\Users\Ludovic\AppData\Roaming\OPERA_~1\OPERA_~1.EXE
HKLM\SOFTWARE\Policies\Microsoft\Internet Explorer: Restriction <==== ATTENTION
HKLM\Software\Microsoft\Internet Explorer\Main,Start Page = hxxps://fr.search.yahoo.com/yhs/web?hspart=iry&hsimp=yhs-fullyhosted_003&type=wbf_fsfreaudvid_18_29_02�m1=1�m2=f%3D1%26b%3DIE%26cc%3Dfr%26pa%3Dwincy%26cd%3D2XzuyEtN2Y1L1QzuyD0CzytA0AtB0EtAyDtAzzyDtByC0DyCtN0D0Tzu0StBtAzyyEtN1L2XzuyEtFtByCtFtDtFtCtDtCtN1L1CzutN1L1G1B1V1N2Y1L1Qzu2SyByDyE0EyDyByEzytGyE0EyCtCtGyB0ByEyDtGtB0D0DzztG0F0FyBtByD0Czz0CyEzytA0E2QtN1M1F1B2Z1V1N2Y1L1Qzu2S1Q1R1R1OyEtDtDtBtGtDzy1P1OtGyEtByByCtGzzyC1StBtGyC1PtDyBtCyC1OtAtCzyzzzz2QtN0A0LzuyEtN1B2Z1V1T1S1NzutN1Q2Z1B1P1RzutCyDtAtBtByDzytDtAyC%26cr%3D1648256642%26a%3Dwbf_fsfreaudvid_18_29_02%26os_ver%3D10.0%26os%3DWindows%2B10%2BHome
HKLM\Software\Wow6432Node\Microsoft\Internet Explorer\Main,Start Page = hxxps://fr.search.yahoo.com/yhs/web?hspart=iry&hsimp=yhs-fullyhosted_003&type=wbf_fsfreaudvid_18_29_02�m1=1�m2=f%3D1%26b%3DIE%26cc%3Dfr%26pa%3Dwincy%26cd%3D2XzuyEtN2Y1L1QzuyD0CzytA0AtB0EtAyDtAzzyDtByC0DyCtN0D0Tzu0StBtAzyyEtN1L2XzuyEtFtByCtFtDtFtCtDtCtN1L1CzutN1L1G1B1V1N2Y1L1Qzu2SyByDyE0EyDyByEzytGyE0EyCtCtGyB0ByEyDtGtB0D0DzztG0F0FyBtByD0Czz0CyEzytA0E2QtN1M1F1B2Z1V1N2Y1L1Qzu2S1Q1R1R1OyEtDtDtBtGtDzy1P1OtGyEtByByCtGzzyC1StBtGyC1PtDyBtCyC1OtAtCzyzzzz2QtN0A0LzuyEtN1B2Z1V1T1S1NzutN1Q2Z1B1P1RzutCyDtAtBtByDzytDtAyC%26cr%3D1648256642%26a%3Dwbf_fsfreaudvid_18_29_02%26os_ver%3D10.0%26os%3DWindows%2B10%2BHome
HKLM\Software\Microsoft\Internet Explorer\Main,Search Page = hxxp://www.mystartsearch.com/web/?type=ds&ts=1434740113&z=f6bdd674cabe1c7f433cba2gdz7cbz4m2zae1g0gae&from=slbnew&uid=WDCXWD5000LPCX-24C6HT0_WD-WXC1A84420RF420RF&q={searchTerms}
HKLM\Software\Microsoft\Internet Explorer\Main,Default_Page_URL = hxxp://www.mystartsearch.com/?type=hppp&ts=1434740354&z=f2925dd05bab828ac3106begbz7cez6m1z9eccazeb&from=slbnew&uid=WDCXWD5000LPCX-24C6HT0_WD-WXC1A84420RF420RF
HKLM\Software\Microsoft\Internet Explorer\Main,Default_Search_URL = hxxp://www.mystartsearch.com/web/?type=ds&ts=1434740113&z=f6bdd674cabe1c7f433cba2gdz7cbz4m2zae1g0gae&from=slbnew&uid=WDCXWD5000LPCX-24C6HT0_WD-WXC1A84420RF420RF&q={searchTerms}
HKU\S-1-5-21-3540978669-3579479453-1539612789-1001\Software\Microsoft\Internet Explorer\Main,Search Page = hxxp://search.delta-homes.com/web/?type=ds&ts=1438199914&z=756ed4d8c6ac339ba59e65dgdz0c2b4g8t2t5tfgez&from=wpm07173&uid=WDCXWD5000LPCX-24C6HT0_WD-WXC1A84420RF420RF&q={searchTerms}
HKU\S-1-5-21-3540978669-3579479453-1539612789-1001\Software\Microsoft\Internet Explorer\Main,Start Page = hxxps://fr.search.yahoo.com/yhs/web?hspart=iry&hsimp=yhs-fullyhosted_003&type=wbf_fsfreaudvid_18_29_02�m1=1�m2=f%3D1%26b%3DIE%26cc%3Dfr%26pa%3Dwincy%26cd%3D2XzuyEtN2Y1L1QzuyD0CzytA0AtB0EtAyDtAzzyDtByC0DyCtN0D0Tzu0StBtAzyyEtN1L2XzuyEtFtByCtFtDtFtCtDtCtN1L1CzutN1L1G1B1V1N2Y1L1Qzu2SyByDyE0EyDyByEzytGyE0EyCtCtGyB0ByEyDtGtB0D0DzztG0F0FyBtByD0Czz0CyEzytA0E2QtN1M1F1B2Z1V1N2Y1L1Qzu2S1Q1R1R1OyEtDtDtBtGtDzy1P1OtGyEtByByCtGzzyC1StBtGyC1PtDyBtCyC1OtAtCzyzzzz2QtN0A0LzuyEtN1B2Z1V1T1S1NzutN1Q2Z1B1P1RzutCyDtAtBtByDzytDtAyC%26cr%3D1648256642%26a%3Dwbf_fsfreaudvid_18_29_02%26os_ver%3D10.0%26os%3DWindows%2B10%2BHome
HKU\S-1-5-21-3540978669-3579479453-1539612789-1001\Software\Microsoft\Internet Explorer\Main,Default_Page_URL = hxxp://www.mystartsearch.com/?type=hppp&ts=1434740354&z=f2925dd05bab828ac3106begbz7cez6m1z9eccazeb&from=slbnew&uid=WDCXWD5000LPCX-24C6HT0_WD-WXC1A84420RF420RF
HKU\S-1-5-21-3540978669-3579479453-1539612789-1001\Software\Microsoft\Internet Explorer\Main,Default_Search_URL = hxxp://search.delta-homes.com/web/?type=ds&ts=1438199914&z=756ed4d8c6ac339ba59e65dgdz0c2b4g8t2t5tfgez&from=wpm07173&uid=WDCXWD5000LPCX-24C6HT0_WD-WXC1A84420RF420RF&q={searchTerms}
HKU\S-1-5-21-3540978669-3579479453-1539612789-1001\Software\Microsoft\Internet Explorer\Main,Secondary Start Pages = hxxp://www.lenovo.com
SearchScopes: HKLM -> DefaultScope {33BB0A4E-99AF-4226-BDF6-49120163DE86} URL = hxxps://fr.search.yahoo.com/yhs/search?hspart=iry&hsimp=yhs-fullyhosted_003&type=wbf_fsfreaudvid_18_29_02�m1=1�m2=f%3D4%26b%3DIE%26cc%3Dfr%26pa%3Dwincy%26cd%3D2XzuyEtN2Y1L1QzuyD0CzytA0AtB0EtAyDtAzzyDtByC0DyCtN0D0Tzu0StBtAzyyEtN1L2XzuyEtFtByCtFtDtFtCtDtCtN1L1CzutN1L1G1B1V1N2Y1L1Qzu2SyByDyE0EyDyByEzytGyE0EyCtCtGyB0ByEyDtGtB0D0DzztG0F0FyBtByD0Czz0CyEzytA0E2QtN1M1F1B2Z1V1N2Y1L1Qzu2S1Q1R1R1OyEtDtDtBtGtDzy1P1OtGyEtByByCtGzzyC1StBtGyC1PtDyBtCyC1OtAtCzyzzzz2QtN0A0LzuyEtN1B2Z1V1T1S1NzutN1Q2Z1B1P1RzutCyDtAtBtByDzytDtAyC%26cr%3D1648256642%26a%3Dwbf_fsfreaudvid_18_29_02%26os_ver%3D10.0%26os%3DWindows%2B10%2BHome&p={searchTerms}
SearchScopes: HKLM -> {2f23ab71-4ac6-41f2-a955-ea576e553146} URL = hxxp://www.bing.com/search?q={searchTerms}&form=MSSEDF&pc=MSE1
SearchScopes: HKLM -> {33BB0A4E-99AF-4226-BDF6-49120163DE86} URL = hxxps://fr.search.yahoo.com/yhs/search?hspart=iry&hsimp=yhs-fullyhosted_003&type=wbf_fsfreaudvid_18_29_02�m1=1�m2=f%3D4%26b%3DIE%26cc%3Dfr%26pa%3Dwincy%26cd%3D2XzuyEtN2Y1L1QzuyD0CzytA0AtB0EtAyDtAzzyDtByC0DyCtN0D0Tzu0StBtAzyyEtN1L2XzuyEtFtByCtFtDtFtCtDtCtN1L1CzutN1L1G1B1V1N2Y1L1Qzu2SyByDyE0EyDyByEzytGyE0EyCtCtGyB0ByEyDtGtB0D0DzztG0F0FyBtByD0Czz0CyEzytA0E2QtN1M1F1B2Z1V1N2Y1L1Qzu2S1Q1R1R1OyEtDtDtBtGtDzy1P1OtGyEtByByCtGzzyC1StBtGyC1PtDyBtCyC1OtAtCzyzzzz2QtN0A0LzuyEtN1B2Z1V1T1S1NzutN1Q2Z1B1P1RzutCyDtAtBtByDzytDtAyC%26cr%3D1648256642%26a%3Dwbf_fsfreaudvid_18_29_02%26os_ver%3D10.0%26os%3DWindows%2B10%2BHome&p={searchTerms}
SearchScopes: HKLM-x32 -> DefaultScope {33BB0A4E-99AF-4226-BDF6-49120163DE86} URL = hxxps://fr.search.yahoo.com/yhs/search?hspart=iry&hsimp=yhs-fullyhosted_003&type=wbf_fsfreaudvid_18_29_02�m1=1�m2=f%3D4%26b%3DIE%26cc%3Dfr%26pa%3Dwincy%26cd%3D2XzuyEtN2Y1L1QzuyD0CzytA0AtB0EtAyDtAzzyDtByC0DyCtN0D0Tzu0StBtAzyyEtN1L2XzuyEtFtByCtFtDtFtCtDtCtN1L1CzutN1L1G1B1V1N2Y1L1Qzu2SyByDyE0EyDyByEzytGyE0EyCtCtGyB0ByEyDtGtB0D0DzztG0F0FyBtByD0Czz0CyEzytA0E2QtN1M1F1B2Z1V1N2Y1L1Qzu2S1Q1R1R1OyEtDtDtBtGtDzy1P1OtGyEtByByCtGzzyC1StBtGyC1PtDyBtCyC1OtAtCzyzzzz2QtN0A0LzuyEtN1B2Z1V1T1S1NzutN1Q2Z1B1P1RzutCyDtAtBtByDzytDtAyC%26cr%3D1648256642%26a%3Dwbf_fsfreaudvid_18_29_02%26os_ver%3D10.0%26os%3DWindows%2B10%2BHome&p={searchTerms}
SearchScopes: HKLM-x32 -> {2f23ab71-4ac6-41f2-a955-ea576e553146} URL = hxxp://www.bing.com/search?q={searchTerms}&form=MSSEDF&pc=MSE1
SearchScopes: HKLM-x32 -> {33BB0A4E-99AF-4226-BDF6-49120163DE86} URL = hxxps://fr.search.yahoo.com/yhs/search?hspart=iry&hsimp=yhs-fullyhosted_003&type=wbf_fsfreaudvid_18_29_02�m1=1�m2=f%3D4%26b%3DIE%26cc%3Dfr%26pa%3Dwincy%26cd%3D2XzuyEtN2Y1L1QzuyD0CzytA0AtB0EtAyDtAzzyDtByC0DyCtN0D0Tzu0StBtAzyyEtN1L2XzuyEtFtByCtFtDtFtCtDtCtN1L1CzutN1L1G1B1V1N2Y1L1Qzu2SyByDyE0EyDyByEzytGyE0EyCtCtGyB0ByEyDtGtB0D0DzztG0F0FyBtByD0Czz0CyEzytA0E2QtN1M1F1B2Z1V1N2Y1L1Qzu2S1Q1R1R1OyEtDtDtBtGtDzy1P1OtGyEtByByCtGzzyC1StBtGyC1PtDyBtCyC1OtAtCzyzzzz2QtN0A0LzuyEtN1B2Z1V1T1S1NzutN1Q2Z1B1P1RzutCyDtAtBtByDzytDtAyC%26cr%3D1648256642%26a%3Dwbf_fsfreaudvid_18_29_02%26os_ver%3D10.0%26os%3DWindows%2B10%2BHome&p={searchTerms}
SearchScopes: HKU\S-1-5-21-3540978669-3579479453-1539612789-1001 -> DefaultScope {33BB0A4E-99AF-4226-BDF6-49120163DE86} URL = hxxps://fr.search.yahoo.com/yhs/search?hspart=iry&hsimp=yhs-fullyhosted_003&type=wbf_fsfreaudvid_18_29_02�m1=1�m2=f%3D4%26b%3DIE%26cc%3Dfr%26pa%3Dwincy%26cd%3D2XzuyEtN2Y1L1QzuyD0CzytA0AtB0EtAyDtAzzyDtByC0DyCtN0D0Tzu0StBtAzyyEtN1L2XzuyEtFtByCtFtDtFtCtDtCtN1L1CzutN1L1G1B1V1N2Y1L1Qzu2SyByDyE0EyDyByEzytGyE0EyCtCtGyB0ByEyDtGtB0D0DzztG0F0FyBtByD0Czz0CyEzytA0E2QtN1M1F1B2Z1V1N2Y1L1Qzu2S1Q1R1R1OyEtDtDtBtGtDzy1P1OtGyEtByByCtGzzyC1StBtGyC1PtDyBtCyC1OtAtCzyzzzz2QtN0A0LzuyEtN1B2Z1V1T1S1NzutN1Q2Z1B1P1RzutCyDtAtBtByDzytDtAyC%26cr%3D1648256642%26a%3Dwbf_fsfreaudvid_18_29_02%26os_ver%3D10.0%26os%3DWindows%2B10%2BHome&p={searchTerms}
SearchScopes: HKU\S-1-5-21-3540978669-3579479453-1539612789-1001 -> {0633EE93-D776-472f-A0FF-E1416B8B2E3A} URL = hxxp://do-search.com/web/?utm_source=b&utm_medium=&utm_campaign=install_ie&utm_content=ds&from=&uid=ST500DM002-1BC142_W2A27G6AXXXXW2A27G6A&ts=1420373293&type=default&q={searchTerms}
SearchScopes: HKU\S-1-5-21-3540978669-3579479453-1539612789-1001 -> {2023ECEC-E06A-4372-A1C7-0B49F9E0FFF0} URL = hxxp://do-search.com/web/?utm_source=b&utm_medium=&utm_campaign=install_ie&utm_content=ds&from=&uid=ST500DM002-1BC142_W2A27G6AXXXXW2A27G6A&ts=1420373293&type=default&q={searchTerms}
SearchScopes: HKU\S-1-5-21-3540978669-3579479453-1539612789-1001 -> {2f23ab71-4ac6-41f2-a955-ea576e553146} URL = hxxp://www.bing.com/search?q={searchTerms}&form=MSSEDF&pc=MSE1
SearchScopes: HKU\S-1-5-21-3540978669-3579479453-1539612789-1001 -> {33BB0A4E-99AF-4226-BDF6-49120163DE86} URL = hxxps://fr.search.yahoo.com/yhs/search?hspart=iry&hsimp=yhs-fullyhosted_003&type=wbf_fsfreaudvid_18_29_02�m1=1�m2=f%3D4%26b%3DIE%26cc%3Dfr%26pa%3Dwincy%26cd%3D2XzuyEtN2Y1L1QzuyD0CzytA0AtB0EtAyDtAzzyDtByC0DyCtN0D0Tzu0StBtAzyyEtN1L2XzuyEtFtByCtFtDtFtCtDtCtN1L1CzutN1L1G1B1V1N2Y1L1Qzu2SyByDyE0EyDyByEzytGyE0EyCtCtGyB0ByEyDtGtB0D0DzztG0F0FyBtByD0Czz0CyEzytA0E2QtN1M1F1B2Z1V1N2Y1L1Qzu2S1Q1R1R1OyEtDtDtBtGtDzy1P1OtGyEtByByCtGzzyC1StBtGyC1PtDyBtCyC1OtAtCzyzzzz2QtN0A0LzuyEtN1B2Z1V1T1S1NzutN1Q2Z1B1P1RzutCyDtAtBtByDzytDtAyC%26cr%3D1648256642%26a%3Dwbf_fsfreaudvid_18_29_02%26os_ver%3D10.0%26os%3DWindows%2B10%2BHome&p={searchTerms}
SearchScopes: HKU\S-1-5-21-3540978669-3579479453-1539612789-1001 -> {C9D473E4-C374-4131-A23A-54ADDA3DF49A} URL = hxxp://do-search.com/web/?utm_source=b&utm_medium=&utm_campaign=install_ie&utm_content=ds&from=&uid=ST500DM002-1BC142_W2A27G6AXXXXW2A27G6A&ts=1420373293&type=default&q={searchTerms}
SearchScopes: HKU\S-1-5-21-3540978669-3579479453-1539612789-1001 -> {E733165D-CBCF-4FDA-883E-ADEF965B476C} URL = hxxp://do-search.com/web/?utm_source=b&utm_medium=&utm_campaign=install_ie&utm_content=ds&from=&uid=ST500DM002-1BC142_W2A27G6AXXXXW2A27G6A&ts=1420373293&type=default&q={searchTerms}
BHO: McAfee WebAdvisor -> {B164E929-A1B6-4A06-B104-2CD0E90A88FF} -> C:\Program Files\McAfee\WebAdvisor\x64\IEPlugin.dll [2019-03-11] (McAfee, Inc. -> McAfee, Inc.)
BHO-x32: McAfee WebAdvisor -> {B164E929-A1B6-4A06-B104-2CD0E90A88FF} -> C:\Program Files\McAfee\WebAdvisor\win32\IEPlugin.dll [2019-03-11] (McAfee, Inc. -> McAfee, Inc.)
Handler: dssrequest - {5513F07E-936B-4E52-9B00-067394E91CC5} - c:\PROGRA~2\mcafee\SITEAD~1\mcieplg.dll Pas de fichier
Handler: sacore - {5513F07E-936B-4E52-9B00-067394E91CC5} - c:\PROGRA~2\mcafee\SITEAD~1\mcieplg.dll Pas de fichier
FF HKLM\...\Firefox\Extensions: [{4ED1F68A-5463-4931-9384-8FFF5ED91D92}] - C:\Program Files\McAfee\WebAdvisor\e10ssaffplg.xpi
FF Extension: (McAfee� WebAdvisor) - C:\Program Files\McAfee\WebAdvisor\e10ssaffplg.xpi [2019-05-15]
FF HKLM-x32\...\Firefox\Extensions: [{4ED1F68A-5463-4931-9384-8FFF5ED91D92}] - C:\Program Files\McAfee\WebAdvisor\e10ssaffplg.xpi
FF HKLM-x32\...\Firefox\Extensions: [{C7AE725D-FA5C-4027-BB4C-787EF9F8248A}] - C:\Program Files (x86)\RelevantKnowledge\firefox => non trouv�(e)
FF Plugin HKU\S-1-5-21-3540978669-3579479453-1539612789-1001: @rocketlife.com/RocketLife Secure Plug-In Layer;version=1.0.5 -> C:\Users\Ludovic\AppData\Roaming\Visan\plugins\npRLSecurePluginLayer.dll [2011-05-13] (Visan Industries -> RocketLife, LLP)
FF Plugin HKU\S-1-5-21-3540978669-3579479453-1539612789-1001: @squareclock.com/SQ3DPlayer_Production_Castorama_Bathroom_Internet -> C:\Users\Ludovic\AppData\Local\SquareClock.Production_Castorama_Bathroom_Internet\NPSQ3D.dll [2018-04-28] (DASSAULT SYSTEMES SE -> SquareClock SAS)
CHR HomePage: Default -> hxxp://start.mysearchdial.com/?f=1&a=tele_14_25_ch&cd=2XzuyEtN2Y1L1Qzu0CtDtA0FtD0EtAzytByE0AzzyBzz0A0AtN0D0Tzu0SzytDyEtN1L2XzutBtFtBtCtFyEtFtCtN1L1CzutCyEtBzytDyD1V1QtN1L1G1B1V1N2Y1L1Qzu2SyEyBzztA0EyD0C0BtG0FyE0EzztGtA0E0FzztGyC0A0CyEtGtByEyByE0D0CzytB0EtCtB0E2QtN1M1F1B2Z1V1N2Y1L1Qzu2StB0D0BtCtAtDyDtCtGzy0F0DyBtGyBtDtD0BtGyB0FyC0DtGtD0AtCzz0D0ByEyBtAtAzytB2Q&cr=1579520877&ir=
CHR StartupUrls: Default -> "hxxp://start.mysearchdial.com/?f=1&a=tele_14_25_ch&cd=2XzuyEtN2Y1L1Qzu0CtDtA0FtD0EtAzytByE0AzzyBzz0A0AtN0D0Tzu0SzytDyEtN1L2XzutBtFtBtCtFyEtFtCtN1L1CzutCyEtBzytDyD1V1QtN1L1G1B1V1N2Y1L1Qzu2SyEyBzztA0EyD0C0BtG0FyE0EzztGtA0E0FzztGyC0A0CyEtGtByEyByE0D0CzytB0EtCtB0E2QtN1M1F1B2Z1V1N2Y1L1Qzu2StB0D0BtCtAtDyDtCtGzy0F0DyBtGyBtDtD0BtGyB0FyC0DtGtD0AtCzz0D0ByEyBtAtAzytB2Q&cr=1579520877&ir=","hxxp://Vosteran.com/?f=7&a=vst_secureddownload_14_51_ch&cd=2XzuyEtN2Y1L1QzutDtDtCyD0A0Fzy0DtB0FtD0EtDtByDzytN0D0Tzu0StCtDzzyDtN1L2XzutAtFyCtFtCtDtFyBtN1L1CzutCyEtBzytDyD1V1BtN1L1G1B1V1N2Y1L1Qzu2SyC0AtBtDtB0AyEyBtGyB0DyCtAtGyEtD0B0CtGyDyD0FyCtGtCzztCzz0C0FyE0EyCtA0Azz2QtN1M1F1B2Z1V1N2Y1L1Qzu2S0DtAtDtA0EtA0BtDtGyD0A0B0EtGyEyEtBtDtGzzyCtCyDtG0AtAyD0EyCyDyDtAtD0E0DyB2Q&cr=1573740764&ir=","hxxp://www.mystartsearch.com/?type=hp&ts=1434740113&z=f6bdd674cabe1c7f433cba2gdz7cbz4m2zae1g0gae&from=slbnew&uid=WDCXWD5000LPCX-24C6HT0_WD-WXC1A84420RF420RF","hxxp://www.delta-homes.com/?type=hp&ts=1438199914&z=756ed4d8c6ac339ba59e65dgdz0c2b4g8t2t5tfgez&from=wpm07173&uid=WDCXWD5000LPCX-24C6HT0_WD-WXC1A84420RF420RF","hxxp://www.mystartsearch.com/?type=hppp&ts=1434740354&z=f2925dd05bab828ac3106begbz7cez6m1z9eccazeb&from=slbnew&uid=WDCXWD5000LPCX-24C6HT0_WD-WXC1A84420RF420RF"
CHR NewTab: Default -> Active:"chrome-extension://pilplloabdedfmialnfchjomjmpjcoej/index.html"
CHR Extension: (McAfee� WebAdvisor) - C:\Users\Ludovic\AppData\Local\Google\Chrome\User Data\Default\Extensions\fheoggkfdfchfphceeifdbepaooicaho [2019-10-15]
CHR Extension: (Search Manager) - C:\Users\Ludovic\AppData\Local\Google\Chrome\User Data\Default\Extensions\pilplloabdedfmialnfchjomjmpjcoej [2019-10-15]
CHR HKLM\...\Chrome\Extension: [fheoggkfdfchfphceeifdbepaooicaho] - hxxp://clients2.google.com/service/update2/crx
CHR HKLM\...\Chrome\Extension: [nahhmpbckpgdidfnmfkfgiflpjijilce] - hxxps://clients2.google.com/service/update2/crx
CHR HKLM\...\Chrome\Extension: [pilplloabdedfmialnfchjomjmpjcoej] - hxxps://clients2.google.com/service/update2/crx
CHR HKU\S-1-5-21-3540978669-3579479453-1539612789-1001\SOFTWARE\Google\Chrome\Extensions\...\Chrome\Extension: [nahhmpbckpgdidfnmfkfgiflpjijilce] - hxxps://clients2.google.com/service/update2/crx
CHR HKU\S-1-5-21-3540978669-3579479453-1539612789-1001\SOFTWARE\Google\Chrome\Extensions\...\Chrome\Extension: [pilplloabdedfmialnfchjomjmpjcoej] - hxxps://clients2.google.com/service/update2/crx
CHR HKLM-x32\...\Chrome\Extension: [fheoggkfdfchfphceeifdbepaooicaho] - hxxp://clients2.google.com/service/update2/crx
CHR HKLM-x32\...\Chrome\Extension: [nahhmpbckpgdidfnmfkfgiflpjijilce] - hxxps://clients2.google.com/service/update2/crx
CHR HKLM-x32\...\Chrome\Extension: [pilplloabdedfmialnfchjomjmpjcoej] - hxxps://clients2.google.com/service/update2/crx
R2 ByteFenceService; c:\program files\bytefence\ByteFenceService.exe [156488 2019-03-27] (Byte Technologies LLC -> Byte Technologies LLC) <==== ATTENTION
R2 McAfee WebAdvisor; C:\Program Files\McAfee\WebAdvisor\ServiceHost.exe [899640 2019-03-11] (McAfee, Inc. -> McAfee, Inc.)
R2 rtop; c:\program files\bytefence\rtop\bin\rtop_svc.exe [297288 2018-07-22] (Byte Technologies LLC -> Byte Technologies LLC.) <==== ATTENTION
2019-10-17 19:48 - 2018-07-22 13:33 - 000000000 ____D C:\Program Files\ByteFence
ByteFence Anti-Malware (HKLM-x32\...\ByteFence) (Version: 5.4.1.19 - Byte Technologies LLC) <==== ATTENTION
Chromium (HKLM-x32\...\{CCE92429-9C69-F5A9-2DE9-8529FD6956A9}) (Version: - )
Host App Service (HKU\S-1-5-21-3540978669-3579479453-1539612789-1001\...\SweetLabs_AP) (Version: 0.269.8.752 - Pokki) <==== ATTENTION
Lenovo Browser Guard (HKLM-x32\...\LenovoBrowserGuard) (Version: 2.16.50.5 - ClientConnect LTD) <==== ATTENTION
McAfee WebAdvisor (HKLM-x32\...\{35ED3F83-4BDC-4c44-8EC6-6A8301C7413A}) (Version: 4.1.0.36 - McAfee, Inc.)
mystartsearch uninstall (HKLM-x32\...\mystartsearch uninstall) (Version: - mystartsearch) <==== ATTENTION
HKU\S-1-5-21-3540978669-3579479453-1539612789-1001\...\ChromeHTML: -> <==== ATTENTION
ContextMenuHandlers5: [igfxcui] -> {3AB1675A-CCFF-11D2-8B20-00A0C93CB1F4} => -> Pas de fichier
2017-11-16 15:11 - 2017-11-16 15:11 - 000310784 _____ (GitHub Community) [Fichier non sign�] c:\program files\bytefence\Microsoft.Win32.TaskScheduler.dll
FirewallRules: [{2DAD1E53-16F7-475B-BC8B-95B56036B889}] => (Allow) C:\Program Files (x86)\RelevantKnowledge\rlvknlg.exe Pas de fichier
FirewallRules: [{704FB904-6659-4654-B1AC-E449E6A0844A}] => (Allow) C:\Program Files (x86)\RelevantKnowledge\rlvknlg.exe Pas de fichier
Hosts:
EmptyTemp:
Reboot:
Le Point de restauration a été créé avec succès.
Processus fermé avec succès.
C:\Program Files\ByteFence\ByteFence.exe => Impossible de fermer le processus
C:\Program Files\ByteFence\ByteFenceService.exe => Aucun processus actif trouvé
C:\Program Files\ByteFence\rtop\bin\rtop_bg.exe => Aucun processus actif trouvé
C:\Program Files\ByteFence\rtop\bin\rtop_svc.exe => Aucun processus actif trouvé
[9268] C:\Program Files\McAfee\WebAdvisor\servicehost.exe => processus fermé avec succès.
[11344] C:\Program Files\McAfee\WebAdvisor\uihost.exe => processus fermé avec succès.
HKLM Group Policy restriction on software: %systemroot%\system32\mrt.exe <==== ATTENTION => restauré(es) avec succès
HKLM\SOFTWARE\Policies\Microsoft\Windows Defender => supprimé(es) avec succès
"HKU\S-1-5-21-3540978669-3579479453-1539612789-1001\Software\Microsoft\Windows\CurrentVersion\Run\\Chromium" => supprimé(es) avec succès
"HKU\S-1-5-21-3540978669-3579479453-1539612789-1001\Software\Microsoft\Windows\CurrentVersion\Run\\GoogleChromeAutoLaunch_441431D7860141A0E7E6701089D709EA" => supprimé(es) avec succès
"HKU\S-1-5-21-3540978669-3579479453-1539612789-1001\Software\Microsoft\Windows\CurrentVersion\RunOnce\\Application Restart #5" => supprimé(es) avec succès
"HKU\S-1-5-21-3540978669-3579479453-1539612789-1001\Software\Microsoft\Windows\CurrentVersion\RunOnce\\Application Restart #4" => supprimé(es) avec succès
HKLM\SOFTWARE\Policies\Mozilla => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{068ECF18-7C83-48BB-99EE-5CE09C79C2F9}" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{068ECF18-7C83-48BB-99EE-5CE09C79C2F9}" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Microsoft\Windows\Setup\GWXTriggers\OutOfIdle-5d" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Logon\{0E414FBB-81F7-42F7-AF16-6C85AE4493CA}" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{0E414FBB-81F7-42F7-AF16-6C85AE4493CA}" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Microsoft\Windows\Setup\gwx\launchtrayprocess" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{209CA1AE-D12E-4766-A9C3-298770DFDD18}" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{209CA1AE-D12E-4766-A9C3-298770DFDD18}" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Microsoft\Windows\Setup\GWXTriggers\Telemetry-4xd" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Logon\{352E6CA0-7314-4DF4-89C4-682368D80D57}" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{352E6CA0-7314-4DF4-89C4-682368D80D57}" => supprimé(es) avec succès
C:\WINDOWS\System32\Tasks\Microsoft\Windows\Workplace Join\Automatic-Workplace-Join => déplacé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Microsoft\Windows\Workplace Join\Automatic-Workplace-Join" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{3946FB90-005E-477D-8A81-D4B599D92DFA}" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{3946FB90-005E-477D-8A81-D4B599D92DFA}" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Microsoft\Windows\Setup\GWXTriggers\MachineUnlock-5d" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{3D1CCDF3-00DD-44CD-91DB-EC9CAC842709}" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{3D1CCDF3-00DD-44CD-91DB-EC9CAC842709}" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Microsoft\Windows\Setup\gwx\refreshgwxconfigandcontent" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{478F7B20-5E99-43B3-9550-31E6BC82BFA1}" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{478F7B20-5E99-43B3-9550-31E6BC82BFA1}" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Microsoft\Windows\Setup\GWXTriggers\OutOfSleep-5d" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{510A0CBC-D80D-474C-AFE0-BA04C1FD53A5}" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{510A0CBC-D80D-474C-AFE0-BA04C1FD53A5}" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\OfficeSoftwareProtectionPlatform\SvcRestartTask" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Logon\{68A6075C-DEEB-4323-BA6E-11ACFBA9E474}" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{68A6075C-DEEB-4323-BA6E-11ACFBA9E474}" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Microsoft\Windows\Setup\GWXTriggers\Logon-5d" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{69D5DED5-14DE-4BD7-A329-BEF566BC6523}" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{69D5DED5-14DE-4BD7-A329-BEF566BC6523}" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Microsoft\Windows\Setup\GWXTriggers\refreshgwxconfig-B" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{740E1DF8-33E2-4933-B6C3-112569EC1B68}" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{740E1DF8-33E2-4933-B6C3-112569EC1B68}" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Microsoft\Windows\Setup\gwx\refreshgwxconfig" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Logon\{77860055-11F2-42DA-A9AD-05174A009107}" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{77860055-11F2-42DA-A9AD-05174A009107}" => supprimé(es) avec succès
C:\WINDOWS\System32\Tasks\ByteFence => déplacé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\ByteFence" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{7DC8F0FA-8CA7-4B18-B76E-960DA68137F2}" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{7DC8F0FA-8CA7-4B18-B76E-960DA68137F2}" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Microsoft\Windows\UNP\RunCampaignManager" => non trouvé(e)
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{8E747856-7D5E-4040-AA77-52886C176CD8}" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{8E747856-7D5E-4040-AA77-52886C176CD8}" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\WPD\SqmUpload_S-1-5-21-3540978669-3579479453-1539612789-1001" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{B5D8980B-BE2D-480A-BB66-2E00524F5A2B}" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{B5D8980B-BE2D-480A-BB66-2E00524F5A2B}" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Microsoft\Windows\Setup\gwx\refreshgwxcontent" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{E7CA0905-003E-4775-9748-3F974B9B461A}" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{E7CA0905-003E-4775-9748-3F974B9B461A}" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Microsoft\Windows\Setup\GWXTriggers\Time-5d" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{F5703D58-8BC7-4D79-8ECC-A0DDC0BBB42C}" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{F5703D58-8BC7-4D79-8ECC-A0DDC0BBB42C}" => supprimé(es) avec succès
C:\WINDOWS\System32\Tasks\Opera_helper => déplacé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Opera_helper" => supprimé(es) avec succès
C:\WINDOWS\Tasks\Opera_helper.job => déplacé(es) avec succès
HKLM\SOFTWARE\Policies\Microsoft\Internet Explorer => supprimé(es) avec succès
HKLM\Software\\Microsoft\Internet Explorer\Main\\Start Page => valeur restauré(es) avec succès
HKLM\Software\Wow6432Node\Microsoft\Internet Explorer\Main\\Start Page => valeur restauré(es) avec succès
HKLM\Software\\Microsoft\Internet Explorer\Main\\Search Page => valeur restauré(es) avec succès
HKLM\Software\\Microsoft\Internet Explorer\Main\\Default_Page_URL => valeur restauré(es) avec succès
HKLM\Software\\Microsoft\Internet Explorer\Main\\Default_Search_URL => valeur restauré(es) avec succès
HKU\S-1-5-21-3540978669-3579479453-1539612789-1001\Software\Microsoft\Internet Explorer\Main\\Search Page => valeur restauré(es) avec succès
HKU\S-1-5-21-3540978669-3579479453-1539612789-1001\Software\Microsoft\Internet Explorer\Main\\Start Page => valeur restauré(es) avec succès
HKU\S-1-5-21-3540978669-3579479453-1539612789-1001\Software\Microsoft\Internet Explorer\Main\\Default_Page_URL => valeur restauré(es) avec succès
HKU\S-1-5-21-3540978669-3579479453-1539612789-1001\Software\Microsoft\Internet Explorer\Main\\Default_Search_URL => valeur restauré(es) avec succès
"HKU\S-1-5-21-3540978669-3579479453-1539612789-1001\Software\Microsoft\Internet Explorer\Main\\Secondary Start Pages" => supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\\DefaultScope => valeur restauré(es) avec succès
HKLM\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{2f23ab71-4ac6-41f2-a955-ea576e553146} => supprimé(es) avec succès
HKLM\Software\Classes\CLSID\{2f23ab71-4ac6-41f2-a955-ea576e553146} => non trouvé(e)
HKLM\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{33BB0A4E-99AF-4226-BDF6-49120163DE86} => supprimé(es) avec succès
HKLM\Software\Classes\CLSID\{33BB0A4E-99AF-4226-BDF6-49120163DE86} => non trouvé(e)
HKLM\SOFTWARE\Wow6432Node\Microsoft\Internet Explorer\SearchScopes\\DefaultScope => valeur restauré(es) avec succès
HKLM\SOFTWARE\Wow6432Node\Microsoft\Internet Explorer\SearchScopes\{2f23ab71-4ac6-41f2-a955-ea576e553146} => supprimé(es) avec succès
HKLM\Software\Wow6432Node\Classes\CLSID\{2f23ab71-4ac6-41f2-a955-ea576e553146} => non trouvé(e)
HKLM\SOFTWARE\Wow6432Node\Microsoft\Internet Explorer\SearchScopes\{33BB0A4E-99AF-4226-BDF6-49120163DE86} => supprimé(es) avec succès
HKLM\Software\Wow6432Node\Classes\CLSID\{33BB0A4E-99AF-4226-BDF6-49120163DE86} => non trouvé(e)
"HKU\S-1-5-21-3540978669-3579479453-1539612789-1001\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\\DefaultScope" => supprimé(es) avec succès
HKU\S-1-5-21-3540978669-3579479453-1539612789-1001\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{0633EE93-D776-472f-A0FF-E1416B8B2E3A} => supprimé(es) avec succès
HKLM\Software\Classes\CLSID\{0633EE93-D776-472f-A0FF-E1416B8B2E3A} => non trouvé(e)
HKU\S-1-5-21-3540978669-3579479453-1539612789-1001\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{2023ECEC-E06A-4372-A1C7-0B49F9E0FFF0} => supprimé(es) avec succès
HKLM\Software\Classes\CLSID\{2023ECEC-E06A-4372-A1C7-0B49F9E0FFF0} => non trouvé(e)
HKU\S-1-5-21-3540978669-3579479453-1539612789-1001\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{2f23ab71-4ac6-41f2-a955-ea576e553146} => supprimé(es) avec succès
HKLM\Software\Classes\CLSID\{2f23ab71-4ac6-41f2-a955-ea576e553146} => non trouvé(e)
HKU\S-1-5-21-3540978669-3579479453-1539612789-1001\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{33BB0A4E-99AF-4226-BDF6-49120163DE86} => supprimé(es) avec succès
HKLM\Software\Classes\CLSID\{33BB0A4E-99AF-4226-BDF6-49120163DE86} => non trouvé(e)
HKU\S-1-5-21-3540978669-3579479453-1539612789-1001\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{C9D473E4-C374-4131-A23A-54ADDA3DF49A} => supprimé(es) avec succès
HKLM\Software\Classes\CLSID\{C9D473E4-C374-4131-A23A-54ADDA3DF49A} => non trouvé(e)
HKU\S-1-5-21-3540978669-3579479453-1539612789-1001\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{E733165D-CBCF-4FDA-883E-ADEF965B476C} => supprimé(es) avec succès
HKLM\Software\Classes\CLSID\{E733165D-CBCF-4FDA-883E-ADEF965B476C} => non trouvé(e)
HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\{B164E929-A1B6-4A06-B104-2CD0E90A88FF} => supprimé(es) avec succès
HKLM\Software\Classes\CLSID\{B164E929-A1B6-4A06-B104-2CD0E90A88FF} => supprimé(es) avec succès
HKLM\SOFTWARE\Wow6432Node\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\{B164E929-A1B6-4A06-B104-2CD0E90A88FF} => supprimé(es) avec succès
HKLM\Software\Wow6432Node\Classes\CLSID\{B164E929-A1B6-4A06-B104-2CD0E90A88FF} => supprimé(es) avec succès
HKLM\Software\Classes\PROTOCOLS\Handler\dssrequest => supprimé(es) avec succès
HKLM\Software\Classes\CLSID\{5513F07E-936B-4E52-9B00-067394E91CC5} => supprimé(es) avec succès
HKLM\Software\Classes\PROTOCOLS\Handler\sacore => supprimé(es) avec succès
HKLM\Software\Classes\CLSID\{5513F07E-936B-4E52-9B00-067394E91CC5} => non trouvé(e)
"HKLM\Software\Mozilla\Firefox\Extensions\\{4ED1F68A-5463-4931-9384-8FFF5ED91D92}" => supprimé(es) avec succès
C:\Program Files\McAfee\WebAdvisor\e10ssaffplg.xpi => déplacé(es) avec succès
"HKLM\Software\Wow6432Node\Mozilla\Firefox\Extensions\\{4ED1F68A-5463-4931-9384-8FFF5ED91D92}" => supprimé(es) avec succès
"HKLM\Software\Wow6432Node\Mozilla\Firefox\Extensions\\{C7AE725D-FA5C-4027-BB4C-787EF9F8248A}" => supprimé(es) avec succès
HKU\S-1-5-21-3540978669-3579479453-1539612789-1001\Software\MozillaPlugins\@rocketlife.com/RocketLife Secure Plug-In Layer;version=1.0.5 => supprimé(es) avec succès
C:\Users\Ludovic\AppData\Roaming\Visan\plugins\npRLSecurePluginLayer.dll => déplacé(es) avec succès
HKU\S-1-5-21-3540978669-3579479453-1539612789-1001\Software\MozillaPlugins\@squareclock.com/SQ3DPlayer_Production_Castorama_Bathroom_Internet => supprimé(es) avec succès
C:\Users\Ludovic\AppData\Local\SquareClock.Production_Castorama_Bathroom_Internet\NPSQ3D.dll => déplacé(es) avec succès
"Chrome HomePage" => supprimé(es) avec succès
"Chrome StartupUrls" => supprimé(es) avec succès
"Chrome NewTab" => supprimé(es) avec succès
CHR Extension: (McAfee� WebAdvisor) - C:\Users\Ludovic\AppData\Local\Google\Chrome\User Data\Default\Extensions\fheoggkfdfchfphceeifdbepaooicaho [2019-10-15] => Erreur: Pas de correction automatique trouvée pour cet élément.
CHR Extension: (Search Manager) - C:\Users\Ludovic\AppData\Local\Google\Chrome\User Data\Default\Extensions\pilplloabdedfmialnfchjomjmpjcoej [2019-10-15] => Erreur: Pas de correction automatique trouvée pour cet élément.
HKLM\SOFTWARE\Google\Chrome\Extensions\fheoggkfdfchfphceeifdbepaooicaho => supprimé(es) avec succès
HKLM\SOFTWARE\Google\Chrome\Extensions\nahhmpbckpgdidfnmfkfgiflpjijilce => supprimé(es) avec succès
HKLM\SOFTWARE\Google\Chrome\Extensions\pilplloabdedfmialnfchjomjmpjcoej => supprimé(es) avec succès
HKU\S-1-5-21-3540978669-3579479453-1539612789-1001\SOFTWARE\Google\Chrome\Extensions\nahhmpbckpgdidfnmfkfgiflpjijilce => supprimé(es) avec succès
HKU\S-1-5-21-3540978669-3579479453-1539612789-1001\SOFTWARE\Google\Chrome\Extensions\pilplloabdedfmialnfchjomjmpjcoej => supprimé(es) avec succès
HKLM\SOFTWARE\Wow6432Node\Google\Chrome\Extensions\fheoggkfdfchfphceeifdbepaooicaho => supprimé(es) avec succès
HKLM\SOFTWARE\Wow6432Node\Google\Chrome\Extensions\nahhmpbckpgdidfnmfkfgiflpjijilce => supprimé(es) avec succès
HKLM\SOFTWARE\Wow6432Node\Google\Chrome\Extensions\pilplloabdedfmialnfchjomjmpjcoej => supprimé(es) avec succès
HKLM\System\CurrentControlSet\Services\ByteFenceService => supprimé(es) avec succès
ByteFenceService => service supprimé(es) avec succès
McAfee WebAdvisor => Impossible d'arrêter le service.
HKLM\System\CurrentControlSet\Services\McAfee WebAdvisor => supprimé(es) avec succès
McAfee WebAdvisor => service supprimé(es) avec succès
HKLM\System\CurrentControlSet\Services\rtop => supprimé(es) avec succès
rtop => service supprimé(es) avec succès
C:\Program Files\ByteFence => déplacé(es) avec succès
ByteFence Anti-Malware (HKLM-x32\...\ByteFence) (Version: 5.4.1.19 - Byte Technologies LLC) <==== ATTENTION => Erreur: Pas de correction automatique trouvée pour cet élément.
Chromium (HKLM-x32\...\{CCE92429-9C69-F5A9-2DE9-8529FD6956A9}) (Version: - ) => Erreur: Pas de correction automatique trouvée pour cet élément.
Host App Service (HKU\S-1-5-21-3540978669-3579479453-1539612789-1001\...\SweetLabs_AP) (Version: 0.269.8.752 - Pokki) <==== ATTENTION => Erreur: Pas de correction automatique trouvée pour cet élément.
Lenovo Browser Guard (HKLM-x32\...\LenovoBrowserGuard) (Version: 2.16.50.5 - ClientConnect LTD) <==== ATTENTION => Erreur: Pas de correction automatique trouvée pour cet élément.
McAfee WebAdvisor (HKLM-x32\...\{35ED3F83-4BDC-4c44-8EC6-6A8301C7413A}) (Version: 4.1.0.36 - McAfee, Inc.) => Erreur: Pas de correction automatique trouvée pour cet élément.
mystartsearch uninstall (HKLM-x32\...\mystartsearch uninstall) (Version: - mystartsearch) <==== ATTENTION => Erreur: Pas de correction automatique trouvée pour cet élément.
HKU\S-1-5-21-3540978669-3579479453-1539612789-1001_Classes\ChromeHTML => supprimé(es) avec succès
HKLM\Software\Classes\Directory\Background\ShellEx\ContextMenuHandlers\igfxcui => supprimé(es) avec succès
HKLM\Software\Classes\CLSID\{3AB1675A-CCFF-11D2-8B20-00A0C93CB1F4} => non trouvé(e)
"c:\program files\bytefence\Microsoft.Win32.TaskScheduler.dll" => non trouvé(e)
"HKLM\SYSTEM\CurrentControlSet\services\SharedAccess\Parameters\FirewallPolicy\FirewallRules\\{2DAD1E53-16F7-475B-BC8B-95B56036B889}" => supprimé(es) avec succès
"HKLM\SYSTEM\CurrentControlSet\services\SharedAccess\Parameters\FirewallPolicy\FirewallRules\\{704FB904-6659-4654-B1AC-E449E6A0844A}" => supprimé(es) avec succès
C:\Windows\System32\Drivers\etc\hosts => déplacé(es) avec succès
Hosts restauré(es) avec succès.
=========== EmptyTemp: ==========
BITS transfer queue => 7888896 B
DOMStore, IE Recovery, AppCache, Feeds Cache, Thumbcache, IconCache => 129747197 B
Java, Flash, Steam htmlcache => 3177 B
Windows/system/drivers => 860784716 B
Edge => 29459148 B
Chrome => 413743592 B
Firefox => 0 B
Opera => 29669395 B
Temp, IE cache, history, cookies, recent:
Default => 0 B
Users => 0 B
ProgramData => 0 B
Public => 0 B
systemprofile => 43233 B
systemprofile32 => 43233 B
LocalService => 76917 B
NetworkService => 46271397 B
Ludovic => 1067259871 B
RecycleBin => 0 B
EmptyTemp: => 2.4 GB données temporaires supprimées.
================================
Le système a dû redémarrer.Fin de Fixlog 13:51:30
-
-
salut
supprime ByteFence avec Revo Uninstaller en mode avancé
quand c'est fait, supprime le dossier C:\FRST
télécharge MBAM (Malwarebytes) sur ton bureau clique ici
exécute le en tant qu'administrateur (clic droit) pour l'installer
quand c'est fait, désactive l'essai Premium gratuit 13 jours
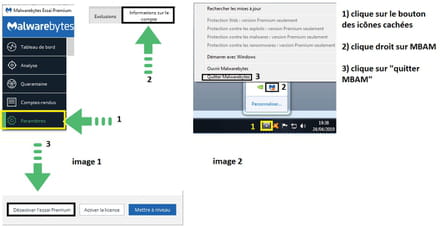
ensuite fait 1 scan et mets les éléments détectés en quarantaine
le tuto pour t'aider >> https://www.malekal.com/tutoriel-malwarebyte-anti-malware/
PS: poste le rapport après suppression de éléments détectés via 1 copier/coller dans ta réponse
si tu as des questions...
@+
-
Malwarebytes
www.malwarebytes.com
-Détails du journal-
Date de l'analyse: 19/10/2019
Heure de l'analyse: 23:22
Fichier journal: 8cbb48a8-f2b6-11e9-b4bc-28d244f9d7ee.json
-Informations du logiciel-
Version: 3.8.3.2965
Version de composants: 1.0.629
Version de pack de mise à jour: 1.0.12979
Licence: Gratuit
-Informations système-
Système d'exploitation: Windows 10 (Build 17134.1006)
Processeur: x64
Système de fichiers: NTFS
Utilisateur: LUDOS-PORTABLE\Ludovic
-Résumé de l'analyse-
Type d'analyse: Analyse des menaces
Analyse lancée par: Manuel
Résultat: Terminé
Objets analysés: 323836
Menaces détectées: 759
Menaces mises en quarantaine: 759
Temps écoulé: 29 min, 31 s
-Options d'analyse-
Mémoire: Activé
Démarrage: Activé
Système de fichiers: Activé
Archives: Activé
Rootkits: Désactivé
Heuristique: Activé
PUP: Détection
PUM: Détection
-Détails de l'analyse-
Processus: 0
(Aucun élément malveillant détecté)
Module: 0
(Aucun élément malveillant détecté)
Clé du registre: 45
PUP.Optional.InstallCore, HKU\S-1-5-21-3540978669-3579479453-1539612789-1001\SOFTWARE\CSASTATS\ic, En quarantaine, [460], [586068],1.0.12979
PUP.Optional.InstallCore, HKU\S-1-5-21-3540978669-3579479453-1539612789-1001\SOFTWARE\PRODUCTSETUP, En quarantaine, [460], [481004],1.0.12979
PUP.Optional.HomeTab, HKU\S-1-5-21-3540978669-3579479453-1539612789-1001\SOFTWARE\SIMPLYTECH\HomeTab, En quarantaine, [87], [239120],1.0.12979
PUP.Optional.RelevantKnowledge, HKLM\SOFTWARE\WOW6432NODE\MICROSOFT\TRACING\rlvknlg_RASAPI32, En quarantaine, [1383], [184776],1.0.12979
PUP.Optional.RelevantKnowledge, HKLM\SOFTWARE\WOW6432NODE\MICROSOFT\TRACING\rlvknlg_RASMANCS, En quarantaine, [1383], [184776],1.0.12979
PUP.Optional.MiuiTab, HKLM\SOFTWARE\WOW6432NODE\SUPDP, En quarantaine, [3166], [240843],1.0.12979
PUP.Optional.Somoto, HKLM\SOFTWARE\WOW6432NODE\SEARCHULT, En quarantaine, [543], [243334],1.0.12979
PUP.Optional.SupTab, HKLM\SOFTWARE\WOW6432NODE\SUPTAB, En quarantaine, [1593], [243702],1.0.12979
PUP.Optional.APNToolBar.Gen, HKU\S-1-5-21-3540978669-3579479453-1539612789-1001\SOFTWARE\AskPartnerNetwork, En quarantaine, [885], [186876],1.0.12979
PUP.Optional.HomeTab, HKU\S-1-5-21-3540978669-3579479453-1539612789-1001\SOFTWARE\HomeTab, En quarantaine, [87], [239118],1.0.12979
PUP.Optional.SearchProtect.AppFlsh, HKU\S-1-5-21-3540978669-3579479453-1539612789-1001\SOFTWARE\SearchProtectWS, En quarantaine, [1534], [253640],1.0.12979
PUP.Optional.TNT, HKU\S-1-5-21-3540978669-3579479453-1539612789-1001\SOFTWARE\TNT2, En quarantaine, [6606], [244086],1.0.12979
PUP.Optional.Wajam, HKU\S-1-5-21-3540978669-3579479453-1539612789-1001\SOFTWARE\WajIEnhance, En quarantaine, [191], [244670],1.0.12979
PUP.Optional.Wajam, HKLM\SYSTEM\CURRENTCONTROLSET\SERVICES\NLASVC\PARAMETERS\INTERNET\MANUALPROXIES, En quarantaine, [191], [-1],0.0.0
PUP.Optional.Wajam, HKU\S-1-5-21-3540978669-3579479453-1539612789-1001\SOFTWARE\WajIntEnhance, En quarantaine, [191], [244671],1.0.12979
Adware.Elex, HKLM\SYSTEM\CURRENTCONTROLSET\SERVICES\EVENTLOG\APPLICATION\WindowsMangerProtect, En quarantaine, [210], [518206],1.0.12979
PUP.Optional.Iminent, HKU\S-1-5-21-3540978669-3579479453-1539612789-1001\SOFTWARE\MICROSOFT\WINDOWS\CURRENTVERSION\UNINSTALL\IMBoosterARP, En quarantaine, [89], [239415],1.0.12979
PUP.Optional.Iminent, HKU\S-1-5-21-3540978669-3579479453-1539612789-1001\SOFTWARE\MICROSOFT\WINDOWS\CURRENTVERSION\UNINSTALL\IminentToolbar, En quarantaine, [89], [239416],1.0.12979
PUP.Optional.Linkey.AppFlsh, HKU\S-1-5-21-3540978669-3579479453-1539612789-1001\SOFTWARE\MICROSOFT\WINDOWS\CURRENTVERSION\UNINSTALL\Linkey, En quarantaine, [1303], [254237],1.0.12979
PUP.Optional.Vosteran, HKU\S-1-5-21-3540978669-3579479453-1539612789-1001\SOFTWARE\MICROSOFT\WINDOWS\CURRENTVERSION\UNINSTALL\Vosteran.com, En quarantaine, [429], [244628],1.0.12979
PUP.Optional.Wajam, HKU\S-1-5-21-3540978669-3579479453-1539612789-1001\SOFTWARE\MICROSOFT\WINDOWS\CURRENTVERSION\UNINSTALL\WajIntEnhance, En quarantaine, [191], [244660],1.0.12979
PUP.Optional.APNToolBar.Gen, HKLM\SOFTWARE\WOW6432NODE\AskPartnerNetwork, En quarantaine, [885], [186877],1.0.12979
PUP.Optional.Delta.ShrtCln, HKLM\SOFTWARE\WOW6432NODE\delta-homesSoftware, En quarantaine, [64], [190384],1.0.12979
PUP.Optional.IHProtect, HKLM\SOFTWARE\WOW6432NODE\IHProtect, En quarantaine, [6810], [239373],1.0.12979
PUP.Optional.Iminent, HKLM\SOFTWARE\WOW6432NODE\Iminent, En quarantaine, [89], [239425],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, HKLM\SOFTWARE\WOW6432NODE\LenovoBrowserGuard, En quarantaine, [2644], [333326],1.0.12979
PUP.Optional.MyStartSearch.ShrtCln, HKLM\SOFTWARE\WOW6432NODE\mystartsearchSoftware, En quarantaine, [1331], [188665],1.0.12979
PUP.Optional.VisualDiscovery, HKLM\SOFTWARE\WOW6432NODE\Superfish Inc. VisualDiscovery, En quarantaine, [3148], [244577],1.0.12979
Adware.Elex, HKLM\SOFTWARE\WOW6432NODE\supWindowsMangerProtect, En quarantaine, [210], [518204],1.0.12979
PUP.Optional.Wajam, HKLM\SOFTWARE\WOW6432NODE\WajIntEnhance, En quarantaine, [191], [244694],1.0.12979
PUP.Optional.Iminent, HKLM\SOFTWARE\WOW6432NODE\MICROSOFT\WINDOWS\CURRENTVERSION\UNINSTALL\IminentToolbar, En quarantaine, [89], [239434],1.0.12979
PUP.Optional.Vosteran, HKLM\SOFTWARE\WOW6432NODE\MICROSOFT\WINDOWS\CURRENTVERSION\UNINSTALL\Vosteran.com, En quarantaine, [429], [188717],1.0.12979
PUP.Optional.Wajam, HKLM\SOFTWARE\WOW6432NODE\MICROSOFT\WINDOWS\CURRENTVERSION\UNINSTALL\WajIntEnhance, En quarantaine, [191], [244687],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, HKLM\SOFTWARE\WOW6432NODE\MICROSOFT\WINDOWS\CURRENTVERSION\UNINSTALL\LENOVOBROWSERGUARD, En quarantaine, [2644], [333324],1.0.12979
PUP.Optional.SupTab, HKLM\SOFTWARE\CLASSES\TYPELIB\{7D3C47ED-E0BE-4940-9DDA-A7A097AEBD88}, En quarantaine, [1593], [168875],1.0.12979
PUP.Optional.SupTab, HKLM\SOFTWARE\CLASSES\WOW6432NODE\INTERFACE\{917CAAE9-DD47-4025-936E-1414F07DF5B8}, En quarantaine, [1593], [168875],1.0.12979
PUP.Optional.SupTab, HKLM\SOFTWARE\WOW6432NODE\CLASSES\INTERFACE\{917CAAE9-DD47-4025-936E-1414F07DF5B8}, En quarantaine, [1593], [168875],1.0.12979
PUP.Optional.SupTab, HKLM\SOFTWARE\WOW6432NODE\CLASSES\TYPELIB\{7D3C47ED-E0BE-4940-9DDA-A7A097AEBD88}, En quarantaine, [1593], [168875],1.0.12979
PUP.Optional.SupTab, HKLM\SOFTWARE\CLASSES\WOW6432NODE\TYPELIB\{7D3C47ED-E0BE-4940-9DDA-A7A097AEBD88}, En quarantaine, [1593], [168875],1.0.12979
PUP.Optional.SupTab, HKLM\SOFTWARE\CLASSES\WOW6432NODE\CLSID\{1F91A9A1-01BA-4C81-863D-3BA0751E1419}, En quarantaine, [1593], [168875],1.0.12979
PUP.Optional.SupTab, HKU\S-1-5-21-3540978669-3579479453-1539612789-1001\SOFTWARE\MICROSOFT\WINDOWS\CURRENTVERSION\EXT\SETTINGS\{1F91A9A1-01BA-4C81-863D-3BA0751E1419}, En quarantaine, [1593], [168875],1.0.12979
PUP.Optional.SupTab, HKU\S-1-5-21-3540978669-3579479453-1539612789-1001\SOFTWARE\MICROSOFT\WINDOWS\CURRENTVERSION\EXT\STATS\{1F91A9A1-01BA-4C81-863D-3BA0751E1419}, En quarantaine, [1593], [168875],1.0.12979
PUP.Optional.SupTab, HKLM\SOFTWARE\WOW6432NODE\CLASSES\CLSID\{1F91A9A1-01BA-4c81-863D-3BA0751E1419}, En quarantaine, [1593], [168875],1.0.12979
PUP.Optional.WinYahoo.TskLnk, HKLM\SOFTWARE\WOW6432NODE\MICROSOFT\WINDOWS\CURRENTVERSION\UNINSTALL\{CCE92429-9C69-F5A9-2DE9-8529FD6956A9}, En quarantaine, [829], [542290],1.0.12979
PUP.Optional.DealPly, HKU\S-1-5-21-3540978669-3579479453-1539612789-1001\SOFTWARE\MICROSOFT\WINDOWS\CURRENTVERSION\UNINSTALL\Opera_helper, En quarantaine, [58], [334473],1.0.12979
Valeur du registre: 11
PUP.Optional.LenovoBrowserGuard.AppFlsh, HKLM\SOFTWARE\MICROSOFT\WINDOWS NT\CURRENTVERSION\WINDOWS|APPINIT_DLLS, En quarantaine, [2644], [-1],0.0.0
PUP.Optional.LenovoBrowserGuard.AppFlsh, HKLM\SOFTWARE\WOW6432NODE\MICROSOFT\WINDOWS NT\CURRENTVERSION\WINDOWS|APPINIT_DLLS, En quarantaine, [2644], [-1],0.0.0
PUP.Optional.InstallCore, HKU\S-1-5-21-3540978669-3579479453-1539612789-1001\SOFTWARE\PRODUCTSETUP|TB, En quarantaine, [460], [481004],1.0.12979
PUP.Optional.MiuiTab, HKLM\SOFTWARE\WOW6432NODE\SUPDP|DIR, En quarantaine, [3166], [240843],1.0.12979
PUP.Optional.Somoto, HKLM\SOFTWARE\WOW6432NODE\SEARCHULT|SOMO, En quarantaine, [543], [243334],1.0.12979
PUP.Optional.SupTab, HKLM\SOFTWARE\WOW6432NODE\SUPTAB|PTID, En quarantaine, [1593], [243702],1.0.12979
PUP.Optional.Wajam, HKU\S-1-5-18\SOFTWARE\MICROSOFT\WINDOWS\CURRENTVERSION\INTERNET SETTINGS|PROXYENABLE, En quarantaine, [191], [-1],0.0.0
PUP.Optional.Wajam, HKU\S-1-5-21-3540978669-3579479453-1539612789-1001\SOFTWARE\MICROSOFT\WINDOWS\CURRENTVERSION\INTERNET SETTINGS|PROXYENABLE, En quarantaine, [191], [-1],0.0.0
PUP.Optional.Wajam, HKU\.DEFAULT\SOFTWARE\MICROSOFT\WINDOWS\CURRENTVERSION\INTERNET SETTINGS|PROXYENABLE, En quarantaine, [191], [-1],0.0.0
PUP.Optional.LenovoBrowserGuard.AppFlsh, HKLM\SOFTWARE\WOW6432NODE\MICROSOFT\WINDOWS\CURRENTVERSION\UNINSTALL\LENOVOBROWSERGUARD|PUBLISHER, En quarantaine, [2644], [333324],1.0.12979
PUP.Optional.SearchManager.BITSRST, HKU\S-1-5-21-3540978669-3579479453-1539612789-1001\SOFTWARE\GOOGLE\CHROME\PREFERENCEMACS\Default\extensions.settings|nahhmpbckpgdidfnmfkfgiflpjijilce, En quarantaine, [271], [628563],1.0.12979
Données du registre: 0
(Aucun élément malveillant détecté)
Flux de données: 0
(Aucun élément malveillant détecté)
Dossier: 134
PUP.Optional.MarketScore, C:\PROGRAMDATA\MICROSOFT\WINDOWS\START MENU\PROGRAMS\RELEVANTKNOWLEDGE, En quarantaine, [3285], [171863],1.0.12979
PUP.Optional.MyStartSearch.ShrtCln, C:\Users\Ludovic\AppData\Roaming\mystartsearch\images\code, En quarantaine, [1331], [175166],1.0.12979
PUP.Optional.MyStartSearch.ShrtCln, C:\Users\Ludovic\AppData\Roaming\mystartsearch\images, En quarantaine, [1331], [175166],1.0.12979
PUP.Optional.MyStartSearch.ShrtCln, C:\USERS\LUDOVIC\APPDATA\ROAMING\MYSTARTSEARCH, En quarantaine, [1331], [175166],1.0.12979
PUP.Optional.IHProtectUpDate, C:\ProgramData\IHProtectUpDate\update, En quarantaine, [1200], [177733],1.0.12979
PUP.Optional.IHProtectUpDate, C:\PROGRAMDATA\IHPROTECTUPDATE, En quarantaine, [1200], [177733],1.0.12979
PUP.Optional.Elex, C:\PROGRAM FILES (X86)\SFK, En quarantaine, [923], [247125],1.0.12979
PUP.Optional.MiuiTab, C:\Program Files (x86)\MiuiTab\web\_locales\es-419, En quarantaine, [3166], [178494],1.0.12979
PUP.Optional.MiuiTab, C:\Program Files (x86)\MiuiTab\web\_locales\en-US, En quarantaine, [3166], [178494],1.0.12979
PUP.Optional.MiuiTab, C:\Program Files (x86)\MiuiTab\web\_locales\es-ES, En quarantaine, [3166], [178494],1.0.12979
PUP.Optional.MiuiTab, C:\Program Files (x86)\MiuiTab\web\_locales\fr-BE, En quarantaine, [3166], [178494],1.0.12979
PUP.Optional.MiuiTab, C:\Program Files (x86)\MiuiTab\web\_locales\fr-CA, En quarantaine, [3166], [178494],1.0.12979
PUP.Optional.MiuiTab, C:\Program Files (x86)\MiuiTab\web\_locales\fr-CH, En quarantaine, [3166], [178494],1.0.12979
PUP.Optional.MiuiTab, C:\Program Files (x86)\MiuiTab\web\_locales\fr-FR, En quarantaine, [3166], [178494],1.0.12979
PUP.Optional.MiuiTab, C:\Program Files (x86)\MiuiTab\web\_locales\fr-LU, En quarantaine, [3166], [178494],1.0.12979
PUP.Optional.MiuiTab, C:\Program Files (x86)\MiuiTab\web\_locales\it-CH, En quarantaine, [3166], [178494],1.0.12979
PUP.Optional.MiuiTab, C:\Program Files (x86)\MiuiTab\web\_locales\it-IT, En quarantaine, [3166], [178494],1.0.12979
PUP.Optional.MiuiTab, C:\Program Files (x86)\MiuiTab\web\_locales\pt-BR, En quarantaine, [3166], [178494],1.0.12979
PUP.Optional.MiuiTab, C:\Program Files (x86)\MiuiTab\web\_locales\ru-MO, En quarantaine, [3166], [178494],1.0.12979
PUP.Optional.MiuiTab, C:\Program Files (x86)\MiuiTab\web\_locales\tr-TR, En quarantaine, [3166], [178494],1.0.12979
PUP.Optional.MiuiTab, C:\Program Files (x86)\MiuiTab\web\_locales\vi-VI, En quarantaine, [3166], [178494],1.0.12979
PUP.Optional.MiuiTab, C:\Program Files (x86)\MiuiTab\web\_locales\zh-CN, En quarantaine, [3166], [178494],1.0.12979
PUP.Optional.MiuiTab, C:\Program Files (x86)\MiuiTab\web\_locales\zh-TW, En quarantaine, [3166], [178494],1.0.12979
PUP.Optional.MiuiTab, C:\Program Files (x86)\MiuiTab\web\_locales\pl, En quarantaine, [3166], [178494],1.0.12979
PUP.Optional.MiuiTab, C:\Program Files (x86)\MiuiTab\web\_locales\pt, En quarantaine, [3166], [178494],1.0.12979
PUP.Optional.MiuiTab, C:\Program Files (x86)\MiuiTab\web\_locales\ru, En quarantaine, [3166], [178494],1.0.12979
PUP.Optional.MiuiTab, C:\Program Files (x86)\MiuiTab\web\_locales, En quarantaine, [3166], [178494],1.0.12979
PUP.Optional.MiuiTab, C:\Program Files (x86)\MiuiTab\skin\image, En quarantaine, [3166], [178494],1.0.12979
PUP.Optional.MiuiTab, C:\Program Files (x86)\MiuiTab\web\img, En quarantaine, [3166], [178494],1.0.12979
PUP.Optional.MiuiTab, C:\Program Files (x86)\MiuiTab\web\js, En quarantaine, [3166], [178494],1.0.12979
PUP.Optional.MiuiTab, C:\Program Files (x86)\MiuiTab\skin, En quarantaine, [3166], [178494],1.0.12979
PUP.Optional.MiuiTab, C:\Program Files (x86)\MiuiTab\web, En quarantaine, [3166], [178494],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Program Files (x86)\LenovoBrowserGuard\UI\dialogs\protectionDS, En quarantaine, [2644], [333325],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Program Files (x86)\LenovoBrowserGuard\LenovoBrowserGuard\bin, En quarantaine, [2644], [333325],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Program Files (x86)\LenovoBrowserGuard\LenovoBrowserGuard\rep, En quarantaine, [2644], [333325],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Program Files (x86)\LenovoBrowserGuard\UI\dialogs\protection, En quarantaine, [2644], [333325],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Program Files (x86)\LenovoBrowserGuard\UI\dialogs\uninstall, En quarantaine, [2644], [333325],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Program Files (x86)\LenovoBrowserGuard\UI\dialogs\settings, En quarantaine, [2644], [333325],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Program Files (x86)\LenovoBrowserGuard\LenovoBrowserGuard, En quarantaine, [2644], [333325],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Program Files (x86)\LenovoBrowserGuard\UI\dialogs\bubble, En quarantaine, [2644], [333325],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Program Files (x86)\LenovoBrowserGuard\UI\dialogs\Images, En quarantaine, [2644], [333325],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Program Files (x86)\LenovoBrowserGuard\UI\dialogs\libs, En quarantaine, [2644], [333325],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Program Files (x86)\LenovoBrowserGuard\UI\dialogs, En quarantaine, [2644], [333325],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Program Files (x86)\LenovoBrowserGuard\Main\bin, En quarantaine, [2644], [333325],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Program Files (x86)\LenovoBrowserGuard\Main\rep, En quarantaine, [2644], [333325],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Program Files (x86)\LenovoBrowserGuard\UI\bin, En quarantaine, [2644], [333325],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Program Files (x86)\LenovoBrowserGuard\UI\rep, En quarantaine, [2644], [333325],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Program Files (x86)\LenovoBrowserGuard\Main, En quarantaine, [2644], [333325],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Program Files (x86)\LenovoBrowserGuard\UI, En quarantaine, [2644], [333325],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\PROGRAM FILES (X86)\LENOVOBROWSERGUARD, En quarantaine, [2644], [333325],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Users\Ludovic\AppData\Local\LenovoBrowserGuard\LenovoBrowserGuard\rep, En quarantaine, [2644], [333327],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Users\Ludovic\AppData\Local\LenovoBrowserGuard\LenovoBrowserGuard\STG, En quarantaine, [2644], [333327],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Users\Ludovic\AppData\Local\LenovoBrowserGuard\LenovoBrowserGuard, En quarantaine, [2644], [333327],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Users\Ludovic\AppData\Local\LenovoBrowserGuard\UI\rep, En quarantaine, [2644], [333327],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Users\Ludovic\AppData\Local\LenovoBrowserGuard\UI, En quarantaine, [2644], [333327],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\USERS\LUDOVIC\APPDATA\LOCAL\LENOVOBROWSERGUARD, En quarantaine, [2644], [333327],1.0.12979
PUP.Optional.GoldenGate, C:\USERS\LUDOVIC\APPDATA\ROAMING\GOLDENGATE, En quarantaine, [3970], [261914],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\pilplloabdedfmialnfchjomjmpjcoej\10.1.3.70_0\content\images\sitesThumbnails, En quarantaine, [208], [453140],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\pilplloabdedfmialnfchjomjmpjcoej\10.1.3.70_0\content\images\converter, En quarantaine, [208], [453140],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\pilplloabdedfmialnfchjomjmpjcoej\10.1.3.70_0\content\images\weather, En quarantaine, [208], [453140],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\pilplloabdedfmialnfchjomjmpjcoej\10.1.3.70_0\content\images\films, En quarantaine, [208], [453140],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\pilplloabdedfmialnfchjomjmpjcoej\10.1.3.70_0\content\images\icons, En quarantaine, [208], [453140],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\pilplloabdedfmialnfchjomjmpjcoej\10.1.3.70_0\content\images\tiles, En quarantaine, [208], [453140],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\pilplloabdedfmialnfchjomjmpjcoej\10.1.3.70_0\content\images\maps, En quarantaine, [208], [453140],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\pilplloabdedfmialnfchjomjmpjcoej\10.1.3.70_0\content\images, En quarantaine, [208], [453140],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\pilplloabdedfmialnfchjomjmpjcoej\10.1.3.70_0\_locales\pt_BR, En quarantaine, [208], [453140],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\pilplloabdedfmialnfchjomjmpjcoej\10.1.3.70_0\content\fonts, En quarantaine, [208], [453140],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\pilplloabdedfmialnfchjomjmpjcoej\10.1.3.70_0\_locales\en, En quarantaine, [208], [453140],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\pilplloabdedfmialnfchjomjmpjcoej\10.1.3.70_0\_locales\fr, En quarantaine, [208], [453140],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\pilplloabdedfmialnfchjomjmpjcoej\10.1.3.70_0\_locales\hi, En quarantaine, [208], [453140],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\pilplloabdedfmialnfchjomjmpjcoej\10.1.3.70_0\_locales\vi, En quarantaine, [208], [453140],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\pilplloabdedfmialnfchjomjmpjcoej\10.1.3.70_0\skin\icons, En quarantaine, [208], [453140],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\pilplloabdedfmialnfchjomjmpjcoej\10.1.3.70_0\_metadata, En quarantaine, [208], [453140],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\pilplloabdedfmialnfchjomjmpjcoej\10.1.3.70_0\_locales, En quarantaine, [208], [453140],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\pilplloabdedfmialnfchjomjmpjcoej\10.1.3.70_0\content, En quarantaine, [208], [453140],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\pilplloabdedfmialnfchjomjmpjcoej\10.1.3.70_0\vendor, En quarantaine, [208], [453140],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\pilplloabdedfmialnfchjomjmpjcoej\10.1.3.70_0\skin, En quarantaine, [208], [453140],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\pilplloabdedfmialnfchjomjmpjcoej\10.1.3.70_0, En quarantaine, [208], [453140],1.0.12979
PUP.Optional.SearchManager, C:\USERS\LUDOVIC\APPDATA\LOCAL\CHROMIUM\USER DATA\Default\EXTENSIONS\pilplloabdedfmialnfchjomjmpjcoej, En quarantaine, [208], [453140],1.0.12979
Adware.Elex, C:\ProgramData\2WinManPro2\update, En quarantaine, [210], [519966],1.0.12979
Adware.Elex, C:\PROGRAMDATA\2WinManPro2, En quarantaine, [210], [519966],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\nahhmpbckpgdidfnmfkfgiflpjijilce\10.1.3.71_0\content\images\sitesThumbnails, En quarantaine, [208], [731237],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\nahhmpbckpgdidfnmfkfgiflpjijilce\10.1.3.71_0\content\images\converter, En quarantaine, [208], [731237],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\nahhmpbckpgdidfnmfkfgiflpjijilce\10.1.3.71_0\content\images\weather, En quarantaine, [208], [731237],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\nahhmpbckpgdidfnmfkfgiflpjijilce\10.1.3.71_0\content\images\films, En quarantaine, [208], [731237],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\nahhmpbckpgdidfnmfkfgiflpjijilce\10.1.3.71_0\content\images\icons, En quarantaine, [208], [731237],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\nahhmpbckpgdidfnmfkfgiflpjijilce\10.1.3.71_0\content\images\tiles, En quarantaine, [208], [731237],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\nahhmpbckpgdidfnmfkfgiflpjijilce\10.1.3.71_0\content\images\maps, En quarantaine, [208], [731237],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\nahhmpbckpgdidfnmfkfgiflpjijilce\10.1.3.71_0\content\images, En quarantaine, [208], [731237],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\nahhmpbckpgdidfnmfkfgiflpjijilce\10.1.3.71_0\_locales\pt_BR, En quarantaine, [208], [731237],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\nahhmpbckpgdidfnmfkfgiflpjijilce\10.1.3.71_0\content\fonts, En quarantaine, [208], [731237],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\nahhmpbckpgdidfnmfkfgiflpjijilce\10.1.3.71_0\_locales\en, En quarantaine, [208], [731237],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\nahhmpbckpgdidfnmfkfgiflpjijilce\10.1.3.71_0\_locales\fr, En quarantaine, [208], [731237],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\nahhmpbckpgdidfnmfkfgiflpjijilce\10.1.3.71_0\_locales\hi, En quarantaine, [208], [731237],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\nahhmpbckpgdidfnmfkfgiflpjijilce\10.1.3.71_0\_locales\vi, En quarantaine, [208], [731237],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\nahhmpbckpgdidfnmfkfgiflpjijilce\10.1.3.71_0\skin\icons, En quarantaine, [208], [731237],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\nahhmpbckpgdidfnmfkfgiflpjijilce\10.1.3.71_0\_metadata, En quarantaine, [208], [731237],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\nahhmpbckpgdidfnmfkfgiflpjijilce\10.1.3.71_0\_locales, En quarantaine, [208], [731237],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\nahhmpbckpgdidfnmfkfgiflpjijilce\10.1.3.71_0\content, En quarantaine, [208], [731237],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\nahhmpbckpgdidfnmfkfgiflpjijilce\10.1.3.71_0\vendor, En quarantaine, [208], [731237],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\nahhmpbckpgdidfnmfkfgiflpjijilce\10.1.3.71_0\skin, En quarantaine, [208], [731237],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\nahhmpbckpgdidfnmfkfgiflpjijilce\10.1.3.71_0, En quarantaine, [208], [731237],1.0.12979
PUP.Optional.SearchManager, C:\USERS\LUDOVIC\APPDATA\LOCAL\chromium\USER DATA\Default\EXTENSIONS\nahhmpbckpgdidfnmfkfgiflpjijilce, En quarantaine, [208], [731237],1.0.12979
PUP.Optional.FakeCHRMExt.Generic, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\jghiljaagglmcdeopnjkfhcikjnddhhc\14.1.4.51_0\images, En quarantaine, [14754], [731233],1.0.12979
PUP.Optional.FakeCHRMExt.Generic, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\jghiljaagglmcdeopnjkfhcikjnddhhc\14.1.4.51_0, En quarantaine, [14754], [731233],1.0.12979
PUP.Optional.FakeCHRMExt.Generic, C:\USERS\LUDOVIC\APPDATA\LOCAL\CHROMIUM\USER DATA\DEFAULT\EXTENSIONS\JGHILJAAGGLMCDEOPNJKFHCIKJNDDHHC, En quarantaine, [14754], [731233],1.0.12979
PUP.Optional.FakeCHRMExt.Generic, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\ncjbeingokdeimlmolagjaddccfdlkbd\1.0.0.58_0, En quarantaine, [14754], [731232],1.0.12979
PUP.Optional.FakeCHRMExt.Generic, C:\USERS\LUDOVIC\APPDATA\LOCAL\CHROMIUM\USER DATA\DEFAULT\EXTENSIONS\NCJBEINGOKDEIMLMOLAGJADDCCFDLKBD, En quarantaine, [14754], [731232],1.0.12979
PUP.Optional.WinYahoo.TskLnk, C:\Users\Ludovic\AppData\Local\{787C4E20-5CD4-2298-314C-07701524FBE8}\HowToRemove, En quarantaine, [829], [542290],1.0.12979
PUP.Optional.WinYahoo.TskLnk, C:\USERS\LUDOVIC\APPDATA\LOCAL\{787C4E20-5CD4-2298-314C-07701524FBE8}, En quarantaine, [829], [542290],1.0.12979
Adware.Elex.ShrtCln, C:\USERS\LUDOVIC\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Default\Sync Data\LevelDB, En quarantaine, [279], [454711],1.0.12979
PUP.Optional.SearchManager.BITSRST, C:\USERS\LUDOVIC\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Default\Sync Data\LevelDB, En quarantaine, [271], [628563],1.0.12979
PUP.Optional.MySearchDial, C:\USERS\LUDOVIC\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Default\Sync Data\LevelDB, En quarantaine, [121], [663899],1.0.12979
PUP.Optional.Vosteran, C:\USERS\LUDOVIC\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Default\Sync Data\LevelDB, En quarantaine, [429], [455253],1.0.12979
PUP.Optional.Delta, C:\USERS\LUDOVIC\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Default\Sync Data\LevelDB, En quarantaine, [306], [455071],1.0.12979
PUP.Optional.FindWide, C:\USERS\LUDOVIC\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Default\Sync Data\LevelDB, En quarantaine, [372], [455238],1.0.12979
PUP.Optional.SearchManager.BITSRST, C:\USERS\LUDOVIC\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Default\Sync Data\LevelDB, En quarantaine, [271], [626729],1.0.12979
PUP.Optional.MySearchDial, C:\USERS\LUDOVIC\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Default\Sync Data\LevelDB, En quarantaine, [121], [663899],1.0.12979
PUP.Optional.Vosteran, C:\USERS\LUDOVIC\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Default\Sync Data\LevelDB, En quarantaine, [429], [455253],1.0.12979
PUP.Optional.Vosteran, C:\USERS\LUDOVIC\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Default\Sync Data\LevelDB, En quarantaine, [429], [455253],1.0.12979
PUP.Optional.MySearchDial, C:\USERS\LUDOVIC\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Default\Sync Data\LevelDB, En quarantaine, [121], [663899],1.0.12979
PUP.Optional.MySearchDial, C:\USERS\LUDOVIC\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Default\Sync Data\LevelDB, En quarantaine, [121], [663899],1.0.12979
PUP.Optional.MySearchDial, C:\USERS\LUDOVIC\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Default\Sync Data\LevelDB, En quarantaine, [121], [663899],1.0.12979
PUP.Optional.Delta, C:\USERS\LUDOVIC\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Default\Sync Data\LevelDB, En quarantaine, [306], [455070],1.0.12979
PUP.Optional.FindWide, C:\USERS\LUDOVIC\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Default\Sync Data\LevelDB, En quarantaine, [372], [455238],1.0.12979
PUP.Optional.Delta, C:\USERS\LUDOVIC\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Default\Sync Data\LevelDB, En quarantaine, [306], [455071],1.0.12979
PUP.Optional.Babylon, C:\USERS\LUDOVIC\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Default\Sync Data\LevelDB, En quarantaine, [370], [455059],1.0.12979
Adware.Elex.ShrtCln, C:\USERS\LUDOVIC\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Default\Sync Data\LevelDB, En quarantaine, [279], [454711],1.0.12979
PUP.Optional.Vosteran, C:\USERS\LUDOVIC\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Default\Sync Data\LevelDB, En quarantaine, [429], [455253],1.0.12979
PUP.Optional.Funmoods, C:\USERS\LUDOVIC\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Default\Sync Data\LevelDB, En quarantaine, [314], [455241],1.0.12979
PUP.Optional.Delta, C:\USERS\LUDOVIC\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Default\Sync Data\LevelDB, En quarantaine, [306], [455070],1.0.12979
Adware.Elex.ShrtCln, C:\USERS\LUDOVIC\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Default\Sync Data\LevelDB, En quarantaine, [279], [454711],1.0.12979
PUP.Optional.Delta, C:\USERS\LUDOVIC\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Default\Sync Data\LevelDB, En quarantaine, [306], [455071],1.0.12979
Adware.Elex.ShrtCln, C:\USERS\LUDOVIC\APPDATA\LOCAL\GOOGLE\CHROME\USER DATA\Default\Sync Data\LevelDB, En quarantaine, [279], [454711],1.0.12979
Fichier: 569
PUP.Optional.MarketScore, C:\ProgramData\Microsoft\Windows\Start Menu\Programs\RelevantKnowledge\RelevantKnowledge.lnk, En quarantaine, [3285], [171863],1.0.12979
Generic.Malware/Suspicious, C:\USERS\LUDOVIC\APPDATA\ROAMING\UPDATE AVAILABLE\ALLFREEVIDEOCONVERTER.EXE, En quarantaine, [0], [392686],1.0.12979
PUP.Optional.MyStartSearch.ShrtCln, C:\Users\Ludovic\AppData\Roaming\mystartsearch\images\code\code1.jpg, En quarantaine, [1331], [175166],1.0.12979
PUP.Optional.MyStartSearch.ShrtCln, C:\Users\Ludovic\AppData\Roaming\mystartsearch\images\code\code2.jpg, En quarantaine, [1331], [175166],1.0.12979
PUP.Optional.MyStartSearch.ShrtCln, C:\Users\Ludovic\AppData\Roaming\mystartsearch\images\code\code3.jpg, En quarantaine, [1331], [175166],1.0.12979
PUP.Optional.MyStartSearch.ShrtCln, C:\Users\Ludovic\AppData\Roaming\mystartsearch\images\code\code4.jpg, En quarantaine, [1331], [175166],1.0.12979
PUP.Optional.MyStartSearch.ShrtCln, C:\Users\Ludovic\AppData\Roaming\mystartsearch\images\code\code5.jpg, En quarantaine, [1331], [175166],1.0.12979
PUP.Optional.MyStartSearch.ShrtCln, C:\Users\Ludovic\AppData\Roaming\mystartsearch\images\code\code6.jpg, En quarantaine, [1331], [175166],1.0.12979
PUP.Optional.MyStartSearch.ShrtCln, C:\Users\Ludovic\AppData\Roaming\mystartsearch\images\code\Thumbs.db, En quarantaine, [1331], [175166],1.0.12979
PUP.Optional.MyStartSearch.ShrtCln, C:\Users\Ludovic\AppData\Roaming\mystartsearch\images\bg.png, En quarantaine, [1331], [175166],1.0.12979
PUP.Optional.MyStartSearch.ShrtCln, C:\Users\Ludovic\AppData\Roaming\mystartsearch\images\bg1.png, En quarantaine, [1331], [175166],1.0.12979
PUP.Optional.MyStartSearch.ShrtCln, C:\Users\Ludovic\AppData\Roaming\mystartsearch\images\bk_shadow.png, En quarantaine, [1331], [175166],1.0.12979
PUP.Optional.MyStartSearch.ShrtCln, C:\Users\Ludovic\AppData\Roaming\mystartsearch\images\button.png, En quarantaine, [1331], [175166],1.0.12979
PUP.Optional.MyStartSearch.ShrtCln, C:\Users\Ludovic\AppData\Roaming\mystartsearch\images\button1.png, En quarantaine, [1331], [175166],1.0.12979
PUP.Optional.MyStartSearch.ShrtCln, C:\Users\Ludovic\AppData\Roaming\mystartsearch\images\checkbox.png, En quarantaine, [1331], [175166],1.0.12979
PUP.Optional.MyStartSearch.ShrtCln, C:\Users\Ludovic\AppData\Roaming\mystartsearch\images\checkbox_select.png, En quarantaine, [1331], [175166],1.0.12979
PUP.Optional.MyStartSearch.ShrtCln, C:\Users\Ludovic\AppData\Roaming\mystartsearch\images\checked.png, En quarantaine, [1331], [175166],1.0.12979
PUP.Optional.MyStartSearch.ShrtCln, C:\Users\Ludovic\AppData\Roaming\mystartsearch\images\close.png, En quarantaine, [1331], [175166],1.0.12979
PUP.Optional.MyStartSearch.ShrtCln, C:\Users\Ludovic\AppData\Roaming\mystartsearch\images\loading_bg.png, En quarantaine, [1331], [175166],1.0.12979
PUP.Optional.MyStartSearch.ShrtCln, C:\Users\Ludovic\AppData\Roaming\mystartsearch\images\loading_light.png, En quarantaine, [1331], [175166],1.0.12979
PUP.Optional.MyStartSearch.ShrtCln, C:\Users\Ludovic\AppData\Roaming\mystartsearch\images\min.png, En quarantaine, [1331], [175166],1.0.12979
PUP.Optional.MyStartSearch.ShrtCln, C:\Users\Ludovic\AppData\Roaming\mystartsearch\images\scrollbar.bmp, En quarantaine, [1331], [175166],1.0.12979
PUP.Optional.MyStartSearch.ShrtCln, C:\Users\Ludovic\AppData\Roaming\mystartsearch\images\Thumbs.db, En quarantaine, [1331], [175166],1.0.12979
PUP.Optional.MyStartSearch.ShrtCln, C:\Users\Ludovic\AppData\Roaming\mystartsearch\images\unchecked.png, En quarantaine, [1331], [175166],1.0.12979
PUP.Optional.MyStartSearch.ShrtCln, C:\Users\Ludovic\AppData\Roaming\mystartsearch\577.json, En quarantaine, [1331], [175166],1.0.12979
PUP.Optional.MyStartSearch.ShrtCln, C:\Users\Ludovic\AppData\Roaming\mystartsearch\MessageBox.xml, En quarantaine, [1331], [175166],1.0.12979
PUP.Optional.IHProtectUpDate, C:\ProgramData\IHProtectUpDate\update\conf, En quarantaine, [1200], [177733],1.0.12979
PUP.Optional.Elex, C:\PROGRAM FILES (X86)\SFK\SFK.INI, En quarantaine, [923], [247125],1.0.12979
PUP.Optional.Elex, C:\Program Files (x86)\SFK\Heartbeat, En quarantaine, [923], [247125],1.0.12979
PUP.Optional.Elex, C:\Program Files (x86)\SFK\install, En quarantaine, [923], [247125],1.0.12979
PUP.Optional.Elex, C:\Program Files (x86)\SFK\Run, En quarantaine, [923], [247125],1.0.12979
PUP.Optional.Elex, C:\Program Files (x86)\SFK\Z, En quarantaine, [923], [247125],1.0.12979
PUP.Optional.VisualDiscovery, C:\WINDOWS\SYSWOW64\VISUALDISCOVERY.INI, En quarantaine, [3148], [244573],1.0.12979
PUP.Optional.MiuiTab, C:\Program Files (x86)\MiuiTab\skin\about.png, En quarantaine, [3166], [178494],1.0.12979
PUP.Optional.MiuiTab, C:\Program Files (x86)\MiuiTab\skin\about_bk.png, En quarantaine, [3166], [178494],1.0.12979
PUP.Optional.MiuiTab, C:\Program Files (x86)\MiuiTab\skin\btn.png, En quarantaine, [3166], [178494],1.0.12979
PUP.Optional.MiuiTab, C:\Program Files (x86)\MiuiTab\skin\btn_apply.png, En quarantaine, [3166], [178494],1.0.12979
PUP.Optional.MiuiTab, C:\Program Files (x86)\MiuiTab\skin\close.png, En quarantaine, [3166], [178494],1.0.12979
PUP.Optional.MiuiTab, C:\Program Files (x86)\MiuiTab\skin\conf.xml, En quarantaine, [3166], [178494],1.0.12979
PUP.Optional.MiuiTab, C:\Program Files (x86)\MiuiTab\skin\conf_back.png, En quarantaine, [3166], [178494],1.0.12979
PUP.Optional.MiuiTab, C:\Program Files (x86)\MiuiTab\skin\input_bk.png, En quarantaine, [3166], [178494],1.0.12979
PUP.Optional.MiuiTab, C:\Program Files (x86)\MiuiTab\skin\logo.png, En quarantaine, [3166], [178494],1.0.12979
PUP.Optional.MiuiTab, C:\Program Files (x86)\MiuiTab\skin\main.xml, En quarantaine, [3166], [178494],1.0.12979
PUP.Optional.MiuiTab, C:\Program Files (x86)\MiuiTab\skin\radio_1.png, En quarantaine, [3166], [178494],1.0.12979
PUP.Optional.MiuiTab, C:\Program Files (x86)\MiuiTab\skin\radio_2.png, En quarantaine, [3166], [178494],1.0.12979
PUP.Optional.MiuiTab, C:\Program Files (x86)\MiuiTab\skin\rigth_arrow.png, En quarantaine, [3166], [178494],1.0.12979
PUP.Optional.MiuiTab, C:\Program Files (x86)\MiuiTab\skin\settings.png, En quarantaine, [3166], [178494],1.0.12979
PUP.Optional.MiuiTab, C:\Program Files (x86)\MiuiTab\web\img\google_trends.png, En quarantaine, [3166], [178494],1.0.12979
PUP.Optional.MiuiTab, C:\Program Files (x86)\MiuiTab\web\img\icon128.png, En quarantaine, [3166], [178494],1.0.12979
PUP.Optional.MiuiTab, C:\Program Files (x86)\MiuiTab\web\img\icon16.png, En quarantaine, [3166], [178494],1.0.12979
PUP.Optional.MiuiTab, C:\Program Files (x86)\MiuiTab\web\img\icon48.png, En quarantaine, [3166], [178494],1.0.12979
PUP.Optional.MiuiTab, C:\Program Files (x86)\MiuiTab\web\img\loading.gif, En quarantaine, [3166], [178494],1.0.12979
PUP.Optional.MiuiTab, C:\Program Files (x86)\MiuiTab\web\img\logo32.ico, En quarantaine, [3166], [178494],1.0.12979
PUP.Optional.MiuiTab, C:\Program Files (x86)\MiuiTab\web\js\common.js, En quarantaine, [3166], [178494],1.0.12979
PUP.Optional.MiuiTab, C:\Program Files (x86)\MiuiTab\web\js\ga.js, En quarantaine, [3166], [178494],1.0.12979
PUP.Optional.MiuiTab, C:\Program Files (x86)\MiuiTab\web\js\jquery-1.11.0.min.js, En quarantaine, [3166], [178494],1.0.12979
PUP.Optional.MiuiTab, C:\Program Files (x86)\MiuiTab\web\js\jquery.autocomplete.js, En quarantaine, [3166], [178494],1.0.12979
PUP.Optional.MiuiTab, C:\Program Files (x86)\MiuiTab\web\js\jquery.xdomainrequest.min.js, En quarantaine, [3166], [178494],1.0.12979
PUP.Optional.MiuiTab, C:\Program Files (x86)\MiuiTab\web\js\js.js, En quarantaine, [3166], [178494],1.0.12979
PUP.Optional.MiuiTab, C:\Program Files (x86)\MiuiTab\web\js\library.js, En quarantaine, [3166], [178494],1.0.12979
PUP.Optional.MiuiTab, C:\Program Files (x86)\MiuiTab\web\js\xagainit-ie8.js, En quarantaine, [3166], [178494],1.0.12979
PUP.Optional.MiuiTab, C:\Program Files (x86)\MiuiTab\web\js\xagainit2.0.js, En quarantaine, [3166], [178494],1.0.12979
PUP.Optional.MiuiTab, C:\Program Files (x86)\MiuiTab\web\js\xdomain.min.js, En quarantaine, [3166], [178494],1.0.12979
PUP.Optional.MiuiTab, C:\Program Files (x86)\MiuiTab\web\_locales\en-US\messages.json, En quarantaine, [3166], [178494],1.0.12979
PUP.Optional.MiuiTab, C:\Program Files (x86)\MiuiTab\web\_locales\es-419\messages.json, En quarantaine, [3166], [178494],1.0.12979
PUP.Optional.MiuiTab, C:\Program Files (x86)\MiuiTab\web\_locales\es-ES\messages.json, En quarantaine, [3166], [178494],1.0.12979
PUP.Optional.MiuiTab, C:\Program Files (x86)\MiuiTab\web\_locales\fr-BE\messages.json, En quarantaine, [3166], [178494],1.0.12979
PUP.Optional.MiuiTab, C:\Program Files (x86)\MiuiTab\web\_locales\fr-CA\messages.json, En quarantaine, [3166], [178494],1.0.12979
PUP.Optional.MiuiTab, C:\Program Files (x86)\MiuiTab\web\_locales\fr-CH\messages.json, En quarantaine, [3166], [178494],1.0.12979
PUP.Optional.MiuiTab, C:\Program Files (x86)\MiuiTab\web\_locales\fr-FR\messages.json, En quarantaine, [3166], [178494],1.0.12979
PUP.Optional.MiuiTab, C:\Program Files (x86)\MiuiTab\web\_locales\fr-LU\messages.json, En quarantaine, [3166], [178494],1.0.12979
PUP.Optional.MiuiTab, C:\Program Files (x86)\MiuiTab\web\_locales\it-CH\messages.json, En quarantaine, [3166], [178494],1.0.12979
PUP.Optional.MiuiTab, C:\Program Files (x86)\MiuiTab\web\_locales\it-IT\messages.json, En quarantaine, [3166], [178494],1.0.12979
PUP.Optional.MiuiTab, C:\Program Files (x86)\MiuiTab\web\_locales\pl\messages.json, En quarantaine, [3166], [178494],1.0.12979
PUP.Optional.MiuiTab, C:\Program Files (x86)\MiuiTab\web\_locales\pt\messages.json, En quarantaine, [3166], [178494],1.0.12979
PUP.Optional.MiuiTab, C:\Program Files (x86)\MiuiTab\web\_locales\pt-BR\messages.json, En quarantaine, [3166], [178494],1.0.12979
PUP.Optional.MiuiTab, C:\Program Files (x86)\MiuiTab\web\_locales\ru\messages.json, En quarantaine, [3166], [178494],1.0.12979
PUP.Optional.MiuiTab, C:\Program Files (x86)\MiuiTab\web\_locales\ru-MO\messages.json, En quarantaine, [3166], [178494],1.0.12979
PUP.Optional.MiuiTab, C:\Program Files (x86)\MiuiTab\web\_locales\tr-TR\messages.json, En quarantaine, [3166], [178494],1.0.12979
PUP.Optional.MiuiTab, C:\Program Files (x86)\MiuiTab\web\_locales\vi-VI\messages.json, En quarantaine, [3166], [178494],1.0.12979
PUP.Optional.MiuiTab, C:\Program Files (x86)\MiuiTab\web\_locales\zh-CN\messages.json, En quarantaine, [3166], [178494],1.0.12979
PUP.Optional.MiuiTab, C:\Program Files (x86)\MiuiTab\web\_locales\zh-TW\messages.json, En quarantaine, [3166], [178494],1.0.12979
PUP.Optional.MiuiTab, C:\Program Files (x86)\MiuiTab\web\data.html, En quarantaine, [3166], [178494],1.0.12979
PUP.Optional.MiuiTab, C:\Program Files (x86)\MiuiTab\web\indexIE.html, En quarantaine, [3166], [178494],1.0.12979
PUP.Optional.MiuiTab, C:\Program Files (x86)\MiuiTab\web\indexIE8.html, En quarantaine, [3166], [178494],1.0.12979
PUP.Optional.MiuiTab, C:\Program Files (x86)\MiuiTab\web\main.css, En quarantaine, [3166], [178494],1.0.12979
PUP.Optional.MiuiTab, C:\Program Files (x86)\MiuiTab\web\ver.txt, En quarantaine, [3166], [178494],1.0.12979
PUP.Optional.MiuiTab, C:\Program Files (x86)\MiuiTab\conf, En quarantaine, [3166], [178494],1.0.12979
PUP.Optional.MiuiTab, C:\Program Files (x86)\MiuiTab\defsearchp@gmail.com!1.0.0.1039.xpi, En quarantaine, [3166], [178494],1.0.12979
PUP.Optional.MiuiTab, C:\Program Files (x86)\MiuiTab\ffsearch_toolbar!1.0.0.1031.xpi, En quarantaine, [3166], [178494],1.0.12979
PUP.Optional.MiuiTab, C:\Program Files (x86)\MiuiTab\install.data, En quarantaine, [3166], [178494],1.0.12979
PUP.Optional.MiuiTab, C:\Program Files (x86)\MiuiTab\searchProvider.xml, En quarantaine, [3166], [178494],1.0.12979
PUP.Optional.MiuiTab, C:\Program Files (x86)\MiuiTab\uninstall.exe, En quarantaine, [3166], [178494],1.0.12979
PUP.Optional.Winsock.WnskRST, C:\WINDOWS\SYSWOW64\VISUALDISCOVERYOFF.INI, En quarantaine, [500], [250715],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Program Files (x86)\LenovoBrowserGuard\LenovoBrowserGuard\bin\SPTool64.exe, En quarantaine, [2644], [333325],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Program Files (x86)\LenovoBrowserGuard\LenovoBrowserGuard\bin\SPVC32Loader.dll, En quarantaine, [2644], [333325],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Program Files (x86)\LenovoBrowserGuard\Main\rep\SystemRepository.dat, En quarantaine, [2644], [333325],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Program Files (x86)\LenovoBrowserGuard\UI\dialogs\bubble\bubble.css, En quarantaine, [2644], [333325],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Program Files (x86)\LenovoBrowserGuard\UI\dialogs\bubble\bubble.html, En quarantaine, [2644], [333325],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Program Files (x86)\LenovoBrowserGuard\UI\dialogs\bubble\bubble.js, En quarantaine, [2644], [333325],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Program Files (x86)\LenovoBrowserGuard\UI\dialogs\bubble\defaults.js, En quarantaine, [2644], [333325],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Program Files (x86)\LenovoBrowserGuard\UI\dialogs\Images\btnSilverBig.png, En quarantaine, [2644], [333325],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Program Files (x86)\LenovoBrowserGuard\UI\dialogs\Images\hez.png, En quarantaine, [2644], [333325],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Program Files (x86)\LenovoBrowserGuard\UI\dialogs\Images\Apply-default.png, En quarantaine, [2644], [333325],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Program Files (x86)\LenovoBrowserGuard\UI\dialogs\Images\Apply-onclick.png, En quarantaine, [2644], [333325],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Program Files (x86)\LenovoBrowserGuard\UI\dialogs\Images\Apply-Rollover.png, En quarantaine, [2644], [333325],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Program Files (x86)\LenovoBrowserGuard\UI\dialogs\Images\bg-with-logo.png, En quarantaine, [2644], [333325],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Program Files (x86)\LenovoBrowserGuard\UI\dialogs\Images\bg.png, En quarantaine, [2644], [333325],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Program Files (x86)\LenovoBrowserGuard\UI\dialogs\Images\bgNotif.png, En quarantaine, [2644], [333325],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Program Files (x86)\LenovoBrowserGuard\UI\dialogs\Images\bgSettings.png, En quarantaine, [2644], [333325],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Program Files (x86)\LenovoBrowserGuard\UI\dialogs\Images\bgUninstall.png, En quarantaine, [2644], [333325],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Program Files (x86)\LenovoBrowserGuard\UI\dialogs\Images\btnBlue.png, En quarantaine, [2644], [333325],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Program Files (x86)\LenovoBrowserGuard\UI\dialogs\Images\btnClose.png, En quarantaine, [2644], [333325],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Program Files (x86)\LenovoBrowserGuard\UI\dialogs\Images\btnSilver.png, En quarantaine, [2644], [333325],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Program Files (x86)\LenovoBrowserGuard\UI\dialogs\Images\btnSilverMed.png, En quarantaine, [2644], [333325],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Program Files (x86)\LenovoBrowserGuard\UI\dialogs\Images\checkbox.png, En quarantaine, [2644], [333325],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Program Files (x86)\LenovoBrowserGuard\UI\dialogs\Images\checkbox_checked.png, En quarantaine, [2644], [333325],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Program Files (x86)\LenovoBrowserGuard\UI\dialogs\Images\checkbox_def.png, En quarantaine, [2644], [333325],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Program Files (x86)\LenovoBrowserGuard\UI\dialogs\Images\close-win-def.png, En quarantaine, [2644], [333325],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Program Files (x86)\LenovoBrowserGuard\UI\dialogs\Images\close-win-over-click.png, En quarantaine, [2644], [333325],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Program Files (x86)\LenovoBrowserGuard\UI\dialogs\Images\gray-bg.png, En quarantaine, [2644], [333325],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Program Files (x86)\LenovoBrowserGuard\UI\dialogs\Images\hez-def.png, En quarantaine, [2644], [333325],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Program Files (x86)\LenovoBrowserGuard\UI\dialogs\Images\hez-selected.png, En quarantaine, [2644], [333325],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Program Files (x86)\LenovoBrowserGuard\UI\dialogs\Images\icon-win.png, En quarantaine, [2644], [333325],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Program Files (x86)\LenovoBrowserGuard\UI\dialogs\Images\info-icon.png, En quarantaine, [2644], [333325],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Program Files (x86)\LenovoBrowserGuard\UI\dialogs\Images\menu-rollover.png, En quarantaine, [2644], [333325],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Program Files (x86)\LenovoBrowserGuard\UI\dialogs\Images\menu-selected.png, En quarantaine, [2644], [333325],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Program Files (x86)\LenovoBrowserGuard\UI\dialogs\Images\radio-button-def.png, En quarantaine, [2644], [333325],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Program Files (x86)\LenovoBrowserGuard\UI\dialogs\Images\radio-button-selected.png, En quarantaine, [2644], [333325],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Program Files (x86)\LenovoBrowserGuard\UI\dialogs\Images\radio-button.png, En quarantaine, [2644], [333325],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Program Files (x86)\LenovoBrowserGuard\UI\dialogs\Images\radio-button2.png, En quarantaine, [2644], [333325],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Program Files (x86)\LenovoBrowserGuard\UI\dialogs\Images\Settings-icon.png, En quarantaine, [2644], [333325],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Program Files (x86)\LenovoBrowserGuard\UI\dialogs\Images\text-field.png, En quarantaine, [2644], [333325],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Program Files (x86)\LenovoBrowserGuard\UI\dialogs\Images\v.png, En quarantaine, [2644], [333325],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Program Files (x86)\LenovoBrowserGuard\UI\dialogs\Images\x.png, En quarantaine, [2644], [333325],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Program Files (x86)\LenovoBrowserGuard\UI\dialogs\libs\defaults.js, En quarantaine, [2644], [333325],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Program Files (x86)\LenovoBrowserGuard\UI\dialogs\libs\dialogUtils.js, En quarantaine, [2644], [333325],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Program Files (x86)\LenovoBrowserGuard\UI\dialogs\libs\jquery.1.7.1.min.js, En quarantaine, [2644], [333325],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Program Files (x86)\LenovoBrowserGuard\UI\dialogs\libs\json2.min.js, En quarantaine, [2644], [333325],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Program Files (x86)\LenovoBrowserGuard\UI\dialogs\libs\main.js, En quarantaine, [2644], [333325],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Program Files (x86)\LenovoBrowserGuard\UI\dialogs\libs\SPDialogAPI.js, En quarantaine, [2644], [333325],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Program Files (x86)\LenovoBrowserGuard\UI\dialogs\protection\defaults.js, En quarantaine, [2644], [333325],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Program Files (x86)\LenovoBrowserGuard\UI\dialogs\protection\protection.css, En quarantaine, [2644], [333325],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Program Files (x86)\LenovoBrowserGuard\UI\dialogs\protection\protection.html, En quarantaine, [2644], [333325],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Program Files (x86)\LenovoBrowserGuard\UI\dialogs\protection\protection.js, En quarantaine, [2644], [333325],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Program Files (x86)\LenovoBrowserGuard\UI\dialogs\protectionDS\defaults.js, En quarantaine, [2644], [333325],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Program Files (x86)\LenovoBrowserGuard\UI\dialogs\protectionDS\protectionDS.css, En quarantaine, [2644], [333325],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Program Files (x86)\LenovoBrowserGuard\UI\dialogs\protectionDS\protectionDS.html, En quarantaine, [2644], [333325],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Program Files (x86)\LenovoBrowserGuard\UI\dialogs\protectionDS\protectionDS.js, En quarantaine, [2644], [333325],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Program Files (x86)\LenovoBrowserGuard\UI\dialogs\settings\defaults.js, En quarantaine, [2644], [333325],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Program Files (x86)\LenovoBrowserGuard\UI\dialogs\settings\settings.css, En quarantaine, [2644], [333325],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Program Files (x86)\LenovoBrowserGuard\UI\dialogs\settings\settings.html, En quarantaine, [2644], [333325],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Program Files (x86)\LenovoBrowserGuard\UI\dialogs\settings\settings.js, En quarantaine, [2644], [333325],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Program Files (x86)\LenovoBrowserGuard\UI\dialogs\uninstall\defaults.js, En quarantaine, [2644], [333325],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Program Files (x86)\LenovoBrowserGuard\UI\dialogs\uninstall\uninstall.css, En quarantaine, [2644], [333325],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Program Files (x86)\LenovoBrowserGuard\UI\dialogs\uninstall\uninstall.html, En quarantaine, [2644], [333325],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Program Files (x86)\LenovoBrowserGuard\UI\dialogs\uninstall\uninstall.js, En quarantaine, [2644], [333325],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Program Files (x86)\LenovoBrowserGuard\EULA.txt, En quarantaine, [2644], [333325],1.0.12979
PUP.Optional.MyStartSearch.ShrtCln, C:\USERS\LUDOVIC\APPDATA\LOCAL\CHROMIUM\USER DATA\DEFAULT\LOCAL STORAGE\http_www.mystartsearch.com_0.localstorage, En quarantaine, [1331], [250839],1.0.12979
PUP.Optional.Winsock.WnskRST, C:\WINDOWS\SYSTEM32\VISUALDISCOVERYOFF.INI, En quarantaine, [500], [250715],1.0.12979
PUP.Optional.SearchManager, C:\USERS\LUDOVIC\APPDATA\LOCAL\CHROMIUM\USER DATA\DEFAULT\LOCAL STORAGE\chrome-extension_pilplloabdedfmialnfchjomjmpjcoej_0.localstorage, En quarantaine, [208], [260989],1.0.12979
PUP.Optional.MyStartSearch.ShrtCln, C:\USERS\LUDOVIC\APPDATA\LOCAL\CHROMIUM\USER DATA\DEFAULT\LOCAL STORAGE\http_www.mystartsearch.com_0.localstorage-journal, En quarantaine, [1331], [250839],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Users\Ludovic\AppData\Local\LenovoBrowserGuard\LenovoBrowserGuard\rep\UserRepository.dat, En quarantaine, [2644], [333327],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Users\Ludovic\AppData\Local\LenovoBrowserGuard\LenovoBrowserGuard\rep\UserSettings.dat, En quarantaine, [2644], [333327],1.0.12979
PUP.Optional.LenovoBrowserGuard.AppFlsh, C:\Users\Ludovic\AppData\Local\LenovoBrowserGuard\UI\rep\UIRepository.dat, En quarantaine, [2644], [333327],1.0.12979
PUP.Optional.GoldenGate, C:\USERS\LUDOVIC\APPDATA\ROAMING\GOLDENGATE\3a6b9503a0a8026e8e765e39fa7e95f7.logic.db, En quarantaine, [3970], [261914],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\pilplloabdedfmialnfchjomjmpjcoej\10.1.3.70_0\content\fonts\HelveticaNeue-Thin.otf, En quarantaine, [208], [453140],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\pilplloabdedfmialnfchjomjmpjcoej\10.1.3.70_0\content\fonts\HelveticaNeueLT-Roman.woff, En quarantaine, [208], [453140],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\pilplloabdedfmialnfchjomjmpjcoej\10.1.3.70_0\content\fonts\neue-bold.woff, En quarantaine, [208], [453140],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\pilplloabdedfmialnfchjomjmpjcoej\10.1.3.70_0\content\fonts\neue.woff, En quarantaine, [208], [453140],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\pilplloabdedfmialnfchjomjmpjcoej\10.1.3.70_0\content\images\converter\close-FF8A5A.svg, En quarantaine, [208], [453140],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\pilplloabdedfmialnfchjomjmpjcoej\10.1.3.70_0\content\images\converter\collection-9B9B9B.svg, En quarantaine, [208], [453140],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\pilplloabdedfmialnfchjomjmpjcoej\10.1.3.70_0\content\images\converter\collection-FF691E.svg, En quarantaine, [208], [453140],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\pilplloabdedfmialnfchjomjmpjcoej\10.1.3.70_0\content\images\converter\doc-icon-FFFFFF.svg, En quarantaine, [208], [453140],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\pilplloabdedfmialnfchjomjmpjcoej\10.1.3.70_0\content\images\converter\error-FF691E.svg, En quarantaine, [208], [453140],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\pilplloabdedfmialnfchjomjmpjcoej\10.1.3.70_0\content\images\converter\pdf-2-doc-9B9B9B.svg, En quarantaine, [208], [453140],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\pilplloabdedfmialnfchjomjmpjcoej\10.1.3.70_0\content\images\converter\pdf-2-doc-FFFFFF.svg, En quarantaine, [208], [453140],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\pilplloabdedfmialnfchjomjmpjcoej\10.1.3.70_0\content\images\converter\pdf-icon-FFFFFF.svg, En quarantaine, [208], [453140],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\pilplloabdedfmialnfchjomjmpjcoej\10.1.3.70_0\content\images\converter\success-FF8A5A.svg, En quarantaine, [208], [453140],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\pilplloabdedfmialnfchjomjmpjcoej\10.1.3.70_0\content\images\converter\tab-arrow-FF691E.svg, En quarantaine, [208], [453140],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\pilplloabdedfmialnfchjomjmpjcoej\10.1.3.70_0\content\images\converter\upload-FF691E.svg, En quarantaine, [208], [453140],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\pilplloabdedfmialnfchjomjmpjcoej\10.1.3.70_0\content\images\films\amazon-FFFFFF.svg, En quarantaine, [208], [453140],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\pilplloabdedfmialnfchjomjmpjcoej\10.1.3.70_0\content\images\films\amazon.svg, En quarantaine, [208], [453140],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\pilplloabdedfmialnfchjomjmpjcoej\10.1.3.70_0\content\images\films\close.svg, En quarantaine, [208], [453140],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\pilplloabdedfmialnfchjomjmpjcoej\10.1.3.70_0\content\images\films\enlarge-000000-FFFFFF.svg, En quarantaine, [208], [453140],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\pilplloabdedfmialnfchjomjmpjcoej\10.1.3.70_0\content\images\films\enlarge-FFCA00-000000.svg, En quarantaine, [208], [453140],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\pilplloabdedfmialnfchjomjmpjcoej\10.1.3.70_0\content\images\films\hulu-FFFFFF.svg, En quarantaine, [208], [453140],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\pilplloabdedfmialnfchjomjmpjcoej\10.1.3.70_0\content\images\films\hulu.svg, En quarantaine, [208], [453140],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\pilplloabdedfmialnfchjomjmpjcoej\10.1.3.70_0\content\images\films\minimize-000000-FFFFFF.svg, En quarantaine, [208], [453140],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\pilplloabdedfmialnfchjomjmpjcoej\10.1.3.70_0\content\images\films\netflix-FFFFFF.svg, En quarantaine, [208], [453140],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\pilplloabdedfmialnfchjomjmpjcoej\10.1.3.70_0\content\images\films\netflix.svg, En quarantaine, [208], [453140],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\pilplloabdedfmialnfchjomjmpjcoej\10.1.3.70_0\content\images\films\refresh-FFFFFF-000000.svg, En quarantaine, [208], [453140],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\pilplloabdedfmialnfchjomjmpjcoej\10.1.3.70_0\content\images\films\shrink-FFCA00-000000.svg, En quarantaine, [208], [453140],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\pilplloabdedfmialnfchjomjmpjcoej\10.1.3.70_0\content\images\films\shuffle-000000.svg, En quarantaine, [208], [453140],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\pilplloabdedfmialnfchjomjmpjcoej\10.1.3.70_0\content\images\films\shuffle-FFFFFF.svg, En quarantaine, [208], [453140],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\pilplloabdedfmialnfchjomjmpjcoej\10.1.3.70_0\content\images\films\vudu-FFFFFF.svg, En quarantaine, [208], [453140],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\pilplloabdedfmialnfchjomjmpjcoej\10.1.3.70_0\content\images\films\vudu.svg, En quarantaine, [208], [453140],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\pilplloabdedfmialnfchjomjmpjcoej\10.1.3.70_0\content\images\icons\128.png, En quarantaine, [208], [453140],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\pilplloabdedfmialnfchjomjmpjcoej\10.1.3.70_0\content\images\icons\16.png, En quarantaine, [208], [453140],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\pilplloabdedfmialnfchjomjmpjcoej\10.1.3.70_0\content\images\icons\48.png, En quarantaine, [208], [453140],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\pilplloabdedfmialnfchjomjmpjcoej\10.1.3.70_0\content\images\icons\close.png, En quarantaine, [208], [453140],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\pilplloabdedfmialnfchjomjmpjcoej\10.1.3.70_0\content\images\icons\favicon.ico, En quarantaine, [208], [453140],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\pilplloabdedfmialnfchjomjmpjcoej\10.1.3.70_0\content\images\icons\trends.svg, En quarantaine, [208], [453140],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\pilplloabdedfmialnfchjomjmpjcoej\10.1.3.70_0\content\images\maps\bing-maps-FFFFFF.svg, En quarantaine, [208], [453140],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\pilplloabdedfmialnfchjomjmpjcoej\10.1.3.70_0\content\images\maps\from-to-icon-8881FF.svg, En quarantaine, [208], [453140],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\pilplloabdedfmialnfchjomjmpjcoej\10.1.3.70_0\content\images\maps\google-maps-FFFFFF.svg, En quarantaine, [208], [453140],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\pilplloabdedfmialnfchjomjmpjcoej\10.1.3.70_0\content\images\maps\location-icon-8881FF.svg, En quarantaine, [208], [453140],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\pilplloabdedfmialnfchjomjmpjcoej\10.1.3.70_0\content\images\maps\search-4A4A4A.svg, En quarantaine, [208], [453140],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\pilplloabdedfmialnfchjomjmpjcoej\10.1.3.70_0\content\images\maps\search-8881FF.svg, En quarantaine, [208], [453140],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\pilplloabdedfmialnfchjomjmpjcoej\10.1.3.70_0\content\images\maps\switch-8881FF.svg, En quarantaine, [208], [453140],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\pilplloabdedfmialnfchjomjmpjcoej\10.1.3.70_0\content\images\maps\tab-arrow-8881FF.svg, En quarantaine, [208], [453140],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\pilplloabdedfmialnfchjomjmpjcoej\10.1.3.70_0\content\images\maps\whereto-logo-8881FF.svg, En quarantaine, [208], [453140],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\pilplloabdedfmialnfchjomjmpjcoej\10.1.3.70_0\content\images\maps\whereto-logo-FFFFFF.svg, En quarantaine, [208], [453140],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\pilplloabdedfmialnfchjomjmpjcoej\10.1.3.70_0\content\images\sitesThumbnails\facebook_tile_v2.png, En quarantaine, [208], [453140],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\pilplloabdedfmialnfchjomjmpjcoej\10.1.3.70_0\content\images\sitesThumbnails\aliexpress.png, En quarantaine, [208], [453140],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\pilplloabdedfmialnfchjomjmpjcoej\10.1.3.70_0\content\images\sitesThumbnails\aliexpress_tile_v2.png, En quarantaine, [208], [453140],1.0.12979
PUP.Optional.SearchManager, C:\Users\Ludovic\AppData\Local\chromium\User Data\Default\Extensions\pilplloabdedfmialnfc
-
-
salut
ok, refais 1scan avec FRST et poste les rapports via cjoint
@+
-
Résultats d'analyse de Farbar Recovery Scan Tool (FRST) (x64) Version: 21-10-2019
Exécuté par Ludovic (administrateur) sur LUDOS-PORTABLE (LENOVO 80G0) (22-10-2019 13:03:10)
Exécuté depuis C:\Users\Ludovic\Desktop
Profils chargés: Ludovic (Profils disponibles: Ludovic)
Platform: Windows 10 Home Version 1803 17134.1006 (X64) Langue: Français (France)
Navigateur par défaut: Edge
Mode d'amorçage: Normal
Tutoriel pour Farbar Recovery Scan Tool: http://www.geekstogo.com/forum/topic/335081-frst-tutorial-how-to-use-farbar-recovery-scan-tool/
==================== Processus (Avec liste blanche) =================
(Si un élément est inclus dans le fichier fixlist.txt, le processus sera arrêté. Le fichier ne sera pas déplacé.)
() [Fichier non signé] C:\Program Files\Lenovo PhoneCompanion\adb.exe
(Adobe Inc. -> Adobe Systems) C:\Program Files (x86)\Common Files\Adobe\ARM\1.0\armsvc.exe
(AnchorFree Inc -> AnchorFree Inc.) C:\Program Files (x86)\Hotspot Shield\bin\cmw_srv.exe
(AnchorFree Inc -> AnchorFree Inc.) C:\Program Files (x86)\Hotspot Shield\bin\hsscp.exe
(AnchorFree Inc -> AnchorFree Inc.) C:\Program Files (x86)\Hotspot Shield\bin\x64\hydra.exe
(Apple Inc. -> Apple Inc.) C:\Program Files (x86)\Common Files\Apple\Mobile Device Support\AppleMobileDeviceService.exe
(Apple Inc. -> Apple Inc.) C:\Program Files\Bonjour\mDNSResponder.exe
(Atheros) [Fichier non signé] C:\Program Files (x86)\Bluetooth Suite\Ath_CoexAgent.exe
(BlueStack Systems, Inc. -> BlueStack Systems, Inc.) C:\Program Files (x86)\Bluestacks\HD-Agent.exe
(BlueStack Systems, Inc. -> BlueStack Systems, Inc.) C:\Program Files (x86)\Bluestacks\HD-LogRotatorService.exe
(Conexant Systems, Inc. -> Conexant Systems Inc.) C:\Windows\System32\CxAudMsg64.exe
(Conexant Systems, Inc. -> Conexant Systems, Inc.) C:\Program Files\CONEXANT\cAudioFilterAgent\CAudioFilterAgent64.exe
(CyberLink -> ) C:\Program Files\CyberLink\Shared files\RichVideo64.exe
(CyberLink Corp. -> CyberLink Corp.) C:\Program Files (x86)\Lenovo\PowerDVD10\PDVD10Serv.exe
(Digital Wave Ltd -> Digital Wave Ltd.) C:\Program Files (x86)\Common Files\DVDVideoSoft\lib\app_updater.exe
(Fortemedia Inc -> ) C:\Program Files\CONEXANT\ForteConfig\fmapp.exe
(Google Inc -> Google LLC) C:\Program Files (x86)\Google\Update\1.3.35.301\GoogleCrashHandler.exe
(Google Inc -> Google LLC) C:\Program Files (x86)\Google\Update\1.3.35.301\GoogleCrashHandler64.exe
(Intel Corporation - pGFX -> Intel Corporation) C:\Windows\System32\igfxCUIService.exe
(Intel(R) Corporation) [Fichier non signé] C:\Program Files\Intel\TXE Components\TCS\HeciServer.exe
(Lenovo (Beijing) Limited -> Lenovo(beijing) Limited) C:\Program Files (x86)\Lenovo\Energy Manager\Energy Manager.exe
(Lenovo (Beijing) Limited -> Lenovo(beijing) Limited) C:\Program Files (x86)\Lenovo\Energy Manager\utility.exe
(Lenovo (Beijing) Limited -> Lenovo(beijing) Limited) C:\Windows\System32\LenovoWiFiHotspotSvr.exe
(Lenovo (Beijing) Limited -> Lenovo) C:\Program Files\Lenovo PhoneCompanion\Phone Companion.exe
(Lenovo (Beijing) Limited -> Lenovo) C:\Program Files\Lenovo PhoneCompanion\PhoneCompanionPusher.exe
(Lenovo (Beijing) Limited -> Lenovo) C:\Program Files\Lenovo PhoneCompanion\PhoneCompanionVap.exe
(LENOVO -> ) C:\Program Files (x86)\Lenovo\Lenovo Messenger\NotificationsViewHost.exe
(LENOVO -> LENOVO INCORPORATED.) C:\Program Files\Lenovo\iMController\SystemAgentService.exe
(LENOVO -> Lenovo) C:\Program Files\Lenovo\Lenovo Solution Center\LSCNotify.exe
(MAGIX AG) [Fichier non signé] C:\Program Files (x86)\Common Files\MAGIX Services\Database\bin\FABS.exe
(Malwarebytes Corporation -> Malwarebytes) C:\Program Files\Malwarebytes\Anti-Malware\MBAMService.exe
(Malwarebytes Inc -> Malwarebytes) C:\Program Files\Malwarebytes\Anti-Malware\mbamtray.exe
(Microsoft Corporation -> Microsoft Corporation) C:\Windows\SystemApps\Microsoft.MicrosoftEdge_8wekyb3d8bbwe\MicrosoftEdge.exe
(Microsoft Corporation -> Microsoft Corporation) C:\Windows\SystemApps\Microsoft.MicrosoftEdge_8wekyb3d8bbwe\MicrosoftEdgeCP.exe
(Microsoft Corporation -> Microsoft Corporation) C:\Windows\SystemApps\Microsoft.MicrosoftEdge_8wekyb3d8bbwe\MicrosoftEdgeCP.exe
(Microsoft Windows -> Microsoft Corporation) C:\Program Files\rempl\sedlauncher.exe
(Microsoft Windows -> Microsoft Corporation) C:\Windows\System32\browser_broker.exe
(Microsoft Windows -> Microsoft Corporation) C:\Windows\System32\dllhost.exe
(Microsoft Windows -> Microsoft Corporation) C:\Windows\System32\LocationNotificationWindows.exe
(Microsoft Windows -> Microsoft Corporation) C:\Windows\System32\msiexec.exe
(Microsoft Windows -> Microsoft Corporation) C:\Windows\SystemApps\Microsoft.Windows.Cortana_cw5n1h2txyewy\RemindersServer.exe
(Microsoft Windows -> Microsoft Corporation) C:\Windows\WinSxS\amd64_microsoft-windows-servicingstack_31bf3856ad364e35_10.0.17134.1000_none_c3ee9a56696ad61e\TiWorker.exe
(Microsoft Windows Publisher -> Microsoft Corporation) C:\ProgramData\Microsoft\Windows Defender\Platform\4.18.1909.6-0\MsMpEng.exe
(Microsoft Windows Publisher -> Microsoft Corporation) C:\ProgramData\Microsoft\Windows Defender\Platform\4.18.1909.6-0\NisSrv.exe
(Nero AG -> Nero AG) C:\Program Files (x86)\Nero\Update\NASvc.exe
(Nitro PDF Software -> Nalpeiron Ltd.) C:\Windows\SysWOW64\NLSSRV32.EXE
(Nitro PDF Software -> Nitro PDF Software) C:\Program Files\Common Files\Nitro\Pro\9.0\NitroPDFDriverService9x64.exe
(Opera Software AS -> Opera Software) C:\Program Files (x86)\Opera\assistant\browser_assistant.exe
(Opera Software AS -> Opera Software) C:\Program Files (x86)\Opera\assistant\browser_assistant.exe
(Realtek Semiconductor Corp -> Realtek semiconductor) C:\Windows\RTFTrack.exe
(Skype) C:\Program Files\WindowsApps\Microsoft.SkypeApp_14.44.40.0_x64__kzf8qxf38zg5c\SkypeApp.exe
(Skype) C:\Program Files\WindowsApps\Microsoft.SkypeApp_14.44.40.0_x64__kzf8qxf38zg5c\SkypeBackgroundHost.exe
(Synaptics Incorporated -> Synaptics Incorporated) C:\Program Files\Synaptics\SynTP\SynTPEnh.exe
(Synaptics Incorporated -> Synaptics Incorporated) C:\Program Files\Synaptics\SynTP\SynTPEnhService.exe
(Synaptics Incorporated -> Synaptics Incorporated) C:\Program Files\Synaptics\SynTP\SynTPHelper.exe
(TeamViewer GmbH -> TeamViewer GmbH) C:\Program Files (x86)\TeamViewer\TeamViewer.exe
(TeamViewer GmbH -> TeamViewer GmbH) C:\Program Files (x86)\TeamViewer\TeamViewer_Service.exe
(TeamViewer GmbH -> TeamViewer GmbH) C:\Program Files (x86)\TeamViewer\tv_w32.exe
(TeamViewer GmbH -> TeamViewer GmbH) C:\Program Files (x86)\TeamViewer\tv_x64.exe
==================== Registre (Avec liste blanche) ===========================
(Si un élément est inclus dans le fichier fixlist.txt, l'élément de Registre sera restauré à la valeur par défaut ou supprimé. Le fichier ne sera pas déplacé.)
HKLM\...\Run: [SecurityHealth] => C:\Program Files\Windows Defender\MSASCuiL.exe [638872 2018-04-12] (Microsoft Windows -> Microsoft Corporation)
HKLM\...\Run: [RtsFT] => C:\WINDOWS\RTFTrack.exe [5060864 2015-06-16] (Realtek Semiconductor Corp -> Realtek semiconductor)
HKLM\...\Run: [cAudioFilterAgent] => C:\Program Files\Conexant\cAudioFilterAgent\cAudioFilterAgent64.exe [907480 2013-09-04] (Conexant Systems, Inc. -> Conexant Systems, Inc.)
HKLM\...\Run: [ForteConfig] => C:\Program Files\Conexant\ForteConfig\fmapp.exe [49056 2010-10-26] (Fortemedia Inc -> )
HKLM\...\Run: [SmartAudio] => C:\Program Files\CONEXANT\SAII\SACpl.exe [1647616 2012-06-13] (Conexant Systems, Inc.) [Fichier non signé]
HKLM\...\Run: [PhoneCompanion] => C:\Program Files\Lenovo PhoneCompanion\Phone Companion.exe [836592 2014-10-31] (Lenovo (Beijing) Limited -> Lenovo)
HKLM\...\Run: [Energy Manager] => C:\Program Files (x86)\Lenovo\Energy Manager\Energy Manager.exe [16094704 2014-10-31] (Lenovo (Beijing) Limited -> Lenovo(beijing) Limited)
HKLM\...\Run: [Lenovo Utility] => C:\Program Files (x86)\Lenovo\Energy Manager\Utility.exe [10841584 2014-10-31] (Lenovo (Beijing) Limited -> Lenovo(beijing) Limited)
HKLM\...\Run: [SynTPEnh] => C:\Program Files\Synaptics\SynTP\SynTPEnh.exe [3945672 2015-09-12] (Synaptics Incorporated -> Synaptics Incorporated)
HKLM-x32\...\Run: [Opera Browser Assistant] => c:\program files (x86)\opera\assistant\browser_assistant.exe [2768920 2019-10-16] (Opera Software AS -> Opera Software)
HKLM\...\Policies\Explorer\Run: [BtvStack] => "C:\Program Files (x86)\Bluetooth Suite\BtvStack.exe"
HKU\S-1-5-19\...\RunOnce: [WAB Migrate] => C:\Program Files\Windows Mail\wab.exe [518144 2018-04-12] (Microsoft Windows -> Microsoft Corporation)
HKU\S-1-5-19-{ED1FC765-E35E-4C3D-BF15-2C2B11260CE4}-10202019000642989\...\RunOnce: [WAB Migrate] => C:\Program Files\Windows Mail\wab.exe [518144 2018-04-12] (Microsoft Windows -> Microsoft Corporation)
HKU\S-1-5-20\...\RunOnce: [WAB Migrate] => C:\Program Files\Windows Mail\wab.exe [518144 2018-04-12] (Microsoft Windows -> Microsoft Corporation)
HKU\S-1-5-20-{ED1FC765-E35E-4C3D-BF15-2C2B11260CE4}-10202019000643208\...\RunOnce: [WAB Migrate] => C:\Program Files\Windows Mail\wab.exe [518144 2018-04-12] (Microsoft Windows -> Microsoft Corporation)
HKU\S-1-5-21-3540978669-3579479453-1539612789-1001\...\Run: [GoogleChromeAutoLaunch_57B351B6C7016064AD9C8EA8A11965B5] => C:\Program Files (x86)\Google\Chrome\Application\chrome.exe [1694704 2019-10-09] (Google LLC -> Google LLC)
HKU\S-1-5-21-3540978669-3579479453-1539612789-1001\...\Run: [iCloudServices] => C:\Program Files (x86)\Common Files\Apple\Internet Services\iCloudServices.exe [60688 2015-10-21] (Apple Inc. -> Apple Inc.)
HKU\S-1-5-21-3540978669-3579479453-1539612789-1001\...\Run: [iCloudDrive] => C:\Program Files (x86)\Common Files\Apple\Internet Services\iCloudDrive.exe [103696 2015-10-21] (Apple Inc. -> Apple Inc.)
HKU\S-1-5-21-3540978669-3579479453-1539612789-1001\...\Run: [HP ENVY 4520 series (NET)] => C:\Program Files\HP\HP ENVY 4520 series\Bin\ScanToPCActivationApp.exe [3651080 2015-03-09] (Hewlett Packard -> Hewlett-Packard Development Company, LP)
HKU\S-1-5-21-3540978669-3579479453-1539612789-1001\...\Run: [ApplePhotoStreams] => C:\Program Files (x86)\Common Files\Apple\Internet Services\ApplePhotoStreams.exe [61200 2015-10-21] (Apple Inc. -> Apple Inc.)
HKU\S-1-5-21-3540978669-3579479453-1539612789-1001\...\Run: [BlueStacks Agent] => C:\Program Files (x86)\Bluestacks\HD-Agent.exe [978456 2016-08-03] (BlueStack Systems, Inc. -> BlueStack Systems, Inc.)
HKU\S-1-5-21-3540978669-3579479453-1539612789-1001\...\Run: [MyDriveConnect.exe] => C:\Program Files (x86)\MyDrive Connect\TomTom MyDrive Connect.exe [2114848 2016-10-27] (TomTom International BV -> TomTom)
HKU\S-1-5-21-3540978669-3579479453-1539612789-1001\...\Run: [OfficeSyncProcess] => C:\Program Files (x86)\Microsoft Office\Office14\MSOSYNC.EXE [721504 2015-09-02] (Microsoft Corporation -> Microsoft Corporation)
HKU\S-1-5-21-3540978669-3579479453-1539612789-1001-{ED1FC765-E35E-4C3D-BF15-2C2B11260CE4}-10202019000643395\...\Run: [GoogleChromeAutoLaunch_57B351B6C7016064AD9C8EA8A11965B5] => C:\Program Files (x86)\Google\Chrome\Application\chrome.exe [1694704 2019-10-09] (Google LLC -> Google LLC)
HKU\S-1-5-21-3540978669-3579479453-1539612789-1001-{ED1FC765-E35E-4C3D-BF15-2C2B11260CE4}-10202019000643395\...\Run: [iCloudServices] => C:\Program Files (x86)\Common Files\Apple\Internet Services\iCloudServices.exe [60688 2015-10-21] (Apple Inc. -> Apple Inc.)
HKU\S-1-5-21-3540978669-3579479453-1539612789-1001-{ED1FC765-E35E-4C3D-BF15-2C2B11260CE4}-10202019000643395\...\Run: [iCloudDrive] => C:\Program Files (x86)\Common Files\Apple\Internet Services\iCloudDrive.exe [103696 2015-10-21] (Apple Inc. -> Apple Inc.)
HKU\S-1-5-21-3540978669-3579479453-1539612789-1001-{ED1FC765-E35E-4C3D-BF15-2C2B11260CE4}-10202019000643395\...\Run: [HP ENVY 4520 series (NET)] => C:\Program Files\HP\HP ENVY 4520 series\Bin\ScanToPCActivationApp.exe [3651080 2015-03-09] (Hewlett Packard -> Hewlett-Packard Development Company, LP)
HKU\S-1-5-21-3540978669-3579479453-1539612789-1001-{ED1FC765-E35E-4C3D-BF15-2C2B11260CE4}-10202019000643395\...\Run: [ApplePhotoStreams] => C:\Program Files (x86)\Common Files\Apple\Internet Services\ApplePhotoStreams.exe [61200 2015-10-21] (Apple Inc. -> Apple Inc.)
HKU\S-1-5-21-3540978669-3579479453-1539612789-1001-{ED1FC765-E35E-4C3D-BF15-2C2B11260CE4}-10202019000643395\...\Run: [BlueStacks Agent] => C:\Program Files (x86)\Bluestacks\HD-Agent.exe [978456 2016-08-03] (BlueStack Systems, Inc. -> BlueStack Systems, Inc.)
HKU\S-1-5-21-3540978669-3579479453-1539612789-1001-{ED1FC765-E35E-4C3D-BF15-2C2B11260CE4}-10202019000643395\...\Run: [MyDriveConnect.exe] => C:\Program Files (x86)\MyDrive Connect\TomTom MyDrive Connect.exe [2114848 2016-10-27] (TomTom International BV -> TomTom)
HKU\S-1-5-21-3540978669-3579479453-1539612789-1001-{ED1FC765-E35E-4C3D-BF15-2C2B11260CE4}-10202019000643395\...\Run: [OfficeSyncProcess] => C:\Program Files (x86)\Microsoft Office\Office14\MSOSYNC.EXE [721504 2015-09-02] (Microsoft Corporation -> Microsoft Corporation)
HKLM\Software\Microsoft\Active Setup\Installed Components: [{8A69D345-D564-463c-AFF1-A69D9E530F96}] -> C:\Program Files (x86)\Google\Chrome\Application\77.0.3865.120\Installer\chrmstp.exe [2019-10-16] (Google LLC -> Google LLC)
HKLM\Software\...\Authentication\Credential Providers: [{ACFC407B-266C-8504-8DAE-F3E276336E4B}] -> C:\WINDOWS\system32\AthCredentialProvider.dll [2013-10-29] (Qualcomm Atheros -> Qualcomm®Atheros®) [Fichier non signé]
HKLM\Software\...\Authentication\Credential Provider Filters: [{ACFC407B-266C-8504-8DAE-F3E276336E4B}] -> C:\WINDOWS\system32\AthCredentialProvider.dll [2013-10-29] (Qualcomm Atheros -> Qualcomm®Atheros®) [Fichier non signé]
==================== Tâches planifiées (Avec liste blanche) =============
(Si un élément est inclus dans le fichier fixlist.txt, il sera supprimé du Registre. Le fichier ne sera pas déplacé, sauf s'il est inscrit séparément.)
Task: {00E4B238-2C21-451F-B60E-155B63E9A1B3} - System32\Tasks\Synaptics TouchPad Enhancements => C:\Program Files\Synaptics\SynTP\SynTPEnh.exe [3945672 2015-09-12] (Synaptics Incorporated -> Synaptics Incorporated)
Task: {0AEE7164-F6D6-42CC-B1D3-EC3B988344AA} - System32\Tasks\Opera scheduled assistant Autoupdate 1547291673 => c:\program files (x86)\opera\launcher.exe [1534488 2019-10-16] (Opera Software AS -> Opera Software)
Task: {0C6E8265-B053-4A3B-BB6A-65303EB099C3} - System32\Tasks\HP AR Program Upload - d7156cb1e3474cbb9c8b2a21adf04f5e975f5c9573e1426a9b1aa3af379aa7a3 => C:\Program Files\HP\HP ENVY 4520 series\bin\HPRewards.exe [3871240 2015-03-09] (Hewlett Packard -> Hewlett-Packard Development Company, LP)
Task: {129FC32F-E917-4649-91F3-FFC5FFB523F1} - System32\Tasks\Microsoft\Windows\Windows Defender\Windows Defender Cache Maintenance => C:\ProgramData\Microsoft\Windows Defender\platform\4.18.1909.6-0\MpCmdRun.exe [468120 2019-10-19] (Microsoft Windows Publisher -> Microsoft Corporation)
Task: {1350665B-2D48-42C3-ADC0-38962F0906D1} - System32\Tasks\Lenovo\LSC\Lenovo Solution Center Notifications => C:\Program Files\Lenovo\Lenovo Solution Center\LSCNotify.exe [1360352 2015-12-10] (LENOVO -> Lenovo)
Task: {156B5CCE-B63F-42A9-9223-4BD169BC4FE1} - System32\Tasks\Microsoft\Windows\Windows Defender\Windows Defender Verification => C:\ProgramData\Microsoft\Windows Defender\platform\4.18.1909.6-0\MpCmdRun.exe [468120 2019-10-19] (Microsoft Windows Publisher -> Microsoft Corporation)
Task: {163961EC-90B7-469D-8744-4F5BD30FB8DA} - System32\Tasks\Apple\AppleSoftwareUpdate => C:\Program Files (x86)\Apple Software Update\SoftwareUpdate.exe [569416 2016-02-23] (Apple Inc. -> Apple Inc.)
Task: {1A262AD3-220A-4C67-A955-A17C1A5C6074} - System32\Tasks\Product Updater => C:\Program Files (x86)\All Free Video Converter\FFProductUpdater.exe [2715136 2018-03-14] () [Fichier non signé]
Task: {1DBBC037-7CD1-44B1-AECC-FF38D7380151} - System32\Tasks\GoogleUpdateTaskMachineCore => C:\Program Files (x86)\Google\Update\GoogleUpdate.exe [144200 2015-08-28] (Google Inc -> Google Inc.)
Task: {2286F088-9AF2-4A86-B49B-E6CA2CDF22B2} - System32\Tasks\HP AR Program Upload - a194608b94014581a6e73aaf638723343155caa07cb341fc95fe02b33a6bc37c => C:\Program Files\HP\HP ENVY 4520 series\bin\HPRewards.exe [3871240 2015-03-09] (Hewlett Packard -> Hewlett-Packard Development Company, LP)
Task: {5A3FB241-0B11-4EA5-BC66-0D9F1B406040} - System32\Tasks\Microsoft\Windows\Customer Experience Improvement Program\BthSQM => {C8367320-6F85-11E0-A1F0-0800200C9A66} C:\WINDOWS\System32\BthTelemetry.dll [33280 2018-04-12] (Microsoft Windows -> Microsoft Corporation)
Task: {635025DF-F8B7-450C-BE3E-9F36B17FCB24} - System32\Tasks\GoogleUpdateTaskMachineUA => C:\Program Files (x86)\Google\Update\GoogleUpdate.exe [144200 2015-08-28] (Google Inc -> Google Inc.)
Task: {68853A93-5E44-4BFA-95F5-4E996503D63C} - System32\Tasks\Microsoft\Windows\PLA\LSC Memory => C:\WINDOWS\system32\rundll32.exe C:\WINDOWS\system32\pla.dll,PlaHost "LSC Memory" "$(Arg0)"
Task: {6998C9B9-117B-4C7C-897D-06DCA12A9F0B} - System32\Tasks\Lenovo\LSC\LSCHardwareScan => C:\Program Files\Lenovo\Lenovo Solution Center\LSC.exe [148960 2015-12-10] (LENOVO -> Lenovo)
Task: {6B799983-5DD0-40C8-B009-77BEDE0CA1A5} - System32\Tasks\Adobe Acrobat Update Task => C:\Program Files (x86)\Common Files\Adobe\ARM\1.0\AdobeARM.exe [1240656 2019-09-10] (Adobe Inc. -> Adobe Systems)
Task: {6C69CBB1-D96A-4352-8D5B-9A098074D0CE} - System32\Tasks\HP AR Program Upload - fd1450e0447f48e5bacc2dd3559bca2819e8c081bddd413fa0c734412536e5b2 => C:\Program Files\HP\HP ENVY 4520 series\bin\HPRewards.exe [3871240 2015-03-09] (Hewlett Packard -> Hewlett-Packard Development Company, LP)
Task: {6DFCB649-0769-4F83-BB10-F60F235F6D3D} - System32\Tasks\Microsoft\Windows\SkyDrive\Idle Sync Maintenance Task => {BF6C1E47-86EC-4194-9CE5-13C15DCB2001}
Task: {6F7C88D8-D760-446F-A21E-987DEB8C8FBE} - System32\Tasks\Lenovo\Lenovo Customer Feedback Program 64 35 => C:\Program Files (x86)\Lenovo\Customer Feedback Program 35\Lenovo.TVT.CustomerFeedback.Agent35.exe [16832 2015-08-17] (LENOVO -> Lenovo)
Task: {80648287-0DE3-4A36-BDE9-9FBD7721A4A6} - System32\Tasks\{DC1F6386-8501-47D0-8D43-90F68EB6B373} => C:\WINDOWS\system32\pcalua.exe -a C:\Users\Ludovic\Downloads\SetupStopPub.exe -d C:\Users\Ludovic\Downloads
Task: {872D0E53-FD2E-41E3-B431-698AF82882CE} - System32\Tasks\Microsoft\Windows\SkyDrive\Routine Maintenance Task => {1B1F472E-3221-4826-97DB-2C2324D389AE}
Task: {8C6BCC07-2037-4EE4-ADCF-1A2E58616489} - System32\Tasks\HP Photo Creations Communicator => C:\Users\Ludovic\AppData\Roaming\HP Photo Creations\Communicator.exe [186080 2016-04-23] (RocketLife -> )
Task: {90C65C97-4410-4832-85EC-890F741F80D9} - System32\Tasks\Lenovo\Dependency Package Auto Update => C:\Program Files\Lenovo\iMController\AutoUpdate.exe [78808 2015-12-14] (LENOVO -> )
Task: {994AF3D4-0FA5-4097-A204-4F3CA3C8FDF4} - System32\Tasks\Microsoft\Windows\Shell\FamilySafetyUpload => {EBF00FCB-0769-4B81-9BEC-6C05514111AA}
Task: {9E5D7728-B444-4D63-A209-E7B55E33CE6A} - System32\Tasks\HPCustParticipation HP ENVY 4520 series => C:\Program Files\HP\HP ENVY 4520 series\Bin\HPCustPartic.exe [6105096 2015-03-09] (Hewlett Packard -> Hewlett-Packard Development Company, LP)
Task: {A350357E-A7F7-44BD-94B1-1753E3476C64} - System32\Tasks\SweetLabs App Platform => C:\Users\Ludovic\AppData\Local\SweetLabs App Platform\Engine\ServiceHostAppUpdater.exe
Task: {B2539961-F7DD-43B7-82A5-FC84F96E44F2} - System32\Tasks\Lenovo\Lenovo Customer Feedback Program => C:\Program Files\Lenovo\Customer Feedback Program\Lenovo.TVT.CustomerFeedback.Agent.exe
Task: {B3198653-21CE-43B8-9931-EA8407A511C8} - System32\Tasks\Opera scheduled Autoupdate 1483907959 => c:\program files (x86)\opera\launcher.exe [1534488 2019-10-16] (Opera Software AS -> Opera Software)
Task: {B7240DAD-A350-4051-9C5E-D52B4811B109} - System32\Tasks\HP AR Program Upload - 3de9e1990e7640db94176cc8fd4fe94bbe5a0f0dfbf2484a8f626ac9159c542d => C:\Program Files\HP\HP ENVY 4520 series\bin\HPRewards.exe [3871240 2015-03-09] (Hewlett Packard -> Hewlett-Packard Development Company, LP)
Task: {BEA58DC6-77D7-46CB-A5EC-F0387E07FAE5} - System32\Tasks\Microsoft\Windows\Windows Defender\Windows Defender Cleanup => C:\ProgramData\Microsoft\Windows Defender\platform\4.18.1909.6-0\MpCmdRun.exe [468120 2019-10-19] (Microsoft Windows Publisher -> Microsoft Corporation)
Task: {CDB25C9D-B752-471E-9AE1-A61355807226} - System32\Tasks\Microsoft\Windows\Windows Defender\Windows Defender Scheduled Scan => C:\ProgramData\Microsoft\Windows Defender\platform\4.18.1909.6-0\MpCmdRun.exe [468120 2019-10-19] (Microsoft Windows Publisher -> Microsoft Corporation)
Task: {CE2DE968-E342-40D7-9566-427D45E4A886} - System32\Tasks\Microsoft\Windows\PerfTrack\BackgroundConfigSurveyor => {EA9155A3-8A39-40B4-8963-D3C761B18371}
Task: {D8A311E1-A5DB-4443-B62B-069E673F4B1B} - System32\Tasks\Lenovo\Lenovo Solution Center Launcher => C:\Program Files\lenovo\lenovo solution center\App\LSCService.exe [269792 2015-12-10] (LENOVO -> Lenovo)
Task: {E2AC4B61-80D3-4B13-ABCD-D19A8581FF98} - System32\Tasks\PDVDServ Task => C:\Program Files (x86)\Lenovo\PowerDVD10\PDVD10Serv.EXE [95192 2013-03-08] (CyberLink Corp. -> CyberLink Corp.)
Task: {F3146588-9D01-4CEE-A5F1-68EBCDBDE87A} - System32\Tasks\Lenovo\LSC\LSCHardwareScanPostpone => C:\Program Files\Lenovo\Lenovo Solution Center\LSC.exe [148960 2015-12-10] (LENOVO -> Lenovo)
(Si un élément est inclus dans le fichier fixlist.txt, le fichier tâche (.job) sera déplacé. Le fichier exécuté par la tâche ne sera pas déplacé.)
Task: C:\WINDOWS\Tasks\HP Photo Creations Communicator.job => C:\Users\Ludovic\AppData\Roaming\HP Photo Creations\Communicator.exe
==================== Internet (Avec liste blanche) ====================
(Si un élément est inclus dans le fichier fixlist.txt, s'il s'agit d'un élément du Registre, il sera supprimé ou restauré à la valeur par défaut.)
Tcpip\Parameters: [DhcpNameServer] 8.8.8.8
Tcpip\..\Interfaces\{1cc44964-5eb0-41a4-b460-378ccc517f2c}: [DhcpNameServer] 192.168.1.254
Tcpip\..\Interfaces\{4a7330bc-1482-4355-b466-9d35f5958917}: [DhcpNameServer] 192.168.1.1
Tcpip\..\Interfaces\{70b6de69-48dd-46e7-8d8e-93ede24ed1f7}: [DhcpNameServer] 8.8.8.8
Internet Explorer:
==================
HKLM\SOFTWARE\Policies\Microsoft\Internet Explorer: Restriction <==== ATTENTION
BHO: Groove GFS Browser Helper -> {72853161-30C5-4D22-B7F9-0BBC1D38A37E} -> C:\Program Files\Microsoft Office\Office14\GROOVEEX.DLL [2013-12-19] (Microsoft Corporation -> Microsoft Corporation)
BHO: Office Document Cache Handler -> {B4F3A835-0E21-4959-BA22-42B3008E02FF} -> C:\Program Files\Microsoft Office\Office14\URLREDIR.DLL [2013-03-06] (Microsoft Corporation -> Microsoft Corporation)
BHO-x32: Groove GFS Browser Helper -> {72853161-30C5-4D22-B7F9-0BBC1D38A37E} -> C:\Program Files (x86)\Microsoft Office\Office14\GROOVEEX.DLL [2013-12-19] (Microsoft Corporation -> Microsoft Corporation)
BHO-x32: Office Document Cache Handler -> {B4F3A835-0E21-4959-BA22-42B3008E02FF} -> C:\Program Files (x86)\Microsoft Office\Office14\URLREDIR.DLL [2013-03-06] (Microsoft Corporation -> Microsoft Corporation)
DPF: HKLM-x32 {8A5BE387-D09A-4DFA-A56B-DCB89BD11468} hxxp://sdb3d.leroymerlin.fr/leroymerlin_sdb_planner/Core/Player/2020PlayerAX_WEB_Win32.cab
StartMenuInternet: IEXPLORE.EXE - iexplore.exe
FireFox:
========
FF Plugin: @microsoft.com/OfficeAuthz,version=14.0 -> C:\PROGRA~1\MICROS~1\Office14\NPAUTHZ.DLL [2010-01-09] (Microsoft Corporation -> Microsoft Corporation)
FF Plugin-x32: @Apple.com/iTunes,version=1.0 -> C:\Program Files (x86)\iTunes\Mozilla Plugins\npitunes.dll [2015-10-08] (Apple Inc. -> )
FF Plugin-x32: @microsoft.com/OfficeAuthz,version=14.0 -> C:\PROGRA~2\MICROS~1\Office14\NPAUTHZ.DLL [2010-01-09] (Microsoft Corporation -> Microsoft Corporation)
FF Plugin-x32: @microsoft.com/SharePoint,version=14.0 -> C:\PROGRA~2\MICROS~1\Office14\NPSPWRAP.DLL [2010-03-24] (Microsoft Corporation -> Microsoft Corporation)
FF Plugin-x32: @nitropdf.com/NitroPDF -> C:\Program Files (x86)\Nitro\Pro 9\npnitromozilla.dll [2013-12-12] (Nitro PDF Software -> Nitro PDF)
FF Plugin-x32: @tools.google.com/Google Update;version=3 -> C:\Program Files (x86)\Google\Update\1.3.35.301\npGoogleUpdate3.dll [2019-10-15] (Google Inc -> Google LLC)
FF Plugin-x32: @tools.google.com/Google Update;version=9 -> C:\Program Files (x86)\Google\Update\1.3.35.301\npGoogleUpdate3.dll [2019-10-15] (Google Inc -> Google LLC)
FF Plugin-x32: @videolan.org/vlc,version=2.1.5 -> C:\Program Files (x86)\VideoLAN\VLC\npvlc.dll [2019-08-14] (VideoLAN -> VideoLAN)
FF Plugin-x32: @videolan.org/vlc,version=3.0.4 -> C:\Program Files (x86)\VideoLAN\VLC\npvlc.dll [2019-08-14] (VideoLAN -> VideoLAN)
FF Plugin-x32: @videolan.org/vlc,version=3.0.8 -> C:\Program Files (x86)\VideoLAN\VLC\npvlc.dll [2019-08-14] (VideoLAN -> VideoLAN)
FF Plugin-x32: Adobe Reader -> C:\Program Files (x86)\Adobe\Acrobat Reader DC\Reader\AIR\nppdf32.dll [2019-10-16] (Adobe Inc. -> Adobe Systems Inc.)
Chrome:
=======
CHR DefaultProfile: Default
CHR HomePage: Default -> hxxp://start.mysearchdial.com/?f=1&a=tele_14_25_ch&cd=2XzuyEtN2Y1L1Qzu0CtDtA0FtD0EtAzytByE0AzzyBzz0A0AtN0D0Tzu0SzytDyEtN1L2XzutBtFtBtCtFyEtFtCtN1L1CzutCyEtBzytDyD1V1QtN1L1G1B1V1N2Y1L1Qzu2SyEyBzztA0EyD0C0BtG0FyE0EzztGtA0E0FzztGyC0A0CyEtGtByEyByE0D0CzytB0EtCtB0E2QtN1M1F1B2Z1V1N2Y1L1Qzu2StB0D0BtCtAtDyDtCtGzy0F0DyBtGyBtDtD0BtGyB0FyC0DtGtD0AtCzz0D0ByEyBtAtAzytB2Q&cr=1579520877&ir=
CHR StartupUrls: Default -> "hxxp://start.mysearchdial.com/?f=1&a=tele_14_25_ch&cd=2XzuyEtN2Y1L1Qzu0CtDtA0FtD0EtAzytByE0AzzyBzz0A0AtN0D0Tzu0SzytDyEtN1L2XzutBtFtBtCtFyEtFtCtN1L1CzutCyEtBzytDyD1V1QtN1L1G1B1V1N2Y1L1Qzu2SyEyBzztA0EyD0C0BtG0FyE0EzztGtA0E0FzztGyC0A0CyEtGtByEyByE0D0CzytB0EtCtB0E2QtN1M1F1B2Z1V1N2Y1L1Qzu2StB0D0BtCtAtDyDtCtGzy0F0DyBtGyBtDtD0BtGyB0FyC0DtGtD0AtCzz0D0ByEyBtAtAzytB2Q&cr=1579520877&ir=","hxxp://Vosteran.com/?f=7&a=vst_secureddownload_14_51_ch&cd=2XzuyEtN2Y1L1QzutDtDtCyD0A0Fzy0DtB0FtD0EtDtByDzytN0D0Tzu0StCtDzzyDtN1L2XzutAtFyCtFtCtDtFyBtN1L1CzutCyEtBzytDyD1V1BtN1L1G1B1V1N2Y1L1Qzu2SyC0AtBtDtB0AyEyBtGyB0DyCtAtGyEtD0B0CtGyDyD0FyCtGtCzztCzz0C0FyE0EyCtA0Azz2QtN1M1F1B2Z1V1N2Y1L1Qzu2S0DtAtDtA0EtA0BtDtGyD0A0B0EtGyEyEtBtDtGzzyCtCyDtG0AtAyD0EyCyDyDtAtD0E0DyB2Q&cr=1573740764&ir=","hxxp://www.mystartsearch.com/?type=hp&ts=1434740113&z=f6bdd674cabe1c7f433cba2gdz7cbz4m2zae1g0gae&from=slbnew&uid=WDCXWD5000LPCX-24C6HT0_WD-WXC1A84420RF420RF","hxxp://www.delta-homes.com/?type=hp&ts=1438199914&z=756ed4d8c6ac339ba59e65dgdz0c2b4g8t2t5tfgez&from=wpm07173&uid=WDCXWD5000LPCX-24C6HT0_WD-WXC1A84420RF420RF","hxxp://www.mystartsearch.com/?type=hppp&ts=1434740354&z=f2925dd05bab828ac3106begbz7cez6m1z9eccazeb&from=slbnew&uid=WDCXWD5000LPCX-24C6HT0_WD-WXC1A84420RF420RF","hxxps://www.google.com/"
CHR Profile: C:\Users\Ludovic\AppData\Local\Google\Chrome\User Data\Default [2019-10-20]
CHR Extension: (Slides) - C:\Users\Ludovic\AppData\Local\Google\Chrome\User Data\Default\Extensions\aapocclcgogkmnckokdopfmhonfmgoek [2017-10-15]
CHR Extension: (Docs) - C:\Users\Ludovic\AppData\Local\Google\Chrome\User Data\Default\Extensions\aohghmighlieiainnegkcijnfilokake [2017-10-15]
CHR Extension: (Google Drive) - C:\Users\Ludovic\AppData\Local\Google\Chrome\User Data\Default\Extensions\apdfllckaahabafndbhieahigkjlhalf [2015-10-22]
CHR Extension: (YouTube) - C:\Users\Ludovic\AppData\Local\Google\Chrome\User Data\Default\Extensions\blpcfgokakmgnkcojhhkbfbldkacnbeo [2015-09-25]
CHR Extension: (Adblock Plus - bloqueur de publicités gratuit) - C:\Users\Ludovic\AppData\Local\Google\Chrome\User Data\Default\Extensions\cfhdojbkjhnklbpkdaibdccddilifddb [2019-10-15]
CHR Extension: (Recherche Google) - C:\Users\Ludovic\AppData\Local\Google\Chrome\User Data\Default\Extensions\coobgpohoikkiipiblmjeljniedjpjpf [2015-10-27]
CHR Extension: (Avast SafePrice | Comparaison, offres, coupons) - C:\Users\Ludovic\AppData\Local\Google\Chrome\User Data\Default\Extensions\eofcbnmajmjmplflapaojjnihcjkigck [2019-10-15]
CHR Extension: (Sheets) - C:\Users\Ludovic\AppData\Local\Google\Chrome\User Data\Default\Extensions\felcaaldnbdncclmgdcncolpebgiejap [2017-10-15]
CHR Extension: (Google Docs hors connexion) - C:\Users\Ludovic\AppData\Local\Google\Chrome\User Data\Default\Extensions\ghbmnnjooekpmoecnnnilnnbdlolhkhi [2018-08-20]
CHR Extension: (Avast Online Security) - C:\Users\Ludovic\AppData\Local\Google\Chrome\User Data\Default\Extensions\gomekmidlodglbbmalcneegieacbdmki [2019-10-15]
CHR Extension: (Paiements via le Chrome Web Store) - C:\Users\Ludovic\AppData\Local\Google\Chrome\User Data\Default\Extensions\nmmhkkegccagdldgiimedpiccmgmieda [2019-10-15]
CHR Extension: (Gmail) - C:\Users\Ludovic\AppData\Local\Google\Chrome\User Data\Default\Extensions\pjkljhegncpnkpknbcohdijeoejaedia [2019-05-20]
CHR Extension: (Chrome Media Router) - C:\Users\Ludovic\AppData\Local\Google\Chrome\User Data\Default\Extensions\pkedcjkdefgpdelpbcmbmeomcjbeemfm [2019-10-15]
CHR HKLM-x32\...\Chrome\Extension: [eofcbnmajmjmplflapaojjnihcjkigck] - C:\Program Files\AVAST Software\Avast\WebRep\Chrome\aswWebRepChromeSp.crx <non trouvé(e)>
CHR HKLM-x32\...\Chrome\Extension: [gomekmidlodglbbmalcneegieacbdmki] - C:\Program Files\AVAST Software\Avast\WebRep\Chrome\aswWebRepChrome.crx <non trouvé(e)>
==================== Services (Avec liste blanche) ====================
(Si un élément est inclus dans le fichier fixlist.txt, il sera supprimé du Registre. Le fichier ne sera pas déplacé, sauf s'il est inscrit séparément.)
S3 BstHdAndroidSvc; C:\Program Files (x86)\Bluestacks\HD-Service.exe [445976 2016-08-03] (BlueStack Systems, Inc. -> BlueStack Systems, Inc.)
R2 BstHdLogRotatorSvc; C:\Program Files (x86)\Bluestacks\HD-LogRotatorService.exe [425496 2016-08-03] (BlueStack Systems, Inc. -> BlueStack Systems, Inc.)
S3 BstHdPlusAndroidSvc; C:\Program Files (x86)\Bluestacks\HD-Plus-Service.exe [462360 2016-08-03] (BlueStack Systems, Inc. -> BlueStack Systems, Inc.)
R2 DigitalWave.Update.Service; C:\Program Files (x86)\Common Files\DVDVideoSoft\lib\app_updater.exe [440808 2017-03-23] (Digital Wave Ltd -> Digital Wave Ltd.)
R2 Fabs; C:\Program Files (x86)\Common Files\MAGIX Services\Database\bin\FABS.exe [1253376 2009-08-27] (MAGIX AG) [Fichier non signé]
S3 FirebirdServerMAGIXInstance; C:\Program Files (x86)\Common Files\MAGIX Services\Database\bin\fbserver.exe [3276800 2008-08-07] (MAGIX®) [Fichier non signé]
R2 hshld; C:\Program Files (x86)\Hotspot Shield\bin\cmw_srv.exe [149888 2019-09-13] (AnchorFree Inc -> AnchorFree Inc.)
R2 igfxCUIService1.0.0.0; C:\WINDOWS\system32\igfxCUIService.exe [328616 2016-03-08] (Intel Corporation - pGFX -> Intel Corporation)
R2 Intel(R) Capability Licensing Service Interface; C:\Program Files\Intel\TXE Components\TCS\HeciServer.exe [733696 2013-07-01] (Intel(R) Corporation) [Fichier non signé]
S3 Intel(R) Capability Licensing Service TCP IP Interface; C:\Program Files\Intel\TXE Components\TCS\SocketHeciServer.exe [822232 2013-07-01] (Intel® Trusted Connect Service -> Intel(R) Corporation)
S3 Lenovo EasyPlus Hotspot; C:\Program Files (x86)\Common Files\lenovo\easyplussdk\bin\EPHotspot64.exe [533760 2014-06-03] (LENOVO -> Lenovo)
R2 Lenovo System Agent Service; C:\Program Files\Lenovo\iMController\SystemAgentService.exe [584664 2015-12-14] (LENOVO -> LENOVO INCORPORATED.)
R2 LenovoWiFiHotspotSvr; C:\Windows\System32\LenovoWiFiHotspotSvr.exe [198192 2014-10-31] (Lenovo (Beijing) Limited -> Lenovo(beijing) Limited)
S3 LSCWinService; C:\Program Files\Lenovo\Lenovo Solution Center\App\LSCWinService.exe [272864 2015-12-10] (LENOVO -> Lenovo)
R2 MBAMService; C:\Program Files\Malwarebytes\Anti-Malware\mbamservice.exe [6744288 2019-06-26] (Malwarebytes Corporation -> Malwarebytes)
R2 NitroDriverReadSpool9; C:\Program Files\Common Files\Nitro\Pro\9.0\NitroPDFDriverService9x64.exe [230920 2013-12-12] (Nitro PDF Software -> Nitro PDF Software)
R2 nlsX86cc; C:\WINDOWS\SysWOW64\NLSSRV32.EXE [69640 2013-12-12] (Nitro PDF Software -> Nalpeiron Ltd.)
R2 PhoneCompanionPusher; C:\Program Files\Lenovo PhoneCompanion\PhoneCompanionPusher.exe [288240 2014-10-31] (Lenovo (Beijing) Limited -> Lenovo)
R3 PhoneCompanionVap; C:\Program Files\Lenovo PhoneCompanion\PhoneCompanionVap.exe [305136 2014-10-31] (Lenovo (Beijing) Limited -> Lenovo)
R2 RichVideo64; C:\Program Files\CyberLink\Shared files\RichVideo64.exe [390632 2012-04-24] (CyberLink -> )
R2 SynTPEnhService; C:\Program Files\Synaptics\SynTP\SynTPEnhService.exe [246472 2015-09-12] (Synaptics Incorporated -> Synaptics Incorporated)
R2 TeamViewer; C:\Program Files (x86)\TeamViewer\TeamViewer_Service.exe [10803440 2018-09-28] (TeamViewer GmbH -> TeamViewer GmbH)
R3 WdNisSvc; C:\ProgramData\Microsoft\Windows Defender\platform\4.18.1909.6-0\NisSrv.exe [3004048 2019-10-19] (Microsoft Windows Publisher -> Microsoft Corporation)
R2 WinDefend; C:\ProgramData\Microsoft\Windows Defender\platform\4.18.1909.6-0\MsMpEng.exe [103384 2019-10-19] (Microsoft Windows Publisher -> Microsoft Corporation)
R2 ZAtheros Bt and Wlan Coex Agent; C:\Program Files (x86)\Bluetooth Suite\Ath_CoexAgent.exe [323584 2013-10-29] (Atheros) [Fichier non signé]
===================== Pilotes (Avec liste blanche) ======================
(Si un élément est inclus dans le fichier fixlist.txt, il sera supprimé du Registre. Le fichier ne sera pas déplacé, sauf s'il est inscrit séparément.)
R3 athr; C:\WINDOWS\System32\drivers\athw8x.sys [4233728 2018-04-12] (Microsoft Windows -> Qualcomm Atheros Communications, Inc.)
R2 atksgt; C:\WINDOWS\System32\DRIVERS\atksgt.sys [310984 2015-10-30] (Tages SA -> )
S3 BstHdDrv; C:\Program Files (x86)\Bluestacks\HD-Hypervisor-amd64.sys [152672 2016-08-03] (Bluestack Systems, Inc. -> BlueStack Systems)
S3 BstkDrv; C:\Program Files (x86)\Bluestacks\BstkDrv.sys [307768 2016-07-28] (Bluestack Systems, Inc. -> Bluestack System Inc. )
R3 BtFilter; C:\WINDOWS\system32\DRIVERS\btfilter.sys [610336 2017-01-08] (Microsoft Windows Hardware Compatibility Publisher -> Qualcomm Atheros)
S3 dg_ssudbus; C:\WINDOWS\system32\DRIVERS\ssudbus.sys [131712 2016-09-05] (Samsung Electronics CO., LTD. -> Samsung Electronics Co., Ltd.)
S3 ldiagio_uefi; C:\Program Files\Lenovo\Lenovo Solution Center\App\ldiag\x64\ldiagio_uefi.sys [24808 2015-07-16] (Lenovo Information Products (Shenzhen) Co.,Ltd -> Lenovo Group Limited (R))
R2 lirsgt; C:\WINDOWS\System32\DRIVERS\lirsgt.sys [42696 2015-10-30] (Tages SA -> )
S0 MbamElam; C:\WINDOWS\System32\DRIVERS\MbamElam.sys [20936 2019-06-26] (Microsoft Windows Early Launch Anti-malware Publisher -> Malwarebytes)
R3 MBAMSwissArmy; C:\WINDOWS\System32\Drivers\mbamswissarmy.sys [275232 2019-10-20] (Malwarebytes Corporation -> Malwarebytes)
R0 MBI; C:\WINDOWS\System32\drivers\MBI.sys [29464 2013-10-10] (Intel(R) Software -> Intel Corporation)
R3 rt640x64; C:\WINDOWS\System32\drivers\rt640x64.sys [886528 2015-07-22] (Realtek Semiconductor Corp -> Realtek )
R3 RTSUER; C:\WINDOWS\system32\Drivers\RtsUer.sys [410880 2015-07-03] (Realtek Semiconductor Corp -> Realsil Semiconductor Corporation)
R3 rtsuvc; C:\WINDOWS\system32\DRIVERS\rtsuvc.sys [3068160 2015-06-16] (Realtek Semiconductor Corp -> Realtek Semiconductor Corp.)
R3 SmbDrvI; C:\WINDOWS\system32\DRIVERS\Smb_driver_Intel.sys [42696 2015-09-12] (Synaptics Incorporated -> Synaptics Incorporated)
S3 ssudmdm; C:\WINDOWS\system32\DRIVERS\ssudmdm.sys [165504 2016-09-05] (Samsung Electronics CO., LTD. -> Samsung Electronics Co., Ltd.)
R3 tap0901; C:\WINDOWS\System32\drivers\tap0901.sys [27136 2016-04-21] (OpenVPN Technologies, Inc. -> The OpenVPN Project)
R3 TXEIx64; C:\WINDOWS\System32\drivers\TXEIx64.sys [88592 2014-01-15] (Intel Corporation - Client Components Group -> Intel Corporation)
S3 USBAAPL64; C:\WINDOWS\System32\Drivers\usbaapl64.sys [54784 2015-06-10] (Microsoft Windows Hardware Compatibility Publisher -> Apple, Inc.)
R1 VBoxUSBMon; C:\WINDOWS\system32\DRIVERS\VBoxUSBMon.sys [127432 2015-09-16] (Duodian Online Technology Co. Ltd. -> BigNox Corporation)
S0 WdBoot; C:\WINDOWS\System32\drivers\wd\WdBoot.sys [46688 2019-10-19] (Microsoft Windows Early Launch Anti-malware Publisher -> Microsoft Corporation)
R0 WdFilter; C:\WINDOWS\System32\drivers\wd\WdFilter.sys [350136 2019-10-19] (Microsoft Windows -> Microsoft Corporation)
R3 WdNisDrv; C:\WINDOWS\System32\drivers\wd\WdNisDrv.sys [54200 2019-10-19] (Microsoft Windows -> Microsoft Corporation)
S3 wsvd; C:\WINDOWS\system32\DRIVERS\wsvd.sys [102376 2012-06-13] (CyberLink -> "CyberLink)
S1 XQHDrv; C:\WINDOWS\system32\DRIVERS\XQHDrv.sys [253384 2015-09-16] (Duodian Online Technology Co. Ltd. -> BigNox Corporation)
S1 XQHDrv; C:\Windows\SysWOW64\DRIVERS\XQHDrv.sys [253384 2015-09-16] (Duodian Online Technology Co. Ltd. -> BigNox Corporation)
R3 AFTrafMgr1.4; \??\C:\Program Files (x86)\Hotspot Shield\bin\TrafMgr_1_4_64.sys [X]
==================== NetSvcs (Avec liste blanche) ===================
(Si un élément est inclus dans le fichier fixlist.txt, il sera supprimé du Registre. Le fichier ne sera pas déplacé, sauf s'il est inscrit séparément.)
==================== Un mois (créés) ========
(Si un élément est inclus dans le fichier fixlist.txt, le fichier/dossier sera déplacé.)
2019-10-22 13:03 - 2019-10-22 13:08 - 000037241 _____ C:\Users\Ludovic\Desktop\FRST.txt
2019-10-22 13:02 - 2019-10-22 13:02 - 000000000 ____D C:\Users\Ludovic\Desktop\FRST-OlderVersion
2019-10-22 13:00 - 2019-10-22 13:00 - 000000000 ____D C:\ProgramData\Microsoft\Windows\Start Menu\Programs\iTunes
2019-10-22 12:59 - 2019-10-22 13:00 - 000000000 ____D C:\Program Files\iTunes
2019-10-22 12:59 - 2019-10-22 13:00 - 000000000 ____D C:\Program Files\iPod
2019-10-22 12:59 - 2019-10-22 13:00 - 000000000 ____D C:\Program Files (x86)\iTunes
2019-10-20 00:13 - 2019-10-20 00:13 - 000001152 _____ C:\Users\Public\Desktop\Hotspot Shield.lnk
2019-10-20 00:12 - 2019-10-20 00:13 - 000000000 ____D C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Hotspot Shield
2019-10-19 23:57 - 2019-10-19 23:57 - 000138116 _____ C:\Users\Ludovic\Desktop\compte rendu malwa.txt
2019-10-19 23:20 - 2019-10-19 23:20 - 000000000 ____D C:\Users\Ludovic\AppData\Local\mbam
2019-10-19 23:19 - 2019-10-19 23:19 - 000000000 ____D C:\Users\Ludovic\AppData\Local\mbamtray
2019-10-19 23:18 - 2019-10-20 00:06 - 000275232 _____ (Malwarebytes) C:\WINDOWS\system32\Drivers\mbamswissarmy.sys
2019-10-19 23:18 - 2019-10-19 23:18 - 000001923 _____ C:\Users\Public\Desktop\Malwarebytes.lnk
2019-10-19 23:18 - 2019-10-19 23:18 - 000000000 ____D C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Malwarebytes
2019-10-19 23:18 - 2019-10-19 23:18 - 000000000 ____D C:\ProgramData\Malwarebytes
2019-10-19 23:18 - 2019-10-19 23:18 - 000000000 ____D C:\Program Files\Malwarebytes
2019-10-19 23:18 - 2019-09-30 06:25 - 000153312 _____ (Malwarebytes) C:\WINDOWS\system32\Drivers\mbae64.sys
2019-10-19 23:18 - 2019-06-26 13:00 - 000020936 _____ (Malwarebytes) C:\WINDOWS\system32\Drivers\MbamElam.sys
2019-10-19 23:16 - 2019-10-19 23:17 - 066890496 _____ (Malwarebytes ) C:\Users\Ludovic\Downloads\mb3-setup-consumer-3.8.3.2965-1.0.629-1.0.12975 (1).exe
2019-10-19 23:16 - 2019-10-19 23:16 - 066890496 _____ (Malwarebytes ) C:\Users\Ludovic\Desktop\mb3-setup-consumer-3.8.3.2965-1.0.629-1.0.12975.exe
2019-10-19 13:43 - 2019-10-19 13:51 - 000041410 _____ C:\Users\Ludovic\Desktop\Fixlog.txt
2019-10-19 12:57 - 2019-10-19 12:57 - 000420016 _____ C:\Users\Ludovic\Desktop\Problème de démarrage de mon pc.html
2019-10-17 21:21 - 2019-10-17 21:21 - 000001090 _____ C:\Users\Public\Desktop\Revo Uninstaller.lnk
2019-10-17 21:21 - 2019-10-17 21:21 - 000000000 ____D C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Revo Uninstaller
2019-10-17 21:21 - 2019-10-17 21:21 - 000000000 ____D C:\Program Files\VS Revo Group
2019-10-17 21:19 - 2019-10-17 21:19 - 007411912 _____ (VS Revo Group ) C:\Users\Ludovic\Desktop\revosetup.exe
2019-10-17 19:48 - 2019-10-22 13:06 - 000000000 ____D C:\FRST
2019-10-17 19:45 - 2019-10-22 13:02 - 001617408 _____ (Farbar) C:\Users\Ludovic\Desktop\FRST64 (1).exe
2019-10-16 21:02 - 2019-10-16 21:02 - 000001429 _____ C:\Users\Ludovic\Desktop\Nero Start.lnk
2019-10-16 21:02 - 2019-10-16 21:02 - 000000000 ____D C:\Users\Ludovic\AppData\Local\NeroLauncher
2019-10-16 21:02 - 2019-10-16 21:02 - 000000000 ____D C:\Users\Ludovic\AppData\Local\cache
2019-10-16 20:27 - 2019-10-16 20:27 - 000688880 _____ (Microsoft Corporation) C:\Users\Ludovic\Desktop\WindowsXP-KB4012598-x86-Custom-FRA.exe
2019-10-16 20:27 - 2019-10-16 20:27 - 000004192 _____ C:\WINDOWS\system32\Tasks\Opera scheduled assistant Autoupdate 1547291673
2019-10-16 20:25 - 2019-10-16 20:25 - 005017840 _____ (Microsoft Corporation) C:\Users\Ludovic\Desktop\WindowsXP-KB912945-x86-FRA.exe
2019-10-15 17:42 - 2019-10-16 21:02 - 000000000 ____D C:\ProgramData\Nero
2019-10-15 17:42 - 2019-10-15 17:43 - 000000000 ____D C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Nero
2019-10-15 17:42 - 2019-10-15 17:43 - 000000000 ____D C:\Program Files (x86)\Nero
2019-10-15 17:41 - 2010-05-26 11:41 - 002106216 _____ (Microsoft Corporation) C:\WINDOWS\SysWOW64\D3DCompiler_43.dll
2019-10-15 17:41 - 2010-05-26 11:41 - 001998168 _____ (Microsoft Corporation) C:\WINDOWS\SysWOW64\D3DX9_43.dll
2019-10-15 17:41 - 2010-05-26 11:41 - 001868128 _____ (Microsoft Corporation) C:\WINDOWS\SysWOW64\d3dcsx_43.dll
2019-10-15 17:41 - 2010-05-26 11:41 - 000470880 _____ (Microsoft Corporation) C:\WINDOWS\SysWOW64\d3dx10_43.dll
2019-10-15 17:41 - 2010-05-26 11:41 - 000248672 _____ (Microsoft Corporation) C:\WINDOWS\SysWOW64\d3dx11_43.dll
2019-10-15 17:37 - 2019-10-16 21:02 - 000000000 ____D C:\Users\Ludovic\AppData\Roaming\Nero
2019-10-15 07:59 - 2019-10-15 07:59 - 000000080 ___SH C:\bootTel.dat
2019-10-15 07:58 - 2019-10-15 18:23 - 000000000 ____D C:\found.000
2019-10-10 19:05 - 2019-10-10 19:05 - 000000000 _____ C:\WINDOWS\Minidump\101019-1185921-01.dmp
2019-10-10 19:00 - 2019-10-10 19:00 - 000000000 ____D C:\WINDOWS\Minidump
2019-10-01 17:19 - 2019-10-01 17:19 - 000000000 _____ C:\WINDOWS\system32\last.dump
2019-09-29 19:52 - 2019-09-04 07:13 - 007519896 _____ (Microsoft Corporation) C:\WINDOWS\system32\Windows.Media.Protection.PlayReady.dll
2019-09-29 19:52 - 2019-09-04 07:02 - 006568280 _____ (Microsoft Corporation) C:\WINDOWS\SysWOW64\Windows.Media.Protection.PlayReady.dll
2019-09-29 19:52 - 2019-09-04 06:55 - 025857536 _____ (Microsoft Corporation) C:\WINDOWS\system32\edgehtml.dll
2019-09-29 19:52 - 2019-09-04 06:45 - 022734336 _____ (Microsoft Corporation) C:\WINDOWS\system32\mshtml.dll
2019-09-29 19:51 - 2019-09-04 12:16 - 001721144 _____ (Microsoft Corporation) C:\WINDOWS\system32\appraiser.dll
2019-09-29 19:51 - 2019-09-04 12:01 - 004527800 _____ (Microsoft Corporation) C:\WINDOWS\system32\sppsvc.exe
2019-09-29 19:51 - 2019-09-04 12:00 - 021399576 _____ (Microsoft Corporation) C:\WINDOWS\system32\shell32.dll
2019-09-29 19:51 - 2019-09-04 12:00 - 001616840 _____ (Microsoft Corporation) C:\WINDOWS\system32\sppobjs.dll
2019-09-29 19:51 - 2019-09-04 11:46 - 012838400 _____ (Microsoft Corporation) C:\WINDOWS\system32\ieframe.dll
2019-09-29 19:51 - 2019-09-04 10:38 - 012039680 _____ (Microsoft Corporation) C:\WINDOWS\SysWOW64\ieframe.dll
2019-09-29 19:51 - 2019-09-04 07:17 - 001213264 _____ (Microsoft Corporation) C:\WINDOWS\system32\ClipUp.exe
2019-09-29 19:51 - 2019-09-04 07:15 - 005627280 _____ (Microsoft Corporation) C:\WINDOWS\system32\StartTileData.dll
2019-09-29 19:51 - 2019-09-04 07:14 - 007437592 _____ (Microsoft Corporation) C:\WINDOWS\system32\windows.storage.dll
2019-09-29 19:51 - 2019-09-04 07:13 - 009084424 _____ (Microsoft Corporation) C:\WINDOWS\system32\ntoskrnl.exe
2019-09-29 19:51 - 2019-09-04 06:54 - 022017024 _____ (Microsoft Corporation) C:\WINDOWS\SysWOW64\edgehtml.dll
2019-09-29 19:51 - 2019-09-04 06:48 - 019385344 _____ (Microsoft Corporation) C:\WINDOWS\SysWOW64\mshtml.dll
2019-09-29 19:51 - 2019-09-04 06:42 - 007572992 _____ (Microsoft Corporation) C:\WINDOWS\system32\Chakra.dll
2019-09-29 19:51 - 2019-09-04 06:42 - 005769728 _____ (Microsoft Corporation) C:\WINDOWS\SysWOW64\Chakra.dll
2019-09-29 19:51 - 2019-08-13 11:51 - 004853248 _____ (Microsoft Corporation) C:\WINDOWS\system32\SettingsHandlers_nt.dll
2019-09-29 19:51 - 2019-08-13 06:17 - 004708864 _____ (Microsoft Corporation) C:\WINDOWS\system32\cdp.dll
2019-09-29 19:51 - 2019-08-13 06:16 - 008189440 _____ (Microsoft Corporation) C:\WINDOWS\system32\Windows.Data.Pdf.dll
2019-09-29 19:51 - 2019-08-07 09:32 - 004938240 _____ (Microsoft Corporation) C:\WINDOWS\system32\wininet.dll
2019-09-29 19:51 - 2019-08-07 09:32 - 004516864 _____ (Microsoft Corporation) C:\WINDOWS\SysWOW64\wininet.dll
2019-09-29 19:51 - 2019-05-17 07:44 - 016597504 _____ (Microsoft Corporation) C:\WINDOWS\system32\Windows.UI.Xaml.dll
2019-09-29 19:50 - 2019-09-04 12:16 - 002871608 _____ (Microsoft Corporation) C:\WINDOWS\system32\aitstatic.exe
2019-09-29 19:50 - 2019-09-04 12:16 - 000810808 _____ (Microsoft Corporation) C:\WINDOWS\system32\generaltel.dll
2019-09-29 19:50 - 2019-09-04 12:16 - 000740664 _____ (Microsoft Corporation) C:\WINDOWS\system32\aeinv.dll
2019-09-29 19:50 - 2019-09-04 11:40 - 003614208 _____ (Microsoft Corporation) C:\WINDOWS\system32\win32kfull.sys
2019-09-29 19:50 - 2019-09-04 10:48 - 020393120 _____ (Microsoft Corporation) C:\WINDOWS\SysWOW64\shell32.dll
2019-09-29 19:50 - 2019-09-04 10:33 - 002882048 _____ (Microsoft Corporation) C:\WINDOWS\SysWOW64\win32kfull.sys
2019-09-29 19:50 - 2019-09-04 07:19 - 000513336 _____ (Microsoft Corporation) C:\WINDOWS\system32\aepic.dll
2019-09-29 19:50 - 2019-09-04 07:17 - 001035040 _____ (Microsoft Corporation) C:\WINDOWS\system32\ApplyTrustOffline.exe
2019-09-29 19:50 - 2019-09-04 07:15 - 001219896 _____ (Microsoft Corporation) C:\WINDOWS\system32\hvix64.exe
2019-09-29 19:50 - 2019-09-04 07:14 - 003290584 _____ (Microsoft Corporation) C:\WINDOWS\system32\combase.dll
2019-09-29 19:50 - 2019-09-04 07:14 - 002469920 _____ (Microsoft Corporation) C:\WINDOWS\system32\msxml6.dll
2019-09-29 19:50 - 2019-09-04 07:13 - 004405232 _____ (Microsoft Corporation) C:\WINDOWS\system32\mfcore.dll
2019-09-29 19:50 - 2019-09-04 07:13 - 002773816 _____ (Microsoft Corporation) C:\WINDOWS\system32\iertutil.dll
2019-09-29 19:50 - 2019-09-04 07:13 - 002371296 _____ (Microsoft Corporation) C:\WINDOWS\system32\msmpeg2vdec.dll
2019-09-29 19:50 - 2019-09-04 07:10 - 000415544 _____ (Microsoft Corporation) C:\WINDOWS\SysWOW64\aepic.dll
2019-09-29 19:50 - 2019-09-04 07:03 - 006046096 _____ (Microsoft Corporation) C:\WINDOWS\SysWOW64\windows.storage.dll
2019-09-29 19:50 - 2019-09-04 07:03 - 002478664 _____ (Microsoft Corporation) C:\WINDOWS\SysWOW64\combase.dll
2019-09-29 19:50 - 2019-09-04 07:03 - 002331696 _____ (Microsoft Corporation) C:\WINDOWS\SysWOW64\msmpeg2vdec.dll
2019-09-29 19:50 - 2019-09-04 07:03 - 002261448 _____ (Microsoft Corporation) C:\WINDOWS\SysWOW64\iertutil.dll
2019-09-29 19:50 - 2019-09-04 07:02 - 004790160 _____ (Microsoft Corporation) C:\WINDOWS\SysWOW64\mfcore.dll
2019-09-29 19:50 - 2019-09-04 06:48 - 007057408 _____ (Microsoft Corporation) C:\WINDOWS\system32\mos.dll
2019-09-29 19:50 - 2019-09-04 06:46 - 009084928 _____ (Microsoft Corporation) C:\WINDOWS\system32\BingMaps.dll
2019-09-29 19:50 - 2019-09-04 06:44 - 004388864 _____ (Microsoft Corporation) C:\WINDOWS\system32\EdgeContent.dll
2019-09-29 19:50 - 2019-09-04 06:44 - 003687424 _____ (Microsoft Corporation) C:\WINDOWS\SysWOW64\jscript9.dll
2019-09-29 19:50 - 2019-09-04 06:43 - 004849664 _____ (Microsoft Corporation) C:\WINDOWS\system32\jscript9.dll
2019-09-29 19:50 - 2019-09-04 06:43 - 003402240 _____ (Microsoft Corporation) C:\WINDOWS\system32\AppXDeploymentServer.dll
2019-09-29 19:50 - 2019-09-04 06:42 - 006032384 _____ (Microsoft Corporation) C:\WINDOWS\system32\d2d1.dll
2019-09-29 19:50 - 2019-09-04 06:42 - 001765888 _____ (Microsoft Corporation) C:\WINDOWS\system32\audiosrv.dll
2019-09-29 19:50 - 2019-09-04 06:41 - 002373632 _____ (Microsoft Corporation) C:\WINDOWS\system32\WebRuntimeManager.dll
2019-09-29 19:50 - 2019-09-04 06:40 - 002364928 _____ (Microsoft Corporation) C:\WINDOWS\system32\OpcServices.dll
2019-09-29 19:50 - 2019-09-04 06:39 - 003203072 _____ (Microsoft Corporation) C:\WINDOWS\system32\DWrite.dll
2019-09-29 19:50 - 2019-08-13 20:20 - 003701184 _____ (Microsoft Corporation) C:\WINDOWS\SysWOW64\explorer.exe
2019-09-29 19:50 - 2019-08-13 20:06 - 000901120 _____ (Microsoft Corporation) C:\WINDOWS\SysWOW64\sppcext.dll
2019-09-29 19:50 - 2019-08-13 16:46 - 006661632 _____ (Microsoft Corporation) C:\WINDOWS\SysWOW64\Windows.Data.Pdf.dll
2019-09-29 19:50 - 2019-08-13 12:14 - 004040008 _____ (Microsoft Corporation) C:\WINDOWS\explorer.exe
2019-09-29 19:50 - 2019-08-13 06:14 - 001826816 _____ (Microsoft Corporation) C:\WINDOWS\system32\Windows.CloudStore.dll
2019-09-29 19:50 - 2019-08-07 10:08 - 002810680 _____ (Microsoft Corporation) C:\WINDOWS\system32\Drivers\dxgkrnl.sys
2019-09-29 19:50 - 2019-07-09 09:43 - 004718080 _____ (Microsoft Corporation) C:\WINDOWS\system32\twinui.pcshell.dll
2019-09-29 19:50 - 2019-07-09 04:47 - 003392000 _____ (Microsoft Corporation) C:\WINDOWS\system32\tquery.dll
2019-09-29 19:50 - 2019-07-09 04:47 - 002738688 _____ (Microsoft Corporation) C:\WINDOWS\system32\mssrch.dll
2019-09-29 19:50 - 2019-06-13 13:18 - 006586880 _____ (Microsoft Corporation) C:\WINDOWS\system32\twinui.dll
2019-09-29 19:50 - 2019-06-13 13:13 - 002920448 _____ (Microsoft Corporation) C:\WINDOWS\system32\Windows.UI.Logon.dll
2019-09-29 19:50 - 2019-06-13 11:55 - 005657088 _____ (Microsoft Corporation) C:\WINDOWS\SysWOW64\twinui.dll
2019-09-29 19:50 - 2019-06-13 08:14 - 003318784 _____ (Microsoft Corporation) C:\WINDOWS\system32\dwmcore.dll
2019-09-29 19:50 - 2019-06-13 08:13 - 004771840 _____ (Microsoft Corporation) C:\WINDOWS\system32\InputService.dll
2019-09-29 19:50 - 2019-05-17 14:25 - 004491264 _____ (Microsoft Corporation) C:\WINDOWS\system32\xpsrchvw.exe
2019-09-29 19:50 - 2019-05-17 08:30 - 013878784 _____ (Microsoft Corporation) C:\WINDOWS\SysWOW64\Windows.UI.Xaml.dll
2019-09-29 19:50 - 2019-05-17 07:34 - 001804288 _____ (Microsoft Corporation) C:\WINDOWS\system32\wpncore.dll
2019-09-29 19:50 - 2019-05-17 07:33 - 003091456 _____ (Microsoft Corporation) C:\WINDOWS\system32\diagtrack.dll
2019-09-29 19:50 - 2019-05-17 07:31 - 003376640 _____ (Microsoft Corporation) C:\WINDOWS\system32\NetworkMobileSettings.dll
2019-09-29 19:50 - 2019-04-19 06:35 - 001458688 _____ (Microsoft Corporation) C:\WINDOWS\system32\dosvc.dll
2019-09-29 19:50 - 2019-03-14 09:58 - 002509824 _____ (Microsoft Corporation) C:\WINDOWS\system32\smartscreen.exe
2019-09-29 19:50 - 2019-03-14 09:55 - 003601920 _____ (Microsoft Corporation) C:\WINDOWS\system32\Microsoft.Bluetooth.Service.dll
2019-09-29 19:49 - 2019-09-04 12:16 - 000324408 _____ (Microsoft Corporation) C:\WINDOWS\system32\acmigration.dll
2019-09-29 19:49 - 2019-09-04 12:15 - 000637752 _____ (Microsoft Corporation) C:\WINDOWS\system32\devinv.dll
2019-09-29 19:49 - 2019-09-04 12:15 - 000464696 _____ (Microsoft Corporation) C:\WINDOWS\system32\invagent.dll
2019-09-29 19:49 - 2019-09-04 12:15 - 000164152 _____ (Microsoft Corporation) C:\WINDOWS\system32\CompatTelRunner.exe
2019-09-29 19:49 - 2019-09-04 12:15 - 000071480 _____ (Microsoft Corporation) C:\WINDOWS\system32\win32appinventorycsp.dll
2019-09-29 19:49 - 2019-09-04 12:01 - 001516632 _____ (Microsoft Corporation) C:\WINDOWS\system32\msctf.dll
2019-09-29 19:49 - 2019-09-04 12:00 - 001632112 _____ (Microsoft Corporation) C:\WINDOWS\system32\gdi32full.dll
2019-09-29 19:49 - 2019-09-04 11:43 - 008627200 _____ (Microsoft Corporation) C:\WINDOWS\system32\mstscax.dll
2019-09-29 19:49 - 2019-09-04 11:40 - 000957440 _____ (Microsoft Corporation) C:\WINDOWS\system32\sppcext.dll
2019-09-29 19:49 - 2019-09-04 10:52 - 001453624 _____ (Microsoft Corporation) C:\WINDOWS\SysWOW64\gdi32full.dll
2019-09-29 19:49 - 2019-09-04 10:50 - 001320344 _____ (Microsoft Corporation) C:\WINDOWS\SysWOW64\msctf.dll
2019-09-29 19:49 - 2019-09-04 10:38 - 007990784 _____ (Microsoft Corporation) C:\WINDOWS\SysWOW64\mstscax.dll
2019-09-29 19:49 - 2019-09-04 07:25 - 003180080 _____ (Microsoft Corporation) C:\WINDOWS\system32\d3d11.dll
2019-09-29 19:49 - 2019-09-04 07:25 - 001613096 _____ (Microsoft Corporation) C:\WINDOWS\system32\D3D12.dll
2019-09-29 19:49 - 2019-09-04 07:19 - 000511288 _____ (Microsoft Corporation) C:\WINDOWS\system32\dcntel.dll
2019-09-29 19:49 - 2019-09-04 07:15 - 001027384 _____ (Microsoft Corporation) C:\WINDOWS\system32\hvax64.exe
2019-09-29 19:49 - 2019-09-04 07:13 - 002571848 _____ (Microsoft Corporation) C:\WINDOWS\system32\KernelBase.dll
2019-09-29 19:49 - 2019-09-04 07:03 - 001993136 _____ (Microsoft Corporation) C:\WINDOWS\SysWOW64\msxml6.dll
2019-09-29 19:49 - 2019-09-04 07:03 - 001980264 _____ (Microsoft Corporation) C:\WINDOWS\SysWOW64\KernelBase.dll
2019-09-29 19:49 - 2019-09-04 06:45 - 005883904 _____ (Microsoft Corporation) C:\WINDOWS\SysWOW64\mos.dll
2019-09-29 19:49 - 2019-09-04 06:43 - 005307392 _____ (Microsoft Corporation) C:\WINDOWS\SysWOW64\d2d1.dll
2019-09-29 19:49 - 2019-09-04 06:42 - 000808448 _____ (Microsoft Corporation) C:\WINDOWS\system32\EdgeManager.dll
2019-09-29 19:49 - 2019-09-04 06:41 - 001634304 _____ (Microsoft Corporation) C:\WINDOWS\SysWOW64\urlmon.dll
2019-09-29 19:49 - 2019-09-04 06:40 - 002912256 _____ (Microsoft Corporation) C:\WINDOWS\system32\wuaueng.dll
2019-09-29 19:49 - 2019-09-04 06:40 - 002602496 _____ (Microsoft Corporation) C:\WINDOWS\SysWOW64\DWrite.dll
2019-09-29 19:49 - 2019-09-04 06:40 - 002179584 _____ (Microsoft Corporation) C:\WINDOWS\system32\AppXDeploymentExtensions.onecore.dll
2019-09-29 19:49 - 2019-09-04 06:40 - 001808896 _____ (Microsoft Corporation) C:\WINDOWS\system32\urlmon.dll
2019-09-29 19:49 - 2019-09-04 06:39 - 002166272 _____ (Microsoft Corporation) C:\WINDOWS\system32\win32kbase.sys
2019-09-29 19:49 - 2019-09-04 06:39 - 001920512 _____ (Microsoft Corporation) C:\WINDOWS\system32\FntCache.dll
2019-09-29 19:49 - 2019-09-04 06:39 - 000629248 _____ (Microsoft Corporation) C:\WINDOWS\system32\updatehandlers.dll
2019-09-29 19:49 - 2019-09-04 06:38 - 001398272 _____ (Microsoft Corporation) C:\WINDOWS\system32\usocore.dll
2019-09-29 19:49 - 2019-08-13 16:45 - 002969600 _____ (Microsoft Corporation) C:\WINDOWS\SysWOW64\cdp.dll
2019-09-29 19:49 - 2019-08-13 12:09 - 000571688 _____ (Microsoft Corporation) C:\WINDOWS\system32\phoneactivate.exe
2019-09-29 19:49 - 2019-08-13 11:51 - 000905216 _____ (Microsoft Corporation) C:\WINDOWS\system32\slui.exe
2019-09-29 19:49 - 2019-08-13 11:50 - 000773120 _____ (Microsoft Corporation) C:\WINDOWS\system32\sppcommdlg.dll
2019-09-29 19:49 - 2019-08-13 11:47 - 001262080 _____ (Microsoft Corporation) C:\WINDOWS\system32\SystemSettings.Handlers.dll
2019-09-29 19:49 - 2019-08-13 06:44 - 002161288 _____ (Microsoft Corporation) C:\WINDOWS\system32\Windows.ApplicationModel.Store.dll
2019-09-29 19:49 - 2019-08-13 06:16 - 000150016 _____ (Microsoft Corporation) C:\WINDOWS\system32\fcon.dll
2019-09-29 19:49 - 2019-08-13 06:15 - 001626112 _____ (Microsoft Corporation) C:\WINDOWS\system32\enterprisecsps.dll
2019-09-29 19:49 - 2019-08-13 06:08 - 001221120 _____ (Microsoft Corporation) C:\WINDOWS\system32\NotificationController.dll
2019-09-29 19:49 - 2019-08-13 06:08 - 000662016 _____ (Microsoft Corporation) C:\WINDOWS\system32\ActivationManager.dll
2019-09-29 19:49 - 2019-08-13 04:51 - 000421376 _____ (curl, hxxps://curl.haxx.se/) C:\WINDOWS\system32\curl.exe
2019-09-29 19:49 - 2019-08-07 09:34 - 001680384 _____ (Microsoft Corporation) C:\WINDOWS\system32\CoreShell.dll
2019-09-29 19:49 - 2019-08-07 09:32 - 001154048 _____ (Microsoft Corporation) C:\WINDOWS\system32\rpcss.dll
2019-09-29 19:49 - 2019-08-07 09:31 - 001110016 _____ (Microsoft Corporation) C:\WINDOWS\system32\Drivers\bthport.sys
2019-09-29 19:49 - 2019-08-07 09:31 - 000947200 _____ (Microsoft Corporation) C:\WINDOWS\system32\wcmsvc.dll
2019-09-29 19:49 - 2019-08-07 09:31 - 000925696 _____ (Microsoft Corporation) C:\WINDOWS\system32\kerberos.dll
2019-09-29 19:49 - 2019-08-07 09:31 - 000793088 _____ (Microsoft Corporation) C:\WINDOWS\SysWOW64\kerberos.dll
2019-09-29 19:49 - 2019-07-09 05:19 - 001674216 _____ (Microsoft Corporation) C:\WINDOWS\system32\dcomp.dll
2019-09-29 19:49 - 2019-07-09 05:19 - 000799248 _____ (Microsoft Corporation) C:\WINDOWS\system32\NetSetupEngine.dll
2019-09-29 19:49 - 2019-07-09 04:55 - 002700288 _____ (Microsoft Corporation) C:\WINDOWS\SysWOW64\tquery.dll
2019-09-29 19:49 - 2019-07-09 04:52 - 002258944 _____ (Microsoft Corporation) C:\WINDOWS\SysWOW64\mssrch.dll
2019-09-29 19:49 - 2019-07-09 04:49 - 000487424 _____ (Microsoft Corporation) C:\WINDOWS\system32\MusNotification.exe
2019-09-29 19:49 - 2019-07-09 04:45 - 001400832 _____ (Microsoft Corporation) C:\WINDOWS\system32\TokenBroker.dll
2019-09-29 19:49 - 2019-07-09 04:44 - 000922112 _____ (Microsoft Corporation) C:\WINDOWS\system32\Windows.Security.Authentication.Web.Core.dll
2019-09-29 19:49 - 2019-07-09 04:43 - 001854976 _____ (Microsoft Corporation) C:\WINDOWS\system32\wevtsvc.dll
2019-09-29 19:49 - 2019-07-04 06:22 - 002587648 _____ (Microsoft Corporation) C:\WINDOWS\system32\wlansvc.dll
2019-09-29 19:49 - 2019-07-04 06:22 - 001175552 _____ (Microsoft Corporation) C:\WINDOWS\system32\SettingSyncCore.dll
2019-09-29 19:49 - 2019-06-13 13:35 - 001376688 _____ (Microsoft Corporation) C:\WINDOWS\system32\ole32.dll
2019-09-29 19:49 - 2019-06-13 08:45 - 002421560 _____ (Microsoft Corporation) C:\WINDOWS\system32\Drivers\ntfs.sys
2019-09-29 19:49 - 2019-06-13 08:44 - 001033696 _____ (Microsoft Corporation) C:\WINDOWS\system32\ClipSVC.dll
2019-09-29 19:49 - 2019-06-13 08:44 - 000607112 _____ (Microsoft Corporation) C:\WINDOWS\system32\TextInputFramework.dll
2019-09-29 19:49 - 2019-06-13 06:47 - 003554304 _____ (Microsoft Corporation) C:\WINDOWS\SysWOW64\InputService.dll
2019-09-29 19:49 - 2019-06-13 06:47 - 002899456 _____ (Microsoft Corporation) C:\WINDOWS\SysWOW64\dwmcore.dll
2019-09-29 19:49 - 2019-05-17 08:42 - 001620264 _____ (Microsoft Corporation) C:\WINDOWS\SysWOW64\ntdll.dll
2019-09-29 19:49 - 2019-05-17 08:42 - 001380096 _____ (Microsoft Corporation) C:\WINDOWS\SysWOW64\mfasfsrcsnk.dll
2019-09-29 19:49 - 2019-05-17 08:06 - 001943136 _____ (Microsoft Corporation) C:\WINDOWS\system32\ntdll.dll
2019-09-29 19:49 - 2019-05-17 07:33 - 001487360 _____ (Microsoft Corporation) C:\WINDOWS\system32\InstallService.dll
2019-09-29 19:49 - 2019-05-17 07:31 - 003293184 _____ (Microsoft Corporation) C:\WINDOWS\system32\esent.dll
2019-09-29 19:49 - 2019-05-17 07:31 - 001211904 _____ (Microsoft Corporation) C:\WINDOWS\system32\wpnapps.dll
2019-09-29 19:49 - 2019-04-02 14:11 - 001857536 _____ (Microsoft Corporation) C:\WINDOWS\system32\msxml3.dll
2019-09-29 19:49 - 2019-03-14 10:37 - 001171568 _____ (Microsoft Corporation) C:\WINDOWS\SysWOW64\ucrtbase.dll
2019-09-29 19:49 - 2019-03-14 10:26 - 001014344 _____ (Microsoft Corporation) C:\WINDOWS\system32\ucrtbase.dll
2019-09-29 19:49 - 2019-03-14 09:50 - 001410560 _____ (Microsoft Corporation) C:\WINDOWS\system32\aadtb.dll
2019-09-29 19:48 - 2019-09-04 12:06 - 000581016 _____ (Microsoft Corporation) C:\WINDOWS\system32\AppResolver.dll
2019-09-29 19:48 - 2019-09-04 11:40 - 001364992 _____ (Microsoft Corporation) C:\WINDOWS\system32\bcastdvruserservice.dll
2019-09-29 19:48 - 2019-09-04 10:52 - 000467400 _____ (Microsoft Corporation) C:\WINDOWS\SysWOW64\AppResolver.dll
2019-09-29 19:48 - 2019-09-04 07:24 - 002417744 _____ (Microsoft Corporation) C:\WINDOWS\SysWOW64\d3d11.dll
2019-09-29 19:48 - 2019-09-04 07:15 - 000491208 _____ (Microsoft Corporation) C:\WINDOWS\system32\mf.dll
2019-09-29 19:48 - 2019-09-04 07:14 - 001934808 _____ (Microsoft Corporation) C:\WINDOWS\system32\AudioEng.dll
2019-09-29 19:48 - 2019-09-04 07:14 - 001209696 _____ (Microsoft Corporation) C:\WINDOWS\system32\AudioSes.dll
2019-09-29 19:48 - 2019-09-04 07:13 - 001459120 _____ (Microsoft Corporation) C:\WINDOWS\system32\winload.efi
2019-09-29 19:48 - 2019-09-04 07:13 - 001260776 _____ (Microsoft Corporation) C:\WINDOWS\system32\winload.exe
2019-09-29 19:48 - 2019-09-04 06:44 - 006647296 _____ (Microsoft Corporation) C:\WINDOWS\SysWOW64\BingMaps.dll
2019-09-29 19:48 - 2019-09-04 06:43 - 002825728 _____ (Microsoft Corporation) C:\WINDOWS\system32\MapGeocoder.dll
2019-09-29 19:48 - 2019-09-04 06:43 - 000567808 _____ (Microsoft Corporation) C:\WINDOWS\system32\daxexec.dll
2019-09-29 19:48 - 2019-09-04 06:42 - 003381248 _____ (Microsoft Corporation) C:\WINDOWS\system32\MapRouter.dll
2019-09-29 19:48 - 2019-09-04 06:42 - 002929152 _____ (Microsoft Corporation) C:\WINDOWS\system32\xpsservices.dll
2019-09-29 19:48 - 2019-09-04 06:42 - 000894464 _____ (Microsoft Corporation) C:\WINDOWS\system32\webplatstorageserver.dll
2019-09-29 19:48 - 2019-09-04 06:41 - 000686592 _____ (Microsoft Corporation) C:\WINDOWS\system32\AudioEndpointBuilder.dll
2019-09-29 19:48 - 2019-09-04 06:40 - 001563648 _____ (Microsoft Corporation) C:\WINDOWS\system32\AppXDeploymentExtensions.desktop.dll
2019-09-29 19:48 - 2019-09-04 06:40 - 001232384 _____ (Microsoft Corporation) C:\WINDOWS\system32\Unistore.dll
2019-09-29 19:48 - 2019-09-04 06:40 - 000851968 _____ (Microsoft Corporation) C:\WINDOWS\system32\ieproxy.dll
2019-09-29 19:48 - 2019-09-04 06:39 - 000961536 _____ (Microsoft Corporation) C:\WINDOWS\system32\StorSvc.dll
2019-09-29 19:48 - 2019-09-04 06:39 - 000927744 _____ (Microsoft Corporation) C:\WINDOWS\system32\MsSpellCheckingFacility.dll
2019-09-29 19:48 - 2019-09-04 06:39 - 000884224 _____ (Microsoft Corporation) C:\WINDOWS\system32\NMAA.dll
2019-09-29 19:48 - 2019-09-04 06:39 - 000532480 _____ (Microsoft Corporation) C:\WINDOWS\SysWOW64\vbscript.dll
2019-09-29 19:48 - 2019-08-16 00:55 - 000786072 _____ (Microsoft Corporation) C:\WINDOWS\system32\oleaut32.dll
2019-09-29 19:48 - 2019-08-16 00:55 - 000604000 _____ (Microsoft Corporation) C:\WINDOWS\SysWOW64\oleaut32.dll
2019-09-29 19:48 - 2019-08-13 17:04 - 001651040 _____ (Microsoft Corporation) C:\WINDOWS\SysWOW64\Windows.ApplicationModel.Store.dll
2019-09-29 19:48 - 2019-08-13 17:04 - 001585304 _____ (Microsoft Corporation) C:\WINDOWS\SysWOW64\propsys.dll
2019-09-29 19:48 - 2019-08-13 06:45 - 002718736 _____ (Microsoft Corporation) C:\WINDOWS\system32\Drivers\tcpip.sys
2019-09-29 19:48 - 2019-08-13 06:45 - 000722960 _____ (Microsoft Corporation) C:\WINDOWS\system32\SettingsHandlers_StorageSense.dll
2019-09-29 19:48 - 2019-08-13 06:44 - 001793472 _____ (Microsoft Corporation) C:\WINDOWS\system32\propsys.dll
2019-09-29 19:48 - 2019-08-13 04:49 - 000806328 _____ C:\WINDOWS\SysWOW64\locale.nls
2019-09-29 19:48 - 2019-08-13 04:49 - 000806328 _____ C:\WINDOWS\system32\locale.nls
2019-09-29 19:48 - 2019-08-13 02:57 - 000353280 _____ (Microsoft Corporation) C:\WINDOWS\SysWOW64\msrd3x40.dll
2019-09-29 19:48 - 2019-08-07 14:54 - 004783104 _____ (Microsoft Corporation) C:\WINDOWS\system32\ExplorerFrame.dll
2019-09-29 19:48 - 2019-08-07 14:52 - 001663488 _____ (Microsoft Corporation) C:\WINDOWS\system32\GdiPlus.dll
2019-09-29 19:48 - 2019-08-07 14:24 - 001472000 _____ (Microsoft Corporation) C:\WINDOWS\SysWOW64\GdiPlus.dll
2019-09-29 19:48 - 2019-08-07 10:08 - 001566736 _____ (Microsoft Corporation) C:\WINDOWS\system32\AppxPackaging.dll
2019-09-29 19:48 - 2019-08-07 10:08 - 000494992 _____ (Microsoft Corporation) C:\WINDOWS\system32\bcryptprimitives.dll
2019-09-29 19:48 - 2019-08-07 09:56 - 001427768 _____ (Microsoft Corporation) C:\WINDOWS\SysWOW64\AppxPackaging.dll
2019-09-29 19:48 - 2019-08-07 09:35 - 000624640 _____ (Microsoft Corporation) C:\WINDOWS\system32\PsmServiceExtHost.dll
2019-09-29 19:48 - 2019-08-07 09:34 - 001549824 _____ (Microsoft Corporation) C:\WINDOWS\system32\lsasrv.dll
2019-09-29 19:48 - 2019-08-07 09:32 - 000669184 _____ (Microsoft Corporation) C:\WINDOWS\SysWOW64\jscript.dll
2019-09-29 19:48 - 2019-08-07 09:31 - 000776192 _____ (Microsoft Corporation) C:\WINDOWS\system32\jscript.dll
2019-09-29 19:48 - 2019-07-09 09:41 - 002019840 _____ (Microsoft Corporation) C:\WINDOWS\system32\ResetEngine.dll
2019-09-29 19:48 - 2019-07-09 05:19 - 000767232 _____ (Microsoft Corporation) C:\WINDOWS\system32\dnsapi.dll
2019-09-29 19:48 - 2019-07-09 04:50 - 000835584 _____ (Microsoft Corporation) C:\WINDOWS\SysWOW64\wuapi.dll
2019-09-29 19:48 - 2019-07-09 04:47 - 000928768 _____ (Microsoft Corporation) C:\WINDOWS\system32\MusUpdateHandlers.dll
2019-09-29 19:48 - 2019-07-09 04:44 - 001058304 _____ (Microsoft Corporation) C:\WINDOWS\system32\SearchIndexer.exe
2019-09-29 19:48 - 2019-07-09 04:43 - 000917504 _____ (Microsoft Corporation) C:\WINDOWS\system32\wuapi.dll
2019-09-29 19:48 - 2019-07-04 06:57 - 000986128 _____ (Microsoft Corporation) C:\WINDOWS\system32\SettingSyncHost.exe
2019-09-29 19:48 - 2019-07-04 06:18 - 000953344 _____ (Microsoft Corporation) C:\WINDOWS\SysWOW64\SettingSyncCore.dll
2019-09-29 19:48 - 2019-06-13 13:43 - 001048480 _____ (Microsoft Corporation) C:\WINDOWS\system32\Windows.Internal.Shell.Broker.dll
2019-09-29 19:48 - 2019-06-13 13:36 - 000251000 _____ (Microsoft Corporation) C:\WINDOWS\system32\sppwinob.dll
2019-09-29 19:48 - 2019-06-13 12:07 - 001027008 _____ (Microsoft Corporatio -
salut
tu dois poster les rapports via Cjoint >> https://www.commentcamarche.net/faq/29493-utiliser-cjoint-pour-heberger-des-fichiers
car ils sont trop longs pour les poster via 1 copier/coller
@+

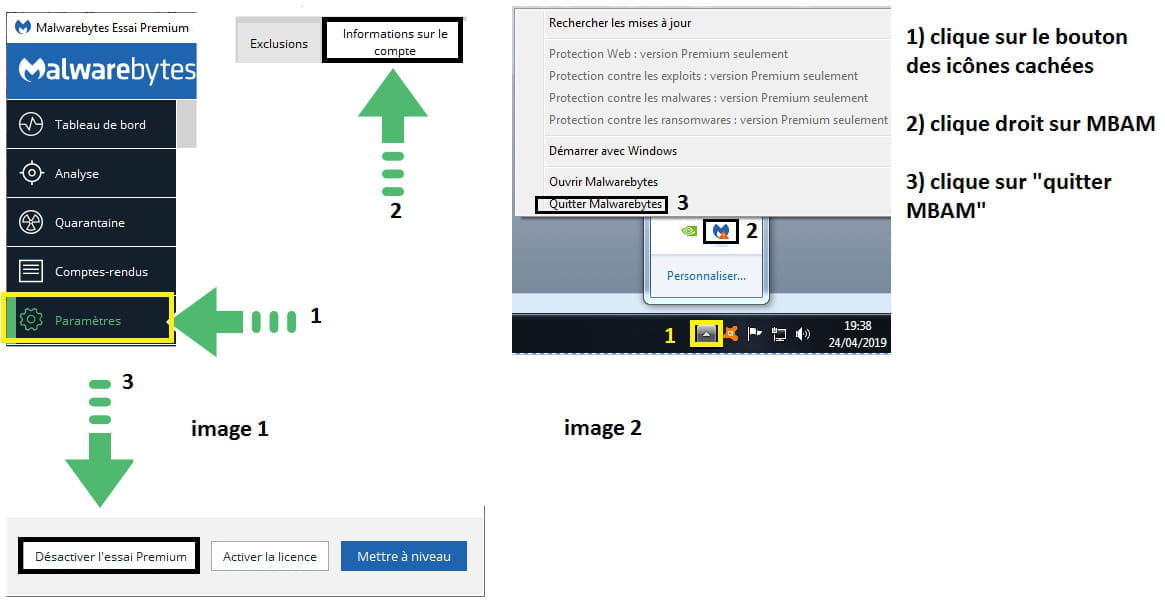
- 1
- 2
