
Fichier Cachés dans Mon flash Disc
Bonjour,
J'ai un flash disc de 128 Go que j'ai prêté récemment à un ami à moi , et Depuis quand je met des Ficher dedans en générale des Films , je ne peux voir ces fichier surtout ceux qui sont contenu dans des dossiers par contre les fichier Libre sont visible . et il faut savoir que ce problème n'est pas constant , c'est à dire parfois il est là et parfois tout est normale . j'espère que vous pouvez m'aider et merci à vous ;)
J'ai un flash disc de 128 Go que j'ai prêté récemment à un ami à moi , et Depuis quand je met des Ficher dedans en générale des Films , je ne peux voir ces fichier surtout ceux qui sont contenu dans des dossiers par contre les fichier Libre sont visible . et il faut savoir que ce problème n'est pas constant , c'est à dire parfois il est là et parfois tout est normale . j'espère que vous pouvez m'aider et merci à vous ;)
11 réponses
-
Bonsoir
# Télécharge UsbFix sur ton Bureau.
# Si ton antivirus affiche une alerte, ignore-la et désactive l'antivirus temporairement.
# Branche toutes tes sources de données externes à ton PC (clé USB, disque dur externe, etc...) sans les ouvrir.
# Double clique sur UsbFix.exe.
# Clique sur Options, dans le menu BBCode choisis CCM.
# Valide en cliquant sur Appliquer.
# UsbFix se relancera pour prendre en compte tes réglages.
# Clique maintenant sur Recherche.
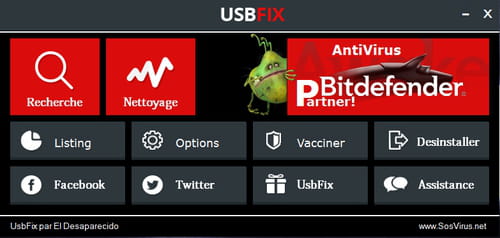
# Laisse travailler l'outil, ton bureau ne sera pas accessible durant la phase de nettoyage, c'est normal.
# À la fin du scan, un rapport va s'afficher, poste-le dans ta prochaine réponse sur le forum.
# Le rapport est aussi sauvegardé à la racine du disque système.
(C:\Usbfix\Log\UsbFix [Scan ...txt).
( CTRL+A pour sélectionner, CTRL+C pour copier et CTRL+V pour coller )
# ->> Tutoriel (aide) en images sur le site de l'auteur.
@+
-
Rebonjour
Désolé pour le retard j'avais un problème de connexion, voila j'ai fais ce que vous m'avez demander , et voici le rapport juste au dessous
############################## | UsbFix V 7.801 | [Recherche]
Utilisateur: DrZack (Administrateur) # DRZACK-PC
Mis à jour le 11/11/2014 par El Desaparecido - SosVirus
Lancé à 20:04:17 | 16/11/2014
Site Web : http://www.usbfix.net/
Changelog : http://www.usbfix.net/maj/
Assistance : http://www.sosvirus.net/forum-virus-securite.html
Upload Malware : http://www.sosvirus.net/upload_malware.php
Détection en Live : http://comment-supprimer.fr/
Contact : http://www.usbfix.net/contact/
################## | System information |
MB: ECS (H61H2-M13)
CPU: Intel(R) Pentium(R) CPU G2020 @ 2.90GHz
RAM -> [Total : 1929 Mo | Free : 733 Mo]
Bios: American Megatrends Inc.
Boot: Normal boot
OS: Microsoft(TM) Windows 7 Professional (6.1.7601 64-Bit) Service Pack 1
WB: Internet Explorer : 11.00.9600.16428
WB: Google Chrome : 38.0.2125.122
WB: Mozilla Firefox : 33.1
################## | Security Information |
AS: Windows Defender [Actif |A jour]
FW: Windows Firewall [Actif]
SC: Security Center [Actif]
WU: Windows Update [Actif]
################## | Disk Information |
C:\ (%SystemDrive%) -> Disque fixe # 244 Go (175 Go libre(s) - 72%) [] # NTFS
D:\ -> Disque fixe # 222 Go (119 Go libre(s) - 54%) [] # NTFS
F:\ -> Disque fixe # 100 Mo (63 Mo libre(s) - 63%) [Réservé au système] # NTFS
G:\ -> Disque amovible # 119 Go (89 Go libre(s) - 75%) [DrZack] # exFAT
################## | Regedit Run |
F2 - HKLM\..\Winlogon : [Shell] explorer.exe
F2 - [x64] HKLM\..\Winlogon : [Shell] explorer.exe
F2 - HKLM\..\Winlogon : [Userinit] userinit.exe
F2 - [x64] HKLM\..\Winlogon : [Userinit] C:\Windows\system32\userinit.exe,
04 - HKCU\..\Run : [uTorrent] "C:\Users\DrZack\AppData\Roaming\uTorrent\uTorrent.exe" /MINIMIZED
04 - HKCU\..\Run : [IDMan] C:\Program Files (x86)\Internet Download Manager\3-IDMan.exe /onboot
04 - HKCU\..\Run : [DAEMON Tools Lite] "C:\Program Files (x86)\DAEMON Tools Lite\DTLite.exe" -autorun
04 - HKLM\..\Run : [HDAudDeck] C:\Program Files (x86)\VIA\VIAudioi\VDeck\VDeck.exe -r
04 - HKLM\..\Run : [Adobe ARM] "C:\Program Files (x86)\Common Files\Adobe\ARM\1.0\AdobeARM.exe"
04 - HKLM\..\Run : [Acrobat Assistant 8.0] "C:\Program Files (x86)\Adobe\Acrobat 11.0\Acrobat\Acrotray.exe"
04 - HKLM\..\Run : [SunJavaUpdateSched] "C:\Program Files (x86)\Common Files\Java\Java Update\jusched.exe"
04 - HKLM\..\Run : [HSPALauncher] C:\PROGRA~2\HSPAUS~1\HSPALA~1.EXE
04 - HKLM\..\Run : [BtTray] "C:\Program Files (x86)\Ralink Corporation\Ralink Bluetooth Stack\BtTray.exe"
04 - [x64] HKLM\..\Run : [IgfxTray] C:\Windows\system32\igfxtray.exe
04 - [x64] HKLM\..\Run : [HotKeysCmds] C:\Windows\system32\hkcmd.exe
04 - [x64] HKLM\..\Run : [Persistence] C:\Windows\system32\igfxpers.exe
04 - [x64] HKLM\..\Run : [AdobeAAMUpdater-1.0] "C:\Program Files (x86)\Common Files\Adobe\OOBE\PDApp\UWA\UpdaterStartupUtility.exe"
04 - HKU\S-1-5-19\..\Run : [Sidebar] %ProgramFiles%\Windows Sidebar\Sidebar.exe /autoRun
04 - HKU\S-1-5-20\..\Run : [Sidebar] %ProgramFiles%\Windows Sidebar\Sidebar.exe /autoRun
04 - HKU\S-1-5-21-2165427430-2112278182-2839744782-1000\..\Run : [uTorrent] "C:\Users\DrZack\AppData\Roaming\uTorrent\uTorrent.exe" /MINIMIZED
04 - HKU\S-1-5-21-2165427430-2112278182-2839744782-1000\..\Run : [IDMan] C:\Program Files (x86)\Internet Download Manager\3-IDMan.exe /onboot
04 - HKU\S-1-5-21-2165427430-2112278182-2839744782-1000\..\Run : [DAEMON Tools Lite] "C:\Program Files (x86)\DAEMON Tools Lite\DTLite.exe" -autorun
04 - HKU\S-1-5-19\..\RunOnce : [mctadmin] C:\Windows\System32\mctadmin.exe
04 - HKU\S-1-5-20\..\RunOnce : [mctadmin] C:\Windows\System32\mctadmin.exe
################## | Recherche générique |
################## | Registre |
################## | UsbFix - Information |
Info : Comment supprimer l'infection des raccourcis sur USB ? (Video)
Info : L'infection des raccourcis USB, c'est quoi ?
Détection en Live : http://comment-supprimer.fr/
################## | Hijack |
################## | E.O.F | http://www.sosvirus.net/ | http://www.usbfix.net/ | -
Re
Le rapport que tu as posté est complet?
Tu lances UsbFIx option listing avec toujours le flash disque de branché
Merci
@+
-
Voila c'est fait
bold>############################## | UsbFix V 7.802 | [Recherche]</bold>
Utilisateur: DrZack (Administrateur) # DRZACK-PC
Mis à jour le 16/11/2014 par El Desaparecido - SosVirus
Lancé à 21:13:49 | 16/11/2014
Site Web : http://www.usbfix.net/
Changelog : http://www.usbfix.net/maj/
Assistance : http://www.sosvirus.net/forum-virus-securite.html
Upload Malware : http://www.sosvirus.net/upload_malware.php
Détection en Live : http://comment-supprimer.fr/
Contact : http://www.usbfix.net/contact/
################## | System information |
MB: ECS (H61H2-M13)
CPU: Intel(R) Pentium(R) CPU G2020 @ 2.90GHz
RAM -> [Total : 1929 Mo | Free : 463 Mo]
Bios: American Megatrends Inc.
Boot: Normal boot
OS: Microsoft(TM) Windows 7 Professional (6.1.7601 64-Bit) Service Pack 1
WB: Internet Explorer : 11.00.9600.16428
WB: Google Chrome : 38.0.2125.122
WB: Mozilla Firefox : 33.1
################## | Security Information |
AS: Windows Defender [(!) Désactivé |A jour]
FW: Windows Firewall [(!) Désactivé]
SC: Security Center [Actif]
WU: Windows Update [Actif]
################## | Disk Information |
C:\ (%SystemDrive%) -> Disque fixe # 244 Go (174 Go libre(s) - 71%) [] # NTFS
D:\ -> Disque fixe # 222 Go (119 Go libre(s) - 54%) [] # NTFS
F:\ -> Disque fixe # 100 Mo (63 Mo libre(s) - 63%) [Réservé au système] # NTFS
G:\ -> Disque amovible # 119 Go (89 Go libre(s) - 75%) [DrZack] # exFAT
################## | Regedit Run |
F2 - HKLM\..\Winlogon : [Shell] explorer.exe
F2 - [x64] HKLM\..\Winlogon : [Shell] explorer.exe
F2 - HKLM\..\Winlogon : [Userinit] userinit.exe
F2 - [x64] HKLM\..\Winlogon : [Userinit] C:\Windows\system32\userinit.exe,
04 - HKCU\..\Run : [uTorrent] "C:\Users\DrZack\AppData\Roaming\uTorrent\uTorrent.exe" /MINIMIZED
04 - HKCU\..\Run : [IDMan] C:\Program Files (x86)\Internet Download Manager\3-IDMan.exe /onboot
04 - HKCU\..\Run : [DAEMON Tools Lite] "C:\Program Files (x86)\DAEMON Tools Lite\DTLite.exe" -autorun
04 - HKLM\..\Run : [HDAudDeck] C:\Program Files (x86)\VIA\VIAudioi\VDeck\VDeck.exe -r
04 - HKLM\..\Run : [Adobe ARM] "C:\Program Files (x86)\Common Files\Adobe\ARM\1.0\AdobeARM.exe"
04 - HKLM\..\Run : [Acrobat Assistant 8.0] "C:\Program Files (x86)\Adobe\Acrobat 11.0\Acrobat\Acrotray.exe"
04 - HKLM\..\Run : [SunJavaUpdateSched] "C:\Program Files (x86)\Common Files\Java\Java Update\jusched.exe"
04 - HKLM\..\Run : [HSPALauncher] C:\PROGRA~2\HSPAUS~1\HSPALA~1.EXE
04 - HKLM\..\Run : [BtTray] "C:\Program Files (x86)\Ralink Corporation\Ralink Bluetooth Stack\BtTray.exe"
04 - [x64] HKLM\..\Run : [IgfxTray] C:\Windows\system32\igfxtray.exe
04 - [x64] HKLM\..\Run : [HotKeysCmds] C:\Windows\system32\hkcmd.exe
04 - [x64] HKLM\..\Run : [Persistence] C:\Windows\system32\igfxpers.exe
04 - [x64] HKLM\..\Run : [AdobeAAMUpdater-1.0] "C:\Program Files (x86)\Common Files\Adobe\OOBE\PDApp\UWA\UpdaterStartupUtility.exe"
04 - [x64] HKLM\..\Run : [Bdagent] "C:\Program Files\Bitdefender\Bitdefender 2015\bdagent.exe"
04 - HKU\S-1-5-19\..\Run : [Sidebar] %ProgramFiles%\Windows Sidebar\Sidebar.exe /autoRun
04 - HKU\S-1-5-20\..\Run : [Sidebar] %ProgramFiles%\Windows Sidebar\Sidebar.exe /autoRun
04 - HKU\S-1-5-21-2165427430-2112278182-2839744782-1000\..\Run : [uTorrent] "C:\Users\DrZack\AppData\Roaming\uTorrent\uTorrent.exe" /MINIMIZED
04 - HKU\S-1-5-21-2165427430-2112278182-2839744782-1000\..\Run : [IDMan] C:\Program Files (x86)\Internet Download Manager\3-IDMan.exe /onboot
04 - HKU\S-1-5-21-2165427430-2112278182-2839744782-1000\..\Run : [DAEMON Tools Lite] "C:\Program Files (x86)\DAEMON Tools Lite\DTLite.exe" -autorun
04 - HKU\S-1-5-19\..\RunOnce : [mctadmin] C:\Windows\System32\mctadmin.exe
04 - HKU\S-1-5-20\..\RunOnce : [mctadmin] C:\Windows\System32\mctadmin.exe -
Re
Poste moi un rapport Listing
Merci
-
je vais le posté en deux temps ,
############################## | UsbFix V 7.802 | [Listing]
Utilisateur: DrZack (Administrateur) # DRZACK-PC
Mis à jour le 16/11/2014 par El Desaparecido - SosVirus
Lancé à 21:06:38 | 16/11/2014
Site Web : https://www.usbfix.net/
Changelog : https://www.usb-antivirus.com/fr/maj/
Assistance : https://depannageinformatique.org/acheter/reservation/?f=6
Upload Malware : http://www.sosvirus.net/upload_malware.php
Détection en Live : http://comment-supprimer.fr/
Contact : https://www.usb-antivirus.com/fr/contact/
################## | System information |
MB: ECS (H61H2-M13)
CPU: Intel(R) Pentium(R) CPU G2020 @ 2.90GHz
RAM -> [Total : 1929 Mo | Free : 521 Mo]
Bios: American Megatrends Inc.
Boot: Normal boot
OS: Microsoft(TM) Windows 7 Professional (6.1.7601 64-Bit) Service Pack 1
WB: Internet Explorer : 11.00.9600.16428
WB: Google Chrome : 38.0.2125.122
WB: Mozilla Firefox : 33.1
################## | Security Information |
AS: Windows Defender [(!) Désactivé |A jour]
FW: Windows Firewall [(!) Désactivé]
SC: Security Center [Actif]
WU: Windows Update [Actif]
################## | Disk Information |
C:\ (%SystemDrive%) -> Disque fixe # 244 Go (174 Go libre(s) - 71%) [] # NTFS
D:\ -> Disque fixe # 222 Go (119 Go libre(s) - 54%) [] # NTFS
F:\ -> Disque fixe # 100 Mo (63 Mo libre(s) - 63%) [Réservé au système] # NTFS
G:\ -> Disque amovible # 119 Go (89 Go libre(s) - 75%) [DrZack] # exFAT
################## | C:\ %SystemDrive% - Disque Fixe (NTFS) |
[02/02/2014 - 23:35:02 | N | 0 Ko] - C:\log.txt
[10/06/2009 - 22:42:20 | N | 0 Ko] - C:\config.sys
[16/11/2014 - 19:52:11 | ASH | 1481236 Ko] - C:\hiberfil.sys
[16/11/2014 - 19:52:13 | ASH | 1974984 Ko] - C:\pagefile.sys
[27/11/2013 - 03:24:59 | N | 0 Ko] - C:\RTL8136.log
[16/12/2013 - 12:36:46 | N | 229 Ko] - C:\????.docx
[26/11/2013 - 02:33:08 | SHD] - C:\$Recycle.Bin
[10/06/2009 - 22:42:20 | A | 0 Ko] - C:\autoexec.bat
[25/11/2013 - 18:00:54 | D] - C:\$WINDOWS.~BT
[14/07/2009 - 04:20:08 | D] - C:\PerfLogs
[14/07/2009 - 06:08:56 | SHD] - C:\Documents and Settings
[26/11/2013 - 02:30:04 | SHD] - C:\Recovery
[26/11/2013 - 02:31:51 | D] - C:\Users
[26/11/2013 - 23:31:53 | D] - C:\Intel
[29/11/2013 - 23:26:08 | RHD] - C:\MSOCache
[03/12/2013 - 14:42:33 | D] - C:\Autodesk
[04/01/2014 - 16:28:05 | D] - C:\RECETTES
[27/02/2014 - 19:19:35 | D] - C:\FFOutput
[11/03/2014 - 22:04:56 | D] - C:\Logs
[12/03/2014 - 20:05:51 | D] - C:\Riot Games
[02/09/2014 - 14:11:43 | D] - C:\Spacekace
[19/10/2014 - 13:11:39 | D] - C:\puncplus
[26/10/2014 - 16:14:02 | D] - C:\dvbdream
[07/11/2014 - 14:37:42 | D] - C:\AdwCleaner
[07/11/2014 - 14:57:55 | D] - C:\Quarantine
[14/11/2014 - 10:29:31 | D] - C:\Program Files (x86)
[16/11/2014 - 16:04:41 | SHD] - C:\System Volume Information
[16/11/2014 - 19:52:07 | D] - C:\Windows
[16/11/2014 - 20:01:59 | D] - C:\Program Files
[16/11/2014 - 20:07:44 | HD] - C:\ProgramData
[16/11/2014 - 21:03:53 | D] - C:\UsbFix
################## | D:\ - Disque Fixe (NTFS) |
[26/11/2013 - 02:33:08 | SHD] - D:\$RECYCLE.BIN
[25/11/2013 - 13:12:03 | SHD] - D:\System Volume Information
[29/05/2014 - 21:29:38 | D] - D:\CORAN
[02/06/2014 - 13:57:06 | D] - D:\bin
[07/11/2014 - 12:08:29 | D] - D:\NE
[15/11/2014 - 09:56:54 | D] - D:\DrZack
[15/11/2014 - 13:40:59 | D] - D:\YOUSRA -
Re
Pour transmettre le rapport clique sur ce lien :
http://pjjoint.malekal.com/
Si problème utilise un des suivants
https://forums-fec.be/upload
https://www.cjoint.com/
Clique sur Parcourir et cherche le fichier : Nom_complet_du_fichier (Fichier demandé )
Clique sur Ouvrir.
Clique sur "Envoyer le fichier".
Un lien de cette forme :
http://pjjoint.malekal.com/cjlink.php?file=cj200905/cijSKAP5fU.txt
est ajouté dans la page.
Copie ce lien dans ta réponse.
Merci
@+
-
-
Re
Tous les fichiers sont lisibles à première vue.
Lequel ou lesquels te manque t' il?
-
il y 'a 13 Go de visible sur 31 Go , c'est à dire environ 18 Go de film qui sont contenu dans des dossier dont j'arrive pas à y accédé . il dis que ce sont des dossier vide . et il y a des film qui ne sont pas contenu dans des dossier, je peux les voir mais quand je click dessu VLC me dis qu'il ne prend pas en charge le Fomat "UNDF" alor qu'on relaité ce sont des films MKV .
-
Re
Tu as la liste des fichiers et dossiers contenus dans ce lecteur G dans le rapport que tu as posté.
je te laisse vérifier.
@+
