Malware persistente
Resuelto
Hola,
Tengo varios malware persistentes. He utilizado Spybot, Malwarebytes e Iobit pero mi página de inicio sigue siendo www-searching.com. ¿Alguien sabe qué hacer
? Gracias
Configuración: Windows / Chrome 45.0.2454.101
Tengo varios malware persistentes. He utilizado Spybot, Malwarebytes e Iobit pero mi página de inicio sigue siendo www-searching.com. ¿Alguien sabe qué hacer
? Gracias
Configuración: Windows / Chrome 45.0.2454.101
6 respuestas
-
Colaborador de seguridad¡Bien! :-)
--------
Para terminar:- Evita descargar software desde sitios dudosos (Softoic; 01Net, descargar.com,....) y al momento de la instalación de software especialmente gratuito, verifica bien que no existan casillas seleccionadas por defecto que indiquen la aceptación de la instalación de software no deseado, adwares y barras de herramientas.
- Descarga Delfix en tu escritorio desde uno de los siguientes enlaces:
https://toolslib.net/downloads/viewdownload/2-delfix/
o
https://www.commentcamarche.net/telecharger/securite/7111-delfix/
Marca las siguientes casillas:
[*] Reactivar UAC (solo para Vista, Seven y W8)
[*] Eliminar las herramientas de desinfección (marcado por defecto)
[*] Limpiar la restauración del sistema
Haz clic en Ejecutar y espera mientras se lleva a cabo el proceso de eliminación.
Cuando los procedimientos terminen, la herramienta se cerrará y desaparecerá del escritorio
Un informe se guarda en el portapapeles: solo necesitas hacer clic derecho y "pegar" en tu próxima respuesta para enviarme el informe
el informe se almacena en esta ubicación: C:\DelFix.txt
Atención: El informe es único y se elimina cada vez que se vuelve a ejecutar una o varias opciones de DelFix.
===========================================
Updatechecker :
Descarga: updatechecker para indicarte los programas que no están actualizados y también te permite realizar estas actualizaciones
Puedes usarlo una vez a la semana
===========================================
Limpieza de archivos y claves de registro
Descarga e instala: CCleaner versión Slim
Ejecuta el programa. (clic derecho "como administrador" para Vista y Seven) Ve a Opciones y luego
Avanzado y desmarca la casilla Borrar solo archivos etc....
Ve a Limpiador, elige Analizar. Una vez terminado, realiza la limpieza.
Luego, elige Registro, y busca errores. Una vez terminado, repara todos los errores tantas veces como se encuentren en el análisis.
Ayuda aquí: https://www.malekal.com/tutoriel-ccleaner/
Puedes usar Ccleaner una vez a la semana
===========================================
Consejos:
1/ Te aconsejo usar el navegador Firefox o Google Chrome e instalar los complementos: WOT para indicarte los archivos dudosos y Adblock Plus para bloquear los anuncios...
Firefox:
==> WOT: https://addons.mozilla.org/fr/firefox/addon/wot-safe-browsing-tool/
==> Adblock Plus: https://addons.mozilla.org/fr/firefox/addon/adblock-plus/
Google Chrome:
==> WOT: https://chrome.google.com/webstore/detail/wot-web-of-trust-website/bhmmomiinigofkjcapegjjndpbikblnp?hl=fr
==> Adblock Plus: https://chrome.google.com/webstore/detail/adblock-plus/nbiebjbkiionlickgdcjohfonfifmlin?hl=fr
2/Puedes mantener Malwarebytes y usarlo una vez a la semana.
3/ Un poco de lectura:
Los peligros del Peer-To-Peer, Emule etc..
Cómo asegurar tu computadora...
Por qué y cómo me infecto
por qué mantener tu navegador actualizado
-------------
1 informe (Delfix) que debes enviarme
@+
--
¤¤¤ El mejor remedio para todos los problemas es la paciencia.... ¤¤¤-
# DelFix v1.011 - Registro creado 13/10/2015 a las 05:15:05
# Actualizado 18/08/2015 por Xplode
# Nombre de usuario : Dell - CAROLLE
# Sistema operativo : Windows 8.1 (64 bits)
~ Activando UAC ... OK
~ Eliminando herramientas de desinfección ...
Eliminado : C:\FRST
Eliminado : C:\zoek_backup
Eliminado : C:\AdwCleaner
Eliminado : C:\zoek-results.log
Eliminado : C:\Users\Dell\Desktop\Addition.txt
Eliminado : C:\Users\Dell\Desktop\adwcleaner_5.011.exe
Eliminado : C:\Users\Dell\Desktop\Fixlog.txt
Eliminado : C:\Users\Dell\Desktop\FRST.txt
Eliminado : C:\Users\Dell\Desktop\FRST64.exe
Eliminado : C:\Users\Dell\Desktop\ZHPCleaner.lnk
Eliminado : C:\Users\Dell\Desktop\ZHPCleaner.txt
Eliminado : C:\Users\Dell\Desktop\zoek.exe
Eliminado : C:\Users\Dell\Downloads\esetsmartinstaller_fra.exe
Eliminado : C:\Users\Dell\Downloads\FRST.exe
Eliminado : C:\Users\Dell\Downloads\HijackThis.exe
Eliminado : C:\Users\Dell\Downloads\ZHPCleaner.exe
Eliminado : HKLM\SOFTWARE\AdwCleaner
~ Limpiando la restauración del sistema ...
Eliminado : RP #54 [Punto de restauración creado por FRST | 10/10/2015 01:17:20]
Eliminado : RP #55 [punto de restauración de zoek.exe | 10/10/2015 01:39:34]
¡Nuevo punto de restauración creado!
########## - EOF - ########## -
-
Colaborador de seguridadHola,
¿Todavía tienes problemas con este PC?
¡Hasta luego!
--
¤¤¤ La mejor medicina para todos los problemas es la paciencia.... ¤¤¤ -
Colaborador de seguridadHola,
Descargar Eset Nod32:
http://download.eset.com/special/eos/esetsmartinstaller_fra.exe- Lanzar el archivo
- Aceptar las condiciones
- Permitir al programa acceder a Internet
- Hacer clic en configuración avanzada para abrir el menú y seleccionar las opciones (por defecto el escáner analiza tu computadora completamente)
- Descarga de las firmas
Se recomienda desactivar tu antivirus para no ralentizar el escaneo y evitar mostrar mensajes de alerta!- El escaneo comienza tan pronto como termina la descarga
- Generar el informe
- Hacer clic en lista de amenazas detectadas y luego en exportar a un archivo de texto...
Puedes guardarlo en el escritorio dándole un nombre. Publicar el informe en el foro.
Si el informe no está en el escritorio, mira aquí ==> C:\Program Files\EsetOnlineScanner\log.txt
Para ayudarte, aquí tienes un tutorial redactado por dorgane:
https://www.commentcamarche.net/faq/29643-scanner-en-ligne-avec-eset-nod32
@+
--
¤¤¤ La mejor medicina para todos los problemas es la paciencia.... ¤¤¤-
Gracias por tu ayuda nuevamente. Aquí está el informe :
C:\AdwCleaner\Quarantine\C\Program Files\Common Files\Goobzo\GBUpdate\sma.exe.vir una variante de Win64/SBWatchman.B aplicación potencialmente no deseada limpiada por eliminación - puesto en cuarentena
C:\AdwCleaner\Quarantine\C\Program Files\Common Files\Goobzo\GBUpdate\smci32.dll.vir una variante de Win32/SBWatchman.A aplicación potencialmente no deseada limpiada por eliminación - puesto en cuarentena
C:\AdwCleaner\Quarantine\C\Program Files\Common Files\Goobzo\GBUpdate\smci64.dll.vir una variante de Win64/SBWatchman.A aplicación potencialmente no deseada limpiada por eliminación - puesto en cuarentena
C:\AdwCleaner\Quarantine\C\Program Files\Common Files\Goobzo\GBUpdate\smi32.exe.vir una variante de Win32/SBWatchman.A aplicación potencialmente no deseada limpiada por eliminación - puesto en cuarentena
C:\AdwCleaner\Quarantine\C\Program Files\Common Files\Goobzo\GBUpdate\smi64.exe.vir una variante de MSIL/SBWatchman.A aplicación potencialmente no deseada limpiada por eliminación - puesto en cuarentena
C:\AdwCleaner\Quarantine\C\Program Files\Common Files\Goobzo\GBUpdate\smu.exe.vir una variante de Win64/SBWatchman.A aplicación potencialmente no deseada limpiada por eliminación - puesto en cuarentena
C:\AdwCleaner\Quarantine\C\Program Files\Common Files\Goobzo\GBUpdate\SMUninstall.exe.vir una variante de Win32/SpeedBit.G aplicación potencialmente no deseada limpiada por eliminación - puesto en cuarentena
C:\AdwCleaner\Quarantine\C\Program Files\Common Files\Goobzo\GBUpdate\smw.sys.vir una variante de Win64/SBWatchman.C aplicación potencialmente no deseada limpiada por eliminación - puesto en cuarentena
C:\AdwCleaner\Quarantine\C\Program Files (x86)\Crossbrowse\Crossbrowse\Application\crossbrowse.exe.vir una variante de Win32/AlteredSoftware.I aplicación potencialmente no deseada limpiada por eliminación - puesto en cuarentena
C:\AdwCleaner\Quarantine\C\Program Files (x86)\Crossbrowse\Crossbrowse\Application\utility.exe.vir una variante de Win32/Toolbar.CrossRider.CZ aplicación potencialmente no deseada limpiada por eliminación - puesto en cuarentena
C:\AdwCleaner\Quarantine\C\Program Files (x86)\Crossbrowse\Crossbrowse\Application\39.6.2171.95\Installer\chrmstp.exe.vir una variante de Win32/AlteredSoftware.K aplicación potencialmente no deseada limpiada por eliminación - puesto en cuarentena
C:\AdwCleaner\Quarantine\C\Program Files (x86)\Crossbrowse\Crossbrowse\Application\39.6.2171.95\Installer\chrome.7z.vir una variante de Win32/AlteredSoftware.I aplicación potencialmente no deseada eliminada - puesto en cuarentena
C:\AdwCleaner\Quarantine\C\Program Files (x86)\Crossbrowse\Crossbrowse\Application\39.6.2171.95\Installer\setup.exe.vir una variante de Win32/AlteredSoftware.K aplicación potencialmente no deseada limpiada por eliminación - puesto en cuarentena
C:\AdwCleaner\Quarantine\C\Program Files (x86)\DailyPcClean Support\DailyPCClean.exe.vir una variante de Win32/Adware.SpeedingUpMyPC.AS Aplicación limpiada por eliminación - puesto en cuarentena
C:\AdwCleaner\Quarantine\C\Program Files (x86)\DailyPcClean Support\predm.exe.vir una variante de Win32/Adware.EoRezo.AZ Aplicación limpiada por eliminación - puesto en cuarentena
C:\AdwCleaner\Quarantine\C\Program Files (x86)\OLBPre\OLBPre.exe.vir una variante de MSIL/MyPCBackup.G aplicación potencialmente no deseada limpiada por eliminación - puesto en cuarentena
C:\AdwCleaner\Quarantine\C\Program Files (x86)\PhraseProfessor_1.10.0.24\Service\ppsvc.exe.vir una variante de Win32/Adware.Vitruvian.F Aplicación limpiada por eliminación - puesto en cuarentena
C:\AdwCleaner\Quarantine\C\Program Files (x86)\PhraseProfessor_1.10.0.24\Update\PhraseProfessorAutoUpdateClient.exe.vir una variante de MSIL/Adware.Vitruvian.A Aplicación limpiada por eliminación - puesto en cuarentena
C:\AdwCleaner\Quarantine\C\Program Files (x86)\SuperEasy Software\Driver Updater\supereasydu.exe.vir una variante de Win32/Systweak.R aplicación potencialmente no deseada limpiada por eliminación - puesto en cuarentena
C:\AdwCleaner\Quarantine\C\Users\Dell\AppData\Local\BrowserAir\Application\updater.exe.vir una variante de Win32/ShopperPro.A aplicación potencialmente no deseada limpiada por eliminación - puesto en cuarentena
C:\AdwCleaner\Quarantine\C\Users\Dell\AppData\Local\DeskBar\dblaunch.exe.vir una variante de Win32/Goobzo.A aplicación potencialmente no deseada limpiada por eliminación - puesto en cuarentena
C:\AdwCleaner\Quarantine\C\Users\Dell\AppData\Local\DeskBar\2.6.5.0\DeskBar.exe.vir una variante de MSIL/Goobzo.A aplicación potencialmente no deseada limpiada por eliminación - puesto en cuarentena
C:\AdwCleaner\Quarantine\C\Users\Dell\AppData\Local\wincheck\Uninstall.exe.vir Win32/Adware.ConvertAd.AQ Aplicación limpiada por eliminación - puesto en cuarentena
C:\AdwCleaner\Quarantine\C\Users\Dell\AppData\Local\wincheck\wincheck.exe.vir una variante de Win32/Adware.ConvertAd.L Aplicación limpiada por eliminación - puesto en cuarentena
C:\AdwCleaner\Quarantine\C\Users\Dell\AppData\Roaming\SoftwareUpdater\SoftwareUpdater.exe.vir Win32/Adware.ConvertAd.AQ Aplicación limpiada por eliminación - puesto en cuarentena
C:\AdwCleaner\Quarantine\C\Users\Dell\AppData\Roaming\SoftwareUpdater\surunasu.exe.vir una variante de Win32/Adware.ConvertAd.PO Aplicación limpiada por eliminación - puesto en cuarentena
C:\AdwCleaner\Quarantine\C\Users\Dell\AppData\Roaming\SoftwareUpdater\SUsrv.exe.vir una variante de Win32/Adware.AdService.A Aplicación limpiada por eliminación - puesto en cuarentena
C:\AdwCleaner\Quarantine\C\Users\Dell\AppData\Roaming\SoftwareUpdater\Uninstall.exe.vir Win32/Adware.ConvertAd.AQ Aplicación limpiada por eliminación - puesto en cuarentena
C:\AdwCleaner\Quarantine\C\Users\Dell\AppData\Roaming\SoftwareUpdater\UpdateNotifier.exe.vir una variante de Win32/Adware.ConvertAd.N Aplicación limpiada por eliminación - puesto en cuarentena
C:\AdwCleaner\Quarantine\C\Users\Guest\AppData\Local\avaavaevy\avaavaevy.exe.vir una variante de Win32/Conduit.SearchProtect.Y aplicación potencialmente no deseada limpiada por eliminación - puesto en cuarentena
C:\AdwCleaner\Quarantine\C\Users\Guest\AppData\Local\avaavaevy\pbqrmvbub.vir una variante de Win32/ClientConnect.A aplicación potencialmente no deseada limpiada por eliminación - puesto en cuarentena
C:\AdwCleaner\Quarantine\C\Users\Guest\AppData\Local\avaavxvyex\avaavxvyex.exe.vir una variante de Win32/Conduit.SearchProtect.Y aplicación potencialmente no deseada limpiada por eliminación - puesto en cuarentena
C:\AdwCleaner\Quarantine\C\Users\Guest\AppData\Local\avaavxvyex\pbqrmvbub.vir una variante de Win32/ClientConnect.A aplicación potencialmente no deseada limpiada por eliminación - puesto en cuarentena
C:\AdwCleaner\Quarantine\C\Users\Guest\AppData\Local\avabvbxvh\avabvbxvh.exe.vir una variante de Win32/Conduit.SearchProtect.Y aplicación potencialmente no deseada limpiada por eliminación - puesto en cuarentena
C:\AdwCleaner\Quarantine\C\Users\Guest\AppData\Local\avabvbxvh\pbqrmvbub.vir una variante de Win32/ClientConnect.A aplicación potencialmente no deseada limpiada por eliminación - puesto en cuarentena
C:\AdwCleaner\Quarantine\C\Users\Guest\AppData\Local\avabvbyvyc\avabvbyvyc.exe.vir una variante de Win32/Conduit.SearchProtect.Y aplicación potencialmente no deseada limpiada por eliminación - puesto en cuarentena
C:\AdwCleaner\Quarantine\C\Users\Guest\AppData\Local\avabvbyvyc\pbqrmvbub.vir una variante de Win32/ClientConnect.A aplicación potencialmente no deseada limpiada por eliminación - puesto en cuarentena
C:\AdwCleaner\Quarantine\C\Users\Guest\AppData\Local\avabvexvac\avabvexvac.exe.vir una variante de Win32/Conduit.SearchProtect.Y aplicación potencialmente no deseada limpiada por eliminación - puesto en cuarentena
C:\AdwCleaner\Quarantine\C\Users\Guest\AppData\Local\avabvexvac\pbqrmvbub.vir una variante de Win32/ClientConnect.A aplicación potencialmente no deseada limpiada por eliminación - puesto en cuarentena
C:\AdwCleaner\Quarantine\C\Users\Guest\AppData\Local\avabvyxvdy\avabvyxvdy.exe.vir una variante de Win32/Conduit.SearchProtect.Y aplicación potencialmente no deseada limpiada por eliminación - puesto en cuarentena
C:\AdwCleaner\Quarantine\C\Users\Guest\AppData\Local\avabvyxvdy\pbqrmvbub.vir una variante de Win32/ClientConnect.A aplicación potencialmente no deseada limpiada por eliminación - puesto en cuarentena
C:\AdwCleaner\Quarantine\C\Users\Guest\AppData\Local\avaxvavya\avaxvavya.exe.vir una variante de Win32/Conduit.SearchProtect.Y aplicación potencialmente no deseada limpiada por eliminación - puesto en cuarentena
C:\AdwCleaner\Quarantine\C\Users\Guest\AppData\Local\avaxvavya\pbqrmvbub.vir una variante de Win32/ClientConnect.A aplicación potencialmente no deseada limpiada por eliminación - puesto en cuarentena
C:\AdwCleaner\Quarantine\C\Users\Guest\AppData\Local\avayvaxvaa\avayvaxvaa.exe.vir una variante de Win32/Conduit.SearchProtect.Y aplicación potencialmente no deseada limpiada por eliminación - puesto en cuarentena
C:\AdwCleaner\Quarantine\C\Users\Guest\AppData\Local\bvxvbvef\bvxvbvef.exe.vir una variante de Win32/Conduit.SearchProtect.Y aplicación potencialmente no deseada limpiada por eliminación - puesto en cuarentena
C:\AdwCleaner\Quarantine\C\Users\Guest\AppData\Local\bvxvbvef\pbqrmvbub.vir una variante de Win32/ClientConnect.A aplicación potencialmente no deseada limpiada por eliminación - puesto en cuarentena
C:\AdwCleaner\Quarantine\C\Users\Richard\AppData\Local\avaavaevy\avaavaevy.exe.vir una variante de Win32/Conduit.SearchProtect.Y aplicación potencialmente no deseada limpiada por eliminación - puesto en cuarentena
C:\AdwCleaner\Quarantine\C\Users\Richard\AppData\Local\avaavaevy\pbqrmvbub.vir una variante de Win32/ClientConnect.A aplicación potencialmente no deseada limpiada por eliminación - puesto en cuarentena
C:\AdwCleaner\Quarantine\C\Users\Richard\AppData\Local\avaavxvyex\avaavxvyex.exe.vir una variante de Win32/Conduit.SearchProtect.Y aplicación potencialmente no deseada limpiada por eliminación - puesto en cuarentena
C:\AdwCleaner\Quarantine\C\Users\Richard\AppData\Local\avaavxvyex\pbqrmvbub.vir una variante de Win32/ClientConnect.A aplicación potencialmente no deseada limpiada por eliminación - puesto en cuarentena
C:\AdwCleaner\Quarantine\C\Users\Richard\AppData\Local\avabvbavad\avabvbavad.exe.vir una variante de Win32/Conduit.SearchProtect.Y aplicación potencialmente no deseada limpiada por eliminación - puesto en cuarentena
C:\AdwCleaner\Quarantine\C\Users\Richard\AppData\Local\avabvbavad\pbqrmvbub.vir una variante de Win32/ClientConnect.A aplicación potencialmente no deseada limpiada por eliminación - puesto en cuarentena
C:\AdwCleaner\Quarantine\C\Users\Richard\AppData\Local\avabvbxvh\avabvbxvh.exe.vir una variante de Win32/Conduit.SearchProtect.Y aplicación potencialmente no deseada limpiada por eliminación - puesto en cuarentena
C:\AdwCleaner\Quarantine\C\Users\Richard\AppData\Local\avabvbxvh\pbqrmvbub.vir una variante de Win32/ClientConnect.A aplicación potencialmente no deseada limpiada por eliminación - puesto en cuarentena
C:\AdwCleaner\Quarantine\C\Users\Richard\AppData\Local\avabvdxvy\avabvdxvy.exe.vir una variante de Win32/Conduit.SearchProtect.Y aplicación potencialmente no deseada limpiada por eliminación - puesto en cuarentena
C:\AdwCleaner\Quarantine\C\Users\Richard\AppData\Local\avabvdxvy\pbqrmvbub.vir una variante de Win32/ClientConnect.A aplicación potencialmente no deseada limpiada por eliminación - puesto en cuarentena
C:\AdwCleaner\Quarantine\C\Users\Richard\AppData\Local\avabvexvac\avabvexvac.exe.vir una variante de Win32/Conduit.SearchProtect.Y aplicación potencialmente no deseada limpiada por eliminación - puesto en cuarentena
C:\AdwCleaner\Quarantine\C\Users\Richard\AppData\Local\avabvexvac\pbqrmvbub.vir una variante de Win32/ClientConnect.A aplicación potencialmente no deseada limpiada por eliminación - puesto en cuarentena
C:\AdwCleaner\Quarantine\C\Users\Richard\AppData\Local\avabvyxvdy\avabvyxvdy.exe.vir una variante de Win32/Conduit.SearchProtect.Y aplicación potencialmente no deseada limpiada por eliminación - puesto en cuarentena
C:\AdwCleaner\Quarantine\C\Users\Richard\AppData\Local\avabvyxvdy\pbqrmvbub.vir una variante de Win32/ClientConnect.A aplicación potencialmente no deseada limpiada por eliminación - puesto en cuarentena
C:\AdwCleaner\Quarantine\C\Users\Richard\AppData\Local\avaxvavya\avaxvavya.exe.vir una variante de Win32/Conduit.SearchProtect.Y aplicación potencialmente no deseada limpiada por eliminación - puesto en cuarentena
C:\AdwCleaner\Quarantine\C\Users\Richard\AppData\Local\avaxvavya\pbqrmvbub.vir una variante de Win32/ClientConnect.A aplicación potencialmente no deseada limpiada por eliminación - puesto en cuarentena
C:\AdwCleaner\Quarantine\C\Users\Richard\AppData\Local\avayvaxvaa\avayvaxvaa.exe.vir una variante de Win32/Conduit.SearchProtect.Y aplicación potencialmente no deseada limpiada por eliminación - puesto en cuarentena
C:\AdwCleaner\Quarantine\C\Users\Richard\AppData\Local\avayvaxxvae\avayvaxxvae.exe.vir una variante de Win32/Conduit.SearchProtect.Y aplicación potencialmente no deseada limpiada por eliminación - puesto en cuarentena
C:\AdwCleaner\Quarantine\C\Users\Richard\AppData\Local\avayvaxxvae\pbqrmvbub.vir una variante de Win32/ClientConnect.A aplicación potencialmente no deseada limpiada por eliminación - puesto en cuarentena
C:\AdwCleaner\Quarantine\C\Users\Richard\AppData\Local\bvxvbvef\bvxvbvef.exe.vir una variante de Win32/Conduit.SearchProtect.Y aplicación potencialmente no deseada limpiada por eliminación - puesto en cuarentena
C:\AdwCleaner\Quarantine\C\Users\Richard\AppData\Local\bvxvbvef\pbqrmvbub.vir una variante de Win32/ClientConnect.A aplicación potencialmente no deseada limpiada por eliminación - puesto en cuarentena
C:\AdwCleaner\Quarantine\C\Windows\apppatch\apppatch64\vcldr64.dll.vir una variante de Win32/ClientConnect.A aplicación potencialmente no deseada limpiada por eliminación - puesto en cuarentena
C:\AdwCleaner\Quarantine\C\Windows\apppatch\nbin\VC32Loader.dll.vir una variante de Win32/ClientConnect.A aplicación potencialmente no deseada limpiada por eliminación - puesto en cuarentena
C:\AdwCleaner\Quarantine\C\Windows\SysNative\roboot64.exe.vir una variante de Win64/Systweak.A aplicación potencialmente no deseada limpiada por eliminación - puesto en cuarentena
C:\AdwCleaner\Quarantine\C\Windows\SysNative\drivers\ppfd_vt_1_10_0_24.sys.vir una variante de Win64/NetFilter.A aplicación potencialmente peligrosa limpiada por eliminación - puesto en cuarentena
C:\AdwCleaner\Quarantine\C\Windows\SysNative\drivers\ppfd_vw_1_10_0_24.sys.vir una variante de Win64/NetFilter.A aplicación potencialmente peligrosa limpiada por eliminación - puesto en cuarentena
C:\Users\Dell\AppData\Roaming\ZHP\Quarantine\eFixPro (1).exe Win32/ReImageRepair.G aplicación potencialmente no deseada limpiada por eliminación - puesto en cuarentena
C:\Users\Dell\AppData\Roaming\ZHP\Quarantine\eFixPro (2).exe Win32/ReImageRepair.G aplicación potencialmente no deseada limpiada por eliminación - puesto en cuarentena
C:\Users\Dell\AppData\Roaming\ZHP\Quarantine\eFixPro.exe Win32/ReImageRepair.G aplicación potencialmente no deseada limpiada por eliminación - puesto en cuarentena
C:\Users\Dell\AppData\Roaming\ZHP\Quarantine\pc-cleaner-417.exe múltiples amenazas limpiadas por eliminación - puesto en cuarentena
C:\Users\Dell\AppData\Roaming\ZHP\Quarantine\VOPackage[1].exe una variante de Win32/Adware.ConvertAd.KZ.gen Aplicación limpiada por eliminación - puesto en cuarentena
C:\Users\Guest\Downloads\supereasy_driver_updater_1.1.1_7870.exe una variante de Win32/Systweak.R aplicación potencialmente no deseada eliminada - puesto en cuarentena
-
Colaborador de seguridadHola,
adwcleaner se cierra en el momento de la limpieza, lo que hace reiniciar mi ordenador.
Si es necesario, reiniciaremos ADWCleaner más tarde.. :-)
1/
Corrección a realizar con FRST:
Aviso: Estas instrucciones solo se aplican a este ordenador. No deben aplicarse en otro por riesgo de dañarlo
[*] A partir de este enlace: http://upload.sosvirus.net/download/ejtldke10w6xmh0m4etjg6bf54kmpy7p2x2vjhrz
[*] Descarga y guarda este archivo bajo el nombre Fixlist.txt en el escritorio de tu PC
[*] En tu escritorio tienes el archivo de texto (fixlist.txt & FRST.exe)
[*] Ejecuta FRST, "ejecutar como administrador" en Windows Vista, Windows Seven y Windows 8/8.1
[*] Haz clic en "Corregir"
[*] Aparecerá un archivo de texto, copia/pega el contenido aquí en un nuevo mensaje.
[*] Reinicia el ordenador.
[*] ===> Ayuda: <<<AQUI>>>
2/
[*] Desactiva temporalmente tu antivirus.
[*] Descarga: Zoek.exe en tu escritorio
[*] Cierra todas las aplicaciones en ejecución, luego ejecuta Zoek.exe
[*] En Windows Vista/Seven/8/10, haz clic derecho en Zoek.exe y luego Ejecutar como administrador
[*] Copia todo el contenido del cuadro a continuación, haz clic derecho en el área seleccionada y elige Copiarcreatesrpoint;
ipconfig /flushdns >> C:\zoek-results.log;b
chrdefaults;
ffdefaults;
iedefaults;
resethosts;
emptyclsid;
emptyfolderscheck;delete
emptyalltemp;
autoclean;
[*] Luego pega las líneas copiadas en la ventana de Zoek

[*] Luego haz clic en el botón [b]Ejecutar Script/b. Espera.
[*] Al final del escaneo, tu PC se reiniciará.
[*] Se generará un informe aquí: [b]C:\zoek-result.log/b.
[*] Aloja este informe en: SOSUpload para publicar el enlace en tu próxima respuesta.
@+
--
¤¤¤ El mejor remedio para todos los problemas es la paciencia.... ¤¤¤-
Merci encore de ton aide
FRST:
Corrigir resultado do Farbar Recovery Scan Tool (x64) Versão:08-10-2015
Executado por Dell (2015-10-09 21:17:17) Execução:1
Executando de C:\Users\Dell\Desktop
Perfis Carregados: Dell & (Perfis Disponíveis: Dell & Richard & marti_000 & Convidado)
Modo de Inicialização: Normal
==============================================
conteúdo do fixlist:
início
CriarPontoDeRestauração:
SearchScopes: HKU\S-1-5-21-1607932518-1379288269-329845671-1001 -> DefaultScope {014DB5FA-EAFB-4592-A95B-F44D3EE87FA9} URL =
2015-10-01 18:21 - 2015-02-15 12:57 - 00000464 _____ C:\Windows\system32\ScannerSettings
2014-12-30 14:28 - 2014-12-30 14:28 - 0000057 _____ () C:\ProgramData\Ament.ini
2014-11-19 03:27 - 2014-11-19 03:27 - 0000000 ____H () C:\ProgramData\DP45977C.lfl
Tarefa: {18C515FD-60A2-426A-B48D-001F9F289F95} - \avaxvyyvyf -> Nenhum Arquivo <==== ATENÇÃO
Tarefa: {D0B225F4-12FD-481D-9DE0-65955153CF16} - \avaxvavya -> Nenhum Arquivo <==== ATENÇÃO
Tarefa: {D195E8F6-CE30-47FC-9652-C07B1022F694} - \avayvxvaxc -> Nenhum Arquivo <==== ATENÇÃO
AlternateDataStreams: C:\Users\marti_000\OneDrive:ms-properties
AlternateDataStreams: C:\Users\Richard\Desktop\Facebook.website:TASKICON_0news-1751121550
AlternateDataStreams: C:\Users\Richard\Desktop\Facebook.website:TASKICON_1messages-431041656
AlternateDataStreams: C:\Users\Richard\Desktop\Facebook.website:TASKICON_2events-250898981
AlternateDataStreams: C:\Users\Richard\Desktop\Facebook.website:TASKICON_3friends-215113587
LimparTemp:
fim
O ponto de restauração foi criado com sucesso.
HKU\S-1-5-21-1607932518-1379288269-329845671-1001\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\\DefaultScope => valor removido com sucesso
C:\Windows\system32\ScannerSettings => movido com sucesso
C:\ProgramData\Ament.ini => movido com sucesso
C:\ProgramData\DP45977C.lfl => movido com sucesso
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{18C515FD-60A2-426A-B48D-001F9F289F95}" => chave removida com sucesso
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{18C515FD-60A2-426A-B48D-001F9F289F95}" => chave removida com sucesso
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\avaxvyyvyf => chave não encontrada.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{D0B225F4-12FD-481D-9DE0-65955153CF16}" => chave removida com sucesso
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{D0B225F4-12FD-481D-9DE0-65955153CF16}" => chave removida com sucesso
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\avaxvavya => chave não encontrada.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{D195E8F6-CE30-47FC-9652-C07B1022F694}" => chave removida com sucesso
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{D195E8F6-CE30-47FC-9652-C07B1022F694}" => chave removida com sucesso
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\avayvxvaxc => chave não encontrada.
"C:\Users\marti_000\OneDrive" => ":ms-properties" ADS não encontrado.
C:\Users\Richard\Desktop\Facebook.website => ":TASKICON_0news-1751121550" ADS removido com sucesso.
C:\Users\Richard\Desktop\Facebook.website => ":TASKICON_1messages-431041656" ADS removido com sucesso.
C:\Users\Richard\Desktop\Facebook.website => ":TASKICON_2events-250898981" ADS removido com sucesso.
C:\Users\Richard\Desktop\Facebook.website => ":TASKICON_3friends-215113587" ADS removido com sucesso.
LimparTemp: => 4.4 GB de dados temporários removidos.
O sistema precisava de um reinício..Fim do Fixlog 21:24:22
Zoek:
http://upload.sosvirus.net/download/v32w4gdj44q3v3e2ba6bzyoo18lv174ommyjcbek
-
-
Colaborador de seguridadHola,
Te aconsejo que desinstales Spybot, ¡no es efectivo...!
----------
1/
Has instalado adwares y programas no deseados en tu PC.
-------------------------------
Descarga: AdwCleaner (gracias a Xplode)
Ejecuta AdwCleaner
Haz clic en Escanear, luego Limpio, y espera el tiempo de limpieza.
Publica el informe que aparece al final de la búsqueda.
(El informe también se guarda en C:\AdwCleaner\AdwCleaner[x].txt)
----------------------------
Para evitar tener publicidad y barras de herramientas, puedes leer esto: https://forum.malekal.com/viewtopic.php?t=33776&start=
2/
[*] Descarga y guarda ZHPCleaner en tu escritorio a partir de este enlace: https://nicolascoolman.eu
<[*] Ejecútalo haciendo clic derecho y eligiendo "Ejecutar como administrador"
[*] Acepta los términos de uso,
[*] Haz clic en el botón [Limpiar]
[*] Acepta todas las reparaciones propuestas
[*] Se creará un informe ZHPCleaner.txt en el escritorio
[*] Haz clic en Informe si no ves el informe, se abrirá una copia (%appdata%\ZHP\ZHPCleaner.txt),
[*] Aloja este informe en: http://pjjoint.malekal.com/ o https://www.cjoint.com/
[*] Copia/pega el enlace generado en tu respuesta.
3/
[*] Descarga: Farbar Recovery Scan Tool (FRST) desde
este enlace: https://www.bleepingcomputer.com/download/farbar-recovery-scan-tool/
[*] Guárdalo en tu escritorio (Debes ejecutar la versión compatible con tu sistema de 32 bits o 64 bits)
==> ¿Cómo saber qué versión de 32 bits o 64 bits está ejecutándose en mi sistema?
[*] Ejecuta FRST, ejecuta como administrador en Windows: 7/8 y Vista
[*] En el menú principal, verifica que la casilla "Addition.txt" esté marcada y luego haz clic en "Analizar" y espera el tiempo de análisis
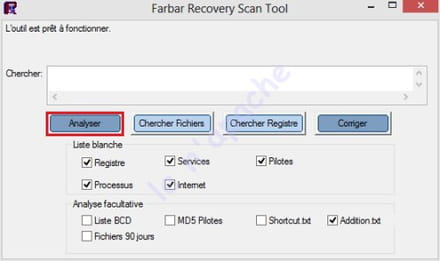
[*] Una vez finalizado el escaneo, ve a tu escritorio, se han creado dos informes FRST.txt y Addition.txt.
[*] Aloja los informes FRST.txt y Addition.txt presentes en tu escritorio en: malekal.com
[*] Copia/pega los enlaces proporcionados en tu próxima respuesta.
==> Ayuda: <<<AQUÍ>>>
@+
--
¤¤¤ El mejor remedio para todos los problemas es la paciencia.... ¤¤¤-
Gracias fish por tu respuesta. Adwcleaner se bloquea en el momento de la limpieza, lo que hace que mi ordenador se reinicie. Para el resto, aquí están los informes
Adición: http://pjjoint.malekal.com/files.php?id=20151009_15p6g9s13l14
Frst: http://pjjoint.malekal.com/files.php?id=FRST_20151009_t10f10o14m14g8
zhp: http://pjjoint.malekal.com/files.php?id=20151009_v13c11o7x10k15
-
-
Hola,
ve a la configuración de Chrome y pon "predeterminado"
--
"Soy el Rey Lagarto............... Puedo hacer todo"
Jim Morrison (RIP)