Necesito ayuda para erradicar un virus "Photo 018.exe"
Resueltobazfile Mensajes publicados 58547 Fecha de registro Estado Moderador Última intervención -
Hola a todos,
Tengo un problema persistente con un archivo malicioso llamado "Photo 018.exe", que parece propagarse a través de unidades USB y discos duros externos.
He consultado los artículos y discusiones sobre este tema, incluyendo las intervenciones del usuario "bazfile", que parece ser particularmente competente en este campo. He seguido las instrucciones de casos similares ya resueltos para facilitar al máximo su análisis.
Documentos adjuntos:
Aquí están los informes generados por FRST :
- Informe FRST: https://www.cjoint.com/c/NLnpPiL7rMs
- Informe Adicional: https://www.cjoint.com/c/NLnpPW7QUKs
Material utilizado / potencialmente infectado:
- Ordenador de sobremesa (configuración personalizada).
- Portátil ASUS Zenbook.
- Unidad USB Philips de 64 GB.
- Disco duro externo Seagate de 1 TB.
Cronología de los eventos:
-
Hace 2 meses : Primera detección del archivo "Photo 018.exe" en una unidad USB conectada al ordenador de sobremesa (ejecución automática activada).
- Acción :
- Eliminación manual del archivo.
- Formateo de los dispositivos externos.
- Análisis con Avast Premium y Windows Defender → Ninguna amenaza detectada.
- Problema supuesto resuelto.
- Acción :
-
Recientemente : Después de un viaje de negocios, conexión del disco duro externo al ordenador de sobremesa (ejecución automática siempre activada).
- Síntoma : "Photo 018.exe" reaparece inmediatamente con una fecha de instalación correspondiente al momento de la apertura.
- Acción : Formateo inmediato del disco duro, sin interacción manual con el archivo.
Acciones realizadas:
- Instalación de Kaspersky Virus Removal Tool :
- En el PC de sobremesa :
- Detección y eliminación de un archivo llamado "Agent".
- Segundo análisis exhaustivo posterior a la eliminación → Ningún archivo detectado.
- En el portátil ASUS : Ninguna amenaza detectada.
- En el PC de sobremesa :
- Desactivación de la ejecución automática de los dispositivos externos.
- Análisis individual de los dispositivos (disco duro y unidad USB) después del formateo y sin abrirlos → Ningún archivo detectado.
Mis preguntas:
- ¿Mi ordenador principal sigue infectado?
- ¿Las acciones realizadas son suficientes para erradicar este virus?
- ¿Hay herramientas o acciones complementarias que recomienden, sabiendo que la infección parece haber durado un tiempo?
Gracias de antemano por el tiempo que dedicarán a ayudarme. Estoy disponible para proporcionar más información si es necesario.
Cordialmente,
Hugo
4 respuestas
-
Hola.
Hiciste bien en seguir mis indicaciones en las otras publicaciones, Kaspersky Virus Removal Tool ha eliminado la infección correctamente.
Solo quedan algunos restos inactivos de la infección y algunos procesos huérfanos/obsoletos, si deseas eliminarlos, haz lo siguiente:
Para tu información: desinstala Wondershare Helper Compact, es un adware.
Luego:
Procedimiento a seguir en el orden indicado:
1- Abre FRST como administrador, para ello haz clic con el botón derecho del ratón en FRST y selecciona ejecutar como administrador
2 - Copia todo el script que está en el cuadro que sigue:Start:: CreateRestorePoint: CloseProcesses: HKLM-x32\...\Run: [Wondershare Helper Compact.exe] => C:\Program Files (x86)\Common Files\Wondershare\Wondershare Helper Compact\WSHelper.exe [2133728 2017-09-12] (Wondershare Technology Co.,Ltd -> Wondershare) HKLM\...\RunOnce: [e323ed41-70f1-4565-8001-2cf08176f2e2] => "C:\Users\hugov\AppData\Local\Temp\{89b84009-b3c5-433d-bdf8-787def80d4de}\e323ed41-70f1-4565-8001-2cf08176f2e2.cmd" (Sin archivo) HKLM\SOFTWARE\Microsoft\Windows Defender: [DisableAntiSpyware] Restricción HKLM\SOFTWARE\Microsoft\Windows Defender: [DisableAntiVirus] Restricción HKLM\SOFTWARE\Policies\Mozilla\Firefox: Restricción HKLM\SOFTWARE\Policies\Microsoft\Internet Explorer: Restricción S3 EasyAntiCheat; "C:\Program Files (x86)\EasyAntiCheat\EasyAntiCheat.exe" [X] S3 EpicOnlineServices; "C:\Program Files (x86)\Epic Games\Epic Online Services\service\EpicOnlineServicesHost.exe" [X] S3 UElevationService; "C:\Program Files\Ultra\Application\8.0.1.18\elevation_service.exe" [X] U4 AppMgmt; sin ImagePath U3 aswArDisk; sin ImagePath U4 CscService; sin ImagePath U4 napagent; sin ImagePath U4 PeerDistSvc; sin ImagePath CustomCLSID: HKU\S-1-5-21-3636227605-4139202428-2108584352-1001_Classes\CLSID\{2F81B25E-7507-4844-BFF2-77D2CC24CED4}\localserver32 -> "C:\Program Files\Adobe\Adobe Creative Cloud\ACC\Creative Cloud.exe" -ToastActivated => Sin archivo CustomCLSID: HKU\S-1-5-21-3636227605-4139202428-2108584352-1001_Classes\CLSID\{d1b22d3d-8585-53a6-acb3-0e803c7e8d2a}\localserver32 -> "C:\Users\hugov\AppData\Local\Microsoft\Teams\current\Teams.exe" --toast => Sin archivo AlternateDataStreams: C:\ProgramData\DP45977C.lfl:677104FCAA [5170] AlternateDataStreams: C:\ProgramData\mntemp:8EAD8B3507 [5170] AlternateDataStreams: C:\ProgramData\Microsoft\Windows\Start Menu\desktop.ini:B1DA6C571C [5170] AlternateDataStreams: C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Access.lnk:A1B76439FE [5170] AlternateDataStreams: C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Adobe Photoshop 2022.lnk:638138415C [5170] AlternateDataStreams: C:\ProgramData\Microsoft\Windows\Start Menu\Programs\AdsPower Browser.lnk:E9BD082F00 [5170] AlternateDataStreams: C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Audacity.lnk:09A0A90EF3 [5170] AlternateDataStreams: C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Avast One.lnk:BA4BA832A4 [5170] AlternateDataStreams: C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Epic Games Launcher.lnk:BE32D07BC5 [5170] AlternateDataStreams: C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Excel.lnk:B96E9B8455 [5170] AlternateDataStreams: C:\ProgramData\Microsoft\Windows\Start Menu\Programs\KeePass 2.lnk:CF2917E869 [5170] AlternateDataStreams: C:\ProgramData\Microsoft\Windows\Start Menu\Programs\OneNote.lnk:60EC9648C0 [5170] AlternateDataStreams: C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Outlook (classic).lnk:5465085A2F [5170] AlternateDataStreams: C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Outlook (classic).lnk:BE800952D3 [5170] AlternateDataStreams: C:\ProgramData\Microsoft\Windows\Start Menu\Programs\PC Health Check.lnk:F20EF51E1F [5170] AlternateDataStreams: C:\ProgramData\Microsoft\Windows\Start Menu\Programs\PowerPoint.lnk:1DC1525F34 [4314] AlternateDataStreams: C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Publisher.lnk:104946E0EA [4314] AlternateDataStreams: C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Skype Entreprise.lnk:127DED20AD [4314] cmd: netsh advfirewall reset End::3- Una vez que hayas copiado el script, haz clic en Corregir, FRST tomará automáticamente el script que está en el portapapeles.

Deja que la corrección se realice, una vez que haya terminado se te pedirá que reinicies tu PC, hazlo tan pronto como te lo pidan, consulta a continuación.
Luego, una vez que tu computadora se haya reiniciado:
4- Tendrás un archivo Fixlog en tu escritorio, luego envía este informe fixlog a https://www.cjoint.com/ o https://pixeldrain.com/
Luego proporciona el enlace generado por https://www.cjoint.com/ o https://pixeldrain.com/ en tu respuesta.
Moderador/Contribuidor de seguridad.
un saludo, una respuesta, un gracias siempre son bien recibidos. -
Buenas noches,
¡Muchas gracias por tu respuesta y tu rapidez!
Después de múltiples análisis de mis dispositivos externos y de mis ordenadores, parece que todo ha vuelto a la normalidad. También he desinstalado manualmente el adware, ¡gracias por indicármelo! Espero que la carpeta de los pirateos no vuelva a aparecer al conectar mis discos duros.
Aquí tienes el acceso al archivo fixlog: https://www.cjoint.com/c/NLnuqNz4fTs
Otra pregunta, si puedo permitírmelo: ¿es posible que este tipo de ataque haya filtrado mis documentos? ¿Sería más prudente cambiar la totalidad de mis accesos y realizar un análisis más profundo, o basta con la simple eliminación de la carpeta de los pirateos para volver a estar seguro?
Quedo a la espera de tu respuesta, te agradezco una vez más por tu tiempo y tu ayuda.
Buenas noches,
Hugo -
El fixlog está OK.
En cuanto a la infección tu pc estaba infectado por esto, por lo tanto, cambia tus contraseñas en línea que son sensibles e importantes para ti.
No es necesario un análisis más profundo, FRST es suficiente ya que es muy completo y no hay nada infeccioso en tu pc.
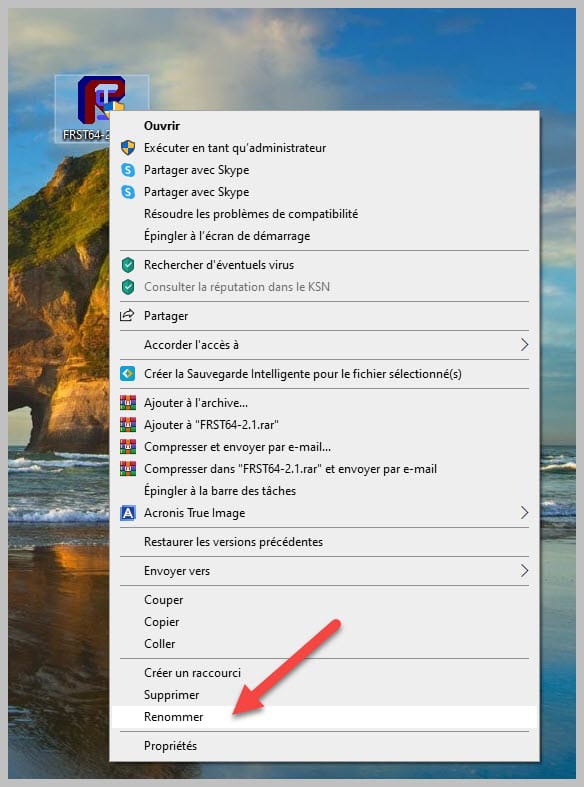
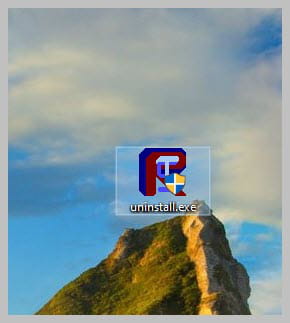
Desinstala FRST, renombra el archivo FRST que descargaste, cámbialo a uninstall, y una vez que el archivo esté renombrado, ábrelo; la desinstalación se realizará automáticamente mediante un reinicio del pc.
.
bazfile
Moderador/Contribuyente de seguridad.
un saludo, una respuesta, un gracias siempre son bienvenidos. -
Hola,
¡Muchas gracias por tu ayuda!
También agradezco la documentación, la estudiaré para entender mejor los riesgos potenciales tras la eliminación.También voy a desinstalar FRST.
Muchas gracias por tu asistencia.
¡Buen fin de semana!
Atentamente,
Hugo