¡Debo estar infectado por un virus! PUP.Optional.StartPage
ResueltoHola.
informe de malwarebites:
Malwarebytes
www.malwarebytes.com
-Detalles del registro-
Fecha del análisis: 18/04/2024
Duración del análisis: 07:06
Archivo de registro: 73a4e0be-fd41-11ee-96b0-74563c67983e.json
-Información del software-
Versión: 4.6.12.323
Versión de componentes: 1.0.2309
Versión de paquete de actualización: 1.0.83573
Licencia: Gratis
-Información del sistema-
Sistema operativo: Windows 10 (Build 19045.4291)
Procesador: x64
Sistema de archivos: NTFS
Usuario: DESKTOP-BUUFLJM\terri
-Resumen del análisis-
Tipo de análisis: Análisis de amenazas
Análisis iniciado por: Manual
Resultado: Terminado
Objetos analizados: 281333
Amenazas detectadas: 4
Amenazas en cuarentena: 4
Tiempo transcurrido: 1 min, 34 s
-Opciones de análisis-
Memoria: Activado
Inicio: Activado
Sistema de archivos: Activado
Archivos comprimidos: Activado
Rootkits: Desactivado
Heurística: Activado
PUP: Detección
PUM: Detección
-Detalles del análisis-
Proceso: 0
(Ningún elemento malicioso detectado)
Módulo: 0
(Ningún elemento malicioso detectado)
Clave del registro: 0
(Ningún elemento malicioso detectado)
Valor del registro: 2
PUM.Optional.DisableMRT, HKLM\SOFTWARE\WOW6432NODE\POLICIES\MICROSOFT\MRT|DONTOFFERTHROUGHWUAU, En cuarentena, 7622, 676880, 1.0.83573, , ame, , ,
PUM.Optional.DisableMRT, HKLM\SOFTWARE\POLICIES\MICROSOFT\MRT|DONTOFFERTHROUGHWUAU, En cuarentena, 7622, 676880, 1.0.83573, , ame, , ,
Datos del registro: 0
(Ningún elemento malicioso detectado)
Flujo de datos: 0
(Ningún elemento malicioso detectado)
Carpeta: 0
(Ningún elemento malicioso detectado)
Archivo: 2
PUP.Optional.StartPage, C:\USERS\TERRI\APPDATA\ROAMING\MOZILLA\FIREFOX\PROFILES\AQH0CQ9F.DEFAULT-RELEASE\PREFS.JS, Reemplazado, 257, 1172032, 1.0.83573, , ame, , 4D1A205F879B4482944B3A1BAE195C89, 3C6326E0C6A81F5C4F0CEBB17F003F7FD6BFE931CC7B9643F6AE33C959F8D943
PUP.Optional.StartPage, C:\USERS\TERRI\APPDATA\ROAMING\MOZILLA\FIREFOX\PROFILES\AQH0CQ9F.DEFAULT-RELEASE\PREFS.JS, Reemplazado, 257, 1172033, 1.0.83573, , ame, , 4D1A205F879B4482944B3A1BAE195C89, 3C6326E0C6A81F5C4F0CEBB17F003F7FD6BFE931CC7B9643F6AE33C959F8D943
Sector físico: 0
(Ningún elemento malicioso detectado)
WMI: 0
(Ningún elemento malicioso detectado)
(fin)
mi configuración:
win 10
i5 13400f
cm b760 gaming x ddr4
16 gb ram
m2 500go
ssd kingston 120gb
dd seagate baracuda 1tb
cg nvidia geforce gtx 1060 6gb
alim lepa mx f1 550w
pantalla 27 1440p 144hz
Gracias de antemano por tu ayuda.
13 respuestas
-
Moderador
Hola.
No es nada grave, simplemente un pup detectado por MBAM en Firefox.
Repara Firefox https://support.mozilla.org/fr/kb/reparer-firefox-reinitialiser-modules-parametres
Verifica y dime si el problema persiste.
bazfile
Moderador/Contribuyente de seguridad.
un hola, una respuesta, un gracias siempre son agradables. -
hola.
¡gracias por tu ayuda!
malwarebytes ya no encuentra nada, sin embargo, desde este problema tengo grandes pérdidas de fps en mis juegos, no sé si hay alguna relación.
-
Moderador
No, no tiene nada que ver con un simple pup en Firefox.
En el informe de MBAM vemos que, además de algunos pups, no había nada infeccioso en tu PC.
Tras la reparación de Firefox y como MBAM ya no detecta nada, doy por resuelto el post.
-
ok gracias de nuevo.
-
He vuelto a hacer un análisis y Malwarebytes me encuentra esto:
Malwarebytes
www.malwarebytes.com-Detalles del registro-
Fecha del análisis: 18/04/2024
Duración del análisis: 17:22
Archivo de registro: 73c98436-fd97-11ee-8941-74563c67983e.json-Información del software-
Versión: 4.6.12.323
Versión de componentes: 1.0.2309
Versión de paquete de actualización: 1.0.83591
Licencia: Gratuito-Información del sistema-
Sistema operativo: Windows 10 (Build 19045.4291)
Procesador: x64
Sistema de archivos: NTFS
Usuario: DESKTOP-BUUFLJM\terri-Resumen del análisis-
Tipo de análisis: Análisis de amenazas
Análisis iniciado por: Manual
Resultado: Terminado
Objetos analizados: 284228
Amenazas detectadas: 4
Amenazas en cuarentena: 0
Tiempo transcurrido: 0 min, 56 s-Opciones de análisis-
Memoria: Activado
Inicio: Activado
Sistema de archivos: Activado
Archivos comprimidos: Activado
Rootkits: Desactivado
Heurística: Activado
PUP: Detección
PUM: Detección-Detalles del análisis-
Proceso: 0
(Ningún elemento malicioso detectado)Módulo: 0
(Ningún elemento malicioso detectado)Clave de registro: 0
(Ningún elemento malicioso detectado)Valor del registro: 2
PUM.Optional.DisableMRT, HKLM\SOFTWARE\WOW6432NODE\POLICIES\MICROSOFT\MRT|DONTOFFERTHROUGHWUAU, Ninguna acción del usuario, 7622, 676880, 1.0.83591, , ame, , ,
PUM.Optional.DisableMRT, HKLM\SOFTWARE\POLICIES\MICROSOFT\MRT|DONTOFFERTHROUGHWUAU, Ninguna acción del usuario, 7622, 676880, 1.0.83591, , ame, , ,Datos del registro: 0
(Ningún elemento malicioso detectado)Flujo de datos: 0
(Ningún elemento malicioso detectado)Carpeta: 0
(Ningún elemento malicioso detectado)Archivo: 2
Malware.AI.3548691727, C:\USERS\TERRI\APPDATA\LOCAL\TEMP\F775CBC4-B758-4344-A608-2287CF54956D_WITCHFIRE V0.2.2 EARLY ACCESS(1).ZIP.56D\WITCHFIRE V0.2.2 EARLY ACCESS - INSTALLER.EXE, Ninguna acción del usuario, 1000000, -746275569, 1.0.83591, D869C6E0B71FB838D384BD0F, dds, 02785744, 31EC00B6FF1B93380C224760C5B04290, 64A007CD1A89669A1849519255C99073A05DDC6FBCCBD341F345B93A743DD977
Malware.AI.3548691727, C:\USERS\TERRI\APPDATA\LOCAL\TEMP\RAR$EXA14216.14478\LORDS OF THE FALLEN DELUXE EDITION V1.1.664-P2P - INSTALLER.EXE, Ninguna acción del usuario, 1000000, -746275569, 1.0.83591, D869C6E0B71FB838D384BD0F, dds, 02785744, 31EC00B6FF1B93380C224760C5B04290, 64A007CD1A89669A1849519255C99073A05DDC6FBCCBD341F345B93A743DD977Sector físico: 0
(Ningún elemento malicioso detectado)WMI: 0
(Ningún elemento malicioso detectado)
(fin) -
Moderador
Estos son, entre otros, archivos descargados a través de software P2P, aparentemente juegos pirateados, para verificar tu PC:
Descarga FRST.
Una vez descargado, guárdalo en el escritorio y haz clic derecho en FRST y selecciona Ejecutar como administrador, deberías ver esto:

Espera a que aparezca el mensaje la herramienta está lista para funcionar y luego haz clic en Analizar
Atención, espera a que aparezcan los mensajes que indican que el análisis ha terminado.

Al final del análisis, tendrás dos archivos de texto en el escritorio: FRST y Addition.

Luego envía los informes FRST y ADDITION a https://www.cjoint.com/, y proporciona los dos enlaces generados por https://www.cjoint.com/ en tu respuesta.
bazfile
Moderador/Contribuidor en seguridad.
Un saludo, una respuesta, un gracias siempre son bien recibidos. -
hola. ¡No consigo instalar frst64!
esta aplicación no puede ejecutarse en su PC.
-
hola.
aquí están los enlaces:
https://www.cjoint.com/c/NDtmFZZ2Yzt
https://www.cjoint.com/c/NDtmHhRmeVt
-
Moderador
No hay infección en tu PC, lo que detecta Malwarebytes son solo juegos que has descargado, no procesos activos, los archivos encontrados están en la carpeta temporal de Windows.
Solo hay algunos procesos obsoletos, si deseas eliminarlos haz lo siguiente.
Procedimiento a realizar en el orden indicado:
1- Abre FRST como administrador para ello haz clic derecho sobre FRST y elige ejecutar como administrador
2 - Copia todo el script que está en el cuadro que sigue:Start:: CreateRestorePoint: CloseProcesses: HKLM-x32\...\Run: [] => [X] HKU\S-1-5-21-3094595401-900069884-2822542233-1001\...\Run: [BitTorrent] => "C:\Users\terri\AppData\Roaming\BitTorrent\BitTorrent.exe" /MINIMIZED (Sin archivo) HKU\S-1-5-21-3094595401-900069884-2822542233-1001\...\Run: [Pinaview] => C:\Users\terri\AppData\Local\Programs\Pinaview\Pinaview.exe (Sin archivo) HKU\S-1-5-21-3094595401-900069884-2822542233-1001\...\Run: [EstimateSpeedUp] => "C:\Users\terri\AppData\Local\EstimateSpeedUp\EstimateSpeedUp.exe" -startup (Sin archivo) Task: {5838E8C9-C29B-4E21-9891-3E7028B6FFD9} - System32\Tasks\Opera scheduled Autoupdate 1685181508 => C:\Users\terri\AppData\Local\Programs\Opera\launcher.exe --scheduledautoupdate $(Arg0) (Sin archivo) R2 GigabyteUpdateService; %SystemRoot%\system32\GigabyteUpdateService.exe 2\c:\windows\system32\ [X] S1 ibbhtpao; \??\C:\Windows\system32\drivers\ibbhtpao.sys [X] S3 rsDwf; \SystemRoot\system32\DRIVERS\rsDwf.sys [X] S3 VBAudioVMAUXVAIOMME; \SystemRoot\System32\drivers\vbaudio_vmauxvaio64_win10.sys [X] S3 VBAudioVMVAIOMME; \SystemRoot\System32\drivers\vbaudio_vmvaio64_win10.sys [X] Shortcut: C:\Users\terri\Desktop\launchmod_eldenring - Acceso directo.lnk -> D:\SteamLibrary\steamapps\common\ELDEN RING\Game\mods\ModEngine-2.0.0-preview3-win64\launchmod_eldenring.bat (Sin archivo) Shortcut: C:\Users\terri\AppData\Roaming\Microsoft\Windows\Start Menu\launchmod_eldenring - Acceso directo.lnk -> D:\SteamLibrary\steamapps\common\ELDEN RING\Game\mods\ModEngine-2.0.0-preview3-win64\launchmod_eldenring.bat (Sin archivo) cmd: netsh advfirewall reset EmptyTemp: End::3- Una vez que hayas copiado el script haz clic en Corregir, FRST tomará automáticamente el script que está en el portapapeles.

Deja que la corrección se realice, una vez que haya terminado se te pedirá reiniciar tu PC, hazlo tan pronto como se te solicite, ver abajo.
Y una vez que tu ordenador se haya reiniciado:
4- Tendrás un archivo Fixlog en tu escritorio, luego envía este informe fixlog a https://www.cjoint.com/ y luego proporciona el enlace generado por https://www.cjoint.com/ en tu respuesta.
bazfile
Moderador/Contribuyente de seguridad.
un saludo, una respuesta, un gracias siempre son bienvenidos. -
ok.
aquí está:
https://www.cjoint.com/c/NDtpXHJTN7t
-
Moderador
El fixlog está OK, te ha permitido recuperar 28,9 GB de espacio en tu disco C, no era sin necesidad, realmente había muchos datos temporales innecesarios que llenaban tu disco C que es un SSD.
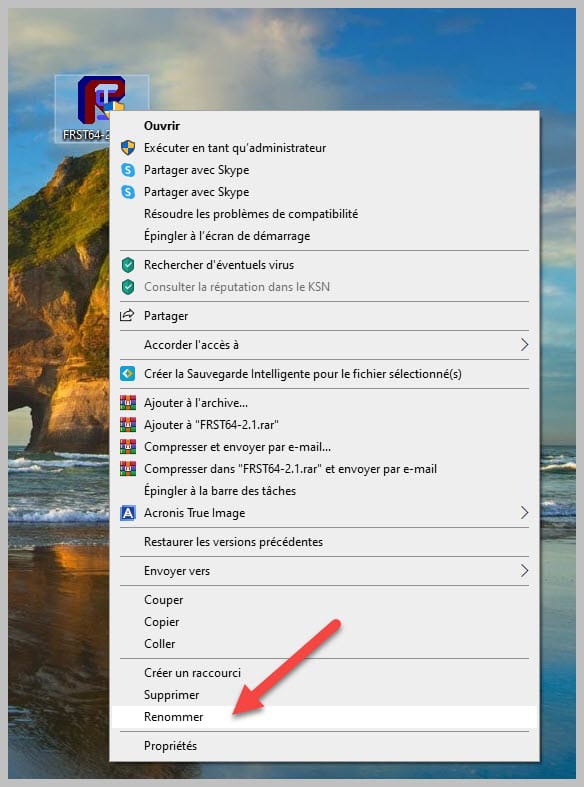
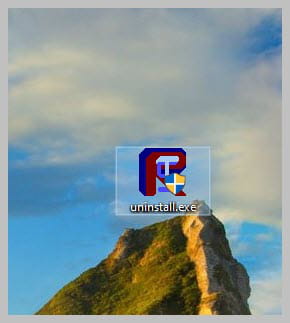
Desinstala FRST, renombra el archivo FRST que descargaste, cámbiale el nombre a uninstall, y una vez que hayas renombrado el archivo, ábrelo; la desinstalación se realizará automáticamente mediante un reinicio del PC.
bazfile
Moderador/Contribuyente de seguridad.
un saludo, una respuesta, un gracias siempre son bienvenidos. -
ok, está hecho.
-
Hola.
Todo está bien, gracias de nuevo por tu ayuda.