
Tengo un acceso directo de más para abrir mi memoria USB.
Resuelto
pistouri
Mensajes publicados
19010
Fecha de registro
Estado
Colaborador
Última intervención
Embajador
-
pistouri Mensajes publicados 19010 Fecha de registro Estado Colaborador Última intervención -
pistouri Mensajes publicados 19010 Fecha de registro Estado Colaborador Última intervención -
Hola,
Una de mis memorias USB aparece como un acceso directo (Ink) junto al medio.
Lo que hace que la memoria USB no se abra directamente.
Es como si tuviera que abrirla dos veces para acceder al contenido.
Contenido que es legible.
En imágenes:
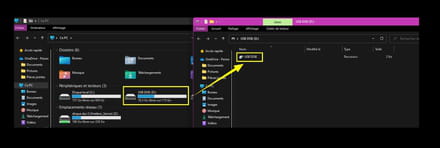
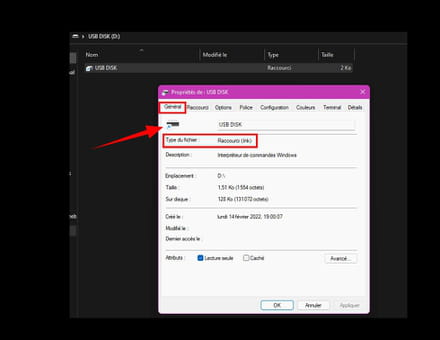
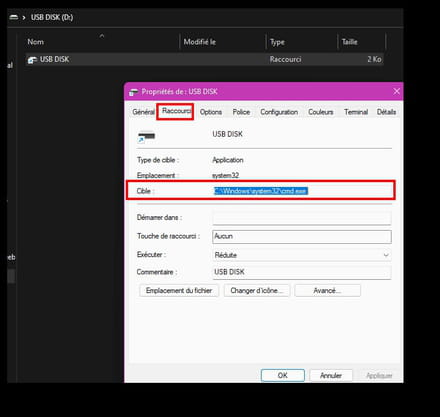
He dejado la memoria USB conectada durante el análisis.
Ya he formateado la memoria USB (tengo la copia de su contenido) pero el acceso directo ha vuelto a aparecer.
Informe FRST:
FRST
adición
Gracias de antemano si un experto en seguridad puede revisar esto.
@+
Configuración: Windows / Firefox 97.0
--
pistouri
Una de mis memorias USB aparece como un acceso directo (Ink) junto al medio.
Lo que hace que la memoria USB no se abra directamente.
Es como si tuviera que abrirla dos veces para acceder al contenido.
Contenido que es legible.
En imágenes:


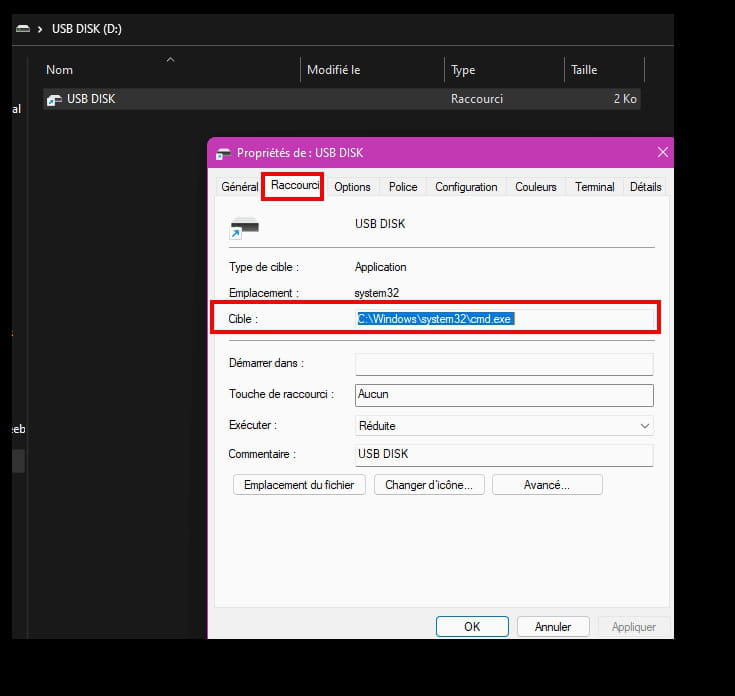
He dejado la memoria USB conectada durante el análisis.
Ya he formateado la memoria USB (tengo la copia de su contenido) pero el acceso directo ha vuelto a aparecer.
Informe FRST:
FRST
adición
Gracias de antemano si un experto en seguridad puede revisar esto.
@+
Configuración: Windows / Firefox 97.0
--
pistouri
Enlaces relacionados:
- Leboncoin: tengo un problema de visualización
- Mi USB convierte todos sus archivos en accesos directos.
- algunos archivos de mi memoria USB aparecen en caracteres chinos
- Archivos transformados en accesos directos en la memoria USB
- Necesito una nueva clave de activación para PC Cleaner.
- Abrir una memoria USB en sandbox
22 respuestas
- 1
- 2
Siguiente
-
Hola.= :)
Te aprenderá a jugar con fuego con "Microsoft Office 2010 Toolkit.exe" :)
Conecta tu memoria USB a tu pc y analízala con USBfix, lo descargas a través de ESTE ENLACE, lo abres, no elijas la versión premium, no prestes atención a posibles mensajes en este sentido y haz clic en Lanzar un análisis y luego en Análisis completo.
bazfile
Moderador/Contribuyente de seguridad.
un saludo, una respuesta, un gracias siempre son bienvenidos.-
-
FRST no puede hacer nada contra las llaves USB infectadas, solo veo que Windows Defender te ha advertido varias veces sobre la no inocuidad de esta llave, pasa de nuevo por USBfix y reinicia tu PC.
-
Si deseas eliminar USBfix, haz un nuevo análisis de FRST.
Para tu memoria USB, si aún tiene un acceso directo, puedes intentar con Remediate VBS WORM:
Descarga Remediate VBS WORM, abre Remediate VBS WORM y selecciona la opción B así:
Luego presiona la tecla Enter, aparecerá una ventana donde debes ingresar la letra de tu memoria USB para desinfectar ten cuidado de no poner nunca el disco C:
Presiona la tecla Enter, cuando la desinfección haya concluido, abre el disco C, encontrarás un archivo llamado Rem-VBS.log, envíalo a https://pjjoint.malekal.com/ y coloca el enlace generado en tu respuesta. -
-
Trata las demás llaves con Remediate VBS WORM.
Para el futuro, vacuna tus llaves USB una por una, ten cuidado de no vacunar los discos duros internos https://www.commentcamarche.net/telecharger/securite/16871-panda-usb-vaccine/
-
-
Hola,
Pequeña inclusión ;-)
Puedes eliminar los dos, son restos inactivos.
¿Puedes hacer una corrección con lo siguiente y decirme cómo queda en términos de la clave?
start::
closeprocesses:
createrestorepoint:
HKU\S-1-5-21-1639732260-3847979084-2518324577-1001\...\Policies\Explorer: [NoLowDiskSpaceChecks] 1
HKU\S-1-5-21-1639732260-3847979084-2518324577-1001\...\Policies\Explorer: [LinkResolveIgnoreLinkInfo] 1
HKU\S-1-5-21-1639732260-3847979084-2518324577-1001\...\Policies\Explorer: [NoResolveSearch] 1
GroupPolicy: Restricción ? <==== ATENCIÓN
Policies: C:\ProgramData\NTUSER.pol: Restricción <==== ATENCIÓN
C:\Users\leodi\Desktop\Divers\USB DISK.lnk
carpeta: C:\ProgramData\RecordCore
empttemp:
end::
--
Contribuyente de seguridad. -
RE_
Sí, puedes hacer la corrección de Bazfile, aunque las líneas no estén en los últimos informes, vemos que la carpeta que contiene una infección sigue presente aunque esté inactiva.
Te reenvío la corrección modificando la línea de la carpeta para eliminarla:
Start::
CreateRestorePoint:
CloseProcesses:
Task: {49AD5DD5-FB2D-42D0-8AB5-87966F707CB2} - System32\Tasks\Microsoft\Windows\RemoteApp and Desktop Connections Update\vbc_utils => C:\Windows\SysWOW64\rundll32 C:\ProgramData\RecordCore\MwcingManrged\wminj_Lyna_nusvc.dll CMTBws_P_187
C:\ProgramData\RecordCore
EmptyTemp:
End::
--
Contribuyente de seguridad. -
RE_
Las dos fijaciones eran idénticas, solo había modificado una línea para eliminar todo el directorio de la infección ;-)
Como dijo Bazfile, es tu crack de Office el que ha causado el problema. No sé de dónde lo descargaste, pero estaba muy dañado.
Como habrás visto en algunos posts, se pueden encontrar claves de Office entre 1 y 5 euros, así que no vale la pena infectar tu PC.
--
Contribuidor de seguridad. -
pistouri Mensajes publicados 19010 Fecha de registro Estado Colaborador Última intervención Embajador 8 732
-
pistouri Mensajes publicados 19010 Fecha de registro Estado Colaborador Última intervención Embajador 8 732
Gracias.
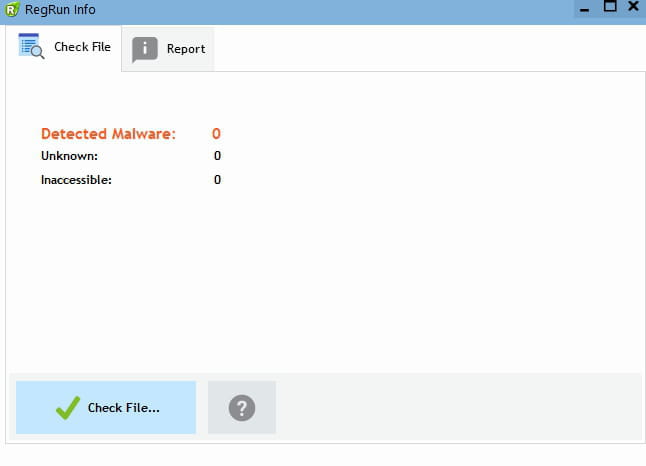
Estoy pasando Reanimator
No he terminado del todo el escaneo.
Si eso terminó justo ahora.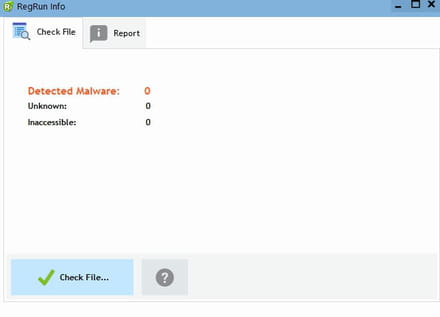
Me pregunto si debería reinstalar W11.
Porque si hay virus no está en el PC, pero tal vez al iniciar el PC como algunos rootkits difíciles.
Y dado que no he 'instalado nada recientemente, no entiendo.
La única cosa que hice fue ir a casa de mi hermano el domingo.
Pero el problema apareció ayer, el lunes no había este acceso directo en el medio USB.
@+
-
pistouri Mensajes publicados 19010 Fecha de registro Estado Colaborador Última intervención Embajador 8 732
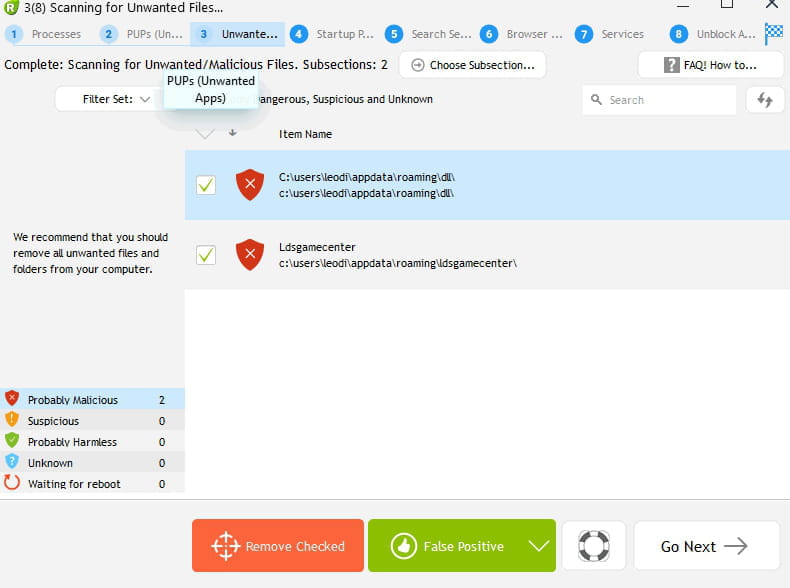
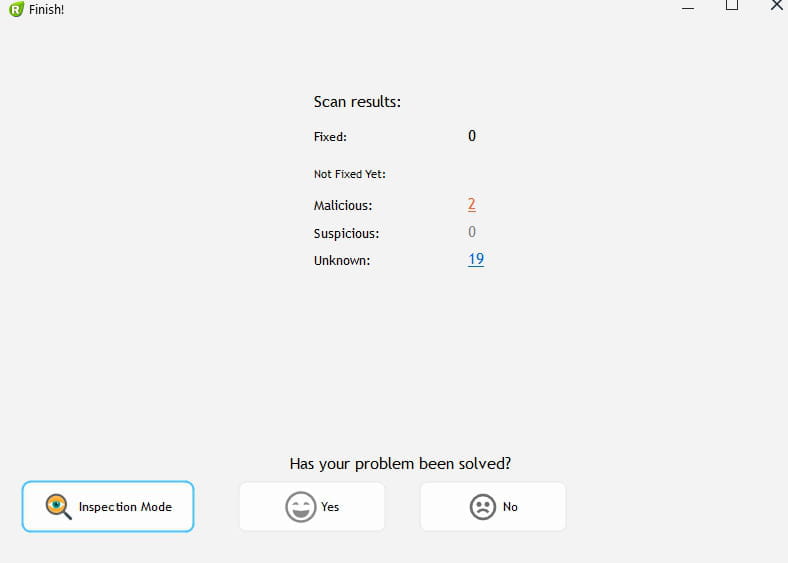
He elegido la otra opción en el software Reanimator
No sé muy bien qué encontró.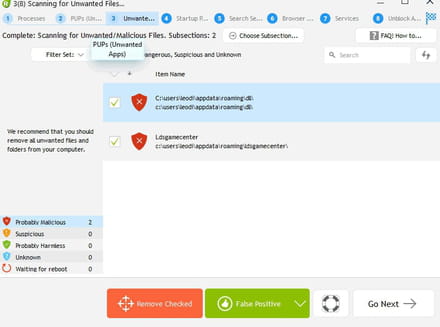
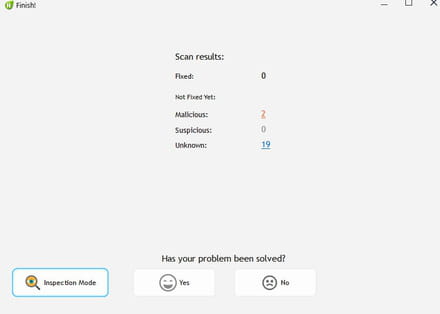
Así que no he eliminado nada.
--
pistouri-
Encontró dos carpetas, seguramente restos de una infección anterior. El informe FRST no indica ninguna infección activa, solo hay una tarea programada a través de una DLL que me parece sospechosa porque no la conozco y no tiene ocurrencia en la web. Si quieres eliminarla, haz una corrección de FRST con este script:
Start::
CreateRestorePoint:
CloseProcesses:
Task: {49AD5DD5-FB2D-42D0-8AB5-87966F707CB2} - System32\Tasks\Microsoft\Windows\RemoteApp and Desktop Connections Update\vbc_utils => C:\Windows\SysWOW64\rundll32 C:\ProgramData\RecordCore\MwcingManrged\wminj_Lyna_nusvc.dll CMTBws_P_187
C:\ProgramData\RecordCore\MwcingManrged\wminj_Lyna_nusvc.dll
EmptyTemp:
End::
-
-
pistouri Mensajes publicados 19010 Fecha de registro Estado Colaborador Última intervención Embajador 8 732
Hola MisteryBean,
Gracias a ti y a Bazfile.
Aquí está el estado de los lugares.
No he reutilizado "Réanimator".
Hice la corrección con el script de MisteryBean. (más completo en apariencia).
--► Corrección fixlog
Después de reiniciar el PC
Antes de leer sus mensajes, he formateado mi memoria USB.
Luego puse una pequeña carpeta para prueba.
El acceso directo desapareció.
Eso fue, por lo tanto, antes.
He vuelto a conectar mi memoria USB y veo directamente mi carpeta y no el acceso directo al medio para abrirlo.
Sin embargo, en un momento dado, perdí la ejecución automática (la memoria se abría directamente en el explorador, paso por CE-PC mientras tanto)
Pero sigue sucediendo en otras memorias USB.
Ese maldito acceso directo.
Veré mañana una vez que copie/pegue mi respaldo si funciona bien.
No haré todo de una vez, tengo más de 80 gigas de documentos, es decir, más de 80000 mil que he escrito a mano, con el bloc de notas (son tutoriales, mi caja de herramientas). El resto son pequeños software de reparación (vemos algunos en el informe, el log de FRST porque la memoria estaba conectada)
Por cierto, W11 me propone una actualización del bloc de notas.
Entonces pienso que si está bien para mi memoria USB de 128 GO, formatearé las otras (32 GO como máximo) y volveré a hacer mi memoria Acronis.
¿Debo hacer el script de Bazfile?
Nuevamente, gracias a los dos y a Bazfile que me ha ayudado desde el principio.
@+
-
pistouri Mensajes publicados 19010 Fecha de registro Estado Colaborador Última intervención Embajador 8 732
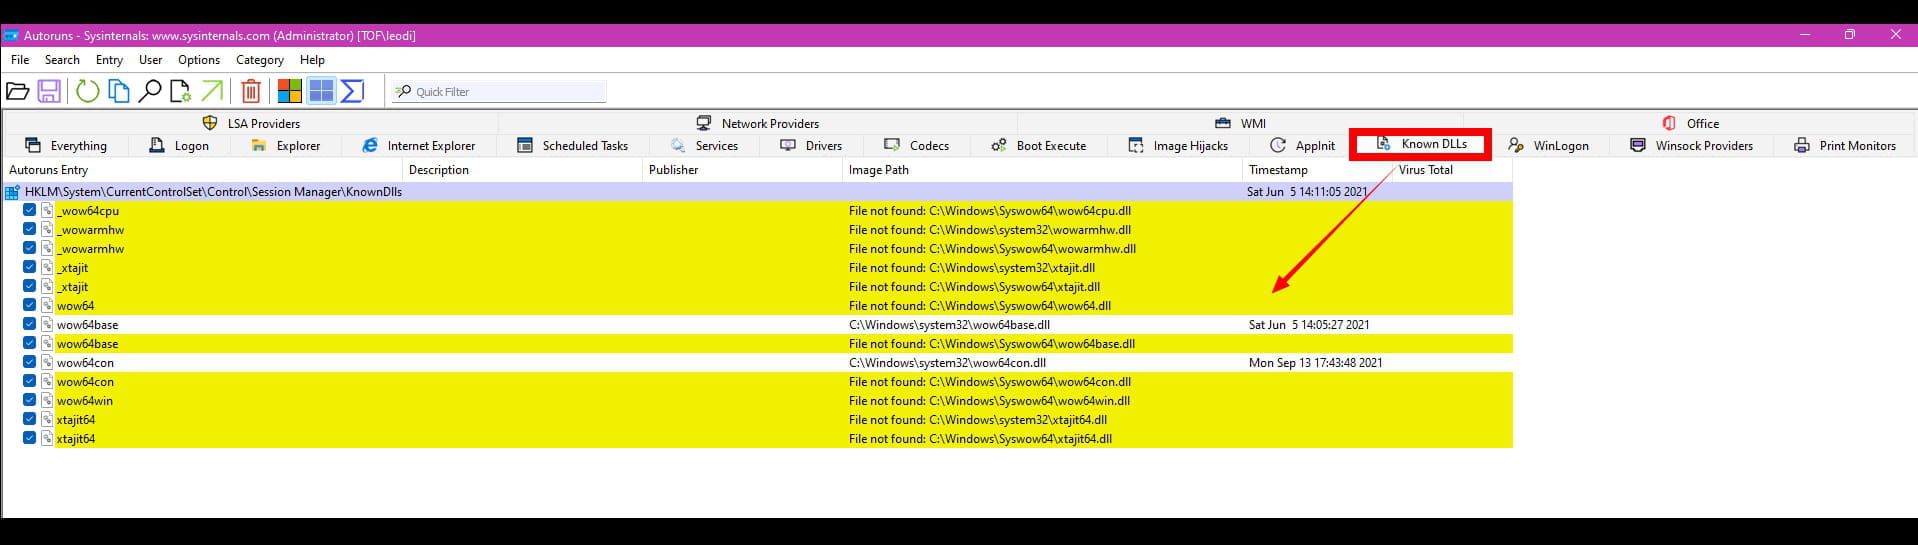
He encontrado esto con Autoruns.
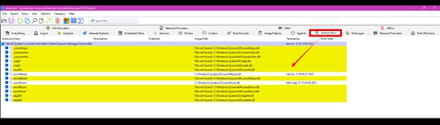
@+
--
cuchillo -
pistouri Mensajes publicados 19010 Fecha de registro Estado Colaborador Última intervención Embajador 8 732
Hola Bazfile, MisteryBean,
Desinstalé Malwarebyte ayer, que ya no sirve para nada.
Esta mañana hice los 2 parches de FRST.
Los 2 informes después de reiniciar el PC:
Corrección Bazfile ==► Fixlog Bazfile
Corrección Bean ==► Fixlog Bean
He guardado todo en mi USB de 128 GO.
Todo está OK para esta clave.
Como tenía un temor, el acceso directo de medios está presente en otras claves.
Haré como con la USB de 128 GO.
Guardaré el contenido en el Escritorio en una carpeta "Copia de seguridad USB"
Formateo rápido.
Y haré de nuevo el copiar/pegar.
De memoria, el lunes revisé el historial de protección de Windows Defender.
Y de memoria, me parece que me equivoqué con una amenaza que autoricé, pero luego la eliminé, tal vez era demasiado tarde.
Y para colmo, limpié el historial de protección de Windows Defender con mi tuto
Método 2, eliminar el contenido de la carpeta Servicio.
Y de memoria, recuerdo que un archivo no pudo ser eliminado, mientras que normalmente cuando lo hago, es inmediato, el historial de protección está vacío y no ve más amenazas (Grave, Medio.....)
@+
-
Hola.
¿Cómo has estado desde ayer?
Tu PC ya no está infectado, el principal había sido eliminado por USBffix y VBS WORM, el acceso directo era solo un resto visible, lo único que me estaba causando problemas era la tarea programada, aparentemente la has eliminado, así que todo está bien, Mistery bean quiso cambiar el script, realmente no le veo sentido ya que mi script eliminaba la tarea y la DLL responsable de la infección, eliminar la carpeta no cambiaba nada en el asunto, cada uno con su estilo :)
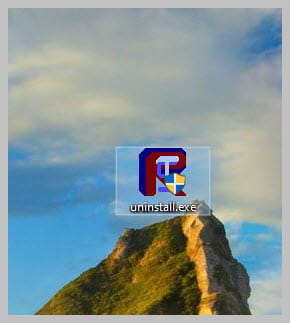
Si todo te parece OK, puedes desinstalar FRST, cambia el nombre del archivo FRST que descargaste, renómbralo a uninstall, y una vez que el archivo esté renombrado, ábrelo, la desinstalación se realizará automáticamente mediante un reinicio del PC.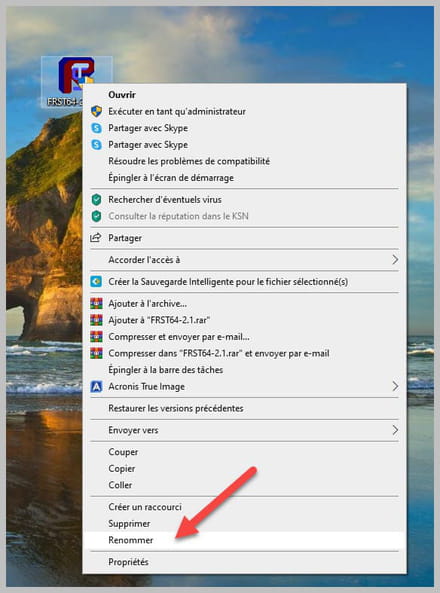
-
-
pistouri Mensajes publicados 19010 Fecha de registro Estado Colaborador Última intervención Embajador 8 732
El toolkit OFFICE ha salido hace tiempo y nunca me ha causado un problema.
Todavía está en Internet, aunque es más difícil de encontrar, ya que es Office 2010 (que todavía funciona en W11)
Gracias por haber ''cerrado los ojos'' pero con ASS en el bolsillo no tengo compras previstas, aunque hoy en día no es caro.
Es un tema que estudiaré más tarde.
Lo necesito para currículums y formaciones.
Todavía tengo FRST pero lo desinstalaré como dijo Bazfile.
Bueno, en cualquier caso, me parece que está bien.
Esperaré un poco antes de marcarlo como resuelto cuando haya hecho mis otras pen drives.
Gracias a ustedes dos.
Hasta luego.
--
pistouri -
RE_
Mistery bean quería cambiar el script, no veo realmente el interés ya que mi script eliminaba la tarea y la DLL responsable de la infección, eliminar la carpeta no cambiaba nada al asunto, cada uno tiene su estilo :)
De hecho, no sé si lo viste, pero había hecho un comando Folder para ver qué contenía esa carpeta, y como puedes ver, contenía mucho más que la línea que aparecía en el informe.
Dado que es una carpeta creada por la infección, es mejor eliminarla por completo y eso es lo que hago en general :-)========================= folder: C:\ProgramData\RecordCore ========================
2016-09-15 10:59 - 2016-09-15 10:59 - 003898153 ____A [A2D27372978C3B72A1E8D6DE0A60A851] () C:\ProgramData\RecordCore\adblocker_rules.json
2016-09-15 10:59 - 2016-09-15 10:59 - 001041095 ____A [9515BF3E9081DA6C04CBEDC19DB5B3EE] () C:\ProgramData\RecordCore\Bookmarks
2016-09-15 10:59 - 2016-09-15 10:59 - 001041095 ____A [C3740D21D5C1743FE8D99261C0660799] () C:\ProgramData\RecordCore\Bookmarks.bak
2016-09-15 10:59 - 2016-09-15 10:59 - 003543398 ____A [D5E0C0B1F990048C3B8A8DA946D12BF1] () C:\ProgramData\RecordCore\StartDocked.pdb
2016-09-15 10:59 - 2016-09-15 10:59 - 003774120 ____A [750AEF8335B7603829C74CB3ED649D30] () C:\ProgramData\RecordCore\twinui.pcshell.pdb
2016-09-15 10:59 - 2016-09-15 10:59 - 000660127 ____A [CEC09EB77F41DF1CD4DC92E3DE1D481F] () C:\ProgramData\RecordCore\vavoo.log
2016-09-15 10:59 - 2016-09-15 10:59 - 000589210 ____A [5C9E46BD129CA8556F848209EE6C3029] () C:\ProgramData\RecordCore\vavoo.old.log
2016-09-15 10:59 - 2016-09-15 10:59 - 000610574 ____A [093E901D1E2A638246A2C3AC363CEFA2] () C:\ProgramData\RecordCore\VID-20211008-WA0006.mp4
2016-09-15 10:59 - 2022-02-15 13:09 - 000000000 ____D [00000000000000000000000000000000] (Acceso denegado) C:\ProgramData\RecordCore\MwcingManrged
====== Fin de Folder: ======
Lo mismo para las restricciones que seguramente se establecieron durante la infección ya que están directamente relacionadas con los accesos directos (¿o seguramente fueron Pistouri quienes las establecieron?)
HKU\S-1-5-21-1639732260-3847979084-2518324577-1001\...\Policies\Explorer: [NoLowDiskSpaceChecks] 1
HKU\S-1-5-21-1639732260-3847979084-2518324577-1001\...\Policies\Explorer: [LinkResolveIgnoreLinkInfo] 1
HKU\S-1-5-21-1639732260-3847979084-2518324577-1001\...\Policies\Explorer: [NoResolveSearch] 1
---------------
--------------------------------------
¿Dónde estabas? no te veía desde hace al menos una semana, ¿todo bien? ¿sin Covid?
El lunes pasado por la tarde, vinieron a instalarme la fibra. Funcionó de 17 a 19H. Luego, fuimos al cine y a nuestro regreso a las 23H, ya no había internet :-(
Llamadas, intervención del técnico el lunes 14 por la tarde (una semana después) y veredicto, la soldadura de llegada en la caja de fibra mal hecha, así que, nada. Me volvió a hacer la soldadura y desde entonces todo perfecto.
Y como en casa, en mi teléfono, estoy en H(H+), he estado en espera ;-)
Prueba de la fibra: Antes (ADSL) descarga 1 Go => 35 minutos // Fibra => 20 segundos :-) se siente bien
;-)
--
Contribuyente de seguridad.-
es mejor deshacerse de todo el expediente y eso es lo que generalmente hago :-)
Sí, es verdad, pero la mayoría de las veces me limito a eliminar el archivo del proceso activo, el resultado es el mismo.
Para la fibra, los subcontratistas no siempre están a la altura, tuve suerte cuando vinieron a instalarla, era un aprendiz y una persona que lo supervisaba, así que todo se hizo bien; él tuvo que rehacer la soldadura tres veces porque no le parecía bien, creo que si hubiera caído en el aprendiz, habría tenido los mismos problemas que tú, ya que este tipo de cosa es un poco demasiado frecuente. La ARCEP, de hecho, no está nada contenta https://www.universfreebox.com/article/518269/ohe-les-operateurs-commerciaux-faites-le-menage-chez-vos-sous-traitants-le-nouveau-coup-de-gueule-de-la-presidente-de-larcep- Yo, era un chico del Mageb de FREE quien me instaló la fibra (hablaba 2 o 3 palabras en francés) pero hizo un buen trabajo. (Aparte del ruido de la perforadora intensa, todo bien).
Es meticuloso con este cable que no es más grande que una aguja.
Por cierto, he añadido el toolkit de Office 2010 en las excepciones de Defender.
Y he eliminado su contenido de mis documentos.
Estoy verificando en otra memoria en este momento, pero no es rápida, la velocidad de la memoria USB 2, va más rápido con USB 3.
Bean debe estar en un rincón perdido para que no tenga fibra hasta ahora o no era elegible.
Te va a cambiar un poco la vida.
@+ Bean debe estar en un rincón perdido para no tener fibra hasta ahora o no era elegible.
No necesariamente, tengo un amigo que está en una gran ciudad y solo ha sido elegible desde hace 3 meses.
Dado que estás con Free, aquí tienes una información que te interesará https://www.universfreebox.com/article/518629/la-vowifi-debarque-chez-free-mobile-comment-lactiver-et-quels-abonnes-y-ont-acces
-
-
pistouri Mensajes publicados 19010 Fecha de registro Estado Colaborador Última intervención Embajador 8 732
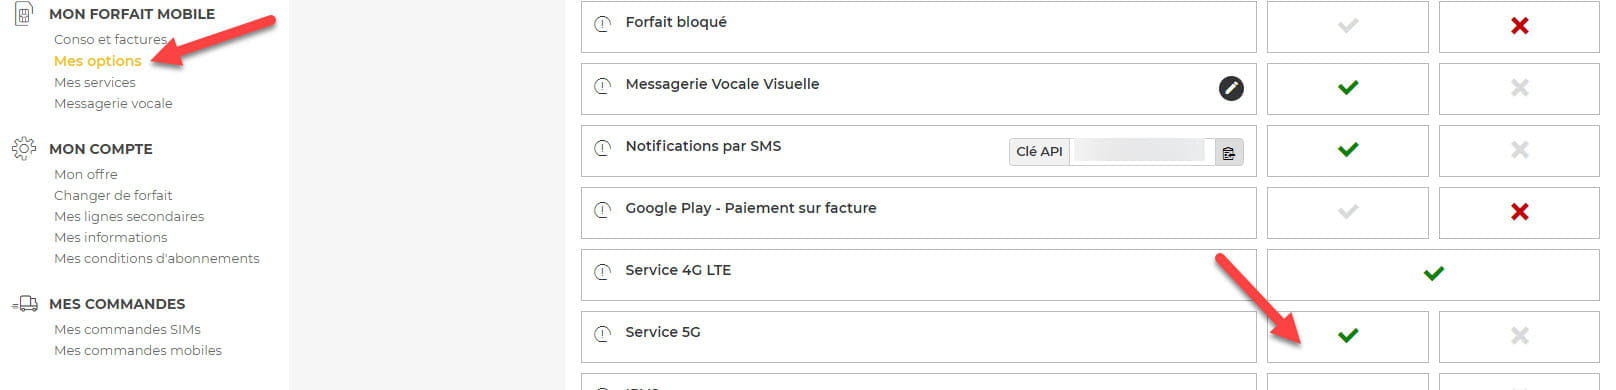
Había visto sobre la información móvil, mi smartphone es compatible con 5G, pero parece que mi ciudad no lo es.
--
pistouri -
pistouri Mensajes publicados 19010 Fecha de registro Estado Colaborador Última intervención Embajador 8 732
No tengo el servicio 5G en mi espacio de suscriptor FREE Mobile.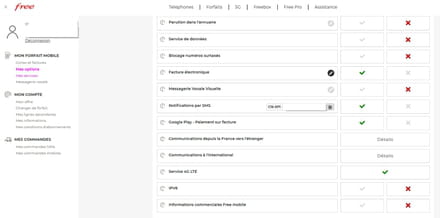
.....
--
pistouri-
-
No tengo mucho dinero, así que tengo la tarifa de 0 euros por 2 horas desde hace 5 o 6 años o más, y hace falta un milagro si llamo siquiera 3 minutos.
Uso muy poco el smartphone.
Pero eso me valió una historia reciente, mi dentista cambió el día de la cita, lo que hizo que fuera por nada.
No sabía que me había enviado un SMS, aunque había especificado que prefería el teléfono fijo debido a mis problemas de salud. -
-
-
Quería decir que es normal que Free no permita la 5G para los planes de 2 euros, este plan es para llamar y enviar SMS/MMS, no para navegar por la red móvil porque con 50 MB de datos no se llega muy lejos.
-
-
pistouri Mensajes publicados 19010 Fecha de registro Estado Colaborador Última intervención Embajador 8 732
Después de haber guardado y formateado mi segunda memoria USB, está operativa.
He pasado todo el día con una sola memoria.
Todavía tengo 40 memorias USB por verificar (algunas son memorias arrancables de W7, W10 o W11, otras para contraseñas fuera del foro.......).
He recuperado la ejecución automática, mis memorias se abren bien en el explorador, que era mi elección.
Por seguridad, he guardado la base de datos del registro, porque sucede allí.
Fallo en el primer tutorial que tenía a mano, incluso después de reiniciar el PC.
Era necesario eliminar el valor NoDriveTypeAutoRun en las 2 rutas del registro.
Solución Malekal
Y reiniciar el PC.
Windows Defender respira mejor ahora.
¡Yo también!
@+
-
pistouri Mensajes publicados 19010 Fecha de registro Estado Colaborador Última intervención Embajador 8 732
He recreado mi clave Acronis después de formatearla.
Prueba exitosa, reinicié el PC en la BIOS, seleccioné mi clave USB Lexar y Acronis se inició.
Reinicié el PC sin problemas. Más tarde para una copia de seguridad.
He revisado 30 claves USB, están bien, no han sido afectadas, el resto mañana, porque ya estoy empezando a cansarme.
Mi disco duro externo también está bien.
Bazfile Gracias por esta batalla titánica con MisteryBean.
Sabía dónde me metía con ustedes dos.
Y salir casi ileso, bueno, sin algunos dolores de cabeza, pero eso es secundario. (es el retorno del bastón).
Que tengas una buena tarde.
-
pistouri Mensajes publicados 19010 Fecha de registro Estado Colaborador Última intervención Embajador 8 732
Gracias.
--
pistolito -
pistouri Mensajes publicados 19010 Fecha de registro Estado Colaborador Última intervención Embajador 8 732
Hola a todos,
Desperté con dolor; el acceso directo volvió esta mañana en todas mis llaves USB (solo 4 llaves, las demás están bien).
He restaurado una imagen de disco de finales de enero (descargué Acronis 2021 y creé la llave de arranque con la versión gratuita, luego desinstalé Acronis 2021, solo la llave USB de arranque es suficiente).
No era como en una versión anterior que tenía y me costó entender, finalmente conecté mi disco duro externo, luego identifiqué mi carpeta de Copia de seguridad Acronis y hice clic dentro en el primer archivo (TIB), porque la lista es muy larga. Dudé porque no entendía todo acerca de las particiones a restaurar, al final, 1 hora y 30 minutos más tarde, el PC estaba restaurado). Me hice un tutorial de Acronis para la próxima vez.
En fin, el acceso directo seguía ahí.
He vuelto a respaldar el contenido de mis llaves USB.
Pasé y reparé con UsbFix Anti-Malware de Bazfile en todas las llaves USB.
Después corregí con FRST
Script FRST mensaje 20
Script FRST mensaje 26
Script FRST mensaje 27
Script FRST mensaje 30
Y reinicié el PC, como pide FRST cada vez.
Mi llave se abre bien y tengo ''Unidad USB'' con un archivo ''hckf.l''
Es UsbFix Anti-Malware quien lo creó.
No me molesta, porque antes el explorador se abría dos veces debido al acceso directo de Medios.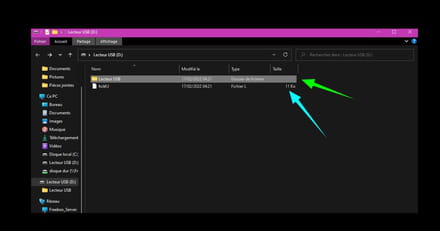
Luego tuve que actualizar todas las actualizaciones de Windows Update y las de los navegadores.
Aquí está mi último análisis de FRST realizado en este instante:
Log ==► FRST
Log ==► Addition
Si esto pudiera ser verificado, gracias de antemano.
@+
--
pistouri-
He guardado de nuevo el contenido de mis unidades USB.
Si conservas los contenidos infectados de tus unidades USB vas a reinfectar tu PC ad vitam æternam, de hecho Windows Defender te ha vuelto a avisar esta mañana en varias ocasiones entre las 10:47 y las 11:00 sobre la carpeta Copie cle 1 que está en tu escritorio y que contiene cosas bastante dudosas.
En cuanto al informe FRST, no hay infección.
-
-
pistouri Mensajes publicados 19010 Fecha de registro Estado Colaborador Última intervención Embajador 8 732
Acabo de eliminar las copias de mis respaldos en el Escritorio.
Las llaves USB no han sido formateadas esta vez.
Defender hizo limpieza esta mañana en las llaves USB.
Gracias por el veredicto de FRST.
Buenas noches.
--
pistouri -
pistouri Mensajes publicados 19010 Fecha de registro Estado Colaborador Última intervención Embajador 8 732
Hola a todos,
Marco la publicación como resuelta.
Ya no tengo problemas con mis pendrives.
Gracias a Bazfile
Y gracias a MysteryBean.
Buen fin de semana.
--
pistouri





- 1
- 2
Siguiente